

Actualización: 24/6/26 a las 8:15 p. m., hora del Este
Estamos al tanto de nueva actividad relacionada con el incidente de Klue y seguimos monitoreando la situación de cerca. Una parte no autorizada independiente ha reclamado acceso a datos asociados con el incidente y ha hecho declaraciones sobre una posible divulgación. Por el momento, estas afirmaciones siguen sin verificarse, y nuestro equipo está investigando activamente en coordinación con investigadores de seguridad.
Las afirmaciones sin verificar incluyen planes declarados de publicar información de muestra sobre empresas que han interactuado con el actor de amenazas Icarus original, e incluyen los nombres de casi 200 empresas. Después de eso, la parte no autorizada afirma que la información sobre las víctimas se publicará diariamente, a menos que se llegue a un "acuerdo".
Daremos más actualizaciones a medida que haya nueva información disponible.
———
Actualización: 22/6/26 a las 11:45 p. m., hora del Este
Publicación de datos robados de la filtración de Klue
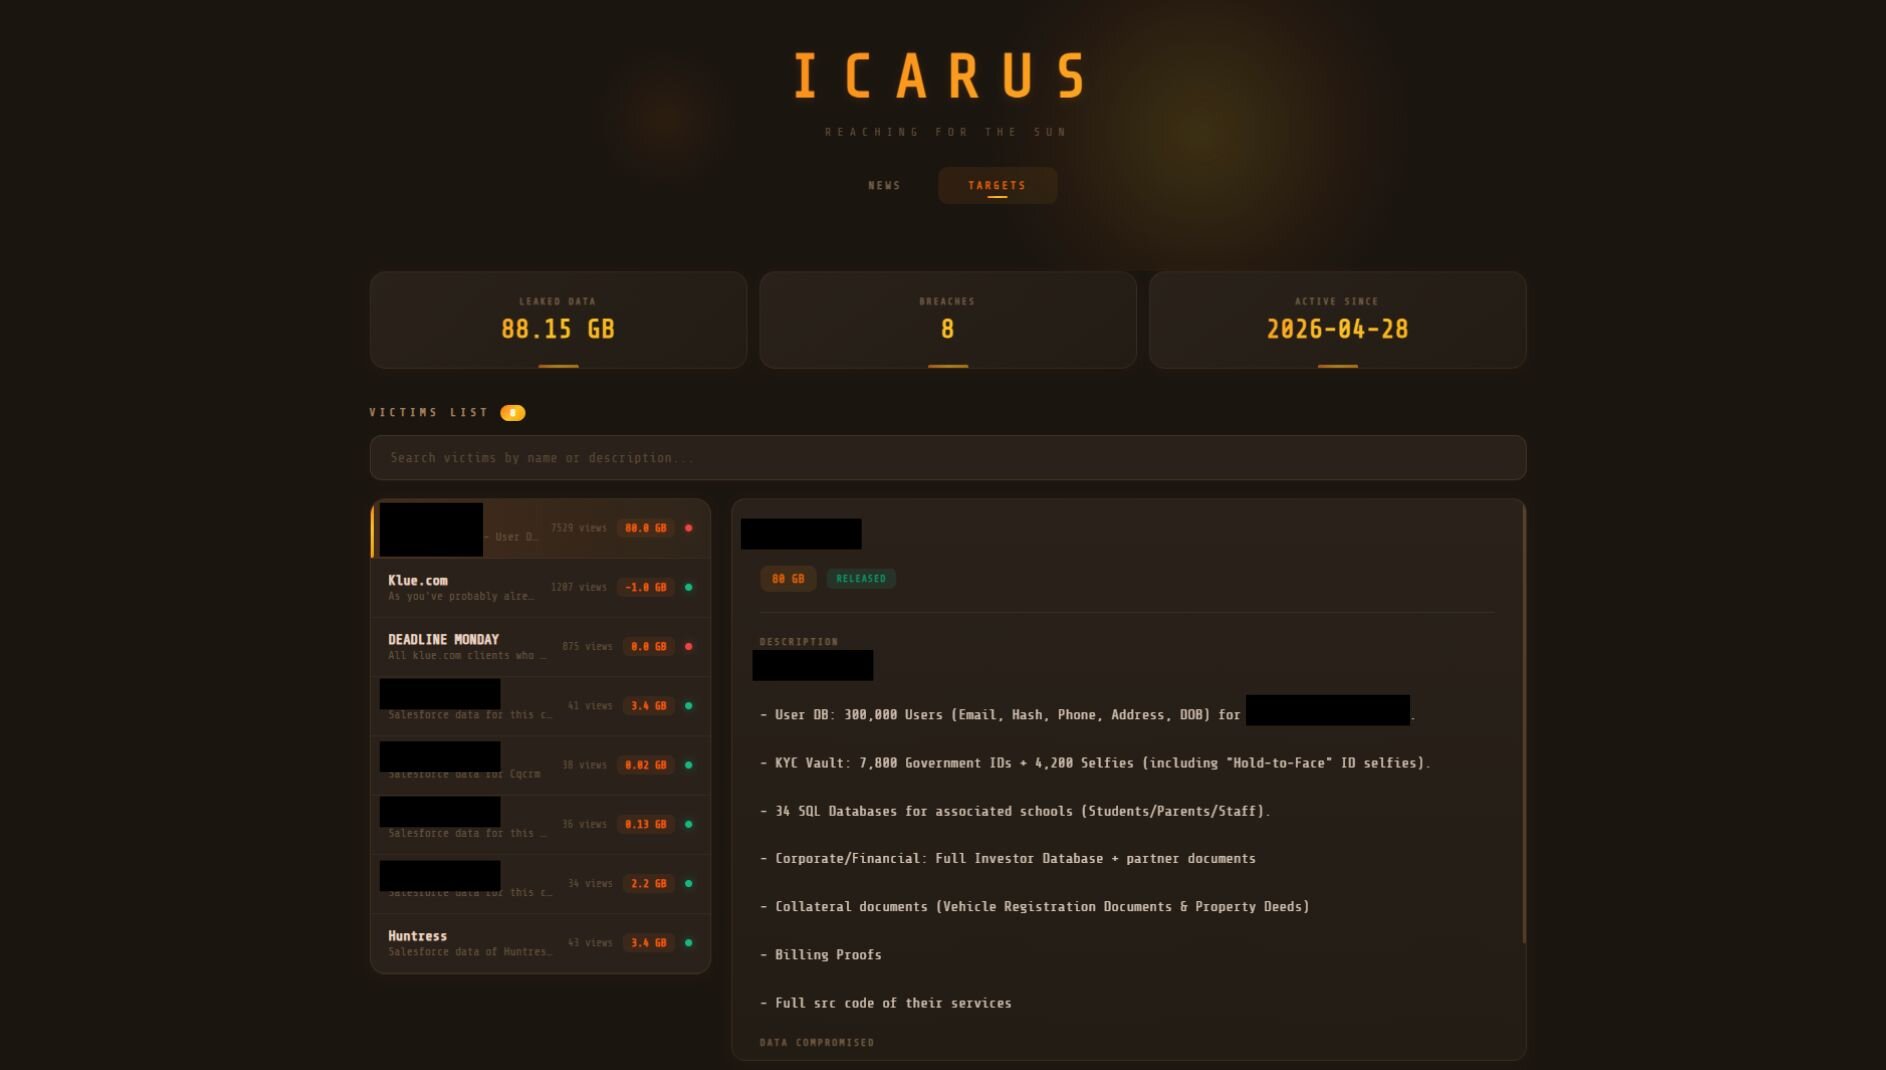
El 22 de junio, Icarus publicó datos de Huntress y varias otras empresas afectadas por la filtración de Klue en su sitio de filtración de datos.
Tom Lawrence, Community Growth Strategist, comparte recomendaciones para ayudar a preparar a otras empresas e individuos que posiblemente se hayan visto involucrados en la filtración de Klue.
Huntress ha investigado los datos publicados y puede confirmar que coinciden con el alcance de la información que compartimos anteriormente. Los archivos de Huntress se limitan a datos de Salesforce, que incluyen información de contacto empresarial (por ejemplo, nombres completos, correos electrónicos laborales, cargo, número de teléfono y direcciones comerciales), nombres de empresas, productos probados/usados, detalles de suscripción (unidades, precios) y comunicaciones relacionadas con ventas (como cotizaciones de precios, contactos y tareas) con clientes y socios de Huntress, así como notas de oportunidades (es decir, campos de texto libre donde los compañeros de equipo pueden registrar y dar seguimiento a ideas y próximos pasos).
Como se esperaba, según la evidencia actual, no se vieron afectados datos asociados con productos o infraestructura de Huntress, ni ninguna telemetría, contraseñas o datos de tarjetas de pago.
Análisis técnico de los datos
Una investigación más profunda determinó que muchos de los encabezados de los archivos listados eran engañosos. El contenido específico de esos archivos mostraba solo registros del sistema no sensibles y metadatos rutinarios de aplicaciones, y no incluía información de clientes.
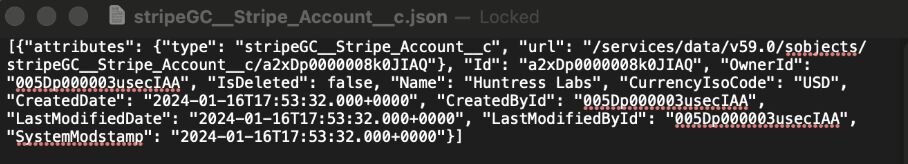
Algunos nombres de archivo también pueden parecer preocupantes a primera vista. Por ejemplo, se incluyó en el conjunto de datos un archivo llamado stripeGC_Stripe_Account_c.json. Aunque el nombre del archivo hace referencia a Stripe, la integración asociada había sido instalada pero nunca implementada ni usada activamente por Huntress. Como resultado, el archivo contenía solo campos de metadatos limitados como CreatedDate y LastModifiedDate, y no contenía información de pago ni de tarjetas de crédito de clientes.
Creemos que esto ocurrió porque los actores de amenazas realizaron una exportación masiva de todos los datos accesibles, sin importar si los archivos contenían información comercial o de clientes relevante. Como resultado, muchos de los archivos incluidos en el conjunto de datos contenían solo información o registros del sistema inofensivos.
Una vez que los datos se publicaron en el sitio de filtración, los investigadores de Huntress marcaron rápidamente la publicación de datos de forma interna y descargaron los archivos para comenzar a investigar y revisar los datos. La dirección IP que alojaba los archivos de filtración de datos proviene de un número de sistema autónomo (AS200593) registrado bajo el nombre organizacional PROSPERO OOO y registrado en la Federación Rusa. AS200593 ha sido señalado por investigadores de seguridad anteriores y tiene una designación BULLETPROOF de Censys. Hemos compartido esta dirección IP de clearnet con las agencias de aplicación de la ley correspondientes.
Qué esperamos que suceda a continuación
Como se mencionó anteriormente, otras empresas han hecho declaraciones sobre haberse visto afectadas por la filtración de Klue. Los datos relacionados con muchas de estas empresas aún no se han publicado.
Según la actividad actual, anticipamos que organizaciones adicionales podrían verse afectadas a medida que esta situación continúa evolucionando. A continuación, algunos pasos que esperamos puedan ayudar aún más a preparar a empresas e individuos que se han visto afectados por la filtración de Klue:
- Dado que los datos públicos de los clientes afectados de Klue están siendo filtrados activamente, recomendamos encarecidamente no indagar en el conjunto de datos filtrados sin procesar. Acceder a datos comprometidos sin procesar es arriesgado, ya que los archivos de filtración a menudo están infectados con malware. Existen otros pasos de protección más seguros que las personas pueden tomar para verificar si están incluidas en los datos: en su lugar, confirma lo que se tomó a través de tu equipo de respuesta a incidentes, tu asesoría legal y un socio de inteligencia de confianza.
- Es probable que el actor de amenazas siga publicando los datos de las empresas que comprometió en la filtración de Klue. Icarus también probablemente seguirá presionando a las organizaciones afectadas para que paguen un rescate a cambio de no divulgar sus datos. Es importante recordar que no se debe confiar en los cibercriminales, y eso debería ser una consideración en cualquier tipo de negociación.
- En las próximas semanas, las empresas afectadas deben estar atentas a posibles campañas de phishing que usen datos comprometidos específicos de ventas. Los cibercriminales podrían hacerse pasar por empleados de Huntress u otros clientes de Klue afectados, y usar datos robados para intentar lanzar más ataques. Sigue usando canales conocidos y de confianza para actualizaciones y comunicación.
Seguimos investigando este incidente y publicaremos más detalles a medida que estén disponibles.
———
Actualización: 19/6/26 a las 4:10 p. m., hora del Este
Actualización rápida mientras continuamos la investigación interna y externa con nuestro DFIR.
Queremos reiterar que NINGÚN producto, infraestructura, telemetría, contraseña o dato de tarjeta de pago de Huntress se vio afectado.
Para confirmar, los datos afectados pueden consistir en nombres de empresas, productos probados/usados, detalles de suscripción (unidades, precios), información de contacto empresarial (por ejemplo, nombres completos, correos electrónicos laborales, cargo, número de teléfono y direcciones comerciales), comunicaciones de marketing/ventas y notas de oportunidades (es decir, campos de texto libre donde los compañeros de equipo pueden registrar y dar seguimiento a ideas y próximos pasos).
Continuaremos realizando nuestra investigación interna y externa, y como siempre, daremos más detalles a medida que estén disponibles.
———
Actualización: 19/6/26 a las 9:45 a. m., hora del Este
Klue listada en el sitio de filtración de Icarus
Icarus ha listado oficialmente a Klue como una de sus víctimas. No hay un enlace de descarga disponible por el momento, y el tamaño aparece como "-1GB". Sin embargo, esto parece confirmar la atribución de quién estuvo detrás del ataque original.
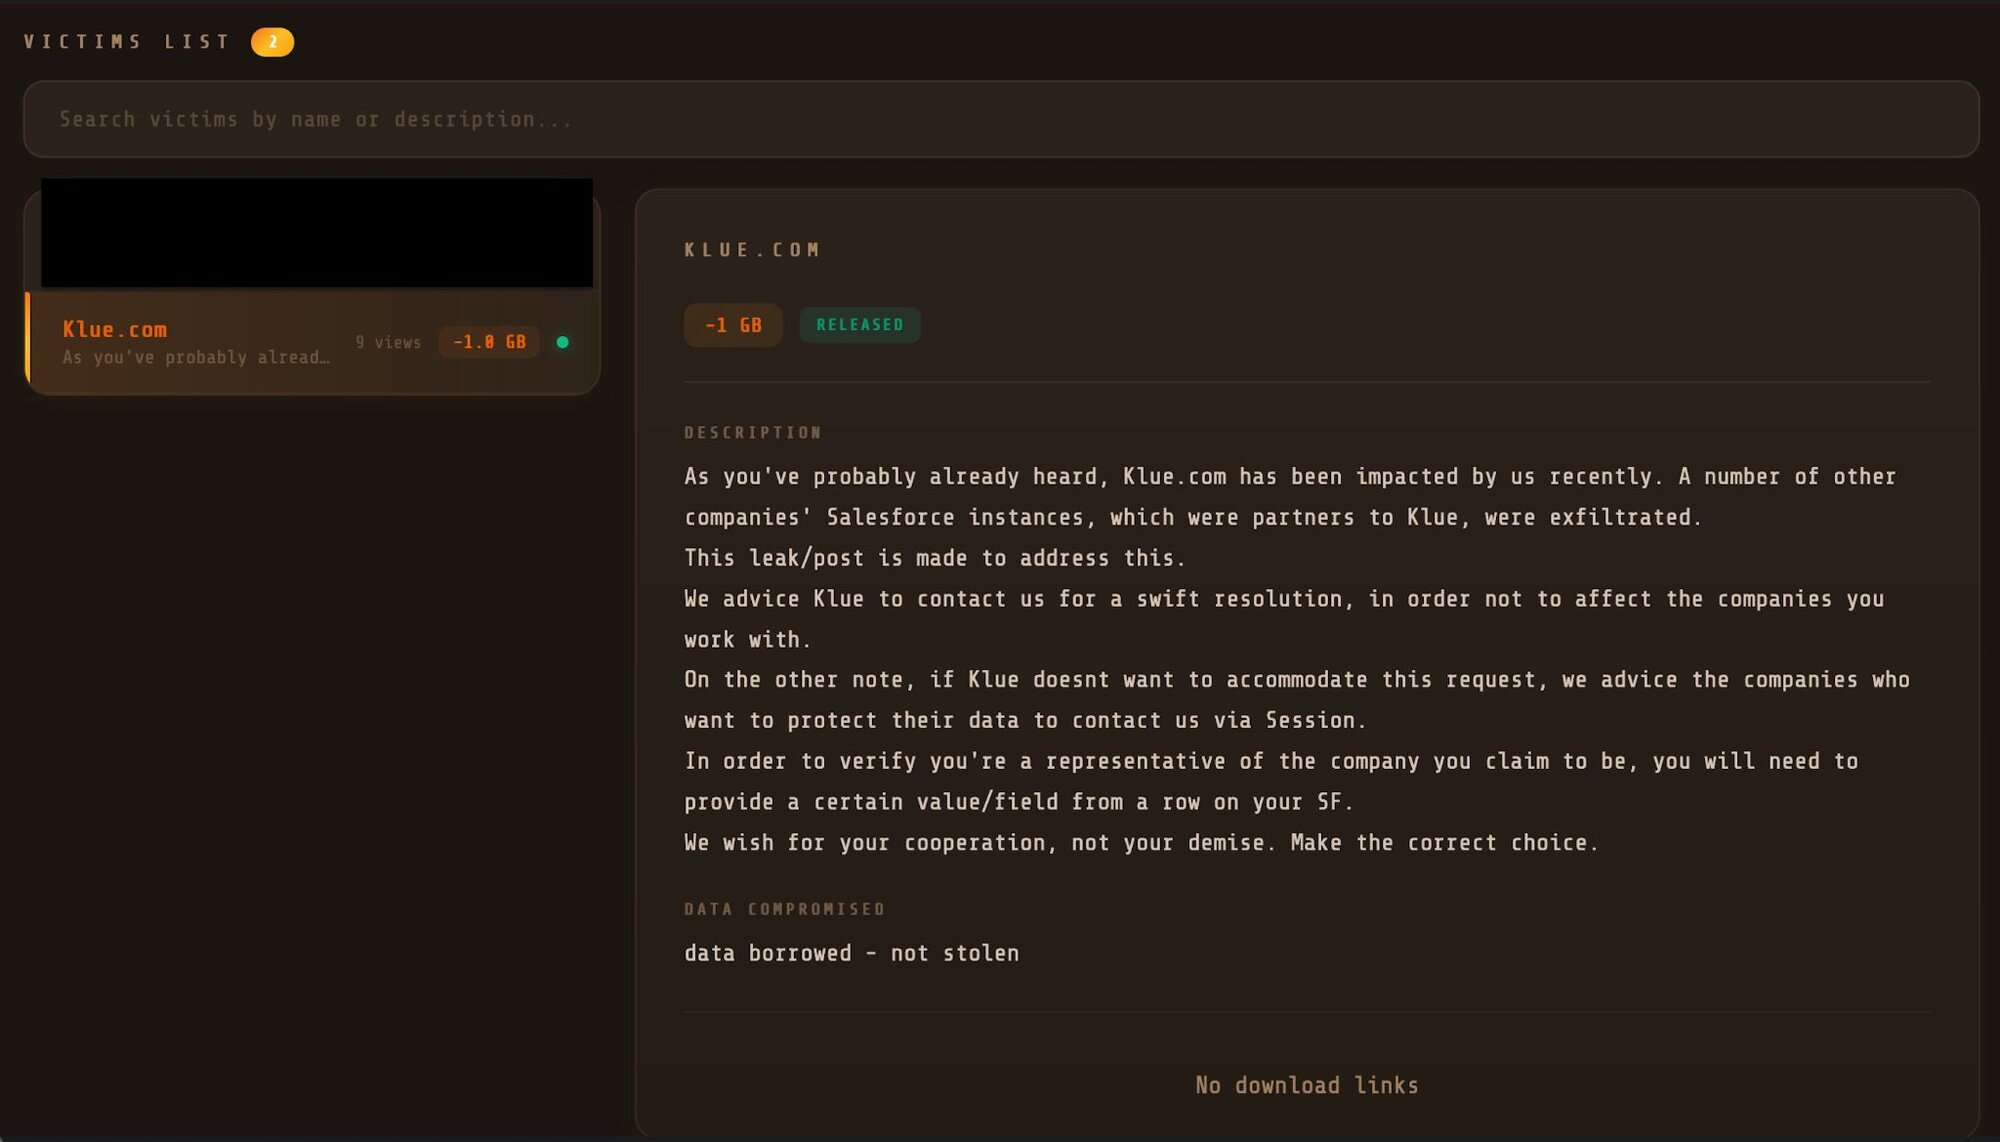
El texto de la captura de pantalla es el siguiente, con los errores ortográficos intactos:
Descripción
Como probablemente ya te enteraste, Klue.com se ha visto afectada por nosotros recientemente. Extrajimos datos de las instancias de Salesforce de varias otras empresas que eran socias de Klue.
Esta filtración/publicación se hace para abordar esto.
Le recomendamos a Klue que se comunique con nosotros para una resolución rápida, con el fin de no afectar a las empresas con las que trabaja.
Por otro lado, si Klue no quiere atender esta solicitud, les recomendamos a las empresas que quieran proteger sus datos que se comuniquen con nosotros a través de Session.
Para verificar que eres representante de la empresa que dices ser, deberás proporcionar cierto valor/campo de una fila de tu SF.
Deseamos tu cooperación, no tu perdición. Toma la decisión correcta.
Datos comprometidos
datos prestados, no robados
Sin enlaces de descarga
Declaraciones oficiales de las empresas afectadas
Klue publicó una actualización oficial sobre el incidente. Además, otros proveedores de seguridad, como Recorded Future, Tanium y Jamf se han pronunciado y publicado declaraciones oficiales sobre cómo se vieron afectados. Esperamos que se publiquen más declaraciones a medida que otros afectados verifiquen qué datos pudieron haber sido tocados o tomados por los atacantes.
Por ahora, no está claro si otras empresas afectadas (además de Klue) aparecerán en el sitio de filtración más adelante.
———
*Nota del editor: El 23 de junio, aclaramos información sobre la información de contacto de empleados de Huntress obtenida de Gong, y los datos de conversaciones almacenados en Salesforce.
A lo largo de 2026, la industria de la ciberseguridad ha visto una nueva ola de ataques a la cadena de suministro de software, presentados de muchas formas y tamaños. En Huntress hemos sido defensores constantes del mantra: no se trata de si ocurrirá un incidente, ni siquiera de cuándo, sino de cómo respondes.
Queremos ser transparentes sobre un importante ataque a la cadena de suministro ocurrido esta semana, que nos afectó a nosotros y a otras organizaciones. Esto respalda nuestros valores fundamentales de priorizar a la comunidad y la transparencia. En este blog compartiremos lo que sabemos sobre el incidente de Klue, lo que sabemos sobre nuestro incidente y lo que sabemos sobre el actor de amenazas.
Mientras la industria trabaja para entender el alcance/impacto de este incidente, nos comprometemos a trabajar con Klue y otros para comunicar lo que pasó y cómo los socios y clientes afectados pueden protegerse.
Esta publicación se seguirá actualizando a medida que tengamos más información. Sigue leyendo para conocer nuestro informe completo.
—
TL;DR: Un actor de amenazas comprometió y extrajo datos de clientes de Klue, una plataforma de inteligencia de mercado. Huntress es uno de esos clientes de Klue, al igual que varias otras empresas de ciberseguridad. Huntress cree en la transparencia radical sobre los incidentes de seguridad, incluso cuando afectan a nuestra empresa. Los datos copiados de nuestra cuenta de Salesforce incluyen contactos comerciales, cotizaciones de precios y otros datos y mensajes relacionados con ventas. No se vieron afectados datos de amenazas, contraseñas, información de tarjetas de pago ni datos de ingeniería relacionados con el Huntress Agent o la telemetría que recopilamos. Para ser claros, Huntress no encontró indicios de impacto en los productos o la infraestructura de Huntress, y este incidente fue específico de datos de CRM.
—
Durante la última semana, un actor de amenazas comprometió algunos sistemas backend usados por Klue, una plataforma de inteligencia de mercado que presta servicios a varias empresas, incluida Huntress.
El compromiso de Klue comenzó el 11 de junio, cuando se produjo un comportamiento anómalo en un sistema que se conecta mediante varias integraciones con otras plataformas de software. Los atacantes implementaron una actualización de código capaz de recolectar los token de autenticación de OAuth que los clientes de Klue usan para conectar Klue con sus propios sistemas.
Según lo compartido por Klue, se dieron cuenta del comportamiento anómalo al día siguiente y notaron conexiones de red inusuales hacia direcciones IP que luego se identificaron como las que el actor de amenazas usaba para conectarse de forma remota a los servidores backend de Klue y ejecutar comandos. Klue ha sido transparente con actualizaciones periódicas sobre la situación publicadas en su sitio web (se requiere una cuenta de Klue para leer la notificación).
Klue desactivó rápidamente las credenciales de OAuth de todos los clientes y deshabilitó temporalmente sus integraciones con los siguientes servicios mientras investigaba el incidente:
- Salesforce
- HubSpot
- SharePoint
- Zoom
- Gong
- Chorus
- Clari
- Google Drive
- Slack App
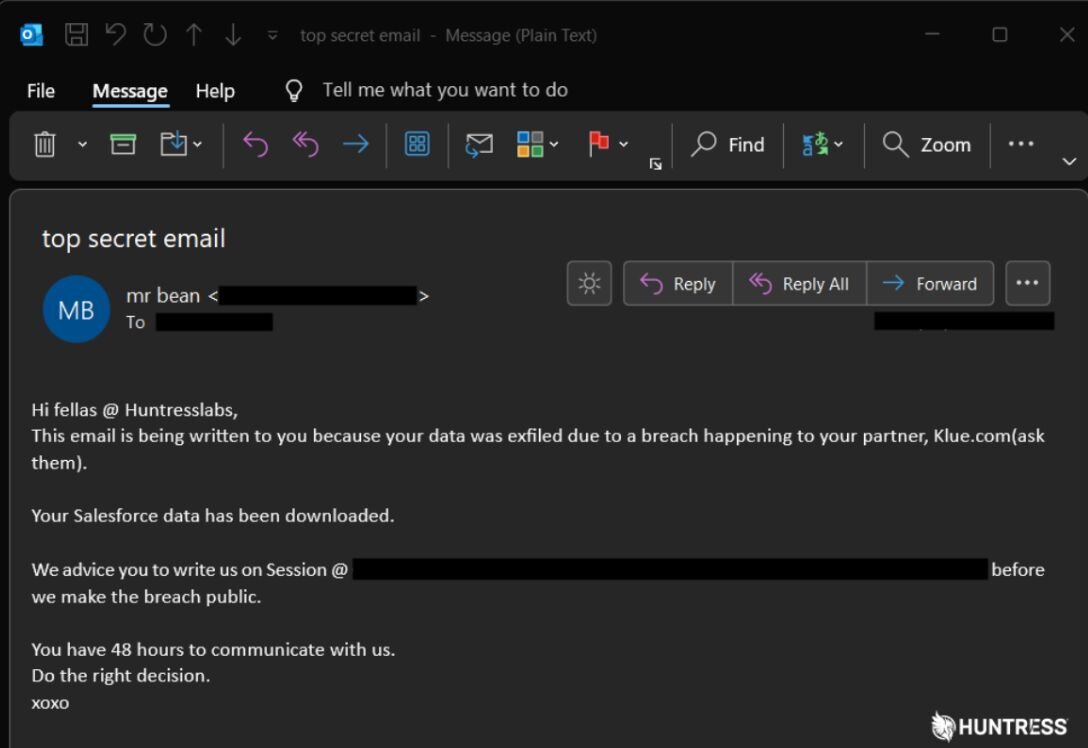
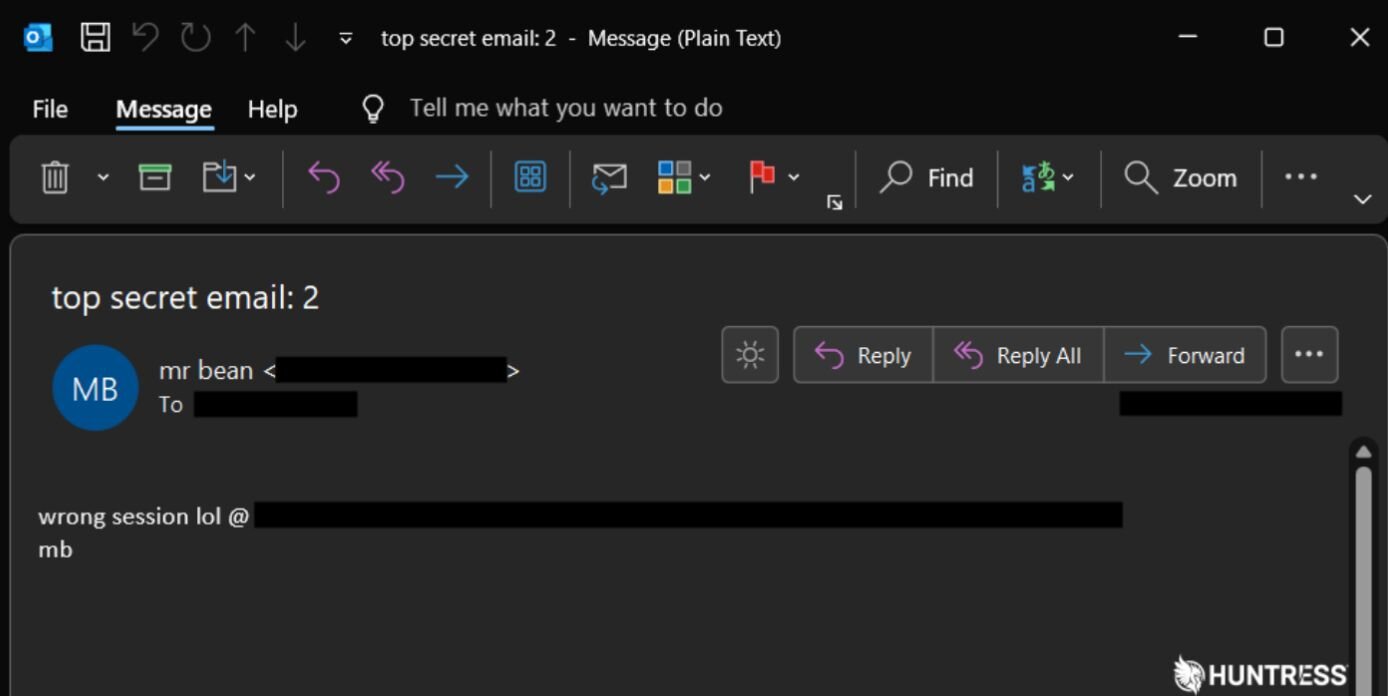
El personal de Klue deshabilitó el acceso remoto y eliminó el código de robo de token de autenticación de sus servidores, y emitió una alerta general a los clientes el 13 de junio, que no indicaba qué clientes se vieron afectados. Pero el 16 de junio, comenzaron a llegar correos a las bandejas de entrada de algunos miembros del personal de Huntress con el asunto “top secret email” y una advertencia: “Your data has been downloaded…You have 48 hours to communicate with us.”
Huntress ahora entiende que el actor de amenazas parece haber aprovechado una credencial que llevaba mucho tiempo sin usarse, pero que seguía activa, para llevar a cabo el compromiso inicial, una que Klue había creado originalmente para prototipar una integración de un tercero que más tarde abandonaron. El actor de amenazas luego se desplazó dentro de la infraestructura de Klue para robar los token de autenticación que usaban los clientes de Klue, y después usó esas credenciales robadas para consultar directamente las herramientas de CRM de esos clientes y, finalmente, para exfiltrar los datos.
En esencia, fue un caso de efecto dominó en materia de seguridad, donde un compromiso llevó a una cadena de compromisos posteriores, que incluyó a Huntress, entre muchos otros clientes de Klue.
Las conclusiones detalladas en este artículo son el resultado de una investigación de varios registros de servicio revisados junto con los IOC proporcionados por Klue. Realizamos una investigación similar en los registros disponibles de otros servicios potencialmente afectados, dada la naturaleza del acceso que facilitaban las credenciales que obtuvo el actor de amenazas.
Recomendamos las siguientes acciones para facilitar tu propia investigación:
|
Acción tomada |
Información | |
|
1 |
Revisa los registros disponibles en busca de IOC conocidos |
Revisa los IOC proporcionados por Klue y cruza los datos de registro de Salesforce, Klue y otras aplicaciones OAuth potencialmente afectadas configuradas a través de Klue. |
|
2 |
Solicita a los proveedores los registros faltantes |
Es posible que algunos servicios no tengan registros de API o acceso disponibles de inmediato. Te recomendamos contactar a los proveedores para solicitar los registros faltantes, aclarando que forman parte de una investigación de seguridad activa. Ten en cuenta que los tiempos de respuesta variarán según los SLA y contratos de soporte de cada proveedor, y pueden tardar varias horas. |
|
3 |
Considera revocar las sesiones de los servicios afectados |
Dado que este escenario se basó en credenciales robadas, revocar las integraciones de servicios puede no ser suficiente para la remediación. Se recomienda considerar la revocación de todas las sesiones activas de los servicios conocidos como afectados para invalidar cualquier sesión potencialmente comprometida. Podría ser factible una acción más puntual (por ejemplo, credenciales individuales conocidas como comprometidas), según los resultados de tu investigación. |
|
4 |
Revisa las bandejas de entrada y las carpetas de spam |
Es posible que los correos del actor de amenazas se hayan entregado, pero hayan llegado a las carpetas de spam. Debes revisar las bandejas de entrada en busca de comunicaciones relacionadas con los dominios de IOC o con frases similares en el cuerpo del correo. Si los identificas, puedes eliminarlos de las bandejas de entrada, pero se recomienda conservarlos con fines forenses. |
|
5 |
Considera contactar a tu proveedor o proveedores de seguro cibernético |
Si crees que estuviste expuesto, puedes contactar a tu proveedor de seguro cibernético para que te ayude con la investigación, la remediación y las acciones posteriores. Estas pueden variar significativamente según el alcance del impacto. |
-
Revisa los registros disponibles en busca de IOC conocidos
Revisa los IOC proporcionados por Klue y cruza los datos de registro de Salesforce, Klue y otras aplicaciones OAuth potencialmente afectadas configuradas a través de Klue. -
Solicita a los proveedores los registros faltantes
Es posible que algunos servicios no tengan registros de API o acceso disponibles de inmediato. Te recomendamos contactar a los proveedores para solicitar los registros faltantes, aclarando que forman parte de una investigación de seguridad activa. Ten en cuenta que los tiempos de respuesta variarán según los SLA y contratos de soporte de cada proveedor, y pueden tardar varias horas. -
Considera revocar las sesiones de los servicios afectados
Dado que este escenario se basó en credenciales robadas, revocar las integraciones de servicios puede no ser suficiente para la remediación. Se recomienda considerar la revocación de todas las sesiones activas de los servicios conocidos como afectados para invalidar cualquier sesión potencialmente comprometida. Podría ser factible una acción más puntual (por ejemplo, credenciales individuales conocidas como comprometidas), según los resultados de tu investigación. -
Revisa las bandejas de entrada y las carpetas de spam
Es posible que los correos del actor de amenazas se hayan entregado, pero hayan llegado a las carpetas de spam. Debes revisar las bandejas de entrada en busca de comunicaciones relacionadas con los dominios de IOC o con frases similares en el cuerpo del correo. Si los identificas, puedes eliminarlos de las bandejas de entrada, pero se recomienda conservarlos con fines forenses. -
Considera contactar a tu proveedor o proveedores de seguro cibernético
Si crees que estuviste expuesto, puedes contactar a tu proveedor de seguro cibernético para que te ayude con la investigación, la remediación y las acciones posteriores. Estas pueden variar significativamente según el alcance del impacto.
Los datos exfiltrados parecen ser información de contacto y comunicaciones relacionadas con ventas (cotizaciones de precios, contactos, tareas, datos de conversaciones y similares) con clientes y partners de Huntress, algunos datos de precios de productos e informes de mercado de la competencia. Ninguno de los datos comprometidos contenía inteligencia de amenazas ni los tipos de telemetría que recopilan nuestras herramientas. Las credenciales que pertenecen a los clientes y partners de Huntress, a las organizaciones que Huntress protege, y a los empleados, no fueron comprometidas. El producto de Huntress tampoco se vio afectado. No hay indicios de que el actor de amenazas haya tenido acceso a información de pago o datos de PCI.
Indicadores de compromiso de Klue
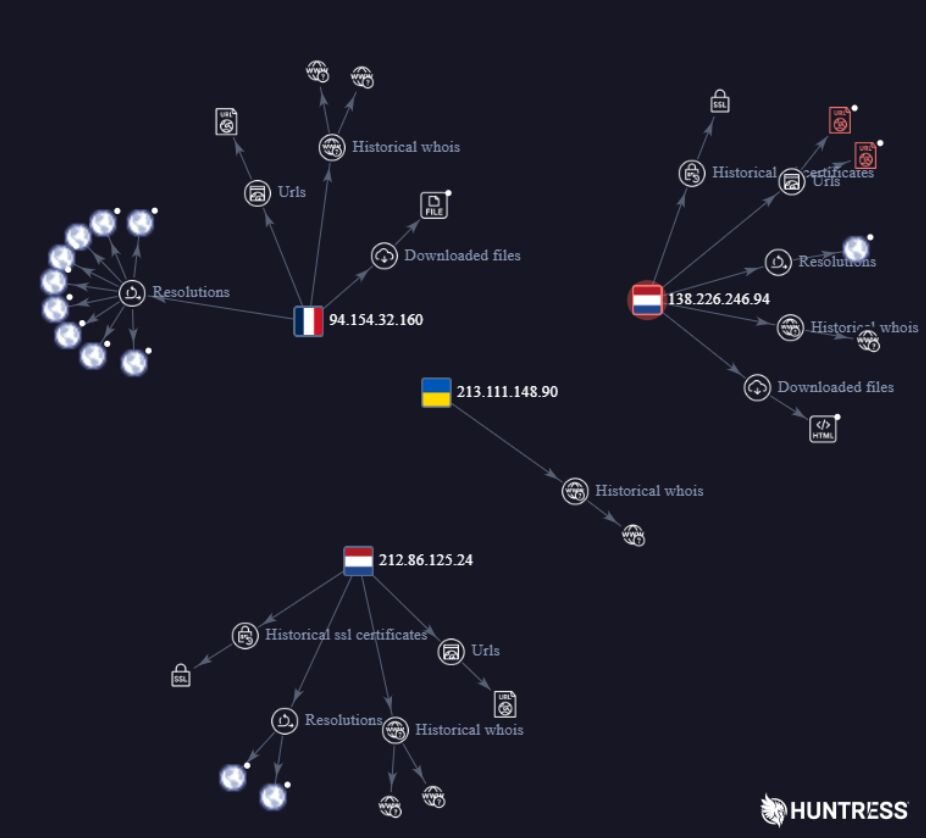
La notificación de Klue sobre la filtración incluye una lista “no exhaustiva” de direcciones IP desde las cuales se sabe que el actor de amenazas accedió a información confidencial. Esas direcciones IP son:
138.226.246[.]94
212.86.125[.]24
213.111.148[.]90
94.154.32[.]160
Las IP pertenecen a proveedores de servicios de internet con sede en los Países Bajos, Francia y Ucrania. Solo una de las cuatro direcciones IP tiene antecedentes de actividad de amenazas. La dirección 138.226.246[.]94 está vinculada a campañas de spam de marzo de 2026.
El actor de amenazas ha proporcionado históricamente muestras de los datos exfiltrados en el sitio de intercambio anónimo gofile[.]io.
Según Klue, algunas de las empresas afectadas informan que se exfiltraron con éxito datos asociados a Salesforce y Gong. La integración de Huntress con Klue involucraba datos de Salesforce y Gong.
Para determinar de forma afirmativa que hubo una vulneración, el equipo de seguridad de Huntress obtuvo registros de consultas de Salesforce y Gong, y buscó en los registros los indicadores reveladores de extracción de datos. Esta revisión determinó que se obtuvieron ciertos datos de socios y clientes desde Salesforce, mientras que en Gong solo se accedió a información interna de empleados de Huntress. Se informó de inmediato a los empleados de Huntress, así como a los socios y clientes afectados. .
La mayoría (prácticamente todas) de las solicitudes maliciosas a SFDC apuntan a /services/data/v59.0/query/<STRING> y casi todas tienen un User-Agent de 5238 o un valor en blanco, aunque hay algunas excepciones, como estas cadenas de User-Agent de Python usadas en casi 900 de las consultas (conteo acumulado del lado izquierdo):
811 "Python-urllib/3.12"
58 "Python-urllib/3.14"
Investigando a nuestro adversario
El actor de amenazas envió un correo inicial a varios empleados actuales y antiguos de Huntress indicando que “sus datos fueron exfiltrados debido a una filtración que afectó a su socio, Klue.com (pregúntenles).” (sic)
El actor de amenazas proporcionó una clave única para usar con una plataforma de comunicaciones segura llamada Session, e instruyó al destinatario a “tomar la decisión correcta. xoxo” (sic)
Sin embargo, 38 minutos después del primer mensaje, esos mismos empleados recibieron un correo de seguimiento del mismo remitente que simplemente decía “wrong session lol” y tenía una clave diferente. Ambos mensajes fueron enviados por alguien que se refiere a sí mismo como mr bean. El segundo mensaje estaba firmado mb. (Posiblemente para decir “mr bean,” o una abreviación de “my bad.”)
Estos correos se originaron desde uno de tres dominios de correo distintos:
- house.com.au
- robinskitchen.com.au
- baccarat.com.au
Cada una de estas empresas es una subsidiaria de “Global Retail Brands,” un minorista australiano de artículos para el hogar y electrodomésticos. Huntress cree que el adversario aprovechó el servidor de correo usado por estas empresas como infraestructura comprometida. (Huntress proporcionó información al Centro Australiano de Seguridad Cibernética para que pudieran notificar a la empresa sobre este abuso de su propia infraestructura.) Los encabezados de los mensajes contenían valores SPF y DMARC válidos, lo que indica que los mensajes en realidad fueron enviados por los servidores de correo reales de esos dominios, y no fueron falsificados.
En el correo inicial, el adversario sugiere, “les aconsejamos que nos escriban en Session” (sic). El ID de Session Messenger que proporcionaron coincidía con los mismos valores incluidos en el sitio de filtraciones en la dark web de un nuevo grupo de extorsión apodado “Icarus.”
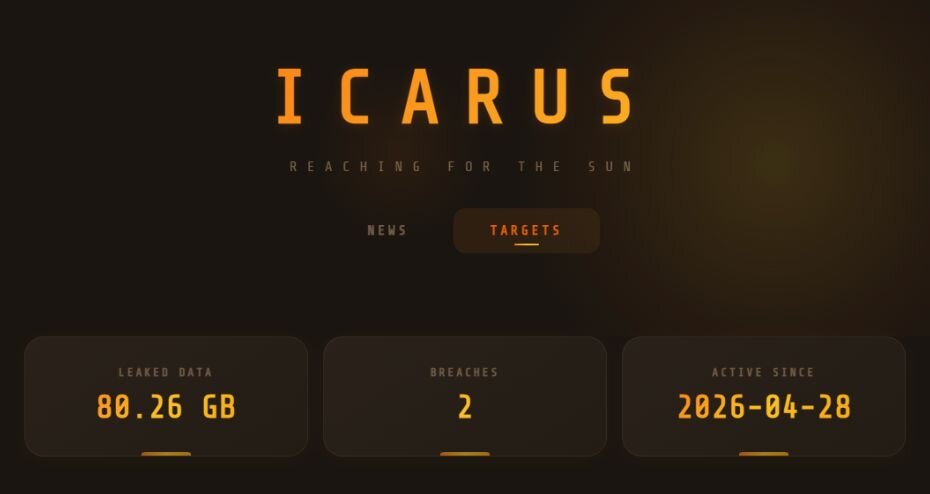
El actor Icarus afirma en su sitio web que ha estado activo desde el 28 de abril de 2026, y actualmente enumera dos víctimas anteriores. La primera entrada de víctima corresponde a una intrusión a principios de mayo de 2026, con un mensaje adicional incluido en la sección “News” fechado el 5 de mayo, con el texto “shawty sorry for leaking ur data. dm to resolve. <3”
Esta primera entrada de víctima incluye botones para “Part 1” y “Part 2” de los supuestos datos filtrados, con enlaces externos a gofile[.]io. Gofile indica en sus preguntas frecuentes que el contenido alojado se almacena por defecto durante 10 días, mientras que las cuentas Premium pagas ofrecen almacenamiento a largo plazo. Al momento de escribir esto, el 17 de junio, el contenido alojado en Gofile referenciado en la entrada de la víctima de Icarus ya no está disponible.
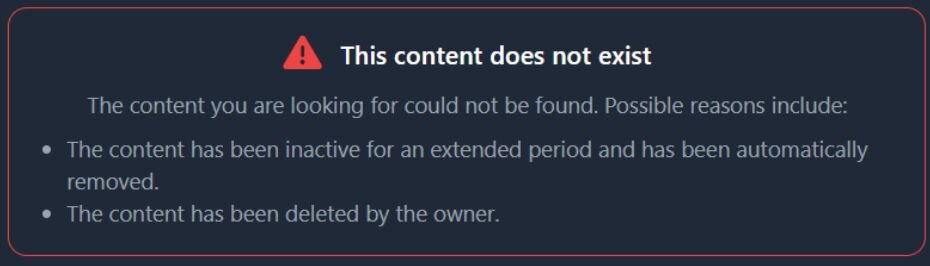
La segunda entrada de víctima está “pendiente” de publicación; sin embargo, la descripción del texto sugiere que los archivos que se publicarían contienen específicamente datos de Salesforce. Esta entrada se vio por primera vez el 16 de junio, lo cual coincide con la cronología de la situación actual. Cuando se publicó por primera vez, la página incluía otro valor de ID de Session Messenger que coincidía con el ID proporcionado en el correo de extorsión inicial. Observamos que la página luego cambió para incluir en su lugar el segundo valor de ID de Session Messenger que se proporcionó en la corrección por correo de seguimiento del actor.
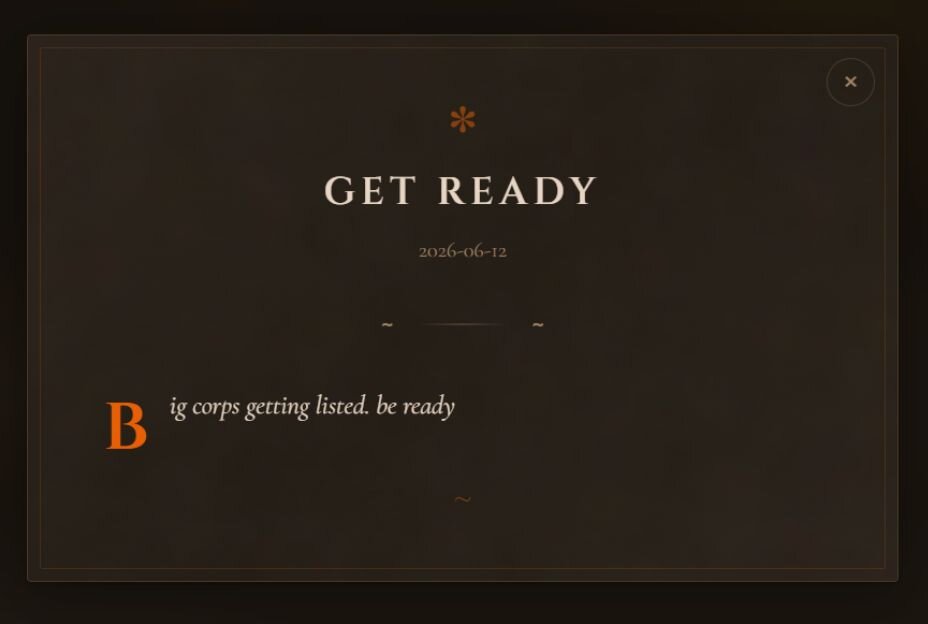
Con esos puntos de datos coincidentes, tenemos alta confianza en que el actor Icarus es responsable del compromiso de Klue y de este ataque a la cadena de suministro. El último mensaje en su sección “News”, fechado el 12 de junio, dice: “get ready; big corps getting listed. be ready”.
Qué sigue
Estamos en contacto directo con el liderazgo de Klue y hemos contratado a los equipos de respuesta a incidentes apropiados. A medida que esta historia se desarrolle, seguiremos compartiendo los detalles relevantes de este incidente con total transparencia; eso es justamente lo que hacemos en Huntress.
Klue y las demás organizaciones afectadas fueron víctimas de un delito. Nuestra industria se desenvuelve en un ecosistema frágil donde el riesgo en la cadena de suministro significa que cualquier organización puede verse afectada por efectos ascendentes, lo cual puede ocurrir sin ninguna culpa propia.
Esta no es el final de esta historia. Seguiremos actualizando este blog a medida que encontremos más información que te permita tener contexto completo: para Klue, para Huntress, para las muchas otras organizaciones que pronto hablarán sobre haberse visto afectadas, y para la comunidad.