

Si la identidad es el nuevo perímetro, la mayoría de las empresas la defienden con un escudo de cartón y una plegaria. Tal vez también haya un ratón por ahí.
En los últimos 12 meses, los ataques basados en identidad han escalado hasta la cima de la cadena alimenticia del cibercrimen. Desde el secuestro de sesión hasta el compromiso de correo empresarial (BEC), los atacantes están dejando atrás el saqueo rápido para ir directo por tus inicios de sesión, tokens y aplicaciones.
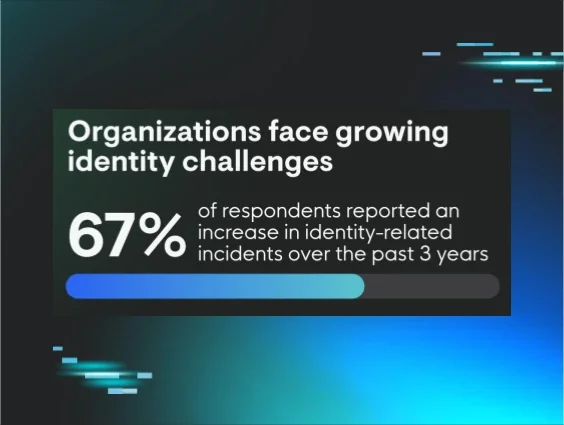
Según el Huntress 2025 Managed ITDR Report, más del 67% de las organizaciones ha visto un aumento en los incidentes relacionados con identidad—y el 35% dice que estos representan más del 40% de todos los problemas de seguridad que han enfrentado este año.
Aun así, la mayoría de las defensas siguen ancladas en 2020. La autenticación multifactor (MFA) por sí sola ya no basta. La fatiga por alertas es real.
Y las organizaciones están perdiendo tiempo y dinero reaccionando a amenazas solo después de que los atacantes ya se infiltraron, escalaron privilegios y se instalaron como un gusano en los rincones del sistema.
Eso termina ahora.
En RSA 2025, estamos lanzando una gran actualización a Huntress Managed Identity Threat Detection and Response (ITDR), ahora con Rogue Apps.
Esta nueva capacidad es la primera de la industria en ofrecer protección proactiva contra amenazas basadas en OAuth, y está aquí para ayudarte a detener uno de los vectores de ataque de identidad más sigilosos que existen: aplicaciones maliciosas en la nube que se escabullen de la MFA y permanecen ocultas durante meses.
¿Por qué importan las aplicaciones fraudulentas?
La mayoría de los entornos de Microsoft 365 son un desorden. Por defecto, cualquier usuario puede instalar cualquier aplicación en tu inquilino. Eso no es solo una mala configuración: es una invitación abierta.
Las aplicaciones OAuth maliciosas o comprometidas se están convirtiendo en el recurso preferido de los atacantes para robar datos en silencio, mantener persistencia y crear puertas traseras invisibles. En nuestra propia investigación, Huntress analizó más de 20 millones de aplicaciones OAuth y marcó las más riesgosas para nuestros clientes, muchas de las cuales habían pasado desapercibidas durante años.
Con aplicaciones fraudulentas, estamos cambiando las reglas del juego. Ya no te enteras de las aplicaciones maliciosas después de que causaron daño; las detectas y eliminas antes de que puedan hacer algo.
¿Qué hay de nuevo en Managed ITDR?
Rogue Apps se une a Unwanted Access y Shadow Workflows como parte del triple ataque de Managed ITDR.
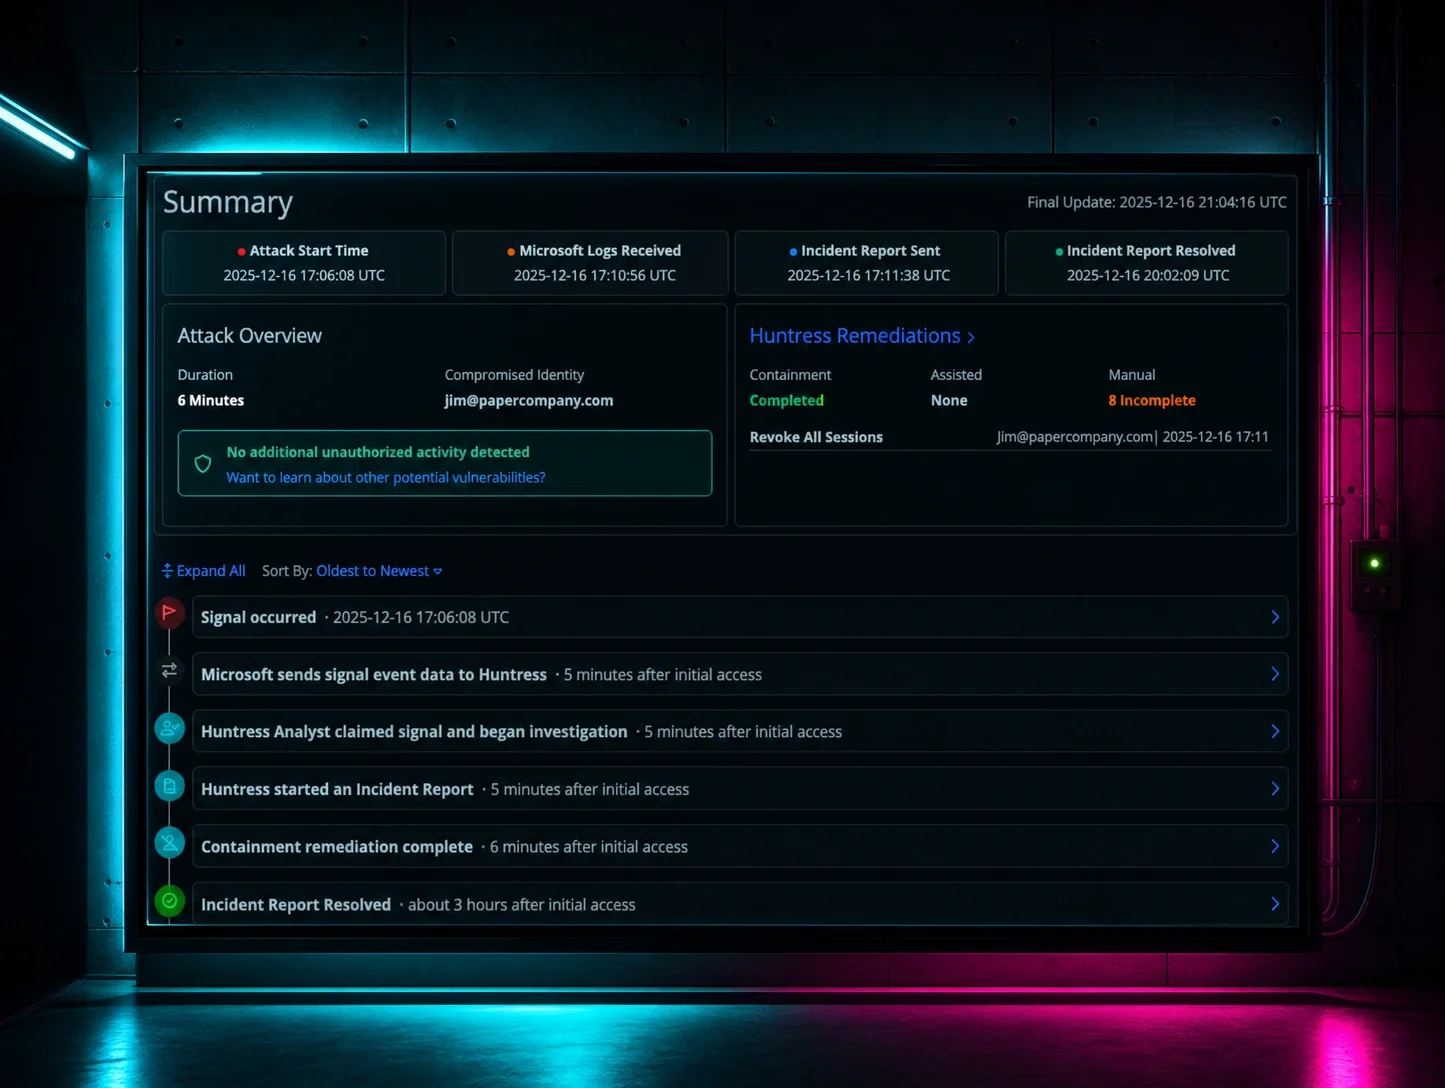
- Unwanted Access: detecta tomas de control de cuentas, inicios de sesión sospechosos, mal uso de VPN y secuestro de sesión, y cierra la puerta antes de que el atacante avance.
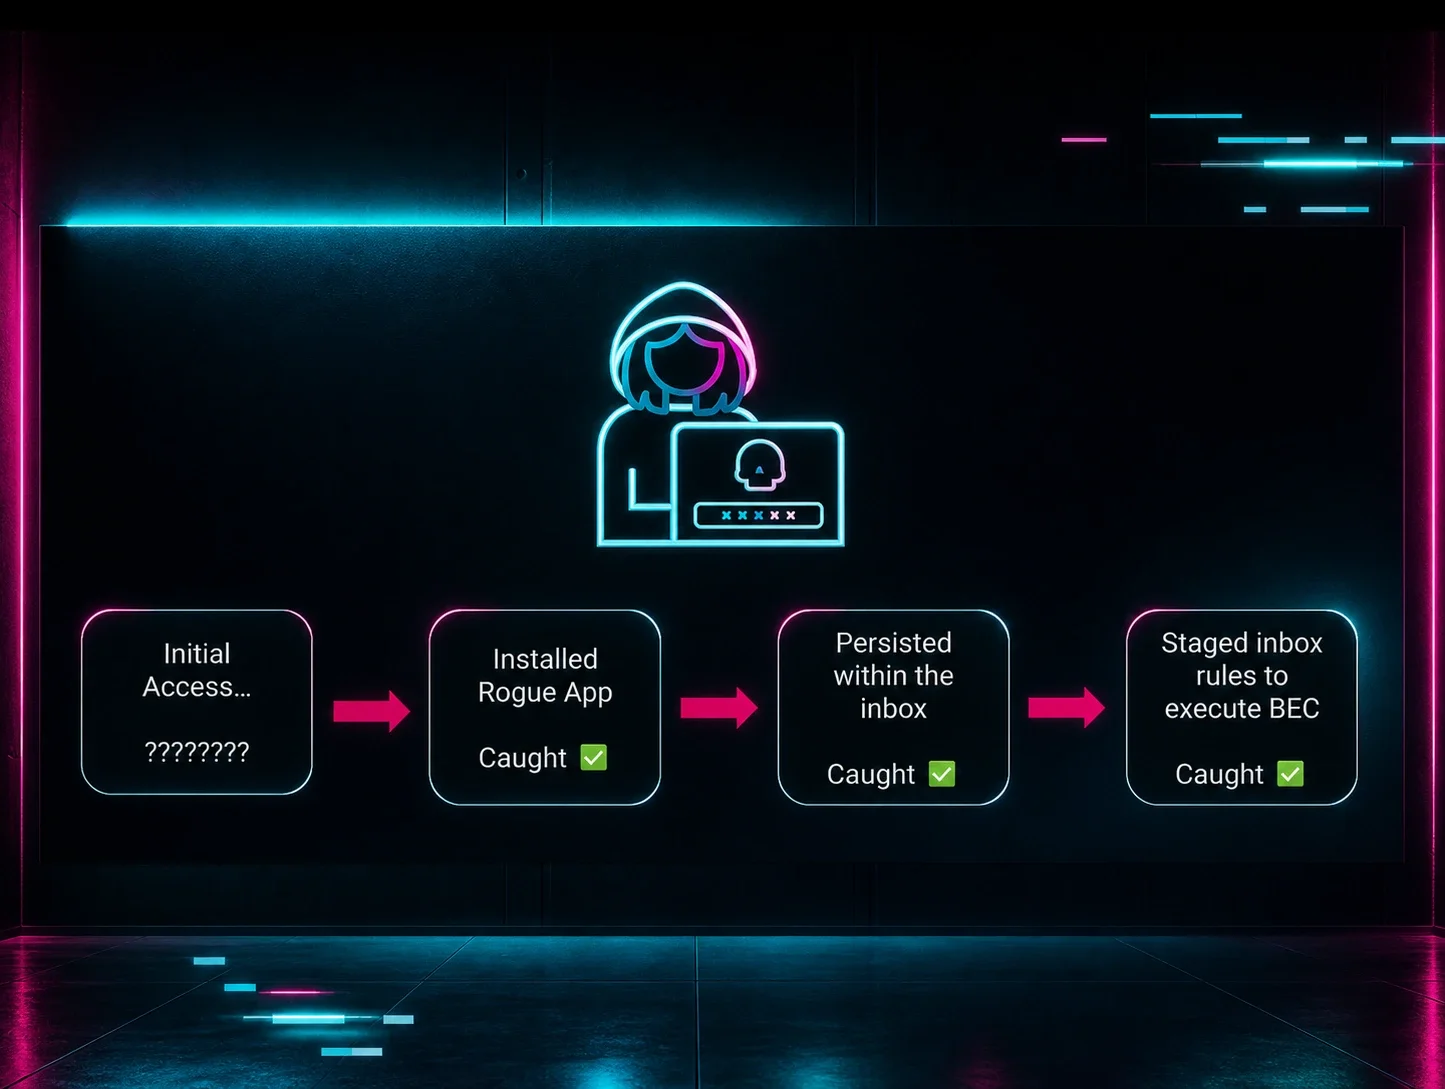
- Shadow Workflows: evita que los adversarios manipulen reglas de bandeja de entrada y reenvío de correo para robar datos en silencio o llevar a cabo BEC.
- Rogue Apps: identifica y elimina aplicaciones OAuth maliciosas o riesgosas para cerrar uno de los mayores vacíos de visibilidad en Microsoft 365.
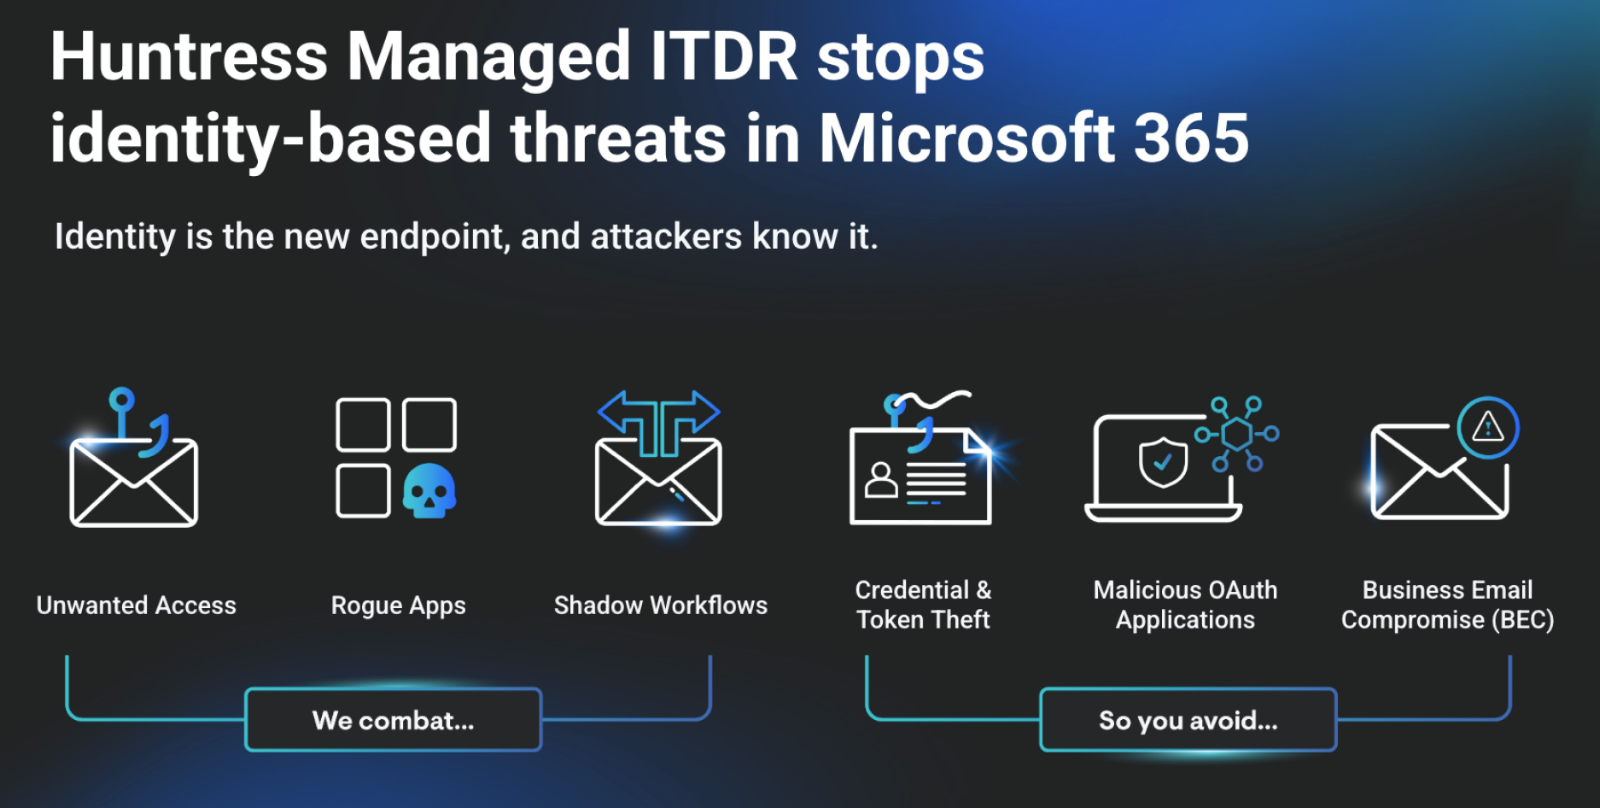 Managed ITDR detiene las amenazas basadas en identidad en Microsoft 365
Juntas, estas capacidades ya han detenido más de 28.000 ataques basados en identidad en 1,7 millones de identidades, con un tiempo medio de respuesta (MTTR) de menos de 3 minutos y una tasa de falsos positivos que no sepultará tu negocio.
Aquí está la clave: la identidad es el nuevo endpoint.
Los hackers ya no entran a la fuerza: inician sesión.
Los atacantes pueden robar credenciales válidas en segundos gracias a los infostealers, kits de phishing y el robo de tokens de autenticación. Una vez que tienen un token o una cookie de sesión, ya están adentro. Sin fuerza bruta, sin malware ruidoso, sin señales de alerta. Solo un inicio de sesión limpio de un usuario legítimo desde un dispositivo nuevo.
Por eso las amenazas de identidad ahora causan más de $100.000 en pérdidas para 1 de cada 3 organizaciones. Y por eso más del 60% de las empresas dice estar más preocupado por las amenazas de identidad que por los endpoints.
Es también la razón por la que el 74% de las organizaciones planea implementar o ampliar ITDR este año. Las amenazas de identidad no solo son reales... son personales.
Retrasos en la detección = más amenazas
El tiempo es el verdadero enemigo.
Solo el 25% de las empresas detecta las amenazas de identidad en minutos. La mayoría tarda horas o días. Eso es un problema, porque, según nuestro Informe de ciberamenazas 2025, el atacante promedio completa 18 pasos en 17 horas antes de desplegar ransomware.
Para cuando la mayoría de las organizaciones se dan cuenta de lo que las golpeó, ya es demasiado tarde.
Managed ITDR cambia eso. Detectamos inicios de sesión anómalos, identificamos configuraciones de aplicaciones riesgosas, rastreamos el movimiento lateral y bloqueamos cuentas en tiempo real. Esta es protección de identidad que realmente protege.
Accesible. Agresiva. Absolutamente vale la pena.
Hablemos de retorno de inversión. Uno de nuestros partners lo dijo mejor que nadie:
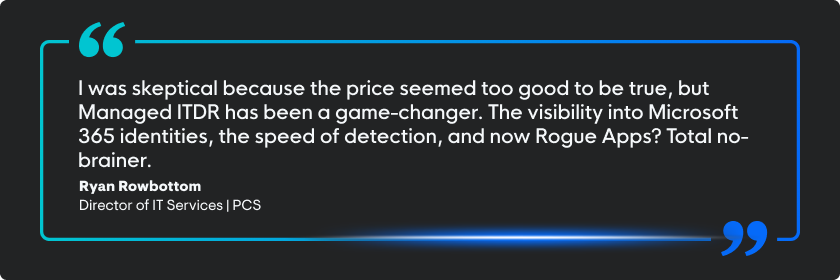
Creamos Managed ITDR para el 99%: los MSP, los equipos internos de TI, las empresas medianas que no tienen un presupuesto de operaciones de seguridad de seis cifras ni un equipo de identidad de 20 personas. Con Huntress, no lo necesitas. Obtienes detección de amenazas de primer nivel, un SOC de clase mundial y tiempos de respuesta que realmente se adelantan a los atacantes.
¿Quieres verlo en acción?
🔥 Inicia tu prueba gratuita de Managed ITDR ahora (¡el 75% de las organizaciones que implementan en más de 200 identidades detectan un incidente durante la prueba!).
🎥 Únete a nuestro webinar de lanzamiento, "Identity Is the New Endpoint: The Next Evolution in Threat Detection", el 6 de mayo.
📍 ¿Vas a ir a RSA? Pasa por el stand #1945 en Moscone South y dinos "¡Hola!"