

Cada pocas semanas este año, aparece un titular que dice casi lo mismo: una universidad confirma una filtración de datos, un grupo criminal afirma haberla publicado en un sitio de filtraciones, y los administradores dicen que no hay evidencia de un compromiso más amplio. Cada incidente se reporta como una historia aislada, y luego el ciclo noticioso sigue adelante, hasta que vuelve a pasar en otro lugar.
Pero no son incidentes aislados. Si observas de cerca las filtraciones de datos en instituciones de educación superior en 2026, ves que surge un patrón. Es la misma historia, contada cuatro o cinco veces, solo que con personajes distintos.
El patrón: rara vez es un ataque sofisticado
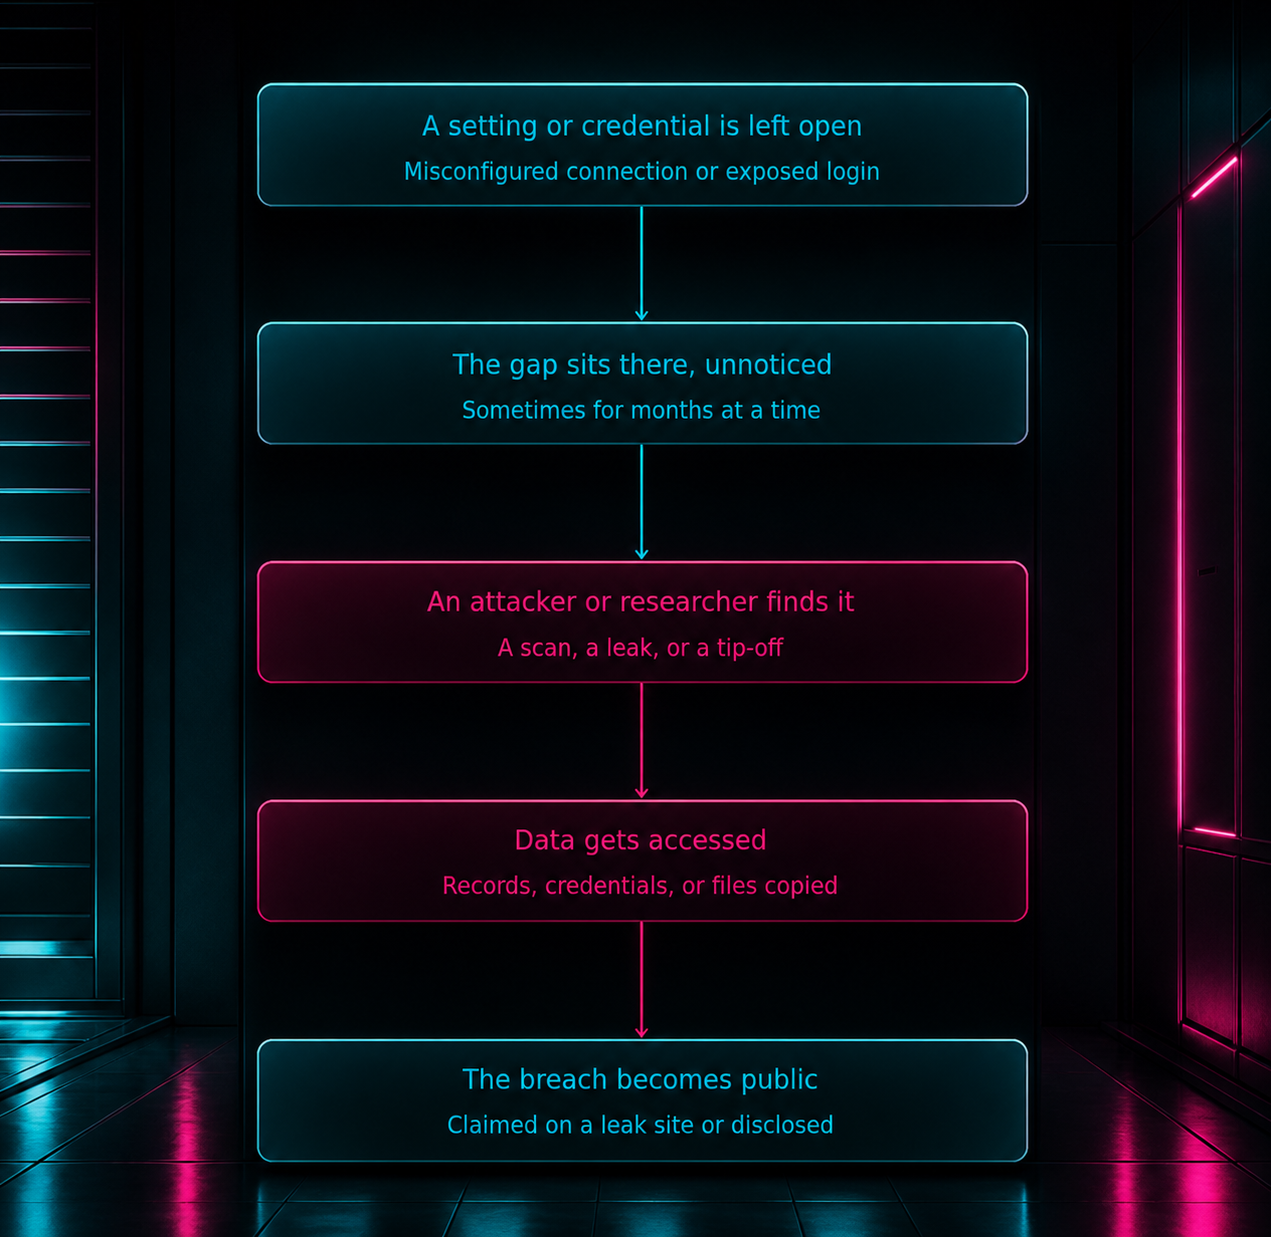
En agosto, la Universidad de Newcastle confirmó que una mala configuración vinculada a su sistema de admisiones expuso información de contacto de aproximadamente 440.000 personas. La universidad rastreó la exposición hasta una sola configuración de conexión.
Dos meses antes, la Universidad de Australia Occidental descubrió que un administrador había dejado expuestas en línea las credenciales de acceso al sistema de Callista, su sistema de información estudiantil. Solo una credencial que no debía ser accesible, quedó a la vista hasta que alguien la encontró.
Casi al mismo tiempo, la Avans University of Applied Sciences en los Países Bajos descubrió que una mala configuración de Power BI había expuesto discretamente datos personales a espectadores no autorizados durante casi un año antes de que alguien lo notara.
Y a principios de este año, la plataforma Canvas de Instructure, usada por aproximadamente 9 mil escuelas, fue vulnerada por el grupo de extorsión ShinyHunters. El grupo afirmó haber obtenido 275 millones de registros y luego desfiguró los portales de inicio de sesión de Canvas en cientos de instituciones, programado para coincidir con la semana de exámenes finales. 90 días después, el mismo grupo explotó una falla de ejecución remota de código sin parchear en Oracle PeopleSoft, alcanzando más de 300 instancias en más de 100 organizaciones, la mayoría universidades.
Diferentes plataformas, diferentes países, el mismo hilo conductor: una brecha quedó expuesta hasta que un atacante la encontró y la usó.
Por qué esto sigue pasando específicamente con las universidades
Es tentador atribuirlo a la mala suerte, o asumir que la educación superior es simplemente un blanco más grande que otros sectores. Ninguna de las dos es el problema real.
Lo que realmente distingue a la educación superior es estructural. Una universidad administra un patrimonio digital enorme: plataformas de admisiones, sistemas de información estudiantil, infraestructura de investigación, bases de datos de exalumnos y donantes, sistemas de gestión del aprendizaje, y decenas de herramientas departamentales adquiridas de forma independiente, y ese patrimonio se gobierna de manera descentralizada casi por diseño. Los departamentos individuales, las facultades y las oficinas administrativas a menudo gestionan sus propios sistemas y relaciones con proveedores, cada uno con sus propios estándares de seguridad, su propio personal de TI y sus propios puntos ciegos.
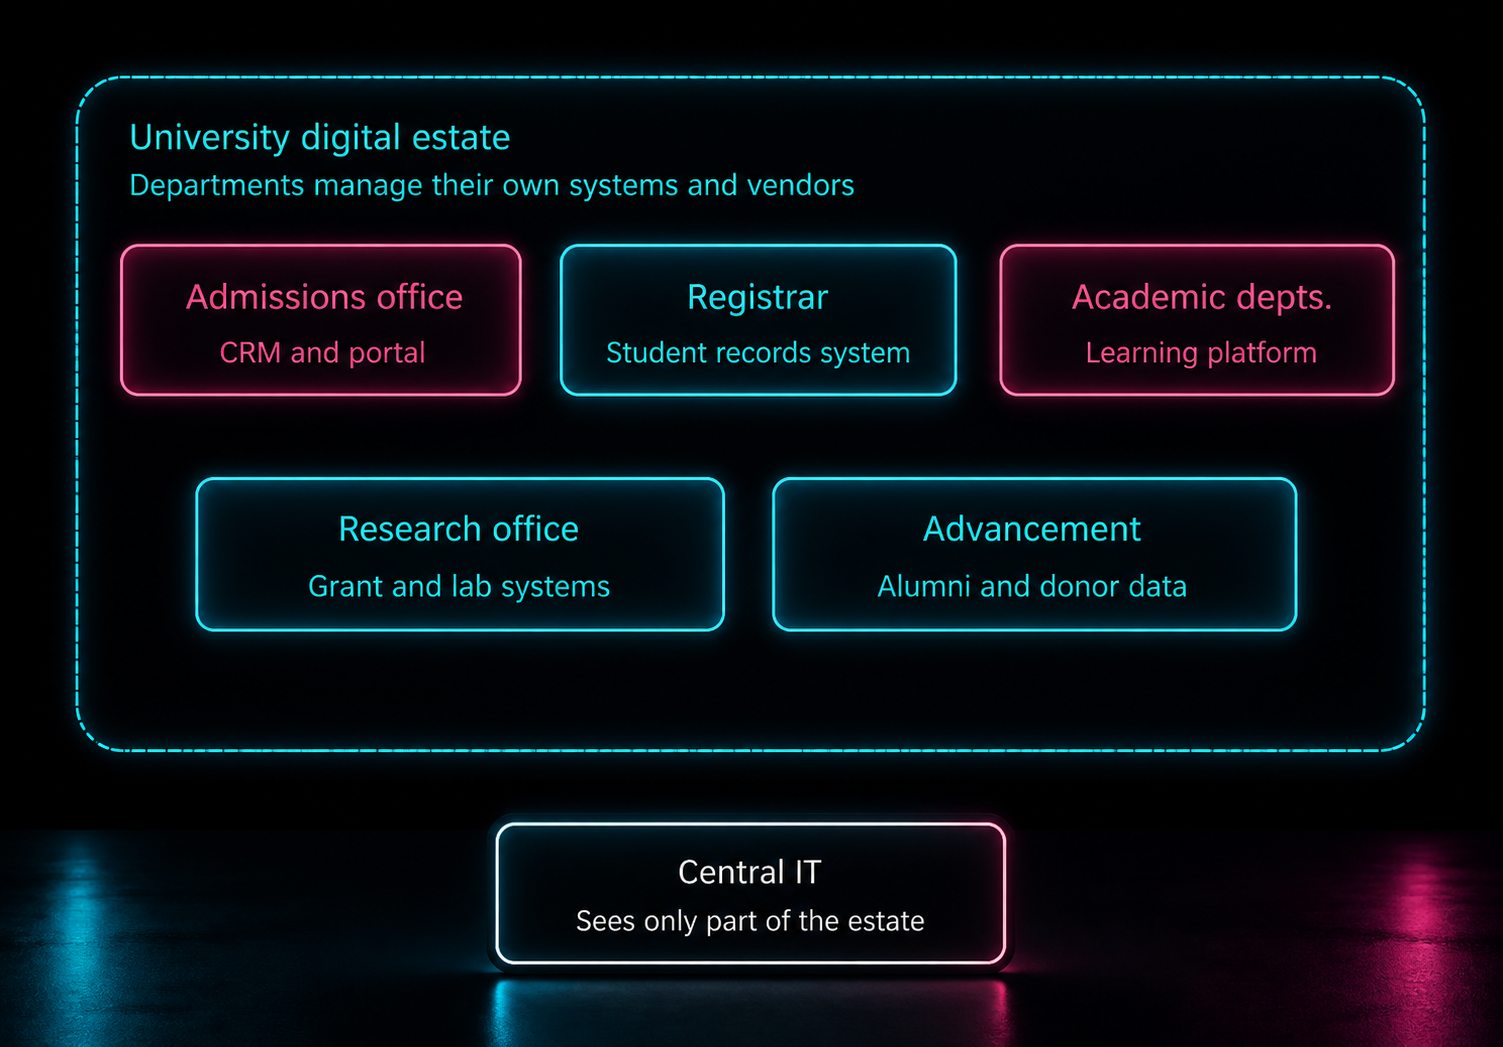
Eso es exactamente lo que produce brechas de configuración: nadie tiene la visión completa, así que nadie nota cuando una parte de ella se abre.
Y aquí está la parte incómoda de este patrón: son fallas de higiene básica. Ninguna requiere una habilidad avanzada por parte del atacante. Una conexión de sistema mal configurada debería detectarse antes de salir a producción, no después de que un grupo criminal publique una muestra en un sitio de filtraciones. Los estudiantes, aspirantes y egresados no tienen forma de verificar si la conexión con el proveedor de admisiones o el panel de terceros que extrae sus datos está configurado correctamente. Confían en que la institución haga bien lo básico, y esa confianza choca con una realidad dura: los equipos de TI y seguridad, ya reducidos y saturados entre identidad, endpoints y soporte diario, a menudo no tienen el personal para mantenerse al día con cada sistema conectado.
En Black Hat, Jen Easterly conversó con Caitlin Sarian (también conocida como la Chica de la Ciberseguridad) sobre este mismo tema. Mira su conversación sobre por qué los proveedores de tecnología educativa deben asumir más responsabilidad en seguridad y cómo las escuelas deben operar en un mundo digital frágil.
Por qué esto importa
Los atacantes son oportunistas. No necesitan elegir entre encontrar una mala configuración o robar una credencial: toman la puerta que esté abierta.
La mayoría de estos incidentes comenzaron como problemas de exposición: una configuración o credencial que ya estaba mal antes de que un atacante interviniera. Ese es un punto de entrada distinto de las técnicas de ataque basadas en identidad que hemos visto en otros casos, como el ransomware impulsado por credenciales o el secuestro de buzones. Pero una puerta abierta y una llave robada llevan al atacante al mismo lugar: parado dentro de un sistema que debería haber exigido más de lo que tenía. Ya sea que la brecha sea una conexión mal configurada o un inicio de sesión comprometido, la identidad y el acceso suelen ser donde se toma la decisión real del daño, mucho antes de que entre en escena el ransomware o la publicación en un sitio de filtraciones.
Qué es lo que realmente rompe este patrón
Si el modo de falla es "nadie vio la brecha antes que el atacante", la solución no es un presupuesto de seguridad más grande ni otra herramienta puntual agregada a una pila ya dispersa. Mantener seguros los entornos educativos requiere visibilidad sobre lo que realmente está expuesto, antes de que se convierta en un titular.
Eso significa:
Saber qué está conectado y cómo. Las integraciones de terceros, las conexiones de paneles y las extensiones se acumulan silenciosamente entre los departamentos. Sin un inventario de lo que está expuesto y cómo está configurado, la primera señal de problemas suele ser la publicación en un sitio de filtraciones.
Vigilar la identidad tan de cerca como los endpoints. Varios de los mayores incidentes del sector de educación superior este año se remontan a credenciales e identidad, no a malware. Una mala configuración suele ser la puerta; la identidad es por donde pasa el atacante una vez que está adentro.
Diseñar para la descentralización, porque no va a desaparecer. La mayoría de las universidades no pueden ni van a consolidar cada sistema departamental bajo una sola función central de TI. La visibilidad continua en un entorno distribuido es una meta más realista que un único centro de mando con un control que en realidad nadie tiene.
La conclusión
La educación superior no tiene mala suerte en 2026. Está estructuralmente expuesta de una manera que sigue produciendo la misma historia: un entorno descentralizado, estándares inconsistentes entre departamentos y proveedores, y un error de configuración que queda abierto hasta que un grupo criminal lo encuentra.
Aunque cada institución actuó rápido para contener y divulgar la brecha una vez que salió a la luz, el trabajo más difícil es encontrar esas brechas antes de que alguien fuera de la institución lo haga. Y eso se reduce a saber qué está realmente expuesto y accesible en tu entorno.
¿Quieres el panorama completo de cómo están evolucionando los ataques a escuelas y universidades? El Informe de amenazas en educación 2026 de Huntress desglosa el cambio hacia técnicas más silenciosas, basadas en identidad y de tipo living-off-the-land en entornos educativos, con ejemplos reales y pasos concretos sobre cómo se ve una seguridad más sólida.