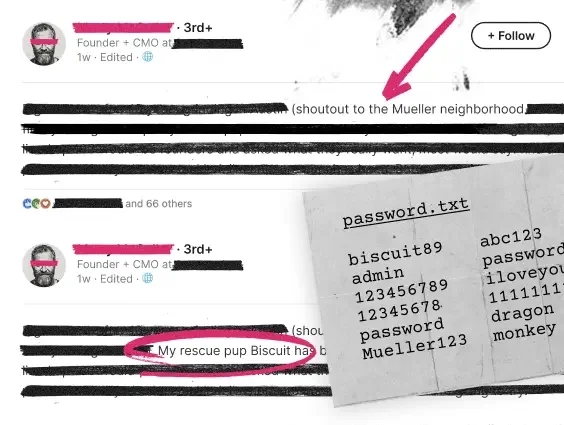


Cada actualización en LinkedIn, cada anuncio de "¡primer día en un nuevo trabajo!" es un dato. Y mientras compartes esos momentos emocionantes de tu vida, los cibercriminales están tomando nota.
Eso fue lo que analizamos en el segundo episodio de _declassified, donde Truman Kain, Investigador principal de productos en Huntress, y la educadora en ciberseguridad Caitlin Sarian (conocida como Cybersecurity Girl) explicaron exactamente cómo los atacantes convierten tu información pública en un manual para atacarte.
Los atacantes no necesitan la dark web para armar un expediente
Existe la idea equivocada de que los atacantes necesitan adentrarse en las capas oscuras de internet para encontrar información útil sobre sus objetivos. Vamos a aclarar eso, y aquí te decimos por qué.
Un atacante puede armar una imagen detallada de alguien usando herramientas que la mayoría de las personas usa (o puede usar fácilmente) todos los días: LinkedIn, directorios corporativos y sitios de datos filtrados que están en internet abierto. Busca un correo en un sitio como dehashed, revisa unos cuantos registros y, en minutos, podrías estar viendo nombres de usuario, contraseñas antiguas e incluso un número de seguro social.
La información solo necesita ser lo bastante convincente para lograr que alguien conteste el teléfono o para que un correo de phishing parezca creíble. Un intento de phishing dirigido contra Jai Minton, gerente sénior de ingeniería de detección y Threat Hunting en Huntress, llegó a su bandeja de entrada laboral y personal con dos minutos de diferencia. El atacante había reconstruido el formato de su correo corporativo y encontró un correo personal vinculado a una filtración anterior. No hicieron falta búsquedas en la dark web.
La línea borrosa entre el trabajo y el hogar
Los atacantes usan en tu contra la superposición entre tus datos digitales personales y profesionales.
Las contraseñas reutilizadas y los dispositivos personales usados para el trabajo están justo en la zona gris donde empiezan la mayoría de los ataques exitosos. A los atacantes no les importa por dónde entran. Solo quieren ese punto de acceso inicial para avanzar con su ataque.
Una publicación de "primer día en un nuevo trabajo" en LinkedIn es un buen ejemplo de qué tan rápido esto puede salir mal. Esa sola actualización le da al atacante tu empleador, tu puesto, tus contactos y el dato de que eres nuevo y probablemente aún no conoces los procesos internos de seguridad. Eso te convierte en un objetivo de alto valor y bajo esfuerzo.
La misma lógica aplica a otras publicaciones que parecen actualizaciones divertidas e inofensivas de la vida diaria. Pero en realidad, una foto de un pase de abordar revela detalles del vuelo, una publicación de vacaciones le dice al mundo que tu casa está vacía, y una foto de un escritorio de oficina revela un horario y un espacio de trabajo. Cada publicación es otro dato más en el expediente del atacante.
Ataques reales, manuales reales
En un caso real compartido durante el episodio, un postulante a un empleo en Huntress llamado "Andrew" resultó ser un catfish que usaba la foto de LinkedIn de otra persona. El entrevistador lo detectó, pero el mensaje quedó claro: los atacantes usan datos públicos para robar identidades y postularse a empleos, con lo que podrían obtener acceso a sistemas corporativos en el proceso.
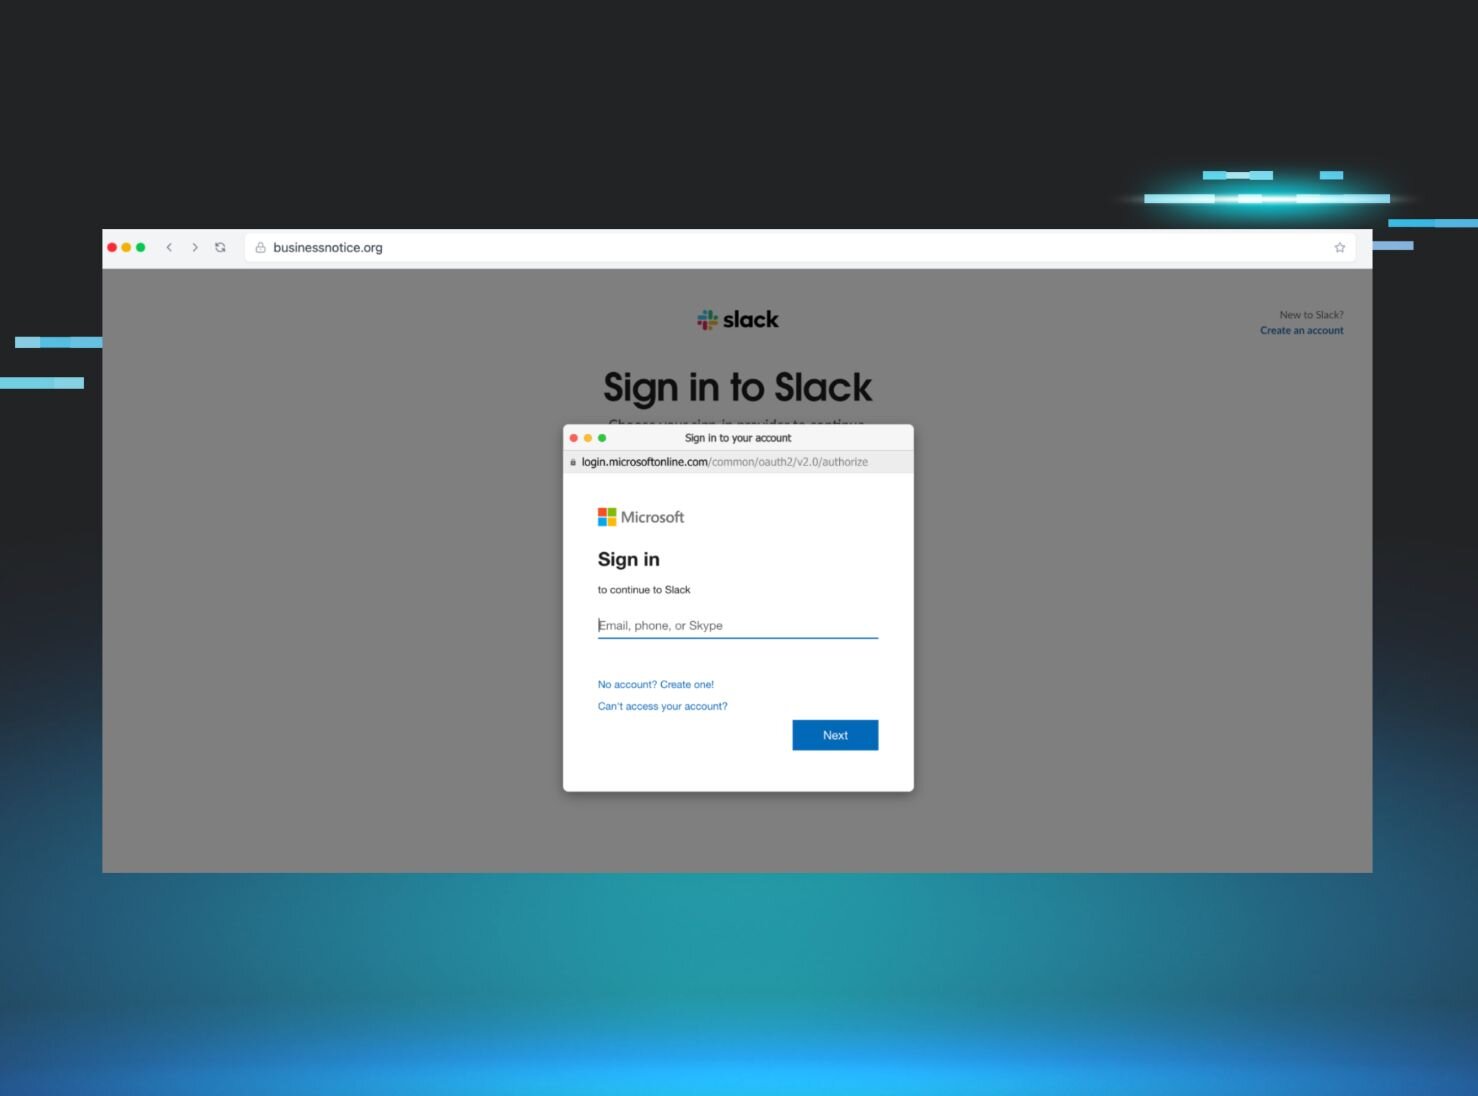
Casos de alto perfil muestran hasta dónde puede llegar esto. Un desarrollador fue blanco de un ataque mediante un espacio de trabajo falso de Slack, una reunión programada y una solicitud para instalar un software que resultó ser una puerta trasera. El expediente ya estaba completo antes de que se enviara el primer mensaje.
Las familias tampoco están exentas. La filtración de ShinyHunters a Instructure, la empresa detrás de Canvas, expuso datos de más de 3.000 escuelas y millones de estudiantes. Esa filtración se convirtió de inmediato en combustible para phishing hiperdirigido, porque los atacantes ahora sabían qué estudiantes estaban inscritos en qué clases y podían redactar correos que parecían imposibles de falsificar.
Tu voz también es un dato público
La mayoría de la gente piensa en la inteligencia de fuentes abiertas (OSINT) en términos de las fotos o palabras que publica. Pero lo que dices en voz alta también cuenta. Con solo unos minutos de audio disponible públicamente, se puede generar una voz deepfake convincente en minutos. Los atacantes ya usan esta táctica para hacerse pasar por sus objetivos por teléfono y manipular a las personas más cercanas a ellos para que entreguen dinero o acceso.
Piensa como un atacante
El cambio más útil que cualquiera puede hacer es simple: pregúntate si un atacante podría usar esa información. "Ponte el sombrero de hacker", como dice Caitlin. Piensa qué tipo de información estás compartiendo antes de publicar.
Esa es también la idea detrás del Simulador OSINT de Huntress. Esta simulación interactiva de security awareness training te pone en el lugar del atacante: usa inteligencia de fuentes abiertas para construir un perfil del objetivo, seguido de un intento de ingeniería social por teléfono. Es una forma segura y práctica para que tú y tu equipo pongan a prueba qué tan rápido la información pública se convierte en combustible de ataque.
Consejos que sí funcionan
Trata las preguntas de seguridad como contraseñas. Una aplicación cualquiera no necesita saber tu información real. Distorsiona la verdad cuando te hagan preguntas de seguridad como "¿a qué escuela primaria fuiste?" o "¿en qué ciudad naciste?" Inventa respuestas falsas y guárdalas en un administrador de contraseñas.
Congela el crédito de tus hijos. Las identidades de los niños pueden ser robadas y usadas durante años antes de que alguien lo note. Congelarlo toma minutos y puede evitar un dolor de cabeza mucho mayor más adelante.
Crea una palabra clave familiar. La clonación de voz es accesible y rápida. Se puede generar una voz deepfake convincente en unos cinco minutos usando solo audio disponible públicamente. Una palabra clave es una de las pocas defensas que realmente funciona contra esto.
Búscate en Google. Busca tu nombre y tu nombre de usuario entre comillas para ver qué está indexado públicamente, incluyendo comentarios en publicaciones públicas que quizás ya olvidaste.
Entender qué ven los atacantes con la información que publicas es el primer paso para darles menos con qué trabajar.