

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
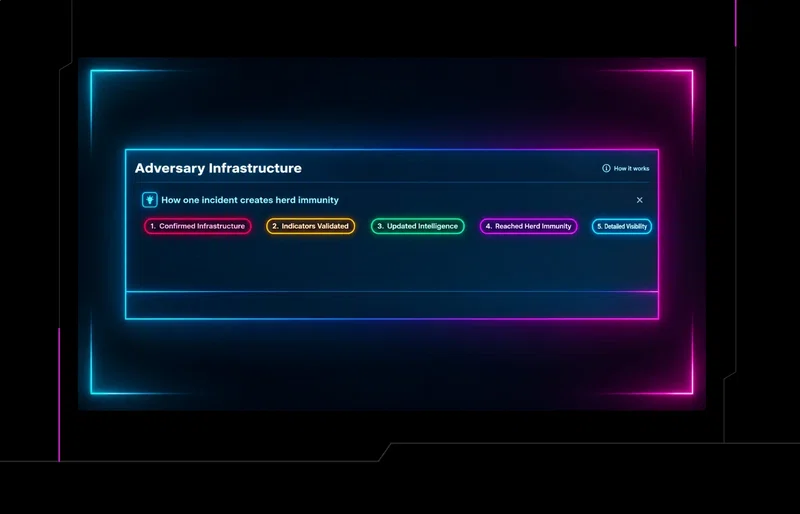
Adversary Infrastructure es una nueva función de Managed ITDR que bloquea a los atacantes en el inicio de sesión de Microsoft 365, convirtiendo el ataque de un inquilino en protección para toda la red.
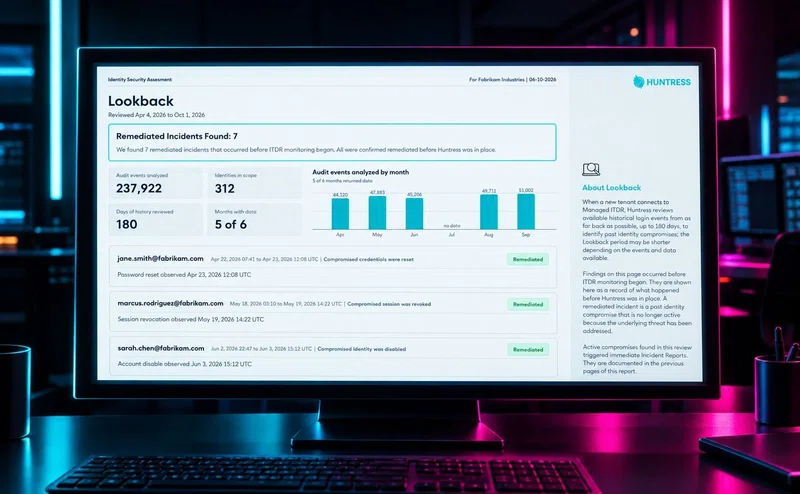
Los atacantes pueden estar en tu inquilino antes de que lo conectes. Huntress Managed ITDR Lookback revisa 180 días de inicios de sesión de Microsoft 365 y nuestro SOC actúa ante incidentes activos.
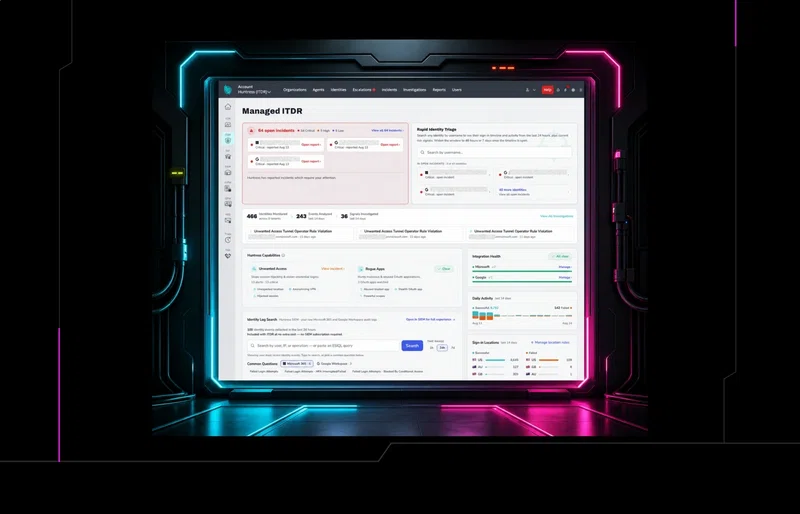
El panel rediseñado de Managed ITDR de Huntress agrega triaje rápido de identidad, caracterización de inicios de sesión fallidos y búsqueda rápida en SIEM para investigaciones más ágiles.
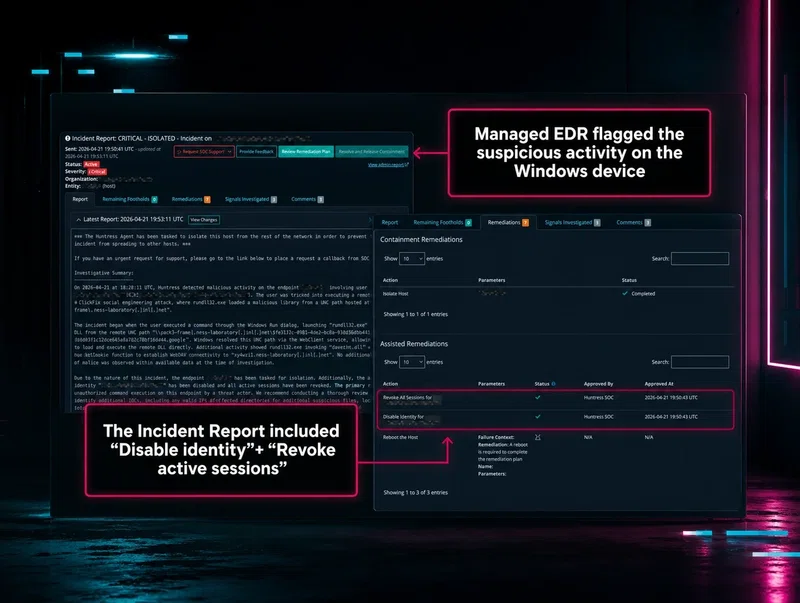
Huntress EDR/ITDR Correlations detiene automáticamente los ataques basados en infostealers al vincular de inmediato un endpoint comprometido con la identidad en la cloud comprometida, lo que permite una respuesta única y coordinada antes de que las credenciales robadas puedan reutilizarse.
Los atacantes no ven Google Workspace como una herramienta de productividad: la ven como infraestructura de identidad. Huntress Managed ITDR para Google Workspace está diseñado exactamente para esa amenaza.
Los atacantes convirtieron la plataforma cloud gratuita de Railway.com en una máquina de robo de tokens de Microsoft 365, afectando a más de 268 organizaciones y más de 100 MSP. Aquí tienes el desglose completo de la infraestructura.
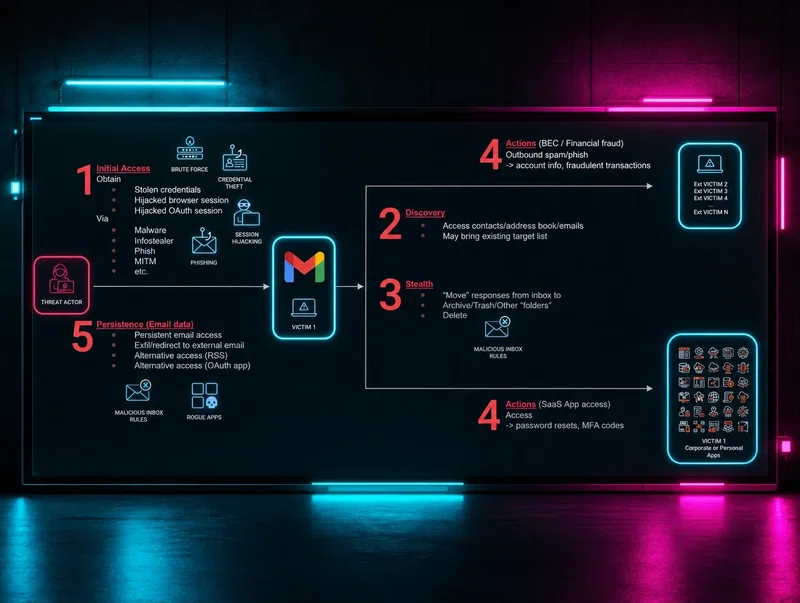
BEC antes significaba una factura falsa. Ahora significa abuso de identidad multietapa a través de la autenticación en la cloud y las relaciones de confianza de SaaS. Si todavía lo tratas como un problema de correo electrónico, ya vas atrasado.
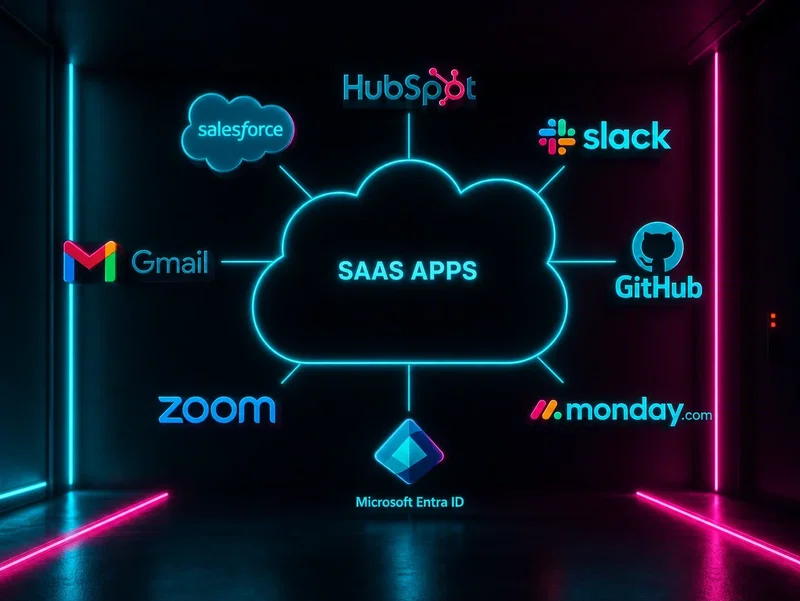
Si todavía piensas en Google Workspace como correo y documentos, los atacantes ya tienen la ventaja. Es un plano de control de identidad para miles de aplicaciones SaaS, y se está explotando en consecuencia.
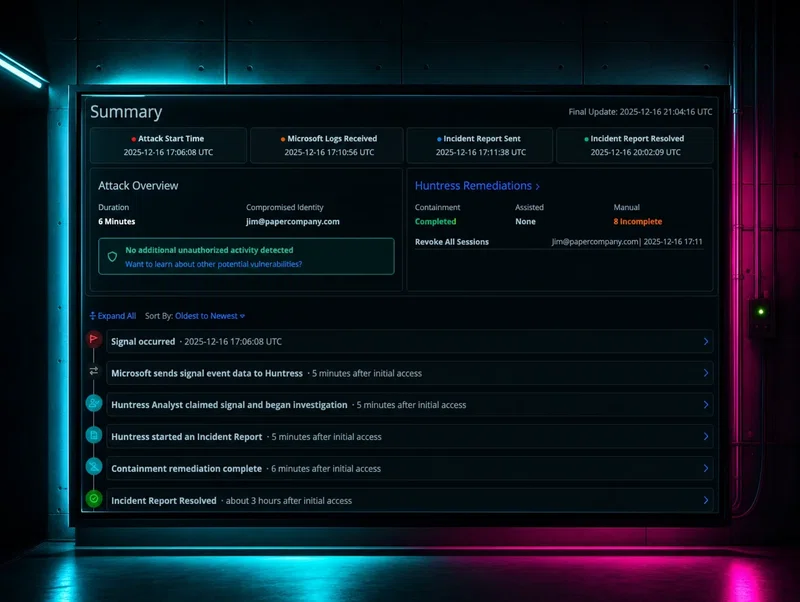
Los atacantes enumeran y exfiltran datos en segundos tras el compromiso inicial de identidad, antes de que la mayoría de las herramientas generen registros utilizables. El nuevo incident timeline de Huntress Managed ITDR se creó justo para este problema.
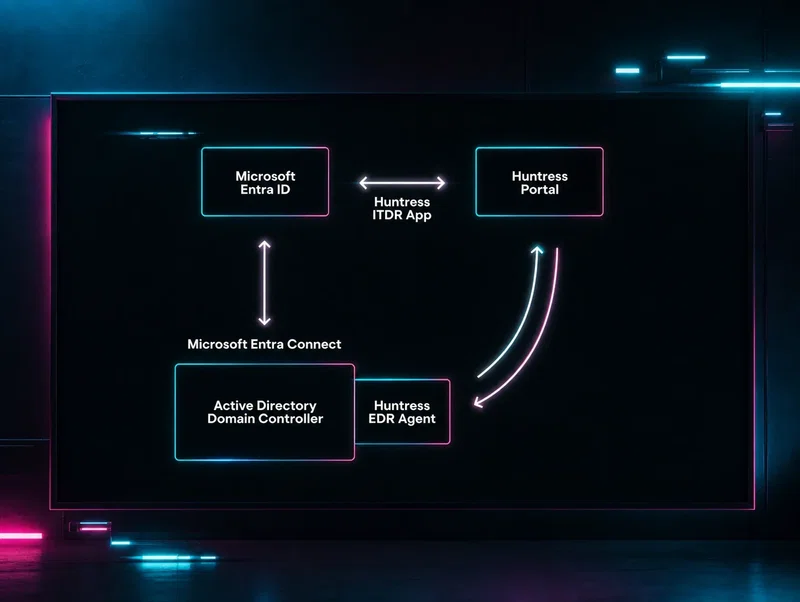
Una de las funciones más solicitadas de Huntress Managed ITDR ya está disponible: la deshabilitación de identidades para identidades sincronizadas con Active Directory. Esto es lo que significa para tu flujo de contención y respuesta.
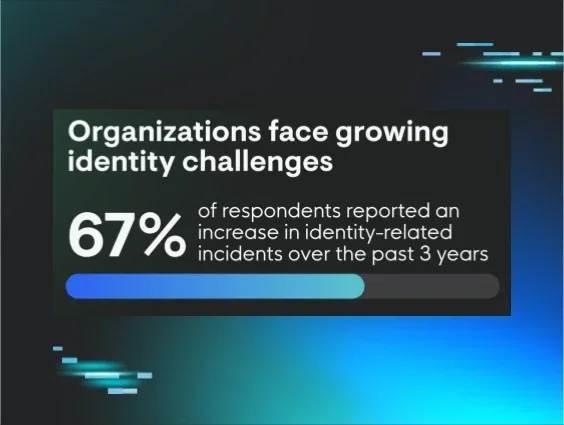
Los endpoints y la MFA ya no son suficientes. El Informe de Managed ITDR 2025 de Huntress plantea que la identidad ahora es la principal superficie de ataque, y muestra las cifras que lo demuestran.
Los ataques a identidades están ahora en la cima de la cadena alimenticia del cibercrimen. Huntress Managed ITDR está incorporando la detección de las aplicaciones fraudulentas. Esto es lo que cambió y por qué es importante para tu entorno.
A los atacantes no les importa la división entre endpoint e identidad. Usan las identidades para obtener acceso, persistencia y ganancias. Y si solo proteges los endpoints, ya tienen medio camino recorrido.
EDR, MDR, XDR, y ahora ITDR. La detección y respuesta ante amenazas de identidad es algo real que llena un vacío real. Huntress explica qué es, por qué importa y por qué "otro acrónimo más" está, de hecho, justificado.
Las credenciales robadas fueron el principal vector de acceso inicial en el informe X-Force 2024 de IBM. El secuestro de sesión le sigue de cerca. Huntress explica cómo son ambas amenazas y cómo protegerte realmente contra ellas.

