

Durante mucho tiempo, la mayoría de las organizaciones trataron Google Workspace (GWS) como una herramienta de productividad.
Correo electrónico. Documentos. Calendarios. Chat. Útil, claro. Pero no precisamente lo que mantiene despiertos a los equipos de seguridad por la noche.
Los atacantes lo ven de otra manera.
Para ellos, GWS no es solo software de colaboración. Es infraestructura de identidad. El tejido conectivo del negocio moderno. Y en cuanto empiezas a verlo así, el panorama de riesgo cambia bastante rápido.
Piénsalo.
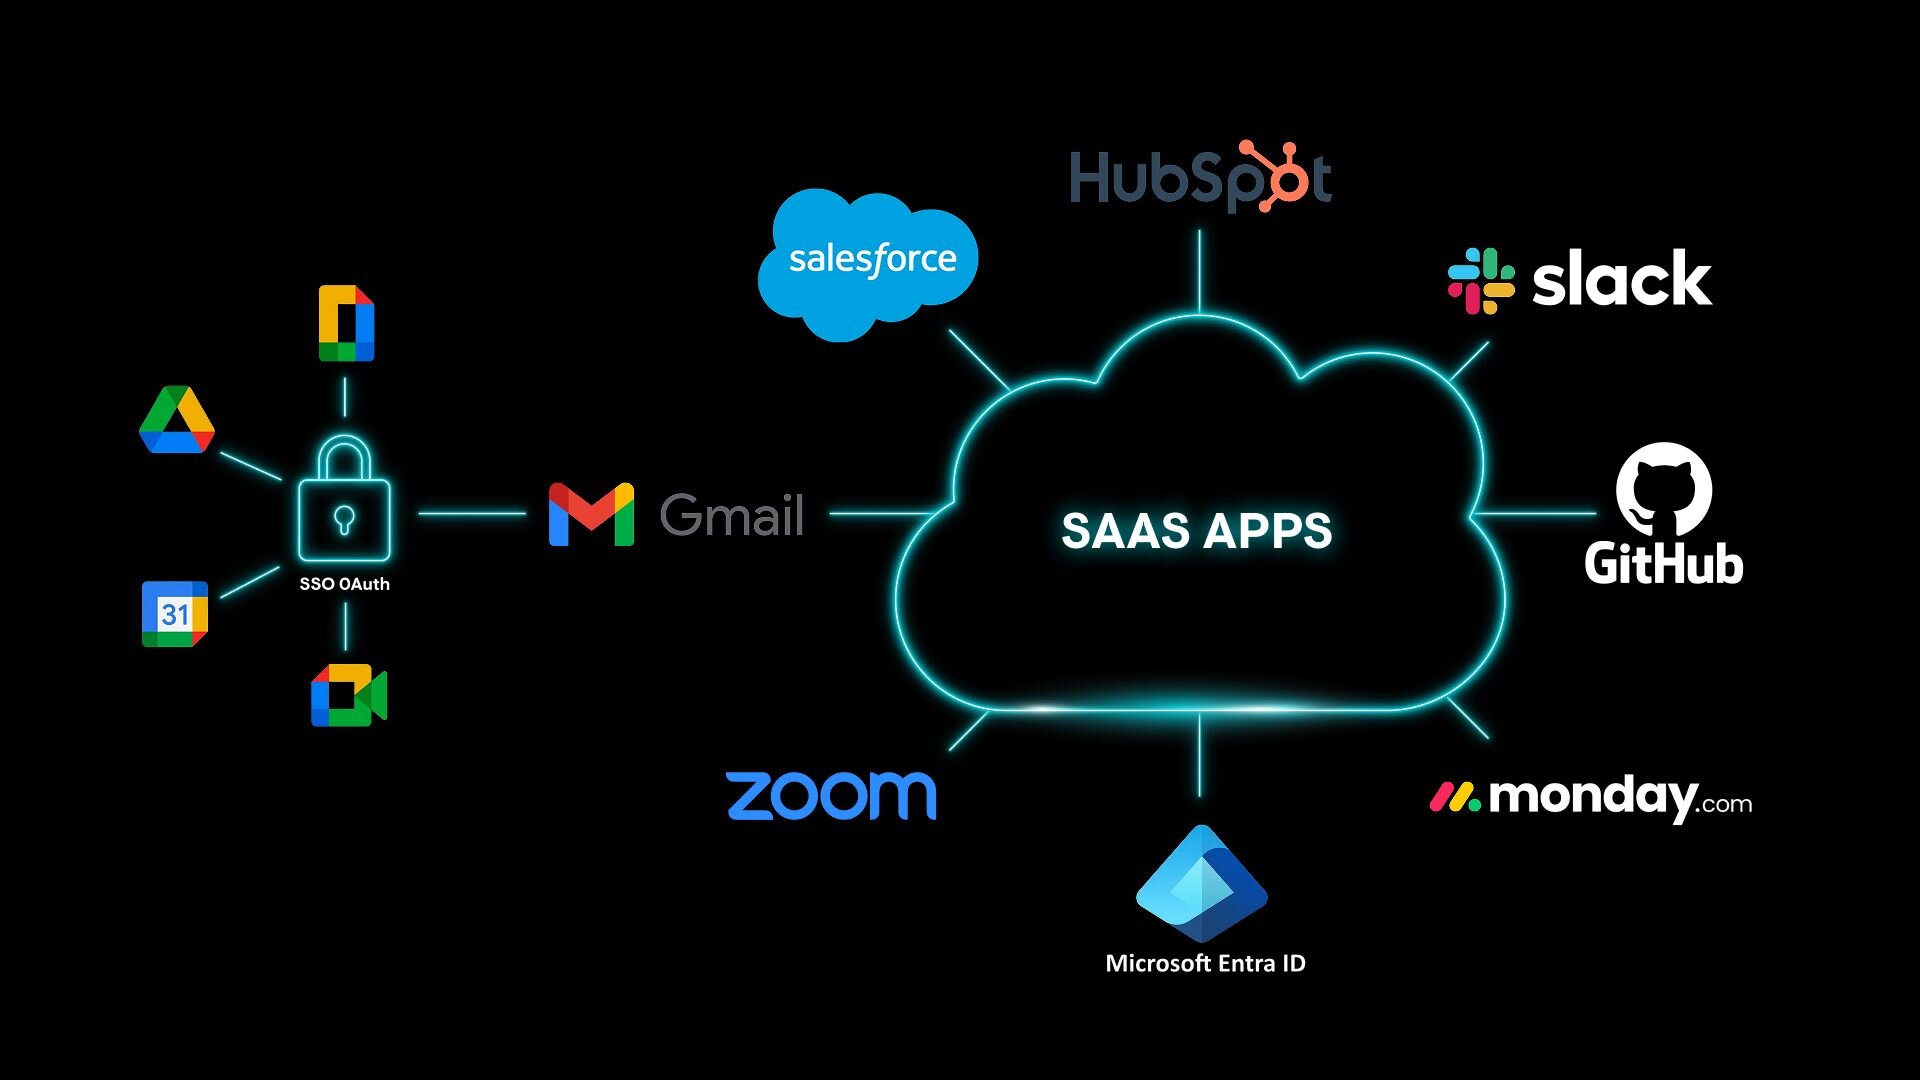
Una cuenta de Workspace comprometida no solo expone el correo electrónico. Abre puertas a restablecimientos de contraseña en plataformas SaaS, mensajes de verificación de MFA, permisos de OAuth, conversaciones con proveedores, flujos de trabajo financieros y relaciones de confianza internas. Gmail, en muchos entornos, funciona silenciosamente como la capa de identidad raíz de la nube.
Esto significa que cuando los atacantes obtienen acceso a una cuenta de Workspace, rara vez se detienen en la bandeja de entrada. Se desplazan. Se expanden. Empiezan a tratar esa identidad como una plataforma de lanzamiento.
Por eso presentamos Huntress Managed Identity Threat Detection and Response (ITDR) para Google Workspace, que lleva la misma protección de identidad liderada por el SOC que entregamos para Microsoft 365 al ecosistema de Workspace.
Y no estamos empezando de cero aquí.
Huntress Managed ITDR ya protege más de 10 millones de identidades en distintos entornos, con un tiempo medio de respuesta de 3 minutos, y una tasa de falsos positivos menor al 5%. Está probado en batalla, no es teórico.
Esta expansión simplemente lleva ese mismo enfoque comprobado a Google Workspace.
Porque los atacantes ya no están irrumpiendo. Están iniciando sesión.
Google Workspace se ha convertido en un objetivo muy atractivo
La adopción de GWS ha explotado durante la última década. Las pequeñas empresas operan toda su compañía desde ahí. Las organizaciones del mercado medio dependen de él para identidad y colaboración. Los MSP administran miles de inquilinos.
¿Desde la perspectiva de un atacante? Eso es mucha oportunidad.
Solo en los últimos dos años, investigadores y equipos de respuesta a incidentes han observado una evolución constante en cómo los actores de amenazas abusan del ecosistema de Workspace. Las técnicas siguen cambiando, pero el patrón es constante: identidad primero.
Algunas de las tendencias que estamos viendo incluyen:
- Campañas de compromiso de correo electrónico empresarial (BEC) vinculadas a tomas de control de cuentas de Gmail
- Phishing entregado a través de servicios confiables de Google como Drive o Slides
- Phishing de OAuth y de consentimiento que reemplaza el robo de credenciales tradicional
- Robo de tokens de autenticación de identidad a través de integraciones SaaS
- Abuso de subdominios de Workspace que activa restablecimientos de contraseña legítimos
Aquí está la parte complicada. La mayoría de estos ataques no involucran malware en absoluto. Sin archivos adjuntos sospechosos. Sin cargas maliciosas evidentes. Sin alertas de endpoint encendiendo los paneles. Solo actividad normal.
Y por eso funciona exactamente así.
Esto no es tanto una brecha de herramientas como una brecha de visibilidad. La mayoría de las herramientas de seguridad no se diseñaron para detectar el abuso de identidad que ocurre después de la autenticación.
Pero los atacantes ahora viven ahí. Y los datos lo confirman.
En 2025, el 79% de todos los informes de incidentes críticos/altos de Huntress estuvieron relacionados con identidad. No endpoint. No malware. Identidad.
Ahí es donde se trasladó la pelea.
El compromiso de correo electrónico empresarial ya no es solo correo electrónico
Cuando la gente escucha BEC, normalmente se imagina un correo de phishing pidiendo una transferencia bancaria.
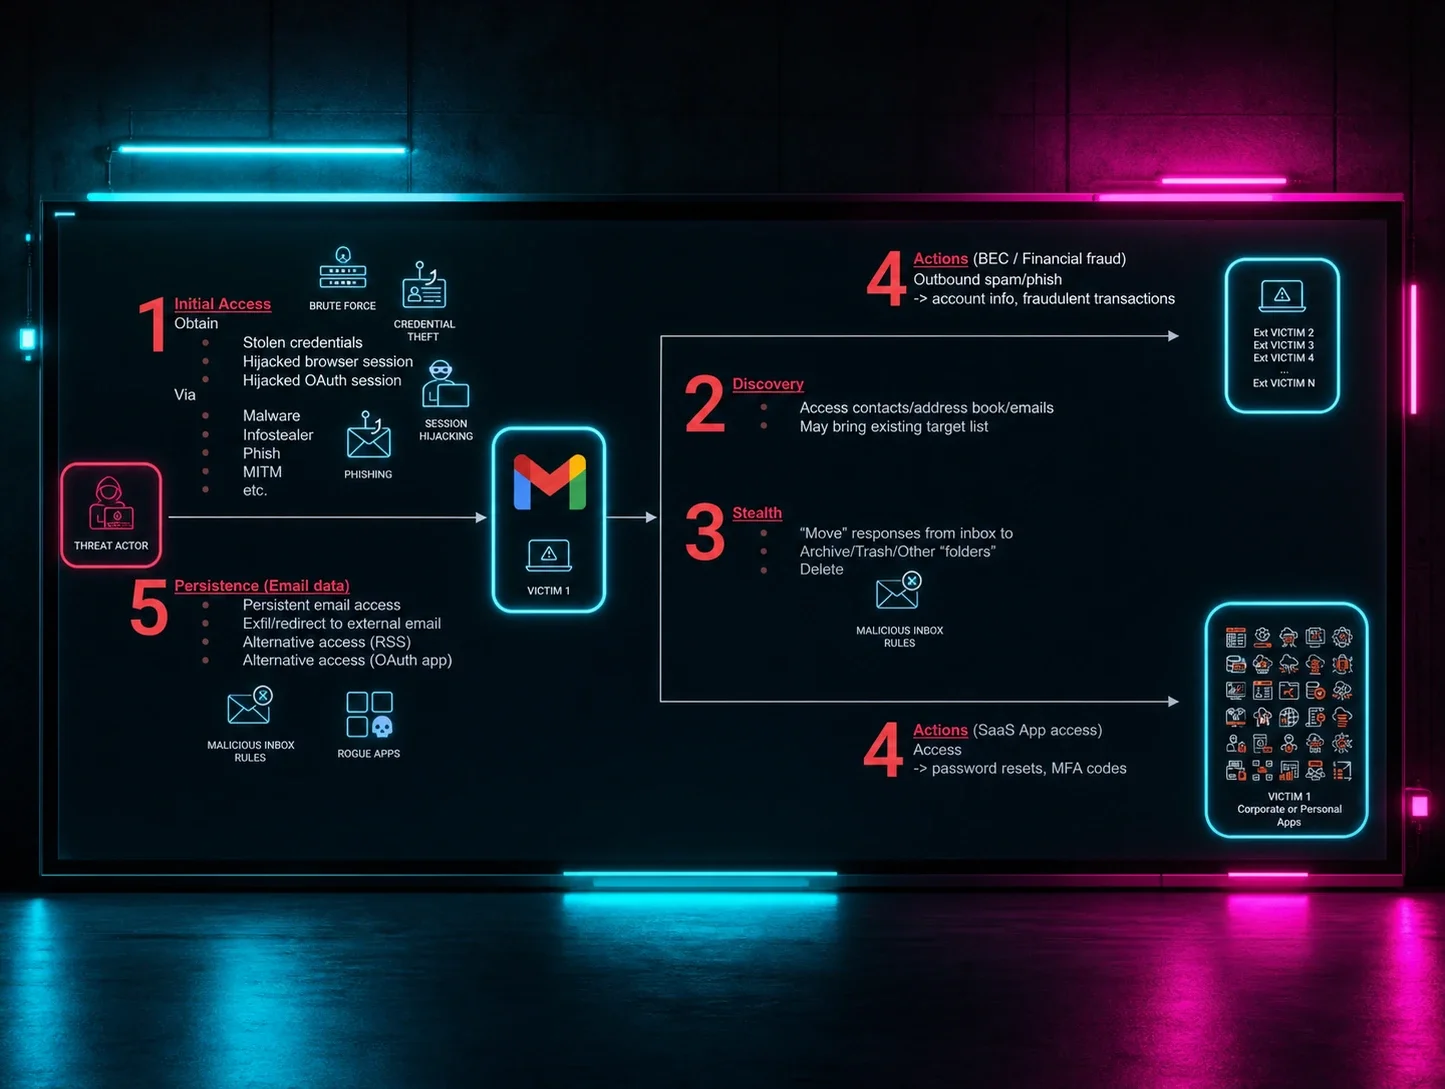
Eso todavía pasa. Pero el manual moderno es un poco más sofisticado. Las campañas actuales de BEC a menudo se despliegan como ataques de identidad de varias etapas. Avanzan despacio. Silenciosamente. A veces, de forma sorprendentemente metódica.
Primero viene el ACCESO INICIAL. Tal vez credenciales robadas de un kit de phishing. Tal vez secuestro de sesión. Tal vez abuso de OAuth. Sea como sea, el atacante obtiene acceso a una cuenta de Workspace.
Luego viene el DESCUBRIMIENTO. Empiezan a leer conversaciones de correo, a mapear relaciones, a buscar flujos de trabajo financieros, discusiones con proveedores, cadenas de aprobación. Es reconocimiento, pero a través de una bandeja de entrada.
Después viene el SIGILO. Los atacantes a menudo crean reglas de filtro de Gmail diseñadas para eliminar notificaciones de seguridad o archivar respuestas a correos maliciosos. La víctima nunca ve los mensajes de advertencia. Las respuestas desaparecen en el vacío. Todo parece normal. Que es precisamente el punto.
Después de eso viene la ACCIÓN. Mensajes de phishing. Solicitudes de fraude. Ingeniería social interna. Lo que sea que genere dinero.
Y, finalmente, la PERSISTENCIA. Reglas de reenvío. Tokens de OAuth. Rutas de acceso de respaldo. Los atacantes asumen que las contraseñas podrían restablecerse eventualmente, así que preparan alternativas.
El detalle importante aquí es fácil de pasar por alto: el compromiso del correo electrónico no es el objetivo. Es el punto de partida.
Una vez que los atacantes controlan una identidad de Workspace, pueden desplazarse hacia plataformas SaaS a través de restablecimientos de contraseña, mensajes de MFA y flujos de trabajo de OAuth. En la práctica, Gmail se convierte en una especie de centro de compensación de identidades, donde una cuenta comprometida desbloquea el acceso a muchas otras.
Por eso defender los entornos de Workspace requiere algo más que filtrado de spam. Requiere detección y respuesta de identidad.
Presentamos Managed ITDR para Google Workspace
Huntress Managed ITDR para GWS se enfoca en detectar los comportamientos que los atacantes no pueden disfrazar fácilmente. No registros sin procesar. No alertas interminables. Comportamiento.
Y cuando sucede algo sospechoso, el SOC de Huntress investiga y actúa. Sin esperar a que equipos de seguridad saturados clasifiquen alertas a las 2 a. m.
En su lanzamiento, la plataforma se enfoca en un puñado de patrones de ataque de alto impacto.
Porque detener algunos comportamientos críticos a menudo cierra cadenas de ataque completas.
Actividad de inicio de sesión inesperada
Los atacantes rara vez inician sesión desde el mismo lugar que los usuarios legítimos. Prefieren VPN, proxies o infraestructura en la nube alquilada para ocultar su ubicación.
Managed ITDR vigila patrones de autenticación que no encajan: redes riesgosas, geografías inusuales o infraestructura comúnmente usada por actores de amenazas.
Cuando aparecen esas señales, nuestros analistas pueden revocar sesiones rápidamente y eliminar el acceso del atacante.
Menor tiempo de permanencia. Menos sorpresas.
Reglas maliciosas de bandeja de entrada
Esta aparece constantemente en incidentes reales.
Los atacantes crean reglas de filtro de Gmail diseñadas para eliminar o archivar automáticamente las notificaciones de seguridad. Las alertas de MFA desaparecen. Las advertencias de inicio de sesión sospechoso se esfuman. Las respuestas de la víctima a los mensajes de phishing quedan ocultas.
Desde afuera, la cuenta se ve perfectamente normal. ¿Pero dentro de la bandeja de entrada? Manipulación silenciosa.
Managed ITDR detecta esos cambios de reglas, y los analistas de Huntress los eliminan, cerrando una de las técnicas de persistencia más comunes en las que confían los atacantes.
Infraestructura maliciosa de centros de datos
Los actores de amenazas enrutan cada vez más la autenticación a través de proveedores de hospedaje en la nube en lugar de redes residenciales.
Por eso Managed ITDR rastrea la actividad de inicio de sesión vinculada a proveedores de centros de datos y ASN comúnmente usados en ataques, sacando a la luz accesos sospechosos más temprano en la cadena de ataque.
Piensa en esto como una señal de comportamiento que a los atacantes les cuesta disfrazar.
Un ataque real de identidad en Google Workspace
Hagamos esto concreto. A continuación, un ejemplo real de cómo se desarrolló un ataque de identidad dentro de un entorno de Workspace.
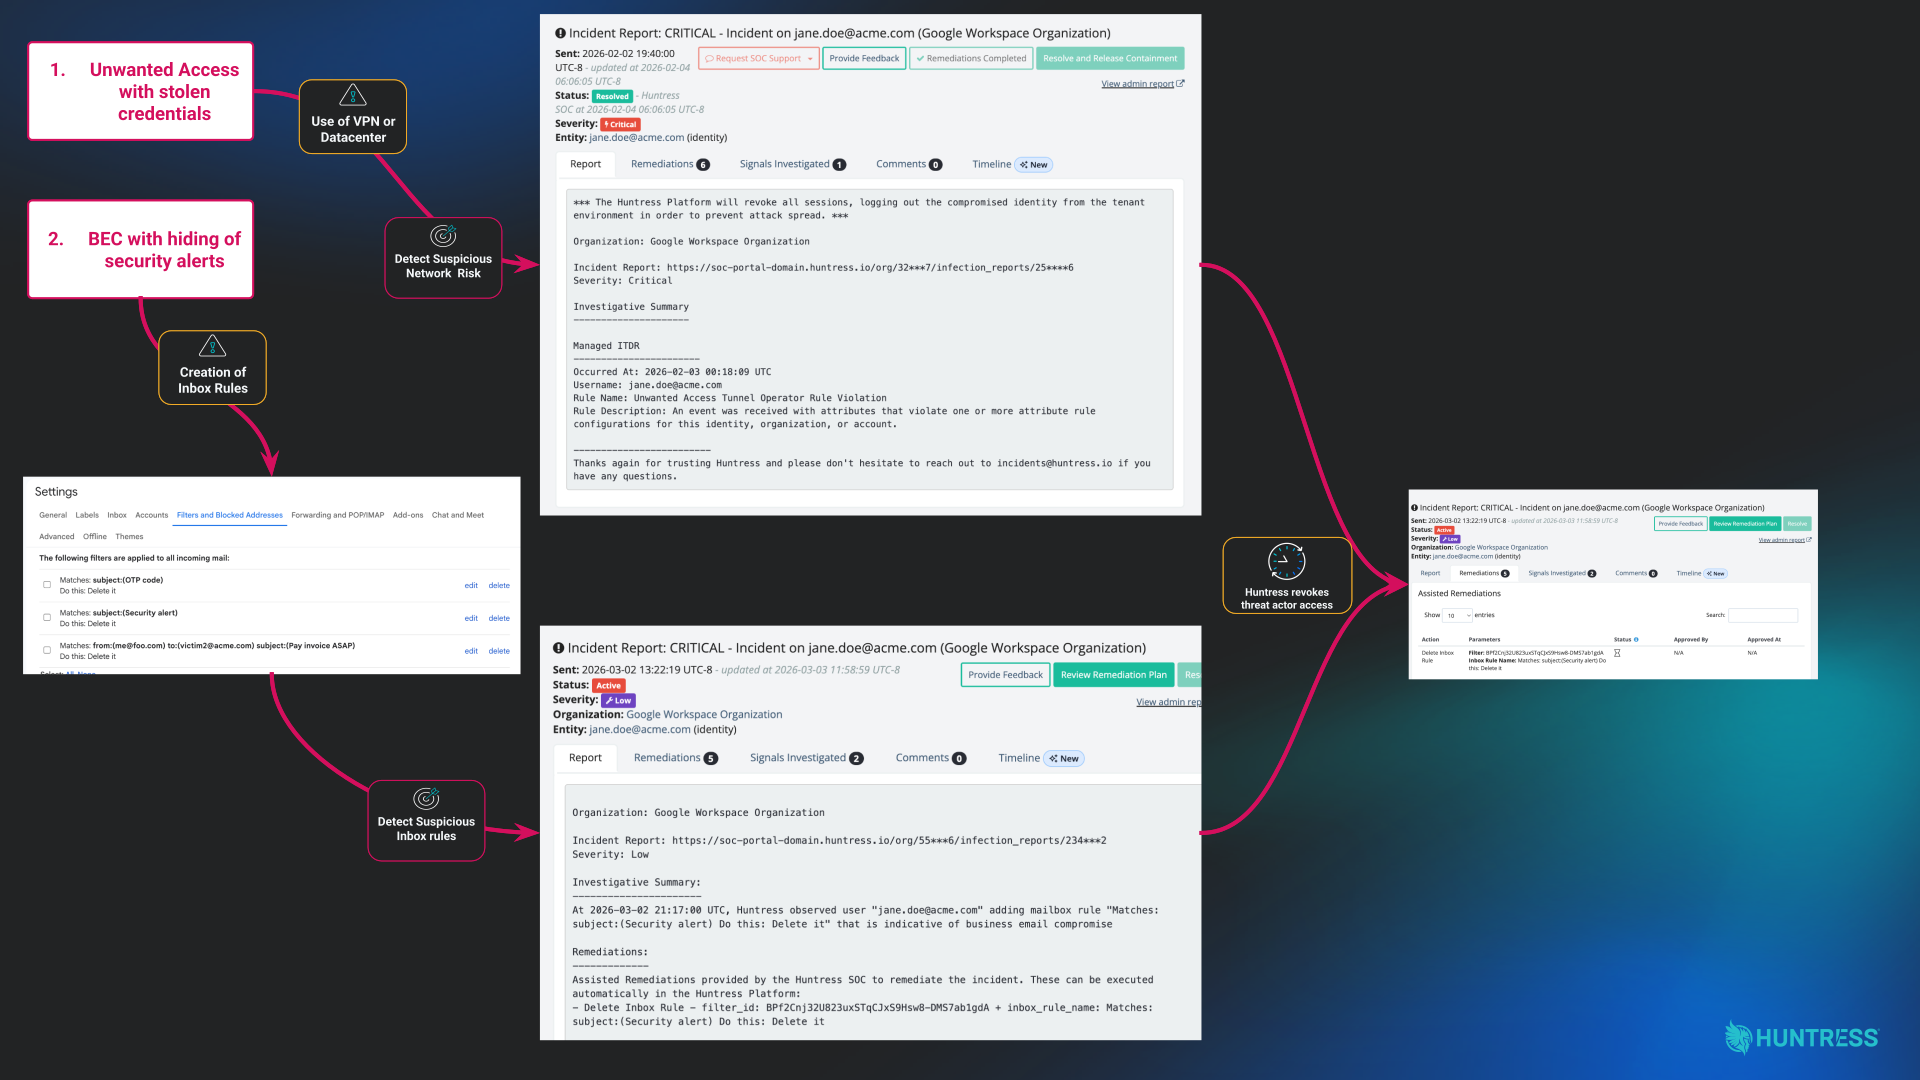
Esto fue lo que pasó:
Un actor de amenazas comprometió una cuenta de GWS usando credenciales robadas. Para ocultar su ubicación, enrutó la autenticación a través de infraestructura de centros de datos sospechosa y servicios proxy.
Una vez dentro de la cuenta, se puso manos a la obra.
El atacante creó reglas en la bandeja de entrada de Gmail diseñadas para eliminar las alertas de seguridad de Google, dejando a la víctima sin visibilidad de actividad de inicio de sesión sospechosa. Una configuración clásica de BEC.
El siguiente paso probablemente habría sido enviar mensajes de phishing o solicitudes de fraude financiero desde la cuenta de confianza.
Pero el ataque nunca llegó tan lejos.
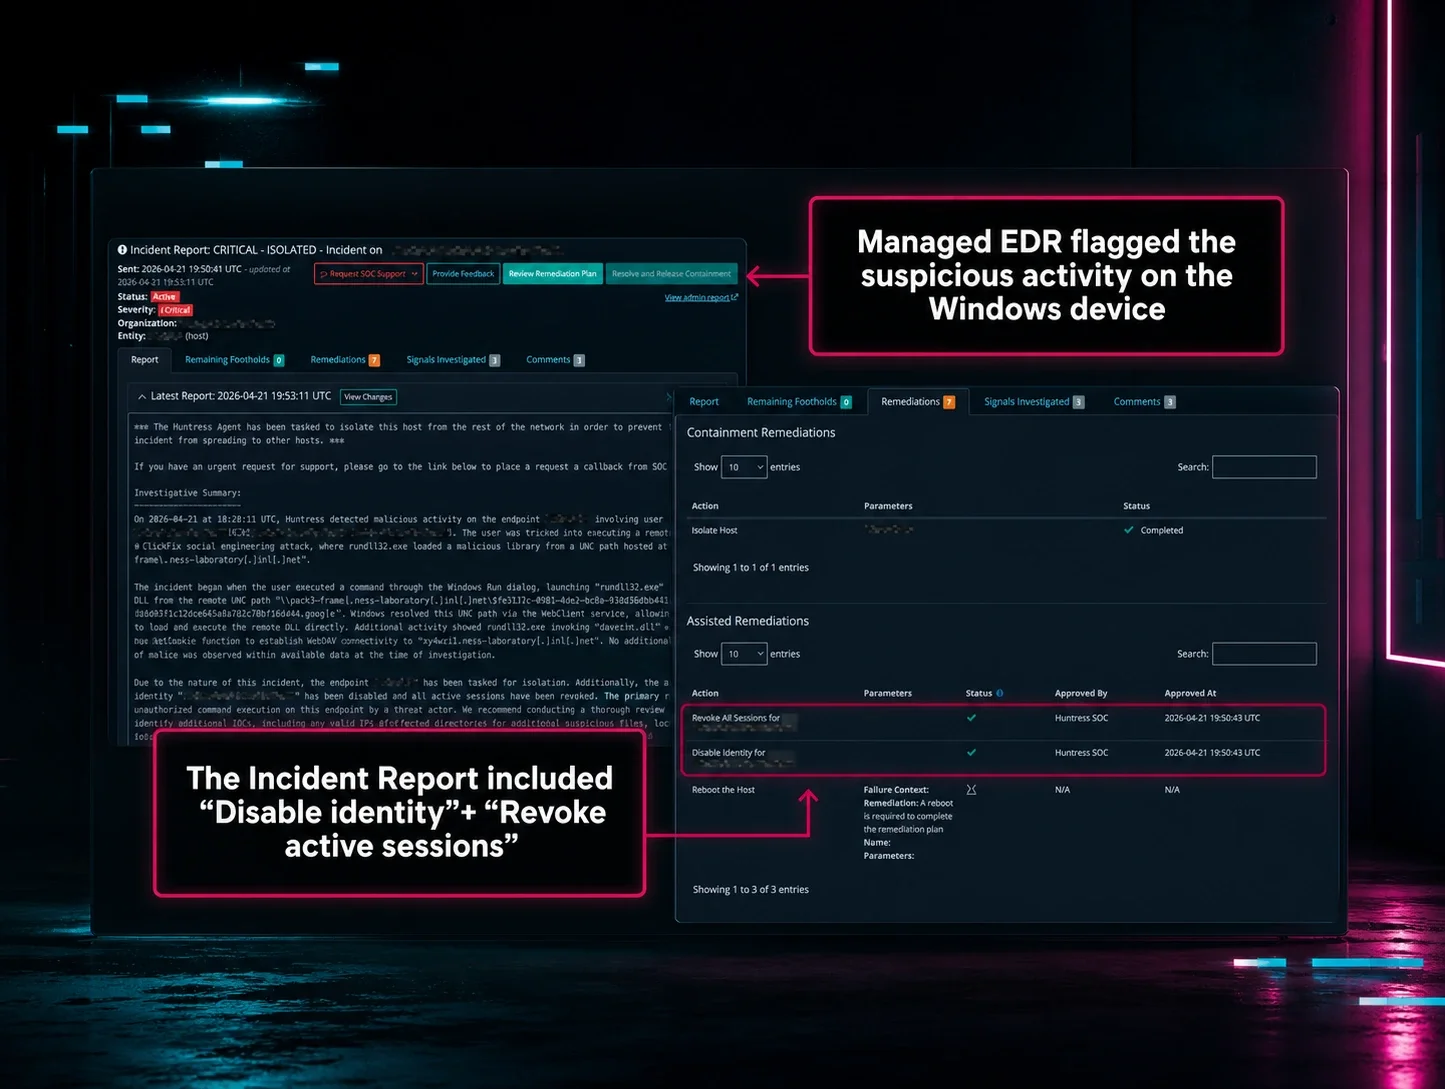
Managed ITDR detectó dos señales casi de inmediato: autenticación desde infraestructura sospechosa y reglas de bandeja de entrada recién creadas que suprimían las alertas de seguridad.
El compromiso de identidad se escaló al Huntress SOC.
Nuestros analistas revocaron el acceso del atacante, eliminaron las reglas maliciosas y comenzaron a investigar los indicadores relacionados en todo el entorno.
Esa investigación reveló actividad adicional: intentos de cambio de contraseña, sondeos contra cuentas administrativas e intentos de distribuir invitaciones de calendario maliciosas.
Esos indicadores se usaron luego para rastrear la telemetría de Huntress, identificando otras identidades atacadas por el mismo actor de amenazas.
El ataque se detuvo antes de escalar. Mínima interrupción. Mínimo tiempo de investigación. Y ninguna factura fraudulenta circulando.
Esta no es una apuesta nueva para Huntress
Este lanzamiento no es un momento de “tal vez esto funcione”. Es una extensión de algo que ya funciona a gran escala.
Hoy, Huntress Managed ITDR protege a más de 93.000 organizaciones en entornos de Microsoft 365 y Google Workspace.
Enviamos más de 116.000 reportes de incidente positivos de ITDR solo en 2025. Y ya vamos en más de 34.000 en 2026.
Eso no es ruido. Es actividad real de atacantes, investigada y abordada.
Detrás de escena, hemos seguido invirtiendo fuertemente en protección de identidad, lanzando funciones como Cronologías de reporte de incidente y detección masiva de phishing saliente para mejorar la visibilidad y la respuesta.
Y se nota.
Resulta que cuando resuelves problemas reales, la gente lo nota.
Una sola capa de defensa de identidad para Microsoft y Google
Muchas organizaciones operan hoy en entornos híbridos. Microsoft 365 por un lado. Google Workspace por el otro.
Hasta hace poco, proteger esos ecosistemas significaba hacer malabares con múltiples herramientas y flujos de trabajo fragmentados.
Con la expansión de Managed ITDR a Google Workspace, Huntress ahora ofrece:
- Una sola plataforma
- Un solo SOC
- Protección de identidad en ambos ecosistemas
Una idea simple. Un gran alivio operativo.
La identidad es el nuevo endpoint
La seguridad cambia lentamente. Los atacantes cambian rápido.
Ahora mismo, la realidad es simple: los atacantes no necesitan malware para causar daños graves. Solo necesitan acceso a la identidad correcta.
Y GWS está justo en el centro de las operaciones de negocio modernas, impulsando la comunicación, la autenticación y las relaciones de confianza en la nube, lo que la convierte en un objetivo muy atractivo.
Por eso expandimos Managed ITDR para protegerla. Porque si los atacantes tratan la identidad como la puerta principal del negocio...
...alguien debería estar vigilando esa puerta.
Todo el tiempo.
Y ese es el trabajo que Huntress hace todos los días.
👉 ¿Te interesa proteger tus identidades de GWS? Regístrate para una prueba gratuita de 14 días de Managed ITDR.