

Un incidente. Sin brechas.
La semana pasada ocurrió algo en el entorno de un cliente que capta muy bien hacia dónde va la seguridad de identidad. Y en qué está fallando.
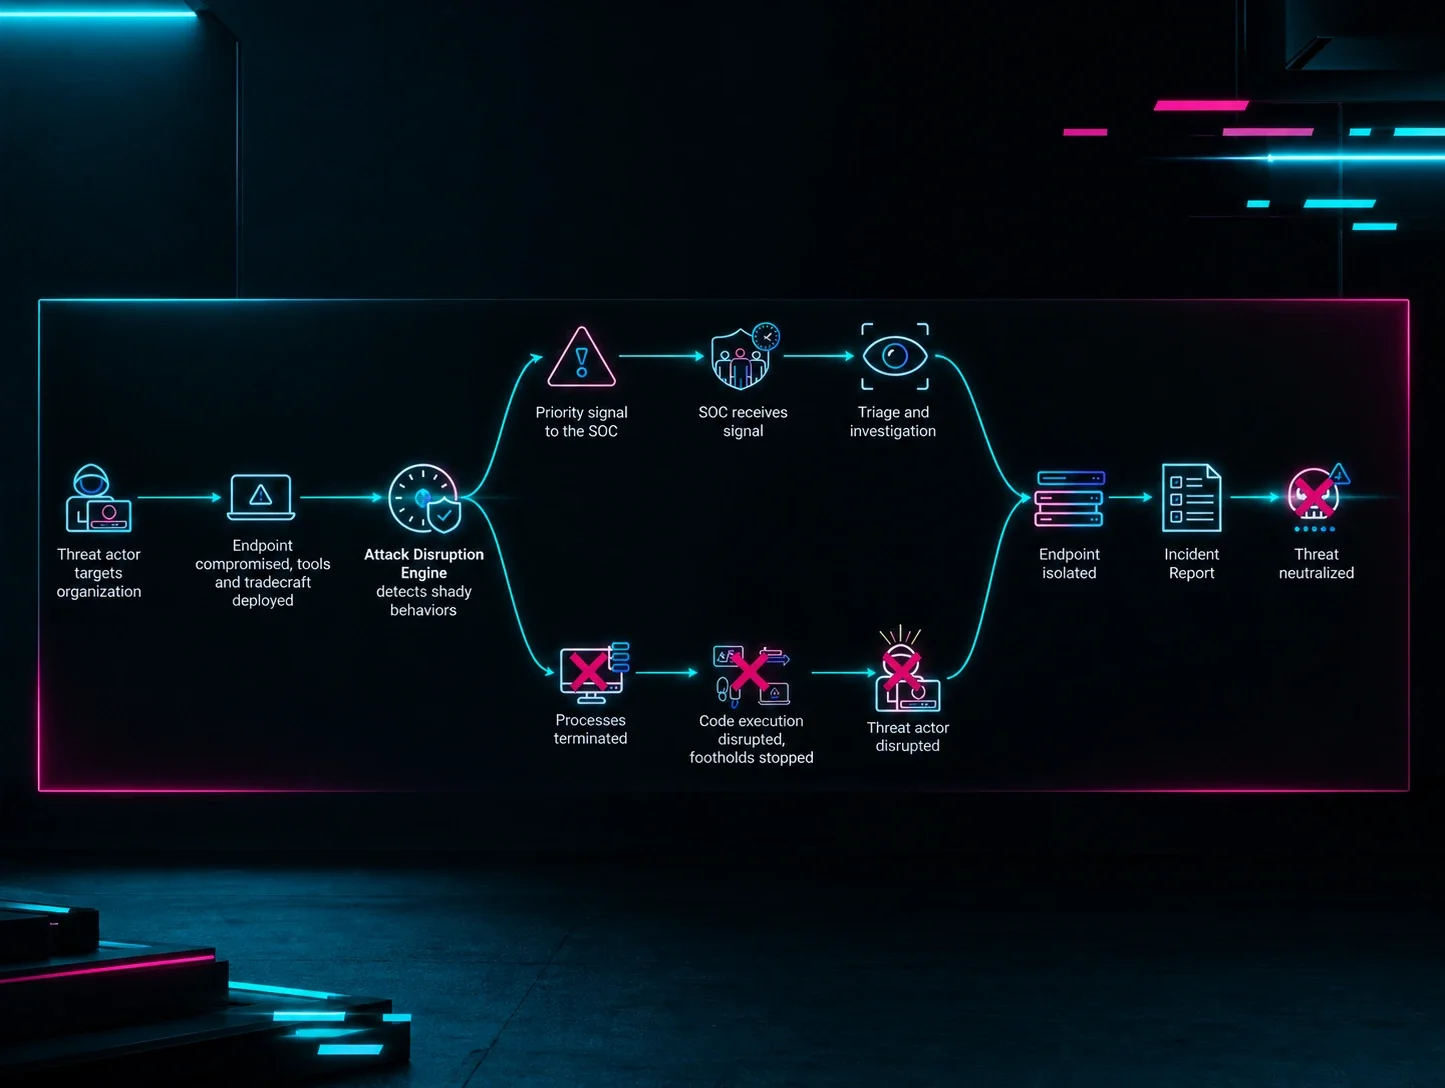
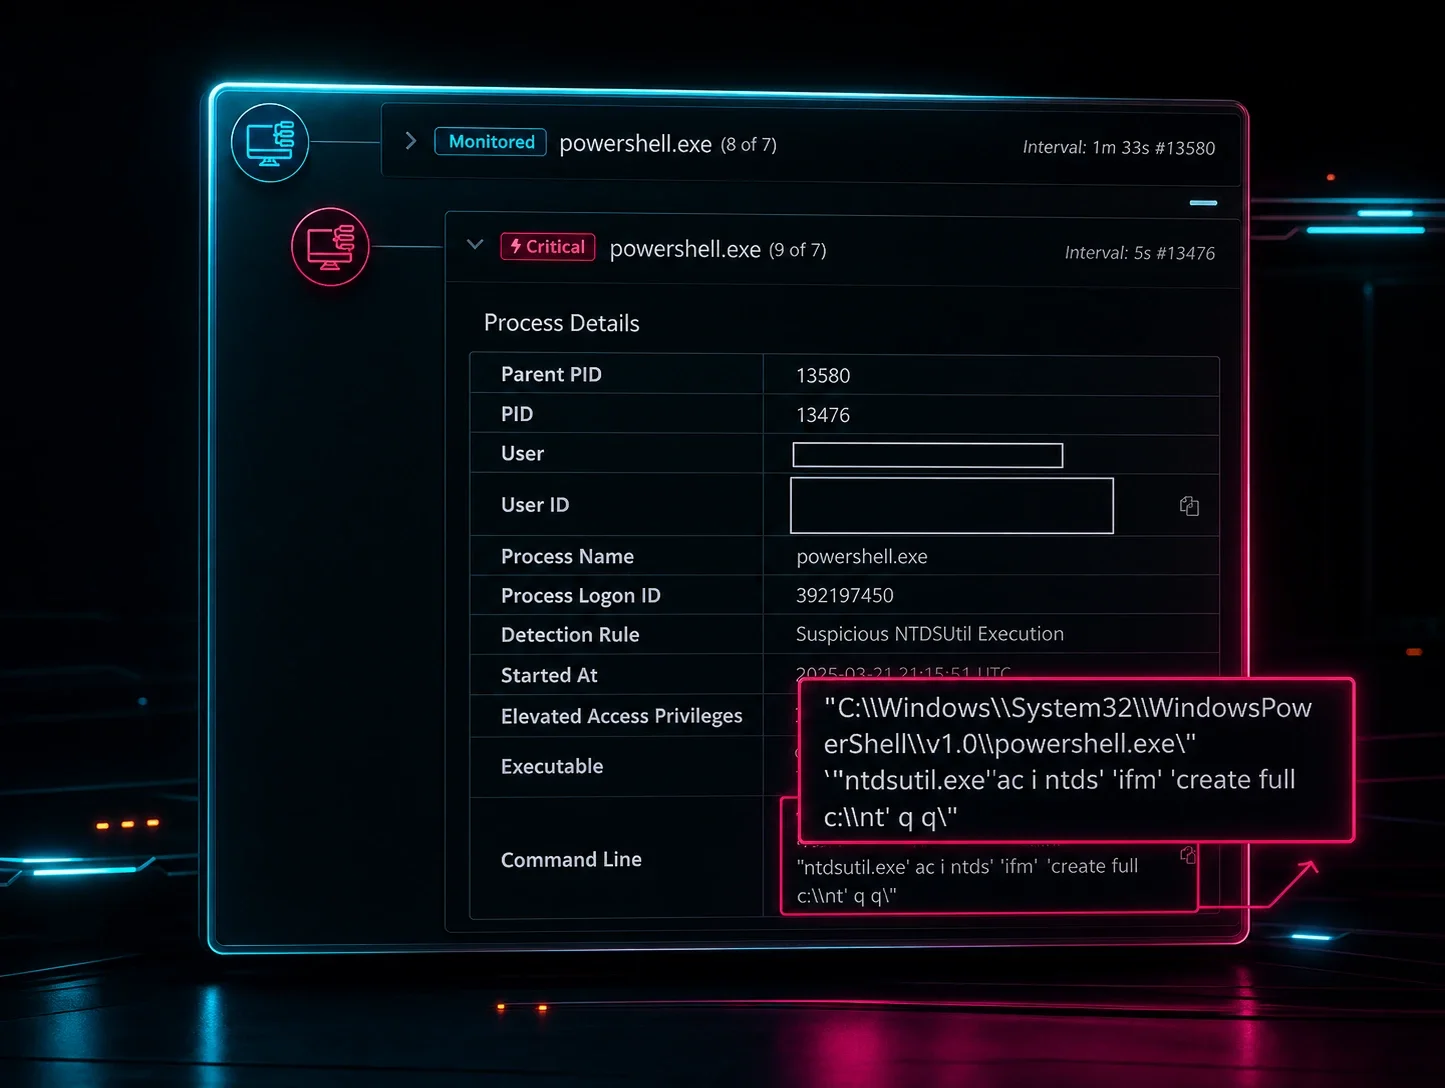
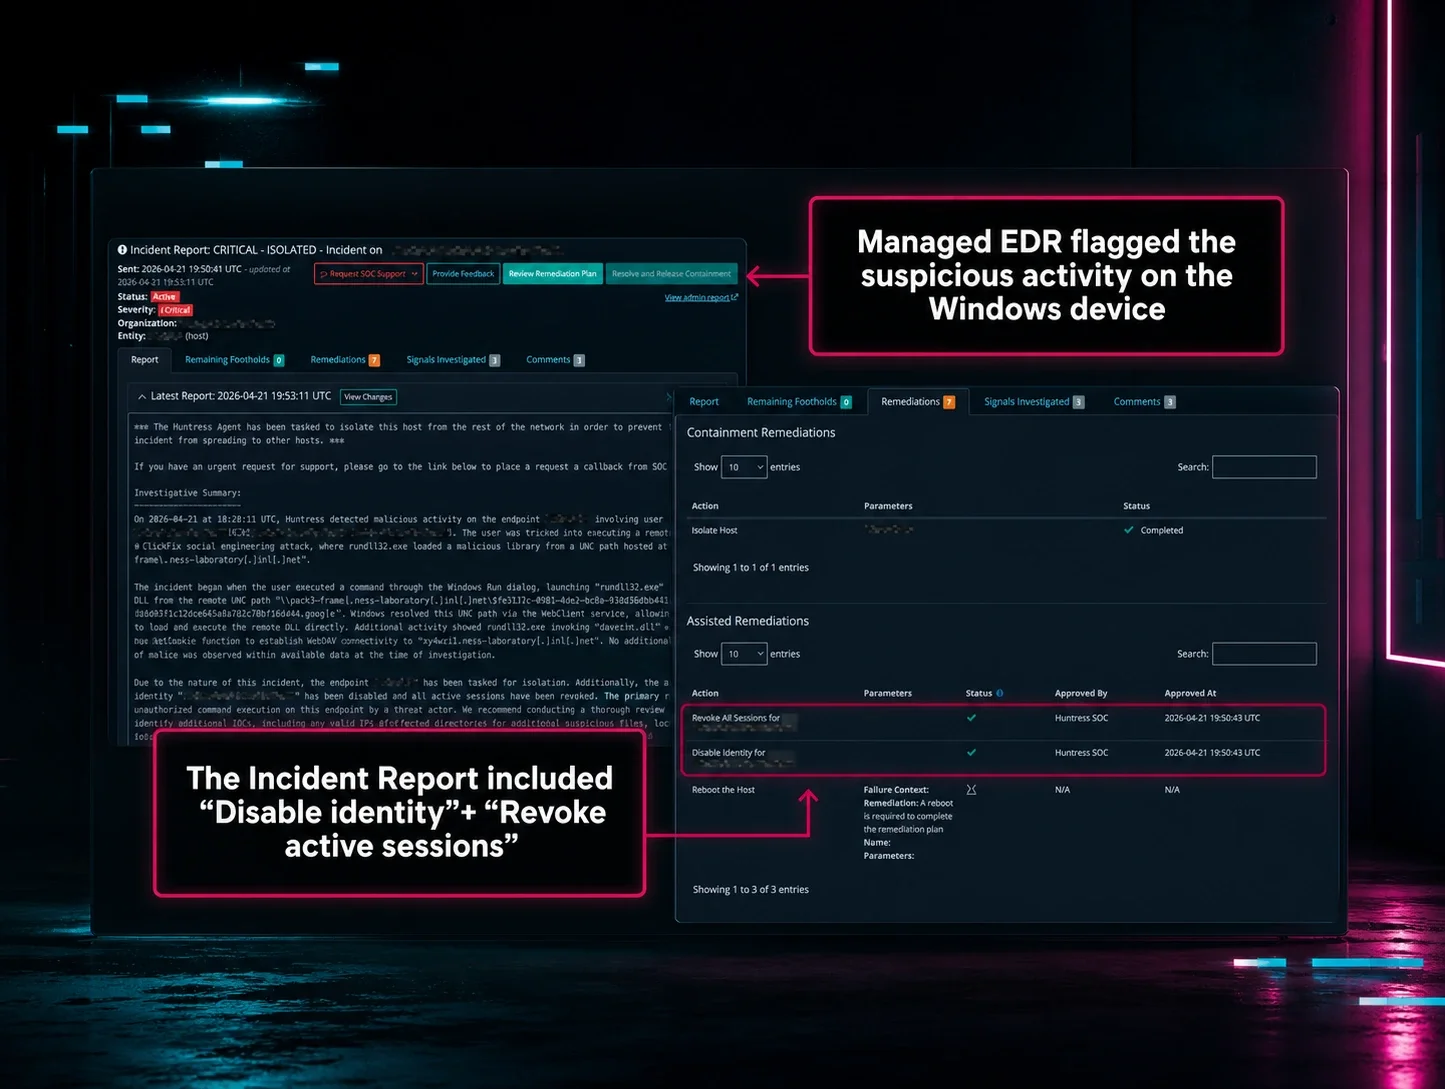
Un endpoint sufrió actividad del tipo infostealer. Huntress Managed EDR hizo exactamente lo esperado: detectó el comportamiento malicioso en el dispositivo Windows y generó un reporte de incidente. Pero en lugar de quedarse ahí (aislar el equipo, eliminar el proceso y dar el caso por cerrado), la respuesta fue más allá.
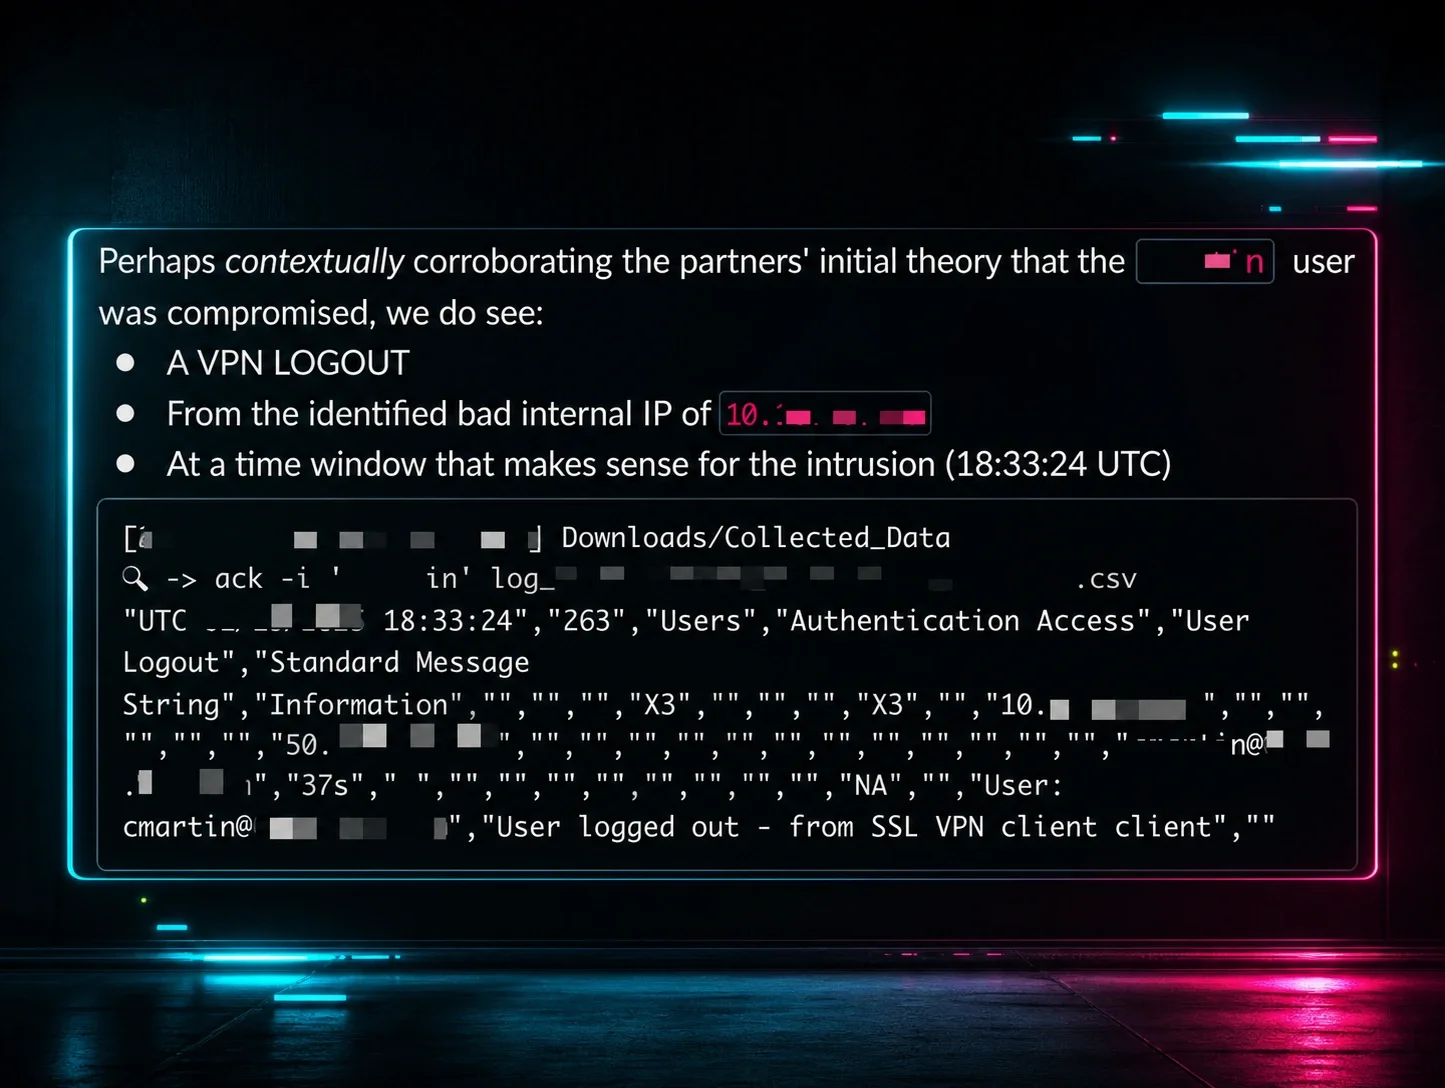
En el mismo movimiento, la plataforma vinculó el equipo comprometido con la identidad en la nube que tenía la sesión iniciada. El reporte de incidente no solo decía "se encontró malware". Incluía acciones a nivel de identidad: deshabilitar identidad. Revocar sesiones activas.
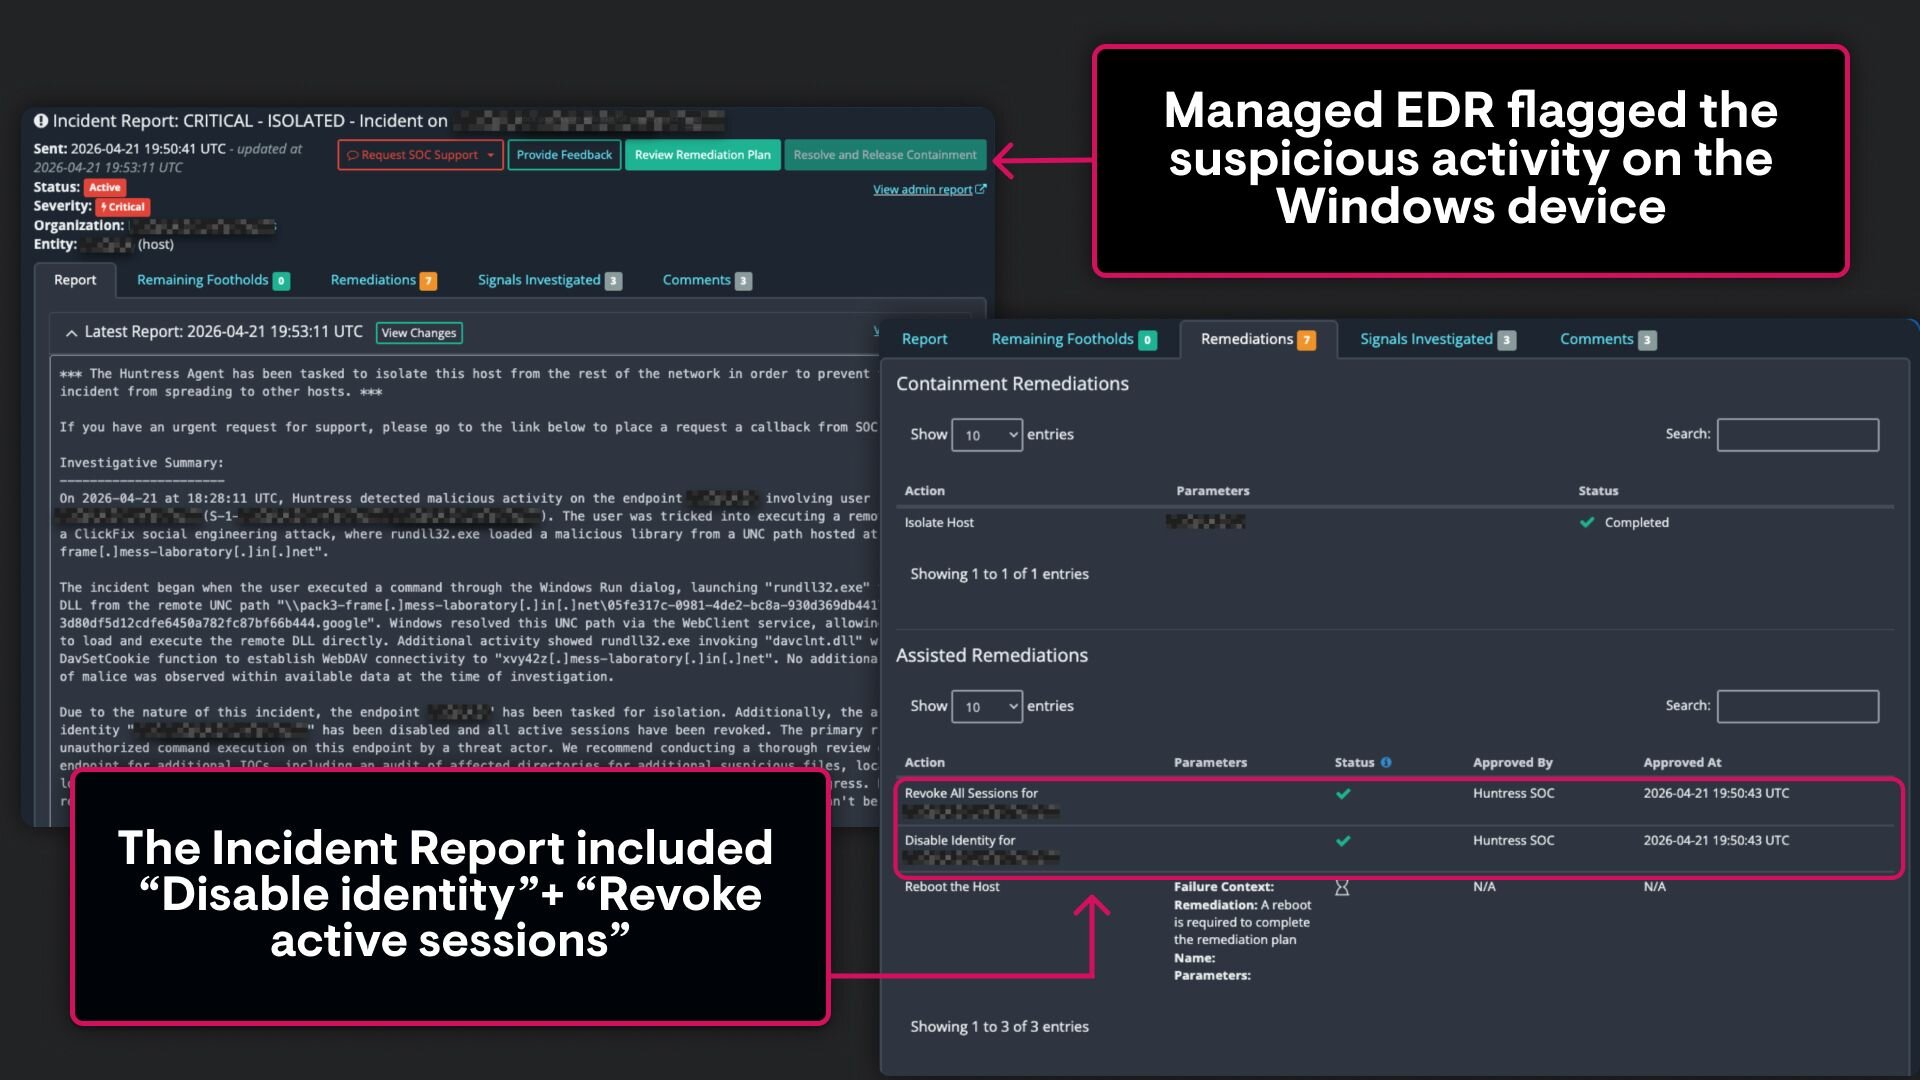
El endpoint quedó contenido. La cuenta quedó bloqueada. Y todo esto pasó antes de que esas credenciales robadas pudieran reutilizarse, antes de que aparecieran en registros, antes de que se probaran contra otros servicios, antes de que se convirtieran en un problema de alguien más.
Más revelador aún: todo esto ocurrió antes de que Microsoft hubiera entregado por completo los registros de auditoría correspondientes.
Esa es la diferencia entre reaccionar al abuso de identidad y adelantarse a él.
Infostealers: silenciosos, escalables y costosos
Los infostealers son la razón por la que esto importa tanto ahora mismo. Se han convertido, sin hacer ruido, en uno de los vectores de ataque más efectivos (y más subestimados) en los entornos modernos. No son llamativos. Ni ruidosos. Son, simplemente, implacablemente eficientes.
No necesitan forzar una entrada. No necesitan explotar días cero ni encadenar técnicas complicadas. Llegan a un equipo (por phishing, descargas o malware genérico) y empiezan a recolectar. Credenciales guardadas en el navegador, tokens de sesión, cookies, datos de autocompletado. Todo lo que convierte la identidad en acceso.
Y el acceso, en los entornos actuales, lo es todo.
Lo que hace a los infostealers especialmente peligrosos no es solo lo que recolectan, sino la rapidez con la que esos datos se vuelven utilizables. Las credenciales robadas se empaquetan, se venden, se reutilizan y se reproducen a escala. A veces en minutos. Y a veces, antes de que los defensores siquiera sepan que hubo un compromiso inicial.
Ese retraso, entre el compromiso y la detección, entre la exposición y la respuesta, es donde ocurre el daño. El compromiso de correo de negocios (BEC). Exfiltración de datos. Movimiento lateral entre apps SaaS. Acceso persistente mediante abuso de OAuth o reglas de bandeja de entrada. El plan de ataque ya se conoce bien a estas alturas, y no depende de romper nada. Depende de iniciar sesión.
Por eso detenerse en el endpoint, sin más, se ha vuelto insuficiente.
Dónde falla la respuesta tradicional
Tradicionalmente, así es como se desarrollan estos incidentes.
EDR detecta malware en un equipo. El equipo de seguridad investiga, contiene el equipo afectado y empieza a hacerse las siguientes preguntas. ¿Qué usuarios tenían sesión iniciada en ese sistema? ¿Se expusieron credenciales? ¿Deberíamos restablecer contraseñas? ¿Revocar sesiones? ¿Deshabilitar cuentas?
Esas respuestas no están en el endpoint. Están en sistemas de identidad, como Microsoft 365, Entra ID y otros. Así que el equipo cambia de enfoque. Revisan registros, correlacionan marcas de tiempo y hacen conjeturas fundamentadas. A veces aciertan. A veces se exceden y afectan a los usuarios sin necesidad. A veces pasan por alto una cuenta por completo.
Mientras tanto, el atacante no espera a que termine ese análisis. Ya está usando lo que obtuvo.
Esa es la brecha. Y se ha aceptado como parte del proceso durante demasiado tiempo.
Cómo cerrar la brecha con las correlaciones de EDR/ITDR
Las correlaciones EDR/ITDR se crearon para eliminar ese vacío.
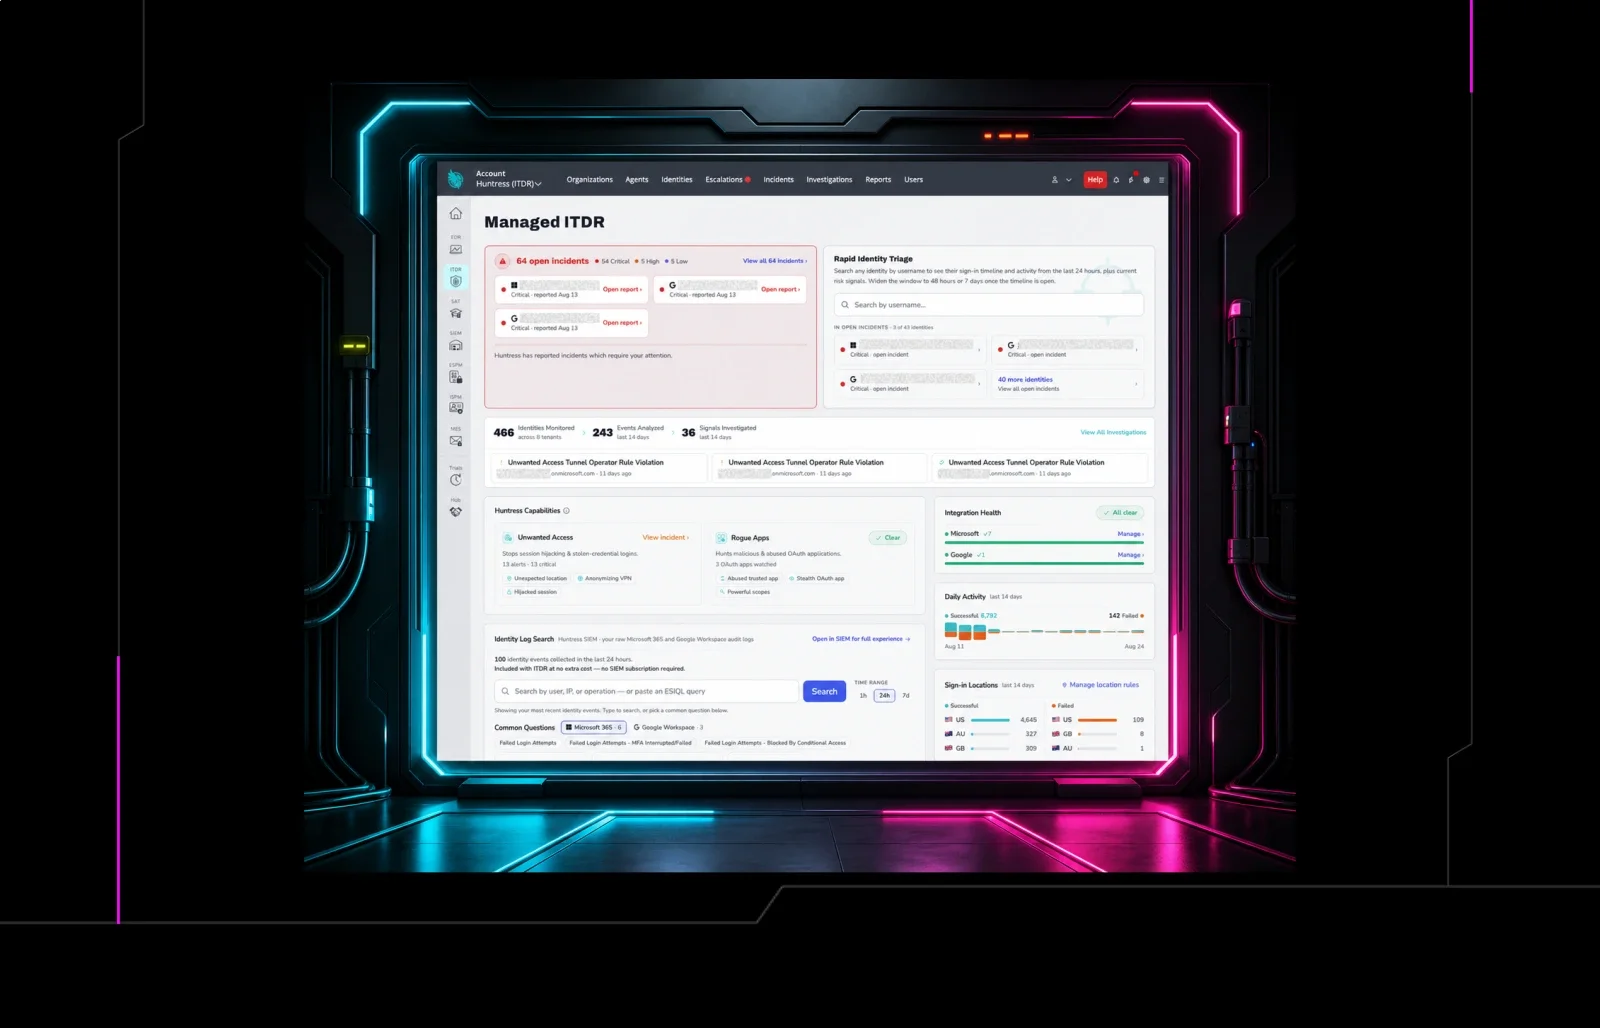
Cuando Huntress Managed EDR detecta un ataque, como un infostealer, en un endpoint Windows, la plataforma resuelve automáticamente esa máquina comprometida con las identidades en la nube de Microsoft 365 que habían iniciado sesión en ella. Ese contexto no aparece horas después en otra herramienta ni queda enterrado en registros. Aparece directamente dentro del reporte de incidente del EDR, junto con los hallazgos del endpoint.
A partir de ahí, Managed ITDR hace lo que está diseñado para hacer: permite la remediación inmediata y guiada de esas identidades. Revocar sesiones. Deshabilitar cuentas. Contener el radio de impacto antes de que las credenciales robadas puedan usarse.
El resultado es sencillo, pero poderoso. Pasas de:
"Encontramos malware en una laptop", a "Encontramos el ataque, identificamos las cuentas expuestas y las bloqueamos".
En un solo flujo. Un solo reporte. Una respuesta coordinada.
Y, desde su lanzamiento, hemos detenido 64 de estos incidentes, ¡con cero falsos positivos!
Cómo funciona (sin la espera)
Internamente, esto funciona porque el endpoint ya sabe más de lo que históricamente le hemos dado crédito. El agente EDR de Huntress recolecta continuamente contexto de identidad de los sistemas que protege—información sobre qué usuarios inician sesión, qué sesiones están activas y cómo esas identidades interactúan con el dispositivo.
A medida que llegan las detecciones, la plataforma evalúa esos datos en tiempo real, resolviendo posibles coincidencias entre la actividad del endpoint y las identidades en la nube. Cuando se confirma una coincidencia, esas identidades se muestran de inmediato, y las acciones de remediación de ITDR quedan disponibles sin necesidad de investigación adicional.
Fundamentalmente, este enfoque evita uno de los mayores cuellos de botella en la seguridad de identidad: la latencia de los registros. En lugar de esperar a que se generen, ingieran, normalicen y analicen los registros de auditoría, las correlaciones EDR/ITDR usan evidencia directa del endpoint para inferir el riesgo de identidad casi al instante.
En la práctica, eso significa que a menudo puedes actuar ante la exposición de identidad antes de que existan incluso las señales tradicionales de identidad.
Por qué este enfoque es diferente
Vale la pena detenerse aquí, porque es donde muchas soluciones afirman tener algo similar.
Las herramientas de EDR pueden decirte que una máquina está comprometida. Eso es lo mínimo esperado.
Las herramientas de ITDR pueden detectar inicios de sesión sospechosos o comportamiento anómalo en los sistemas de identidad. Eso es valioso, pero inherentemente reactivo, porque depende de que la actividad del atacante aparezca en los registros.
Las plataformas XDR prometen correlación entre dominios, pero dependen de flujos de datos que introducen demora y complejidad. Para cuando se conectan los puntos, el atacante a menudo ya se ha movido.
Las correlaciones EDR/ITDR adoptan un enfoque diferente. Parten del supuesto de que el compromiso del endpoint y la exposición de identidad son parte del mismo evento, no problemas separados que haya que unir después.
Ese cambio importa porque reduce la línea de tiempo. Elimina las conjeturas. Y convierte lo que solía ser una investigación de varios pasos en una respuesta única enfocada en resultados.
Esto es lo que una plataforma realmente hace
"Plataforma" es una de esas palabras que se usan mucho.
Generalmente, significa un montón de herramientas que se integran más o menos... si las configuras correctamente... y tienes tiempo para mantenerlas.
Esto no es eso.
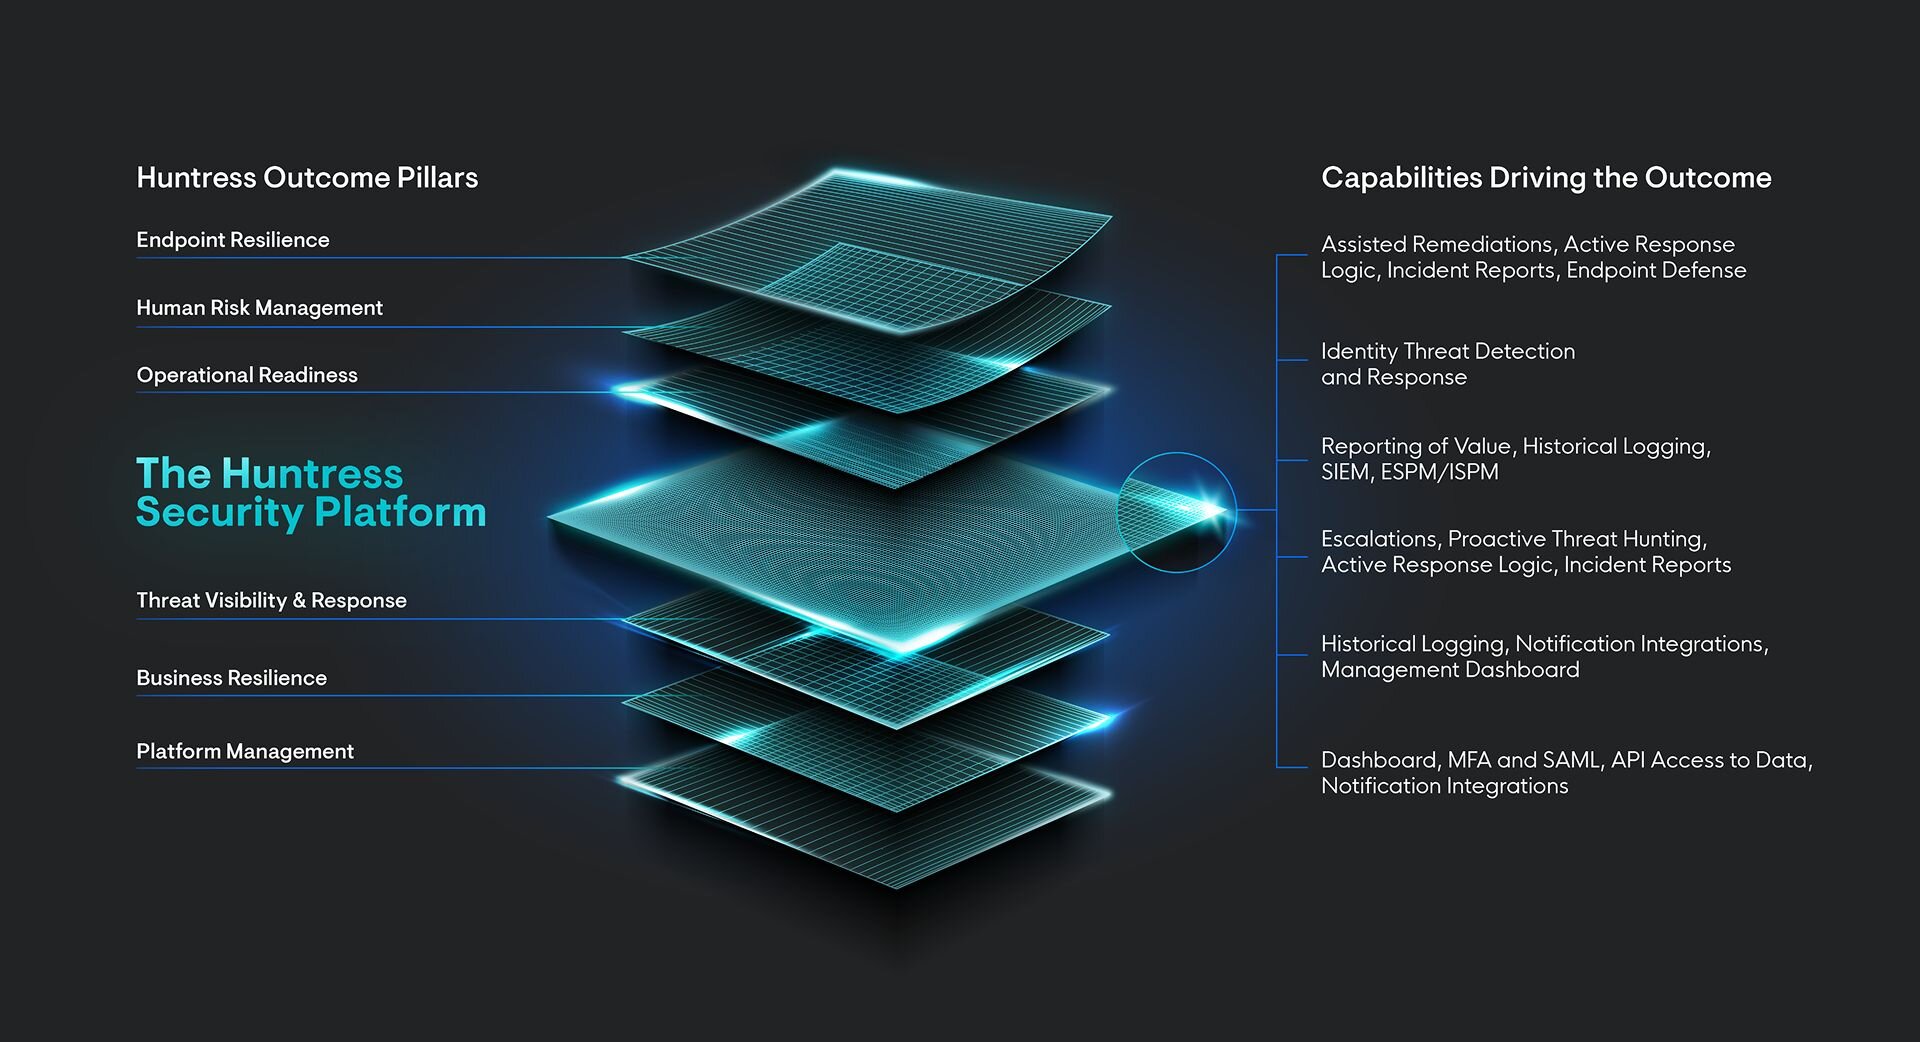
Esta es una verdadera capacidad entre productos, creada desde cero para operar como un solo sistema. El EDR no solo envía alertas al ITDR. El ITDR no solo enriquece al EDR.
Trabajan juntos, de forma nativa, para producir un solo resultado: detener el ataque. Por completo.
Esa es la idea detrás de la Huntress Agentic Security Platform. No más alertas. No más paneles. Resultados.
La velocidad lo cambia todo
La diferencia más tangible aquí es la velocidad. No solo la velocidad de detección, sino la velocidad para actuar con sentido.
Con EDR/ITDR Correlations, varios pasos se reducen a un solo movimiento continuo: detectar el malware, identificar identidades expuestas e iniciar la remediación. Todo se activa desde un único evento.
En escenarios reales, eso significa detener el abuso de identidad antes de que comience, o al menos antes de que se propague más allá del punto de entrada inicial.
Para quienes defienden sus sistemas, ese cambio es difícil de exagerar.
De herramientas fragmentadas a una respuesta coordinada
Hoy, la mayoría de los equipos sigue operando con herramientas fragmentadas. Una para endpoints. Otra para identidad. Tal vez otra para registros. Cuando algo sale mal, ellos se convierten en la capa de integración, uniendo el contexto bajo presión mientras los atacantes se mueven más rápido de lo que el proceso permite.
Cuando EDR e ITDR trabajan juntos de forma nativa, esa carga desaparece. El contexto ya está correlacionado. Las acciones ya están alineadas. La respuesta es más rápida, más limpia y mucho más consistente.
Los atacantes se mueven sin fricción del endpoint a la identidad. Tus defensas también deberían hacerlo.
Cerrar la brecha para siempre
EDR/ITDR Correlations se está implementando para las organizaciones que usan tanto Huntress Managed EDR como Managed ITDR. No son complementos ni funciones adicionales; son capacidades esenciales que reflejan cómo debería funcionar la detección y respuesta modernas.
Esa brecha entre el compromiso de endpoints y la protección de identidad se ha tolerado durante demasiado tiempo.
Ahora está cerrada. Y una vez que operas sin ella, no hay vuelta atrás.
👉 ¿Te interesa ver EDR/ITDR Correlations en acción? ¡Regístrate hoy para una prueba gratuita de Managed EDR y Managed ITDR!