

La exfiltración de datos se ha convertido silenciosamente en uno de los resultados más rápidos y dañinos de los ciberataques modernos.
Los atacantes de hoy no irrumpen y permanecen ocultos durante semanas antes de tocar datos confidenciales. Comprometen identidades y de inmediato enumeran y exfiltran datos, a menudo en cuestión de segundos tras el acceso inicial. En muchos casos, esto ocurre antes de que las herramientas de seguridad tradicionales generen registros útiles o indicadores reconocibles de compromiso.
A medida que más organizaciones trasladan propiedad intelectual sensible, datos financieros, registros regulados y sistemas operativos a plataformas en la nube como Microsoft 365 y Google Workspace, el radio de impacto del compromiso de identidad sigue expandiéndose. Una vez que un atacante obtiene acceso a una identidad legítima, hereda confianza, permisos y visibilidad sobre enormes repositorios de datos. ¿El resultado? Los datos salen por la puerta más rápido de lo que la mayoría de los equipos de seguridad pueden reaccionar.
Los datos lo confirman. El Verizon Data Breach Investigations Report (DBIR) sigue mostrando que el compromiso de credenciales y el uso indebido de accesos legítimos siguen siendo uno de los vectores de ataque inicial más comunes en brechas confirmadas, mientras que la divulgación de datos sigue siendo uno de los resultados más frecuentes de las brechas. El abuso de identidad combinado con acceso rápido a los datos se ha convertido en el camino preferido del atacante para generar impacto: más silencioso, más rápido y más difícil de detectar que las intrusiones tradicionales impulsadas por malware.
Esa realidad es exactamente por qué Managed ITDR de Huntress continúa evolucionando. Y por qué nos entusiasma presentar una poderosa nueva capacidad: la línea de tiempo del reporte de incidente.
Por qué importa la visibilidad de la exfiltración de datos
Detener rápidamente un ataque basado en identidad es crítico, pero entender qué ocurrió durante el ataque es igual de importante.
Cuando se sospecha de exfiltración de datos, las organizaciones enfrentan de inmediato preguntas difíciles:
- ¿Qué datos pudieron haber sido accedidos o robados?
- ¿Cuánto tiempo tuvo acceso el atacante?
- ¿Qué acciones realizó dentro del entorno?
- ¿Se vieron afectadas otras identidades o sistemas?
- ¿Qué notificaciones regulatorias, legales o a clientes podrían requerirse?
Sin visibilidad clara, los equipos a menudo se ven obligados a depender de registros fragmentados, alertas dispersas o conjeturas fundamentadas en múltiples herramientas. Esa incertidumbre ralentiza la respuesta, aumenta el riesgo para el negocio y complica la comunicación con ejecutivos y clientes.
Los líderes de seguridad no solo necesitan alertas. Necesitan contexto, claridad y confianza.
La línea de tiempo del incidente ofrece exactamente eso.
Presentamos la línea de tiempo del reporte de incidente en Managed ITDR
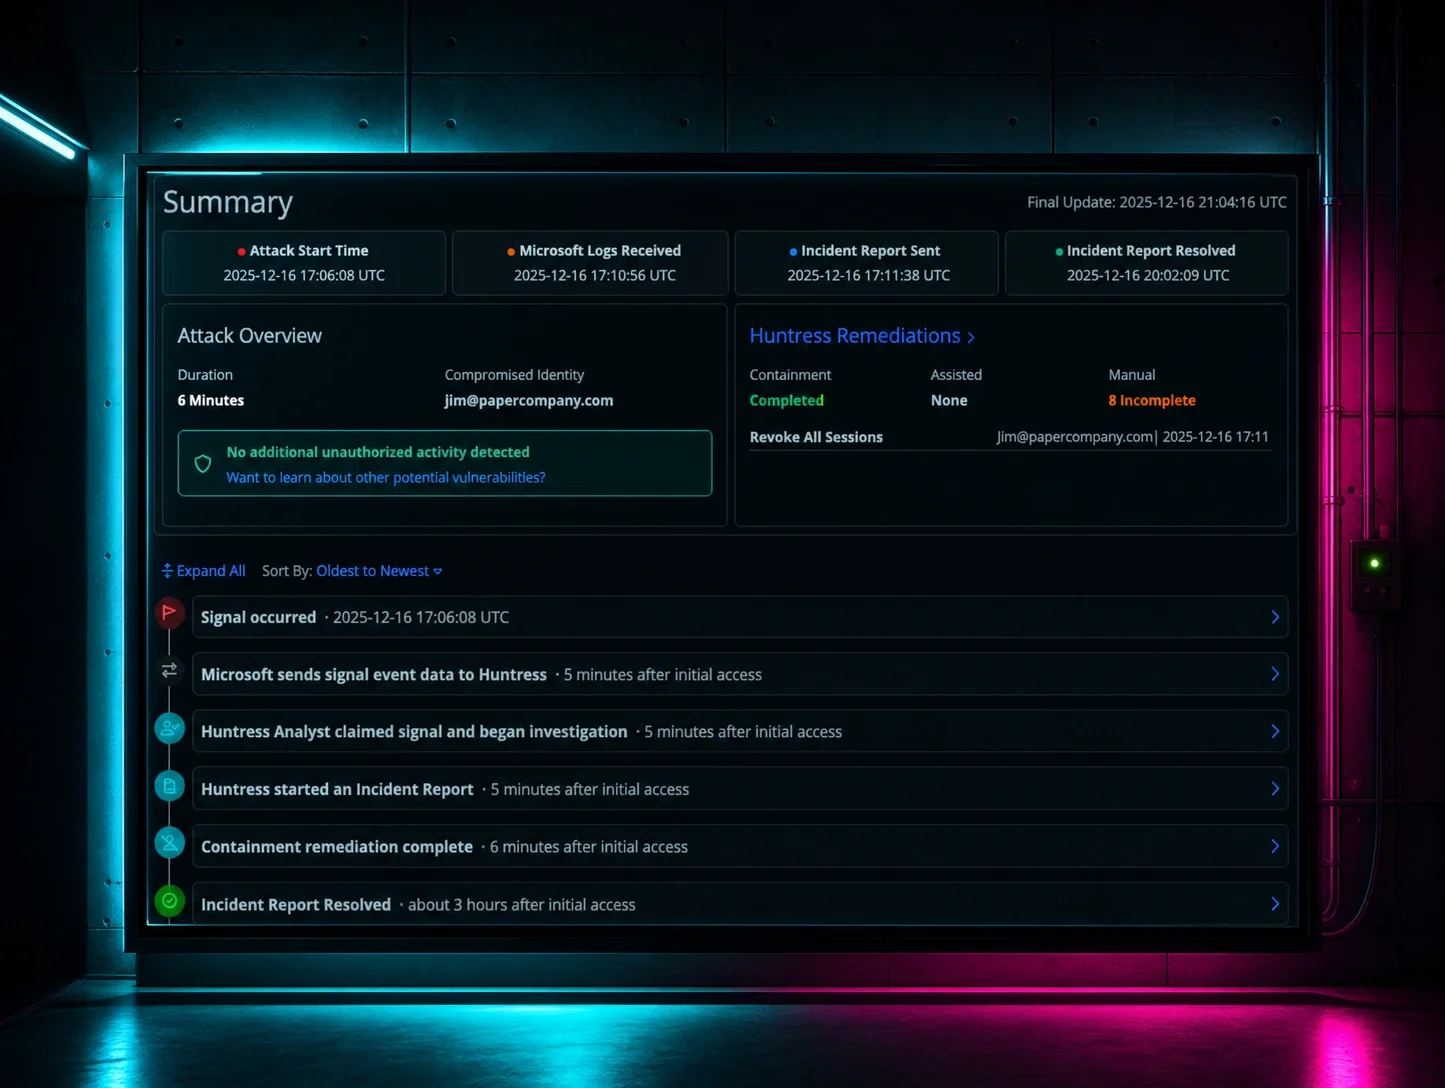
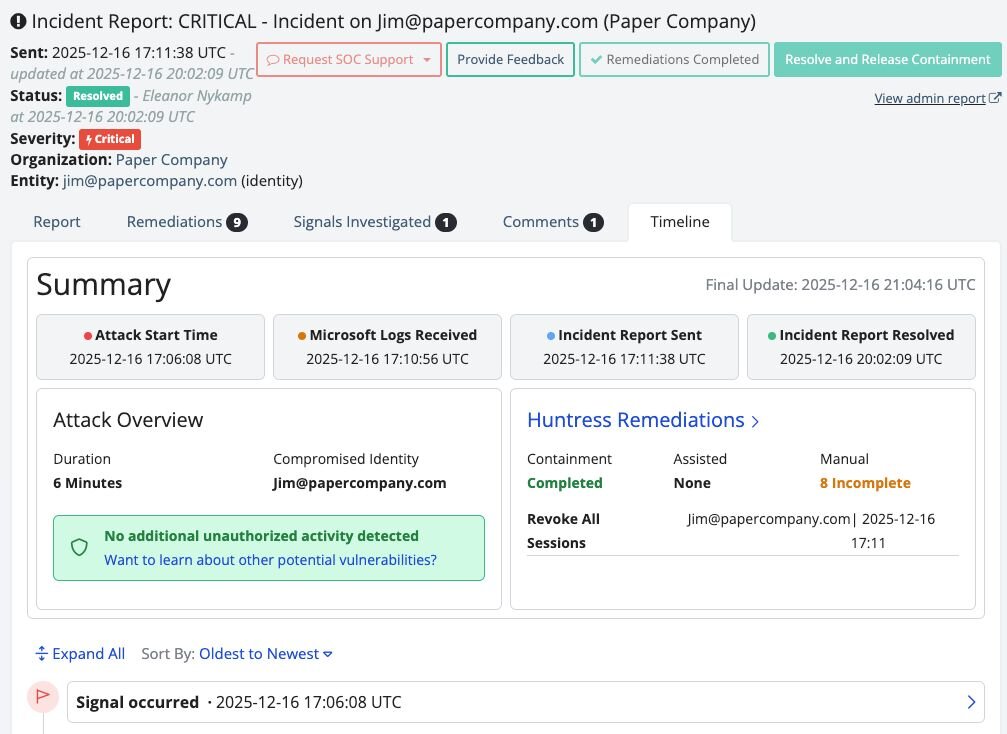
La línea de tiempo del reporte de incidente les da a los clientes de Managed ITDR una vista detallada y cronológica de lo que ocurrió durante un incidente impulsado por identidad, desde la detección inicial hasta la remediación y contención lideradas por Huntress.
También hemos equipado recientemente la línea de tiempo con funcionalidad de PDF dentro del portal, lo que permite a los clientes descargar la línea de tiempo del reporte de incidente y compartirla externamente con clientes finales, líderes o auditores.
En lugar de unir manualmente registros sin procesar o saltar entre paneles, los clientes obtienen una narrativa clara de:
- Cuándo comenzó la actividad sospechosa
- Qué señales activaron la investigación
- Qué acciones realizó el atacante
- Cómo los analistas del SOC de Huntress validaron la amenaza
- Qué pasos de contención y remediación se ejecutaron
- Cuándo se resolvió por completo el incidente
Esto transforma la respuesta a incidentes de una caja negra en una historia transparente, que los equipos pueden entender, comunicar y sobre la cual actuar fácilmente.
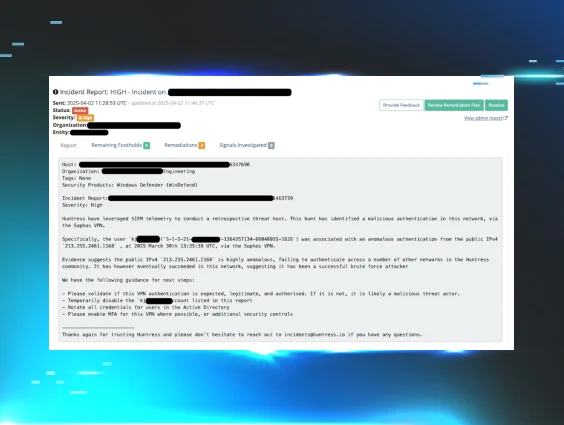
Un ejemplo de lo que ven los clientes dentro de la nueva línea de tiempo.
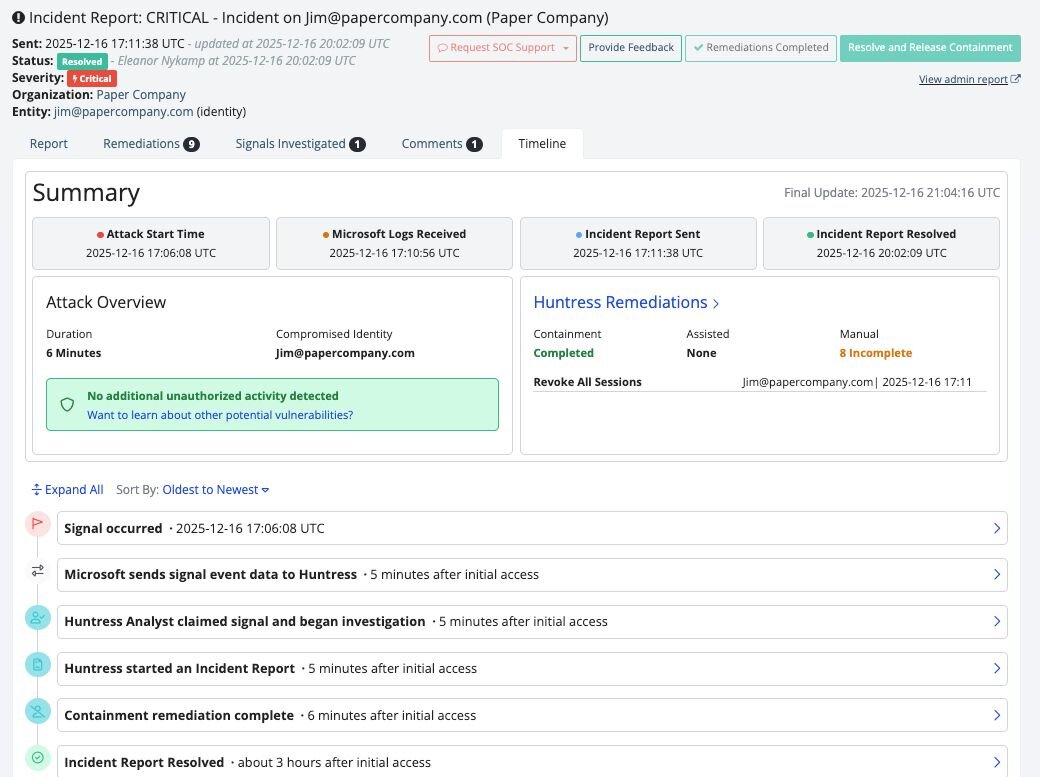
También refuerza algo que los clientes valoran constantemente de Huntress: no solo reciben alertas, reciben respuestas.
Ve el camino del atacante, no solo la alerta
Uno de los aspectos más poderosos de la línea de tiempo del reporte de incidente es que no solo muestra lo que hizo Huntress; muestra lo que hizo el atacante.
Los clientes obtienen información valiosa sobre el comportamiento del adversario dentro de su entorno, incluyendo:
- Actividad de enumeración y patrones de acceso
- Comportamiento sospechoso de sesión
- Indicadores de posible acceso o movimiento de datos
- Correlación entre la actividad de identidad y la telemetría en la nube
- Momento y secuencia de las acciones del atacante
Este nivel de visibilidad permite a las organizaciones entender no solo que ocurrió un incidente, sino cómo se desarrolló y dónde puede existir riesgo residual. Ese contexto informa directamente decisiones más inteligentes sobre revisiones de acceso, restablecimientos de credenciales, políticas de acceso condicional, security awareness training y estrategias de fortalecimiento a largo plazo.
En resumen, convierte los datos del incidente en inteligencia operativa.
Al mapear claramente las acciones de respuesta frente al ciclo de vida del incidente, los equipos pueden validar que las amenazas se manejaron de forma decisiva y eficiente.
Decisiones más rápidas, mejores resultados
Cuando un compromiso de identidad implica una posible exposición de datos, la velocidad importa. Pero la claridad importa aún más.
La línea de tiempo del reporte de incidente permite a los equipos evaluar rápidamente el impacto y determinar con confianza los próximos pasos, incluyendo:
- Si es probable que se haya accedido a datos confidenciales
- Si se requiere remediación adicional
- Si es necesaria una escalación legal o de cumplimiento
- Si se justifica una investigación o monitoreo adicional
En lugar de pasar horas reconstruyendo eventos, los equipos pueden entender de inmediato qué ocurrió y avanzar con precisión. Eso reduce la fricción operativa, acorta los tiempos de recuperación y minimiza tanto la interrupción del negocio como el riesgo posterior.
Para equipos de seguridad que ya están al límite, esa eficiencia no es un lujo. Es esencial.
Una gran ventaja para los MSP y sus clientes
Para los proveedores de servicios administrados (MSP), la línea de tiempo del reporte de incidente ofrece un valor estratégico aún mayor.
Los MSP suelen ser responsables de explicar el impacto de los incidentes y las acciones de respuesta a las partes interesadas del negocio, que tal vez no dominen el lenguaje de seguridad. La línea de tiempo ofrece un recurso profesional y fácil de entender que los socios pueden compartir con confianza con los clientes finales mediante un PDF descargable o dentro del portal.
En lugar de resúmenes vagos o capturas de pantalla tomadas de varias herramientas, los MSP pueden presentar:
- Una línea de tiempo clara del incidente
- Prueba de detección y respuesta rápidas
- Documentación transparente de la remediación
- Evidencia concreta del valor de seguridad entregado
Esto eleva las conversaciones con los clientes, pasando de una solución de problemas reactiva a una gestión de riesgos proactiva, y refuerza el papel del MSP como un socio de seguridad de confianza y no solo como alguien que resuelve tickets.
Diseñado para la realidad de los ataques impulsados por identidad
Los ataques modernos se mueven rápido. Las identidades se abusan de forma instantánea. Los datos son el blanco de inmediato.
Los equipos de seguridad ya no pueden darse el lujo de depender solo de alertas y del análisis de registros después de los hechos. Necesitan visibilidad que avance al ritmo de la velocidad del atacante y del impacto en el negocio.
La Línea de Tiempo del Reporte de Incidente aporta claridad a los momentos que más importan, y ayuda a las organizaciones a entender el comportamiento del atacante, validar la eficacia de la respuesta y tomar decisiones informadas después de incidentes basados en identidad.
A medida que la identidad sigue reemplazando a los endpoints como la principal superficie de ataque, Managed ITDR sigue elevando el estándar, y les da a los clientes y partners la información que necesitan para proteger los datos confidenciales, responder con decisión y mantenerse un paso adelante de los atacantes modernos.
👉¡Prueba Managed ITDR gratis hoy mismo!