


En Huntress, escuchamos constantemente a nuestros socios. Y esta solicitud se ha escuchado alto y claro.
Nos emociona anunciar que una de las funciones más solicitadas para Huntress Managed ITDR ya está disponible: la deshabilitación y rehabilitación de identidades para identidades sincronizadas con Active Directory (AD), también conocidas como identidades híbridas.
Esta actualización cierra una brecha importante en nuestras capacidades de contención y remediación, y lleva paridad de protección a más del 47% de las identidades que usan sincronización con AD en sus configuraciones de Microsoft 365. Antes, estos entornos no podían aprovechar por completo la contención de identidades iniciada por Huntress. Ahora, eso cambia.
Por qué importa
Cuando Huntress detecta una identidad comprometida, una de las formas más eficaces de contener la amenaza es deshabilitar esa identidad, igual que aislar un endpoint durante una infección de malware. Pero para las organizaciones que usan Microsoft Entra Connect, deshabilitar una identidad en la cloud no era suficiente.
Esto se debe a lo siguiente: cuando ocurre la deshabilitación en la cloud, el servidor de Active Directory on-prem —mediante la sincronización— a menudo vuelve a habilitar la identidad, a veces en cuestión de segundos. Eso deja una brecha crítica en la que los atacantes pueden seguir aprovechando las credenciales comprometidas, y hasta ahora, eso significaba que Managed ITDR no podía completar la contención para estas organizaciones.
De hecho, en hasta uno de cada cuatro incidentes relacionados con identidades en entornos sincronizados con AD, Huntress solo podía revocar sesiones, lo que a menudo generaba varios reportes de incidente consecutivos cuando los actores de amenazas recuperaban el acceso antes de que los socios pudieran deshabilitar y remediar manualmente el acceso malicioso.
Eso ya no es así.
Cómo funciona
Con esta nueva capacidad, Managed ITDR ahora puede deshabilitar y rehabilitar identidades sincronizadas con AD al comunicarse directamente con el servidor de AD on-prem a través del Huntress Agent. Si un cliente tiene el Huntress Agent (v0.14.22 o posterior) instalado en un controlador de dominio, Huntress puede iniciar acciones de deshabilitación tanto en la capa de cloud como en la capa on-prem de manera simultánea.
Este cambio es enorme. Garantiza que la deshabilitación se mantenga, eliminando el “tira y afloja” de sincronización que antes hacía que la remediación fuera poco confiable.
Esto es lo que incluye:
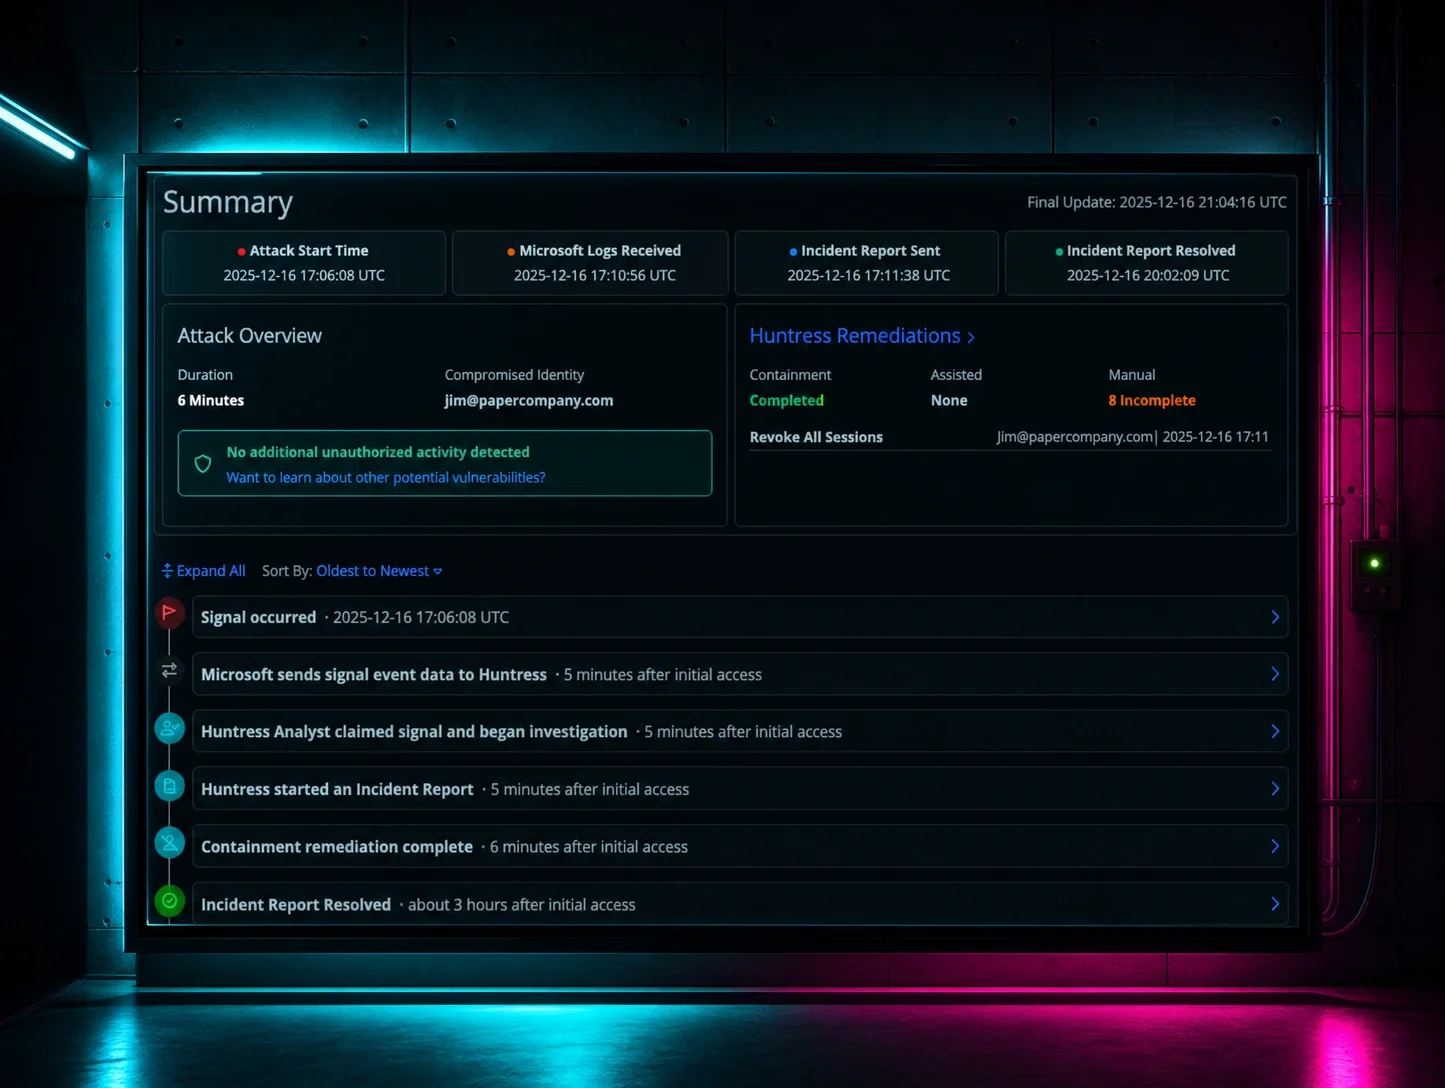
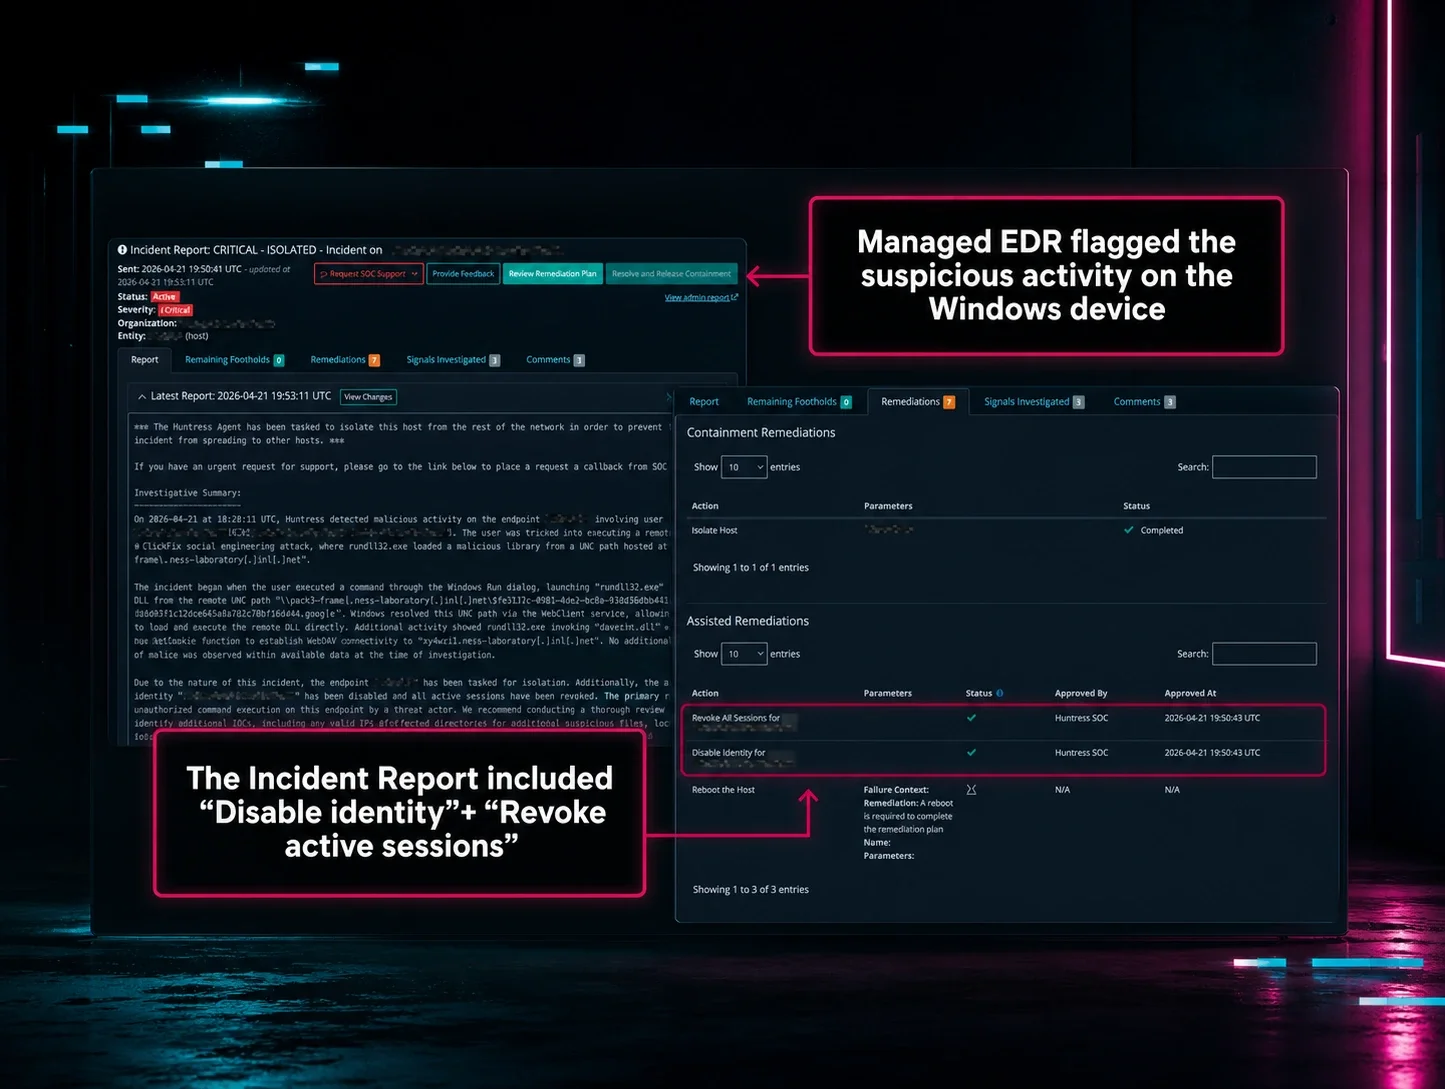
- Remediación automática: Huntress ahora puede deshabilitar identidades sincronizadas con AD como parte de la contención en tiempo real, impulsada por analistas.
- Remediación asistida: Los socios también pueden activar la deshabilitación desde el portal de Huntress en respuesta a un reporte de incidente.
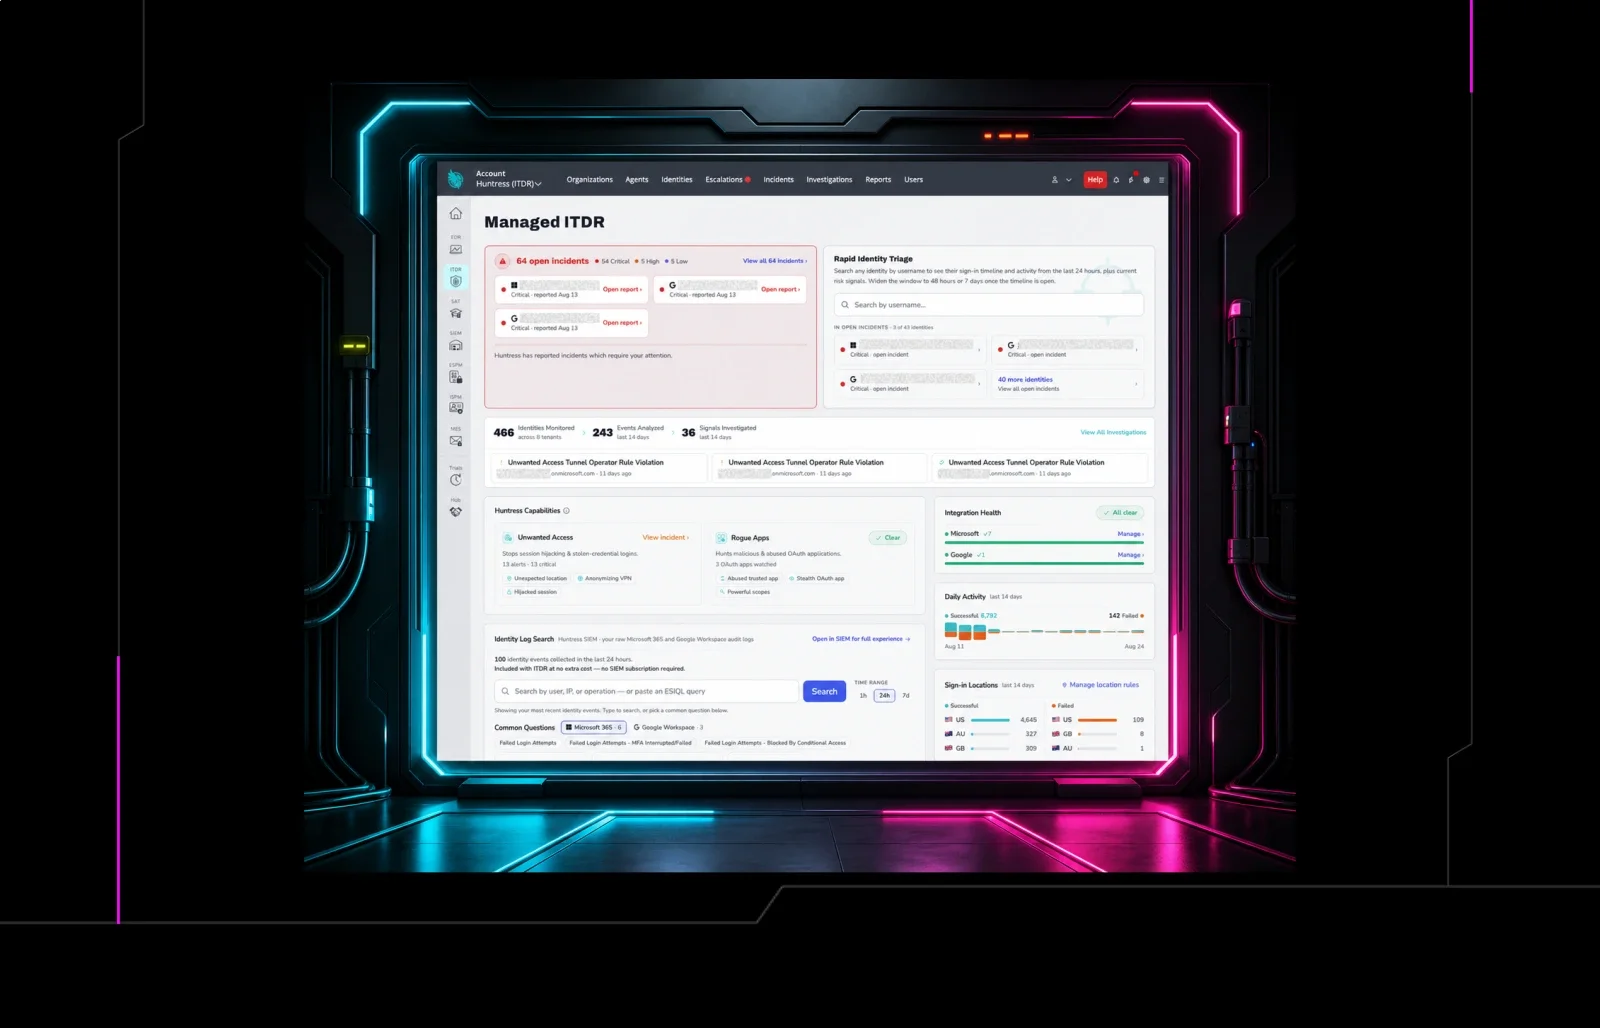
- Acciones manuales en el portal: Ahora está disponible la deshabilitación y rehabilitación directa de identidades desde la página de identidad del portal para identidades sincronizadas.
- Escalamientos: Si un intento de deshabilitación falla por falta de agentes o una mala configuración, los socios ahora recibirán un mensaje de escalamiento dedicado para poder tomar acción.
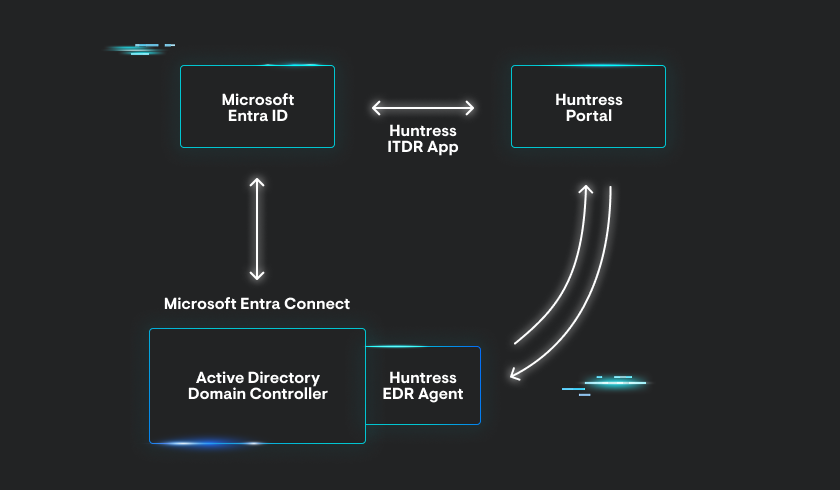
Microsoft Entra Connect en Huntress Managed ITDR
Qué necesitas para habilitarlo
Si ya usas Huntress Managed EDR y tienes nuestro agente implementado en tus controladores de dominio, ya estás listo. No se necesita configuración adicional.
Si no usas EDR pero eres cliente de ITDR, ¡esta funcionalidad igual funcionará! Tenemos un nivel de agente EDR gratuito específicamente para esta tarea, disponible en el menú del Huntress Portal.
Cómo se compara con la competencia
Algunos competidores intentan resolver este problema deshabilitando identidades de forma repetida con un temporizador, esencialmente compitiendo con el ciclo de sincronización y generando dudas de confiabilidad a gran escala. Eso es mejor que nada, pero aun así deja brechas críticas que los atacantes pueden explotar en la ventana entre sincronizaciones.
Nuestro enfoque es quirúrgico. No nos limitamos a seguir atacando la identidad en la cloud. La deshabilitamos on-prem y en la cloud al mismo tiempo, usando nuestro agente como puente. Así es como se detiene la amenaza, de inmediato y de forma confiable.
Una nota rápida sobre las compensaciones
Deshabilitar una identidad sincronizada cortará a ese usuario de todos los sistemas integrados con AD: correo, escritorios, aplicaciones en la cloud, todo. Eso es intencional. Si una identidad está comprometida, queremos un bloqueo total hasta que vuelva a estar segura.
Dicho esto, los socios que necesiten excepciones pueden usar nuestras funciones existentes de exclusión de identidades. También lanzaremos visibilidad y alertas dentro del portal para ayudar a los socios a entender cuándo están en un entorno sincronizado con directorio y qué acciones tienen disponibles.
Diseñado para el mundo real
Esta capacidad no es teórica. Se diseñó pensando en las complejidades de los entornos reales de nuestros socios. Ya sea que protejas 10 identidades o 10.000, la diseñamos para escalar y funcionar de forma confiable sin que tengas que vigilar el ciclo de sincronización.
Con más de 2,5 millones de identidades en más de 57 mil organizaciones en entornos monitoreados por Huntress, esto no es un caso aislado. Es una capacidad crítica que habilita la remediación completa para una gran parte de nuestra base de usuarios.
Listo para implementar
Esta nueva funcionalidad ya está disponible para organizaciones que ejecutan el Huntress Agent (v0.14.22+) en sus controladores de dominio.
Compartiremos instrucciones completas de implementación, documentación y artículos de soporte para guiarte en el proceso. Y, por supuesto, si tienes alguna pregunta, nuestro equipo está aquí para ayudarte.
Cerremos esta brecha de una vez por todas.