

Lo que antes era un simple fraude de facturas y phishing de credenciales ha evolucionado en campañas de abuso de identidad de múltiples etapas que explotan protocolos de autenticación en la nube, relaciones de confianza de SaaS y funciones nativas de Workspace, a menudo sin activar las alertas de seguridad tradicionales.
Si tu organización todavía trata el BEC como “solo un problema de correo”, ya vas atrasado.
El nuevo manual de jugadas del BEC
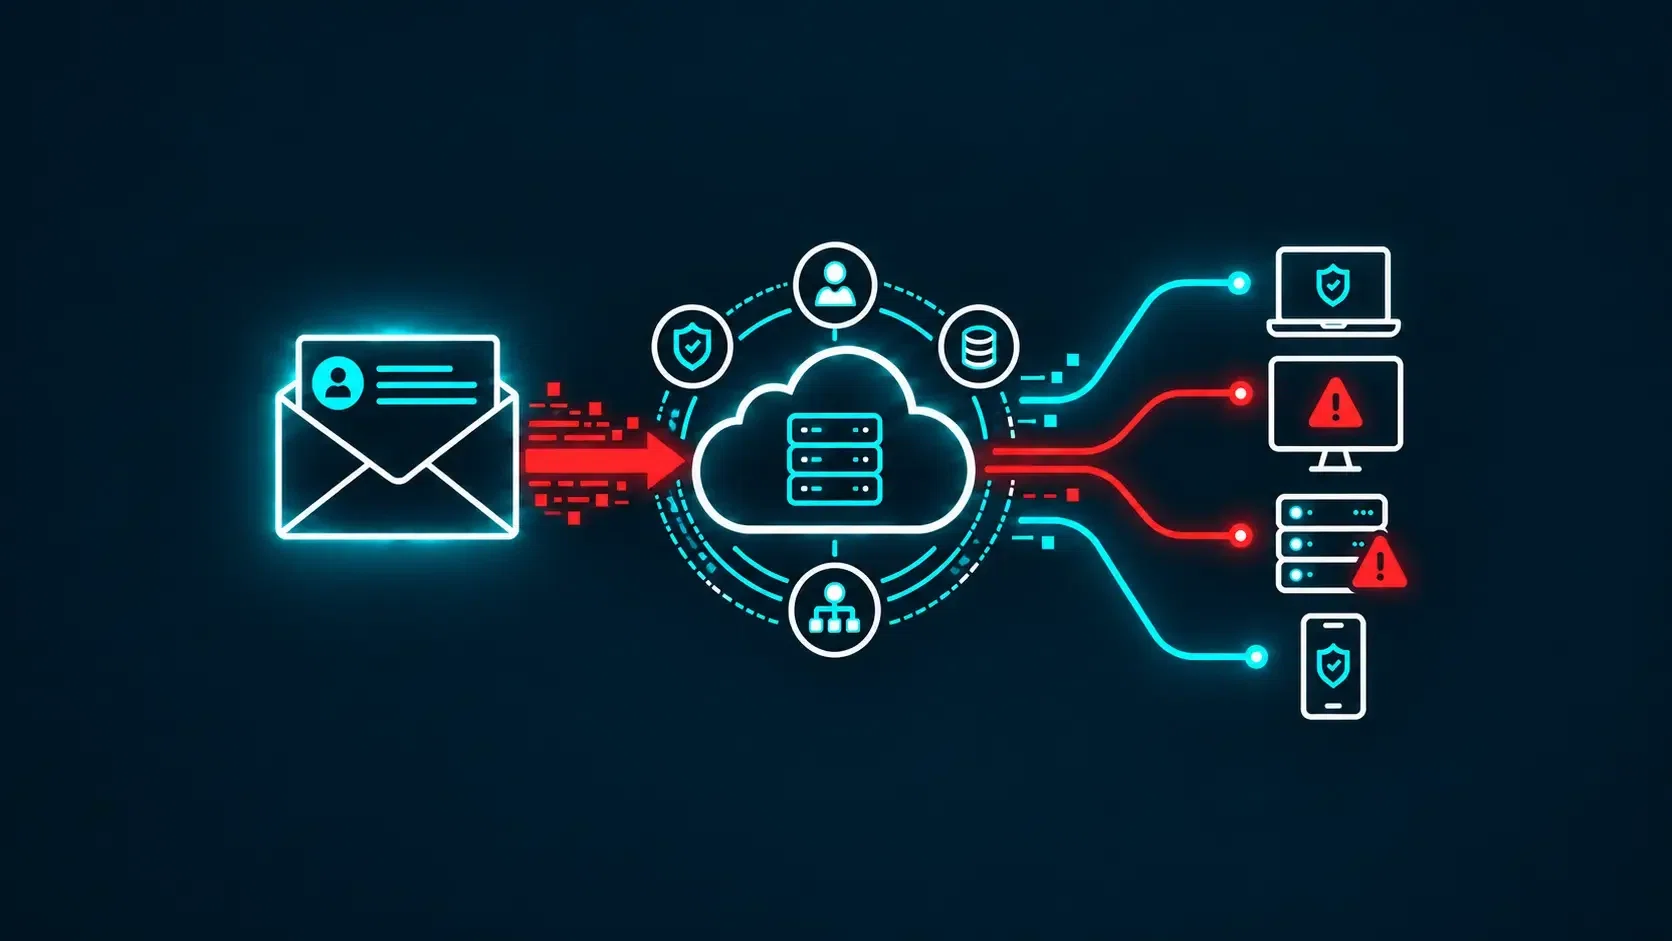
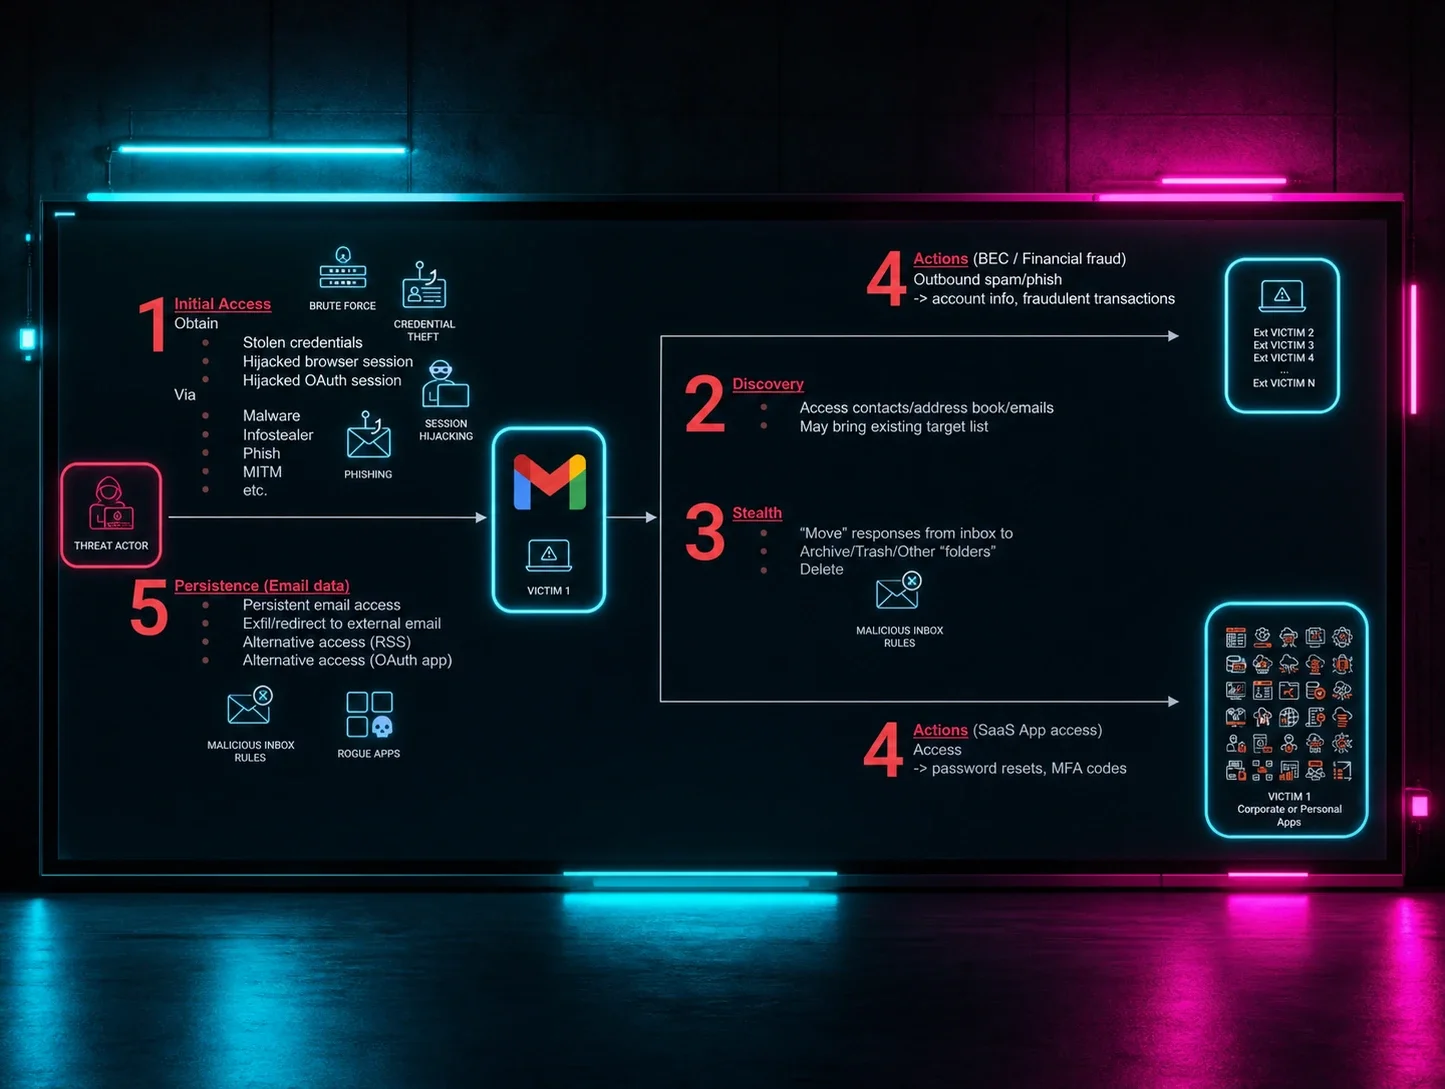
Las campañas modernas de BEC rara vez se detienen en el acceso a la bandeja de entrada. Una vez que los atacantes obtienen acceso inicial —a través de phishing, secuestro de sesión o abuso de OAuth—, de inmediato comienzan a expandir su punto de apoyo.
Una cadena típica de ataque de BEC ahora incluye:
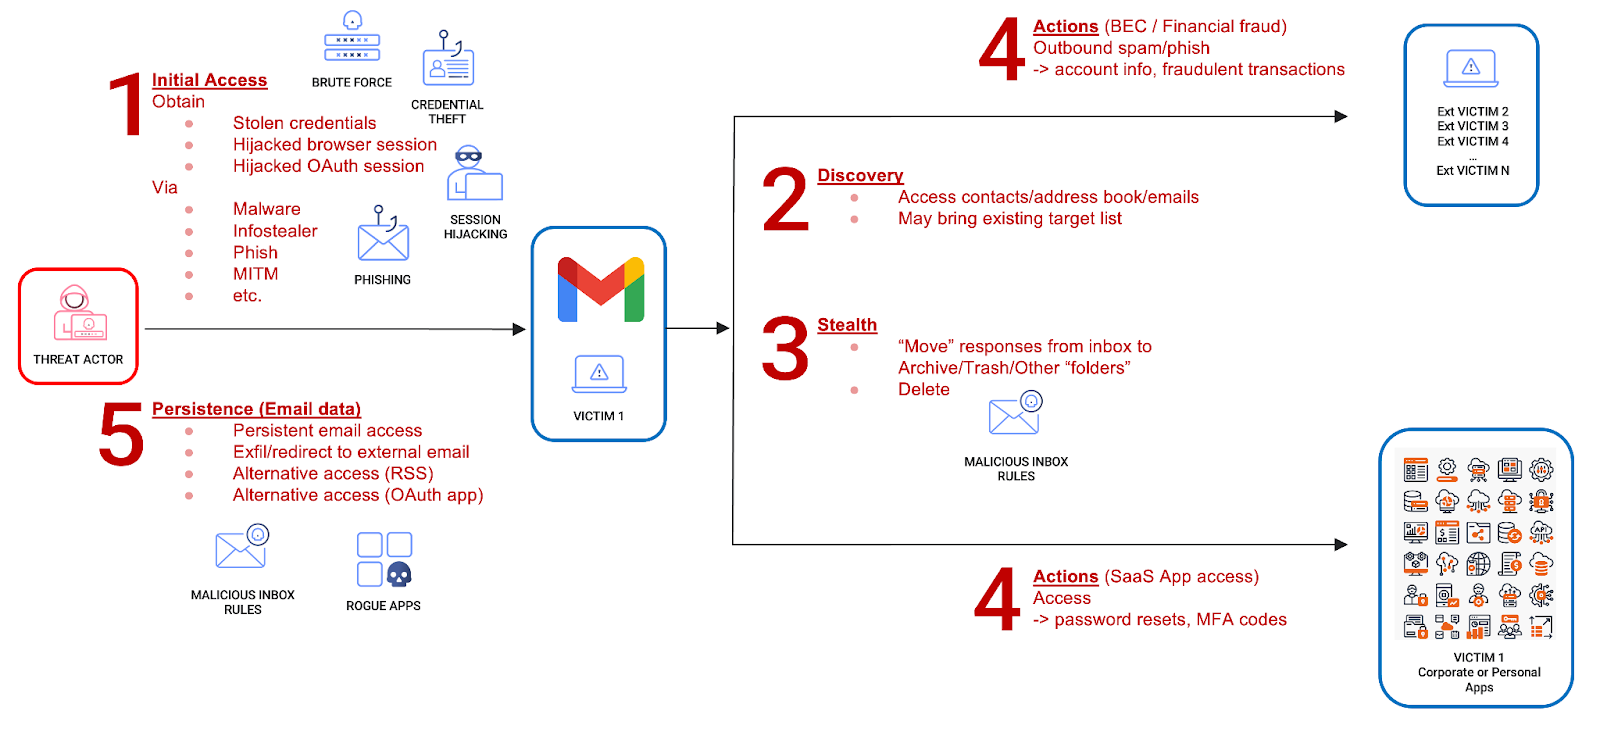
- Acceso inicial – Credenciales robadas, robo de tokens de autenticación, abuso de OAuth
- Descubrimiento – Extracción de contenido de correo, contactos y flujos de trabajo
- Sigilo – Ocultar alertas, suprimir respuestas, manipular la bandeja de entrada
- Acciones – Fraude, compromiso lateral de SaaS, expansión de phishing
- Persistencia – Reglas de reenvío, tokens de OAuth, rutas de acceso alternas
Cada etapa agrava el daño y dificulta más la remediación.
Gmail como motor de movimiento lateral
Los atacantes usan cada vez más cuentas de Gmail comprometidas para moverse hacia otras plataformas SaaS, abusando de:
- Correos de restablecimiento de contraseña
- Códigos de MFA enviados por correo
- Flujos de autorización de OAuth
- Enlaces de confirmación de recuperación
Esto convierte a Gmail en una plataforma de lanzamiento para el movimiento lateral en la nube. En lugar de buscar archivos adjuntos sensibles en la bandeja de entrada, los atacantes buscan correos automatizados que desbloqueen el acceso a sistemas adyacentes.
En muchos casos, el compromiso del correo es apenas el primer paso de una brecha de identidad mucho más grande.
El sigilo es el verdadero superpoder
Una de las técnicas más efectivas de los atacantes es suprimir la evidencia del compromiso dentro del propio buzón.
Al crear filtros que eliminan o archivan automáticamente:
- Alertas de seguridad
- Confirmaciones de restablecimiento de contraseña
- Notificaciones de MFA
- Respuestas de la víctima a correos de phishing
…los atacantes pueden operar durante períodos prolongados sin levantar sospechas.
Estas acciones se mezclan sin problemas con el comportamiento legítimo del usuario, lo que las hace difíciles de detectar a menos que los defensores monitoreen los cambios de configuración del buzón junto con la actividad de autenticación.
Las plataformas modernas de detección de identidad se enfocan exactamente en este tipo de correlación de comportamiento, vinculando cambios en el buzón, patrones de autenticación y accesos anómalos en una sola señal de investigación en lugar de alertas aisladas.
El abuso saliente escala el ataque
Una vez dentro, los atacantes aprovechan la confianza asociada a una identidad legítima de Workspace para ampliar su alcance:
- Enviar correos de phishing a usuarios internos
- Atacar a socios y proveedores externos
- Solicitar información sensible o pagos
- Recolectar respuestas mientras las ocultan de la víctima
Como los mensajes provienen de cuentas de confianza, tanto los controles técnicos como el escepticismo humano se debilitan, lo que acelera el impacto.
La persistencia mantiene la puerta abierta
Los actores de amenazas con experiencia no dependen de un solo método de acceso. Establecen redundancia mediante:
- Crear reglas de reenvío para exfiltrar todo el correo entrante
- Mantener tokens de OAuth que sobreviven a los restablecimientos de contraseña
- Aprovechar canales de acceso alternos
- Establecer rutas de acceso secundarias
Esta persistencia permite a los atacantes mantener visibilidad incluso después de una remediación parcial, lo que habilita la reinfección o el fraude diferido.
Por qué la detección es más difícil que nunca
La detección tradicional de BEC se enfoca fuertemente en:
- Contenido de correo sospechoso
- Indicadores conocidos de phishing
- Alertas reportadas por usuarios
- Reglas estáticas
Pero el BEC moderno a menudo:
- Usa flujos de autenticación legítimos
- Evita el malware por completo
- Explota funciones nativas de la plataforma
- Se mezcla con la actividad administrativa normal
- Abarca múltiples sistemas y líneas de tiempo
Las detecciones de una sola señal pasan por alto las campañas de múltiples etapas. Los altos volúmenes de alertas abruman a los equipos. Los falsos positivos erosionan la confianza en los controles.
El BEC se ha convertido en un problema de defensa de identidad
Detener el BEC moderno requiere visibilidad más allá de la bandeja de entrada:
- Comportamiento de autenticación de identidad
- Monitoreo del ciclo de vida de los tokens
- Anomalías en el consentimiento de OAuth
- Abuso de configuración del buzón
- Patrones de acceso a SaaS
- Correlación entre plataformas
Por esto el BEC cada vez más cae bajo la detección y respuesta ante amenazas de identidad (ITDR), donde la detección se enfoca en el comportamiento de la identidad en lugar de solo el contenido del correo, y la respuesta está guiada por analistas humanos que entienden las tácticas reales de los atacantes.
En Huntress, hemos pasado años construyendo detección y respuesta administradas en torno a las amenazas de identidad en entornos de Microsoft. Esa misma experiencia operativa e investigación de amenazas ahora se está expandiendo a Google Workspace, lo que les da a las organizaciones una forma administrada de detectar, investigar y responder a ataques de BEC impulsados por identidad sin tener que construir un SOC desde cero.
La conclusión
El BEC no ha desaparecido. Ha madurado.
Los atacantes ahora explotan la infraestructura de identidad incorporada en Google Workspace para operar con sigilo, persistir por más tiempo y moverse lateralmente entre entornos en la nube. El correo es simplemente el punto de entrada. La identidad es el verdadero campo de batalla.
Las organizaciones que sigan tratando el BEC como un problema de bandeja de entrada seguirán jugando a la defensiva.
Las que adopten una detección y respuesta centradas en la identidad, y preparen sus entornos de Google Workspace en consecuencia, finalmente comenzarán a frenar a los atacantes donde más importa.