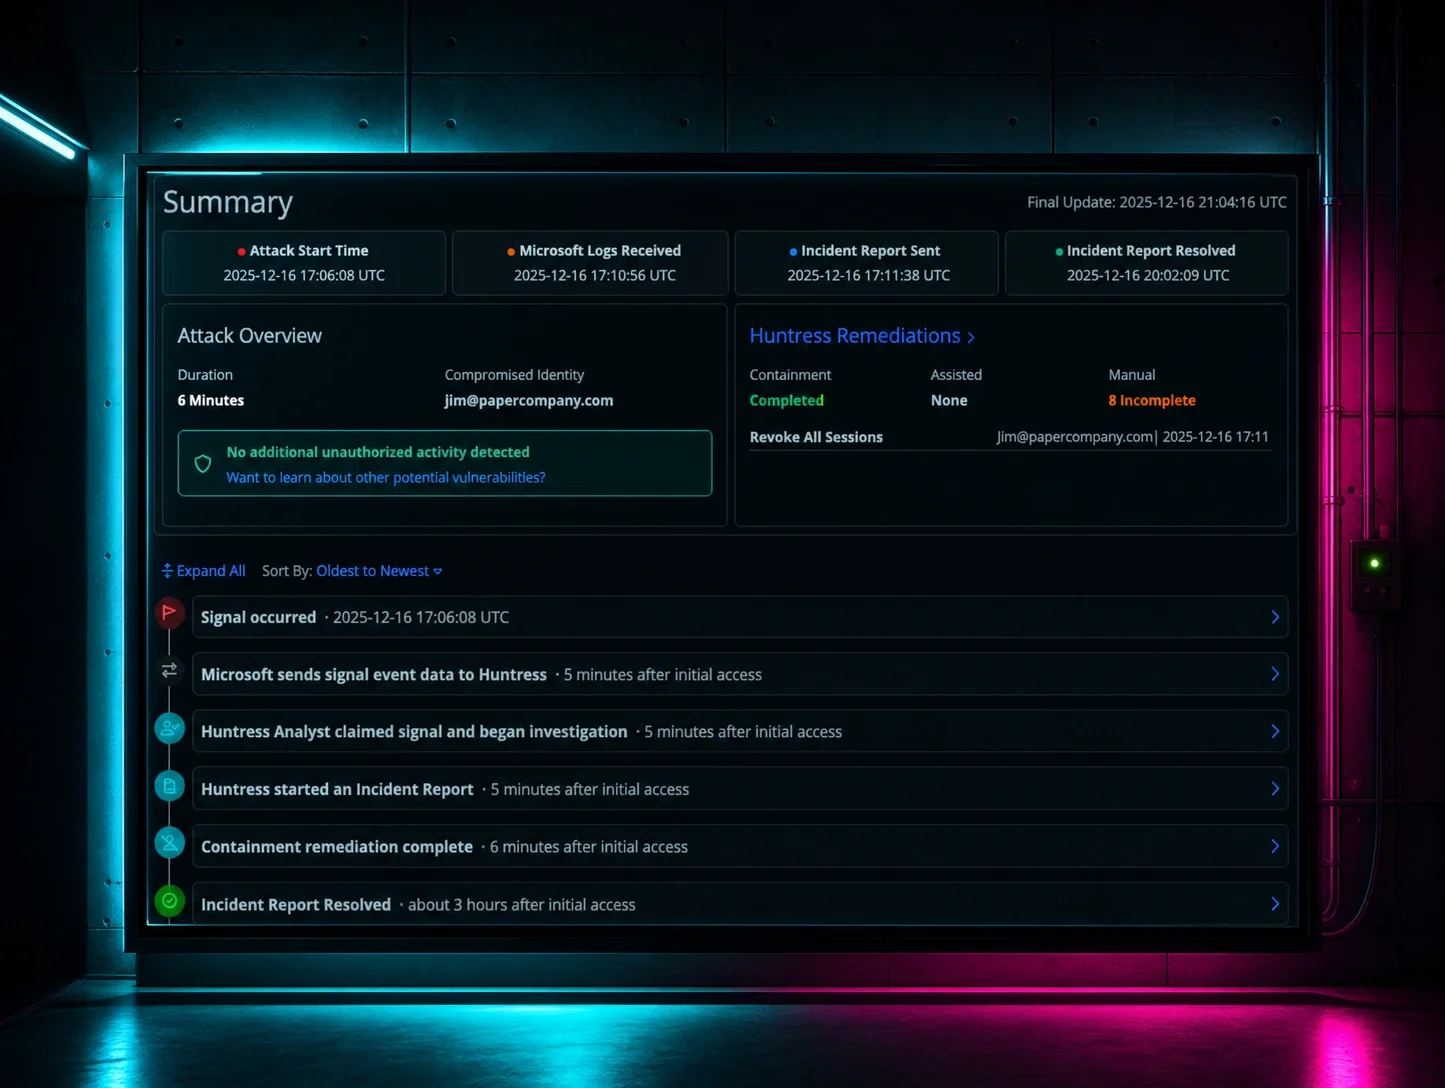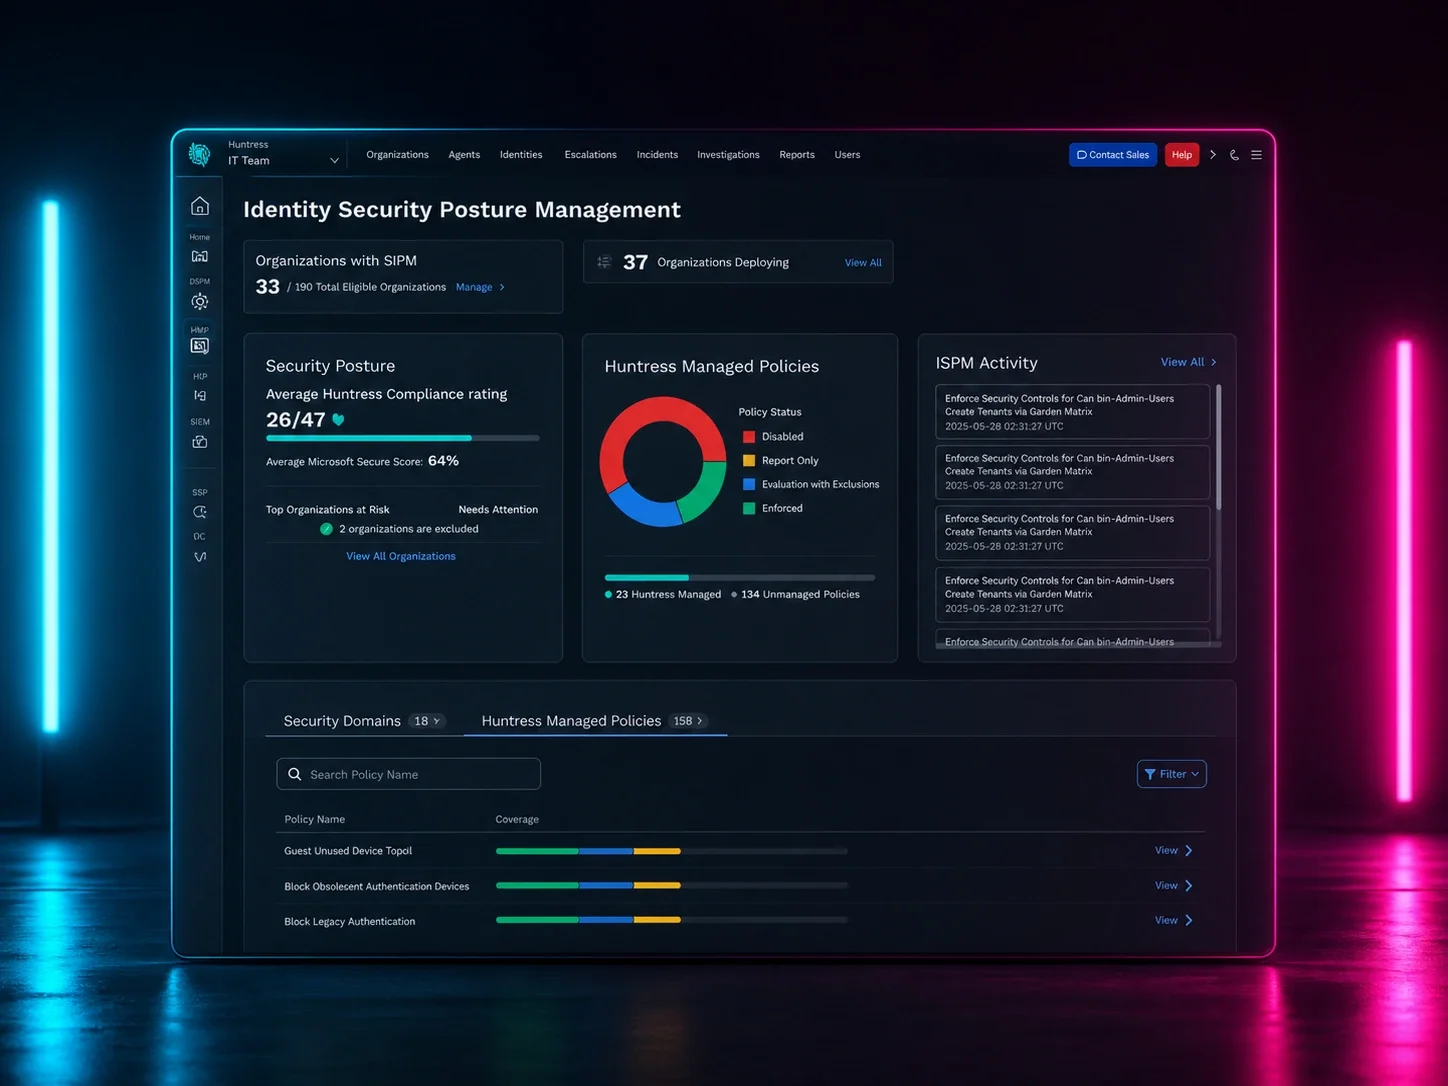


Hoy, la función Lookback de Huntress Managed ITDR está disponible de forma general para los inquilinos de Microsoft 365 recién incorporados. Lookback examina automáticamente hasta 180 días de historial de inicio de sesión para descubrir evidencia de compromiso previa a la conexión de Huntress. Cuando un compromiso sigue activo, nuestro el centro de operaciones de seguridad (SOC) investiga y revoca las sesiones activas de la identidad.
Incorporar un inquilino de Microsoft 365 se siente como un comienzo limpio. Sigues tu lista de verificación, y una conexión exitosa te indica que el monitoreo comenzó. Pero no te dice si un atacante llegó primero. Tu primer día protegiendo un inquilino podría ser el día veintisiete de un atacante dentro.
Eso es lo que Lookback busca resolver. Obtienes una imagen más clara del inquilino que heredaste, además de defensores que actúan sobre lo que encuentran. Y sí, eso incluye inquilinos de prueba.
Seis meses de historial de inicio de sesión. Un comienzo mucho más sólido.
Lookback se ejecuta una vez, automáticamente, cuando un inquilino de Microsoft 365 termina de incorporarse a Managed ITDR. No hay nada extra que configurar ni un escaneo separado que recordar lanzar.
La nueva función Lookback de Huntress Managed ITDR ya está disponible de forma general, lo que incorpora hasta 180 días de historial de inicio de sesión de Microsoft 365 a la búsqueda de compromisos existentes.
Lookback aplica el conjunto completo de detecciones de Acceso No Deseado de Huntress al historial de inicio de sesión disponible del inquilino en Microsoft 365, revisando hasta 180 días hacia atrás. Eso incluye detecciones de robo de credenciales, robo de tokens de autenticación, ataques de adversario en el medio, navegadores sospechosos e inicios de sesión desde centros de datos.
Aquí está la parte complicada: la evidencia de un compromiso antiguo no necesariamente significa que un atacante todavía tenga acceso. Alguien podría ya haber restablecido la contraseña o revocado las sesiones comprometidas. Tratar cada hallazgo histórico como una emergencia nueva haría que la incorporación fuera bastante tediosa.
Lookback separa los hallazgos según si el compromiso sigue activo:
Los compromisos activos reciben un Informe de Incidente crítico investigado por el SOC de Huntress AI, centrado en IA, disponible en el centro de operaciones de seguridad (SOC), con las sesiones activas de la identidad revocadas. Esto convierte la evidencia histórica en un motivo para actuar de inmediato.
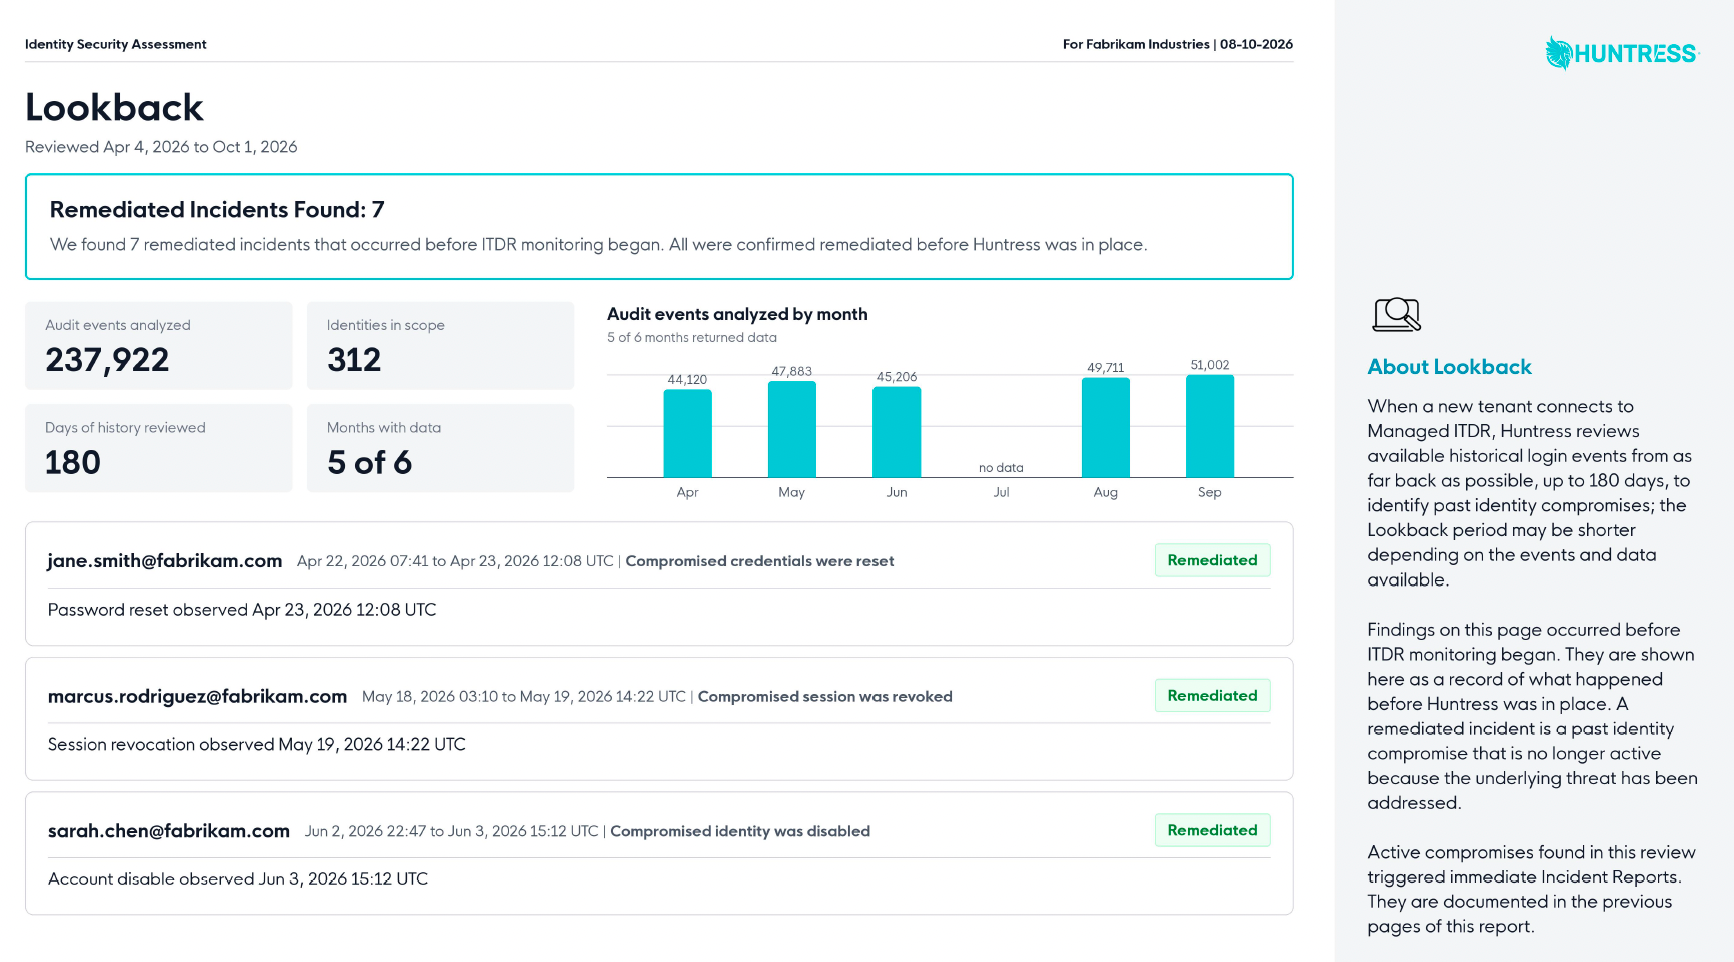
Los compromisos remediados previamente aparecen en la Evaluación de Seguridad de Identidad como contexto histórico. No activan un nuevo incidente ni un bloqueo innecesario por algo que ya corregiste.
Esa distinción importa. Una lista cruda de inicios de sesión sospechosos te deja a ti la tarea de clasificar. Lookback lo hace primero, para que puedas ver qué pasó y qué partes todavía necesitan atención.
¿Qué contiene el informe y dónde lo encuentras?
Lookback agrega una sección dedicada a la Evaluación de Seguridad de Identidad, que cubre compromisos anteriores al monitoreo de Huntress. Muestra el período revisado y los incidentes remediados previamente, incluyendo las identidades afectadas, las fechas relevantes y la evidencia de remediación observada, como un restablecimiento de contraseña o la revocación de una sesión. El informe te da un historial documentado que puedes usar en una conversación con el cliente o compartir con la gerencia.
Ese historial se suma a la cobertura existente de la evaluación sobre identidades, las aplicaciones fraudulentas, flujos de trabajo ocultos como reglas de bandeja de entrada maliciosas, Acceso No Deseado, y hallazgos y acciones de contención del SOC. Los compromisos activos descubiertos por Lookback también reciben sus propios Informes de Incidente.
Lookback forma parte de la incorporación para los inquilinos de Microsoft 365 recién conectados. La evaluación se genera automáticamente después de la incorporación y espera a que Lookback termine, para que recibas un documento completo. Una vez que esa revisión histórica se completa, Managed ITDR continúa monitoreando nuevas amenazas con el Huntress SOC detrás.
Los atacantes que llegaron antes que nosotros
En las primeras dos semanas de pruebas tempranas de Lookback, Huntress revisó más de 400 inquilinos. Entre ellos había tres organizaciones muy diferentes con la misma sorpresa indeseada: un compromiso activo ya en curso.
Una empresa de títulos de propiedad y una transferencia de $2 millones
Un ataque de phishing por código de dispositivo le dio acceso a un adversario tres días antes de que el inquilino se incorporara. El atacante persistió a través de un dispositivo fraudulento de Entra y estaba observando una transferencia bancaria inmobiliaria de $2 millones. Lookback reveló el compromiso activo, que Huntress contuvo.
Para un negocio que mueve ese tipo de dinero, "esperemos a que el atacante haga algo más" es una estrategia de seguridad pésima.
Un distrito escolar con un administrador no deseado
La cuenta de Administrador Global de un distrito escolar había sido comprometida 27 días antes de la incorporación. Un token de autenticación de actualización sin revocar y un dispositivo fraudulento de Azure AD mantuvieron vivo el acceso del atacante, con los privilegios para controlar el inquilino. Lookback descubrió el compromiso, y Huntress lo contuvo. Veintisiete días es una ventaja considerable. Conectar una nueva herramienta de seguridad no debería darle más tiempo al atacante solo porque la intrusión ocurrió antes.
Una firma de arquitectura convertida en plataforma de lanzamiento de phishing
Una firma de arquitectura se incorporó con una presencia de nueve días todavía activa. El ataque involucró una regla oculta de bandeja de entrada y 103 invitaciones de phishing externas de OneDrive enviadas en un solo segundo mediante script. La cuenta comprometida se había convertido en infraestructura para atacar a otras personas. Lookback reveló el compromiso, que Huntress contuvo.
En los tres casos, el ataque comenzó antes de la incorporación. Mirar hacia atrás les dio a nuestros defensores evidencia sobre la cual actuar de inmediato, sin esperar el siguiente movimiento del atacante.
Menos conjeturas para ti, más pruebas para tus clientes
Si eres un MSP, cada cliente nuevo trae un historial que no escribiste tú. Igual tienes que explicar lo que heredaste y qué planeas hacer al respecto.
Lookback te ayuda a comenzar esa relación con evidencia del propio entorno del cliente. Puedes mostrar compromisos pasados, distinguir actividad resuelta de amenazas activas, y explicar dónde intervino Huntress. La evaluación compartible facilita esa conversación, mientras que la investigación y contención del SOC evitan que la revisión histórica se convierta en otro proyecto de soporte técnico.
Los equipos internos de TI obtienen el mismo beneficio. Ya sea que hayas heredado un inquilino por una adquisición, un cambio de proveedor o rotación de personal, no tienes que convertirte en un especialista en registro de auditoría de Microsoft para detectar señales de un compromiso previo.
Y si estás evaluando Huntress, tu prueba incluye la misma protección de Lookback que un inquilino de pago. Puedes ver lo que encontramos en tu entorno y cómo respondemos a amenazas activas mientras todavía estás tomando tu decisión.
Mirar hacia atrás es cómo seguimos avanzando
Lookback es el último paso en nuestro trabajo para construir un Managed ITDR de primer nivel que se gane su lugar en tu pila de seguridad todos los días.
El nuevo panel de ITDR pone la actividad de identidad y las herramientas de investigación más al alcance, incluyendo Triaje Rápido de Identidad, Caracterización de Inicios de Sesión Fallidos y Búsqueda Rápida en SIEM. Y el Resumen Ejecutivo de ITDR, lanzado recientemente, hace que los hallazgos técnicos de incidentes sean más fáciles de explicar a los líderes de negocio, con contexto en lenguaje sencillo sobre lo que pasó y la respuesta.
Lookback extiende ese progreso al historial que heredas durante la incorporación. Juntos, estos lanzamientos te ayudan a entender las amenazas existentes, investigar la actividad actual y explicar el trabajo que se hace para proteger el negocio.
Nuestro estándar de innovación es práctico: ¿ayuda a encontrar a un atacante, le quita trabajo a tu equipo o te da una respuesta que antes no podías obtener fácilmente? Lookback cumple con los tres, respaldado por el mismo SOC 24/7 que protege tus identidades de ahora en adelante.
Tu inquilino tiene un pasado, y ahora puedes descubrir quién todavía vive en él.
¿Listo para ver qué pasó antes del primer día? Comienza una prueba gratuita de Huntress Managed ITDR y conecta un inquilino de Microsoft 365. Lookback se ejecuta automáticamente, con hallazgos en tu Evaluación de Seguridad de Identidad y respuesta del SOC para compromisos activos.