

Blog
IA, scripts, operador: dentro del ataque a ConnectWise
Microsoft afirma que un agente de IA impulsó el ataque a ConnectWise. La telemetría de Huntress coincide con eso: herramientas con scripts, dirigidas por un operador.
Microsoft afirma que un agente de IA impulsó el ataque a ConnectWise. La telemetría de Huntress coincide con eso: herramientas con scripts, dirigidas por un operador.
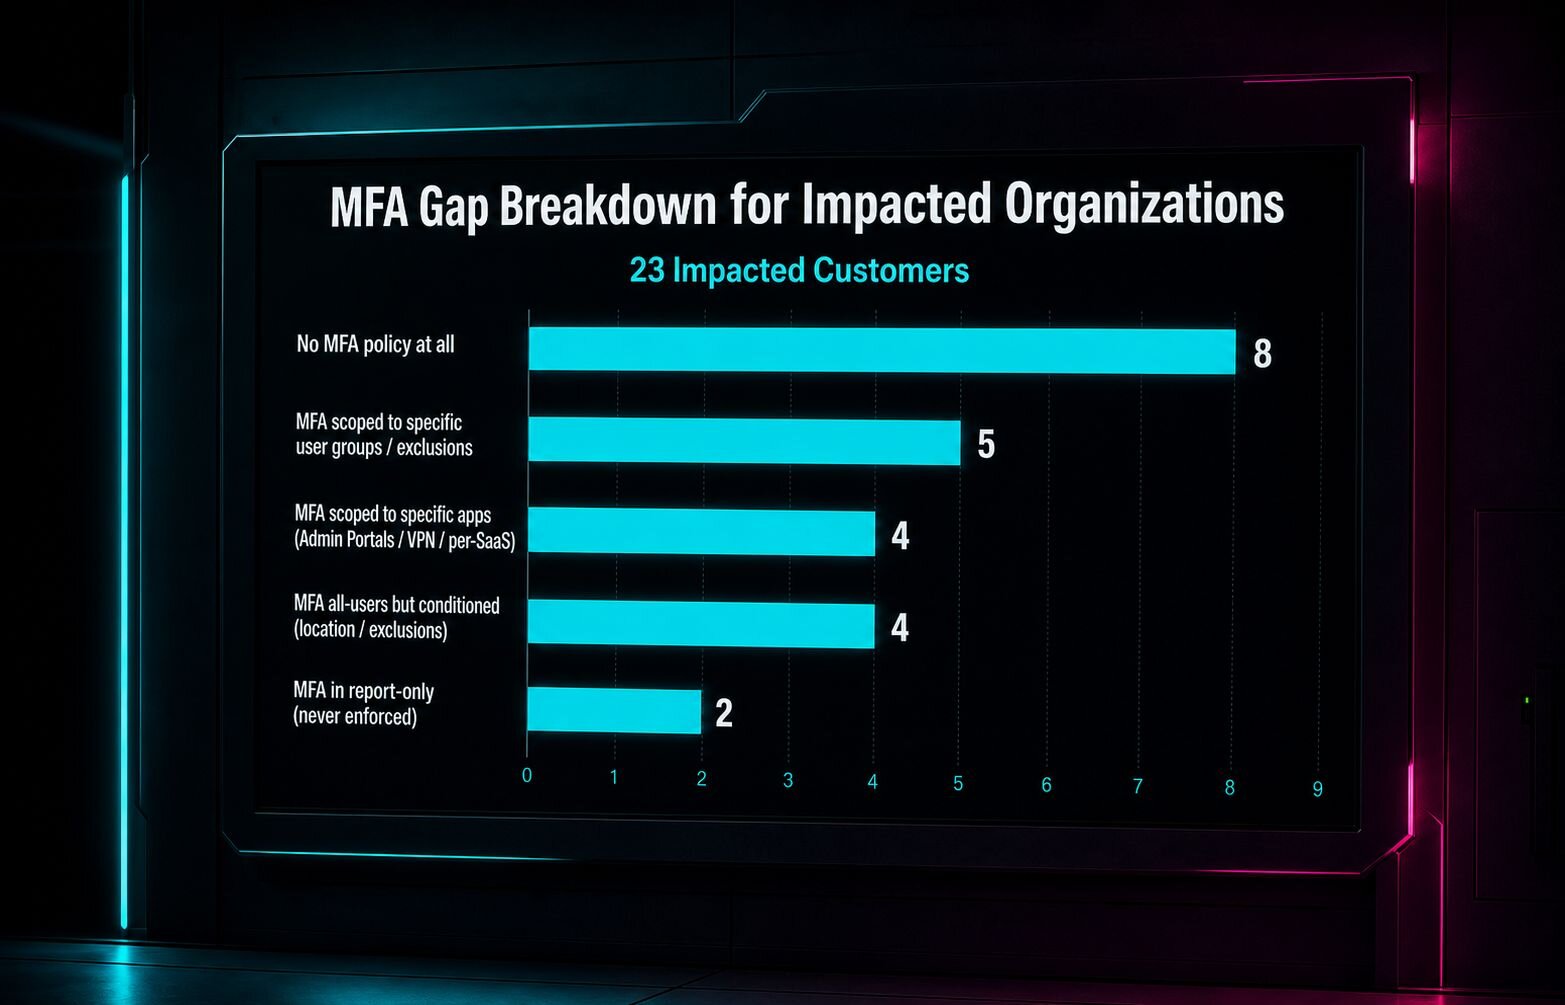
Dos ataques a Microsoft 365 lograron evadir políticas de acceso condicional que parecían completamente configuradas. Descubre qué salió mal y cómo Huntress Managed ISPM detecta estas brechas primero.
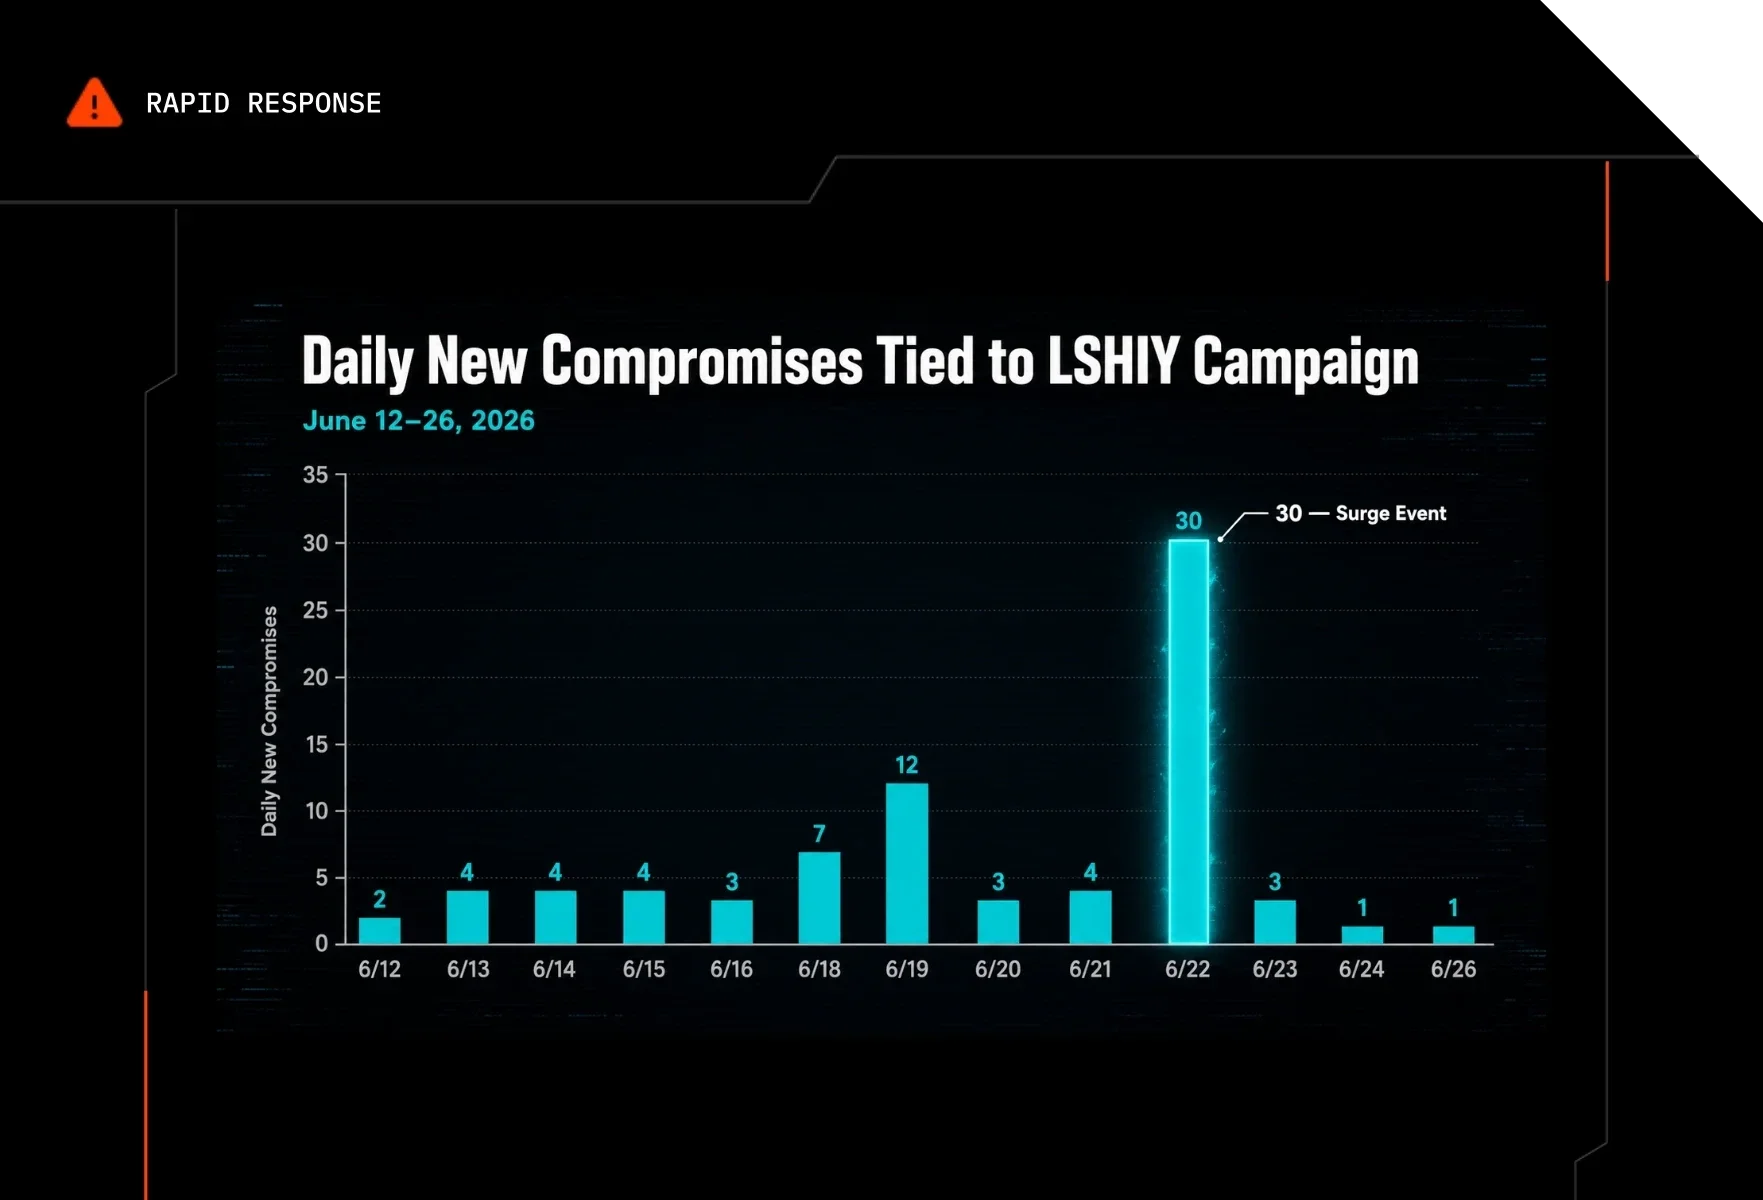
Huntress está observando un ataque continuo de rociado de contraseñas contra Microsoft Azure CLI que se origina en un rango de direcciones IPv6 controlado por LSHIY LLC.
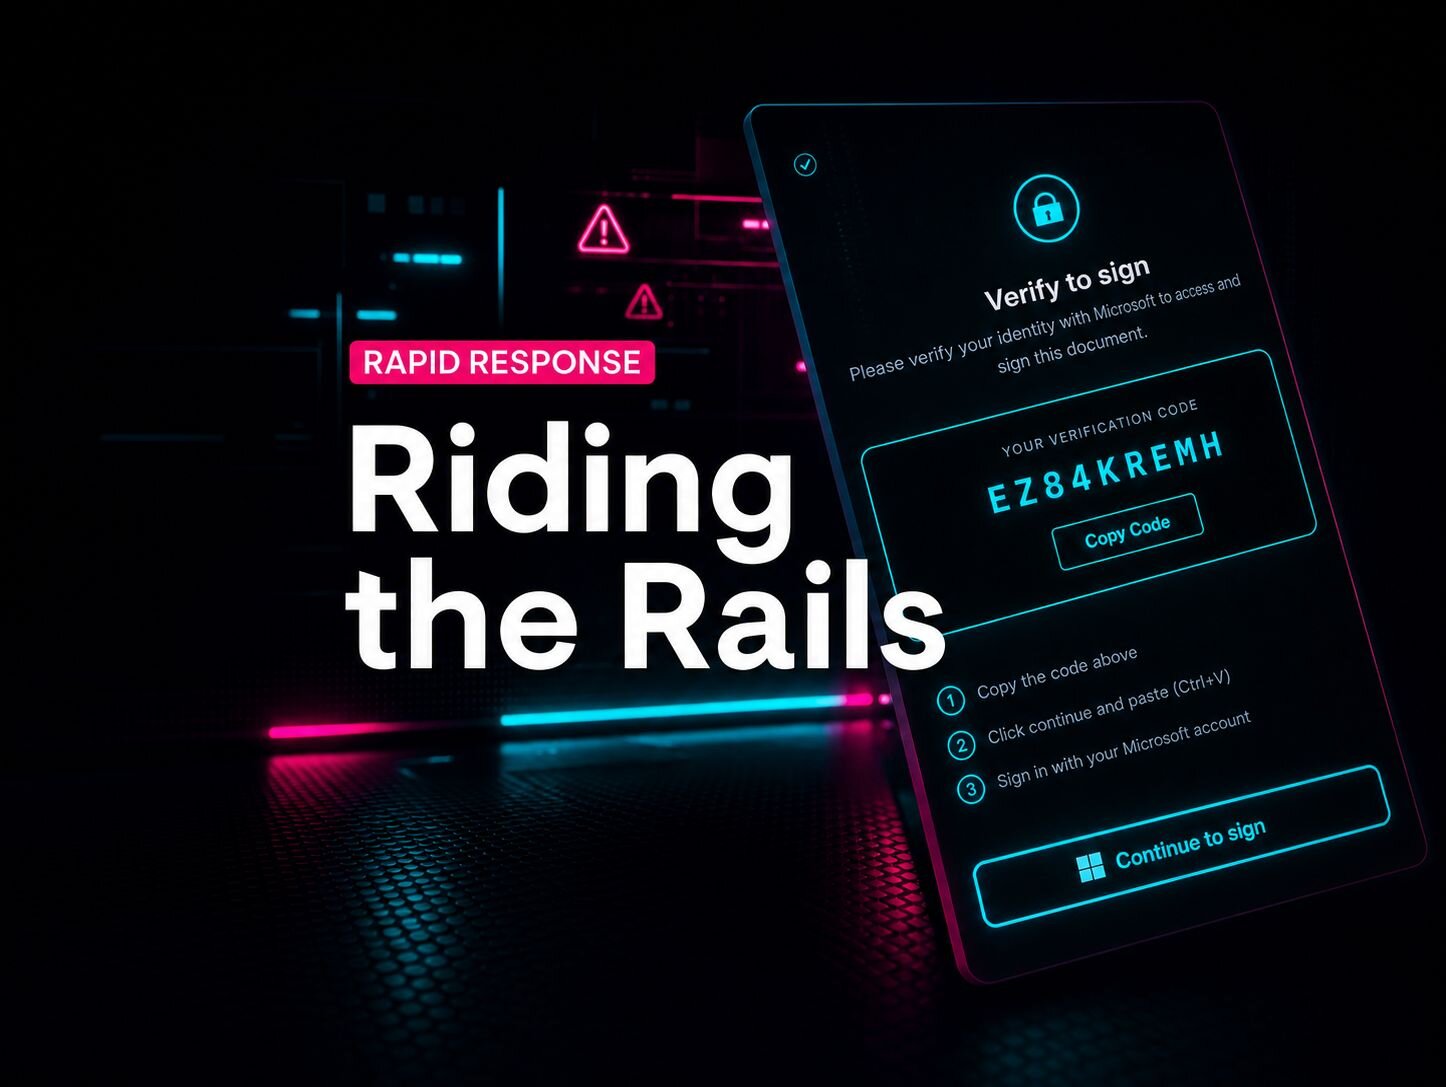
Los atacantes convirtieron la plataforma cloud gratuita de Railway.com en una máquina de robo de tokens de Microsoft 365, afectando a más de 268 organizaciones y más de 100 MSP. Aquí tienes el desglose completo de la infraestructura.
La capacidad más reciente de Huntress Managed ITDR, Adversary Infrastructure, convierte ese simulacro puntual en protección continua. Cuando nuestro SOC confirma la infraestructura de hosting, retransmisión o proxy detrás de un compromiso en un inquilino, nuestros ingenieros de detección la validan contra tráfico benigno. Huntress despliega entonces una política de bloqueo de acceso condicional en todos los inquilinos elegibles que se hayan suscrito. Los ataques provenientes de esa infraestructura fallan en el inicio de sesión en lugar de convertirse en incidentes. El incidente de un socio se convierte en la protección de todos los socios. Lo llamamos inmunidad de rebaño para la identidad.
Conoce Lookback: en el momento en que un inquilino termina de incorporarse, Huntress reproduce automáticamente hasta 180 días de historial de inicio de sesión de Microsoft 365 a través de todo el conjunto de detección de Acceso no deseado.

Esta sesión explora cómo los atacantes evolucionan sus tácticas, dónde las organizaciones siguen siendo más vulnerables, y qué pasos prácticos pueden tomar las empresas para fortalecer la seguridad del correo electrónico como parte de una estrategia de ciberseguridad más amplia.
Únete a nosotros en un livestream exclusivo donde mostraremos las novedades de nuestro producto y te daremos un primer vistazo a los cambios que llegarán a la plataforma.
En esta sesión, presentamos el nuevo Managed ITDR, impulsado por nuestra capacidad más reciente, las aplicaciones fraudulentas, creado desde cero para proteger los entornos de Microsoft 365 sin ruido ni conjeturas.
