La mejor herramienta de protección contra el Compromiso del correo electrónico empresarial

Una herramienta de protección contra el compromiso del correo electrónico empresarial le ahorra a tu empresa mucho dinero y muchas noches sin dormir. El Compromiso del correo electrónico empresarial ha evolucionado más allá de los correos de spam y los adjuntos fraudulentos, convirtiéndose en una combinación de robo de identidad e ingeniería social. Y las puertas de enlace tradicionales por sí solas no detectan estas campañas de BEC tan específicas.

Los atacantes de hoy investigan a tus ejecutivos en LinkedIn, estudian tus relaciones con proveedores y envían correos de apariencia limpia que superan los filtros básicos de spam y llegan directo a la bandeja de tus usuarios. En esta guía, te explicaremos las mejores herramientas de protección contra el compromiso del correo electrónico empresarial y cómo encajan en una defensa práctica centrada en la identidad.


La mejor herramienta de protección contra el Compromiso del correo electrónico empresarial

Una herramienta de protección contra el compromiso del correo electrónico empresarial le ahorra a tu empresa mucho dinero y muchas noches sin dormir. El Compromiso del correo electrónico empresarial ha evolucionado más allá de los correos de spam y los adjuntos fraudulentos, convirtiéndose en una combinación de robo de identidad e ingeniería social. Y las puertas de enlace tradicionales por sí solas no detectan estas campañas de BEC tan específicas.

Los atacantes de hoy investigan a tus ejecutivos en LinkedIn, estudian tus relaciones con proveedores y envían correos de apariencia limpia que superan los filtros básicos de spam y llegan directo a la bandeja de tus usuarios. En esta guía, te explicaremos las mejores herramientas de protección contra el compromiso del correo electrónico empresarial y cómo encajan en una defensa práctica centrada en la identidad.


Comparación rápida: el mejor software de compromiso de correo electrónico empresarial

Proveedor

Ideal para

Funciones clave

Precios

Huntress

Detección administrada 24/7 de amenazas a la identidad

Managed ITDR for Microsoft 365, SOC 24/7 dirigido por personas, detección de OAuth y reglas de correo maliciosas, remediación rápida de incidentes, SAT administrado

Desde $4.80 por identidad/mes

Microsoft Defender for Office 365

Protección nativa de Microsoft 365

Safe Links, Safe Attachments, políticas anti-phishing, investigación y respuesta automatizadas, protección en Teams, SharePoint y OneDrive

Desde $2.00 por usuario/mes, con pago anual

Proofpoint

Gateway de correo electrónico con DLP robusto

Gateway seguro de correo electrónico, protección contra ataques dirigidos, defensa contra fraude por correo electrónico con DMARC, DLP, respuesta automatizada a amenazas

Contacta a Proofpoint

Barracuda

Seguridad de correo electrónico y respaldo todo en uno

Detección de BEC y suplantación de identidad impulsada por IA, respuesta a incidentes, reportes de DMARC, respaldo y archivado de nube a nube

Desde $5 por usuario/mes

Ironscales Email Protect

ICES conductual de implementación rápida

IA adaptativa, Themis AI SOC, SAT integrado, protección contra deepfakes para Teams, detecciones basadas en grafos sociales

Contacta a Ironscales

Darktrace / EMAIL

Detección de anomalías con IA de autoaprendizaje

IA de autoaprendizaje, Cyber AI Analyst, protección de correo lateral, respuesta autónoma Antigena en correo electrónico y herramientas de colaboración

Contacta a Darktrace

Abnormal AI

BEC y fraude de proveedores basado en API

Motor de IA conductual, VendorBase, protección contra ATO, AI Security Mailbox para reportes de usuarios, detección de amenazas sin carga útil

Contacta a Abnormal

Mimecast

Gateway, continuidad y archivado

Gateway seguro de correo electrónico, protección contra amenazas dirigidas, servicios de continuidad, archivado de información a largo plazo

Contacta a Mimecast

Check Point Email Security

API en línea y apps de colaboración

Prevención de amenazas en línea, análisis a nivel de API, seguridad para apps de colaboración (Teams, Slack, Google Drive), prevención de toma de control de cuenta

Contacta a Check Point

Material Security

Protección posterior a la entrega y control de datos

Remediación posterior a la entrega, MFA a nivel de mensaje, resumen de riesgo de la cuenta, automatización de “inmunidad de rebaño” contra phishing

Desde $4 por usuario/mes, con facturación anual

Google Workspace

Correo electrónico y control de acceso nativos de Google

Defensa contra spam/phishing/malware impulsada por IA, acceso según el contexto, sandbox de seguridad, políticas de DLP

Desde $7 por usuario/mes

Cisco Secure Email Threat Defense

Entornos centrados en Cisco e implementaciones híbridas

Inteligencia de amenazas de Talos, protección avanzada contra malware (AMP), detección de correos falsificados, cifrado, opciones en la nube o en appliance

Contacta a Cisco


1. Huntress

Lo mejor para: detección de amenazas de identidad administrada las 24/7.

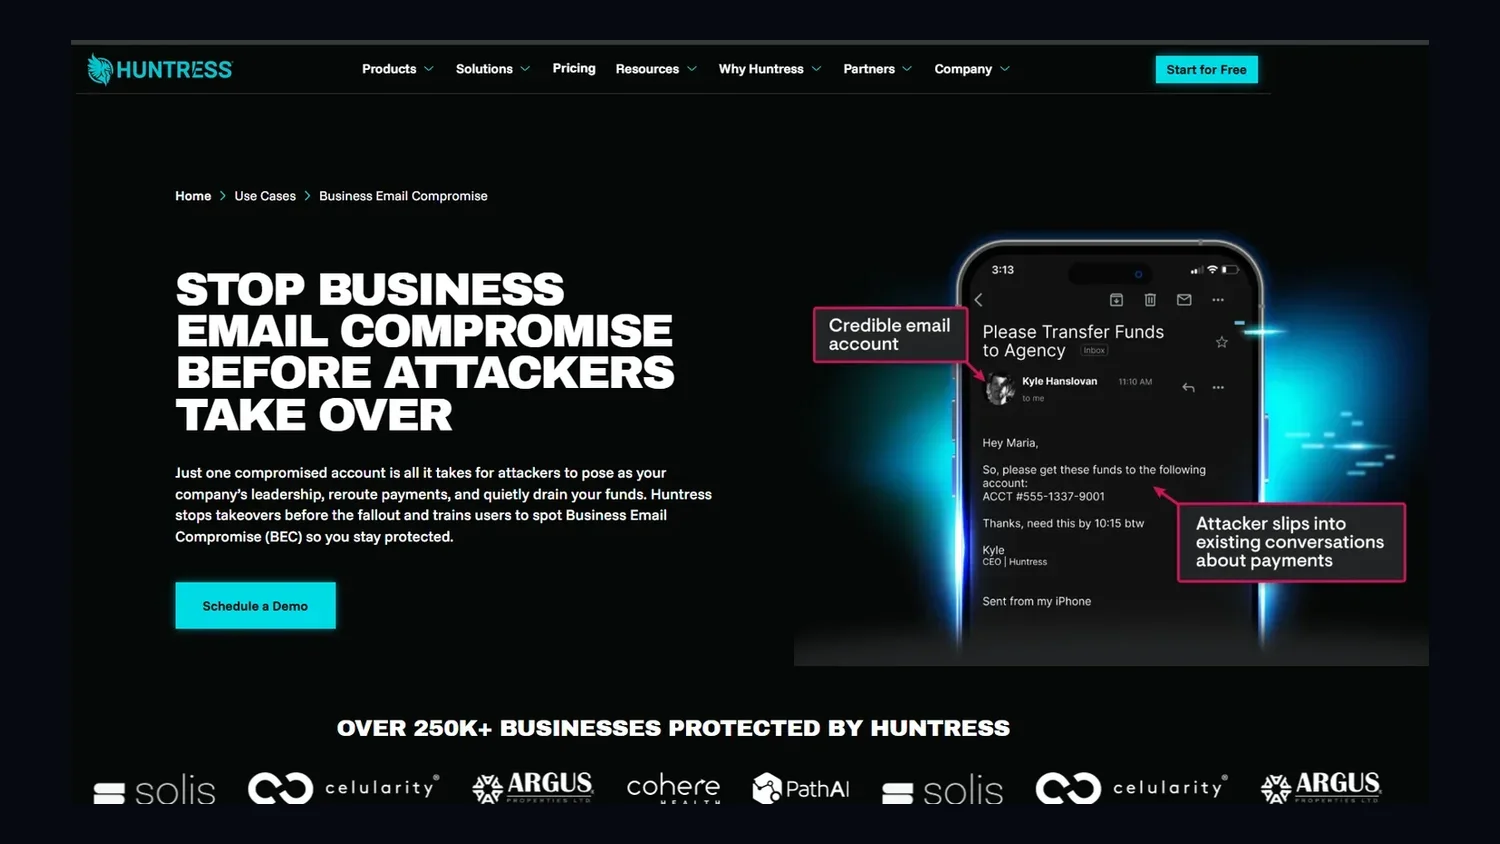
Una captura de pantalla de la página de Compromiso de correo electrónico empresarial de Huntress

Huntress está diseñado para el complicado entorno de riesgo cibernético actual. Piensa en riesgos como BEC, toma de control de cuentas y abuso de identidad: así es como los atacantes suelen entrar a tu negocio hoy en día.

Para detectar estos ataques, la Huntress Managed Security Platform vigila lo que realmente ocurre dentro de tu entorno de Microsoft 365. Detectamos aplicaciones OAuth maliciosas, reglas de correo ocultas, inicios de sesión sospechosos y las sutiles tácticas que los atacantes usan para desviar dinero y datos silenciosamente.

Nuestro Huntress SOC de expertos humanos con asistencia de IA disponible las 24/7 valida las alertas y te ayuda a remediar incidentes en minutos. Y no te obligamos a pagar licencias E5 costosas ni a contratar más personal para beneficiarte de esa experiencia humana.

Para rematar, también capacitamos a tu equipo para que esté más preparado para detectar y evitar amenazas con el respaldo experto de Managed SAT. Usamos simulaciones y contenido de capacitación divertido y atractivo que hace que aprender sobre amenazas se sienta interesante y valioso, no aburrido.


Características clave

  • Managed ITDR que monitorea identidades y buzones de correo en busca de señales en tiempo real de BEC y toma de control de cuentas

  • Analistas del SOC disponibles las 24/7 que revisan y validan las alertas para que solo veas lo que realmente importa

  • Detección de aplicaciones maliciosas y reglas de correo fraudulentas que revela flujos de trabajo ocultos y reglas de reenvío usadas para fraude

  • Remediación rápida de incidentes que revoca sesiones, deshabilita cuentas comprometidas y limpia cambios maliciosos automáticamente

  • Managed SAT con contenido atractivo basado en historias y simulaciones de phishing

Precios

Los precios comienzan en $4.80 por identidad/mes.


Pros y contras

Pros

Contras

  • SOC liderado por humanos las 24/7 que realmente investiga y remedia incidentes por ti

  • Detecciones sólidas enfocadas en identidad, como secuestro de sesiones, robo de tokens, aplicaciones OAuth maliciosas y reglas de bandeja de entrada maliciosas

  • Precios simples y predecibles, sin paquetes complejos ni dependencia de E5

  • Enfocado principalmente en entidades de Microsoft 365 hoy en día, pero pronto se expandirá a Google Workspace


2. Microsoft Defender for Office 365

Ideal para: protección nativa en Microsoft 365.


Captura de pantalla de la página del producto Defender de Microsoft.

Microsoft Defender for Office 365 es el guardaespaldas integrado de tu stack de Microsoft 365. Protege Exchange Online, Teams, SharePoint y OneDrive contra phishing, malware e intentos de BEC.

Defender combina políticas anti-phishing con playbooks automatizados de investigación y respuesta que ayudan a limpiar correos maliciosos y artefactos relacionados en todo tu entorno.

La herramienta es una base sólida cuando tu empresa ya apostó todo por Microsoft y quieres cobertura nativa con una integración estrecha con el resto de tu stack de seguridad.

Lo mejor: Microsoft y Huntress son aún más fuertes juntos. Mientras Defender se encarga de la base automatizada, Huntress suma una capa de experiencia humana. Nuestros analistas del SOC, disponibles 24/7, investigan las señales sutiles de identidad que las políticas automatizadas podrían pasar por alto, para identificar y contener las cuentas comprometidas antes de que los actores de amenazas causen daños.


Funciones clave

  • Safe Links para analizar y reescribir URL en tiempo real antes de que los usuarios hagan clic

  • Safe Attachments para detonar y analizar archivos en un sandbox antes de la entrega

  • Políticas anti-phishing que usan IA para detectar suplantaciones y mensajes tipo BEC


Precios

Los precios empiezan en $2.00 por usuario al mes, con pago anual.

Ventajas y desventajas

Ventajas

Desventajas

  • Integración fluida con todo el ecosistema de Microsoft 365 y sus herramientas de administración

  • Usa la inteligencia de amenazas a gran escala de Microsoft para bloquear contenido malicioso conocido

  • Protege el correo electrónico y además las cargas de trabajo de Teams, SharePoint y OneDrive

  • Las capacidades avanzadas suelen requerir licencias de nivel superior o complementos

  • La configuración puede ser compleja, sobre todo para equipos pequeños

  • Beneficia principalmente a entornos centrados en Microsoft, con alcance limitado fuera de ese stack


3. Proofpoint

Mejor para: Seguridad de gateway con fuerte DLP.


Proofpoint es un gateway de correo seguro para entornos que necesitan controles granulares para prevenir ataques BEC. Analizan ataques dirigidos y aplican la autenticación de mensajes basada en dominio (DMARC) para proteger marcas y dominios. También identifican a las personas muy atacadas (VAP, por sus siglas en inglés), para que puedas poner barreras adicionales alrededor de los empleados de alto riesgo.

Para VAP y otras identidades, Proofpoint ofrece cifrado de correo electrónico y módulos avanzados de prevención de pérdida de datos (DLP) para evitar que información confidencial salga de la organización a través de canales no autorizados. Es un objetivo común de los actores de amenazas durante un evento de BEC.

Como Proofpoint tradicionalmente se implementa como un gateway, puede ser más adecuado para organizaciones que todavía dependen mucho de la inspección de correo basada en intercambio de correo (MX) y que necesitan una personalización profunda de políticas.


Características clave

  • Targeted Attack Protection para un análisis a fondo de campañas sofisticadas de phishing y BEC

  • Email Fraud Defense para aplicar DMARC y reducir la suplantación y el abuso de dominios

  • ​Data Loss Prevention para monitorear, clasificar y proteger la información confidencial que circula por correo electrónico


Precios

Contacta a Proofpoint para conocer los precios.

Pros y contras

Pros

Contras

  • Fuerte inteligencia de amenazas y análisis de ataques dirigidos

  • Controles de políticas granulares y ajuste basado en reglas

  • Capacidades sólidas de DLP y aptas para el cumplimiento

  • Puede ser costoso para equipos más pequeños o del mercado medio

  • Mayor carga administrativa y de gestión

  • La interfaz y la experiencia de usuario pueden sentirse anticuadas en comparación con herramientas más nuevas nativas de la cloud


4. Barracuda

Ideal para: seguridad, respaldo y archivado todo en uno.


Barracuda Email Protection combina seguridad de correo electrónico, respuesta a incidentes, respaldo y archivado en una sola plataforma nativa de cloud. Usan detección impulsada por IA para identificar intentos de suplantación y BEC, y almacenan todo con respaldo de cloud a cloud.

Su solución incluye un módulo dedicado de respuesta a incidentes que permite a los administradores buscar amenazas específicas en todos los buzones y eliminarlas de forma masiva. También ofrecen generación de informes DMARC automatizada para ayudar a las organizaciones a gestionar la reputación de su dominio y evitar que remitentes no autorizados usen el nombre de la empresa para engañar a proveedores o clientes.


Funciones clave

  • Detección de suplantación y BEC impulsada por IA para marcar correos sospechosos basados en identidad

  • ​Flujos de trabajo de respuesta a incidentes para remediar y buscar amenazas después de la entrega

  • ​Respaldo y archivado de cloud a cloud para los datos de Microsoft 365


Precios

Los precios comienzan en $5 por usuario al mes.


Pros y contras

Pros

Contras

  • Gestión centralizada y fácil de usar para varias funciones de seguridad de correo electrónico

  • El respaldo y archivado integrados reducen la dispersión de proveedores

  • Suele ser rentable para equipos medianos y más pequeños

  • El nivel de detalle en la detección de BEC puede quedar por debajo de herramientas más especializadas

  • Las opciones de personalización y ajuste avanzado son más limitadas

  • La profundidad de la generación de informes puede no cumplir con requisitos empresariales complejos


5. Ironscales

Ideal para: ICES conductual de implementación rápida.

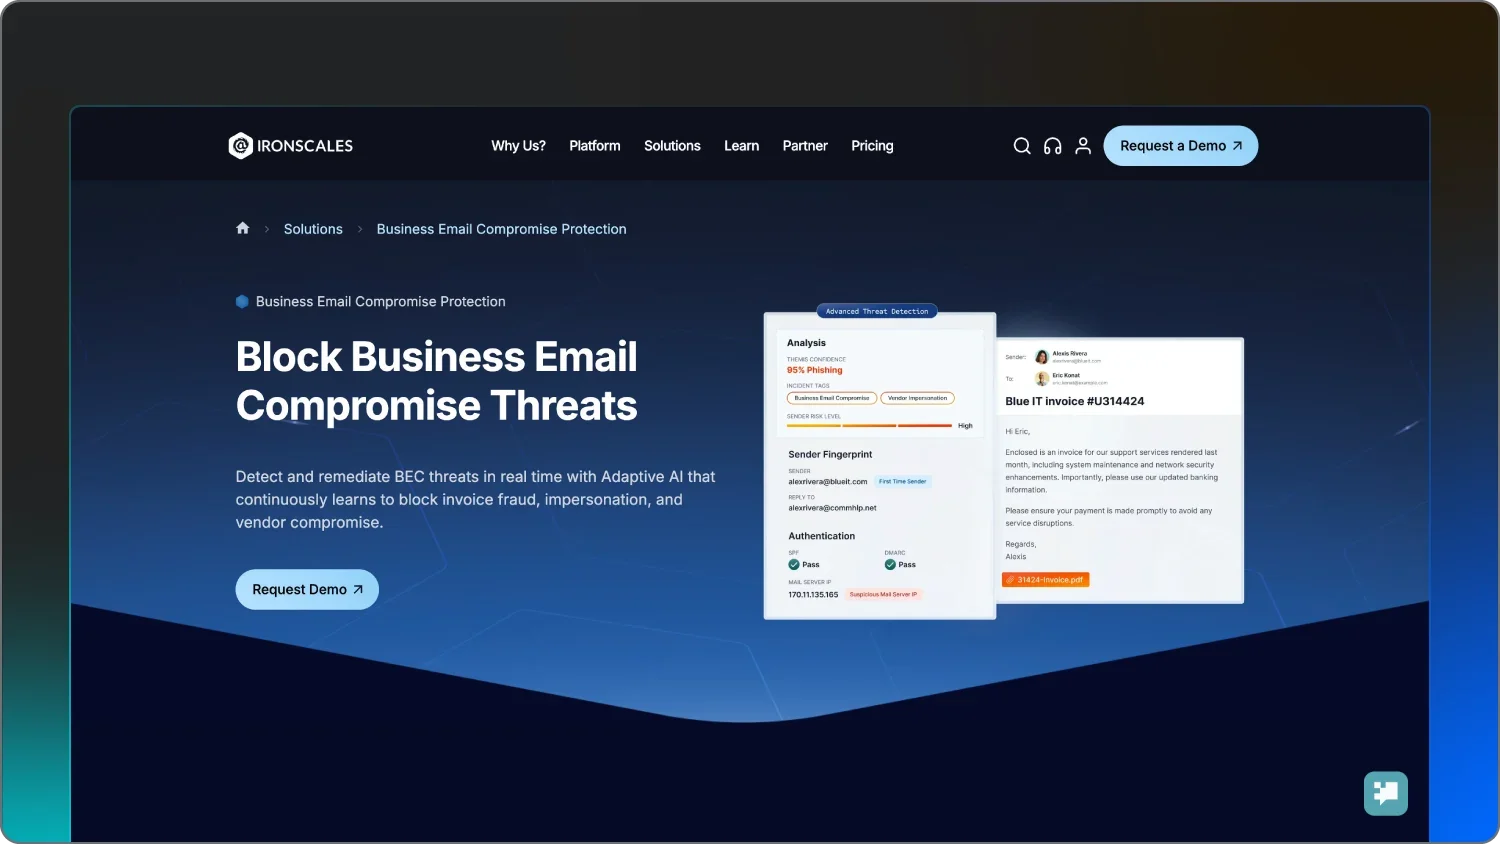
Ironscales es una solución integrada de seguridad de correo electrónico en la cloud con inteligencia de amenazas automatizada e inteligencia humana colaborativa de usuarios y equipos de seguridad. Su modelo de SOC descentralizado usa datos de amenazas de toda su base de clientes para neutralizar automáticamente ataques emergentes en todos los tenants en cuanto se identifican.

Para defenderse aún más contra BEC, usan detección de phishing basada en imágenes para identificar inicios de sesión maliciosos y señales visuales que los filtros basados en texto podrían pasar por alto.

La implementación de esta herramienta es intencionalmente ligera, lo que convierte a Ironscales en una opción para equipos que no cuentan con recursos para un proceso de incorporación extenso.


Características clave

  • IA adaptativa que aprende continuamente los patrones de comunicación para detectar anomalías

  • ​Themis AI SOC para clasificar y remediar amenazas automáticamente

  • ​Security awareness training integrado y vinculado a ataques reales observados


Precios

Contacta a Ironscales para conocer los precios.


Pros y contras

Pros

Contras

  • Implementación rápida para ciertos tenants

  • Combina IA con inteligencia colaborativa de usuarios y clientes

  • Experiencia de administración intuitiva, incluida una app móvil

  • La profundidad de generación de informes y analítica puede ser limitada en comparación con proveedores de gateways grandes

  • Algunas funciones avanzadas requieren complementos o niveles superiores

  • El rendimiento puede variar en entornos híbridos más complejos


6. Darktrace / EMAIL

Ideal para: Detección de anomalías autoaprendizaje a gran escala


Darktrace / EMAIL es una herramienta de defensa de correo electrónico que mapea patrones de cada usuario y buzón para detectar rápidamente comportamientos extraños. Puede detectar compromisos de cuenta internos y tácticas de BEC novedosas, y luego eliminar de forma autónoma los mensajes sospechosos antes de que los usuarios los vean.

Durante ese proceso, su tecnología Antigena puede tomar medidas proporcionales y relevantes para la situación, como eliminar un enlace malicioso mientras aún entrega las partes seguras del correo.

Si manejas entornos complejos y de alto volumen y quieres automatizar gran parte del trabajo de detección, Darktrace está hecho para eso.


Características clave

  • IA de autoaprendizaje que se enfoca en anomalías de comportamiento en lugar de reglas estáticas

  • ​Cyber AI Analyst para investigar y priorizar automáticamente actividad sospechosa

  • ​Antigena Response, que pone en cuarentena o modifica mensajes de forma autónoma para reducir el riesgo


Precios

Contacta a Darktrace para conocer los precios.


Pros y contras

Pros

Contras

  • Muy eficaz para detectar amenazas desconocidas y novedosas que carecen de firmas

  • Requiere relativamente poca intervención humana diaria

  • Extiende la protección a plataformas internas de correo y colaboración

  • Período inicial de aprendizaje de la IA más largo antes de que las detecciones maduren por completo

  • El precio elevado puede ser un reto para empresas en crecimiento

  • La configuración y el ajuste pueden ser complejos en algunos entornos


7. Abnormal IA

Ideal para: prevención del fraude de proveedores y BEC basada en API.


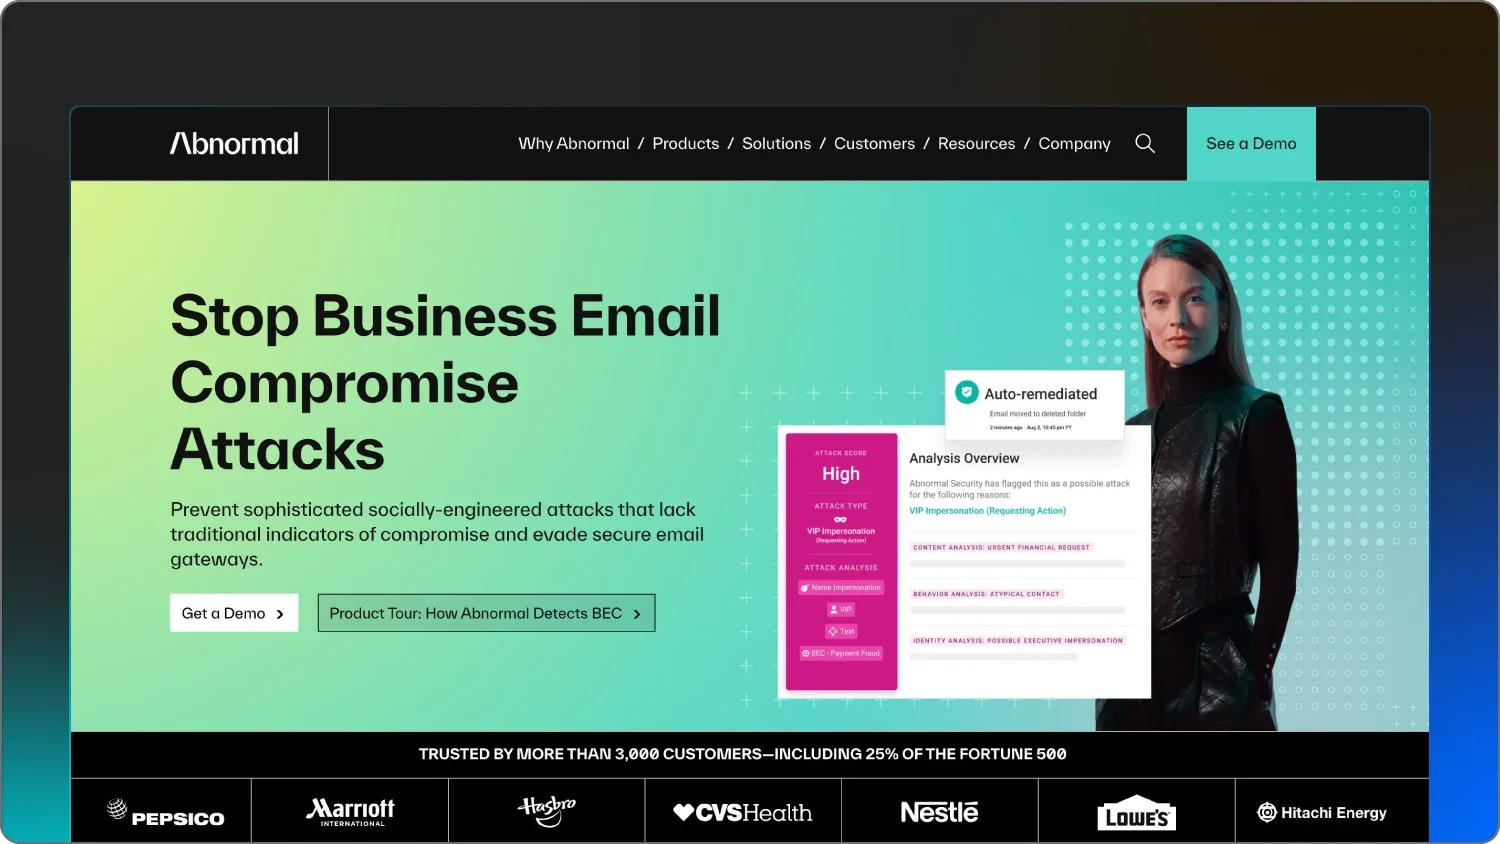
Abnormal AI se conecta a tu correo electrónico mediante API en lugar de cambiar los registros MX, lo que le da una visión profunda de los patrones de comunicación y los datos de identidad sin redirigir el correo. La IA se enfoca en amenazas sin payload, como el compromiso de correo de proveedores y la suplantación de ejecutivos.

Abnormal también ofrece un AI Security Mailbox que ayuda a los equipos de seguridad a clasificar y remediar automáticamente los correos reportados por los usuarios. Al analizar miles de señales en el entorno de identidad y correo electrónico, pueden identificar la toma de control de una cuenta (ATO) al detectar anomalías en las ubicaciones de inicio de sesión y las reglas de procesamiento de correo.

Asimismo, su función VendorBase rastrea específicamente los perfiles de riesgo de los proveedores externos para detectar solicitudes de facturas fraudulentas enviadas desde cuentas de terceros legítimas pero comprometidas.


Características clave

  • Un motor de IA conductual que establece patrones de referencia para personas, proveedores y flujos de comunicación con el fin de detectar anomalías

  • VendorBase para identificar cambios sospechosos en los datos de pago de proveedores o en el comportamiento de comunicación

  • Protección contra la toma de control de una cuenta y remediación automatizada de correos maliciosos después de su entrega

Precios

Contacta a Abnormal AI para conocer los precios.

Pros y contras

Pros

Contras

  • Gran eficacia contra el BEC y el fraude de proveedores basados solo en texto y sin payload

  • Implementación basada en API sin cambios de MX ni interrupciones en el flujo de correo

  • Automatiza la clasificación de correos reportados por los usuarios mediante AI Security Mailbox

  • Precios elevados en comparación con gateways tradicionales y presupuestos de SMB

  • Configuración de políticas personalizadas limitada en comparación con los SEG basados en reglas

  • Como cualquier sistema de IA, puede pasar por alto ocasionalmente casos excepcionales muy novedosos


8. Mimecast

Ideal para: gateway más continuidad y archivado.

Mimecast combina gateway de correo seguro, continuidad y archivado en una sola plataforma para industrias que necesitan tiempo de actividad y registros de auditoría. Inspeccionan el tráfico entrante y saliente en busca de diversas amenazas mediante un firewall de aplicaciones. Y cuando ocurren interrupciones, Mimecast cuenta con funciones de continuidad que siguen protegiéndote.

Ofrecen una función de Sync & Recover que protege los datos de Microsoft 365 contra pérdidas accidentales o hackers maliciosos. Además, su servicio Internal Email Protect analiza los correos enviados dentro de la organización para detener la propagación lateral de intentos de BEC después de que se haya comprometido con éxito una sola cuenta de usuario.

Para las organizaciones con requisitos de cumplimiento estrictos, el archivado y la retención a largo plazo de Mimecast suelen ser tan importantes como sus defensas contra BEC.


Características clave

  • Gateway de correo seguro que filtra spam, malware y mensajes sospechosos

  • ​Targeted Threat Protection con análisis en un entorno aislado de URL y archivos adjuntos

  • ​Continuidad de correo electrónico y archivado de información orientados al cumplimiento y la disponibilidad


Precios

Contacta a Mimecast para conocer los precios.


Pros y contras

Pros

Contras

  • Combina protección contra amenazas, continuidad y archivado en una sola plataforma

  • Gran ajuste para industrias reguladas que necesitan registros de auditoría sólidos

  • Continuidad de correo confiable durante interrupciones o caídas del proveedor de correo

  • La consola de administración puede ser compleja y tomar tiempo aprender a usarla

  • Los precios pueden ser altos para organizaciones más pequeñas

  • Puede generar falsos positivos que requieren ajustes


9. Check Point Email Security

Ideal para: Protección en línea para correo electrónico y aplicaciones de colaboración


Check Point Email Security se integra en línea mediante API, y analiza los mensajes después de las defensas nativas de la cloud, pero antes de que lleguen a la bandeja de entrada. Esto permite detectar ataques avanzados de phishing y BEC que logran evadir los filtros predeterminados. Además, extiende esa protección a plataformas de colaboración como Teams, Slack y Google Drive.

Su solución usa la tecnología SandBlast para detonar archivos adjuntos sospechosos en un entorno virtual, asegurándose de que sean seguros antes de la entrega. Además, incorporan protección completa de DLP y contra toma de control de una cuenta en todo el entorno SaaS para garantizar que se detecten las amenazas basadas en identidad, incluso si no se originan en el correo entrante tradicional.

Para las organizaciones que dependen en gran medida de herramientas de colaboración SaaS, Harmony ofrece una sola capa que cubre tanto el correo electrónico como los canales de uso compartido de archivos.


Características clave

  • Prevención de amenazas en línea que bloquea mensajes maliciosos justo antes de llegar a la bandeja de entrada

  • ​Análisis a nivel de API que no requiere cambios en el flujo de correo

  • ​Seguridad para aplicaciones de colaboración como Teams, Slack y Google Drive, incluida la detección de toma de control de una cuenta


Precios

Contacta a Check Point para conocer los precios.


Ventajas y desventajas

Ventajas

Desventajas

  • Defensas contra phishing después de la entrega

  • Implementación estilo un clic mediante API de la cloud

  • Protege aplicaciones de colaboración además del correo electrónico

  • El filtrado estricto puede bloquear ocasionalmente correos legítimos

  • La interfaz de administración puede sentirse lenta o poco práctica a veces

  • Costo más alto en comparación con las puertas de enlace de correo seguro básicas


10. Material Security

Ideal para: Protección de datos posterior a la entrega y reducción del radio de impacto.


Material Security ofrece una herramienta de seguridad de correo electrónico que clasifica los datos sensibles en reposo dentro de las bandejas de entrada y envuelve los mensajes de alto valor (como facturas y restablecimientos de contraseña) con autenticación multifactor (MFA) a nivel de mensaje. Una vez que se detecta una amenaza, Material Security cuenta con una función automatizada de inmunidad colectiva que busca la misma amenaza en toda la organización.

Su enfoque se centra en reducir el radio de impacto de un compromiso exitoso, asegurando que, incluso si un atacante logra entrar a una bandeja de entrada, no pueda acceder fácilmente ni exfiltrar datos históricos sensibles.


Características clave

  • Remediación posterior a la entrega que limpia las amenazas en las bandejas de entrada tras la detección

  • Prevención de fugas con MFA a nivel de mensaje para contenido y flujos de trabajo sensibles

  • ​Panorama de riesgo de cuentas que muestra brechas de MFA y configuraciones incorrectas


Precios

Los precios comienzan en $4 por usuario al mes, con facturación anual, más una tarifa según el tamaño de Shared Drive.


Ventajas y desventajas

Ventajas

Desventajas

  • Protege datos históricos y limita el impacto de ATO

  • Implementación de latencia cero mediante API, sin interrumpir el flujo de correo

  • Automatización para la respuesta a incidentes y la limpieza

  • Menor énfasis en el bloqueo previo a la entrega al estilo gateway

  • La búsqueda de contenido y algunas funciones pueden estar limitadas en ciertos niveles

  • El precio basado en el volumen de datos puede acumularse en archivos muy grandes


11. Google Workspace

Ideal para: organizaciones que priorizan Google.

Google Workspace ofrece seguridad de correo integrada que funciona para bloquear spam, phishing y malware a gran escala. Suman acceso con reconocimiento de contexto y DLP, para que los administradores controlen quién accede a qué, desde dónde y en qué dispositivos.

Su herramienta de investigación de seguridad permite a los administradores identificar y priorizar problemas de seguridad dentro del dominio, como identificar qué usuarios recibieron un correo malicioso específico. También ofrecen un sandbox de seguridad que analiza los archivos adjuntos en busca de comportamiento sospechoso antes de permitir que lleguen a la bandeja de entrada de un usuario.

Si tu empresa vive en Gmail y en el conjunto más amplio de Google Workspace, estos controles nativos son tu punto de partida principal para la defensa contra BEC.


Características clave

  • Defensas contra amenazas impulsadas por IA que filtran automáticamente spam, phishing y malware

  • ​Acceso con reconocimiento de contexto que aplica políticas basadas en identidad y dispositivo

  • Sandbox de seguridad y controles de DLP para analizar archivos adjuntos y proteger datos sensibles


Precios

Los precios comienzan en $7 por usuario al mes.


Pros y contras


Pros

Contras

  • Protección nativa e integración estrecha en los servicios de Google

  • Fricción mínima para usuarios finales y administradores una vez configurado

  • Admite acceso estilo confianza cero con políticas de contexto

  • Protección directa limitada para sistemas y cargas de trabajo fuera del ecosistema de Google

  • Los controles avanzados pueden ser complejos de ajustar para administradores no técnicos

  • Puede necesitar herramientas adicionales para escenarios avanzados de BEC y ATO


12. Cisco

Mejor para: entornos centrados en Cisco e híbridos.

Cisco Secure Email aprovecha la inteligencia de amenazas de Cisco Talos para bloquear BEC usando tanto reputación como análisis de contenido. Son compatibles con implementaciones en cloud y on-premises, lo cual puede ser positivo si manejas una infraestructura híbrida o ya invertiste en herramientas de seguridad de Cisco.

Esto es posible porque su plataforma se integra con la arquitectura más amplia de Cisco SecureX, lo que permite una respuesta unificada a las amenazas en correo, red y endpoints.

Con funciones como la detección de correos falsificados y cifrado integrado, Cisco está diseñado para cubrir riesgos tanto entrantes como salientes.


Funciones clave

  • Inteligencia de amenazas global impulsada por Talos para detección en tiempo real

  • ​Advanced Malware Protection (AMP) para inspección y análisis profundo de archivos

  • ​Servicios de detección de correos falsificados y cifrado para contenido saliente sensible


Precios 

Contacta a Cisco para conocer los precios.


Pros y contras

Pros

Contras

  • Inteligencia de amenazas mediante Cisco Talos

  • Opciones de implementación para cloud y on-premises

  • Encaja naturalmente en las pilas de seguridad existentes basadas en Cisco

  • Puede resultar costoso para organizaciones más pequeñas

  • La configuración y gestión pueden ser complejas

  • Curva de aprendizaje más pronunciada para equipos nuevos en herramientas Cisco


6 características que debes buscar en una solución de protección de correo electrónico empresarial

Cuando estás comparando herramientas, ayuda alejarse de los nombres de marca y enfocarse en las capacidades que realmente detienen el BEC y mantienen a tu equipo cuerdo. Estas son las funciones más importantes.


1. Detección de suplantación dirigida

Las herramientas de BEC deben ir más allá de puntuaciones genéricas de phishing y realmente entender matices que puedan ayudar a identificar un ataque de BEC, como:

  • Con quién suelen hablar los empleados dentro de tu organización

  • Cómo escriben normalmente los empleados

  • Qué solicitudes son típicas

Las mejores plataformas pueden detectar discrepancias sutiles en detalles como nombres para mostrar o el tono que diferencian un correo real del CFO de uno falso. Estas conexiones sociales son un conocimiento clave para que la herramienta marque mensajes incluso cuando no hay un archivo adjunto o un enlace obviamente malo.


2. Detección de toma de control de cuentas

Debido a que muchas campañas de BEC comienzan con un buzón comprometido, necesitas herramientas que vigilen señales sospechosas. Estas pueden tomar la forma de inicios de sesión inusuales, viajes imposibles o poco prácticos, cambios o solicitudes inesperadas de MFA, o nuevas reglas de correo que reenvían silenciosamente facturas o respuestas.

La detección temprana es especialmente vital porque una vez que un atacante tiene acceso, puede manipular conversaciones internas para ganar confianza. Una sólida detección de toma de control de cuentas, como Ransomware Canaries de Huntress, te avisa que alguien ya está adentro. Puedes revocar sesiones rápidamente y limpiar cambios no autorizados antes de que se mueva el dinero.


3. Análisis de comportamiento

Las reglas y firmas estáticas por sí solas no pueden mantenerse al día con el phishing impulsado por IA generativa y los señuelos en constante cambio. En cambio, el análisis de comportamiento construye líneas base para muchos detalles y actividades como:

  • Comportamiento del usuario

  • Relaciones con proveedores

  • Patrones de comunicación

Con esas líneas base establecidas, la herramienta de protección contra BEC marca anomalías. Por ejemplo, un ejecutivo le envía un correo a nómina a una hora inusual con una solicitud urgente, todo fuera del protocolo normal para una acción de ese tipo.


4. Integración con tu stack tecnológico

Las mejores herramientas de compromiso de correo electrónico empresarial te ayudan a derribar silos. Se conectan con Microsoft 365 y Google Workspace, así como con tu SIEM, proveedor de identidad y herramientas de tickets o PSA.

Estas integraciones profundas facilitan la automatización de la respuesta a amenazas, como deshabilitar a un usuario comprometido en tu proveedor de identidad en el momento en que se confirma una amenaza. Ahorras tiempo al evitar tener que saltar entre cinco paneles todo el día.

Explora las integraciones de Huntress para conocer a fondo cómo podemos ampliar y fortalecer tu plan de seguridad en toda tu organización.


5. Capacitación útil y flujos de trabajo fáciles de administrar

La tecnología no puede detectarlo todo, así que tus usuarios también deben reconocer y reportar mensajes sospechosos. Busca plataformas que incluyan o se integren con un programa de capacitación en concientización de seguridad que incluya:

  • Simulaciones de ataques de phishing basadas en escenarios reales de BEC

  • Retroalimentación instantánea para usuarios que interactúan con elementos sospechosos

  • Botones de reporte simplificados que se envían directamente a tu SOC

  • Contenido de video corto y atractivo que explica las últimas tácticas de los actores de amenazas

Esta capacitación viene en muchas formas, pero lo ideal es que ofrezca una experiencia atractiva que mantenga a los usuarios enfocados y aprendiendo.


6. Soporte humano de primera calidad

Cuando una transferencia bancaria se ve rara o la cuenta de un ejecutivo podría estar comprometida, no quieres esperar de uno a tres días hábiles para que se revise un ticket.

Los socios respaldados por un SOC administrado, como Huntress, agregan una capa de experiencia humana que las herramientas totalmente automatizadas no tienen. Estos expertos pueden explicarte el «por qué» detrás de una alerta y tomar acción directa para contener una amenaza. Y tienes la tranquilidad de saber que una persona real está vigilando tu entorno las 24 horas del día.


Mejora la protección de tu correo electrónico empresarial con Huntress

Un ataque de compromiso de correo empresarial se gana o se pierde en la capa de identidad. La mejor herramienta de protección contra el compromiso de correo empresarial es la que ve más allá de los mensajes y llega hasta las cuentas, las aplicaciones y los comportamientos que los impulsan.

Combinar defensas nativas de la plataforma como Microsoft Defender con una capa administrada y centrada en identidad como Huntress te da una cobertura amplia y una protección profunda, validada por humanos, donde más importa.

Y para ver cómo estas herramientas funcionarían juntas en tu configuración específica de Microsoft 365, o para saber qué capas te podrían estar faltando, Huntress puede ayudarte a definirlo. 

Habla con uno de nuestros expertos sobre Huntress Managed ITDR para ver cómo nuestro SOC 24/7 defiende contra BEC y la toma de control de una cuenta, o obtén una demo personalizada para recibir recomendaciones concretas adaptadas a tus identidades y flujos de correo.


Preguntas frecuentes

El BEC es diferente del phishing porque suele estar muy dirigido, a menudo basado en investigación sobre el organigrama y los proveedores de tu organización. Por lo general, también se centra en convencer a alguien de transferir dinero o compartir datos confidenciales sin usar malware evidente ni enlaces maliciosos.


Phishing es más amplio y automatizado que el BEC. Los correos de phishing suelen enviarse a listas grandes con señuelos genéricos e indicadores más tradicionales, como URL o adjuntos maliciosos.

Cualquier organización que mueva dinero mediante facturas, transferencias bancarias o instrucciones de nómina es un blanco para los ataques BEC, desde pequeñas empresas hasta grandes corporaciones. Las empresas con equipos distribuidos, muchas relaciones con proveedores o controles de identidad poco maduros resultan especialmente atractivas para los atacantes.

Las amenazas centrales del BEC son las mismas para pequeñas empresas y grandes corporaciones, pero los equipos más pequeños generalmente necesitan soluciones más simples y administradas que no requieran un SOC interno grande para funcionar.

Las grandes empresas pueden combinar varias herramientas, como gateways, ICES, ITDR y capacitación. Las organizaciones más pequeñas suelen buscar plataformas que combinen detección, respuesta y soporte humano en un solo paquete.


Sí, necesitas tanto security awareness training como herramientas de BEC para protegerte de ataques y crear una cultura de vigilancia. Los ataques de BEC apuntan deliberadamente a las personas, así que la capacitación ayuda a los empleados a detectar solicitudes extrañas y presentar un informe al respecto. Por otro lado, las herramientas detectan las estafas sofisticadas y las apropiaciones de cuenta que nadie puede ver por sí solo.

Combinar security awareness training administrado con detección y respuesta centradas en identidad te da tanto prevención como una limpieza rápida cuando algo se escapa.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre ¿Qué deben tener los MSP en su stack?
¿Qué deben tener los MSP en su stack?
Guía de recursos

Desde seguridad de endpoints y SIEM hasta parches y IAM, descubre el stack de seguridad imprescindible para todo negocio de MSP.

Más información sobre Estadísticas de MSP y tendencias cibernéticas que todo proveedor debería conocer
Estadísticas de MSP y tendencias cibernéticas que todo proveedor debería conocer
Guía de recursos

Descubre hacia dónde se dirige la industria, con datos sobre crecimiento de ingresos, adopción por parte de los clientes y la creciente ola de ciberataques que afecta a los MSP.

Más información sobre Las mejores herramientas para MSPs
Las mejores herramientas para MSPs
Guía de recursos

Evalúa las herramientas de automatización, monitoreo y seguridad que ayudan a los proveedores de servicios administrados a dar un mejor servicio sin dejar de estar protegidos.