

La ciberseguridad no es fácil. Cada día, los atacantes se vuelven un poco más inteligentes y un poco más rápidos. Y siempre parecen tener otro truco bajo la manga. Mantenerse al día puede sentirse como un juego interminable del gato y el ratón, pero lo que está en juego es mucho más importante que cualquier juego. Se trata de tus datos, tu negocio y tu reputación.
Por eso, herramientas como la Detección y respuesta para endpoints (EDR) se han vuelto fundamentales en la lucha contra las ciberamenazas. El problema es que EDR está evolucionando y ya no se trata solo de IA tradicional y playbooks. Estas son partes increíbles de la ciberseguridad, capaces de usar modelos de inteligencia para anticipar y tratar de entender qué buscan lograr los atacantes. La verdadera magia ocurre cuando combinas EDR con análisis de comportamiento.
Vamos a desglosar qué significa realmente el análisis de comportamiento, por qué está cambiando las reglas del juego y cómo aumenta la efectividad general de EDR al enfocarse en comportamientos, no solo en reglas o amenazas conocidas.
¿Qué es el análisis de comportamiento?
El análisis de comportamiento es básicamente lo que su nombre indica. Se trata de entender cómo se ve lo "normal" en tus sistemas y endpoints, y luego marcar todo lo que parezca fuera de lo común.
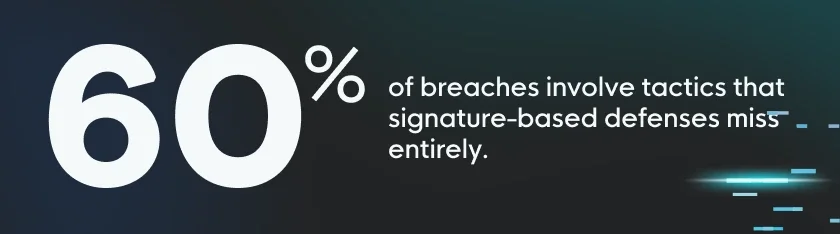
Piénsalo así: si uno de tus empleados de repente empieza a iniciar sesión desde dos ubicaciones al mismo tiempo o accede a sistemas que normalmente nunca toca, el análisis de comportamiento es lo que detectará eso. Los métodos tradicionales, como la detección basada en firmas, dependen de patrones conocidos: solo atrapan a los atacantes si el sistema reconoce su firma. Pero la mayoría de los ataques modernos no dejan una firma obvia. Según el Informe de investigaciones de brechas de datos (DBIR) 2023 de Verizon, el 60% de las brechas involucra tácticas que las defensas basadas en firmas no detectan en absoluto.
El análisis de comportamiento invierte la situación al centrarse en lo que está ocurriendo ahora mismo, en tiempo real. Es como esa pequeña intuición extra que dice: "Algo no está bien aquí".
Por qué el EDR tradicional por sí solo no es suficiente
A estas alturas, probablemente hayas escuchado mucho sobre IA y playbooks. Son los pilares de la ciberseguridad moderna. Pero la verdad es que no son suficientes.
La IA es excelente para detectar patrones conocidos y automatizar tareas, pero es tan buena como los datos con los que se entrena. Si nunca ha visto un ataque específico antes, podría pasarlo por alto.
Los playbooks son básicamente respuestas prescritas para ciertos desencadenantes. Suena genial, ¿verdad? Bueno, sí... a menos que el ataque no coincida con ninguno de tus escenarios predefinidos.
El desafío es que los cibercriminales innovan rápido. No esperan a que tu IA se ponga al día, y definitivamente no se limitan a tus playbooks. Encuentran formas nuevas y creativas de infiltrarse, y ahí es donde el análisis de comportamiento entra en acción. No necesita saber el nombre, el rostro ni el modus operandi del atacante. Solo necesita detectar cuando algo se siente "fuera de lugar".
Cómo el análisis de comportamiento potencia el EDR
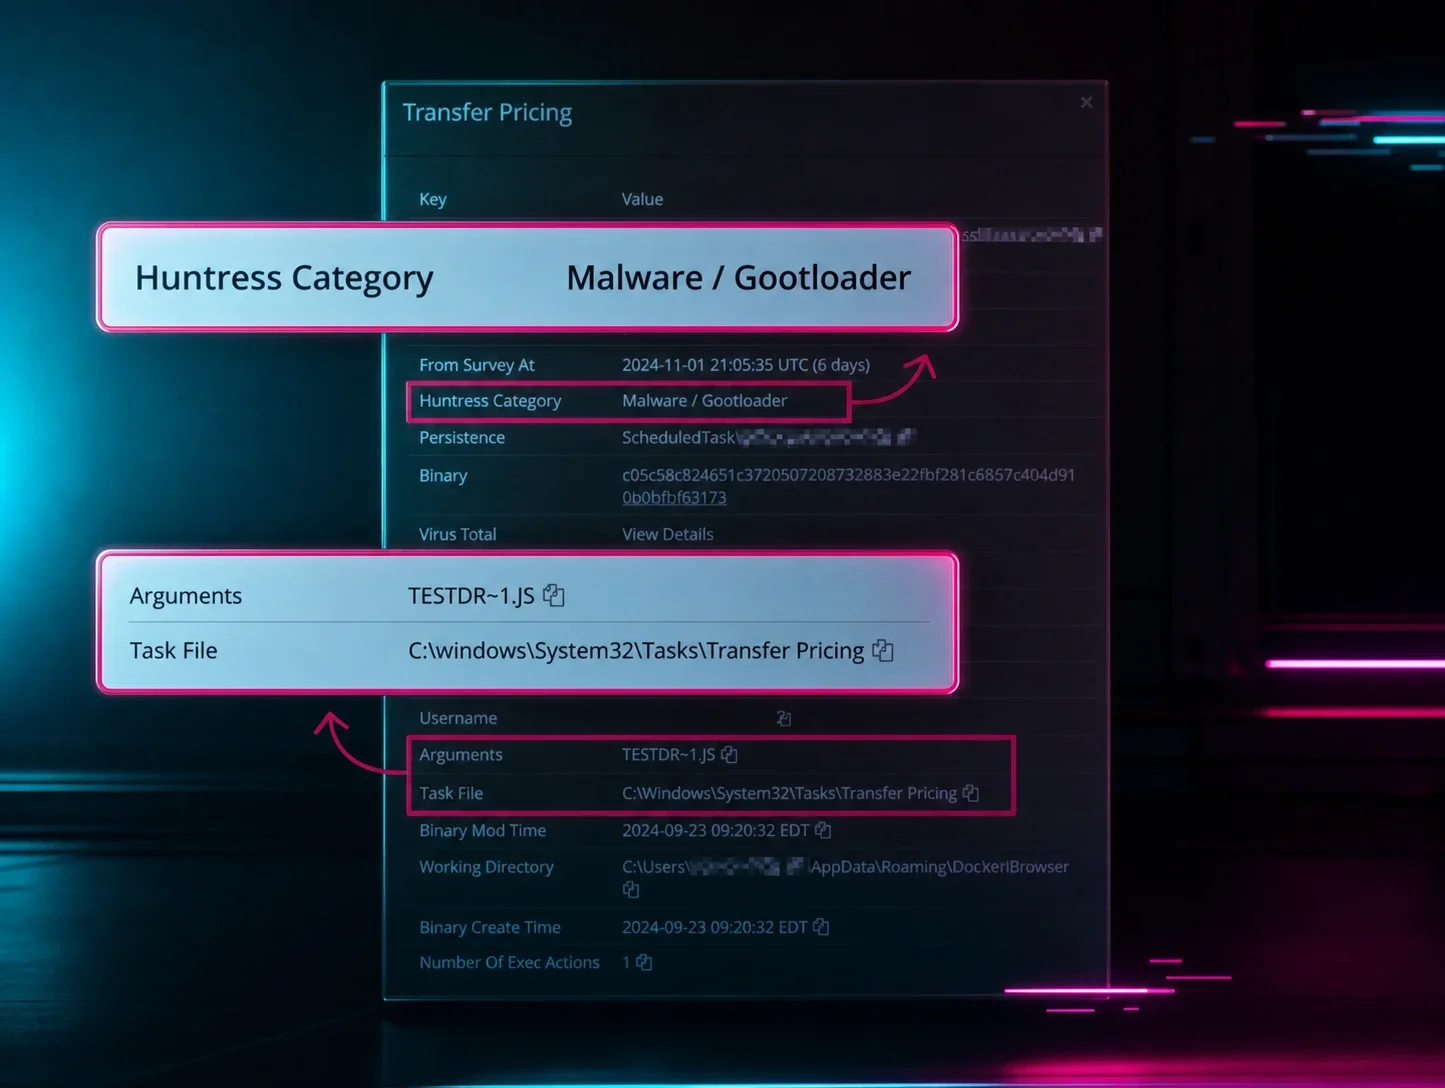
En Huntress, estamos haciendo algo especial al construir nuestra plataforma en torno al análisis de comportamiento. Nuestra mentalidad guía asume que los actores maliciosos ya están dentro de tu sistema, y a partir de ahí trabajamos hacia atrás. Podemos detectar los puntos de apoyo sutiles que los atacantes usan para escalar sus ataques antes de que sea demasiado tarde.
Así es como el análisis de comportamiento añade un enorme valor a nuestra solución de Managed EDR :
- Detección de amenazas en tiempo real: En lugar de esperar una firma específica o una alerta basada en reglas, vigilamos las anomalías en el comportamiento. ¿Esa aplicación de repente accede a archivos que normalmente no tocaría? ¿Un usuario inició sesión de forma inesperada, sin previo aviso? El análisis de comportamiento marca eso al instante.
- Menos ruido y más señales reales: Los equipos de seguridad en todas partes conocen el dolor de los falsos positivos. De hecho, el 45% de las alertas en la mayoría de los sistemas son falsas alarmas. Terminas perdiendo horas persiguiendo pistas que resultan ser callejones sin salida. Nuestro análisis de comportamiento reduce los falsos positivos al entender el contexto: no todo comportamiento extraño es malicioso, y nuestro sistema sabe distinguir la diferencia. Menos ruido significa que puedes enfocarte en lo que realmente importa.
- Caza de amenazas impulsada por personas: No dependemos únicamente de la automatización. Una vez que aparece una alerta, un analista del SOC la revisa. Sí, personas reales. Estos expertos en ciberseguridad validan la alerta y, si es necesario, la escalan. No estás lidiando con escenarios interminables de falsas alarmas. Son alertas de alta fidelidad con impacto real.
Estadísticas que cuentan la historia
Según el DBIR 2023 de Verizon, el 80% de las brechas involucra credenciales robadas. Y, como ya te imaginarás, eso no activará tu detección basada en firmas. El análisis de comportamiento, en cambio, detecta las formas extrañas en que se usan esas credenciales, como inicios de sesión desde ubicaciones inusuales u horarios inusuales del día.
Según el informe M-Trends de Mandiant, el atacante promedio permanece oculto en una red durante 24 días. Eso es casi un mes para merodear, escalar privilegios y filtrar datos. El análisis de comportamiento detecta las pistas a tiempo y detiene a los atacantes en seco.
El DBIR agrega que el 59% de las organizaciones reporta una mejora importante en la detección de amenazas desconocidas una vez que incorporan el análisis de comportamiento a sus herramientas. La IA no puede aprender lo suficientemente rápido como para detectarlo todo, pero el análisis de comportamiento sí puede.
Por qué "suficientemente bueno" no es suficiente
En ciberseguridad, "suficientemente bueno" simplemente no es suficiente. Los sistemas tradicionales de EDR, aunque mejores que nada, dejan demasiados huecos. Reaccionan a amenazas conocidas, mientras los hackers están ocupados preparando amenazas desconocidas. El análisis de comportamiento cambia esa dinámica. Observa lo que está ocurriendo ahora mismo, en el momento, y marca todo lo que no coincida con el comportamiento normal.
Este enfoque proactivo cambia las reglas del juego. Los atacantes se vuelven más sofisticados, y tus sistemas de defensa también deben serlo. Lo sabemos, y por eso incorporamos el análisis de comportamiento en nuestro EDR para mantenernos a la vanguardia.
El elemento humano: por qué importa
Hay algo que muchas veces se pasa por alto: el elemento humano. Por eso combinamos nuestro análisis de comportamiento con un equipo humano de caza de amenazas. Cuando el software dice: "Oye, algo no está bien", el equipo entra en acción, investiga y confirma la amenaza.
Esto importa porque significa que puedes confiar en las alertas que recibes. Cuando Huntress hace sonar la alarma, no es solo un sistema haciendo lo que fue programado para hacer. Es un equipo de expertos diciendo: "Esto es real, actúa ahora".
Para cerrar
El análisis de comportamiento está transformando la forma en que abordamos la ciberseguridad, especialmente cuando se combina con EDR, y ofrece no solo herramientas, sino todo un nuevo enfoque para la detección de amenazas. Al centrarse en los comportamientos, no solo en firmas predefinidas o predicciones de IA, el análisis de comportamiento aporta una defensa proactiva y consciente del contexto a tu conjunto de herramientas de ciberseguridad.
Cuando los hackers cambian de estrategia, tú también debes cambiar la tuya. Con el análisis de comportamiento de tu lado, puedes hacer más que solo contraatacar: puedes mantenerte un paso adelante.