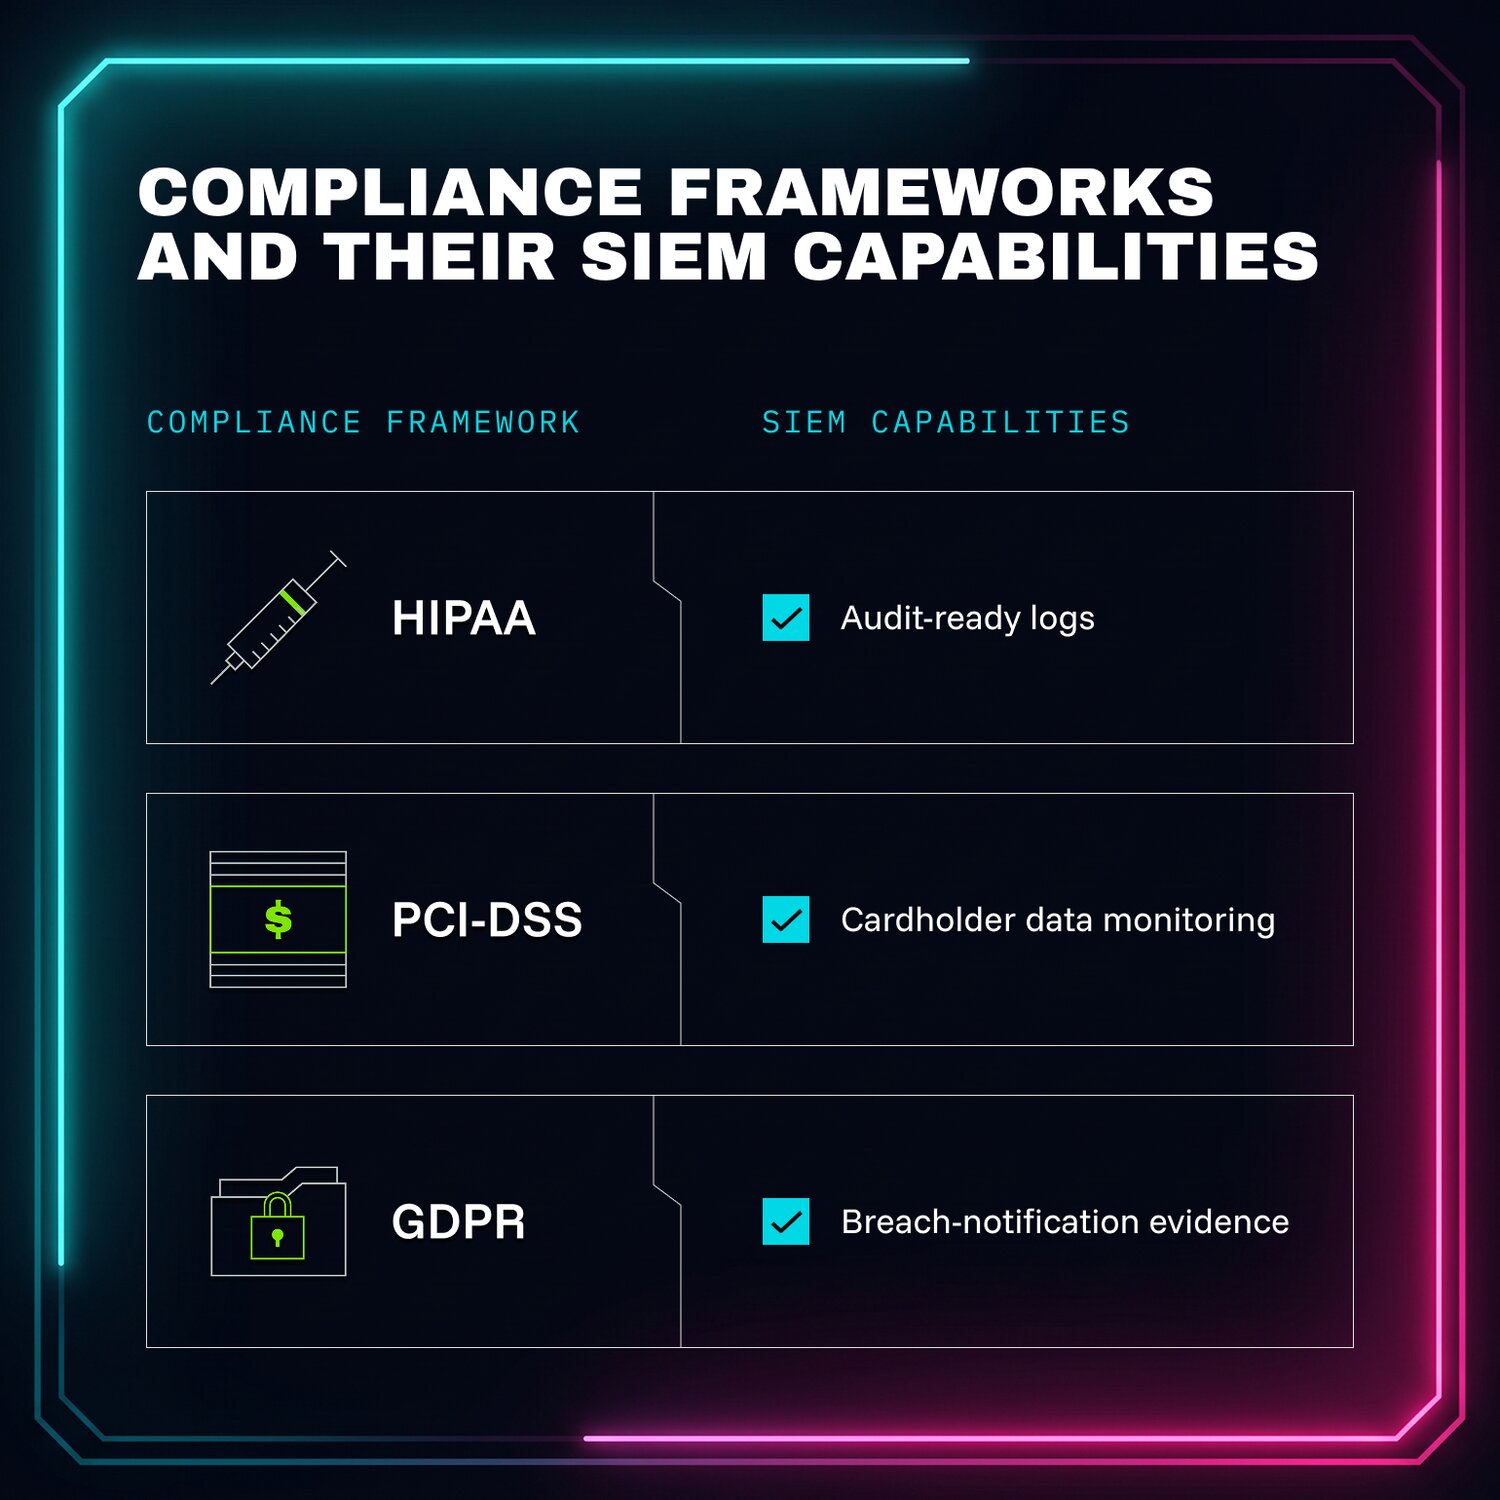
GDPR, HIPAA y PCI-DSS requieren registros detallados y rastros de auditoría, y SIEM está diseñado para producir exactamente eso. En el sector de la salud específicamente, lo que está en juego es especialmente alto, ya que las brechas a menudo pasan desapercibidas durante meses, y para cuando una sale a la luz, el daño se agrava. Por eso es crucial que los líderes de seguridad en el sector de la salud entiendan cuándo y dónde SIEM servirá mejor a sus intereses.
Dónde encaja SIEM en la TI del sector de la salud
Históricamente, para cuando se descubre una brecha, los actores maliciosos han estado en los sistemas de salud y TI durante semanas, meses o incluso años. Con datos entrando y saliendo de esos sistemas tan rápidamente, los actores de amenazas tienen tiempo para acechar, aprovechando su acceso no autorizado y buscando datos valiosos que se puedan vender en la dark web o en otros lugares.
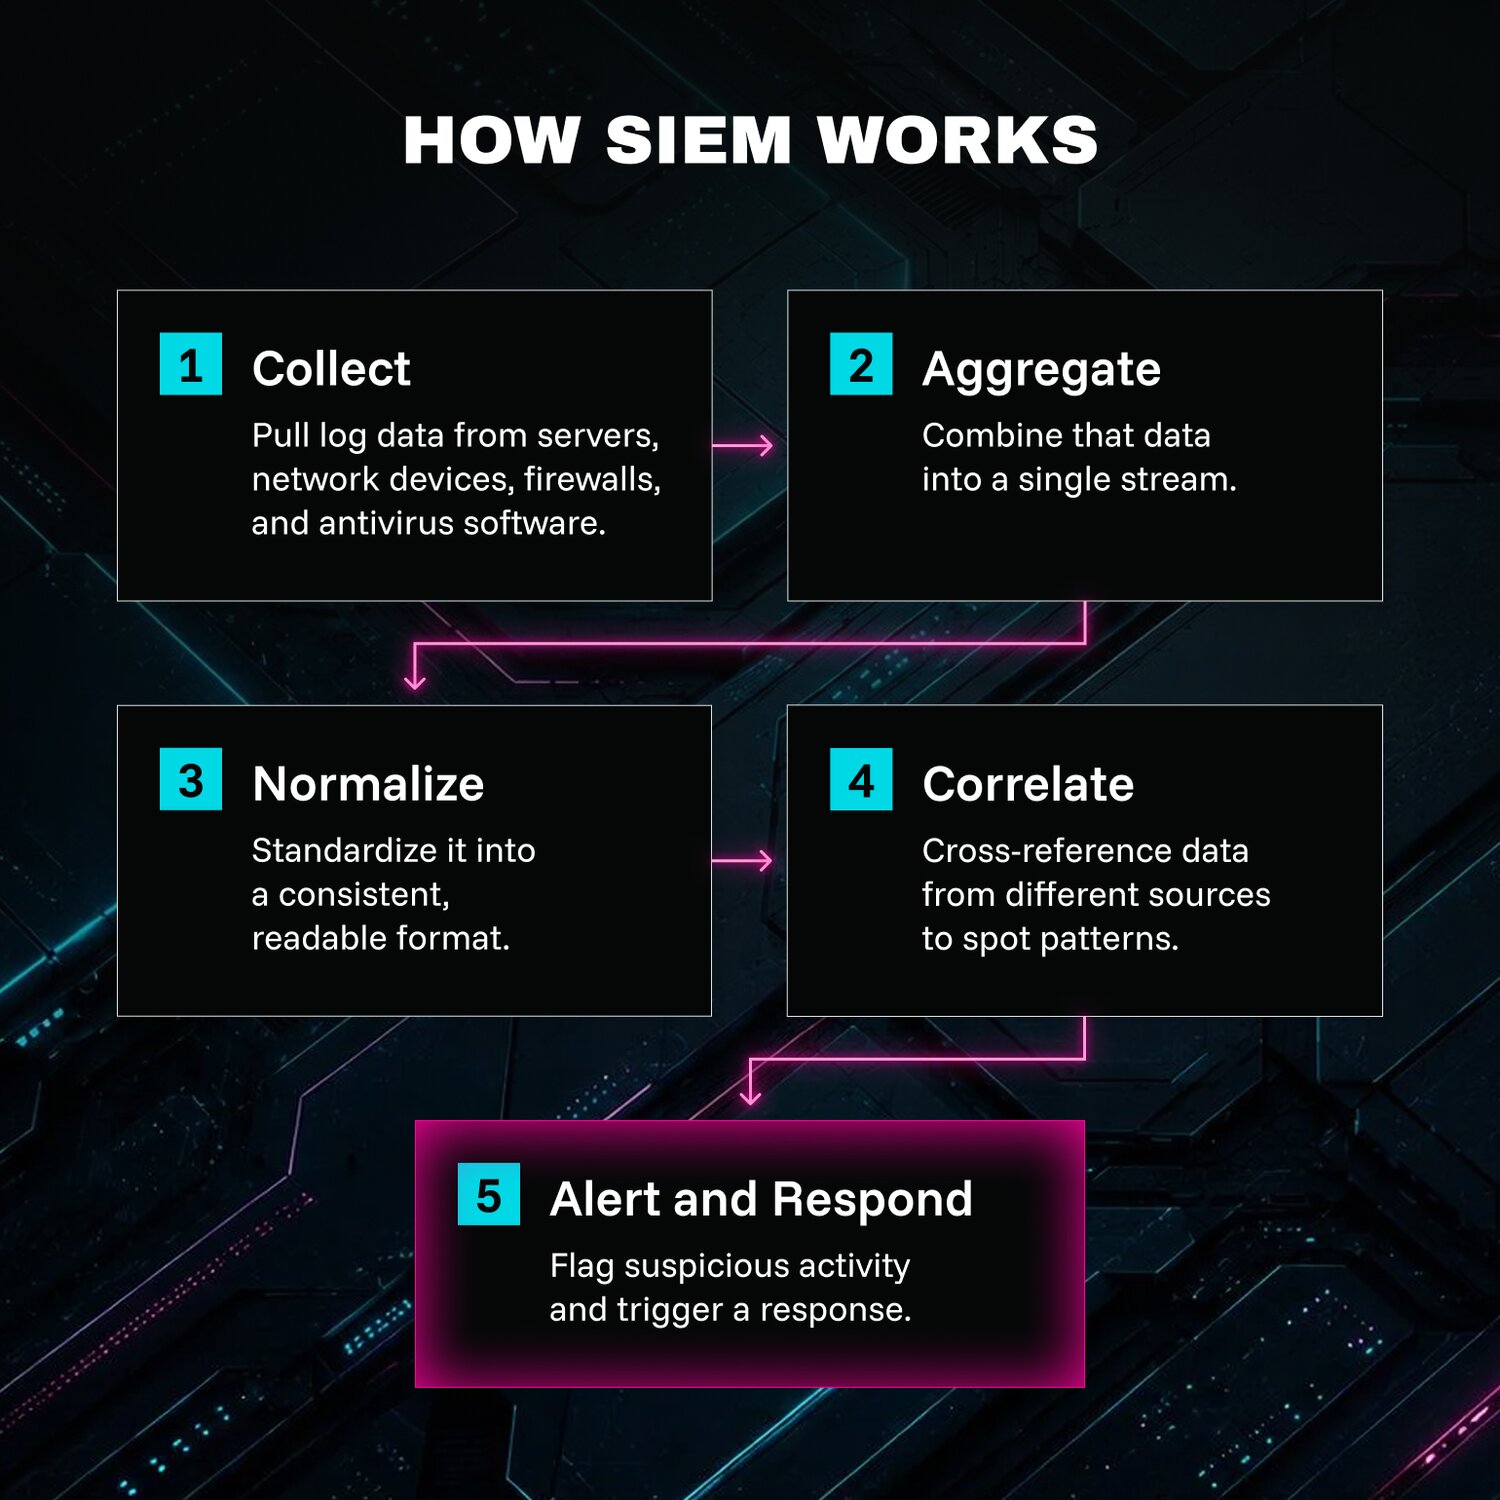
SIEM ingiere datos. Es un recolector de registros que recibe datos de cada dispositivo en la red, a la vez que analiza, correlaciona y examina esos datos. También es excelente para retroceder en el tiempo, ya que ofrece la funcionalidad de investigar eventos de meses atrás. Sin embargo, la fortaleza de SIEM también es su desafío inherente: recolectar y conservar tantos datos tradicionalmente resulta muy costoso.
Entonces sí, SIEM puede volverse prohibitivo en costo para algunas organizaciones si ingiere todos los datos, todo el tiempo, sin ningún criterio. Por eso los sistemas de salud y los proveedores de servicios administrados (MSP) deben buscar una solución SIEM que brinde esa atención preventiva crucial, siendo a la vez inteligente y selectiva sobre cómo almacena los datos. Además, dado que tantos sistemas de salud aún luchan con el almacenamiento de datos, es importante entender dónde y por qué esta solución puede servir a las necesidades de seguridad a largo plazo del sector de la salud.
Reforzar el Cumplimiento normativo de HIPAA y los requisitos de seguros cibernéticos
En tantas consideraciones de TI del sector de la salud, el cumplimiento de la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA) impulsa la conversación, por innumerables razones. Los requisitos de HIPAA también se vinculan con los requisitos de seguros cibernéticos para las organizaciones de salud, lo que impulsa a los clientes a tomar medidas proactivas para construir un stack de seguridad más robusto ahora, en lugar de hacerlo después de un ataque costoso.
Además, las fusiones y adquisiciones (M&A) han generado consolidación en todo el sector de la salud, ampliando las superficies de ataque y poniendo en riesgo más datos de proveedores y pacientes. Mediante el proceso de M&A, organizaciones más sofisticadas pueden heredar puntos débiles en la tecnología, permitiendo que los criminales se infiltren sin ser detectados.
Las aseguradoras cibernéticas se han dado cuenta de que están, proverbialmente, “contra las cuerdas” en la lucha contra los cibercriminales. Los requisitos para la cobertura se están endureciendo, con más auditorías y pruebas requeridas durante el proceso de suscripción. Además, las aseguradoras cibernéticas están presionando a los clientes para que sean más proactivos y se analicen a sí mismos desde la perspectiva del atacante.
Las organizaciones de salud ya están al límite de sus capacidades por salvar vidas y atender pacientes. Un SIEM se gana su lugar en el stack solo si es compatible con HIPAA, aprobado por aseguradoras cibernéticas, y realista en costo y usabilidad tanto para los MSP como para los equipos de salud.