


Qué hacer si un empleado hizo clic en un enlace de phishing

Puntos clave:

  • Hacer clic en un enlace de phishing no es el fin de tu carrera, si actúas rápido. Presenta un informe del incidente de inmediato, cambia las contraseñas expuestas y escanea en busca de procesos maliciosos.
    Asume que otros hicieron clic en el mismo correo. Verifica y remedia en toda la organización. Después de la limpieza, revisa la cronología, capacita a los empleados y ajusta los filtros de correo y las reglas de detección y respuesta para endpoints (EDR).

  • Una respuesta rápida hoy significa menos pesadillas mañana. Huntress Managed EDR aísla las amenazas, Managed Identity Threat Detection and Response (ITDR) detecta actividad sospechosa de identidad, y Managed Security Awareness Training (SAT) convierte a los usuarios en tu defensa más fuerte.


Imagina esto: tu bandeja de entrada suena y un compañero exclama: "Eh, creo que hice clic en algo que no debía". Empiezan a llegar correos de colegas en pánico, te invade la ansiedad y comienzas a imaginar los peores escenarios. Pero espera, respira. Puedes con esto. Saber qué hacer después de hacer clic en un enlace de phishing puede marcar la diferencia entre un pequeño inconveniente y una crisis total.

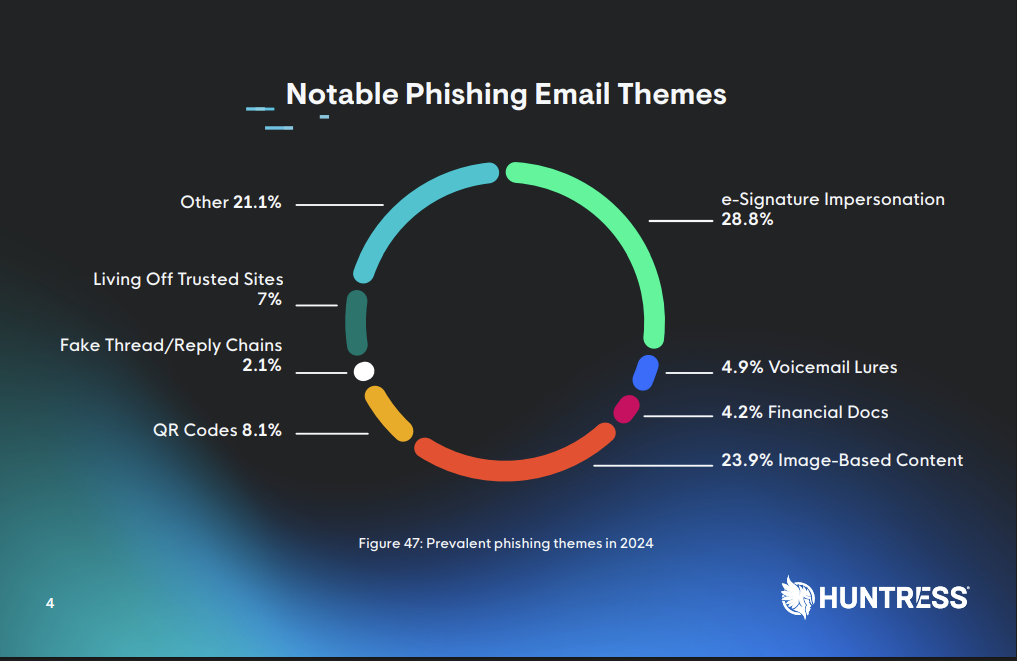
Graph of Phishing Email Themes

https://www.huntress.com/resources/2025-cyber-threat-report-phishing-schemes


Obtén más información sobre el compromiso de correo electrónico en nuestra guía.

Qué hacer si un empleado hizo clic en un enlace de phishing

Puntos clave:

  • Hacer clic en un enlace de phishing no es el fin de tu carrera, si actúas rápido. Presenta un informe del incidente de inmediato, cambia las contraseñas expuestas y escanea en busca de procesos maliciosos.
    Asume que otros hicieron clic en el mismo correo. Verifica y remedia en toda la organización. Después de la limpieza, revisa la cronología, capacita a los empleados y ajusta los filtros de correo y las reglas de detección y respuesta para endpoints (EDR).

  • Una respuesta rápida hoy significa menos pesadillas mañana. Huntress Managed EDR aísla las amenazas, Managed Identity Threat Detection and Response (ITDR) detecta actividad sospechosa de identidad, y Managed Security Awareness Training (SAT) convierte a los usuarios en tu defensa más fuerte.


Imagina esto: tu bandeja de entrada suena y un compañero exclama: "Eh, creo que hice clic en algo que no debía". Empiezan a llegar correos de colegas en pánico, te invade la ansiedad y comienzas a imaginar los peores escenarios. Pero espera, respira. Puedes con esto. Saber qué hacer después de hacer clic en un enlace de phishing puede marcar la diferencia entre un pequeño inconveniente y una crisis total.

Graph of Phishing Email Themes

https://www.huntress.com/resources/2025-cyber-threat-report-phishing-schemes


Obtén más información sobre el compromiso de correo electrónico en nuestra guía.

¿Y ahora qué? Lo primero es lo primero: mantén la calma y actúa con rapidez

Sí, hacer clic en un enlace malicioso definitivamente genera inquietud, pero el pánico desperdicia minutos valiosos. Los pasos rápidos y deliberados limitan el daño y evitan que los atacantes profundicen más. Este es el plan de acción que necesitas.

Avisa a tu equipo de seguridad de inmediato

¿Qué pasa si haces clic en un enlace de phishing? A menudo, nada evidente, al menos no de inmediato. Puede instalarse malware en silencio, o una página de inicio de sesión falsa podría robar credenciales. Asume que hubo una vulneración hasta que se demuestre lo contrario.

No pierdas tiempo preguntándote si es lo suficientemente grave como para avisar (lo es, al 100%). La velocidad es tu aliada. Notifica a TI o seguridad en cuanto te des cuenta de que caíste en el phishing. Dales todos los detalles: el asunto del correo, la hora exacta, en qué hiciste clic y si aparecieron indicaciones o descargas. Cuanto más rápido compartas esta información, más rápido tu equipo podrá aislar la amenaza.

Cambia las credenciales comprometidas y busca actividad sospechosa

Cambia las contraseñas vinculadas a cualquier cuenta que hayas podido exponer, y no uses contraseñas anteriores. Activa la autenticación multifactor (MFA) si aún no está activada. Después del cambio, verifica que no haya actividad maliciosa en esa identidad, como inicios de sesión desconocidos, intentos de restablecer contraseñas o cambios en la configuración de MFA. Si notas algo extraño, inicia el proceso para eliminar el malware de phishing del dispositivo.


Asume que otros también hicieron clic (y averígualo)

Probablemente no seas el único. Las campañas de phishing rara vez se limitan a un solo objetivo, así que debes revisar los registros de correo para ver quién más recibió el mismo mensaje. Verifica con cada persona si hizo clic. Consejo: filtra por el dominio del remitente o el asunto para acelerar la búsqueda. Si aparecen más clics, repite el cambio de credenciales y el análisis de dispositivos para cada usuario afectado.


Lecciones a largo plazo: fortalece tus defensas después de la tormenta

Una vez que el problema esté contenido, haz una reunión posterior al incidente. Analiza qué salió mal y cómo reforzar la seguridad futura.

Realiza un informe posterior al incidente

Desglosa la línea de tiempo: llegada del correo, clic, hitos de respuesta y limpieza final. Debes hacerte las preguntas difíciles: ¿Fallaron los filtros de correo? ¿Se comprometieron las credenciales? ¿Cuál fue nuestra mayor brecha? ¿Dónde te retrasaron los vacíos? Documenta las lecciones aprendidas y compártelas ampliamente para que todos eviten el mismo error.

Sigue entrenando a tu firewall humano

El phishing explota debilidades humanas comunes, como las distracciones y la curiosidad. Los programas regulares de concientización en seguridad enseñan a los empleados a detectar correos falsos y a hacer un informe de las estafas de phishing cuando aparecen. 

Huntress Managed SAT ofrece lecciones breves y pruebas de phishing simuladas para que los usuarios aprendan haciendo, no leyendo una extensión de archivo DOC polvorienta de alguna política. Así logramos que las lecciones se queden. Obtén más información sobre Huntress MSAT. 

Perfecciona los filtros y la detección de EDR

Usa este incidente como una llamada de atención para tu stack de seguridad. Ajusta los filtros de spam para marcar patrones similares a la campaña de phishing que acabas de bloquear. También deberías revisar las alertas de EDR para asegurarte de que los procesos riesgosos se detecten más rápido la próxima vez. El ajuste constante te mantiene un paso adelante de las tácticas en evolución de los atacantes.


Hora de algunas preguntas frecuentes (y respuestas directas)

¿Me hackearon si hice clic en un enlace?

No necesariamente, pero trátalo como un "tal vez" hasta que los análisis confirmen lo contrario. Asume que los atacantes al menos intentaron instalar malware o robar credenciales.

¿Debo restablecer mi teléfono si hice clic en un enlace de phishing?

Por lo general no, pero vigila comportamientos extraños, como que la batería se agote rápido o aparezcan ventanas emergentes raras. Si ingresaste credenciales, cámbialas de inmediato desde un dispositivo limpio.

¿Qué debo hacer después de caer en un phishing?

Haz un informe del incidente, cambia las contraseñas, investiga los endpoints y notifica a los clientes o socios si sospechas que hubo exposición de datos. La transparencia más la acción rápida siempre superan al silencio.


Huntress te respalda de más de una manera


Cualquiera puede hacer clic en el enlace equivocado alguna vez. Más de ocho de cada 1.000 usuarios hicieron clic en un enlace de phishing cada mes en 2024, un 190% más que en 2023. El phishing llegó para quedarse, al menos por ahora.

Huntress Managed EDR aísla los endpoints infectados en segundos y detiene los procesos maliciosos antes de que se propaguen. Nuestro Managed ITDR se enfoca en las identidades comprometidas, detectando inicios de sesión extraños y bloqueando sesiones no autorizadas. Combina todo esto con Huntress Managed SAT, y cubrirás a las personas, los endpoints y las identidades.

Programa una demo para ver nuestra plataforma en acción, o inicia una prueba gratuita, y te mostraremos cómo Huntress puede ayudar a proteger tu organización de ciberataques como el phishing y a entrenar a tus empleados para detectarlos y evitarlos.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre ¿Cómo iniciar un negocio de proveedor de servicios administrados?
¿Cómo iniciar un negocio de proveedor de servicios administrados?
Guía de recursos

Una guía práctica paso a paso con todo lo que los futuros propietarios de MSP necesitan saber, desde definir un nicho y construir una oferta de servicios hasta fijar precios, hacer marketing e incorporar servicios de seguridad administrada para hacer crecer un negocio rentable y escalable.

Más información sobre Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Cumplimiento normativo para MSP: la guía completa para cumplir con los estándares de seguridad y normativos en 2027
Guía de recursos

Simplifica el cumplimiento normativo de tu MSP con monitoreo continuo, centralización de registros y evidencia lista para auditorías. Descubre cómo Huntress te ayuda a cumplir con los estándares de seguridad y regulatorios en todos tus clientes y marcos normativos.

Más información sobre ¿Cuáles son las principales razones por las que los MSP sufren ataques?
¿Cuáles son las principales razones por las que los MSP sufren ataques?
Guía de recursos

Entérate sin filtros por qué los proveedores de servicios administrados son blancos principales del ransomware y los ataques a la cadena de suministro, además de consejos para defenderte de ellos.

