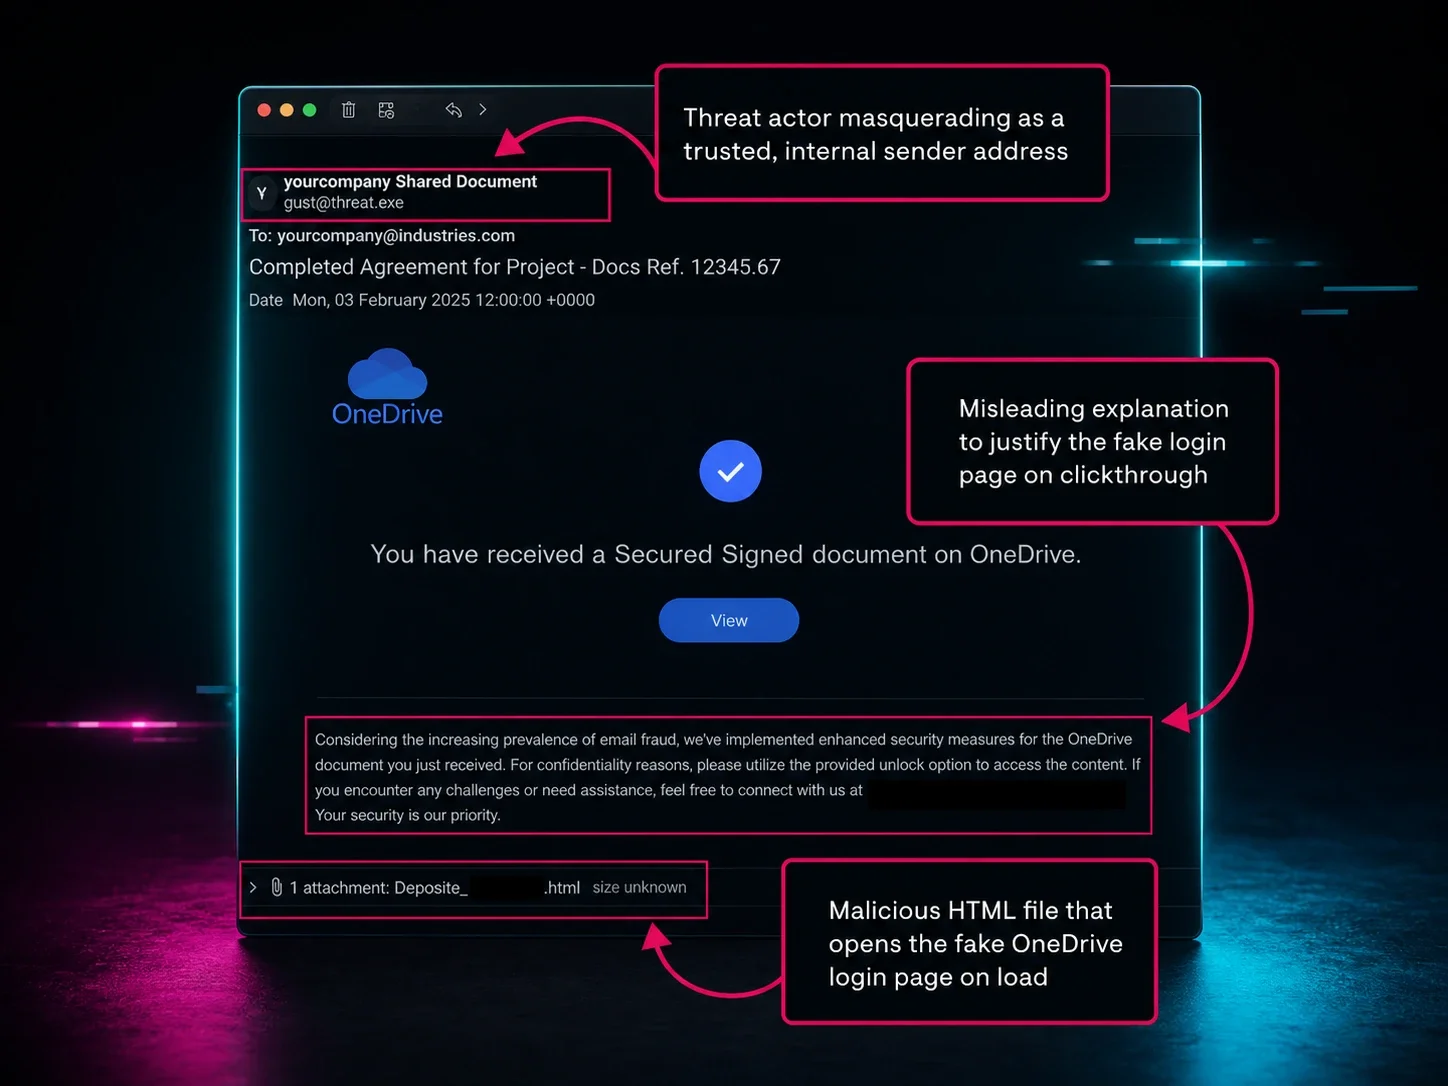


El 68% de las filtraciones de datos comienzan con un error humano. No con un exploit de día cero sofisticado. No con una puerta trasera de un estado-nación. Una persona que hace clic en el enlace equivocado, reutiliza una contraseña o confía en un correo que parecía lo suficientemente real.
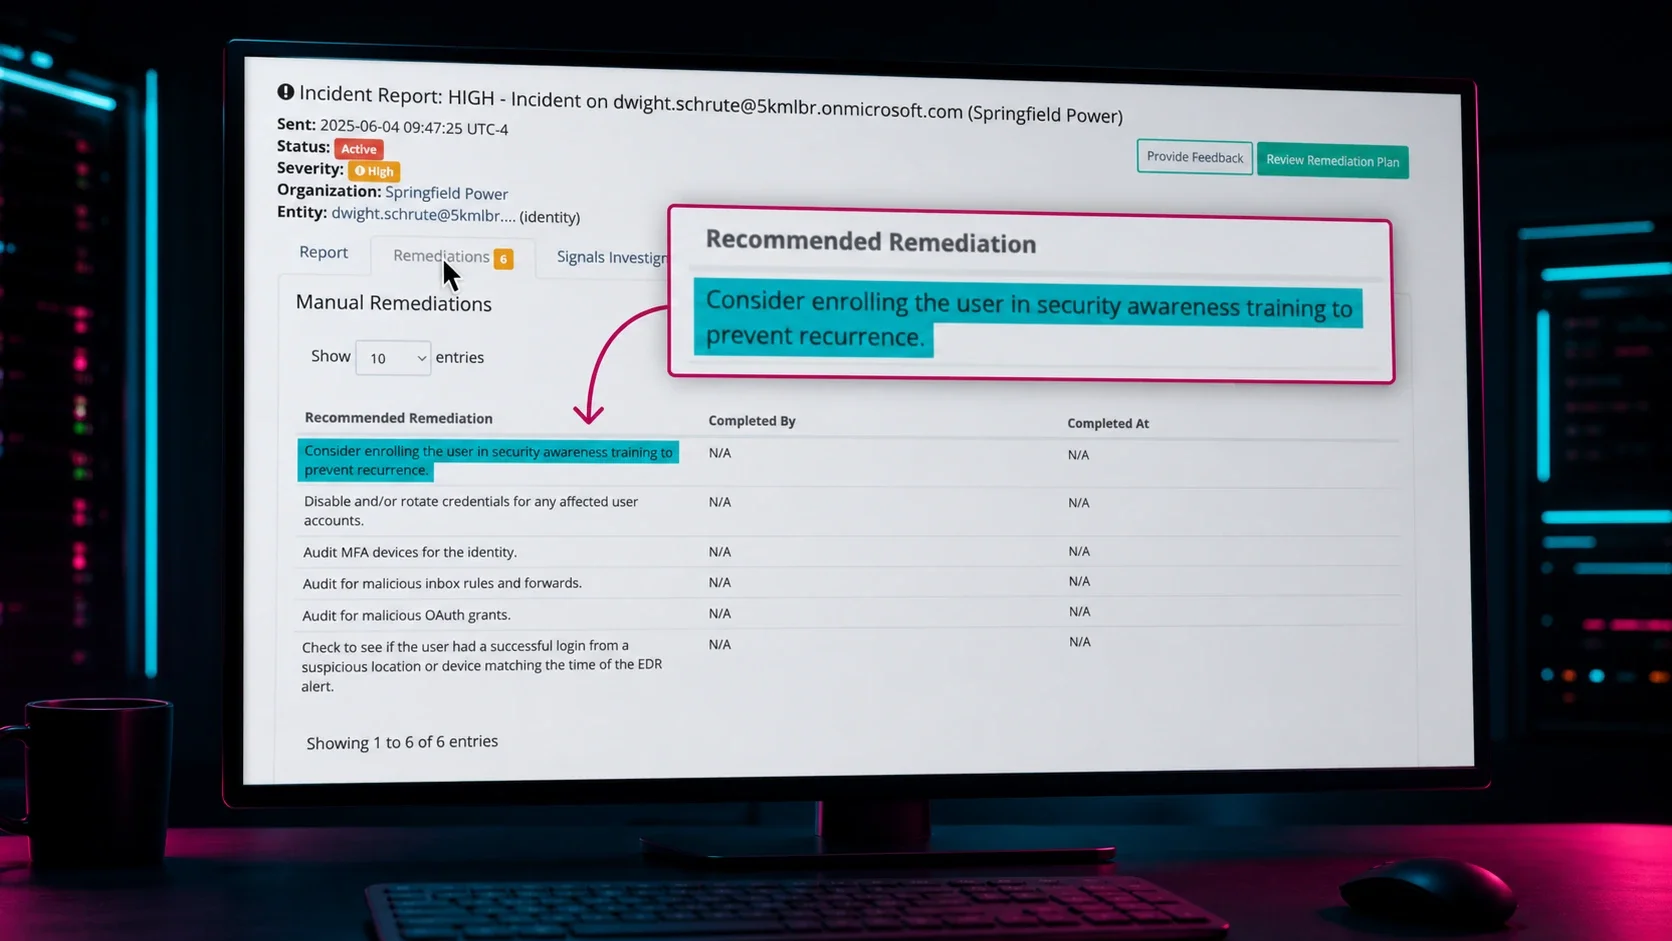
Una de las formas más eficaces de detener un ciberataque es implementar un programa de security awareness training. Todos los empleados, desde la alta dirección hasta los pasantes, deben saber cómo detectar un correo sospechoso, dónde reportarlo y por qué es tan importante.
El costo promedio de una filtración de datos ahora está firmemente en el rango de los millones de dólares, alrededor de $4,44 millones a nivel global y $10,22 millones en EE. UU., según el Informe de costos de una filtración de datos 2025 de IBM.
Esta es la verdad incómoda: tu gente es el mayor riesgo para la seguridad de tu organización. Pero también es tu defensa más fuerte, si la capacitas bien. En este artículo, desglosaremos por qué el security awareness training es un componente esencial para construir una cultura de ciberseguridad sólida dentro de tu organización
¿Qué es un programa de security awareness training?
Un programa de security awareness training enseña a los empleados cómo detectar y responder a amenazas de ciberseguridad: correos de phishing, contraseñas débiles, ingeniería social, malware, ransomware, y les da pasos prácticos para evitarlas.
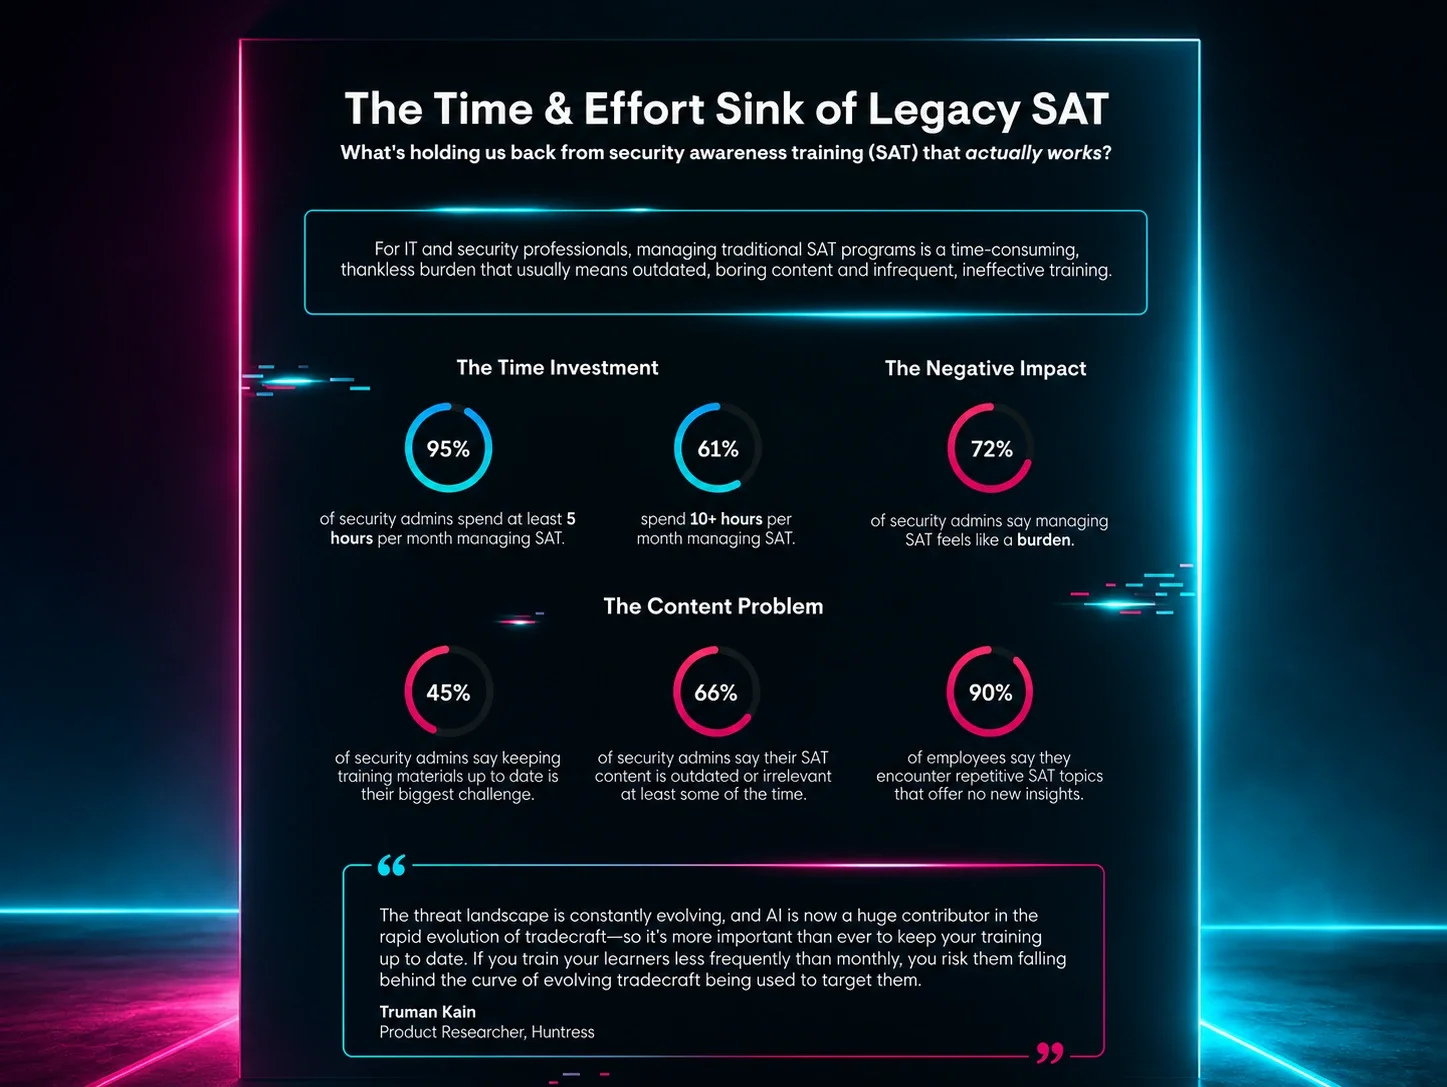
Piénsalo así: sin un programa formal, solo esperas que los empleados sepan qué hacer. Un programa de capacitación integral hace más que ejecutar pruebas de phishing; ofrece educación continua y contenido atractivo que construye una base de conocimiento de seguridad en toda tu organización.
Tus empleados son la primera línea de defensa. Al fomentar una cultura de seguridad mediante la capacitación, los empoderas para proteger el negocio. El valor del entrenamiento de seguridad es inmenso: las organizaciones gastan mucho más tiempo, dinero y recursos limpiando los daños tras una filtración de datos que previniéndola.
15 componentes imprescindibles de un programa eficaz de security awareness training
¿Listo para construir un programa que realmente funcione? Aquí están los 16 componentes esenciales que todo programa de security awareness training debería incluir.
1. Contenido de capacitación atractivo
Si quieres que los empleados retengan lo que aprenden, el contenido tiene que ser divertido y cercano. Olvídate de las presentaciones aburridas de PowerPoint. Tus empleados deberían salir diciendo que de verdad disfrutaron la capacitación.
Guía de implementación:
- Temas: Cubre amenazas cibernéticas modernas como phishing, ingeniería social, ransomware, seguridad de contraseñas y autenticación multifactor (MFA).
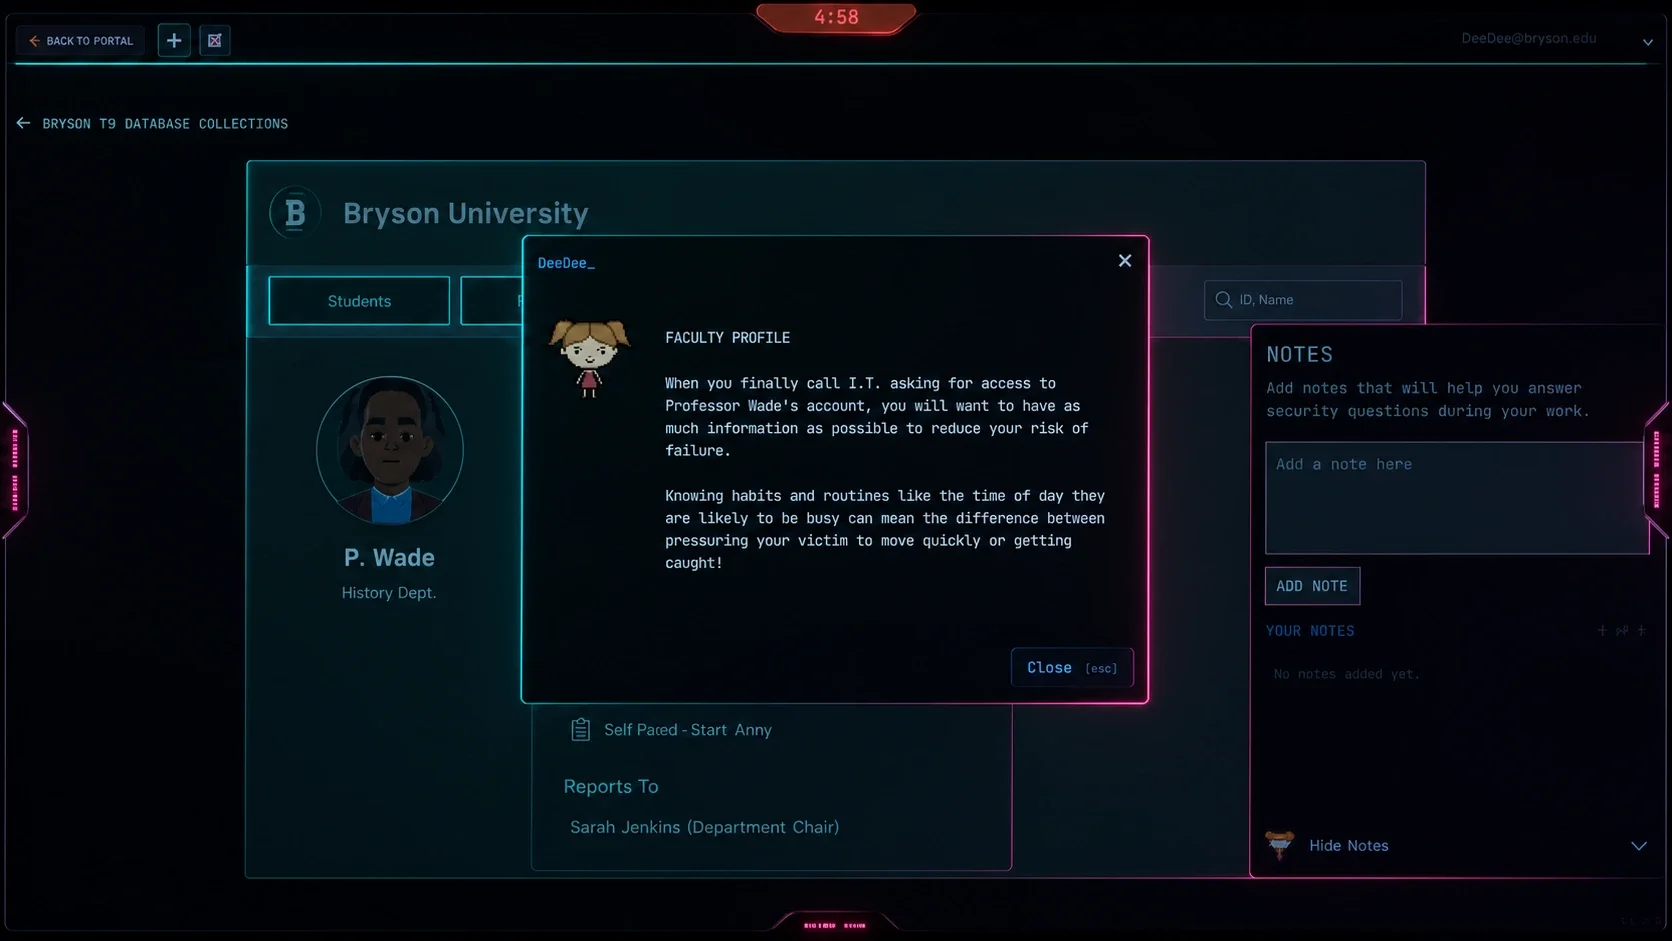
- Formato: Usa una combinación de videos, cuestionarios interactivos, simulaciones de phishing realistas y experiencias de aprendizaje práctico.
- Mensaje: Explica con claridad por qué la conciencia de seguridad es tan importante para la organización y para ellos personalmente.
2. Simulador de phishing realista
Las simulaciones de phishing son una de las formas más eficaces de evaluar el impacto de tu capacitación. El Informe de investigaciones de filtraciones de datos 2025 de Verizon revela que el 60% de las filtraciones de datos involucran el elemento humano, incluyendo ataques de phishing, lo que destaca la necesidad crítica de educación continua para los empleados.
Guía de implementación:
- Frecuencia: Ejecuta pruebas de phishing al menos mensualmente.
- Relevancia: Usa plantillas que imiten estafas de phishing y tácticas del mundo real.
- Objetivo: Capacita a los empleados en un entorno seguro, permitiéndoles aprender de sus errores sin consecuencias reales.
3. Una forma sencilla de reportar phishing
Los empleados necesitan una solución de un solo clic para reportar correos sospechosos. Ya sea en una computadora de escritorio o en un dispositivo móvil, el proceso debe ser simple y consistente. Esto permite que tu equipo de seguridad de TI sea notificado de inmediato y responda a posibles amenazas en toda la empresa.
4. Sistema de gestión de aprendizaje (LMS)
Necesitas un sistema centralizado para registrar, rastrear y distribuir contenido de capacitación a todos los empleados, incluyendo contratistas. Un buen LMS elimina la necesidad de hojas de cálculo desordenadas y te ayuda a organizar tus esfuerzos de capacitación de manera eficiente.
Guía de implementación:
- La mayoría de los proveedores de security awareness training incluyen un LMS en su plataforma.
- Usa el LMS para generar informes de cumplimiento para auditores, demostrando los resultados y las tasas de finalización de tu programa.
5. Notificaciones y recordatorios automatizados
Deja de perseguir a cada empleado individualmente. Una plataforma sólida de security awareness training debería automatizar las notificaciones y recordatorios de capacitación.
Guía de implementación:
- Configura un sistema automatizado de correo o mensajería con "recordatorios" para los empleados que no hayan completado sus cursos requeridos.
- Incluye "recordatorios" por correo o sistema de mensajería para gerentes cuyos subordinados directos tengan tareas incompletas.
- Personaliza el momento y la frecuencia de estas notificaciones para que se adapten a la cultura de tu empresa.
6. Políticas de seguridad accesibles
Las políticas de seguridad brindan una guía formal sobre cómo tu organización espera que los empleados manejen los protocolos de seguridad. Sin políticas claras, los empleados quedan adivinando.
7. Descargas y recursos complementarios
Refuerza tu capacitación con conclusiones clave. Estos recursos son complementarios a tus temas de capacitación y funcionan como una recompensa divertida. Piensa en guías de defensa contra phishing, fondos de pantalla con temática de seguridad o listas de verificación.
8. Incentivos, reconocimiento y gamificación para los empleados
No te enfoques solo en los empleados que tienen dificultades. ¡Celebra a tus héroes de la seguridad! Recompensar a los empleados con buen comportamiento puede ser un motivador poderoso. Incluir insignias, rachas y tablas de clasificación es otra forma de aumentar la motivación del usuario y recompensar comportamientos positivos de conciencia de seguridad.
Guía de implementación:
- Incentivos: Considera competencias adicionales en la oficina, reconocimiento público del CEO, recompensas o donaciones a caridad en su nombre.
- Enfoque: Reconoce a los miembros del equipo que completan la capacitación a tiempo y que destacan al detectar los phishing simulados.
9. Apoyo ejecutivo
Tu programa necesita el respaldo de los ejecutivos para tener éxito. De hecho, los usuarios mencionan el estímulo de su gerente como la razón número uno para completar su capacitación. Si el liderazgo no apoya una cultura centrada en la seguridad, eso indica que no comprenden del todo su papel en la gestión del riesgo. Los líderes deben identificar riesgos, desarrollar estrategias e impulsar los planes de acción necesarios para proteger el negocio.
10. Un plan de implementación estratégico
No puedes lanzar un programa con éxito sin un plan sólido.
Guía de implementación:
- Anuncio: ¿Cómo anunciarás la nueva capacitación? Una reunión general suele tener más impacto que un simple correo electrónico.
- Frecuencia: La capacitación de seguridad no es un evento único. Planea lanzamientos continuos de contenido para mantener la seguridad presente.
11. Metas y métricas claras
No puedes mejorar lo que no mides. Establece metas claras para rastrear el crecimiento y el éxito de tu programa.
Guía de implementación:
- Métricas a rastrear: Empieza con las tasas de finalización, las tasas de reporte de phishing, las calificaciones de los cuestionarios y una reducción en los clics en correos de phishing simulados. Una vez que tu programa madure hacia un enfoque de gestión del riesgo humano, puedes empezar a observar otras métricas de riesgo más allá de estas.
- Propósito: Estas metas deben diseñarse para comunicar el éxito y el retorno de inversión de tu programa al liderazgo.
12. Un ciclo de retroalimentación continuo
Obtener retroalimentación de tus empleados es esencial. Escucharlos directamente te ayudará a entender qué está funcionando y qué no. No trates tu programa como un camino de una sola vía; usa estos conocimientos para mejorar continuamente.
13. Motivación personal
¿Cómo logras que los empleados quieran participar? Conéctate con ellos a nivel personal. Muéstrales cómo la falta de higiene de seguridad puede afectarlos directamente, por ejemplo, cómo su cuenta bancaria personal podría ser vaciada si no usan MFA. Complementa esto con capacitaciones que no sean tediosas de soportar. En cambio, usa capacitaciones breves y atractivas con frecuencia (piensa mensualmente).
14. Embajadores internos de seguridad
Crea un grupo de influenciadores de seguridad dentro de tu organización. No son necesariamente gerentes; son las personas carismáticas, respetadas y en quienes confían sus compañeros. Este grupo puede ayudar a impulsar el compromiso en toda la empresa y hacer que la seguridad sea parte esencial de tu cultura.
15. Eventos con temática de seguridad
Crea eventos únicos que apoyen tus campañas de concientización sobre seguridad y ayuden a promover tu cultura interna de seguridad.
Guía de implementación:
- Ideas: Organiza un "Día de la contraseña" con un juego para ver quién puede descifrar contraseñas débiles, o un "Martes de doble factor" para asegurarte de que todos tengan MFA habilitado en sus cuentas.
- Objetivo: Haz que las mejores prácticas de seguridad sean interactivas y memorables.
Preguntas frecuentes sobre programas de security awareness training
1. ¿Por qué es importante el security awareness training para los empleados?
Transforma a tus empleados de potenciales blancos en tu primera línea de defensa. La capacitación los empodera para reconocer y frustrar ciberataques, los cuales, según un informe de la Universidad de Stanford, son causados por error humano en el 88% de los casos. Esto reduce el riesgo organizacional y protege los datos confidenciales.
2. ¿Cuáles son los objetivos de una plataforma de capacitación de concientización para el cambio de comportamiento en seguridad?
Los objetivos principales son cambiar el comportamiento de los empleados para reducir los niveles de riesgo humano, construir una cultura de seguridad sólida y cumplir con los requisitos regulatorios. En última instancia, el objetivo es minimizar los incidentes de seguridad causados por error humano.
3. ¿Cómo reduce un programa de capacitación de seguridad el riesgo humano?
Al educar a los empleados sobre cómo identificar amenazas como phishing, malware e ingeniería social, reduces la probabilidad de un ataque exitoso. Un empleado capacitado tiene menos probabilidades de hacer clic en un enlace malicioso, descargar un archivo adjunto dañino o divulgar información confidencial.
4. ¿Qué tipos de programas de capacitación de seguridad existen?
Los programas vienen en varios formatos:
- En línea/E-learning: módulos escalables y a tu propio ritmo.
- Presencial: sesiones en vivo dirigidas por un instructor para un aprendizaje interactivo.
- Híbrido: una combinación de módulos en línea y talleres presenciales.
5. ¿Qué temas debería cubrir un programa de capacitación de seguridad?
Un programa integral debería cubrir phishing, ransomware, seguridad de contraseñas, ingeniería social, navegación segura, seguridad física, manejo de datos, amenazas y tendencias emergentes como la IA, y la importancia de la autenticación multifactor (MFA).
6. ¿La capacitación debería incluir simulaciones de phishing?
Por supuesto. Las simulaciones de phishing son una herramienta fundamental para evaluar la vulnerabilidad de los empleados en un entorno seguro y controlado, y para reforzar los comportamientos aprendidos. Brindan experiencia práctica real y una oportunidad de guiar a los usuarios que han tomado una acción riesgosa.
7. ¿Con qué frecuencia deberían los empleados recibir capacitación de seguridad?
La capacitación de seguridad debe ser continua, no un evento único. Se recomienda realizar capacitación de forma continua con una frecuencia mensual, junto con simulaciones mensuales de phishing para mantener la seguridad presente.
8. ¿La capacitación cubre requisitos de cumplimiento (por ejemplo, HIPAA, GDPR, PCI-DSS)?
Muchas plataformas de security awareness training ofrecen contenido especializado para ayudar a las organizaciones a cumplir con requisitos de cumplimiento específicos. Al elegir un proveedor, asegúrate de que ofrezca capacitación relevante para las regulaciones que rigen tu industria.
¿Listo para construir un mejor programa de security awareness training?
Ejecutar un programa de security awareness training requiere la participación de todos, pero no estás solo en esto. Huntress se encarga de la mayor parte de este trabajo por ti, actuando como una extensión de tu equipo.
Hacemos que el security awareness training sea divertido, atractivo e inclusivo. Compruébalo tú mismo regístrándote para una prueba gratuita y descubre cómo podemos ayudarte a construir una cultura de seguridad más sólida.