


Infografía
Dónde la IA se gana su lugar en un equipo de seguridad resiliente
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Evilginx es un poderoso ataque de adversario en el medio (AiTM) que permite a los actores de amenazas evadir MFA y secuestrar identidades de usuarios. Con un solo comando, los atacantes pueden clonar páginas de inicio de sesión legítimas, robar tokens de sesión y obtener acceso total, sin necesidad de contraseñas ni códigos MFA. Pero con Huntress Managed ITDR (Identity Threat Detection and Response), nosotros contraatacamos. Nuestro SOC detecta y detiene rápidamente estos ataques en Microsoft 365, revoca las sesiones robadas y bloquea a los actores de amenazas antes de que puedan causar daño.


Recursos relacionados
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
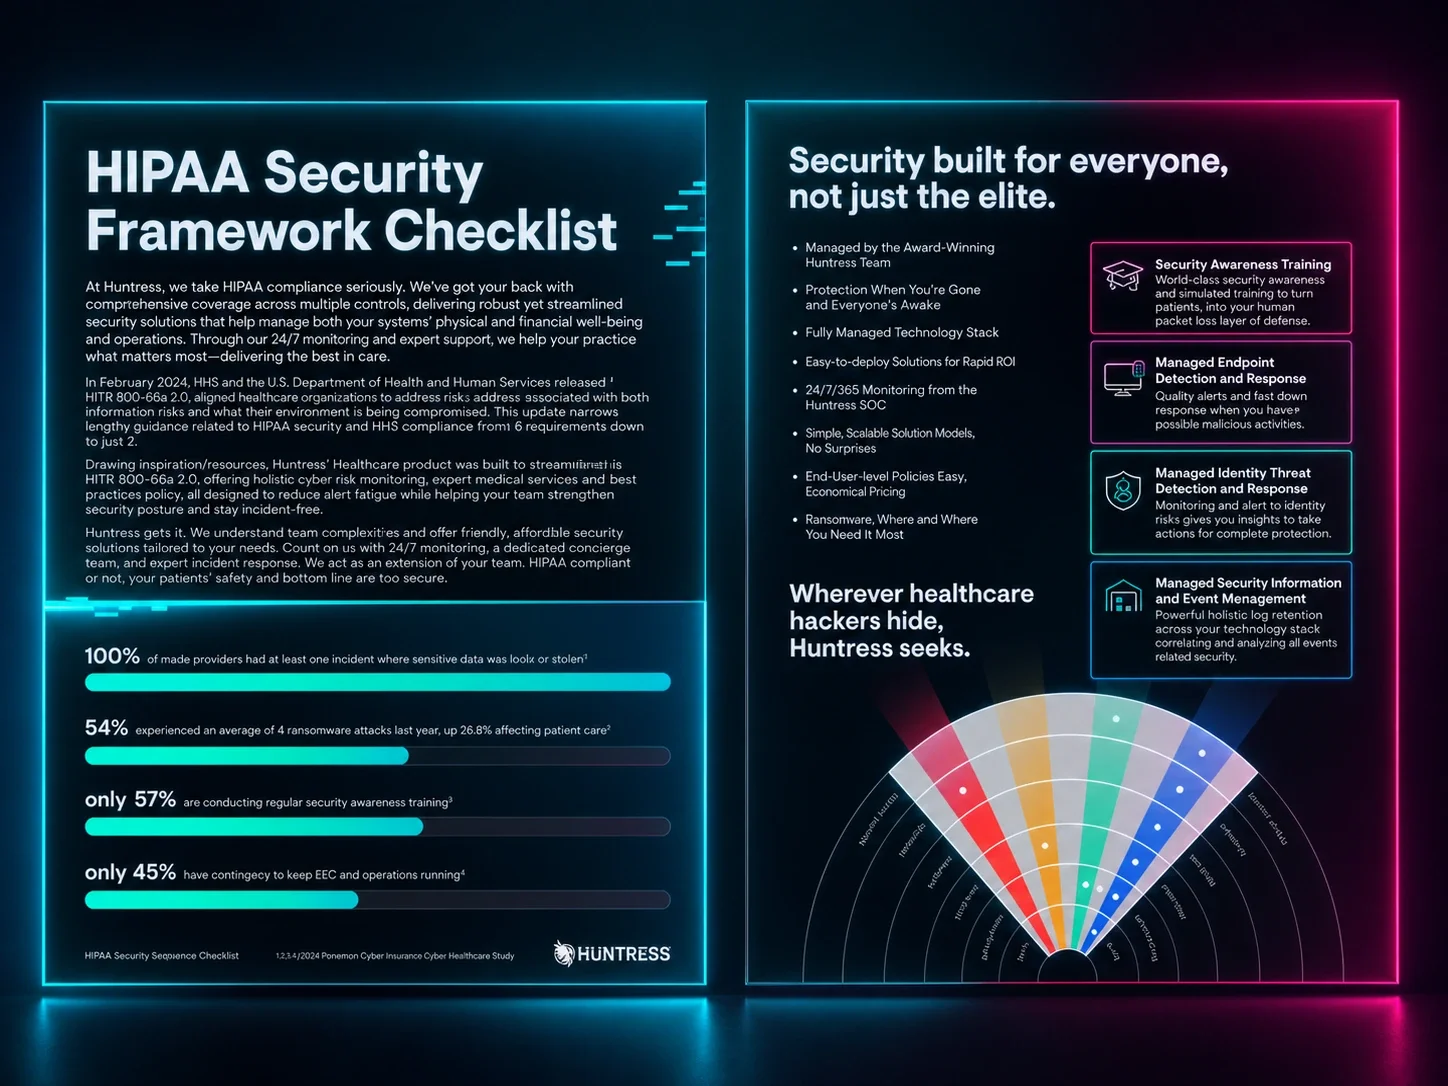
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.

Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
Esta no es una sesión en línea cualquiera. Son 90 minutos de información directa sobre las tácticas reales de los atacantes, demostraciones interactivas de productos, estrategias prácticas y la oportunidad de conectarte con expertos de la industria.
Las organizaciones de salud pequeñas y medianas no solo son vulnerables, sino que también tienen personal insuficiente y están desatendidas. Esto queda demostrado por las más de 71 millones de filtraciones de datos de salud individuales en 2023.
En el campo de batalla cibernético de 2024, necesitas más que solo defensa: necesitas una ofensiva estratégica. Mira este evento virtual y aprende cómo preparar tu oferta de seguridad para el futuro.
Este kit de éxito en ciberseguridad para el sector de la salud está lleno de la información, las herramientas y la guía que necesitas para mantener tu organización funcionando sin problemas y, lo más importante, para mantener seguros a tus pacientes.
El programa Neighborhood Watch de Huntress está diseñado para darles a los MSP como tú las herramientas y los recursos que necesitas para fortalecer tus defensas, proteger tu propio entorno e impulsar tu negocio hacia adelante.

Descubre cómo MDR puede ofrecer la tecnología y la experiencia necesarias para defenderte de los ataques avanzados de hoy.
