

El 10 de septiembre de 2023, MGM Resorts y las operaciones de apuestas en Las Vegas enfrentaron una disrupción generalizada y pérdida de funcionalidad de TI. La acción fue vinculada posteriormente a una entidad conocida como “Scattered Spider,” un actor de amenazas criminal cada vez más audaz y problemático. Más importante aún, los reportes posteriores al incidente de MGM revelaron que otra entidad de casino y hotel en Las Vegas, Caesars Entertainment, fue víctima de manera similar, potencialmente por el mismo grupo (aunque sin efecto disruptivo), en algún momento antes del 7 de septiembre de 2023.
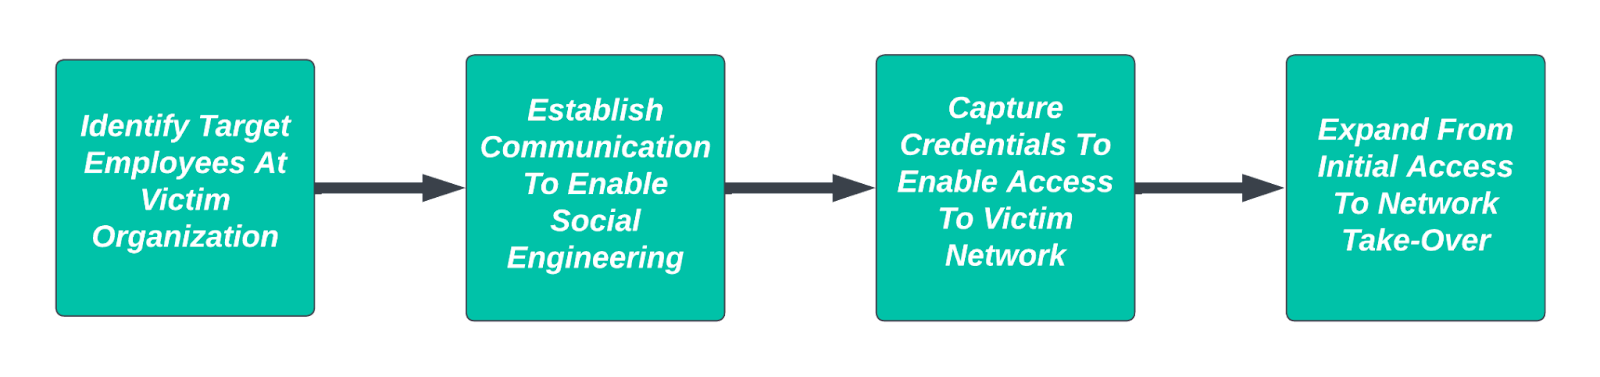
Cabe destacar que, tanto en los eventos de MGM como de Caesars, la mayoría de la información disponible indica que el acceso inicial y las acciones posteriores se lograron mediante ingeniería social dirigida al personal de TI. Si bien aún están surgiendo detalles de este evento, con algunos reportes que indican que la intrusión de Caesars fue obra de un grupo diferente, las operaciones de Scattered Spider frecuentemente aprovechan la ingeniería social dirigida a individuos para capturar credenciales, lo que permite la posterior suplantación de la víctima.
Como se discutió anteriormente, apuntar a identidades, especialmente a través de dispositivos y cuentas personales o en entornos de cloud, representa una técnica reciente y especialmente problemática para que los defensores la contrarresten, como se demostró en los eventos de Las Vegas.
Atacar al usuario para vulnerar la organización
Si bien la información sobre las dos intrusiones de Las Vegas sigue surgiendo (al momento de escribir esto), el vínculo con Scattered Spider como, como mínimo, un agente de acceso inicial que habilitó operaciones de ransomware posteriores parece bastante firme. Si bien algunos reportes iniciales identificaron a la entidad de ransomware ALPHV (también conocida como BlackCat) como responsable del evento de MGM, reportes anteriores han vinculado a las dos entidades con acciones de Scattered Spider que se superponen con observables de ALPHV. Lamentablemente, la relación precisa entre estas entidades (probablemente) distintas sigue sin estar clara.
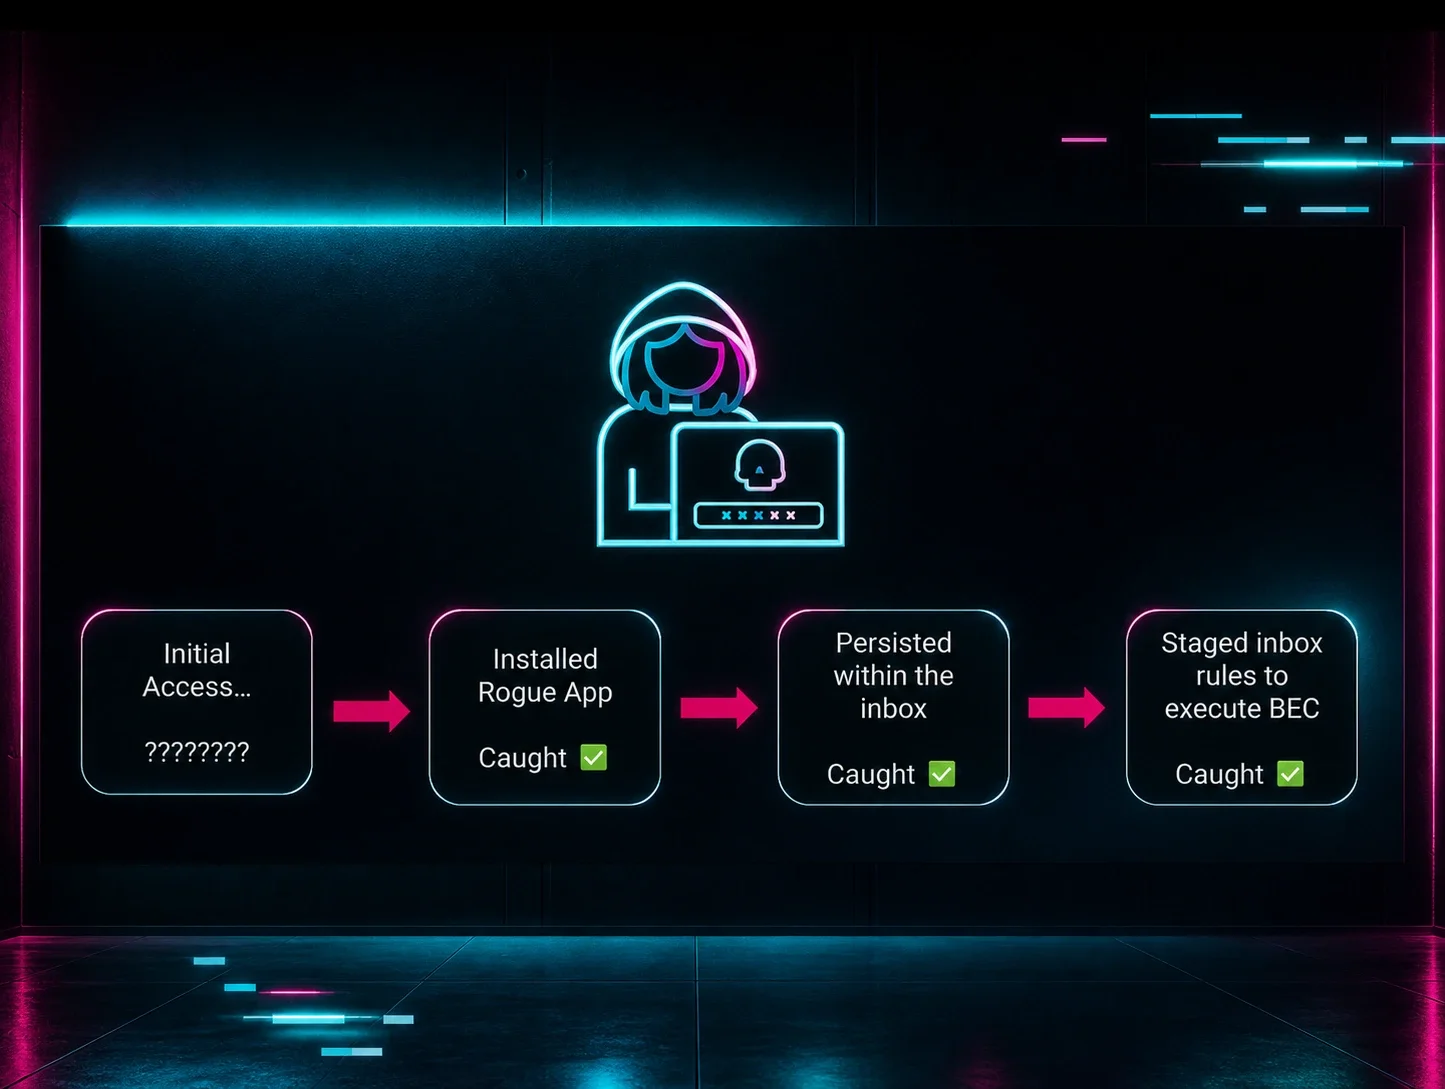
Independientemente de las relaciones entre grupos criminales, la referencia a la actividad de Scattered Spider y a los mecanismos de ingeniería social usados para habilitar la intrusión nos permite identificar los mecanismos probables de acceso inicial. En concreto, las operaciones de Scattered Spider se han correlacionado históricamente con los siguientes tipos de acciones basadas en identidad:
- Suplantar al personal de TI mediante SMS, Telegram o llamadas de voz para hacer ingeniería social con empleados de la víctima, a menudo dirigiéndolos a un recurso de recolección de credenciales o a descargar herramientas (como software legítimo de RMM), lo que facilita el acceso posterior.
- Aprovechar diversas técnicas de phishing para crear portales de recolección de credenciales que suplantan servicios populares. Una vez obtenidas, el actor de amenazas intentaría entonces hacerse pasar por usuarios legítimos.
- Superar los controles de autenticación multifactor (MFA) mediante técnicas de “fatiga de MFA”, aprovechando el acceso a un factor de autenticación (las credenciales del usuario) para enviar notificaciones “push” repetidas, confiando en que la víctima eventualmente acepte una solicitud.
Una vez que Scattered Spider obtiene acceso, una variedad de técnicas —desde instalar herramientas legítimas de RMM con fines maliciosos hasta mecanismos más exóticos como los esfuerzos de “Bring Your Own Driver” o diversas herramientas y exploits— permiten la actividad posterior y el movimiento lateral. Algunos de estos elementos reflejan problemas tradicionales para identificar el uso malicioso de software legítimo, una tendencia cada vez más común tanto en actividades patrocinadas o dirigidas por estados como en operaciones de cibercriminales.
Sin embargo, independientemente de las acciones posteriores, en casi todos los casos conocidos de Scattered Spider, el acceso inicial sigue dependiendo de apuntar al personal de la víctima a un nivel muy individual, de una manera que evade o va más allá de los controles de seguridad habituales.
Ampliar el perímetro de seguridad
Los actores de amenazas y sus comportamientos asociados están en constante coevolución con las acciones y capacidades de los defensores. A medida que los defensores han ganado mayor visibilidad en los entornos monitoreados y han implementado diversas herramientas para identificar actividad claramente (o probablemente) maliciosa dentro de estas redes, los adversarios se han adaptado. La tendencia hacia el uso de binarios de vivir de la tierra (LOLBIN) o el abuso de RMM refleja un aspecto de esta carrera armamentista entre acción y detección, y es un elemento que requiere correlación de señales y reconocimiento de patrones para abordarlo.
Pero además de las acciones que ocurren dentro de los entornos monitoreados, los actores de amenazas se están moviendo más allá del límite de la red para comenzar sus intrusiones donde los equipos de seguridad normalmente carecen de visibilidad o capacidades de monitoreo. Las acciones de Scattered Spider, que van desde intentos de smishing hasta el SIM swapping en los dispositivos personales de las víctimas, reflejan este cambio. En lugar de enfrentar directamente las defensas de una víctima, el actor de amenazas las evade por completo al básicamente secuestrar la identidad de un empleado legítimo y de confianza de la entidad afectada.
En este entorno, las oportunidades de detección y respuesta se vuelven mucho más complejas y desafiantes que con los controles y contramedidas de seguridad tradicionales, donde existe cierta suposición de un “límite” firme entre el entorno de red interno y el internet externo no confiable. Desde una perspectiva de monitoreo y endurecimiento de la seguridad interna, varios enfoques y arquitecturas de seguridad de “zero trust” resultan útiles, pero no permiten visibilidad en las áreas donde los adversarios operan cada vez más.
En cambio, las organizaciones deben extender el perímetro de monitoreo para incluir, cuando sea posible, los servicios e infraestructura que los adversarios buscan subvertir. Identificar los registros u otras fuentes de datos asociadas con servicios de terceros o aplicaciones en la cloud es un primer paso vital. Realmente monitorear y revisar estos elementos, e idealmente correlacionarlos con las observaciones dentro del entorno de red tradicional, es la siguiente etapa para defenderse contra intrusiones centradas en la identidad.
Idealmente, las organizaciones incorporan estos registros de aplicaciones externas a sus prácticas de monitoreo de seguridad existentes, o recurren a un tercero para que realice este monitoreo y alertas por ellas. Obtener visibilidad en entornos críticos centrados en la identidad, como servicios y aplicaciones basados en la cloud, es un primer paso necesario para siquiera darse cuenta de que algo podría andar mal.
Implementación de controles
Una vez que se ha extendido el perímetro, las organizaciones pueden enfocarse en implementar detecciones y controles para contrarrestar la actividad del adversario.
En el caso de las acciones de Scattered Spider, aplicar metodologías como el perfilado de inicios de sesión de los usuarios (por ejemplo, el perfil de ubicación geográfica y lógica para la actividad típica de inicio de sesión), monitorear acciones altamente correlacionadas con la toma de control de una cuenta o actividad de abuso, o identificar y correlacionar instancias de fatiga de MFA con otros indicadores observables, se vuelven acciones vitales. Los controles de seguimiento pueden incluir concientización y gestión de seguridad cuando ocurre tal actividad, lo que lleva a acciones preventivas o contramedidas como deshabilitar cuentas o aislar los activos “tocados” por la identidad potencialmente comprometida.
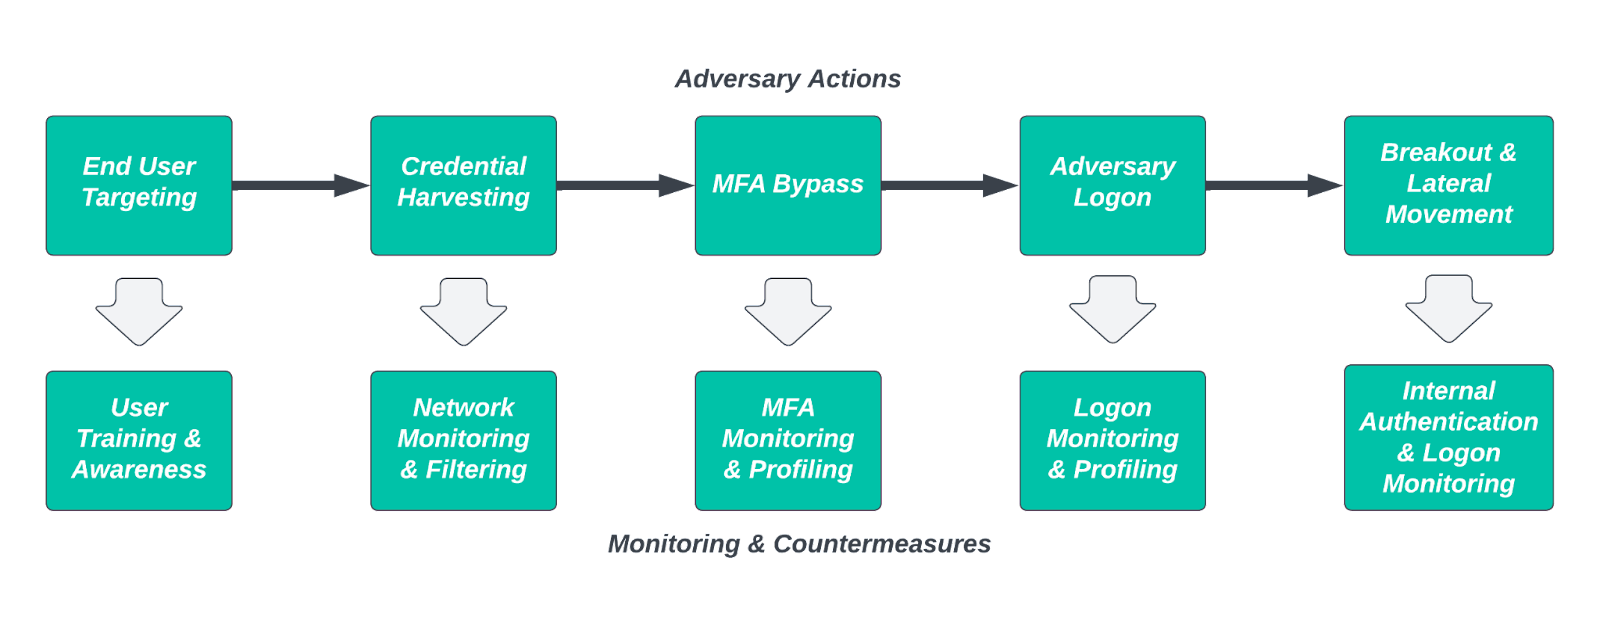
Existe la tentación de ver eventos como las intrusiones de MGM y Caesars como ejemplos de que los humanos son "el eslabón débil" en las operaciones de seguridad. Aunque esta visión es algo popular, está desactualizada e ignora la realidad de una fuerza laboral distribuida, a menudo remota, que opera a gran velocidad. Los usuarios y las redes en las que operan deben estar preparados para el éxito, en lugar de depositar toda la responsabilidad de la defensa en las acciones individuales de los usuarios dentro de un entorno cada vez más saturado y acelerado.
Es necesario establecer un monitoreo mejorado de los comportamientos asociados a las identidades de los usuarios y aplicar la confianza de identidad para extender la cobertura de seguridad a las áreas que los actores de amenazas atacan cada vez más.
Claro, esta acción no es tan sencilla como simplemente decir "los usuarios deberían recibir más capacitación sobre ingeniería social", pero si se aplica de forma sólida y precisa, una combinación de monitoreo y defensa contra el abuso de identidad será mucho más eficaz para contrarrestar a los adversarios. Identificar proveedores externos de identidad críticos, mecanismos de autenticación y funciones similares se convierte así en una función necesaria dentro de las operaciones modernas de TI y seguridad. El endurecimiento de la seguridad de estos elementos y su monitoreo para detectar abusos no es un lujo, sino una necesidad básica para el estado actual de las operaciones.
Conclusión
La identidad es cada vez más un blanco de los adversarios como mecanismo para evadir o eludir los controles de seguridad. Aunque puede ser tentador culpar a las acciones individuales de los usuarios, diversas brechas, desde acciones dirigidas por estados hasta operaciones criminales, dependen de este tipo de abuso y, en muchos casos, terminan teniendo éxito sin importar la capacitación o la conciencia del usuario. Para contrarrestar esta amenaza, las organizaciones deben reconocer el riesgo que representan los ataques centrados en la identidad, como el que parece haber ocurrido en Las Vegas, e implementar visibilidad y controles adecuados para construir capas de defensa contra ellos.
Si quieres aprender más sobre la experiencia de Huntress frustrando ataques centrados en la identidad, lee nuestra serie de blogs comenzando aquí.