

TL;DR:
- Visita huntress.com/cmmc para conocer la información más reciente sobre cómo Huntress ayuda a nuestros clientes y partners en su proceso de cumplimiento con CMMC
- En nuestro Huntress Hub, encontrarás guías y documentación, incluyendo nuestra Matriz de responsabilidad compartida, Guía de operaciones y Plan de operaciones.
- Para ayudar con el cumplimiento de CMMC, Huntress tiene una función llamada Modo de Datos Confidenciales, que bloquea el acceso de los analistas de seguridad de Huntress a posibles archivos CUI, sin comprometer su capacidad de detectar y remediar amenazas de forma eficaz. Sigue leyendo para entender mejor el cumplimiento de CMMC y cómo ayuda Huntress.
Las amenazas cibernéticas cada vez más sofisticadas han aumentado las exigencias de seguridad para las organizaciones, en particular las que forman parte de la cadena de suministro del Departamento de Defensa (DoD). La Certificación del Modelo de Madurez de Ciberseguridad (CMMC) se introdujo para establecer un nuevo estándar de cumplimiento y gestión de riesgos.
Pero entender el cumplimiento de CMMC, en especial después de varias actualizaciones, puede parecer abrumador. Es esencial comprender cómo herramientas como Huntress pueden encajar dentro de un marco seguro y conforme a la normativa.
Un vistazo a la historia de CMMC, desde CMMC 1.0 hasta la Regla final de 2024
CMMC 1.0 y los retos iniciales
Lanzado en 2020, CMMC 1.0 se estructuró en torno a cinco niveles de madurez distintos, cada uno con evaluaciones externas obligatorias. Los proveedores que daban soporte a organizaciones sujetas a CMMC también debían demostrar cumplimiento, ya fuera mediante su propia evaluación de CMMC o al obtener la autorización FedRAMP. Estos altos estándares generaron obstáculos considerables, en especial para los proveedores más pequeños, debido a recursos limitados y altos costos.
CMMC 2.0 trae simplificación
Para 2021, el marco evolucionó a CMMC 2.0, reduciendo el número de niveles a tres. Este cambio aligeró la carga al eliminar nuevos requisitos para realinear el Nivel 2 con NIST 800-171r2 y seleccionar los requisitos del Nivel 3 a partir de NIST 800-172. Es importante destacar que las evaluaciones externas se volvieron obligatorias solo para las organizaciones de Nivel 3 y algunas entidades de Nivel 2, ampliándose de forma gradual a lo largo del despliegue por fases. Sin embargo, los proveedores que atendían a organizaciones aplicables a CMMC seguían sujetos a estrictos requisitos de cumplimiento dentro de las reglas de la versión 1.0.
La Regla final de 2024 y los cambios específicos para proveedores de servicios en la nube
La "Regla final de CMMC" de 2024, 32 CFR Parte 170, introdujo cambios importantes, en especial en los requisitos para proveedores. Los proveedores de servicios en la nube utilizados para almacenar, procesar o transmitir Información No Clasificada Controlada (CUI) siguen obligados a cumplir totalmente con CMMC o a contar con la autorización FedRAMP. Sin embargo, los proveedores de servicios en la nube que actúan únicamente como Activos de Protección de Seguridad (herramientas que brindan seguridad sin almacenar, procesar o transmitir CUI de forma directa) ya no están obligados a someterse a las mismas evaluaciones externas. En cambio, la responsabilidad del cumplimiento recae en las organizaciones que usan estas herramientas, para asegurarse de que las capacidades de seguridad que ofrecen sus proveedores sean suficientes para cumplir con los objetivos de CMMC.
Qué significa CMMC para Huntress como Activo de Protección de Seguridad
El marco de CMMC identifica a los Activos de Protección de Seguridad como personas, procesos o tecnología que brindan funciones o capacidades de seguridad dentro del alcance de evaluación de CMMC del contratista.
Huntress está clasificado como un Activo de Protección de Seguridad, ya que podemos ayudar a las organizaciones sujetas a CMMC a mantenerse seguras a través de nuestras soluciones:
- Managed Detección y respuesta para endpoints (EDR) para proteger endpoints
- Managed Identity Threat Detection and Response (ITDR) para proteger identidades
- Managed Security Awareness Training (SAT) para preparar a los empleados
- Managed Security Information and Event Management (SIEM) para mejorar las defensas
Los activos de protección de seguridad, como Huntress, se evalúan según sus capacidades de seguridad y no están sujetos a evaluaciones de cumplimiento independientes.
Cómo Huntress ayuda a cumplir con CMMC
Al gestionar la ciberseguridad en un entorno que cumple con CMMC, se requieren ciertas capacidades para manejar archivos que contienen CUI durante las detecciones de amenazas. Por ejemplo, recuperar archivos para investigaciones de malware podría exponer sin querer datos confidenciales.
Al reconocer este desafío, Huntress creó su nuevo Sensitive Data Mode (modo de datos confidenciales), una configuración diseñada para lograr el equilibrio perfecto entre una investigación de amenazas eficaz y los requisitos de cumplimiento.
El Sensitive Data Mode de Huntress explicado
Esto es lo que ofrece el modo de datos confidenciales para ayudarte a cumplir con CMMC:
1. Bloquear el acceso del SOC a posibles archivos con CUI
Huntress ahora permite a las organizaciones bloquear el acceso de nuestro Centro de operaciones de seguridad (SOC) a archivos que probablemente contengan CUI durante las investigaciones. Huntress bloquea la recuperación de tipos de archivo de alto riesgo (por ejemplo, documentos, hojas de cálculo) durante las investigaciones. Esta medida reduce el riesgo y protege el cumplimiento.
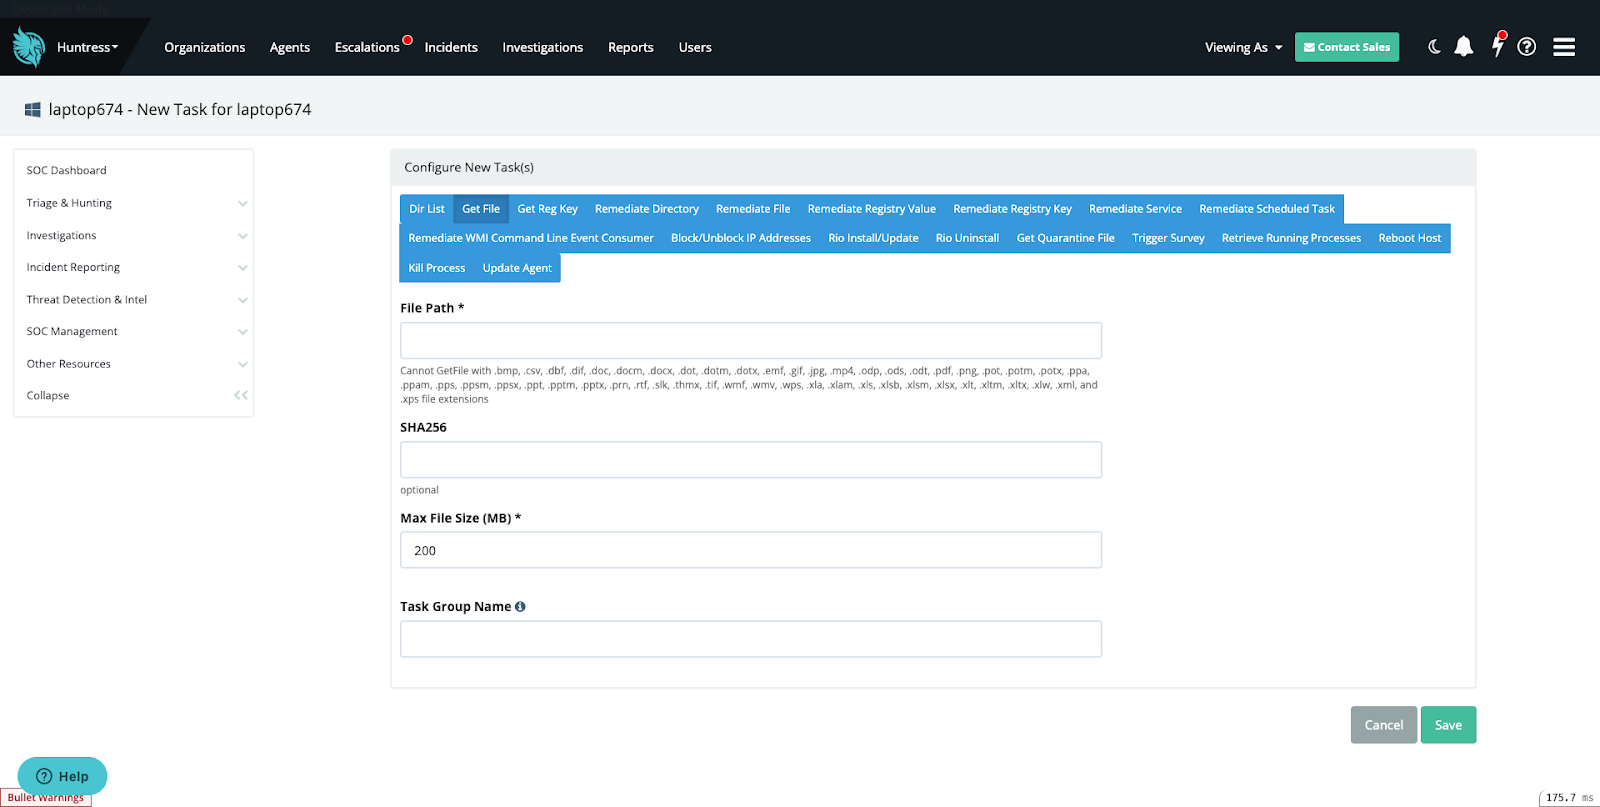
Captura de pantalla que muestra los tipos de archivo excluidos cuando el modo de datos confidenciales (Sensitive Data Mode) está activado.
2. Detección de amenazas eficaz para los analistas
Los analistas de Huntress aún pueden recuperar y analizar archivos ejecutables, scripts u otros tipos de archivo no confidenciales que suelen asociarse con actividad maliciosa. Esto significa que podemos seguir entregando informes de incidentes críticos con un 99 % de precisión, sin comprometer el cumplimiento.
Para ver una lista actualizada de los tipos de archivo bloqueados con Sensitive Data Mode, visita nuestra base de conocimientos aquí.
¿Necesitas mantener el cumplimiento con CMMC? Avísanos.
Sensitive Data Mode ya está disponible y se puede configurar bajo pedido contactando a soporte.
Y asegúrate de reservar tu demo con Huntress hoy.