

De alguna manera, ya es octubre. El otoño llegó oficialmente, el sabor a calabaza con especias volvió con todo, y una vez más celebramos el Mes de la Concientización sobre la Ciberseguridad. Hemos visto salir muchas amenazas de la nada en el último año, así que es el momento perfecto para hacer un balance de tu seguridad digital, repasar las mejores prácticas y familiarizarte con lo que están haciendo los cibercriminales de hoy.
Por si no lo sabías, el Mes de la Concientización sobre la Ciberseguridad lo creó el Departamento de Seguridad Nacional de EE. UU. junto con la National Cyber Security Alliance. Cada octubre, nos reunimos para crear conciencia sobre la ciberseguridad, promover formas de reducir el riesgo en línea y celebrar todo el trabajo que se hace para combatir las ciberamenazas. En esta publicación de blog, compartiremos algunos de nuestros consejos, trucos y opiniones más candentes para ayudarte a mantenerte seguro y protegido en línea, durante este mes y todo el año.
1. El ransomware regresó con todo
El ransomware es excelente para arruinarle el día a cualquiera, pero no se trata de ningún exploit de día cero que recién estamos conociendo. De hecho, el ransomware ha sido un problema constante desde 1989, cuando entró en escena de forma muy pública a través de unos disquetes infectados. Desde entonces, para bien o para mal, nos hemos familiarizado mucho con el ransomware a medida que este, y nuestras defensas, han evolucionado. Más o menos para esta misma época el año pasado, incluso se había vuelto algo predecible. Eso fue hasta que se eliminó el malware Qakbot.
Cuando el FBI anunció que habían desmantelado Qakbot, había motivo para celebrar. Nos encanta ver cómo se derriba un botnet. Pero los cibercriminales son flexibles. La ausencia de Qakbot abrió paso a una ola de ransomware, que rápidamente nos hizo pasar de tener control sobre la amenaza a sentirnos abrumados, tratando de ponernos al día con nuevas variantes y tácticas.
Entonces, ahora que el ransomware se ha vuelto más popular que nunca, es fundamental que estés alerta y te protejas, sobre todo porque los métodos de los atacantes cambian. Por ejemplo, los operadores de ransomware han comenzado a implementar con más frecuencia tácticas de Bring Your Own Vulnerable Driver (BYOVD) para desactivar sistemas de defensa y elevar privilegios.
Si el ransomware puede atacar a algunas de las corporaciones más grandes, todos estamos en riesgo, y a los actores de amenazas les encanta apuntar a las pequeñas y medianas empresas. Entonces, aquí van algunos consejos sencillos para protegerte del ransomware:
- Mantén tus dispositivos actualizados: un método principal que los actores de amenazas usan para lanzar un ataque de ransomware es a través de una vulnerabilidad en tus aplicaciones o sistemas operativos. Mantenerlos actualizados puede ayudar a prevenir eso.
- Verifica primero, confía después: siempre verifica que los archivos adjuntos de correo, los enlaces y el remitente del correo sean legítimos antes de abrir o hacer clic en algo.
- Confirma una conexión segura: cada vez que envíes información personal o sensible, asegúrate de que la conexión del sitio sea segura. Siempre verifica que la URL que visitaste empiece con https, o revisa que haya un ícono de candado junto a la barra de direcciones para confirmar que el sitio es seguro.
- Mantente al día en educación sobre ciberseguridad: estos consejos no son la guía definitiva de las mejores prácticas de ciberseguridad. Las amenazas siempre están evolucionando. Asegúrate de mantenerte al tanto de las amenazas y vulnerabilidades, y sigue el consejo de los expertos en ciberseguridad.
- Ten en cuenta el estado de protección de tu software de protección de endpoints: asegúrate de que funciones como Tamper Protection y los mecanismos de autoprotección estén habilitadas para ayudar a proteger contra ataques BYOVD.
- Siempre investiga la actividad sospechosa relacionada con la protección de endpoints: un software defensivo que no responde, está deshabilitado o no ha reportado información es un indicador de compromiso.
2. Las VPN sin MFA dan más miedo de lo que crees
Nunca le darías a un actor de amenazas acceso total y sin filtros a tu red, ¿verdad? Claro que no, eso sería una tontería. Después de todo, estamos hablando de ciberseguridad aquí.
Y sin embargo, hay demasiadas VPN expuestas sin autenticación multifactor (MFA) o que no han sido parchadas. Dato curioso: las VPN SSL sin MFA son un blanco tan grande como el protocolo de escritorio remoto (RDP) expuesto y el software de monitoreo y gestión remota (RMM), y son más peligrosas.
SSL VPN, o VPN de capa de sockets seguros, está pensada para dar una conexión segura y directa entre un usuario y una red. Es excelente para muchísimas empresas, y hace que trabajar de forma remota sea conveniente y seguro. Pero si no tienes cuidado, es como extender una alfombra roja para los actores de amenazas.
Además, la mayoría de las VPN no están configuradas para conservar registros durante mucho tiempo. Si quedan expuestas, los atacantes simplemente pueden tantear un entorno hasta lograr entrar, todo sin que se active ninguna alerta. No sabrías que un ataque estaba ocurriendo hasta que terminara, porque no habría forma de saber siquiera que una cuenta de VPN fue comprometida.
Ahora bien, ¿por qué esto es más peligroso que un RDP o RMM expuesto? Es poco probable que las VPN tengan el mismo nivel de seguridad o monitoreo que RDP o RMM, como la Detección y respuesta para endpoints. Cuando un atacante llega a una máquina a través de RDP, tu EDR va a saber lo que está pasando. El ataque se detectará en esa máquina, y podrás manejar la amenaza. Ese no es el caso con la VPN. Tu EDR no va a hacer nada cuando los atacantes se conectan directamente a tu red a través de su propia máquina. Cuando tu VPN no tiene parches y está expuesta, es como decir: "La puerta está abierta, sírvete lo que quieras".
Entonces, ¿qué puedes hacer para protegerte? Aquí tienes algunas opciones:
- Agrega MFA a tu VPN: Asegúrate de que todas tus cuentas de VPN tengan MFA habilitado. Ahora, si un atacante intenta obtener acceso, tú y el propietario de la cuenta sabrán lo que está pasando y podrán actuar para prevenir ataques.
- Mantente actualizado: Asegúrate siempre de que tu VPN esté parchada y actualizada para prevenir vulnerabilidades que les den acceso a los atacantes.
- Administra los registros con SIEM: Por si todo lo demás falla, no te tomará por sorpresa un ataque si tienes visibilidad de los registros de tu VPN. Con Security Information and Event Management, o SIEM, puedes almacenar de forma segura los registros de tu VPN para saber siempre quién se está conectando.
- Revisa los controles de acceso regularmente: Los atacantes suelen apuntar a aplicaciones heredadas y cuentas obsoletas que los administradores dejaron instaladas por accidente. Asegúrate de revisar regularmente tu software, el acceso a las cuentas y los permisos con todas las herramientas remotas.
- No olvides tu RMM y RDP: A los atacantes les encanta explotar estas dos opciones de accesibilidad cuando están habilitadas. Asegúrate de aplicar también todas las estrategias anteriores a estas herramientas de administración remota.
3. Tu Mac no es tan segura
Cada vez que pienso en la ciberseguridad de macOS, pienso en un buen amigo mío que mira felizmente transmisiones piratas en algunos de los sitios web más sospechosos que he visto. ¿Por qué? Está usando una Mac, ¿qué podría pasar? Bueno, en realidad, mucho.
No es que las Macs fueran inmunes a las ciberamenazas en los tiempos en que Justin Long y su exuberante cabellera protagonizaban aquellos viejos comerciales de Apple. "Soy una Mac. Soy una PC." Simplemente no había tantas amenazas que pudieran apuntar a dispositivos macOS en ese entonces. Eso ha cambiado. Malware patrocinado por estados, adware, infostealers avanzados e incluso spyware como LightSpy son lo que acecha en las sombras.
Pero con el 57% de los usuarios de Mac creyendo que no existe malware que pueda dañarlos, es fundamental que las personas y las empresas que dependen de las Macs conozcan la verdad detrás de estos mitos. Las Macs necesitan protegerse como cualquier otro dispositivo, especialmente ahora que la adopción de Mac por parte de las empresas ha aumentado un 20% interanual. Usar un EDR creado para macOS, junto con sólidas prácticas de concientización en ciberseguridad como respaldo, es la mejor manera de proteger tus dispositivos Mac y tu empresa de las amenazas.
4. Cuando se trata de ciberseguridad, empieza por lo básico antes de ir a lo grande
Te voy a presentar dos soluciones de ciberseguridad. ¿Cuál crees que es la mejor opción para la mayoría de las empresas?
Solución A: Endpoint Vanguard X. Elimina las ciberamenazas a escala empresarial, todo gracias a un súper equipo de marines cibernéticos pionero a nivel mundial e impulsado por IA. Y solo cuesta $300 por endpoint.
O la Solución B: simplemente saber que no debes descargar archivos de correos aleatorios que recibes.
¿Elegiste la Solución B? Bien. Porque te puedo asegurar que tendría un impacto inmediato y positivo en la ciberseguridad de la mayoría de las empresas, y costaría mucho menos también.
Ahora bien, la Solución A estaba solo... ligeramente exagerada. Pero las herramientas y soluciones de ciberseguridad varían de muchas formas. Existen herramientas que ofrecen defensas integrales para algunas de las organizaciones más grandes y complejas del mundo. Algunas son increíblemente flexibles y ofrecen cualquier solución que se te ocurra; algunas están impulsadas por inteligencia artificial avanzada; y algunas te respaldan con soporte 24/7 y supervisión de expertos en seguridad humanos reales.
Pero la solución de ciberseguridad perfecta para alguien podría ser tan simple como enseñarles a sus empleados a no escribir sus contraseñas en una nota adhesiva, o a reconocer un correo de phishing. Para la mayoría de las empresas, los conceptos básicos de ciberseguridad les darán muchísima más protección que cualquier herramienta o plataforma avanzada.
Ahora bien, esto puede ser una opinión controvertida, pero el elemento humano en la ciberseguridad es un superpoder que suele olvidarse. Es la primera línea de defensa contra las amenazas, y fácilmente también puede ser la línea de defensa más fuerte de alguien. Confiamos plenamente en lo que puede lograr el security awareness training (SAT), así que aquí hay algunas prácticas básicas recomendadas de las que quizás no hayas oído hablar:
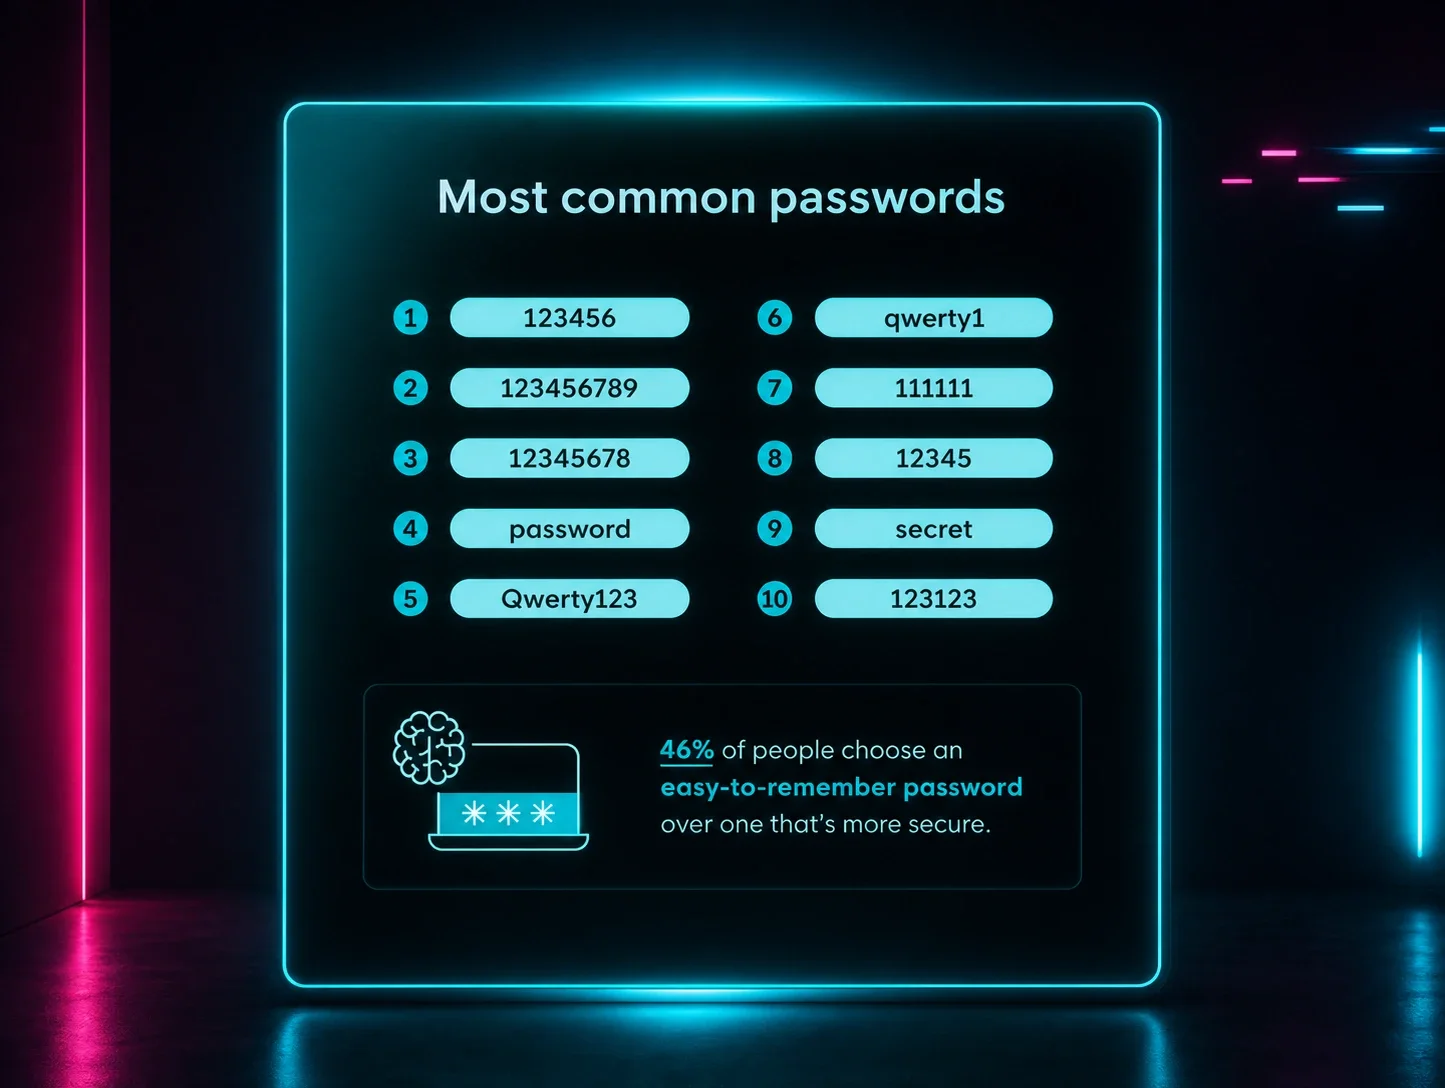
- Usa un administrador de contraseñas con contraseñas únicas: Asegúrate de que todas tus contraseñas sean únicas, pero no intentes recordarlas todas ni las anotes. Usa un administrador de contraseñas confiable como LastPass para mantenerte organizado. Y ahora, si una de tus cuentas se ve comprometida, ninguna de las demás lo estará, y no olvidarás ninguna contraseña.
- MFA todo el día: Claro, a veces es molesto responder a una notificación de MFA, pero es mucho más fácil que tener tu correo comprometido. MFA es increíblemente efectivo para proteger tus cuentas cuando se usa correctamente. Asegúrate de tener MFA (resistente a phishing, si es posible) configurado con la mayor cantidad de ajustes de seguridad habilitados que puedas.
- No compartas de más: Si recibes una llamada entrante, nunca entregues ninguna información personal. Incluso si el identificador de llamadas dice que es tu banco, tu médico, quien sea. El identificador de llamadas se puede falsificar, y a los atacantes no les importa mentirte por teléfono.
Para cerrar
El Mes de Concientización sobre Ciberseguridad no es un evento aislado. Claro, nos tomamos el tiempo en octubre para profundizar realmente en la concientización y la educación. Pero el objetivo de este mes, especialmente para nosotros y nuestra comunidad, es llevar lo que aprendemos ahora hasta el próximo año. La concientización sobre ciberseguridad no termina el 1 de noviembre. Así que, esperamos que estos consejos te hayan servido de algo, ahora o en cualquier época del año.
Un último consejo extra: Ningún servicio legítimo, empresa, agencia gubernamental, o lo que sea, te va a pedir que pagues algo con tarjetas de regalo. A menos que literalmente estés hablando de regalos de cumpleaños o festividades con personas en las que confías absolutamente, en el momento en que alguien diga "tarjetas de regalo", cuelga. Borra el mensaje. Etcétera. Es 100% una estafa.
Un agradecimiento especial a Ethan Tancredi, Dima Kumets, Max Rogers, Alden Schmidt, Stuart Ashenbrenner y Greg Linares por aportar su excelente experiencia a esta publicación del blog.