

Resolvemos miles de alertas cada mes en nuestro Centro de operaciones de seguridad (SOC). Y, claro, podríamos sacar números llamativos, pero ¿qué resuelve eso en realidad? Los números grandes tienden a desdibujar los detalles hasta que son solo más ruido.
Si no trabajas dentro de un SOC, casi nunca ves lo que realmente ocurre durante un ciberataque. Ves el titular de la noticia después de los hechos, pero no ves el pánico, la investigación ni, lo más importante, el rescate.
Pero estamos aquí para cambiar eso. Esta es la historia de cómo un negocio local casi lo pierde todo por uno de los puntos de entrada más atacados de internet: una VPN expuesta al público.
Verás cómo la combinación de tecnología y experiencia humana genera resiliencia en seguridad en lugares inesperados.
Conclusiones clave:
- Las pequeñas empresas, no solo las grandes corporaciones, son objetivos clave del ransomware. Los atacantes se enfocan ante todo en las ganancias, incluso si eso significa atacar organizaciones que cumplen funciones críticas en las economías locales y las cadenas de suministro.
- Un solo punto de entrada vulnerable puede derivar en un ataque de ransomware en toda regla. En este caso, una VPN comprometida sin autenticación multifactor (MFA) dio pie a tácticas como el robo de credenciales, el movimiento lateral y los intentos de desactivar herramientas de seguridad. Capas adicionales de seguridad, como MFA y el monitoreo del acceso remoto, pueden detener a los atacantes antes de que causen daños importantes.
- Mientras las herramientas de detección identificaron actividad sospechosa, el análisis humano tomó la decisión final de aislar una red y expulsar a un atacante.
- No necesitas un presupuesto de nivel empresarial para defenderte de amenazas de ese nivel. Lo que importa es la combinación correcta de visibilidad, experiencia y un plan de respuesta claro.
El objetivo: más que una pequeña empresa
Veamos el contexto.
La víctima de este ataque es una pequeña empresa estadounidense de fabricación para la construcción que cumple un rol clave en su cadena de suministro local.
Empresas como esta no son los gigantes tecnológicos de Fortune 500 que aparecen a diario en los titulares. Pero son los negocios que mantienen vivos a muchos pueblos. Suelen ser el motor de su economía local. Cuando un negocio así cae, no solo sufren sus empleados. Sufre cada proyecto posterior que espera su producto. Sufren los proveedores locales, los socios e incluso los restaurantes cercanos que dependen de su negocio.
Cuando empresas así reciben un ataque de ransomware y cierran por una semana (o para siempre), personas reales arriesgan perder su sustento.
¿Cómo entraron los atacantes?
Todo ciberataque comienza con una vulnerabilidad expuesta, ya sea un error de software o una persona frente a un teclado. Y aunque hay mil formas de entrar a una organización, solo hay unas pocas formas de moverse una vez adentro.
En este caso, todo comenzó con una VPN comprometida, una técnica de ataque que nuestro SOC ve con demasiada frecuencia.
Si has trabajado en una empresa estadounidense, conoces la rutina. Usas una VPN para conectarte de forma remota a tu red de trabajo. Pero aquí va una realidad alarmante: casi la mitad de los entornos que protegemos no usan autenticación de dos factores (2FA) en sus VPN. Esto significa que dejan la puerta principal sin seguro para que los atacantes entren cuando quieran.
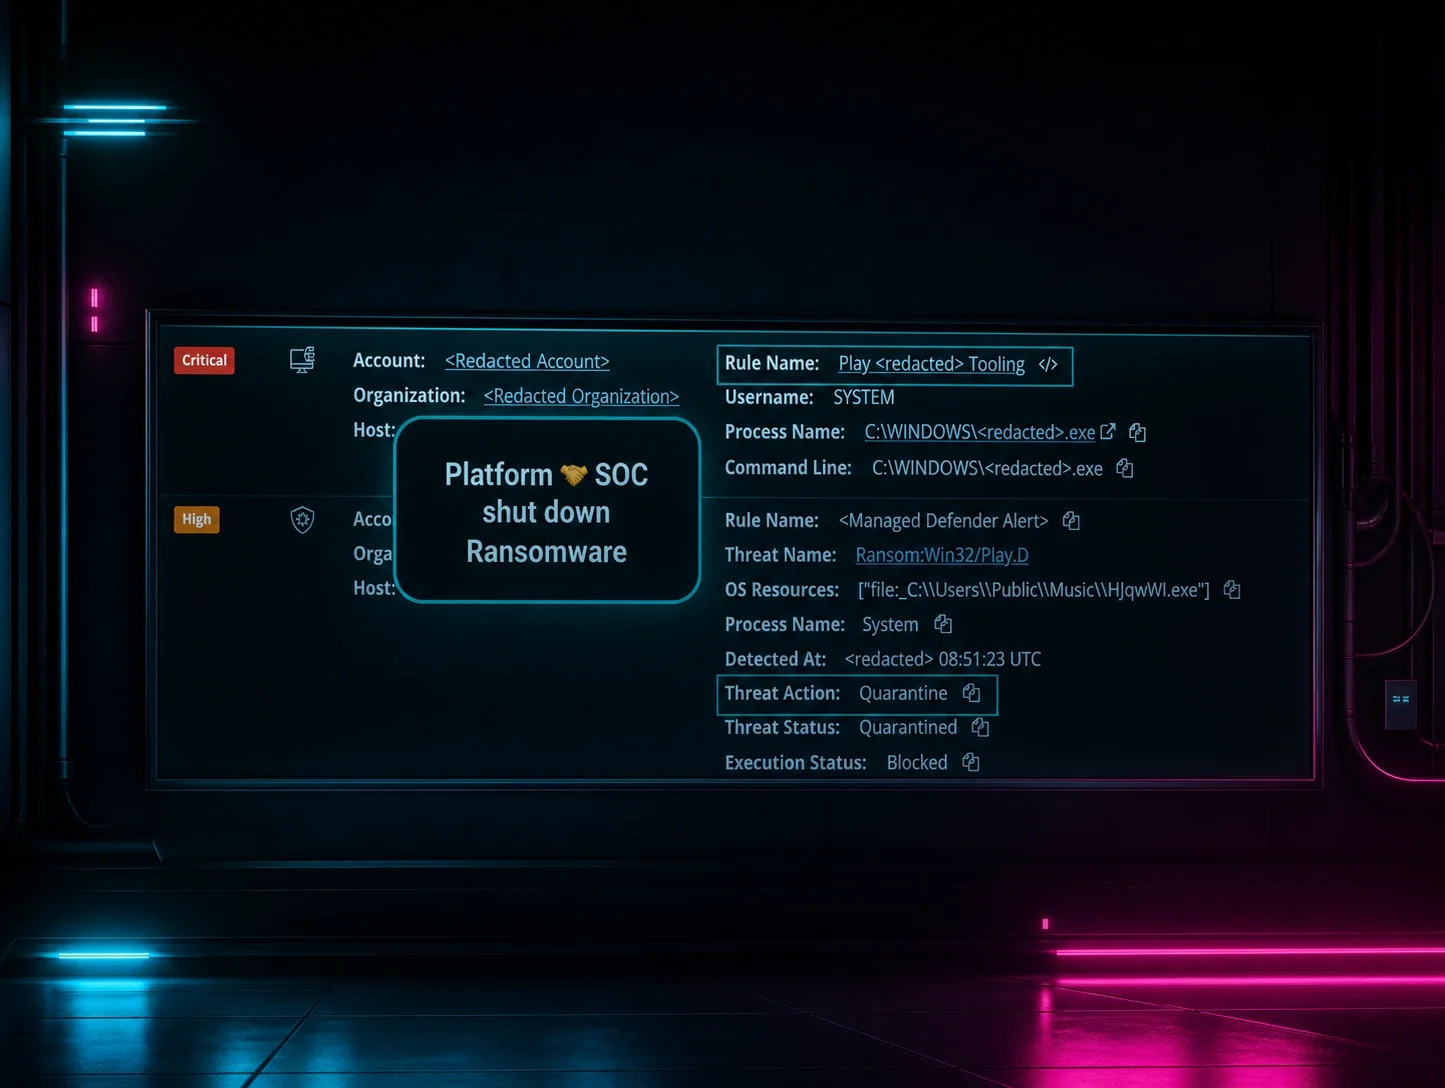
En este caso, nuestro SOC recibió la primera alerta cuando Managed Detección y respuesta para endpoints (EDR) del cliente comenzó a emitir señales de advertencia por actividad potencialmente sospechosa. A medida que nuestra investigación avanzaba rápidamente, la ruta del ataque y el punto de entrada inicial quedaron claros:
- Entrada: el atacante inició sesión mediante VPN
- Reconocimiento: usó protocolo de escritorio remoto (RDP) para explorar la red, con la esperanza de encontrar credenciales de administrador, es decir, las llaves del reino
- Robo de credenciales: se movió lateralmente a un servidor y extrajo credenciales, robando nombres de usuario y contraseñas
- Sabotaje: una vez logrado el acceso de administrador, el atacante intentó deshabilitar Microsoft Defender y detener el agente de Huntress.
Aunque el atacante intentó deshabilitar nuestro software, su intento finalmente fracasó.
La respuesta: personas + tecnología
El software es excelente. Hace nuestras vidas más fáciles y seguras de incontables maneras. Pero durante emergencias cibernéticas críticas, no toma decisiones de criterio, no tranquiliza a las víctimas ni investiga la actividad de la amenaza. Ahí es donde entra el elemento humano.
Este rescate no se trató solo de un algoritmo. Se trata de las personas de nuestro SOC que salvaron a una pequeña empresa de ser destruida por ransomware.
1. Triaje
Estos son los profesionales de seguridad al otro lado del teclado cuando suena una alerta a las 3:00 a. m.
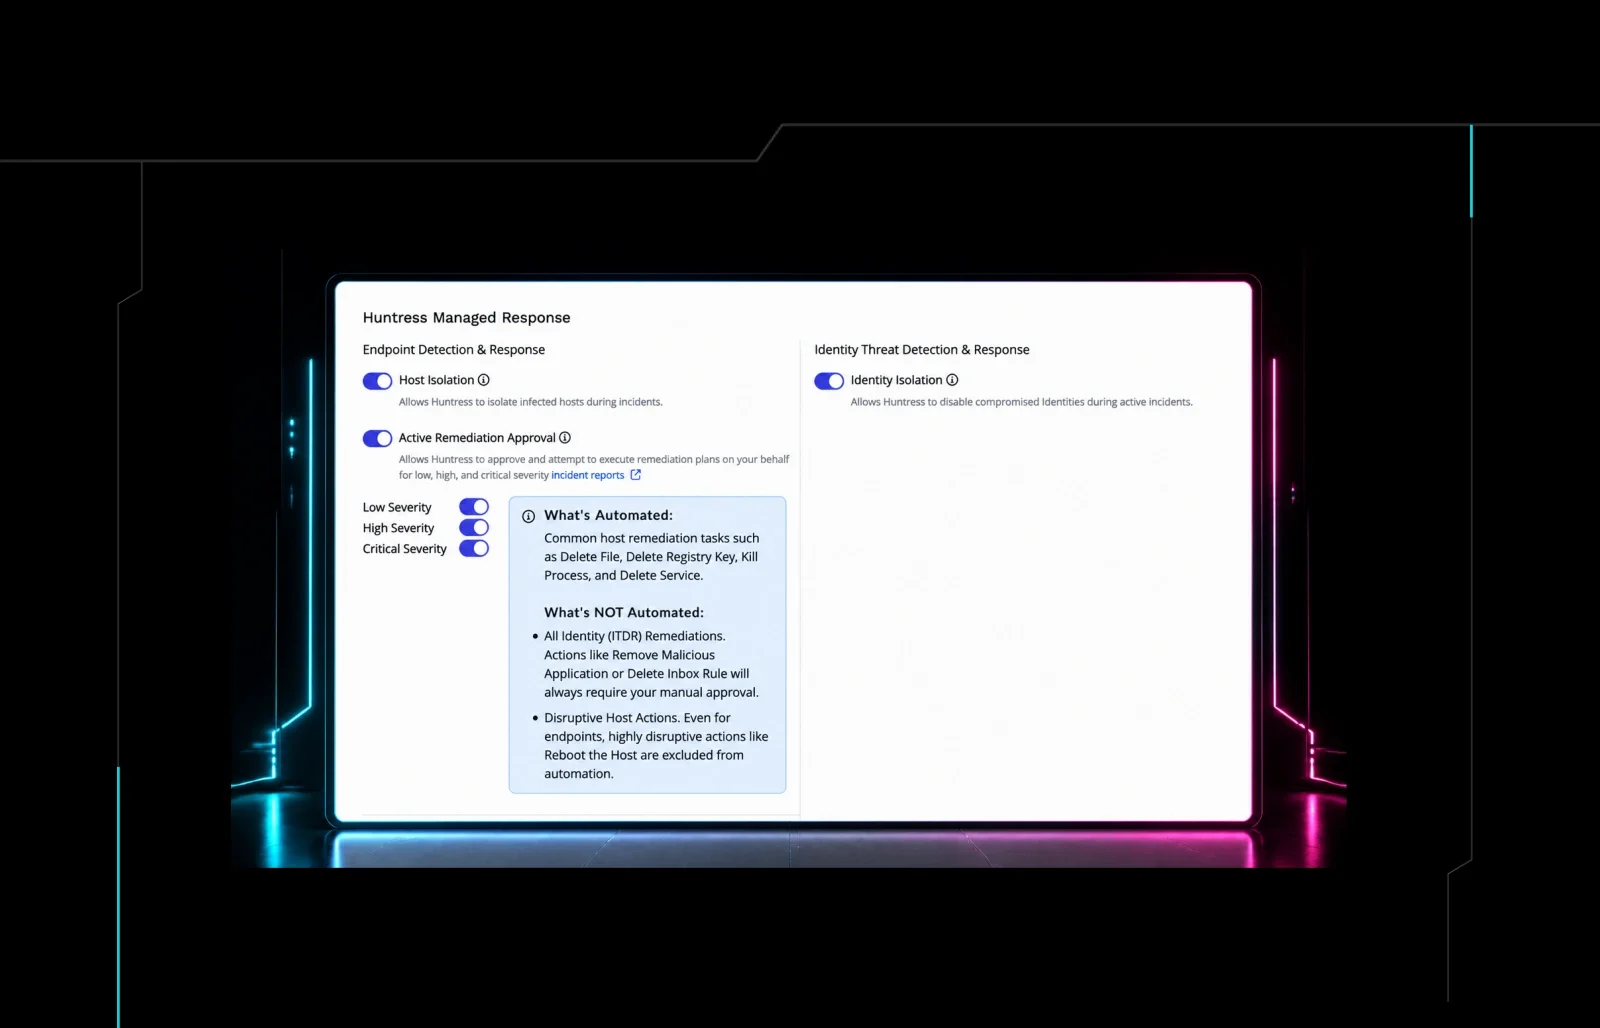
Cuando comenzaron a llegar las señales, nuestros analistas del SOC no se limitaron a reenviar un correo automatizado. Investigaron, recopilaron datos forenses y armaron una línea de tiempo que llevó a una decisión crítica: aislar la red. Con solo unos clics, esta empresa quedó desconectada de internet. Los atacantes, que estaban a mitad de su operación, de repente perdieron la conexión con el entorno de la víctima. Quedaron bloqueados y neutralizados.
2. Soporte
Aquí entra nuestro equipo de SOC Support. Este trabajo no se trata solo de detalles técnicos. También se trata de personas trabajando con personas para resolver desafíos de seguridad en tiempo real.
Imagina que eres el IT Manager de esta pequeña empresa. Tu red acaba de quedarse sin conexión. Comienzas a entrar en pánico genuinamente. Los peores escenarios te pasan por la cabeza: que te despidan, perder los datos confidenciales de la empresa, o no poder recuperarte en absoluto.
El equipo de SOC Support estuvo al teléfono con el cliente, brindando tranquilidad y explicando lo que realmente estaba pasando. Esto es crucial para ayudar a las víctimas a pasar del pánico a la acción en escenarios extremadamente estresantes.
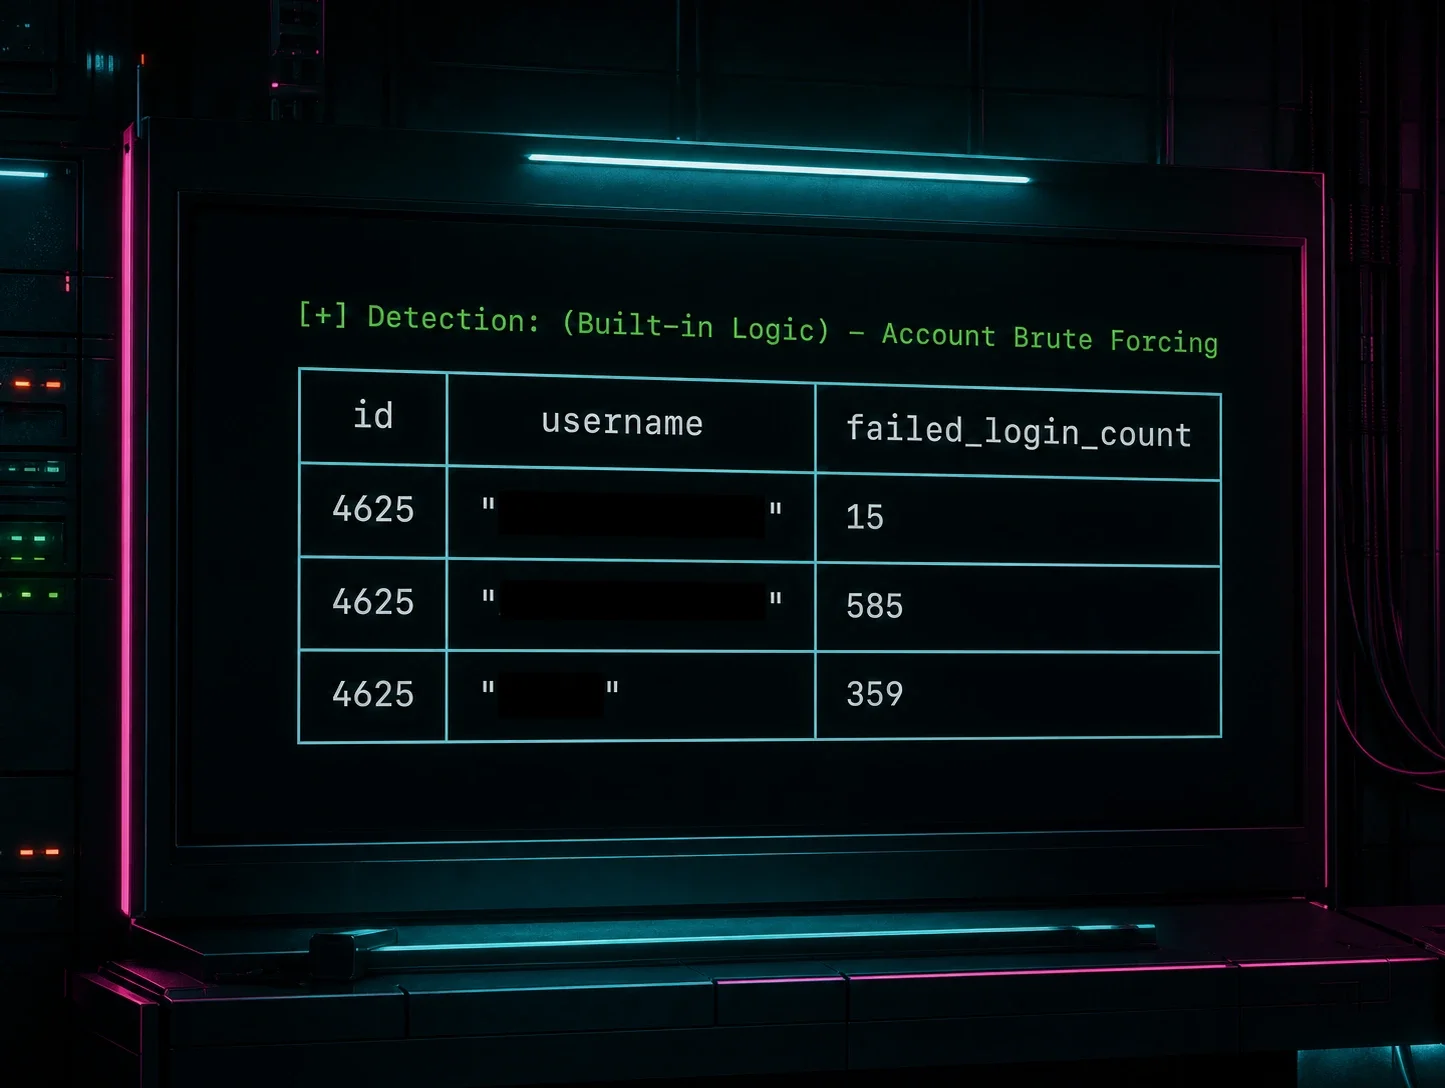
Y como sospechábamos una violación de VPN, el equipo de SOC Support solicitó los registros de VPN del cliente. No puedes arreglar un agujero si no sabes dónde está, ¿verdad?
3. Análisis profundo
Aquí es donde entra nuestro equipo de Tactical Response. Están buscando la prueba definitiva para que el cliente vuelva a estar en línea de forma segura ahora.
Después de revisar los registros de VPN, Tactical Response confirmó el culpable del acceso inicial: compromiso de VPN.
Para recuperar el control de su entorno, Tactical Response recomendó los siguientes pasos iniciales:
- Deshabilitar las cuentas comprometidas
- Activar 2FA
En solo unas horas, se resolvió una situación que pudo haber terminado con un evento de ransomware capaz de acabar con el negocio. Expulsamos a los malos, cerramos los agujeros, y la cadena de suministro siguió funcionando en esta comunidad local.
Aprende más sobre los compromisos de VPN y cómo Huntress Managed Security Event and Information (SIEM) los detecta temprano en la cadena de ataque:
Por qué esto importa: la línea de pobreza de la ciberseguridad
Todos conocemos a los grandes proveedores de seguridad que luchan la buena batalla por las empresas Fortune 500, y este es sin duda un trabajo crucial.
Pero, ¿quién vigila los endpoints e identidades del dentista local, el bufete de abogados o la planta de manufactura de la cuadra de al lado? La dura verdad es que a menudo no están protegidos y son igual de vulnerables a los ciberataques. Se encuentran por debajo de la "línea de pobreza de la ciberseguridad", con equipos y soluciones de seguridad de millones de dólares fuera de su alcance.
Los atacantes son, ante todo, oportunistas. Y saben que estas empresas son blancos fáciles.
Spoiler(!): no necesitas un presupuesto del tamaño de la NASA para detener un ciberataque sofisticado. En cambio, necesitas el producto correcto (para detectar la amenaza), a las personas correctas (para investigar y responder) y el proceso correcto (para controlar el caos).
Qué puedes hacer
Si diriges una pequeña empresa o gestionas TI para una, échale un vistazo serio a tus defensas.
- ¿Tienes 2FA en tu VPN? (En serio, ve a revisarlo ahora mismo).
- ¿Sabes si tu RDP está expuesto a internet?
- ¿Tienes acceso a un equipo que pueda revisar las alertas, o es solo un software que corre en segundo plano?
- ¿Tienes un plan práctico y ensayado para cuando algo salga mal?
- ¿Necesitas ayuda para empezar tu camino hacia la seguridad? Te tenemos cubierto aquí.
Un reconocimiento especial a Jose Oregon, Security Operations Analyst, Jake Vicini, Senior SOC Support Specialist, y Anton Ovrutsky, Principal Tactical Response Analyst, ¡por apoyar este incidente!