

Si un actor de amenazas lanza un ataque de ransomware, extorsión o robo de identidad, lo más probable es que los infostealers—y las credenciales que han comprometido—estén detrás. Los infostealers han evolucionado rápidamente hasta convertirse en una amenaza importante, alimentando filtraciones de datos de alto perfil. No es de extrañar que el Informe de ciberamenazas 2025 de Huntress haya encontrado que los infostealers representaron casi una cuarta parte de todos los incidentes que nuestro equipo vio el año pasado.
Los actores de amenazas usan infostealers para recolectar credenciales, información financiera y datos confidenciales, que luego se venden en mercados clandestinos a compradores que podrían querer atacar a individuos o corporaciones con ransomware, ataques de extorsión y más.
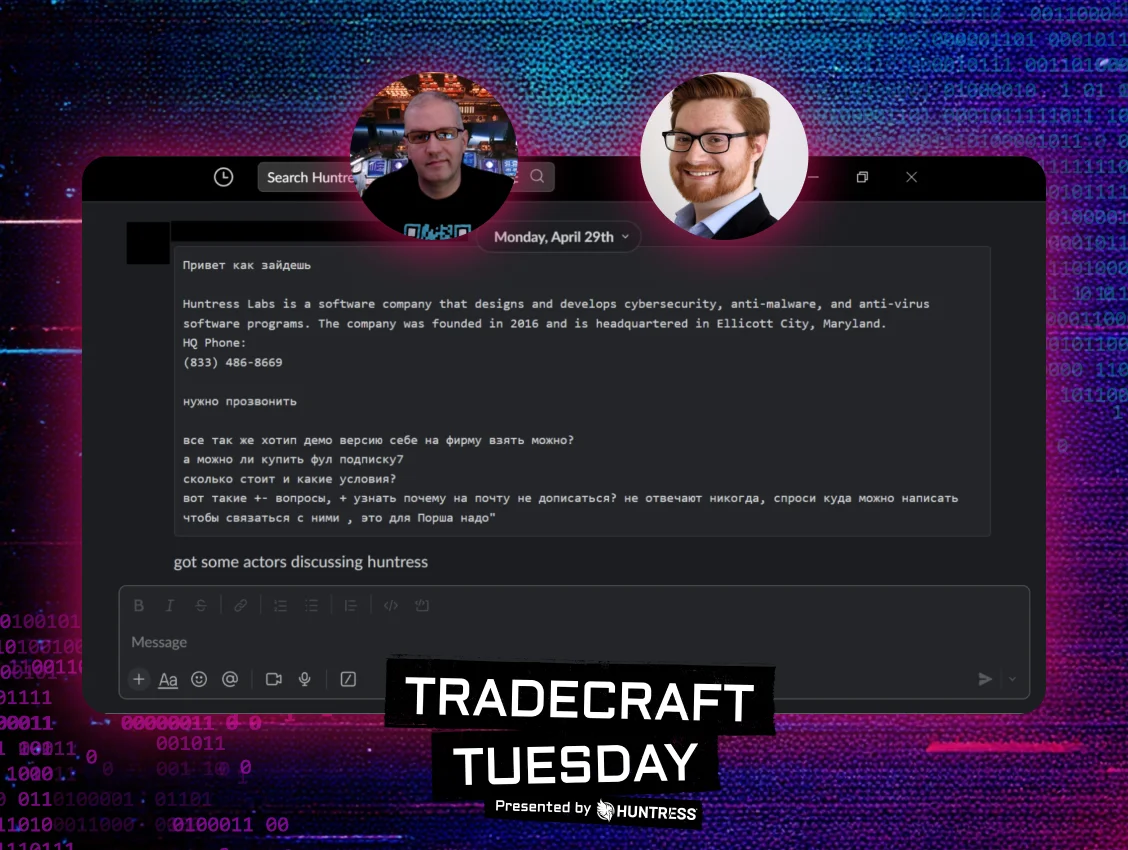
En el Tradecraft Tuesday de Huntress de mayo, Greg Linares, Principal Threat Intelligence Analyst en Huntress, y Lindsey O'Donnell-Welch, technical community engagement writer en Huntress, hablaron sobre cómo los infostealers se han transformado en la amenaza moderna que son hoy, cómo se presentan los ataques de infostealers en el entorno del SOC, y cómo las empresas pueden protegerse.
Todo empezó con Zeus: una breve historia de los infostealers
Los infostealers se remontan a Zeus, un malware que se introdujo por primera vez en 2007. En su variante original, podía acceder a las credenciales bancarias y la información financiera de las víctimas. En 2011, se filtró el código fuente de Zeus, lo que provocó la rápida expansión de infostealers como AZORult y HawkEye por todo el panorama de amenazas (como veremos más adelante en este blog, las filtraciones de código fuente y las variantes de infostealers que surgen después al estilo Hydra representan una tendencia que se repite).
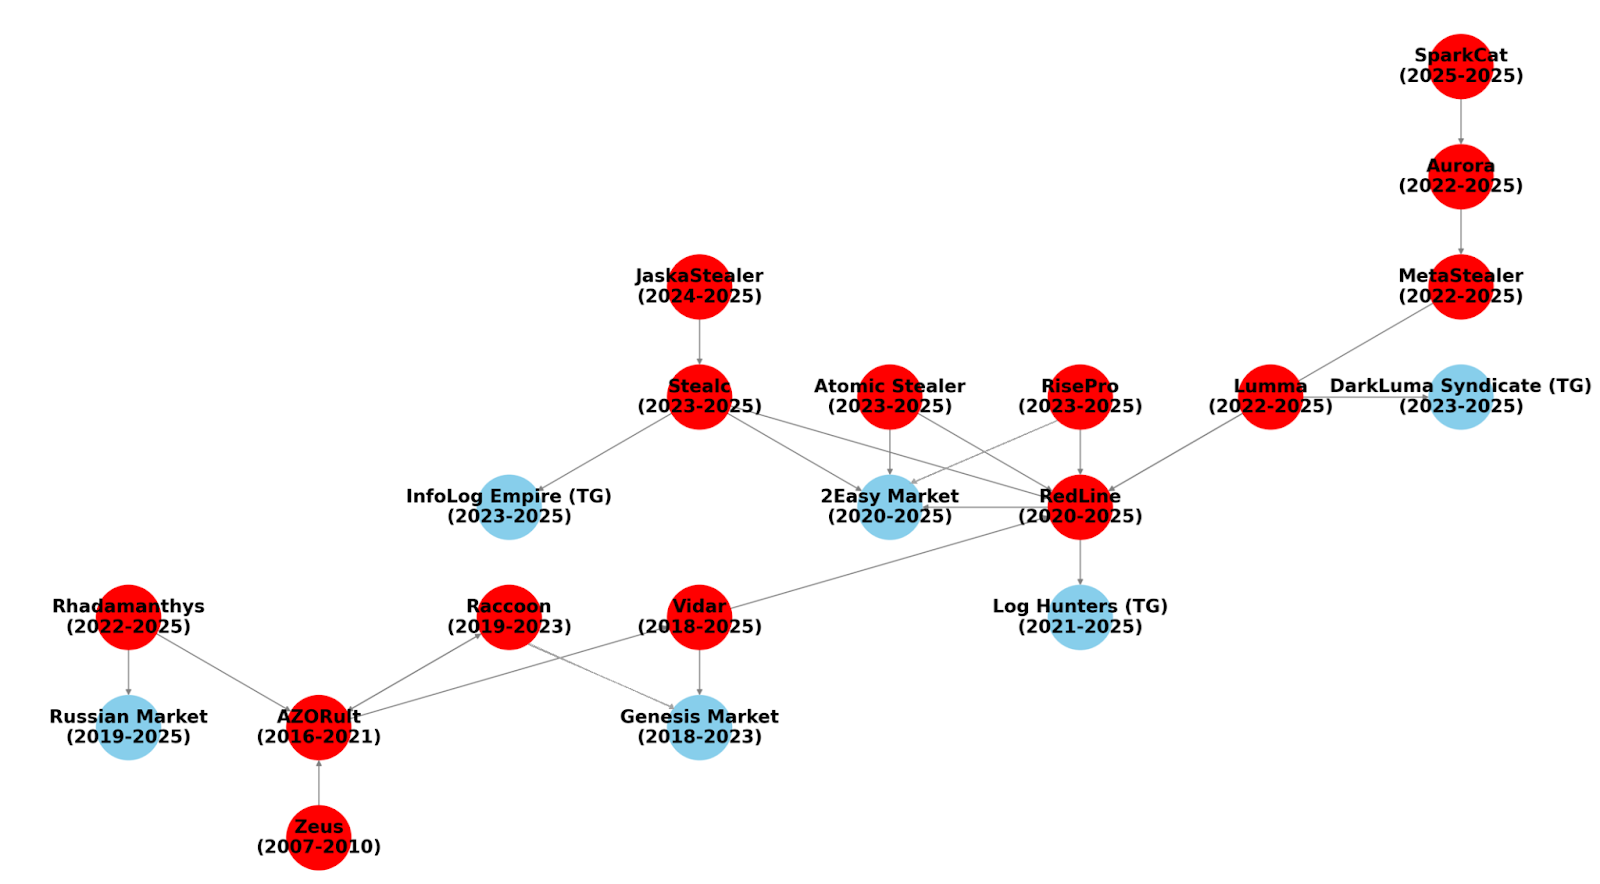 Figura 1: Familias de infostealers (en rojo) y mercados (en azul)
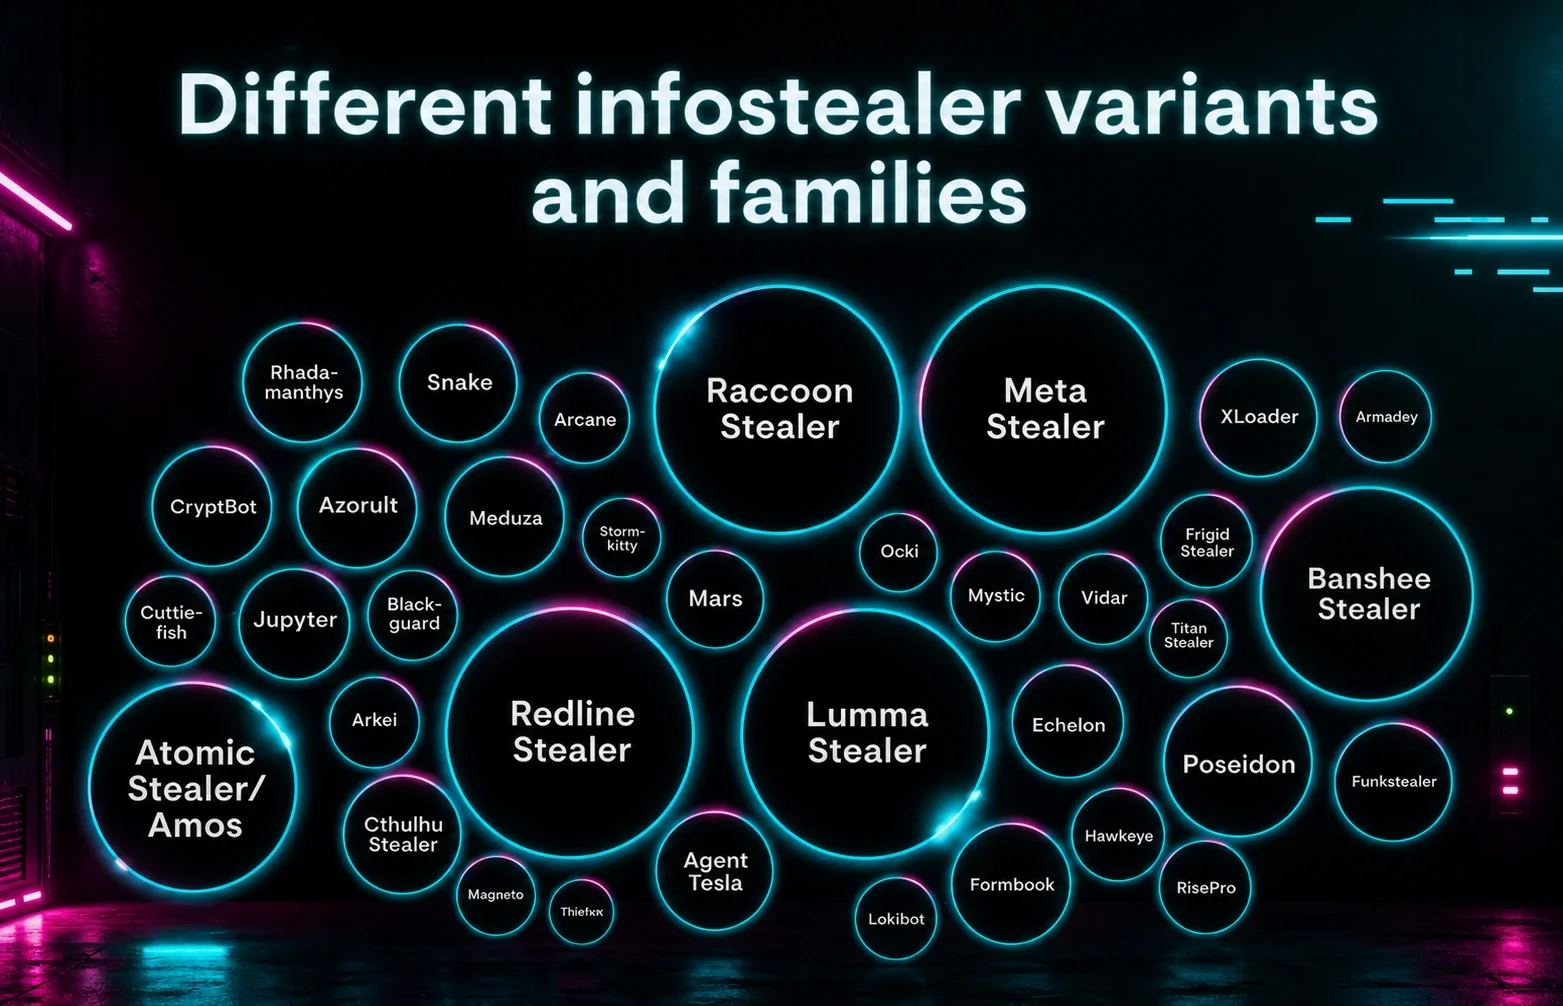
No solo empezaron a surgir más infostealers, sino que también empezaron a apuntar a algo más que datos financieros, incluyendo billeteras cripto y datos de licencias de software. Pronto, comenzó a tomar forma la verdadera industrialización de los infostealers, con jugadores importantes como Raccoon, Vidar y RedLine que se fueron consolidando. Al mismo tiempo, mercados como Genesis y Russian Market empezaron a despegar.
El panorama actual de los infostealers ha continuado con este cambio, con aún más variantes que se derivan de familias existentes, y los cibercriminales apuntando a información como códigos de autenticación multifactor (MFA), además de credenciales y registros de Discord y Slack. Mientras tanto, los mercados han madurado aún más e integrado también a grupos APT, permitiendo un entorno en el que los actores de amenazas pueden identificar información específica, hasta detalles sobre corporaciones o individuos en particular, para lanzar ataques dirigidos.
Todos tus datos nos pertenecen
Si bien los infostealers son conocidos por robar las credenciales de correo electrónico y navegador de las víctimas, además de datos de tarjetas de crédito, los infostealers modernos apuntan a un amplio conjunto de información orientada al robo de identidad y financiero, y pueden habilitar una mayor recolección de datos.
Los "datos primo" de los infostealers en la actualidad son información corporativa, específicamente credenciales de SAML, SSO, VPN, SSH, RMM, RDP, Slack y FTP. Los tokens de Slack, por ejemplo, se consideran extremadamente valiosos en los mercados clandestinos, y muchas filtraciones (incluidos ataques lanzados por Scattered Spider) han ocurrido usando exclusivamente tokens de Slack. Las claves de API y las credenciales de servicios en la cloud también están ganando popularidad entre los grupos de amenazas.
Estos son otros tipos de datos a los que apuntan los infostealers:
- Cookies, tokens de inicio de sesión único (SSO), tokens de sesión, tokens JWT
- Claves de 2FA, MFA y OTP
- Billeteras cripto, frases de recuperación y de semilla
- Claves de API y credenciales de servicios en la cloud
- Información de identificación personal (PII), información de salud protegida (PHI), datos de geolocalización, datos de chat y fotos (específicamente para extorsión)
Después de que los infostealers recolectan todos estos datos, se entregan en mercados clandestinos para usarse en nuevos ataques. El costo de estos datos robados varía, desde credenciales de cuentas de correo electrónico con un precio promedio por acceso de $10 a $65, hasta tokens de SSO (que cuestan en promedio entre $100 y $250) o credenciales de servicios en la cloud (que cuestan en promedio entre $30 y $200).
Existen varios mercados de infostealers notables, incluyendo Russian Market, 2Easy Market e InfoLog Empire. Varios otros mercados han dejado de existir a lo largo de los años (incluyendo Genesis Market, StealerNet y RaidForums), ya sea porque cerraron o porque fueron incautados por las fuerzas del orden. Estos mercados tienen características únicas: por ejemplo, Genesis Market (que empezó en 2018 y fue incautado en 2023) era solo por invitación, e incluía una interfaz que permitía a los cibercriminales explorar datos robados por ubicación, IP, huella digital del navegador, o de otra manera.
La filtración del código fuente de Banshee Stealer y los stealers de macOS
El panorama de infostealers de macOS ha pasado por una evolución interesante durante el último año, debido en parte a la filtración del código fuente de Banshee Stealer. En noviembre de 2024, se filtró el código fuente de Banshee Stealer, y este cerró abruptamente. Si bien la filtración permitió mejores medidas de detección para los defensores, muchos desarrolladores de infostealers también se aprovecharon, usando el código fuente para crear sus propias variantes, incluyendo:
- FrigidStealer: apunta a credenciales de Safari y Chrome, documentos de Apple Notes y datos de billeteras cripto
- FleshStealer: apunta a navegadores web basados en Chromium para obtener credenciales y cookies, además de contraseñas de 2FA o credenciales de redes Wi-Fi
- Realst Stealer: apunta a datos del llavero (Keychain) de macOS, datos de billeteras cripto e información de navegadores basados en Chromium
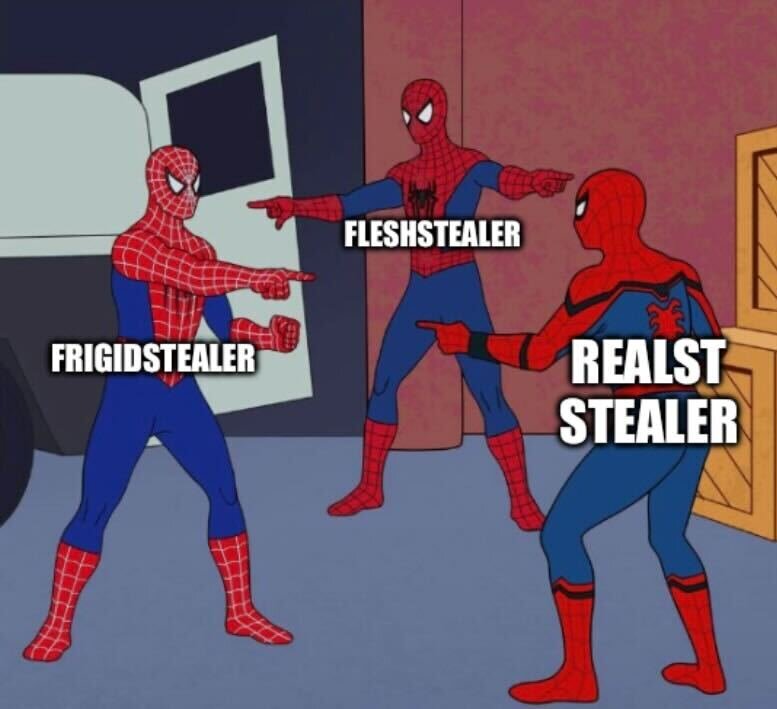 Figura 2: Los desarrolladores de infostealers usaron el código fuente de Banshee
En general, los infostealers de macOS operan de una manera un poco diferente a los de Windows debido a las diferencias entre los sistemas operativos (como mencionamos anteriormente en nuestro episodio de Tradecraft Tuesday de abril, "Say Hello to Mac Malware"). Los infostealers de macOS apuntan principalmente a iCloud y Keychain de Apple, que es donde se almacenan la mayoría de las credenciales.
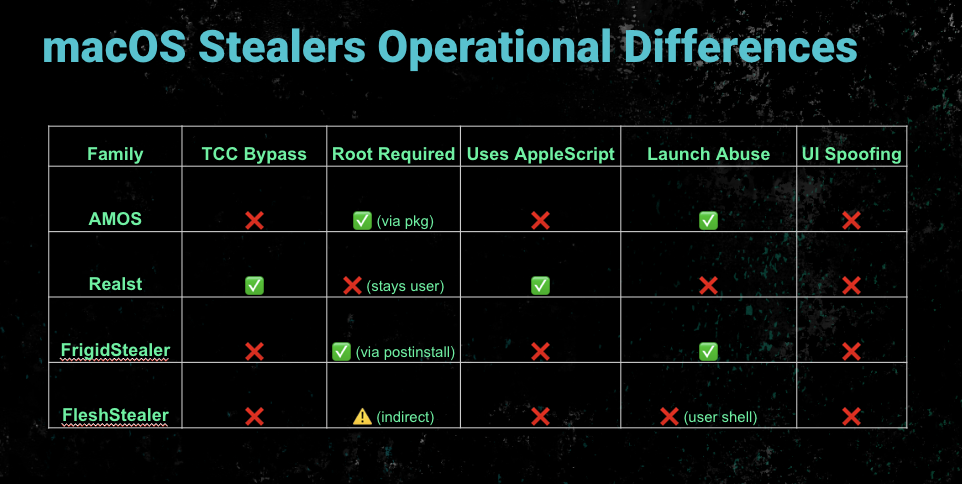 Figura 3: Stealers de macOS y sus diferencias operativas
En algunos casos, los stealers de macOS intentan evadir protecciones específicas de Apple, como el marco de Transparencia, Consentimiento y Control (TCC), la base de datos de Apple que se usa para avisar a los usuarios cuando una app intenta realizar acciones que requieren su permiso específico. Infostealers como Realst también abusan del framework AppleScript (el lenguaje de scripting de Apple) para simular mensajes de Apple, con el objetivo final de robar credenciales de los usuarios finales.
Desmantelamientos de las autoridades: mercados e infraestructura
Las autoridades han tomado medidas contra distintas partes del ciclo de vida de los infostealers durante el último año, desmantelando infraestructura de infostealers, arrestando a desarrolladores y administradores de infostealers de alto perfil, y atacando los mercados donde se venden las credenciales robadas por infostealers.
En octubre de 2024, las autoridades internacionales anunciaron el desmantelamiento de RedLine y META, infostealers cuya infraestructura fue incautada junto con dominios, servidores y cuentas de Telegram usadas por sus administradores. El Departamento de Justicia de EE. UU. (DoJ) también presentó cargos contra Maxim Rudometov, uno de los desarrolladores y administradores del infostealer RedLine.
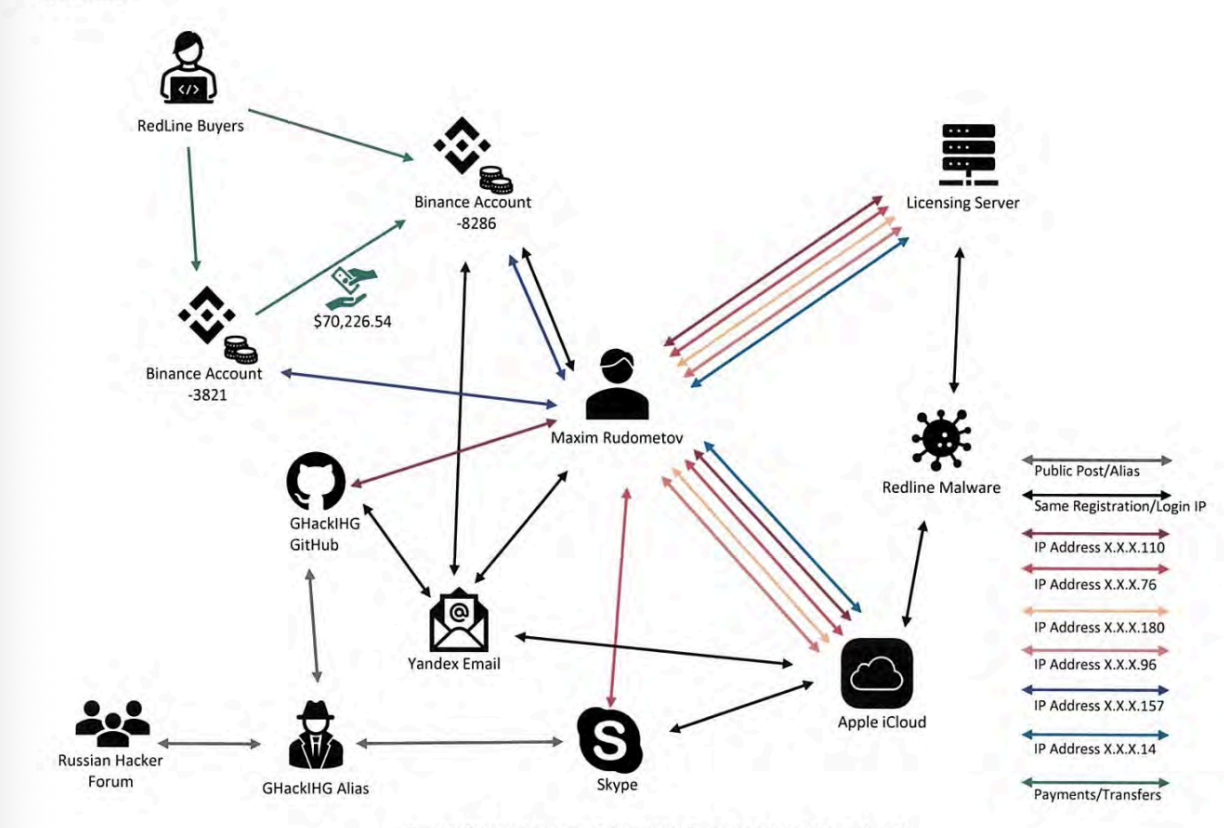 Figura 4: El backend operativo del stealer RedLine (FUENTE: Departamento de Justicia)
Luego, en enero, el DoJ anunció una operación internacional, llamada Operation Talent, para desmantelar los mercados de cibercrimen Cracked y Nulled. El desmantelamiento es relevante para los infostealers porque estos son mercados importantes usados para vender credenciales de inicio de sesión robadas (además de herramientas de hacking y servidores) provenientes de campañas de infostealers. Los desmantelamientos de mercados, en general, pueden tener una influencia significativa en el panorama general de los infostealers, como ocurrió con los desmantelamientos de Genesis Market y RaidForums.
Más recientemente, en mayo, Europol anunció una operación de las autoridades dirigida a Lumma Stealer, que interrumpió su infraestructura técnica cuando las autoridades federales incautaron su infraestructura y panel de control. La operación formó parte de un esfuerzo de colaboración entre los sectores público y privado, y Microsoft anunció que había incautado 2.300 dominios vinculados a la infraestructura de Lumma.
Infostealers en el mundo real (y cómo prevenirlos)
Huntress ha detectado varios ataques con infostealers en el mundo real. En un incidente de marzo de 2025, un usuario descargó un ejecutable notiom.exe desde un dominio recién registrado vinculado a una dirección IP maliciosa. En este caso, el actor de amenazas parecía disfrazar el ejecutable como la app legítima Notion, una aplicación de productividad y toma de notas. Como se muestra en la Figura 5 a continuación, el nombre de autorun es electron.app.Notion; Electron es un framework usado para desarrollar apps, que ha sido explotado antes por actores de amenazas para infostealers.
Después de descargar el ejecutable, se abusó de la depuración remota en Chrome, una actividad maliciosa común observada en infostealers para extraer cookies. También se creó un archivo llamado raretemp en el directorio temporal (un nombre que ha usado Lumma Stealer). Lumma Stealer es el segundo infostealer más común (después de ChromeLoader) que Huntress ha observado durante el último año.
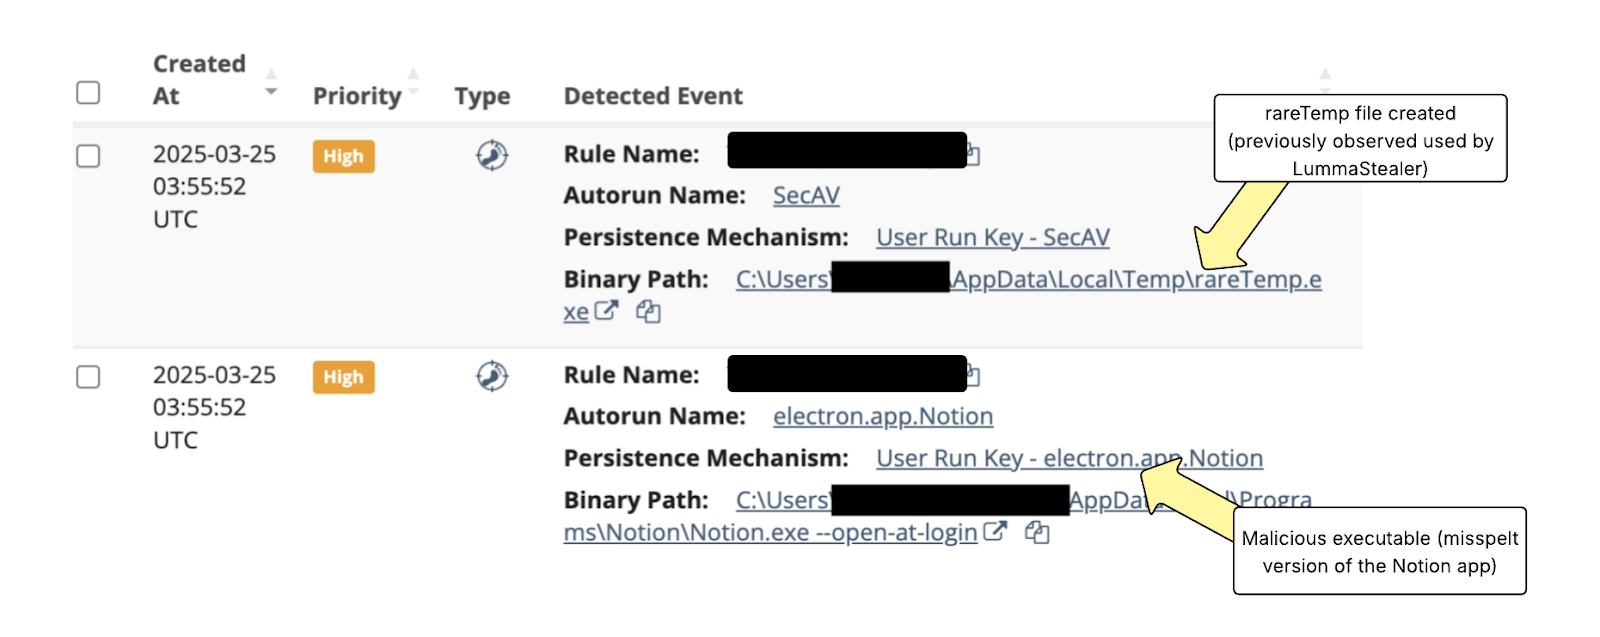 Figura 5: Incidente de Lumma Stealer detectado por el Huntress SOC
Este es solo un ejemplo de un ataque con infostealer. Los infostealers se distribuyen de varias formas, incluyendo sitios web maliciosos, correos de phishing y malvertising.
Un vector de ataque común que usan los actores de amenazas es el malvertising basado en Google, donde compran un dominio y ocultan infostealers en anuncios de Google dirigidos a personas que buscan ciertas cosas, como herramientas populares. Debido a la popularidad de este vector de ataque, las empresas deben capacitar a sus empleados para que no confíen en los anuncios de Google y usen bloqueadores de anuncios. Las empresas pueden prevenir o mitigar los riesgos causados por los infostealers con una estrategia de defensa de varias capas. Medidas como MFA pueden reducir la efectividad de las credenciales robadas.
Los controles de Detección y respuesta para endpoints (EDR) también pueden detectar el acceso no autorizado en tokens de sesión o archivos cifrados. Hay otros indicadores comunes de compromiso que pueden delatar ataques de infostealers, como la creación de claves Run, actividad de archivos inusual y mayor actividad de DiskIO. Los infostealers también comienzan a descargar componentes en carpetas no estándar.
El futuro de las amenazas de infostealers
Como hemos descrito aquí, los infostealers tienen una historia larga y variada, y el panorama actual incluye mercados maduros y una amplia variedad de datos objetivo. Los infostealers operan en un ciclo vicioso: roban credenciales en campañas iniciales, que luego se venden a otros cibercriminales y se usan para lanzar más ataques.
El aumento de los entornos de trabajo remoto e híbrido, junto con la mezcla de dispositivos y cuentas personales y profesionales, ha agravado la amenaza de los infostealers. Estas tendencias han ampliado la superficie de ataque y han permitido que los actores de amenazas obtengan credenciales de trabajo que pueden estar almacenadas en dispositivos personales no administrados.
Dada la gran presencia de los infostealers, es importante que las empresas comprendan mejor las medidas de seguridad que pueden tomar para mitigar esta amenaza. Sintoniza nuestro Tradecraft Tuesday para obtener más información sobre los infostealers y los riesgos que representan para las empresas.