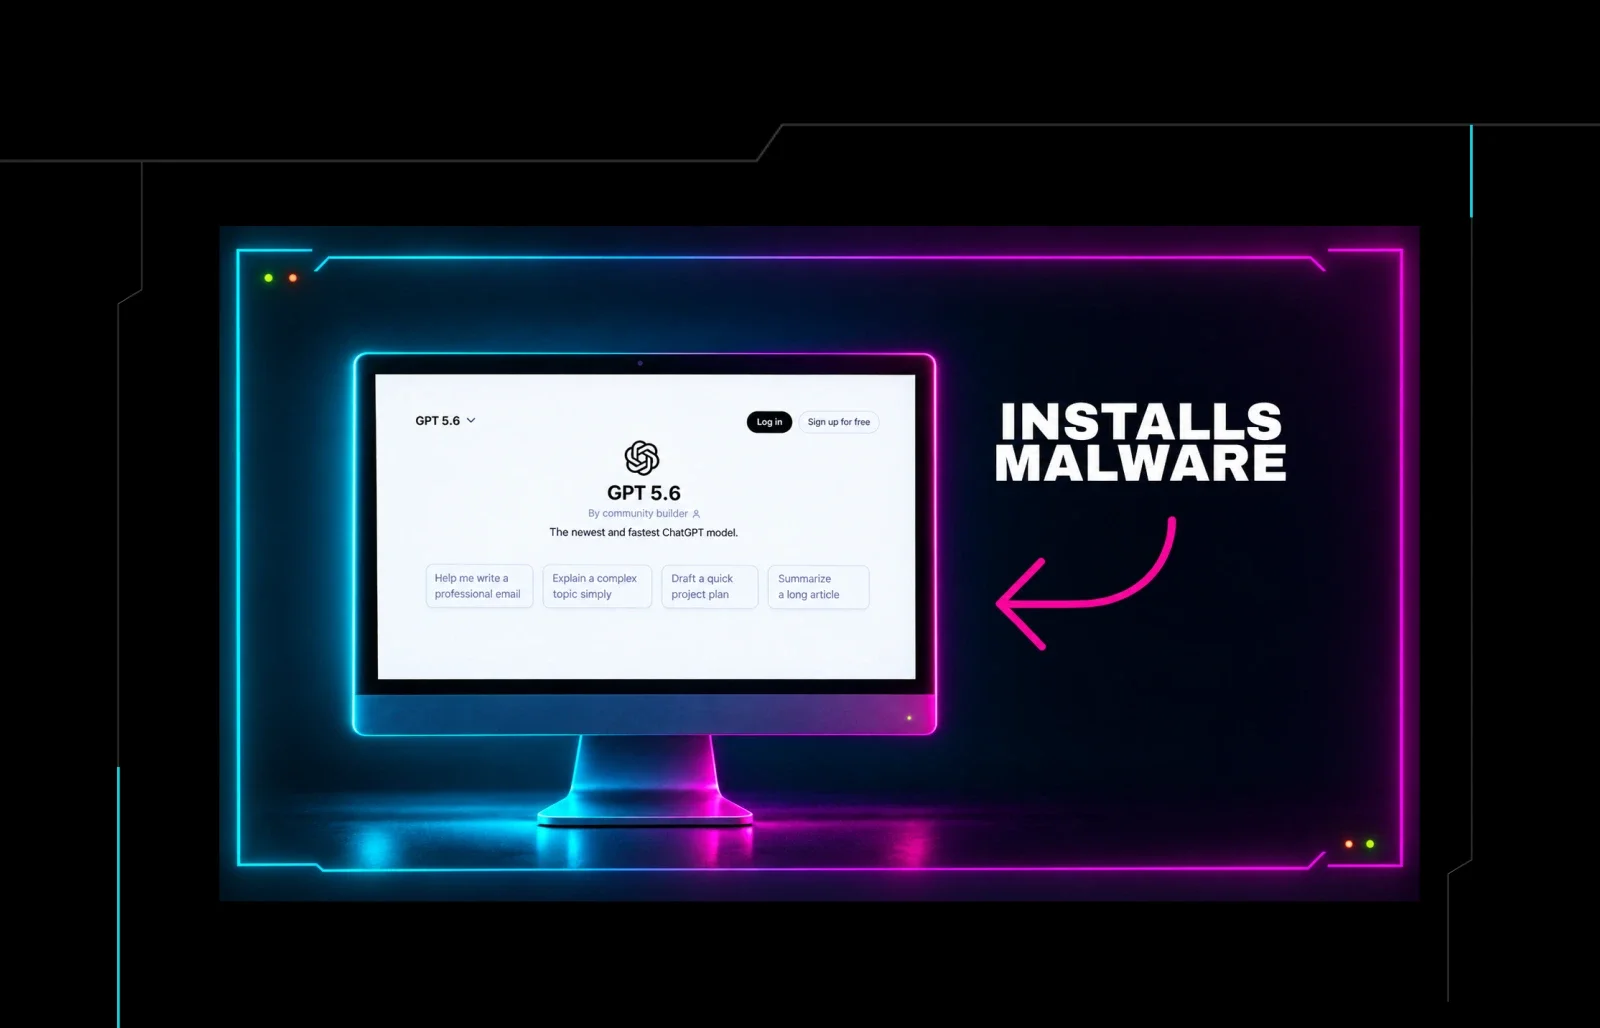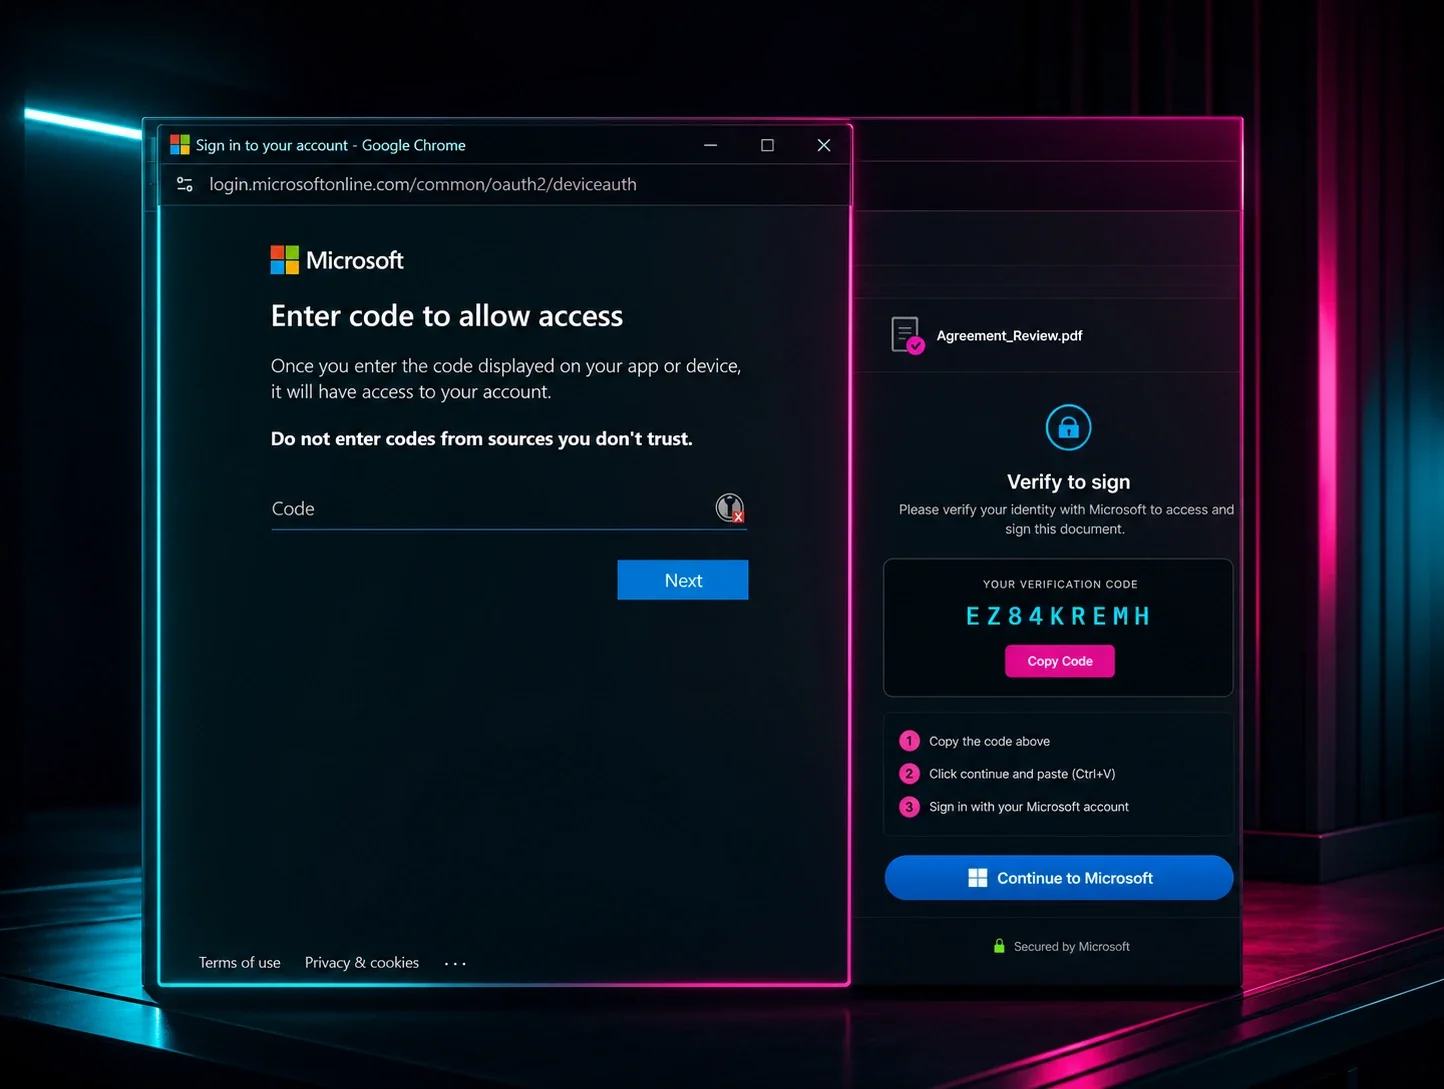


Entre 2020 y 2025, las tácticas de los cibercriminales han evolucionado rápidamente. El modelo tradicional de robo de nombres de usuario y contraseñas fue reemplazado por una amenaza mucho más peligrosa: el secuestro de sesión.
Los atacantes ahora usan malware infostealer para recolectar tokens de sesión del navegador y cookies de autenticación: llaves digitales que otorgan acceso no autorizado al correo electrónico, servicios en la nube, plataformas de desarrollo e infraestructura crítica, sin necesidad de contraseñas ni de activar la autenticación multifactor (MFA).
Estos tokens de sesión y credenciales de empleados se venden en mercados negros de la dark web. Luego, los datos robados se reutilizan con herramientas de automatización, lo que permite a los atacantes eludir los controles de seguridad, moverse lateralmente y lanzar campañas de ransomware, extorsión o robo de propiedad intelectual en menos de una hora.
Entonces, ¿qué significa este cambio? Las defensas tradicionales, como la MFA y la seguridad perimetral, ya no son suficientes. Las organizaciones deben tratar los datos de sesión como acceso privilegiado, implementar tokens de corta duración y monitorear comportamientos sospechosos.
¿Qué es el secuestro de sesión?
Cuando inicias sesión en un servicio, tu navegador guarda un archivo (una cookie o token) que demuestra que estás autenticado. El secuestro de sesión ocurre cuando los atacantes roban ese archivo, lo que les permite saltarse por completo tu página de inicio de sesión y entrar como si fueran tú.
Un token de sesión robado es como tener una llave activa de la cuenta de la víctima. Una vez autenticado, el atacante no necesita la contraseña original, y como muchos servicios tratan las cookies de sesión como prueba válida de identidad, no se vuelve a pedir la MFA ni se activan alertas de inicio de sesión.
Piénsalo como perder la tarjeta llave de tu hotel: el ladrón no necesita saber tu nombre ni tu número de reservación. La tarjeta misma es el acceso.
¿Por qué los atacantes roban sesiones?
A medida que la demanda de credenciales robadas aumentó entre 2020 y 2025, impulsada por afiliados de ransomware, corredores de acceso inicial e incluso el espionaje corporativo, los desarrolladores de infostealers se adaptaron rápidamente.
Los hackers ahora suelen usar malware infostealer para capturar tokens de navegadores y aplicaciones. En lugar de solo recolectar contraseñas guardadas, los infostealers capturan:
- Cookies de sesión de Google Workspace, Microsoft 365, Slack y más
- Tokens de desarrollador para GitHub, AWS o sistemas de CI/CD
- Exportaciones de bóvedas de administradores de contraseñas
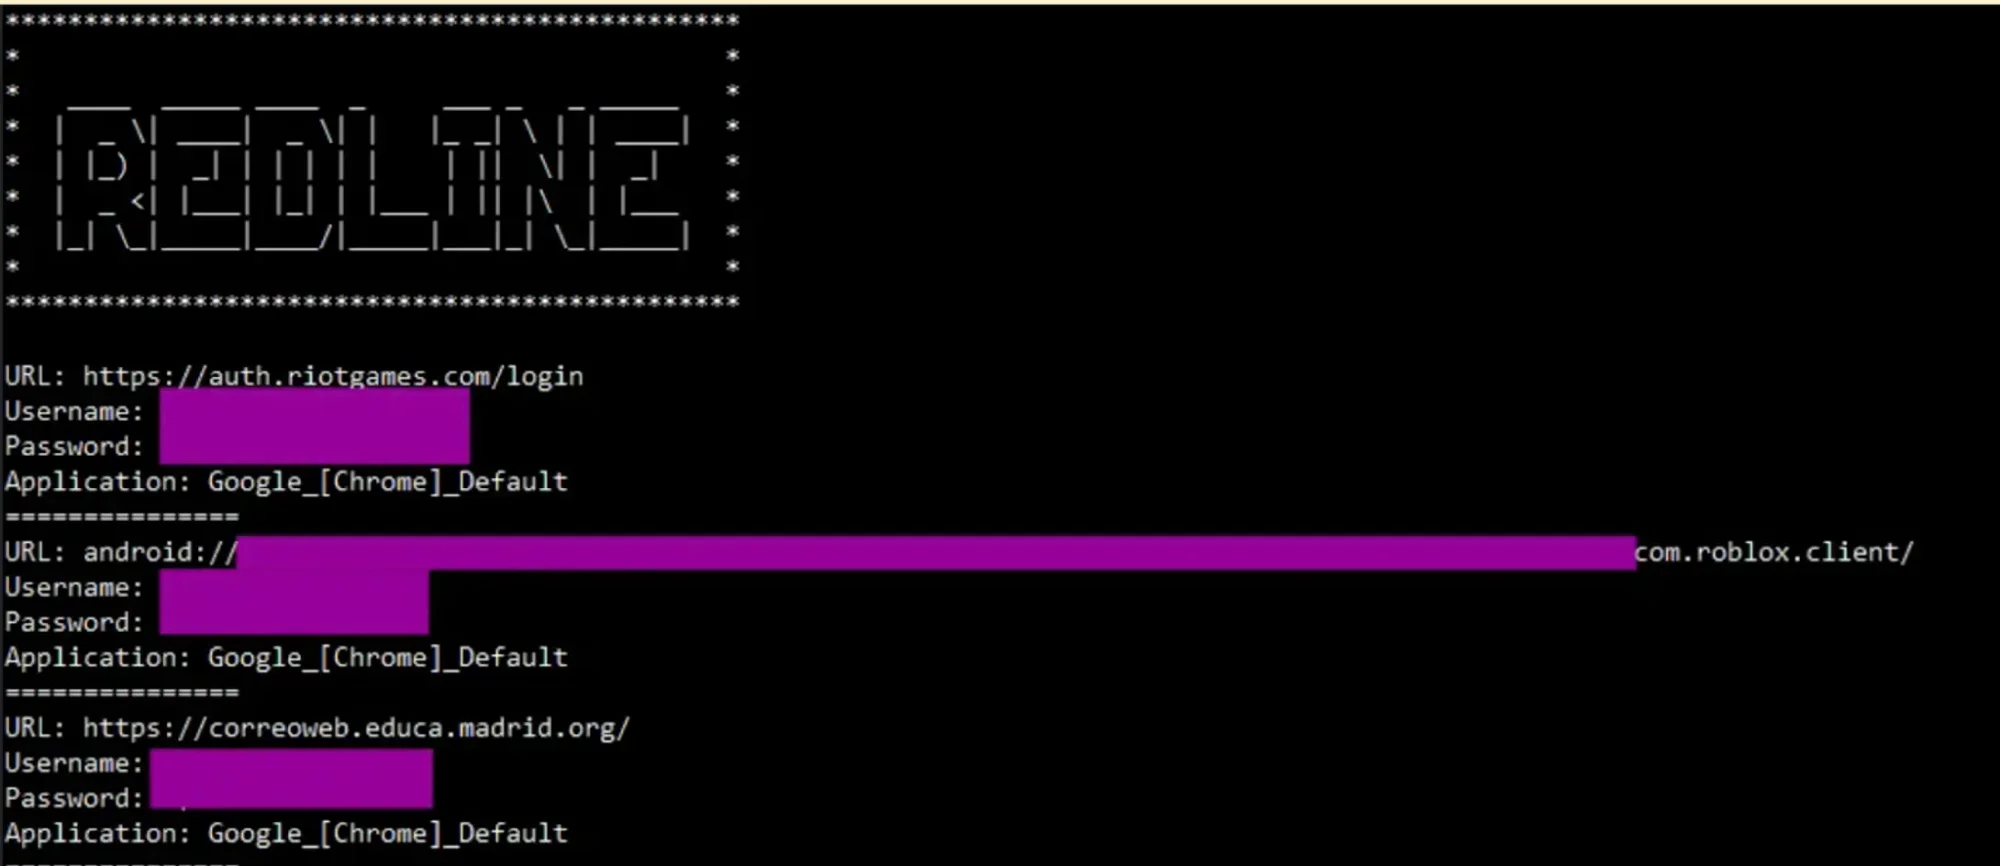
E incluso si un usuario restablece su contraseña, muchos tokens de sesión siguen siendo válidos a menos que las políticas de seguridad los revoquen o los hagan expirar explícitamente, lo que les da a los atacantes una peligrosa ventana de persistencia. Este nivel de sigilo suele evadir las herramientas de Detección y respuesta para endpoints (EDR), que normalmente están ajustadas para detectar fuerza bruta, credential stuffing o firmas de malware conocidas, no repeticiones de sesión que usan tokens válidos.
Eso es lo que hace que el secuestro de sesión sea tan peligroso: explota los mismos mecanismos de confianza que la autenticación moderna fue diseñada para simplificar.
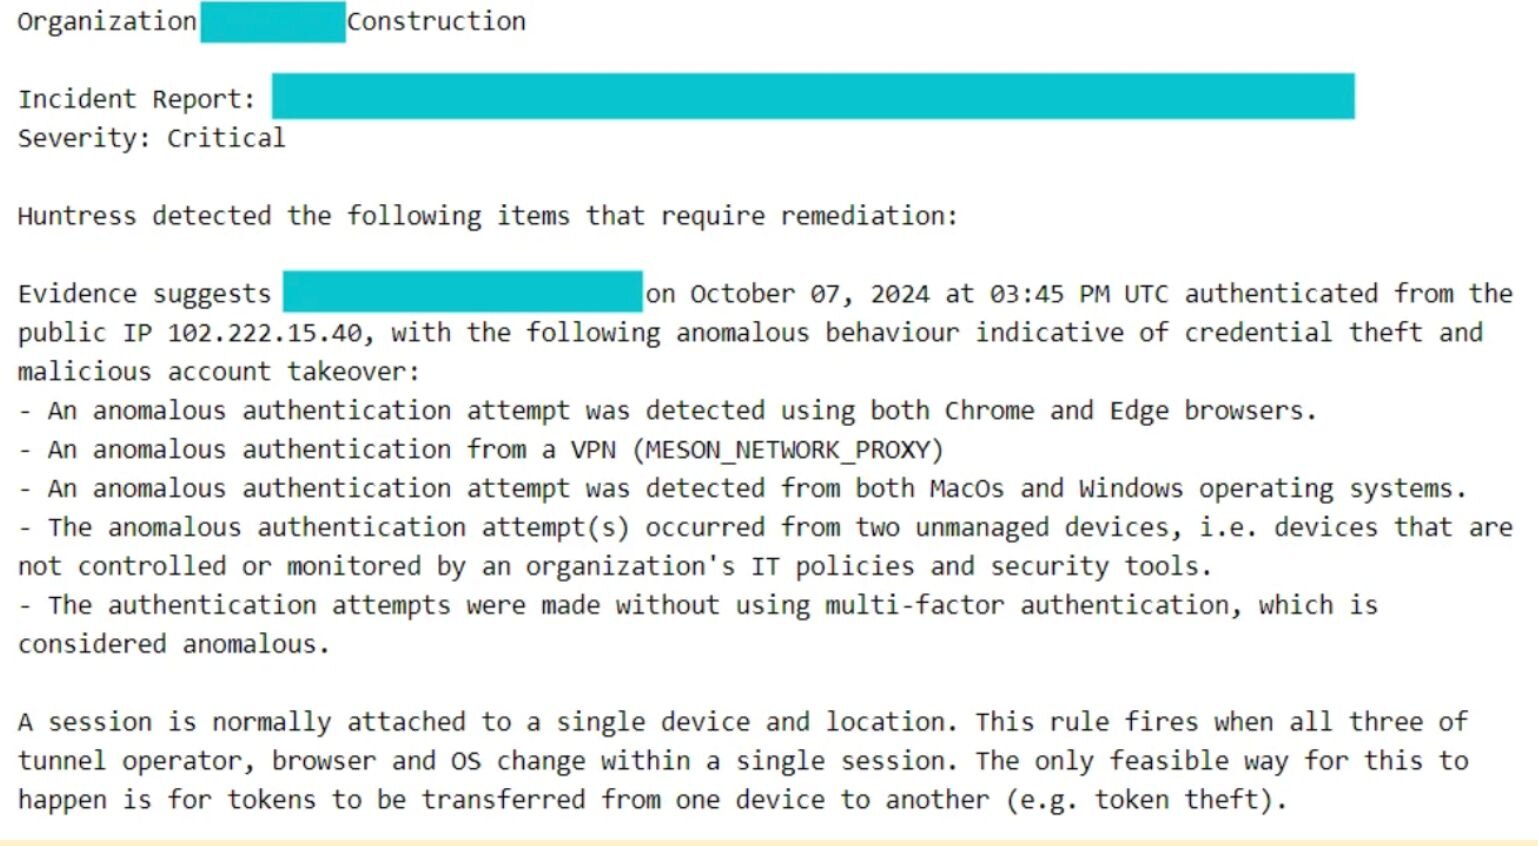
¿Cómo roban sesiones los atacantes?
Entonces, ¿qué tan fácil es una vulneración por secuestro de sesión? Aquí tienes una ruta de ataque realista, sin phishing ni exploits:
- Comprar un registro con credenciales de la organización objetivo
- Ejecutar una sesión de repetición mediante herramientas automatizadas
- Evadir la MFA (lo más probable, debido a cómo las aplicaciones tratan las sesiones)
- Explorar sistemas internos o dejar malware para persistencia
- Escalar a ransomware, extorsión o robo de propiedad intelectual
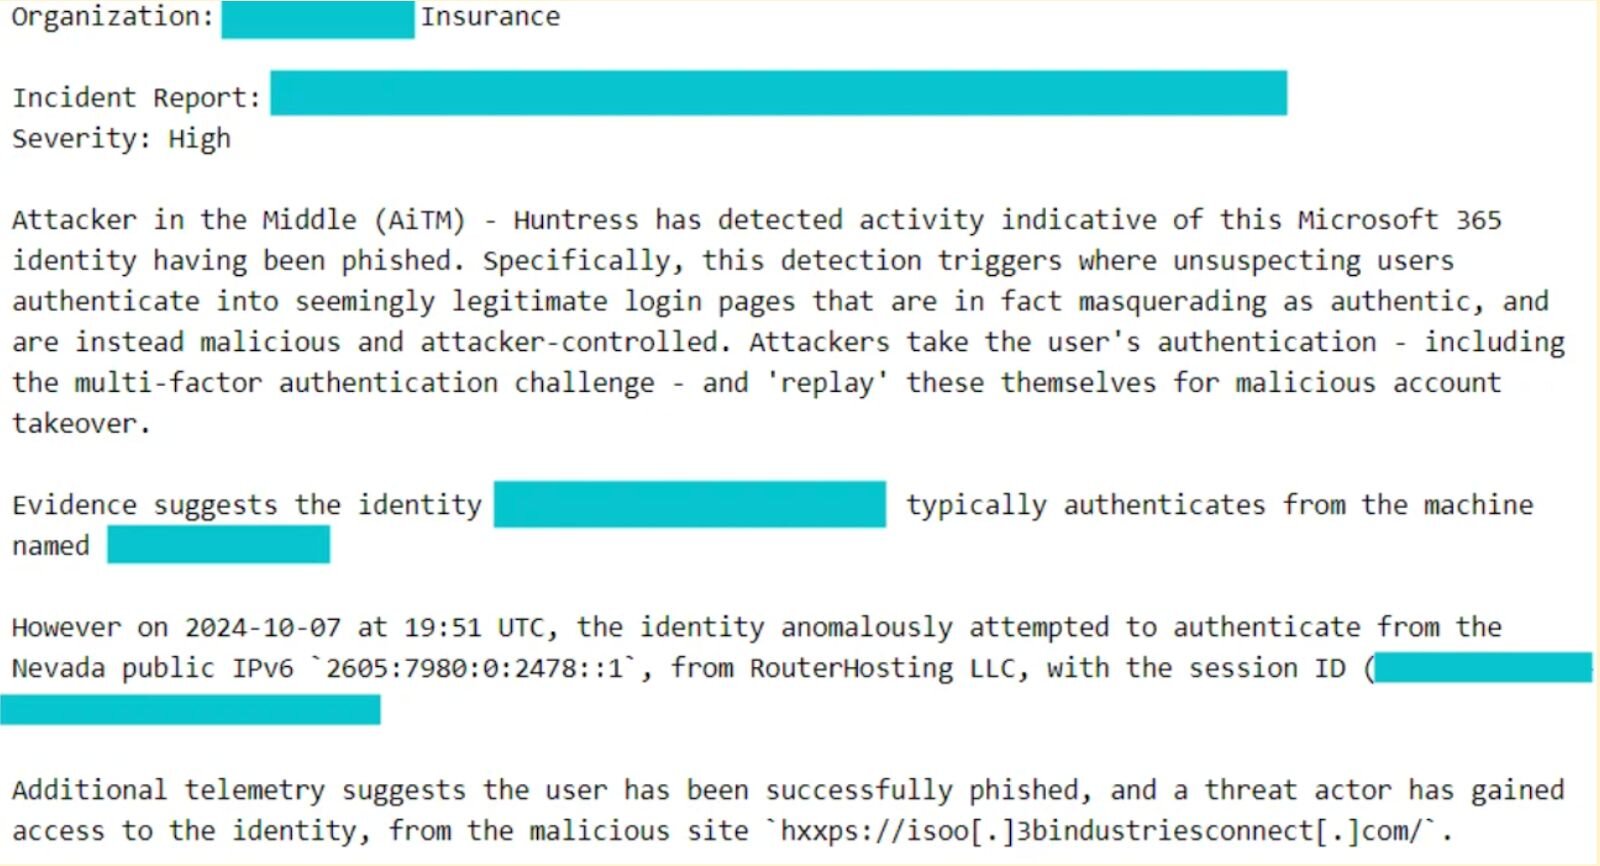
Y lo que es peor, el costo promedio de entrada es barato.
Los registros típicos de infostealers varían entre $5 y $25 cada uno. Hay varios factores que determinan el precio:
- Calidad de los datos: los datos más recientes se venden a un precio superior
- Geolocalización de la víctima
- Tipo de datos: VPN, paneles de administración y contenido en la nube cuestan más
Los registros que contienen credenciales de empresas Fortune 500, sesiones válidas de Microsoft 365 o tokens de herramientas como Slack, Okta o AWS pueden venderse entre $100 y más de $500, según la exclusividad. Los tokens de Slack son especialmente valiosos, ya que se usaron en importantes vulneraciones de 2023 y ahora tienen mercados dedicados.
Los corredores de acceso inicial (IAB) de primer nivel actúan como intermediarios de élite en el cibercrimen, obteniendo credenciales robadas de alto valor mediante infostealers o intrusiones directas. Revenden este acceso curado, a menudo a afiliados de ransomware, grupos de extorsión o clientes de espionaje, por miles de dólares por credencial.
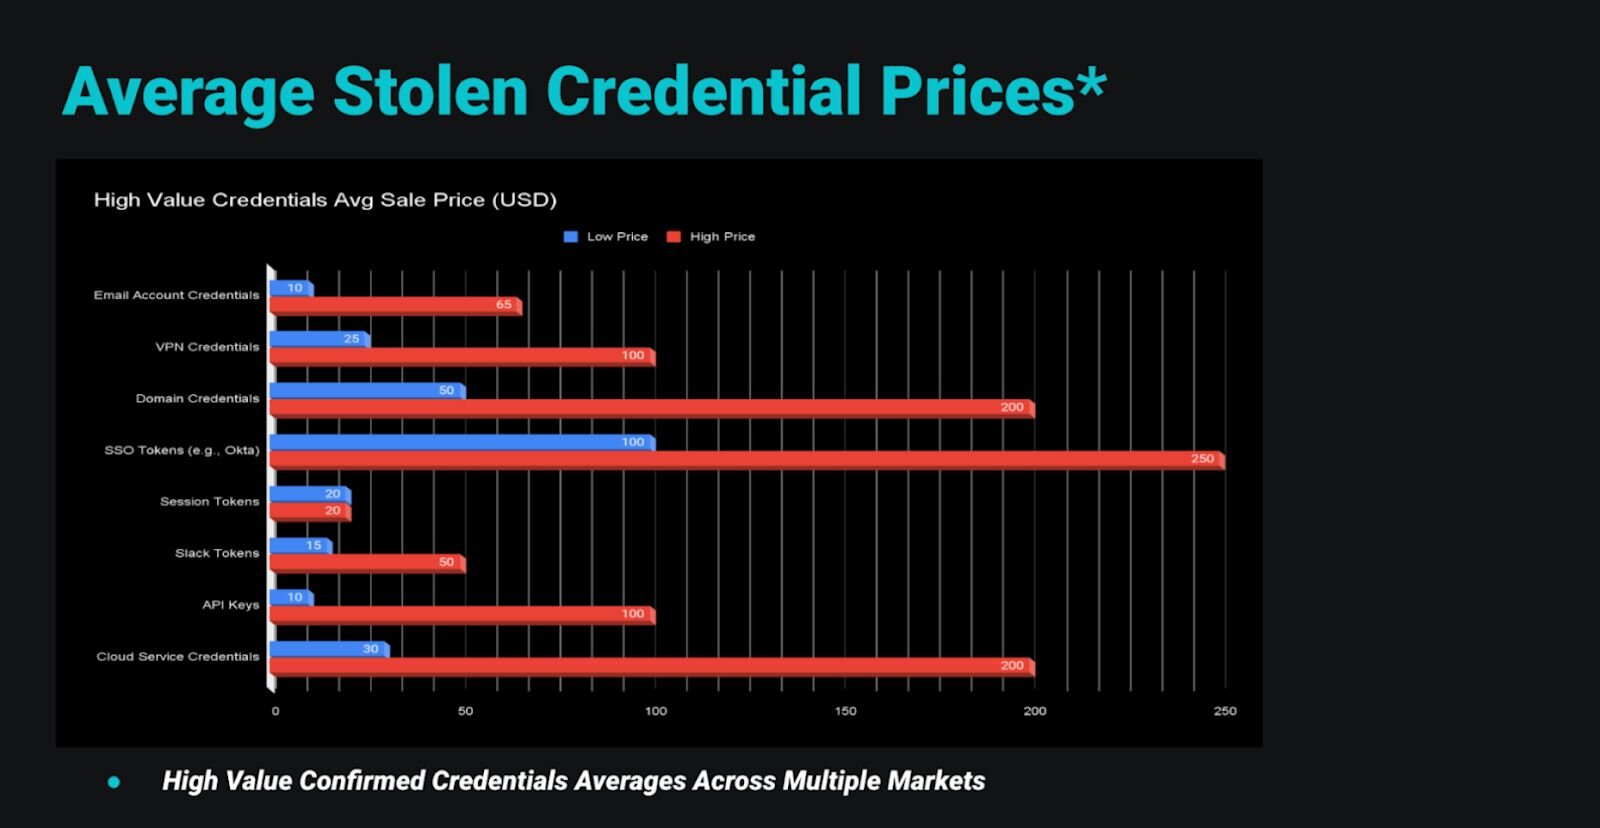
¿Qué es el mercado de complementos para infostealers?
La economía de ladrones de información y acceso se ha convertido en un poderoso ecosistema de herramientas modulares y paquetes de datos listos para la reventa, diseñado para maximizar las ganancias. Una vez que se recopila un registro de un stealer o una máquina comprometida, los vendedores pueden añadir servicios adicionales, herramientas o volcados de datos especializados para escalar sus operaciones, profundizar el acceso o adaptar los ataques a objetivos de alto valor.
Los complementos más comunes incluyen:
- Tokens de Discord: $5-$20 (según el estado de Nitro o el rol de moderador/administrador)
- Tokens de Slack/Mattermost: $25-$75
- Cookies de Google Workspace / Microsoft 365: $50-$200+
- Tokens de acceso personal de GitHub (PATs): $50-$300
- Tokens de sesión de AWS IAM: $100-$500
- Claves de sesión de Cloudflare / Okta / PingIdentity: $100-$800+
- Paquetes de huellas digitales del navegador para repetir sesiones sin activar desafíos de seguridad (el precio varía según los datos)
Los extractos de entornos de desarrollo/DevOps incluyen:
- Volcados .env de aplicaciones Node.js o React: $25 por archivo
- Archivos de credenciales de Jenkins: $100+
- .npmrc y .pypirc (con tokens de publicación): $50-$100
- .git-credentials, .aws/config, claves privadas SSH: $50-$300
- Carpetas .git completas (repositorio entero + historial de commits): $100+
Las bóvedas de administradores de contraseñas incluyen:
- Exportaciones JSON de 1Password: $300-$1.000
- Bóvedas de Bitwarden: $200-$700
- Bases de datos de KeePass (.kdbx): $100-$500
- Exportaciones de bóvedas del navegador (Chrome, Edge): $25-$75
Los servicios de automatización y verificación incluyen:
- Verificadores de registros (validadores de RedLine/Stealy): $100-$300
- Bots escáner de RDP (prueban credenciales automáticamente en rangos de IP): $50 al mes
- Configuraciones de OpenBullet (prearmadas para Shopify, AWS, GitHub, etc.): $20-$150 cada una
- Paneles de implementación de stealers + servicios de cifrado: $200-$600 mensuales
- Bots de Telegram que clasifican registros por tipo de acceso: ~$100
- Búsquedas de empresas (estilo Clearbit): etiquetan registros con reputación de dominio o industria
- Enriquecimientos de Geo-IP: localizan la geografía del objetivo
- Verificaciones de salud de credenciales: señalan protección MFA/2FA o marcas de tiempo de inicio de sesión recientes
- Herramientas de referencia cruzada de la Dark Web: identifican si el objetivo aparece en otras filtraciones
Reventa de registros de infostealers
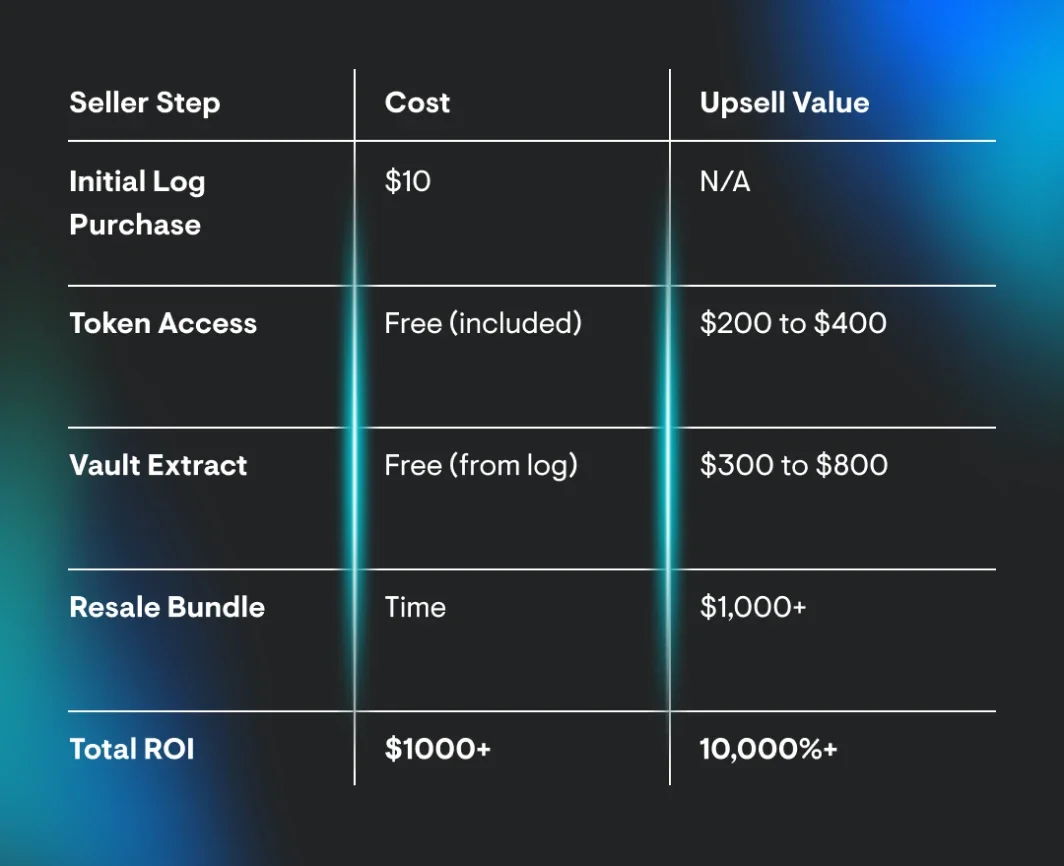
Los IABs buscan maximizar sus datos y ganancias. Un ejemplo típico de flujo de reventa se ve más o menos así:
Compran un registro de infostealer sin procesar por unos $10. Probablemente sea un volcado sin clasificar ni verificar que contiene historial del navegador Chromium, cookies, contraseñas guardadas, datos de localStorage, autocompletado y contenido del portapapeles. Estos provendrán de grupos de infostealers o grupos de modelo de phishing como servicio.
Luego, pasan esto por un sistema automatizado o semiautomatizado para analizar los datos, donde pueden encontrar contenido interesante como estas etiquetas de herramientas automatizadas:
- Token válido de Slack
- Archivo .env con claves de PostgreSQL + Stripe
- GitHub PAT (Personal Access Token)
- Archivo .aws/credentials con rol de IAM activo
- Cookies de sesión para Google Workspace y Jira
El agente de acceso puede optar por vender esto con una ganancia de $200 a $400 en este punto. O podría seguir evaluando los datos, que podrían incluir acceso de inicio de sesión, lo que llevaría a aún más acceso no autorizado, o combinarlos con datos de otros volcados que haya comprado u obtenido:
Por ejemplo, supongamos que obtienen acceso a una bóveda de exportación de 1Password con los siguientes elementos:
- CRM (HubSpot)
- Servidor SFTP
- Correo corporativo
- Credenciales y tokens de desarrollo
Ahora el agente de acceso inicial puede empaquetar esto en un "paquete de acceso para desarrolladores" con los siguientes elementos:
- Token de GitHub
- Sesión de AWS
- Credenciales de CRM y correo
- Exportación de bóveda
- Token válido de Slack
El público comprador objetivo son afiliados de ransomware, grupos de extorsión y bandas organizadas. El precio final de reventa supera los $1.000, ¡lo que representa un retorno de inversión del 10.000%!
Herramientas usadas por los atacantes, su funcionalidad y comparación
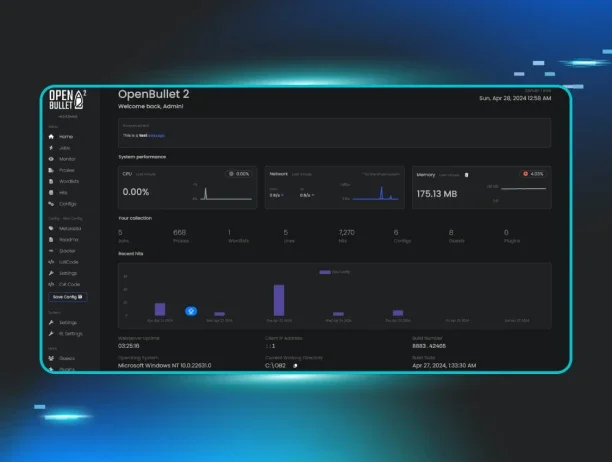
Los atacantes dependen de herramientas especializadas, cada una con capacidades distintas, para extraer y explotar datos de registros. Usan herramientas como OpenBullet, StealyBot o scripts de reproducción personalizados para simular inicios de sesión, evadiendo la autenticación en menos de una hora. Este proceso permite un acceso rápido a los sistemas empresariales, que a menudo escala a ransomware o robo de datos.
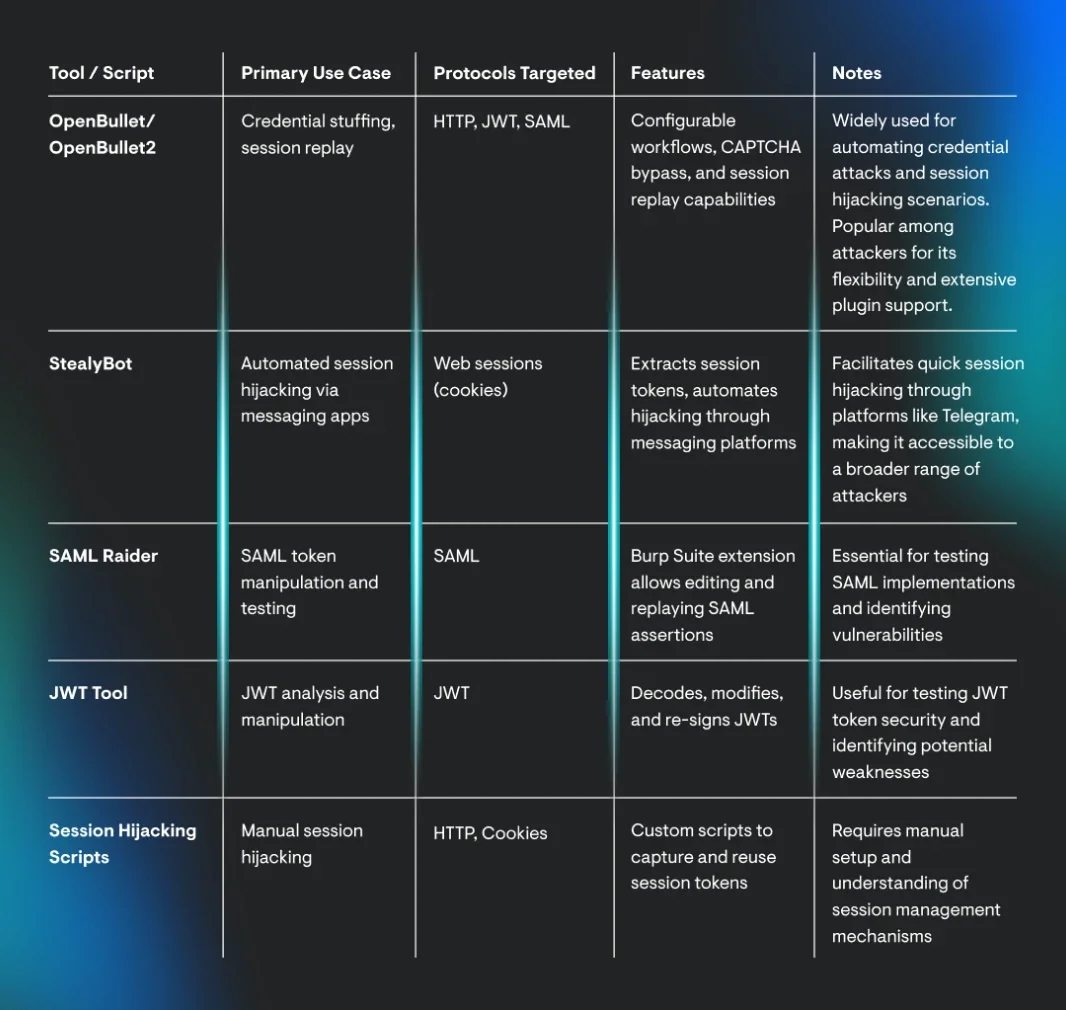
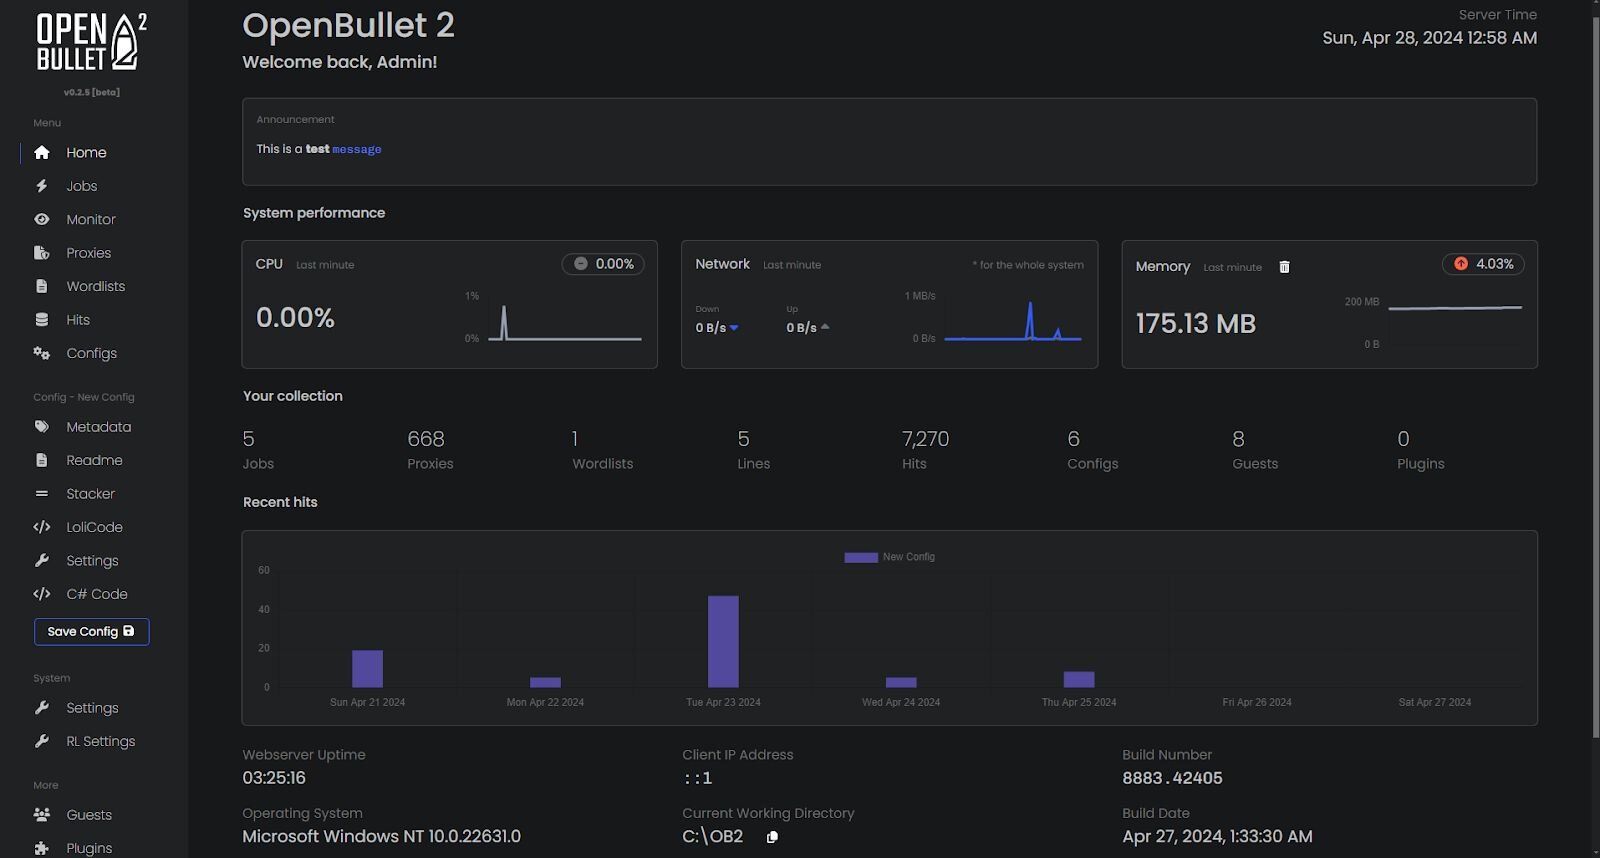
Figura 7: Los hackers usan OpenBullet2 para credential stuffing y reproducción de sesiones
Estrategias de mitigación
Para defenderse del secuestro de sesión y los ataques de reproducción, el siguiente análisis describe estrategias con orientación detallada sobre cómo mitigar de forma efectiva herramientas específicas de atacantes.
MFA
Por qué funciona: aunque hablamos de cómo se puede evadir MFA, sigue siendo una base para la seguridad. MFA agrega una capa de verificación adicional, como un código en el celular o datos biométricos, lo que dificulta que los atacantes obtengan acceso incluso con tokens de sesión válidos.
Herramientas de atacantes mitigadas:
- OpenBullet: requiere factores adicionales más allá de los tokens robados
- StealyBot: bloquea el acceso incluso con huellas digitales emuladas y scripts personalizados, lo que agrega una barrera a la reproducción de sesiones
Efectividad: se considera esencial, ya que eleva significativamente la dificultad para los atacantes, incluso con datos de sesión robados.>
Duración breve de las sesiones
Por qué funciona: al reducir la duración de la sesión, limitas el tiempo que un atacante tiene para usar un token de sesión robado. Si la sesión caduca rápidamente, aunque el atacante capture el token (por ejemplo, mediante OpenBullet o StealyBot), podría ya ser inválido cuando intente reproducirlo.
Herramientas de atacantes mitigadas:
- OpenBullet: reduce la ventana para la reproducción de sesiones
- StealyBot: limita la utilidad de los perfiles de navegador robados y los scripts personalizados al acortar el período efectivo para los ataques de reproducción
Efectividad: la investigación sugiere que es muy efectivo contra herramientas automatizadas, ya que obliga a los atacantes a actuar rápido, a menudo antes de poder explotar completamente los datos.<
Cookies seguras
Por qué funciona: establecer la marca Secure garantiza que las cookies solo se envíen por HTTPS, lo que evita la interceptación en conexiones sin cifrar. La marca HttpOnly bloquea que los scripts del lado del cliente accedan a las cookies, mitigando los ataques de secuencias de comandos en sitios cruzados (XSS). Esto se alinea con las recomendaciones de OWASP para la seguridad de sesiones.
Herramientas de atacantes mitigadas:
- OpenBullet: evita el robo de cookies a través de canales inseguros
- StealyBot: bloquea el acceso a las cookies mediante explotación del lado del cliente y scripts personalizados al reducir la capacidad de extraer cookies de forma insegura
Efectividad: muy efectivo contra herramientas que dependen del robo de cookies, especialmente en entornos con uso mixto de HTTP/HTTPS.<
Monitoreo de comportamiento anómalo
Por qué funciona: detecta patrones inusuales, como inicios de sesión desde ubicaciones geográficas distintas o múltiples intentos fallidos, e identifica posibles intentos de secuestro. Esto permite tomar medidas inmediatas, como forzar un cierre de sesión o exigir una nueva autenticación, tal como recomiendan los expertos en ciberseguridad.
Herramientas de atacantes mitigadas:
- OpenBullet: detecta patrones de credential stuffing
- StealyBot: identifica discrepancias inusuales en huellas digitales de dispositivos y scripts personalizados al marcar intentos de inicio de sesión automatizados
Efectividad: efectivo para la detección en tiempo real, especialmente en entornos con sistemas avanzados de gestión de eventos e información de seguridad (SIEM).
Educación de los usuarios
Por qué funciona: los usuarios conscientes de las tácticas de phishing y las prácticas de seguridad tienen menos probabilidades de caer en ataques que lleven al secuestro de sesión, como hacer clic en enlaces maliciosos o descargar archivos adjuntos infectados.
Herramientas de atacantes mitigadas: evita el compromiso inicial mediante tácticas de ingeniería social, que suele ser el primer paso para obtener tokens de sesión o credenciales.
Efectividad: fundamental para reducir la superficie de ataque, especialmente en entornos con fuerzas laborales remotas
Credenciales señuelo
Por qué funciona: las credenciales señuelo son credenciales falsas o trampa colocadas en los sistemas para detectar acceso no autorizado. Si un atacante usa estas credenciales, se activa una alerta que indica una brecha.
Herramientas de atacantes mitigadas:
- OpenBullet: detecta pruebas de credenciales
- StealyBot: marca el uso no autorizado de perfiles y scripts personalizados al identificar intentos automatizados con datos señuelo
Efectividad: muy efectivo para la detección temprana, especialmente en entornos con altos riesgos de exposición de credenciales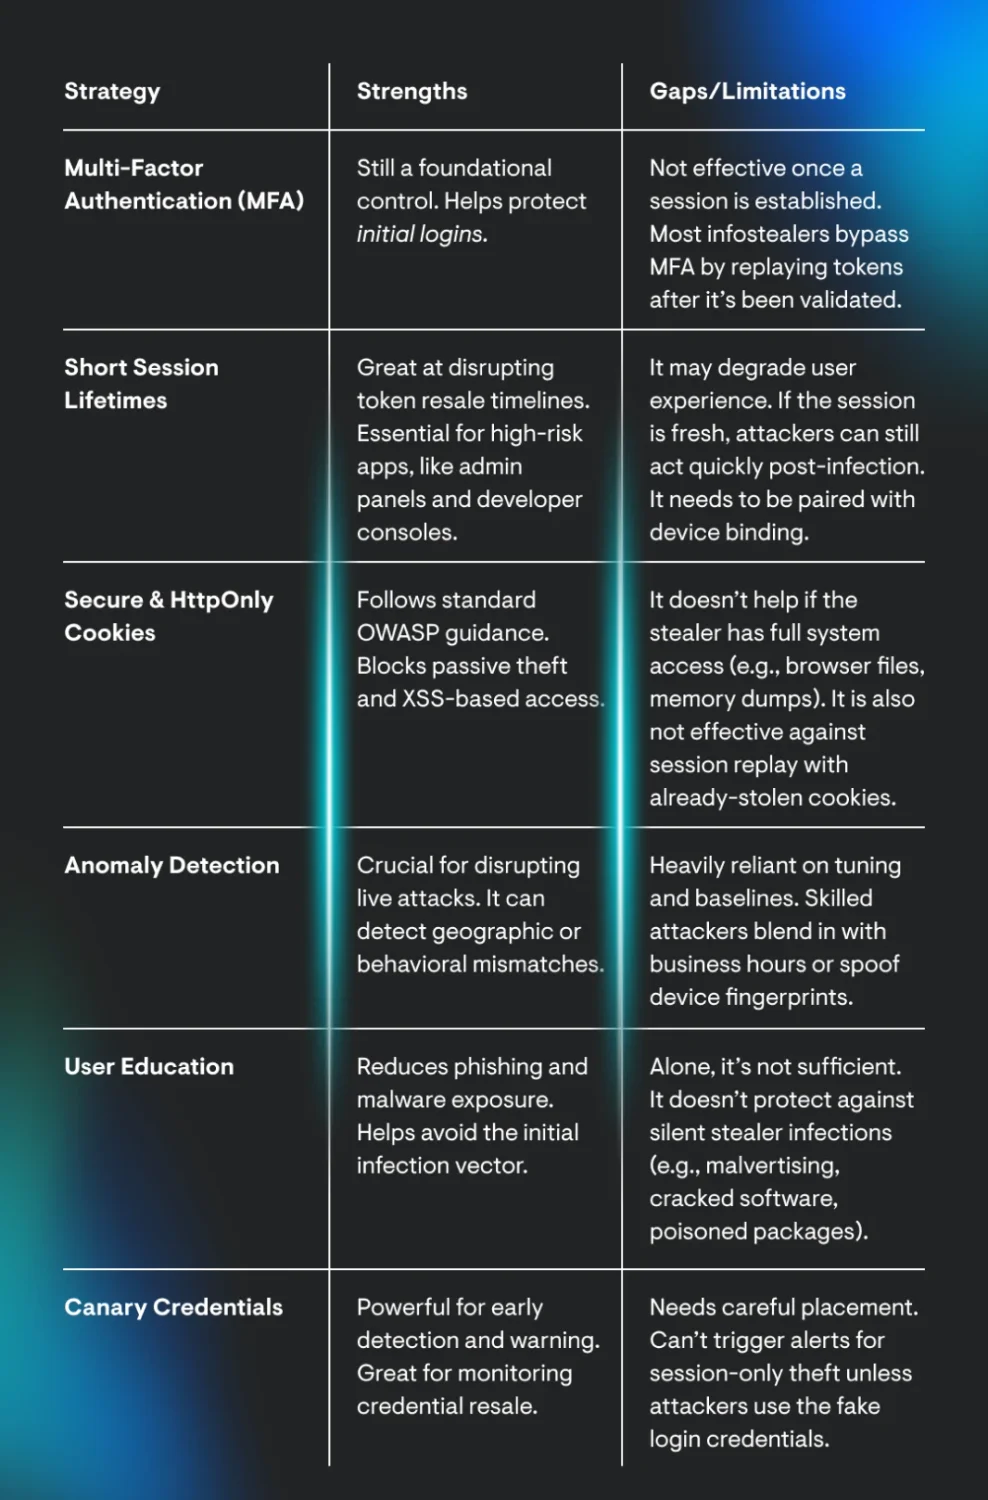
En resumen
Las contraseñas ya no son el premio principal: ahora lo son las sesiones. Los atacantes no necesitan engañar a tus empleados para que entreguen sus credenciales cuando pueden simplemente comprar o robar su camino hacia adentro.
Al tratar los datos de sesión como información sensible, exigir tokens de vida más corta y monitorear anomalías, las organizaciones pueden mantenerse a la delantera de esta amenaza en evolución.
¿Te interesa profundizar en los infostealers y el secuestro de sesión? Consulta The Rise of Infostealers and Session Hijacking.