¿Qué es el modelo de phishing como servicio (PhaaS)?

Escrito por: Lizzie Danielson
Publicado: 12/9/2025

mujer trabajando en una laptop

El phishing no se volvió más difícil de ejecutar. Se volvió más fácil. Mucho más fácil.

El modelo de phishing como servicio (PhaaS) es un modelo de cibercrimen basado en suscripción, en el que actores de amenazas con habilidades técnicas empaquetan todo lo necesario para ejecutar una campaña de phishing (páginas de inicio de sesión falsas, plantillas de correo, infraestructura de alojamiento, e incluso soporte al cliente) y lo alquilan a cualquiera dispuesto a pagar. No se necesita saber programar. No se necesita experiencia. Solo una tarifa de suscripción y un objetivo.

Es cibercrimen democratizado. Y es un problema que no puedes ignorar.


Puntos clave

  • PhaaS ha eliminado la barrera técnica del phishing. Los actores de amenazas sin habilidades de hacking ahora pueden lanzar campañas sofisticadas de robo de credenciales pagando una tarifa mensual, de la misma forma en que una empresa paga por software.

  • El volumen y la calidad de los ataques han aumentado. Los operadores de PhaaS compiten por ofrecer los kits más efectivos, actualizando constantemente plantillas y técnicas de evasión para mantenerse a la delantera de los filtros de seguridad.

  • Las operaciones reales de PhaaS ya están afectando a empresas a gran escala. Los investigadores de Huntress descubrieron la plataforma PhaaS EvilTokens, que atacaba activamente a usuarios de Microsoft 365 en más de 340 organizaciones a inicios de 2026, usando phishing mediante código de dispositivo para evadir la MFA por completo.

  • Defenderse del PhaaS requiere más de un control. La autenticación multifactor, el filtrado de correo, el security awareness training y la detección de amenazas a la identidad deben funcionar en conjunto, porque los atacantes ya anticipan tus defensas de una sola capa.

Por qué existe el PhaaS (y por qué no va a desaparecer)

Piensa en cómo el SaaS cambió el software. Ya no necesitas crear tu propia herramienta de gestión de proyectos, solo pagas por una. PhaaS hizo lo mismo con el phishing.

Antes de PhaaS, llevar a cabo una campaña de phishing convincente requería mucho trabajo. Tenías que crear sitios web falsos, escribir textos de correo creíbles, configurar hosting y descubrir cómo evadir los filtros de el *spam* (mensajes digitales no solicitados enviados en masa), todo sin que te descubrieran. Esa combinación de habilidad y esfuerzo mantenía al margen a muchos posibles criminales.

PhaaS cambió por completo esa ecuación.

Ahora, los operadores crean y mantienen la infraestructura. Los clientes, atacantes con poca habilidad, grupos de crimen organizado, e incluso empleados descontentos pagan por usarla. El operador gana dinero sin importar si una campaña específica tiene éxito. El cliente obtiene un kit pulido y listo para usar. Y tu organización recibe otra ola de correos de phishing convincentes con los que lidiar.

Así es el modelo. Y escala.


Cómo funciona en realidad una operación PhaaS

Los operadores de PhaaS no solo venden herramientas, dirigen negocios. Así es como se ve una operación típica desde adentro:

  • La infraestructura: un equipo de desarrolladores crea el kit de phishing, páginas de inicio de sesión falsas y convincentes para marcas como Microsoft 365, Google Workspace o tu banco, además del backend para capturar las credenciales robadas. Configuran hosting, paneles de control y sistemas de distribución. Algunos incluso ofrecen soporte al cliente las 24 horas, los 7 días de la semana.

  • La vitrina: el operador anuncia en foros de la dark web y plataformas de mensajería cifrada como Telegram. Los precios suelen tener niveles: puedes pagar solo por el envío de correos, o pagar más por captura de token de autenticación, herramientas para evadir filtros de el *spam* (mensajes digitales no solicitados enviados en masa) y relés SMTP dedicados.

  • La campaña: un cliente, llamémoslo comprador, inicia sesión en su panel, elige un objetivo y una plantilla, y presiona enviar. La plataforma PhaaS se encarga del envío y aloja la página falsa. Cuando una víctima ingresa sus credenciales, los datos llegan directamente al panel del comprador.

  • La ganancia: el comprador obtiene credenciales o tokens de autenticación nuevos para vender o usar. El operador se queda con la tarifa de suscripción. Nadie escribió una sola línea de código malicioso durante la campaña en sí.

Eso es todo. Eso es todo lo que se necesita.


Por qué los ataques de PhaaS son cada vez más difíciles de detectar

Dos cosas suceden cuando el cibercrimen se comercializa: el volumen aumenta y la calidad también.

Los operadores de PhaaS buscan ganancias. Eso significa que tienen un incentivo económico para hacer que sus kits sean lo más efectivos posible. Actualizan plantillas para evadir filtros de correo. Agregan desafíos de prueba CAPTCHA a páginas falsas para que parezcan más legítimas. Usan infraestructura de alojamiento legítima (plataformas cloud confiables) para que su tráfico sea más difícil de bloquear solo por reputación.

Y debido a que la barrera de entrada es tan baja, el número total de campañas de phishing se ha disparado. El phishing sigue siendo una de las amenazas cibernéticas más generalizadas, con 191.561 denuncias presentadas al Internet Crime Complaint Center (IC3). El PhaaS le echa más leña a ese fuego.

El resultado: tu bandeja de entrada recibe más correos de phishing que nunca, y se ven mejor que nunca.

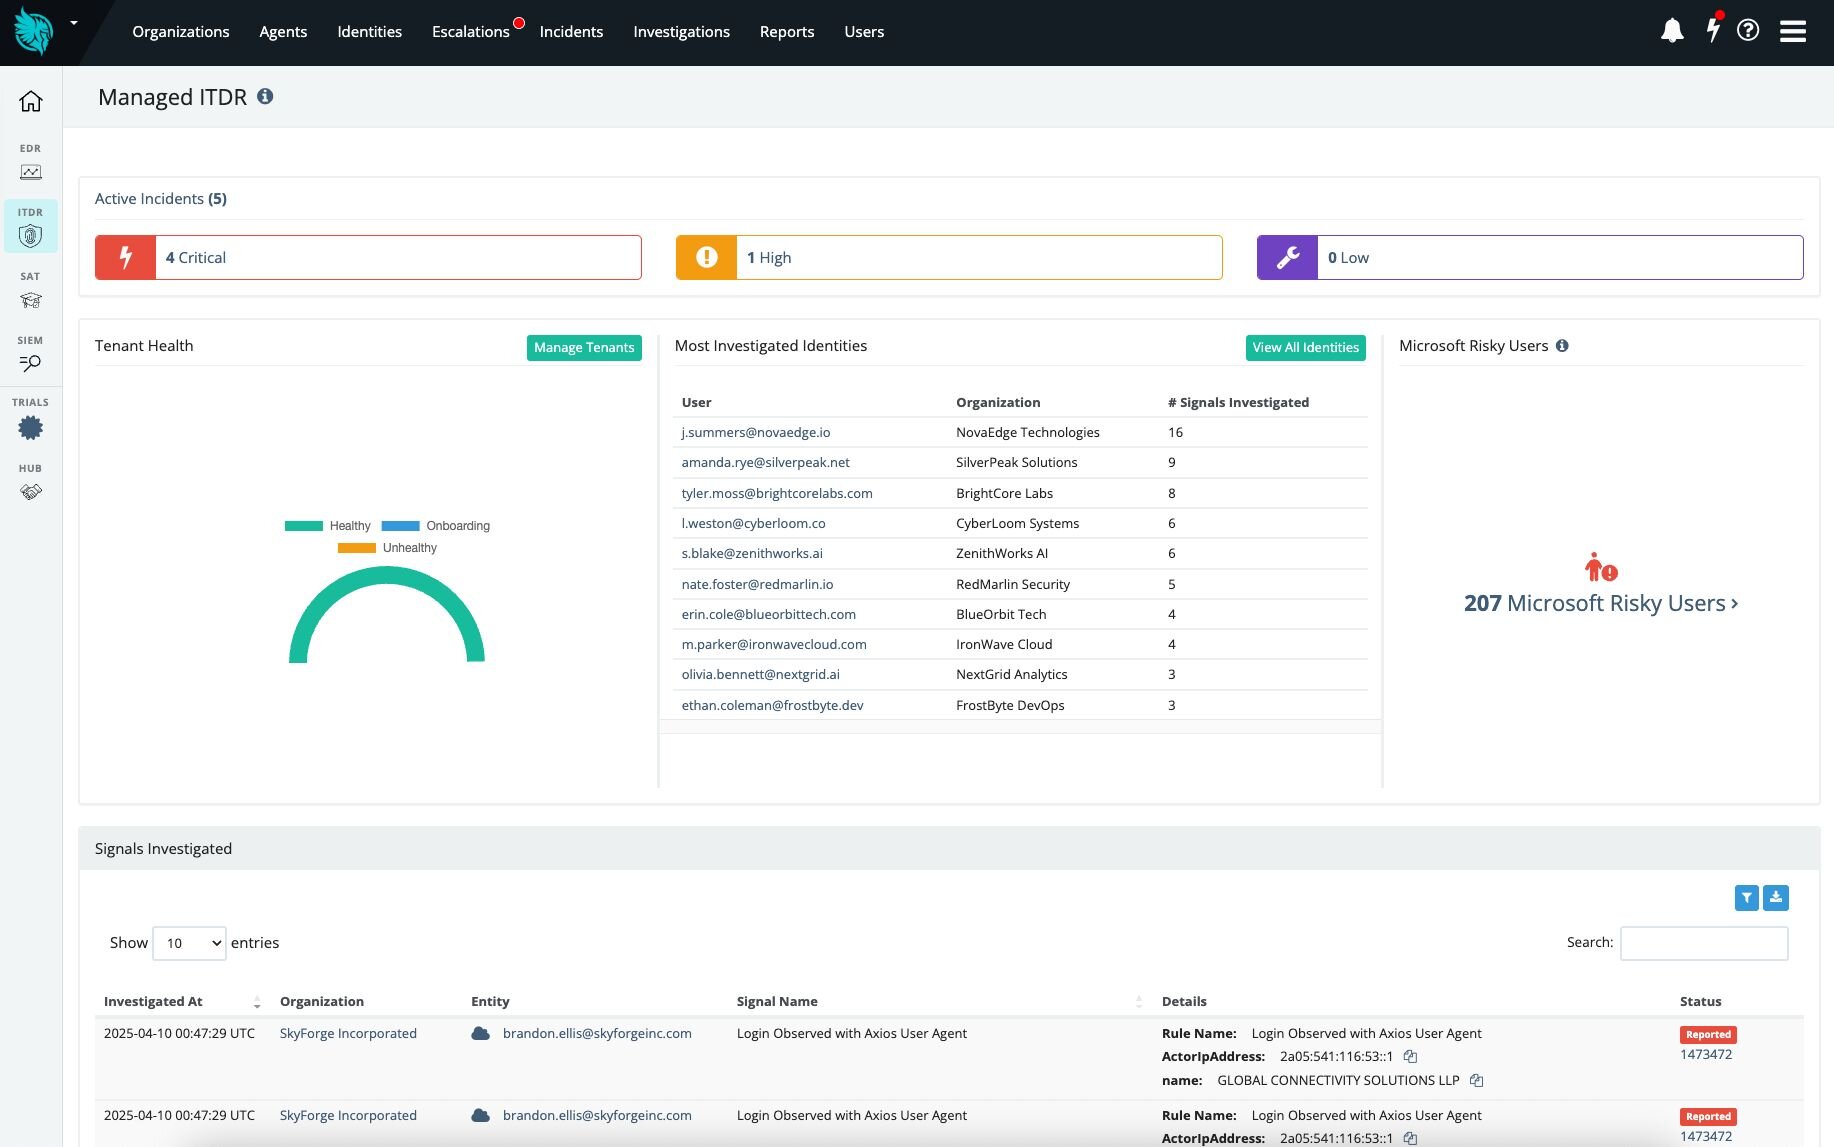
Demo de Managed ITDR

Descubre más sobre Managed ITDR

Ahora ya sabes cómo funciona el PhaaS. Así es como Huntress ayuda a que tus usuarios no se conviertan en la próxima víctima.

Ejemplo real: EvilTokens y la campaña Railway

En febrero de 2026, los investigadores de Huntress detectaron algo inusual: una ola de eventos de autenticación anómalos que afectó a decenas de organizaciones de Microsoft 365 al mismo tiempo.

Lo que descubrieron fue una plataforma PhaaS atribuida después a EvilTokens, anunciada en Telegram desde el 16 de febrero de 2026, con niveles de precio para envío de correos, captura de token de autenticación y relé SMTP. A pocos días de hacerse pública, ya comprometía organizaciones activamente.

El método de ataque era el phishing mediante código de dispositivo, una técnica que explota el propio flujo de autorización de dispositivo OAuth de Microsoft. En lugar de robar una contraseña, el atacante engaña a la víctima para que ingrese un código en la página de inicio de sesión legítima de Microsoft. Luego, el backend del atacante obtiene los tokens de autenticación y de actualización resultantes, que siguen siendo válidos hasta por 90 días, incluso después de restablecer la contraseña.


Esto es lo que hizo especialmente difícil detectarlo:

  • Evadía la MFA por completo. Los usuarios se autenticaban en una página real de Microsoft, así que la MFA hacía exactamente lo que debía hacer, y aun así no detenía el ataque.

  • La infraestructura parecía limpia. Railway.com es un proveedor legítimo de Platform-as-a-Service con rangos de IP de cloud sin antecedentes negativos. Como Railway no tenía ninguna penalización de reputación, el sistema de puntuación de riesgo de Microsoft no lo marcó como sospechoso.

  • Cada correo de phishing era diferente. Señuelos de licitaciones de construcción, suplantación de DocuSign, notificaciones de buzón de voz, abuso de Microsoft Forms, todos dirigidos al mismo grupo de víctimas sin que dos mensajes fueran iguales. Los filtros de correo basados en firmas no tenían ninguna oportunidad.

A mediados de marzo de 2026, la campaña había afectado a más de 340 organizaciones en Estados Unidos, Canadá, Australia, Nueva Zelanda y Alemania, abarcando bufetes de abogados, fabricantes, proveedores de salud, empresas de servicios financieros y gobiernos locales.

Huntress bloqueó más de 460 intentos de vulneración en identidades protegidas durante la campaña, y los bloqueos siguieron llegando: 113 intentos recientes además de aproximadamente 350 vulneraciones previas.

Mira esto en acción viendo el siguiente video:


Para las organizaciones sin ese tipo de detección a nivel de identidad, muchas no supieron que habían sido vulneradas hasta que ya era demasiado tarde.

Aprende a proteger tu organización de EvilTokens o de la próxima plataforma PhaaS descargando nuestro informe EvilTokens and the Rise of AI-Powered Phishing.


Cómo defenderte de los ataques de phishing

El phishing impulsado por PhaaS está diseñado para evadir tus defensas una por una. Por eso ningún control por sí solo es suficiente. Necesitas capas, y todas deben funcionar juntas.


Security awareness training

Tu gente es tu primera línea de defensa, y también tu mayor objetivo. Entrénalos para que desconfíen de correos no solicitados, en especial los que generan urgencia. Enséñales a verificar las direcciones del remitente, a pausar antes de hacer clic en enlaces, y a reconocer que incluso páginas de Microsoft con apariencia legítima pueden ser parte de una cadena de phishing.

Huntress Managed Security Awareness Training ofrece capacitación respaldada por expertos, simulaciones de phishing y Phishing Defense Coaching justo a tiempo, basado en inteligencia de amenazas del mundo real, para reducir el riesgo humano y fortalecer la resiliencia.


Autenticación multifactor (MFA)

La MFA no es negociable, pero campañas como EvilTokens son un recordatorio de que la MFA por sí sola no es una defensa completa. Los ataques basados en token de autenticación pueden evadir la MFA por completo si no estás también monitoreando el comportamiento de autenticación y restringiendo qué flujos están permitidos.

Si necesitas una introducción o un activo de ciberseguridad para compartir con el liderazgo, la guía de Huntress, What Is Multi-Factor Authentication?, explica por qué la MFA es "necesaria pero no suficiente" y cómo los atacantes ya están encontrando formas de evadirla.


Seguridad avanzada de correo electrónico

Implementa un filtrado de correo electrónico que vaya más allá de la simple coincidencia de palabras clave. Necesitas soluciones que analicen los encabezados de correo, escaneen enlaces y archivos adjuntos maliciosos, y usen análisis de comportamiento para detectar intentos de phishing que parecen limpios en la superficie, porque los kits modernos de PhaaS abusan deliberadamente de redireccionadores confiables, reescritores de URL y servicios cloud reconocidos para evadir controles básicos.


Detección y respuesta para endpoints (EDR)

Si un usuario llega a hacer clic en algo malicioso, necesitas saberlo antes de que la amenaza se propague.

Huntress Managed EDR monitorea continuamente los endpoints en busca de comportamiento malicioso, puntos de apoyo persistentes, movimiento lateral y señales tempranas de ransomware, y luego involucra a un SOC asistido por IA disponible 24/7 para contener y remediar activamente las amenazas, a menudo en minutos.


Detección y respuesta de amenazas de identidad (ITDR)

Esta es la capa que a la mayoría de las organizaciones les falta, y la que los ataques modernos de PhaaS están diseñados específicamente para explotar.

Huntress Managed ITDR monitorea tus entornos de Microsoft 365 y Google Workspace en busca de secuestro de sesión, repetición de token de autenticación, aplicaciones de OAuth no autorizadas, ubicaciones y VPN inusuales, reglas maliciosas de bandeja de entrada y otras anomalías de identidad que aparecen incluso cuando todo lo demás se ve limpio.

Si EvilTokens, o la próxima plataforma de PhaaS, afecta a tu organización, ITDR es lo que te permitiría detectarlo en tu telemetría de autenticación, revocar los tokens de autenticación y bloquear el acceso del atacante antes de que pueda pasar a fraude electrónico o robo de datos.


Preguntas frecuentes sobre el modelo de phishing como servicio

Totalmente. Crear, vender o usar herramientas de modelo de phishing como servicio es una forma de cibercrimen y es ilegal en la mayoría de los países. Facilita delitos como el robo de identidad, el fraude y las filtraciones de datos.

Los precios varían mucho. Algunos kits básicos se pueden encontrar por tan solo $50, mientras que las suscripciones mensuales más sofisticadas, con soporte al cliente, pueden llegar a costar cientos o incluso miles de dólares.

Un ataque de phishing normal es ejecutado de principio a fin por una sola persona o grupo. El modelo de phishing como servicio separa los roles: un grupo desarrolla y vende las herramientas, y otro grupo (el cliente) las compra y las usa para lanzar el ataque.

Sí y no. La seguridad avanzada del correo electrónico puede bloquear muchos ataques basados en el modelo de phishing como servicio, pero los operadores evolucionan constantemente sus técnicas para evadir la detección. Este juego del gato y el ratón es la razón por la que una defensa en capas, incluyendo la educación de los usuarios, es crucial.

La base de clientes es amplia. Incluye cibercriminales de bajo nivel (a menudo llamados "script kiddies"), grupos de crimen organizado que buscan escalar sus operaciones e incluso empleados descontentos que buscan una forma fácil de atacar a su empleador.

Recursos adicionales

Más información sobre ¿Qué es la gestión de la postura de seguridad de las aplicaciones (ASPM)?
¿Qué es la gestión de la postura de seguridad de las aplicaciones (ASPM)?
Ciberseguridad 101

Descubre cómo la ASPM da visibilidad de seguridad continua a lo largo del ciclo de vida del desarrollo de software, ayudando a las organizaciones a priorizar riesgos y agilizar la remediación.

Más información sobre ¿Qué es Google Dorking? Cómo los hackers usan los motores de búsqueda para el reconocimiento
¿Qué es Google Dorking? Cómo los hackers usan los motores de búsqueda para el reconocimiento
Ciberseguridad 101

Aprende qué es Google Dorking, cómo los hackers usan operadores de búsqueda avanzados para encontrar información sensible, y los pasos para proteger tu negocio de este riesgo de ciberseguridad.

Más información sobre Qué es un LAN ID y su importancia en la ciberseguridad
Qué es un LAN ID y su importancia en la ciberseguridad
Ciberseguridad 101

Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.

Mira cómo funcionan las simulaciones de phishing de Huntress

Las simulaciones de phishing les dan a los empleados una forma segura de practicar cómo reconocer y reportar amenazas antes de que un atacante real los tenga en la mira.

Mira el video para ver cómo Huntress convierte el comportamiento real de phishing en simulaciones realistas, asesoría oportuna e información útil para los equipos de seguridad. Luego, explora Huntress Managed SAT para descubrir cómo el programa ayuda a construir una fuerza laboral más resiliente.