



Ficha técnica
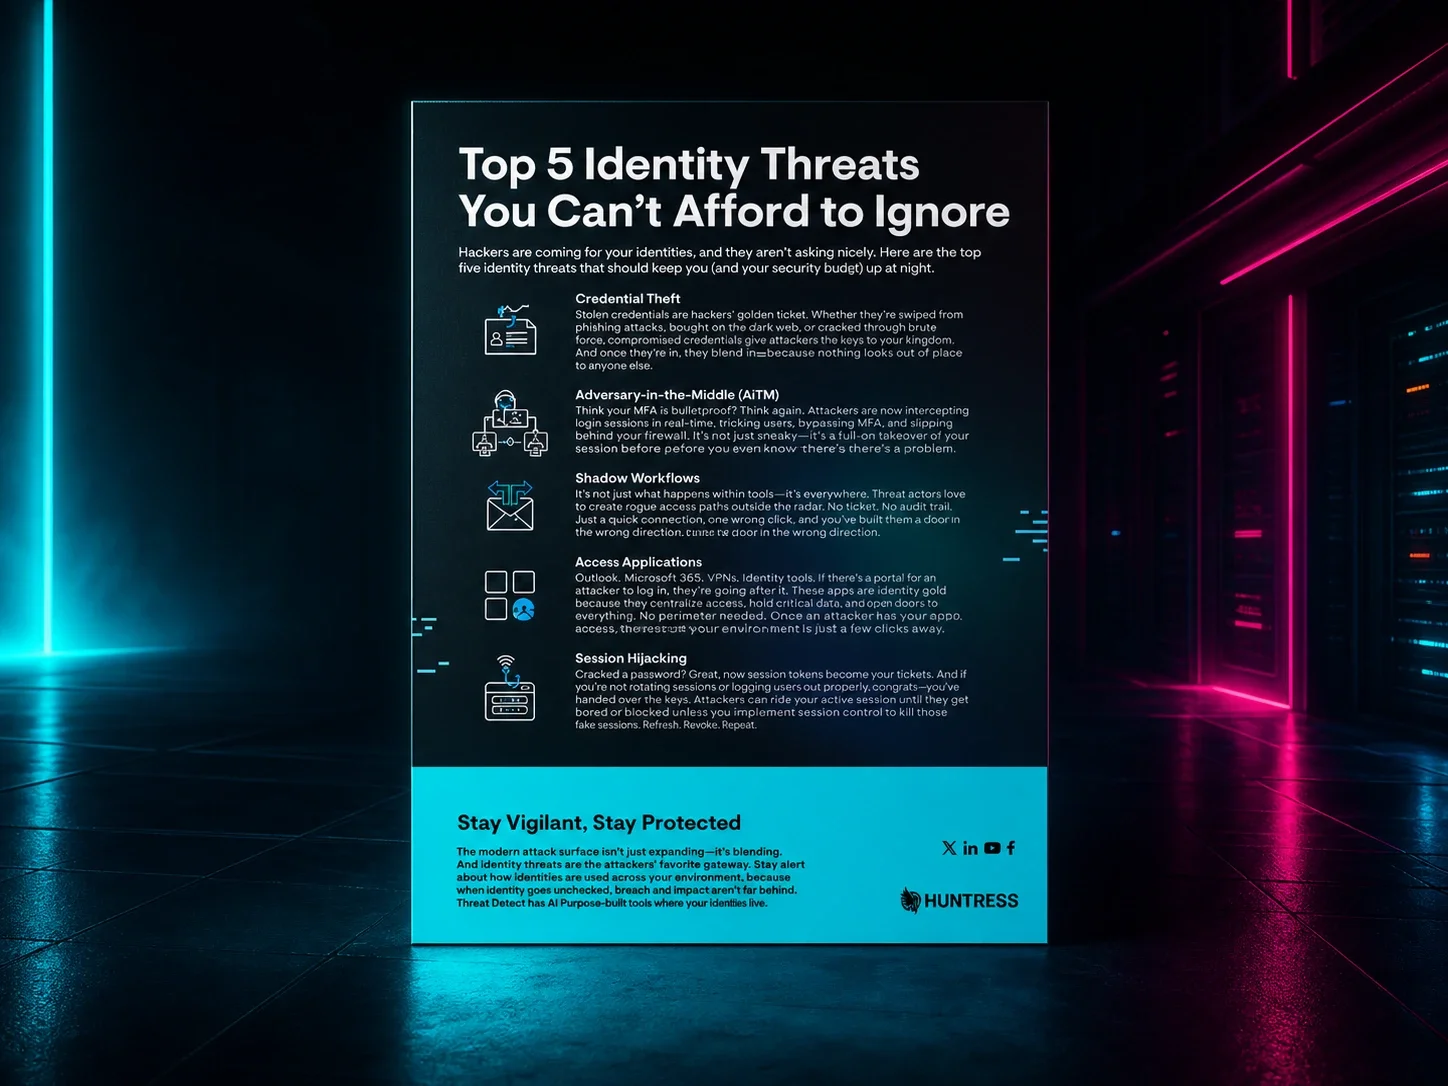
Las 5 principales amenazas a la identidad que no puedes ignorar
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
Tan rápido como implementas nuevas defensas, los atacantes encuentran nuevas formas de vulnerarlas. ¿Contraseñas fuertes y autenticación multifactor por sí solas? Ya no son suficientes.
Los atacantes tienen una alternativa, y es rápida, barata y fácil. Compran tokens de sesión, robados con malware infostealer, por tan solo $5 en la dark web y los usan para secuestrar tus sesiones autenticadas. Sin pantallas de inicio de sesión. Sin solicitudes de MFA. Solo acceso rápido y sigiloso a tus sistemas y datos más sensibles, que parece actividad legítima.
Este ebook explica lo que significa el robo de credenciales moderno para tu negocio. Aprenderás:
El ecosistema de los infostealers: cómo esta cadena de suministro ilícita de la dark web alimenta el acceso no autorizado encubierto
El manual del secuestro de sesión: cómo funciona y por qué los hackers lo usan para pasar desapercibidos
Estrategias de defensa: cómo detectar el robo de credenciales avanzado y adelantarte antes de que sea un problema
Refuerza tus defensas ahora y mantén tus endpoints e identidades a salvo de intentos de acceso no autorizado.
Recursos relacionados
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
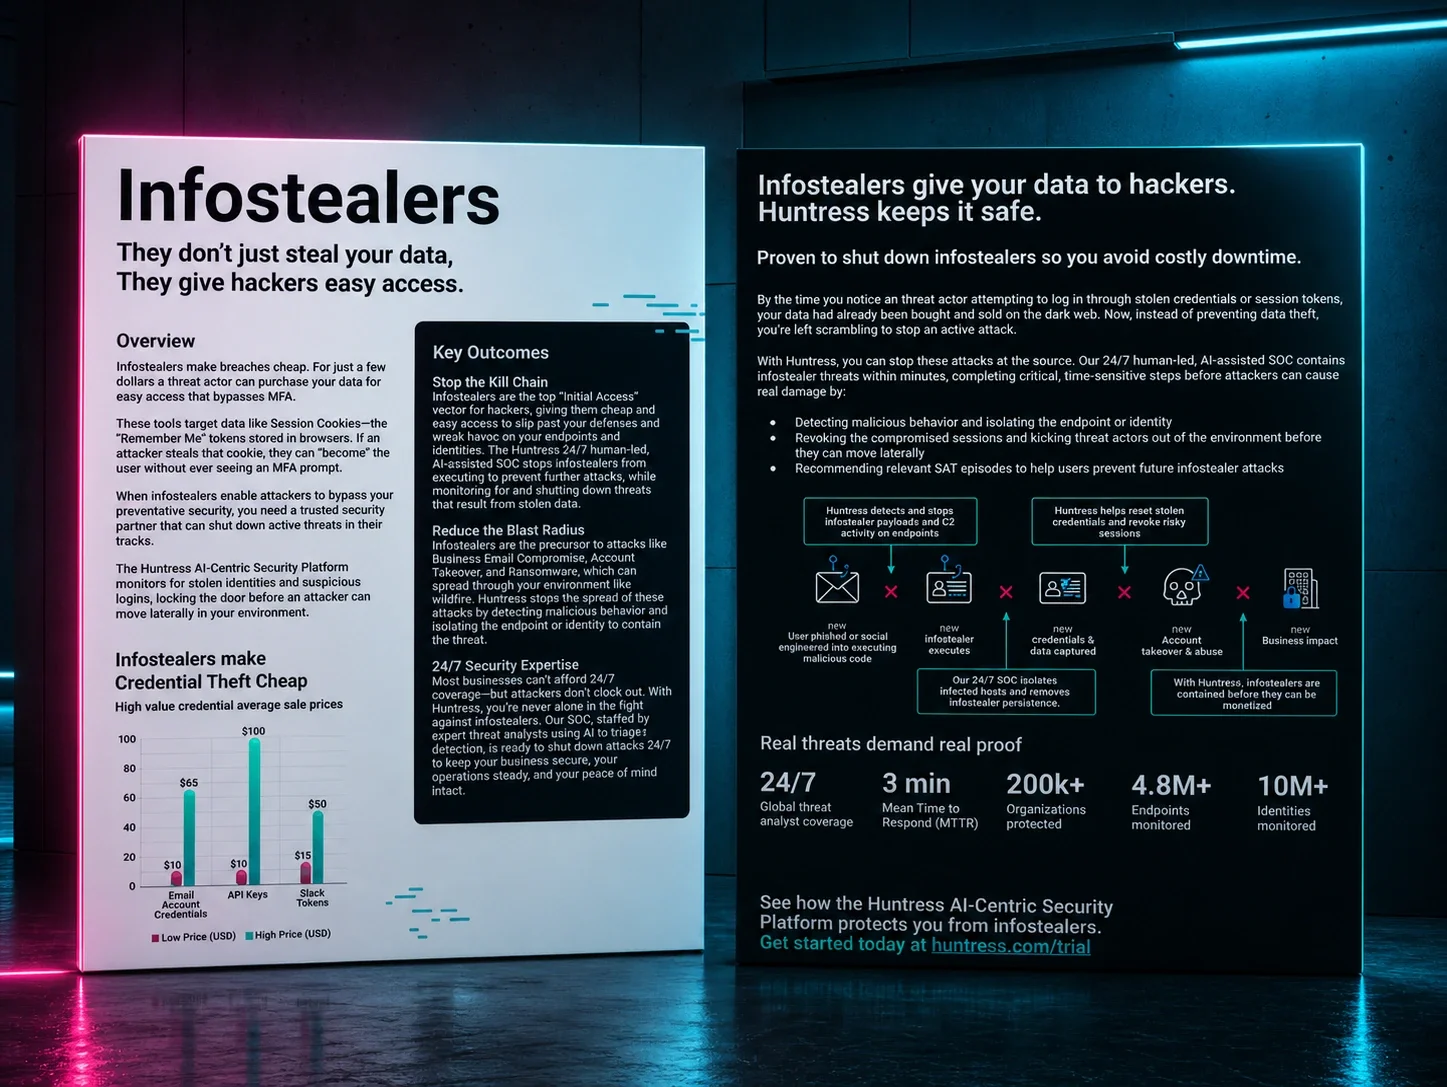
Bloquea infostealers, el robo de credenciales y la toma de control de una cuenta con la plataforma de seguridad impulsada por IA de Huntress y un SOC liderado por humanos 24/7 que detiene rápidamente las amenazas activas.

Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
Hoy en día, los ciberdelincuentes evitan los inicios de sesión por completo al conseguir registros de infostealer en la dark web. Hablamos de malware que roba de todo, desde tokens de sesión y claves MFA hasta billeteras de criptomonedas.
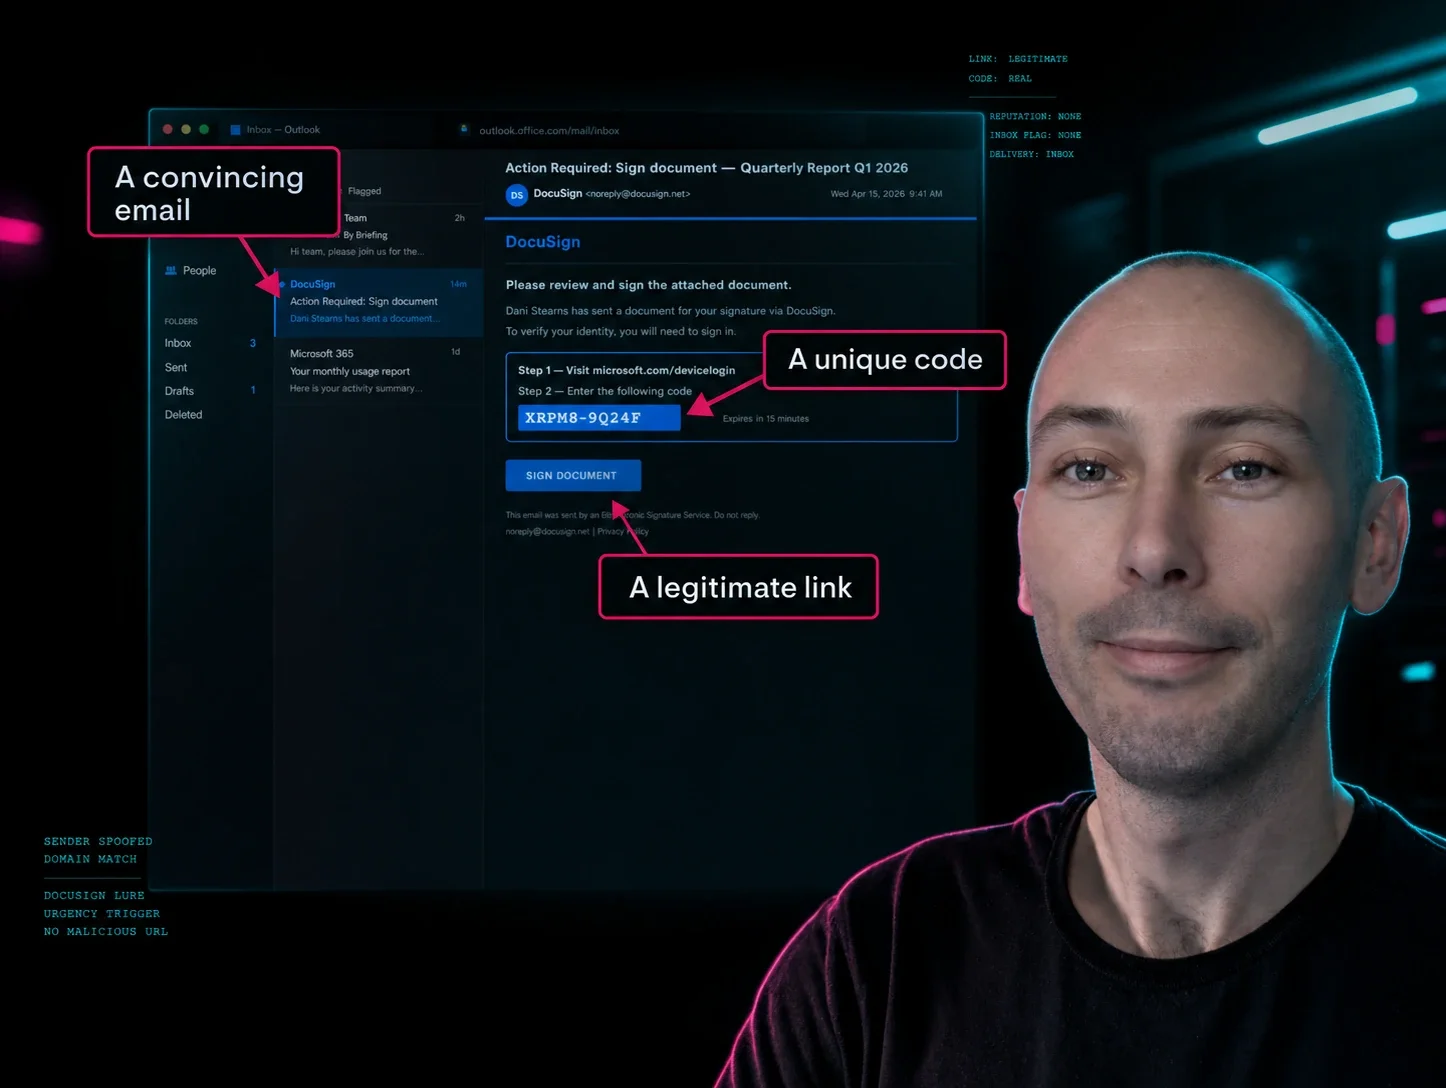
El phishing mediante código de dispositivo no entra a la fuerza. Usa un flujo de autenticación legítimo para entrar por la puerta principal, sin necesidad de contraseña, con MFA evadida y tokens de autenticación de sesión entregados directamente al atacante.
Descubre cómo el secuestro de sesión permite a los ciberdelincuentes esquivar las barreras de la autenticación multifactor (MFA) y entrar directo a tus datos privados.
Echa un vistazo a algunos ejemplos aterradores de ataques reales detectados por Huntress. Escucharás directamente a nuestros analistas del SOC de primera línea, quienes te contarán qué los asustó y cómo detuvieron a los espíritus malignos
Descubre cómo los datos públicos dispersos se convierten en amenazas cibernéticas. Mira a Truman Kain de Huntress y a Caitlin Sarian, Cybersecurity Girl, analizar los riesgos de identidad en ciberseguridad.
No todas las amenazas vienen de malware; algunas vienen de aplicaciones legítimas. Traitorware, un tipo de las aplicaciones fraudulentas, es como llamamos al abuso de aplicaciones OAuth en Microsoft 365. Los atacantes explotan aplicaciones reales y confiables, como EM Client, para obtener acceso persistente a bandejas de entrada, extraer datos y evadir la detección.
