

Si buscas una lección de historia sobre las finanzas de tu empresa, empieza por tu bandeja de entrada, donde podrías encontrar facturas y datos de proveedores, junto con el regateo de renovaciones que muestra exactamente cuánto pagas y a quién.
Los cibercriminales también pueden ser aficionados a la historia. Revisar viejos hilos de correo les muestra exactamente a quién suplantar y cómo se mueve realmente el dinero. Solo en 2025, el FBI registró más de $20.800 millones en pérdidas por cibercrimen, con alrededor de $3.000 millones vinculados al business email compromise (BEC), solo por detrás del fraude de inversiones.
El business email compromise (BEC) funciona porque se esconde en las conversaciones largas de proveedores y facturación que ya confías.
"Me daría cuenta si alguien estuviera en mi bandeja de entrada"
Podrías pensar que conoces las señales de un intruso al acecho en tu buzón. A todos nos han enseñado a reconocer las señales obvias y descuidadas de phishing.
El BEC es más sigiloso. A menudo con ayuda de IA, los atacantes apuntan a objetivos específicos creando estafas de phishing e ingeniería social que parecen legítimas, para robar credenciales o tokens de sesión y así obtener acceso y persistencia. Configuran reglas de bandeja de entrada que mueven mensajes en silencio hacia carpetas que nadie revisa, ocultando su trabajo sucio a plena vista. Esto les da tiempo para descubrir cómo desviar dinero hacia sus propias cuentas directamente desde tu buzón.
Así se desarrolla esa cadena de ataque en un inquilino real de Microsoft. El CEO de Huntress, Kyle Hanslovan, explica cómo los atacantes se infiltran en los buzones de Microsoft 365 con recursos sencillos para montar ataques como el BEC.
Qué dicen los datos
Según el FBI, las pérdidas por BEC reportadas se han multiplicado por más de diez desde 2015.
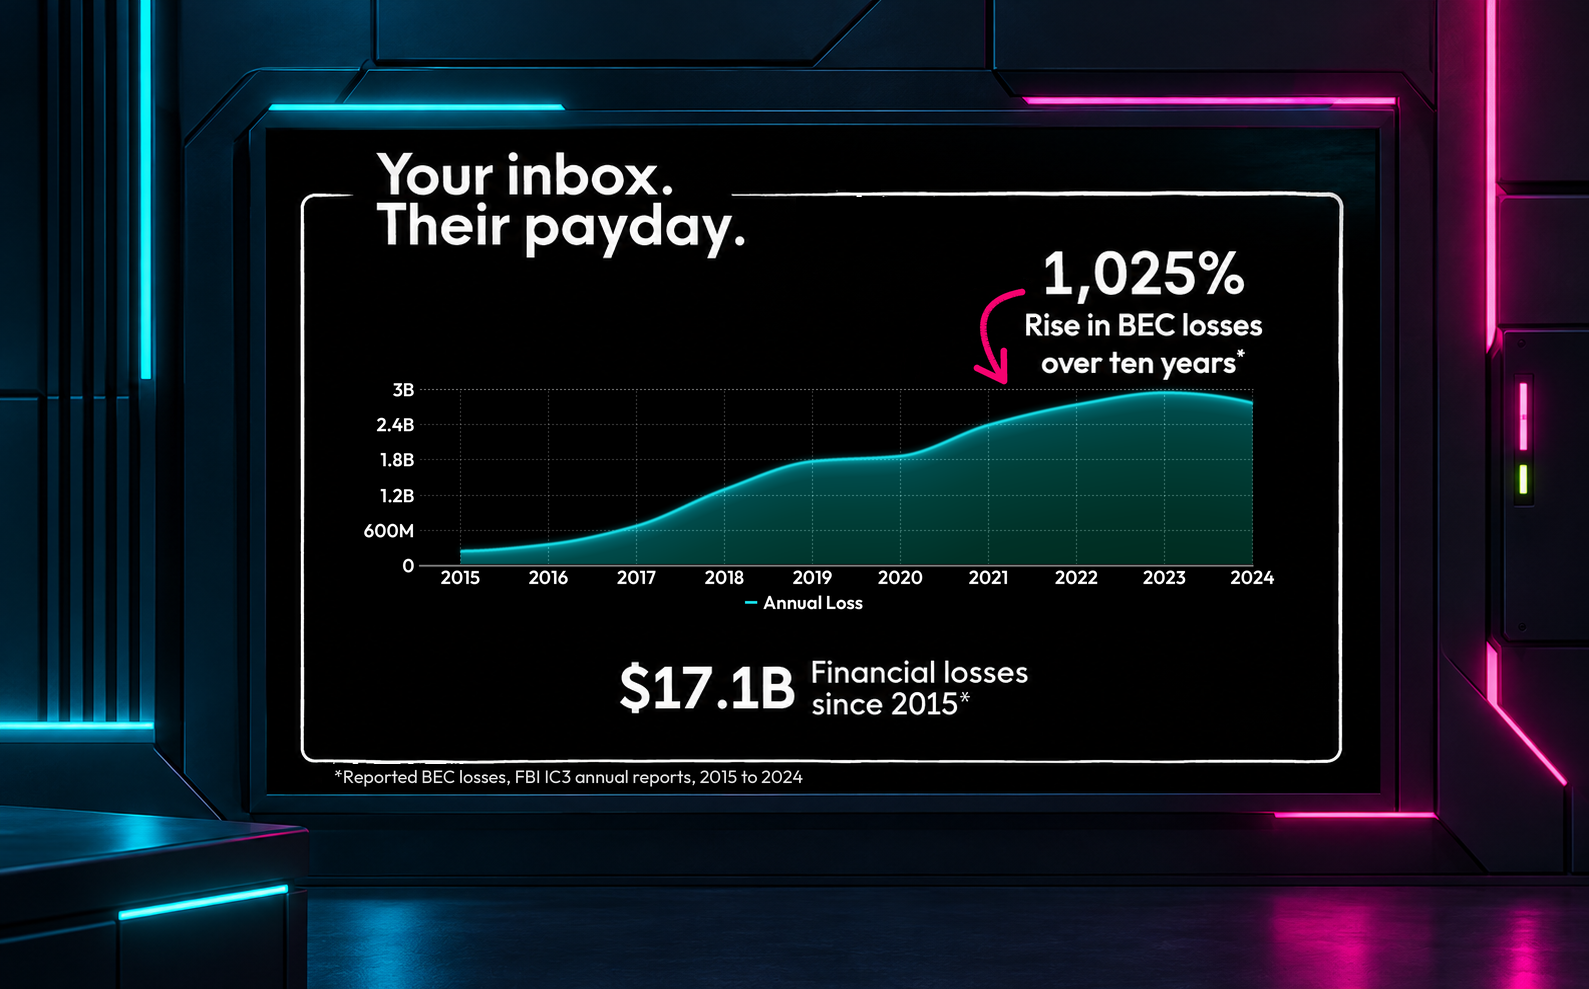
Figura 1: Pérdidas por BEC reportadas por año. Fuente: Informes anuales del FBI IC3, de 2015 a 2024.
El Huntress Informe de ciberamenazas 2026 respalda con cifras las tácticas de identidad que impulsan el BEC:
Los inicios de sesión con un historial sospechoso representaron el 37% de las amenazas de identidad que rastreamos, a menudo como el primer paso hacia el compromiso de correo electrónico y el fraude electrónico.
Los ataques de adversario en el medio (AiTM), que roban un token de sesión y permiten al atacante saltarse la contraseña y la solicitud de MFA, representaron el 18,9% de las amenazas basadas en identidad en 2025.
La manipulación y persistencia del buzón de correo, una técnica clave de BEC, representa el 24,6% de las señales de detección y respuesta ante amenazas de identidad (ITDR) en lo que va de 2026, según el Huntress Tragic Quadrant, nuestra clasificación de las principales técnicas de los atacantes por impacto.
Cómo una revisión de sentido común detuvo un intento de BEC
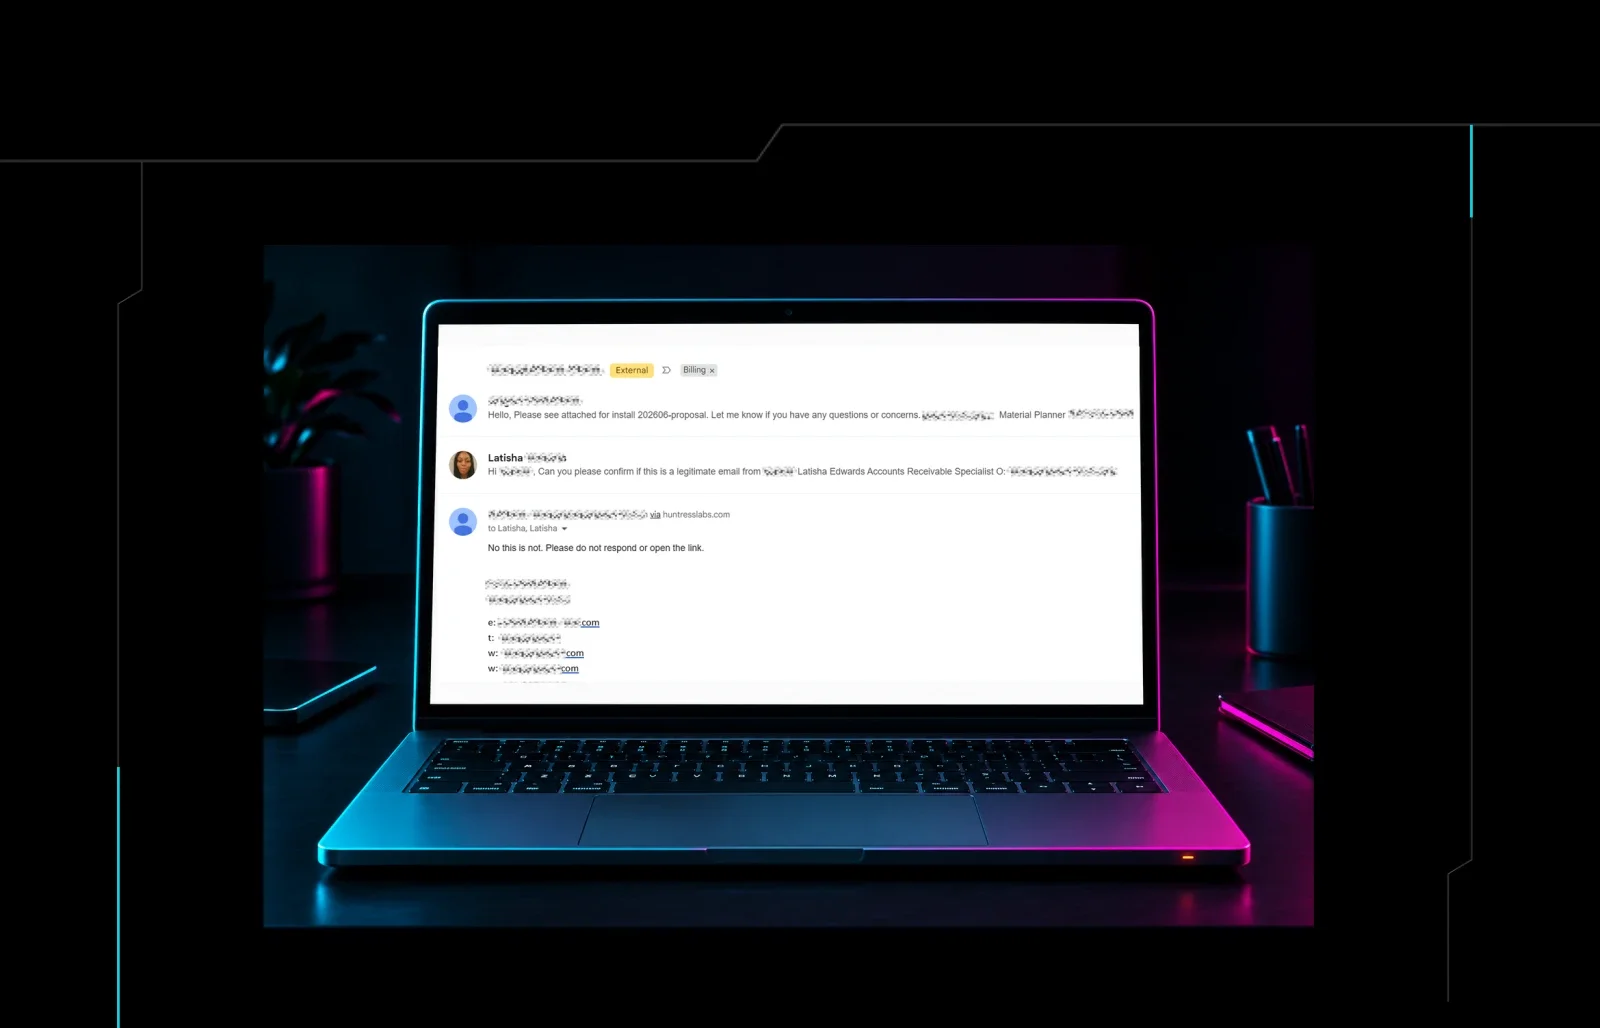
Latisha Edwards, especialista en cuentas por cobrar del equipo de facturación de Huntress, recibió un correo que parecía igual a cualquier otro mensaje de pedido o renovación en la bandeja. Hacía referencia a una cuenta de socio real con un formulario de pedido que parecía el siguiente paso correcto.
Pero algo no cuadraba. El formulario de pedido tenía un enlace de "inicio de sesión" incrustado, lo cual no coincidía con la forma habitual de operar de este socio. En lugar de hacer clic, Latisha le escribió a su contacto en el socio para confirmar. Ese seguimiento confirmó que el correo era un intento de BEC, enviado por alguien que se hacía pasar por el socio. Detener este ataque se redujo a que una persona se tomara el tiempo de hacer una pregunta. El correo parecía legítimo porque se insertaba en una conversación en la que el equipo ya confiaba.
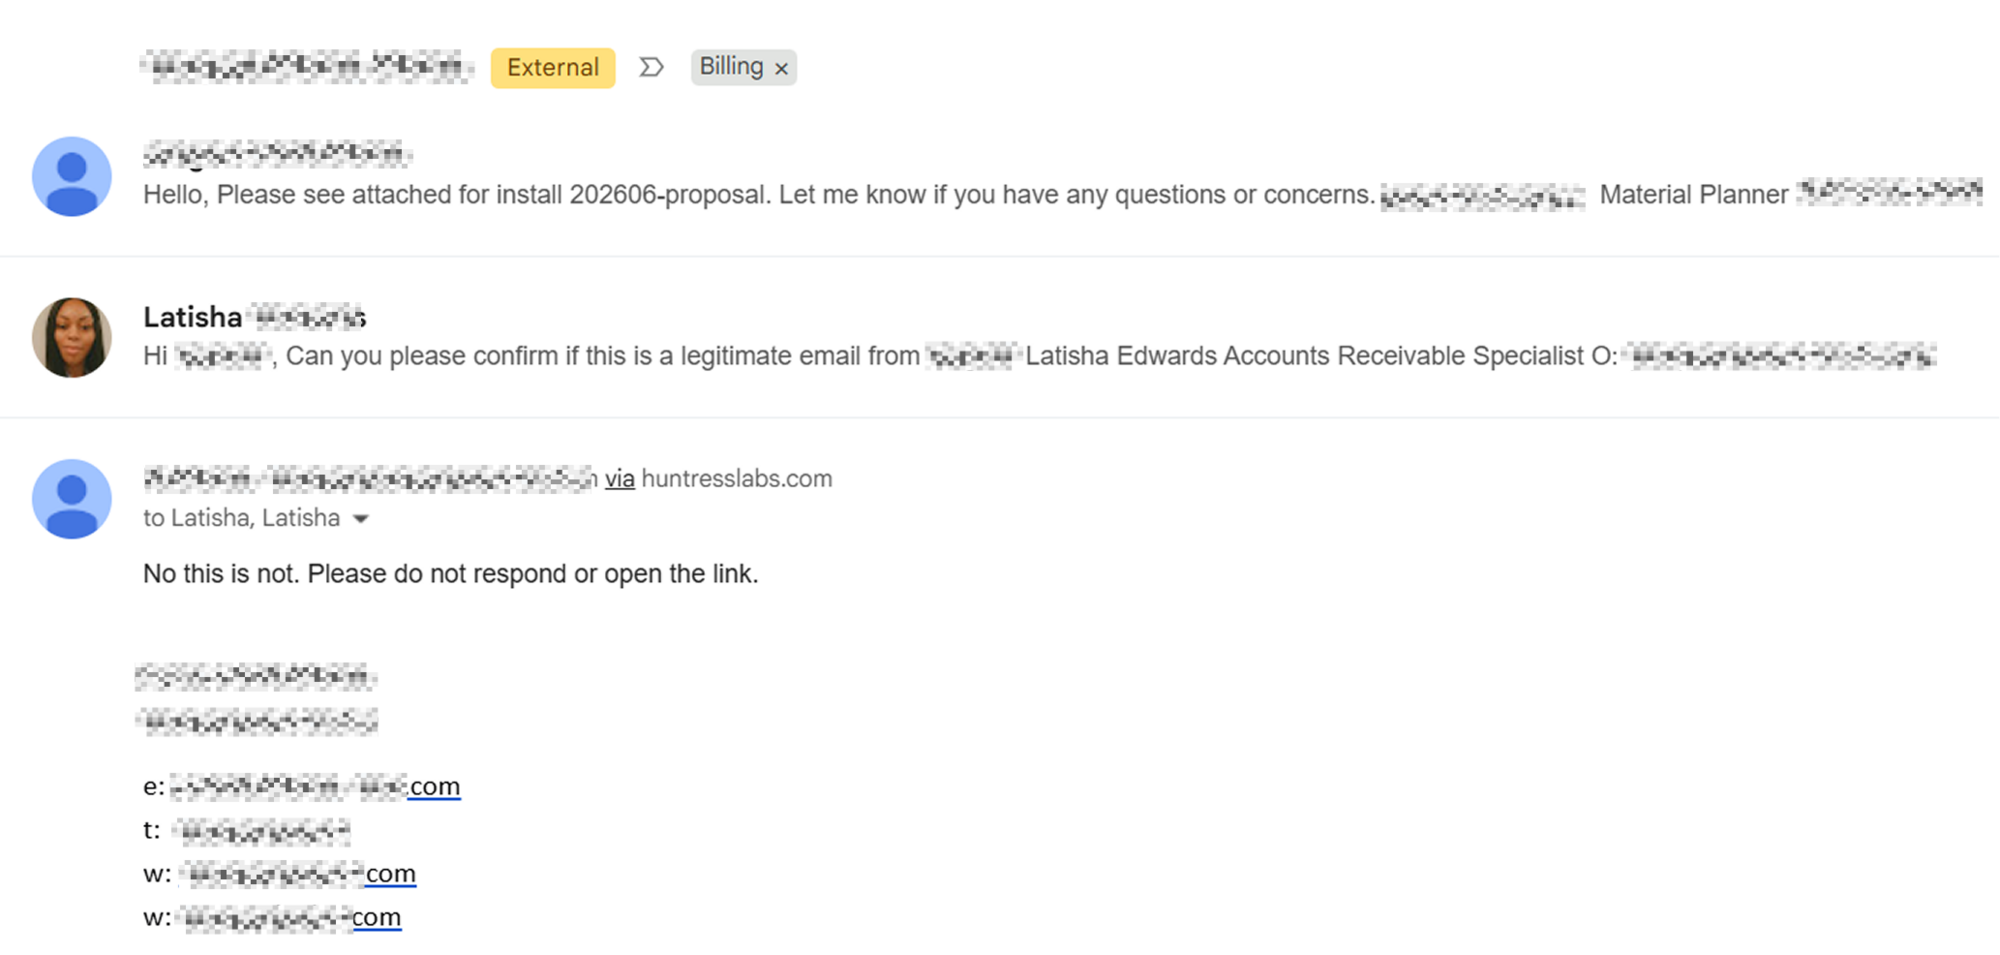
Figura 2: Un intento real de correo BEC detectado por el equipo de facturación de Huntress
Qué puedes hacer para frenar el BEC
Ahora que ya viste cómo se ve el BEC en la realidad, veamos qué puedes hacer al respecto.
Animar a tus compañeros a hacer preguntas es el primer paso para una buena defensa contra el BEC. El equipo de facturación de Huntress detectó este caso porque Latisha se sintió segura al preguntar.
A partir de ahí, crea buenos hábitos de higiene en el buzón de correo. El ataque puede originarse en tu propio buzón o llegar como un correo de alguien que se hace pasar por un socio, y cada caso requiere un tipo de verificación distinto.
En tus propios buzones, presta atención a las reglas de bandeja de entrada que no tengan sentido. Configura alertas para cualquier regla de reenvío nueva, en especial una que envíe correos a un dominio externo.
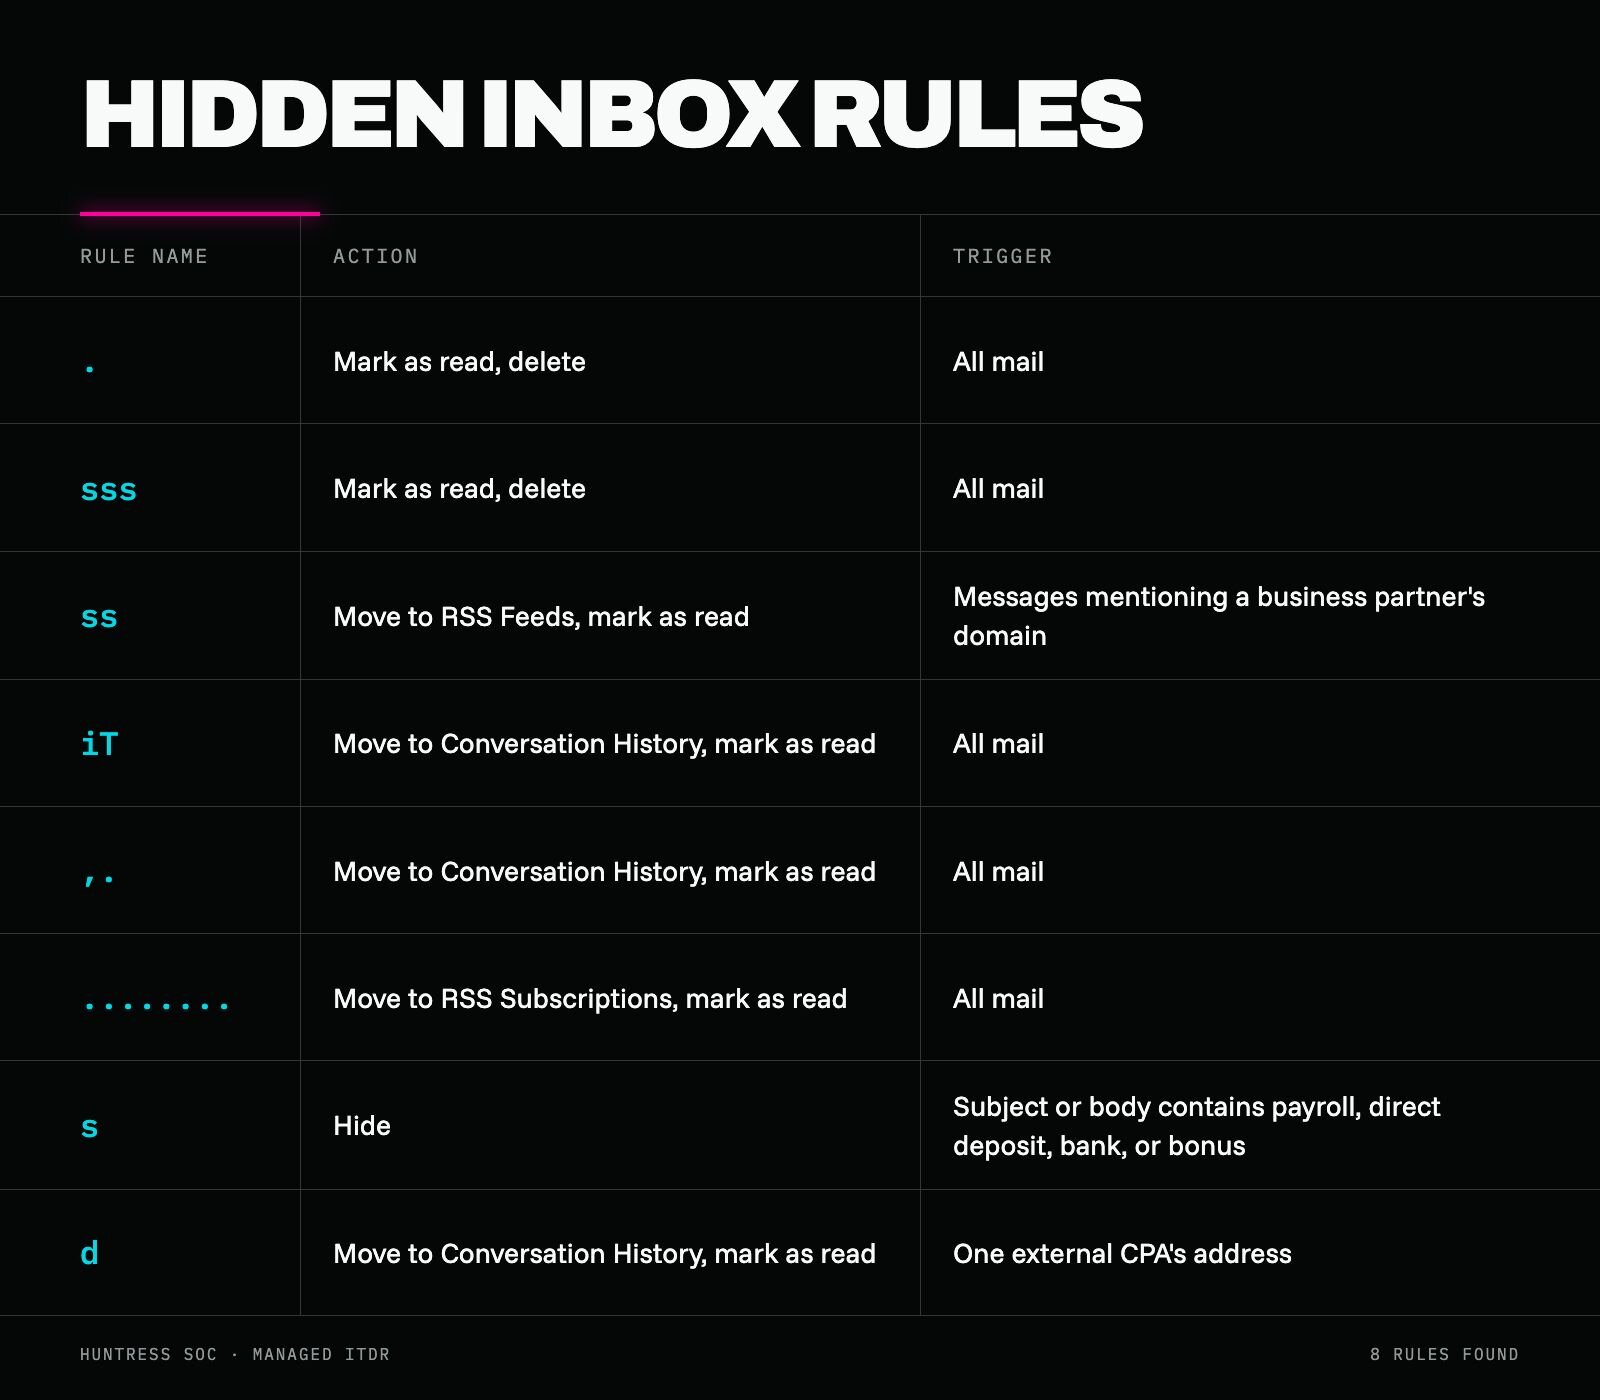
Figura 3: Reglas ocultas en la bandeja de entrada en una campaña de repetición de tokens de 2026.
En los correos que parecen venir de socios, marca como alto riesgo cualquier solicitud de cambio en números de cuenta o instrucciones de pago, o cualquier enlace inesperado que te pida iniciar sesión, y verifica la dirección real del remitente. Confírmalo directamente con tu contacto habitual a través de un canal en el que ya confíes, como un número de teléfono conocido o un portal.
Qué puede hacer la tecnología para frenar el BEC
Las estafas de BEC están diseñadas para pasar desapercibidas. Aquí es donde Huntress cubre esos vacíos.
Managed Identity Threat Detection and Response (ITDR) vigila el comportamiento de amenazas impulsadas por identidad en Microsoft 365 y Google Workspace, incluyendo secuestro de sesión, inicios de sesión sospechosos y reglas maliciosas de bandeja de entrada y reenvío, respaldado por nuestro Centro de operaciones de seguridad (SOC) impulsado por IA, liderado por humanos y disponible 24/7.
Managed Identity Security Posture Management (ISPM) trabaja antes en la cadena de ataque, cerrando las configuraciones erróneas y la desviación de políticas que permiten a los atacantes entrar en los buzones de correo, y ayuda a aplicar políticas de acceso condicional.
Managed Security Awareness Training (SAT) ayuda a tu gente a reconocer cuándo debe detenerse y verificar un cambio en un pago.
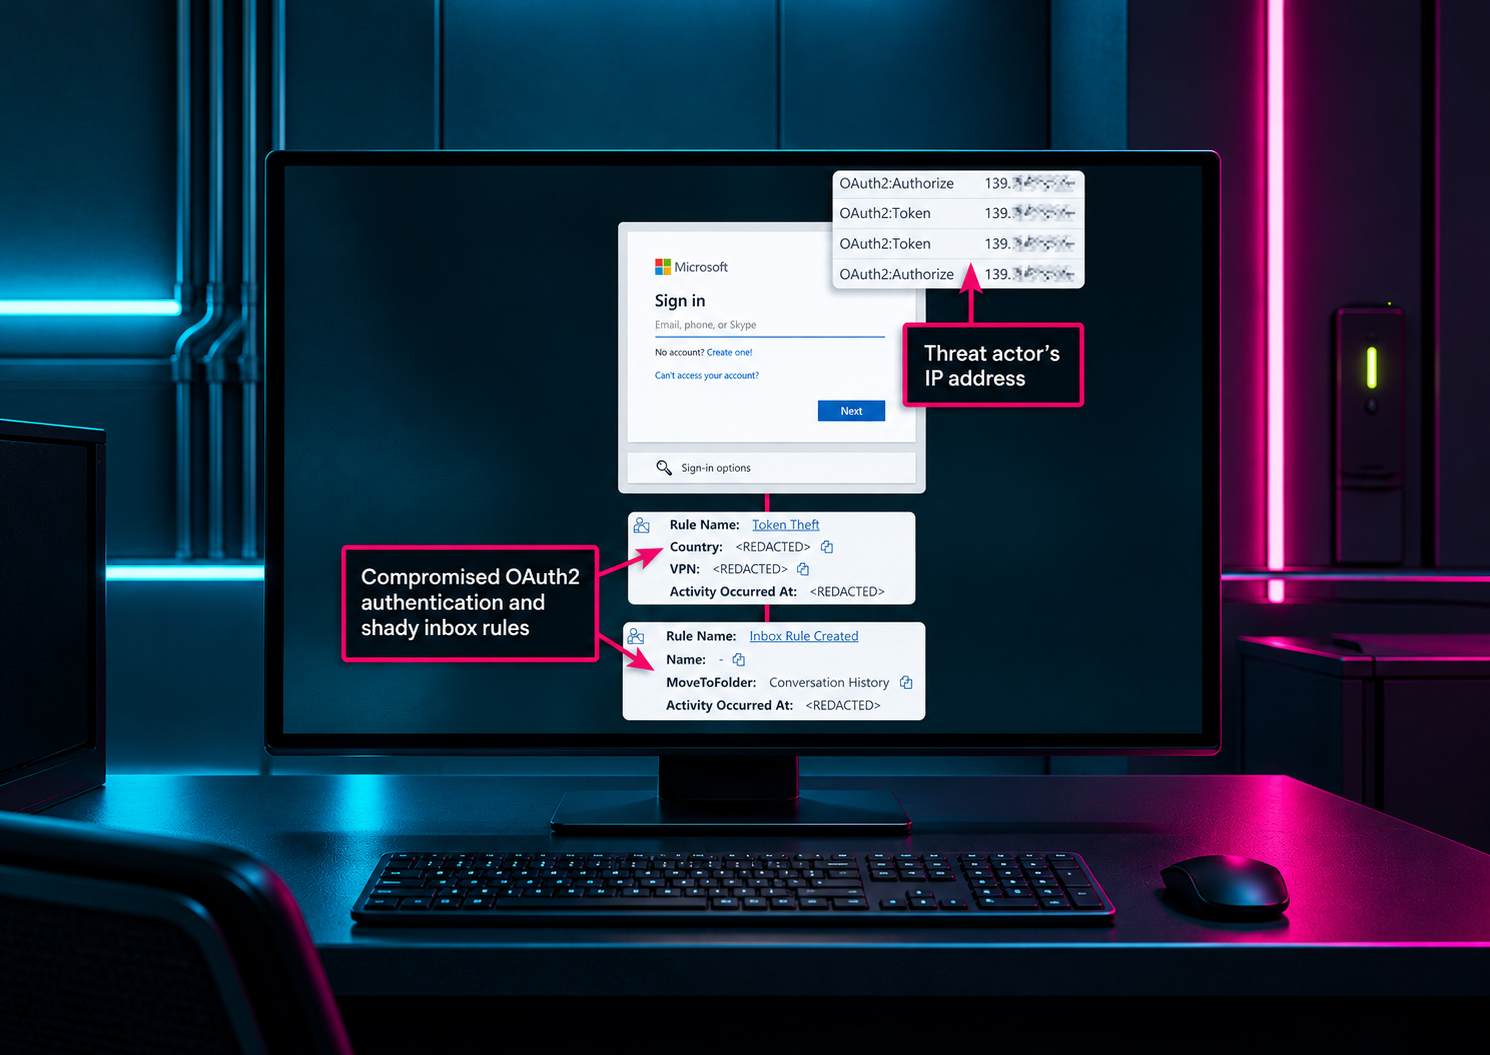
Figura 3: Ejemplo de actividad de BEC detectada por ITDR
El correo de BEC más peligroso se ve exactamente como el que estabas esperando. Comienza a defender tus identidades contra BEC hoy mismo con una prueba gratuita de Huntress Managed ITDR.