


La seguridad en capas no es un concepto nuevo, pero la forma en que la entendemos necesita una actualización seria. Muchas organizaciones comprenden la importancia de la ciberseguridad, pero a menudo tienen dificultades para diseñar e implementar un stack de seguridad que pueda resistir las amenazas de hoy, y mucho menos las de mañana.
Antes de unirme a Huntress como ingeniero de seguridad, pasé casi dos décadas en el espacio de los proveedores de servicios administrados, diseñando y construyendo redes seguras para clientes. Ahora, hablo con innumerables proveedores de servicios administrados y equipos de TI sobre cómo evolucionar sus stacks de seguridad. Ha surgido un tema común: la mayoría de los stacks de seguridad fallan no por falta de reflexión, sino por una visión desactualizada de lo que realmente significa la seguridad en capas.
Entonces, ¿cómo debería verse un stack de ciberseguridad moderno de cara a 2026? Es mucho más que un firewall y un antivirus.
¿Qué es un stack de ciberseguridad moderno?
Un stack de ciberseguridad moderno combina tecnologías, procesos y personas en capas para proteger contra las amenazas cambiantes de hoy, especialmente ransomware, phishing y ataques basados en identidad. El stack adecuado equilibra la prevención, la detección, la respuesta y la recuperación, con cobertura en endpoints, identidades, redes y entornos en la nube.
Mira nuestro webinar bajo demanda: Cyber Stack Review: What Should Be In Your Stack?
Veamos las nueve capas críticas que necesitas para construir una defensa moderna y resiliente.
1. Fundamento: higiene de seguridad y hardening
Esta es tu base. Antes de agregar herramientas sofisticadas, debes tener lo básico bien hecho. Una higiene de seguridad sólida hace que tu organización sea un blanco mucho más difícil para los atacantes.
- Gestión de activos: No puedes proteger lo que no sabes que tienes. Mantén un inventario completo de todo el hardware, software y datos.
- Gestión de parches: Las vulnerabilidades sin parchar son una invitación abierta para los atacantes. Automatiza la aplicación de parches para sistemas operativos y aplicaciones de terceros para cerrar estas brechas rápidamente.
- Hardening de configuración: Implementa configuraciones seguras para todos los sistemas. Deshabilita puertos y servicios innecesarios, y aplica políticas de contraseñas sólidas.
2. Seguridad y detección de endpoints
Tus endpoints (laptops, servidores, dispositivos móviles) están en la primera línea. El software antivirus de ayer ya no basta para detener las amenazas modernas.
- Antivirus de nueva generación (NGAV): Usa IA y aprendizaje automático para bloquear malware y ataques sin archivos que el antivirus tradicional no detecta.
- Detección y respuesta para endpoints (EDR): Brinda visibilidad profunda de la actividad en los endpoints, lo que te permite detectar, investigar y responder a amenazas que evaden las medidas preventivas.
3. Protección de identidad y acceso
A los cibercriminales les encanta robar credenciales. ¿Para qué derribar la puerta si pueden entrar directo con una llave robada? Proteger las identidades no es negociable.
- Autenticación multifactor (MFA): Este es uno de los controles de seguridad individuales más eficaces que puedes implementar. Aplica la MFA en todos los lugares posibles.
- Gestión de accesos privilegiados (PAM): Controla y monitorea el acceso de cuentas privilegiadas (como las de administradores) para limitar el daño que puede causar una cuenta comprometida.
- Detección y respuesta de amenazas a la identidad (ITDR): Se enfoca en detectar y responder a amenazas dirigidas específicamente a identidades, como intentos de inicio de sesión inusuales o escaladas de privilegios.
4. Seguridad en la nube y SaaS
A medida que tu organización se traslada a la nube, tu stack de seguridad debe seguirla. Proteger los datos en plataformas como Microsoft 365, Google Workspace y AWS requiere herramientas dedicadas.
- Cloud Access Security Broker (CASB): Brinda visibilidad y control sobre cómo se usan tus servicios en la nube, aplicando políticas de seguridad para aplicaciones SaaS.
- Respaldo de SaaS: No asumas que tu proveedor de SaaS te cubre las espaldas. Implementa una solución de respaldo de terceros para datos críticos en aplicaciones como Microsoft 365.
5. Adoptar la IA de forma segura
La IA está transformando los negocios, pero también introduce nuevos riesgos. Necesitas que tus equipos puedan usar la IA de forma productiva mientras gestionas las implicaciones de seguridad.
- Políticas de uso de IA: Establece pautas claras sobre qué datos se pueden usar con modelos públicos de IA y qué herramientas están aprobadas.
- Prevención de pérdida de datos (DLP): Implementa herramientas de DLP que puedan detectar y bloquear que se comparta información sensible con plataformas de IA.
6. Seguridad de red y correo electrónico
El perímetro de red y la bandeja de entrada de correo electrónico siguen siendo vectores de ataque principales para la entrega de phishing y malware.
- Firewall de nueva generación (NGFW): Brinda prevención de amenazas avanzada, incluyendo sistemas de prevención de intrusiones (IPS) y control de aplicaciones.
- Gateway de correo electrónico seguro: Filtra spam, correos de phishing y archivos adjuntos maliciosos antes de que lleguen a las bandejas de entrada de tus usuarios.
- Filtrado de DNS: Bloquea el acceso a sitios web maliciosos conocidos, evitando que los usuarios se conecten a sitios de phishing o servidores de comando y control.
7. Monitoreo, automatización y respuesta
No puedes responder a una amenaza que no puedes ver. El monitoreo continuo y la respuesta rápida son fundamentales para minimizar el impacto de una brecha.
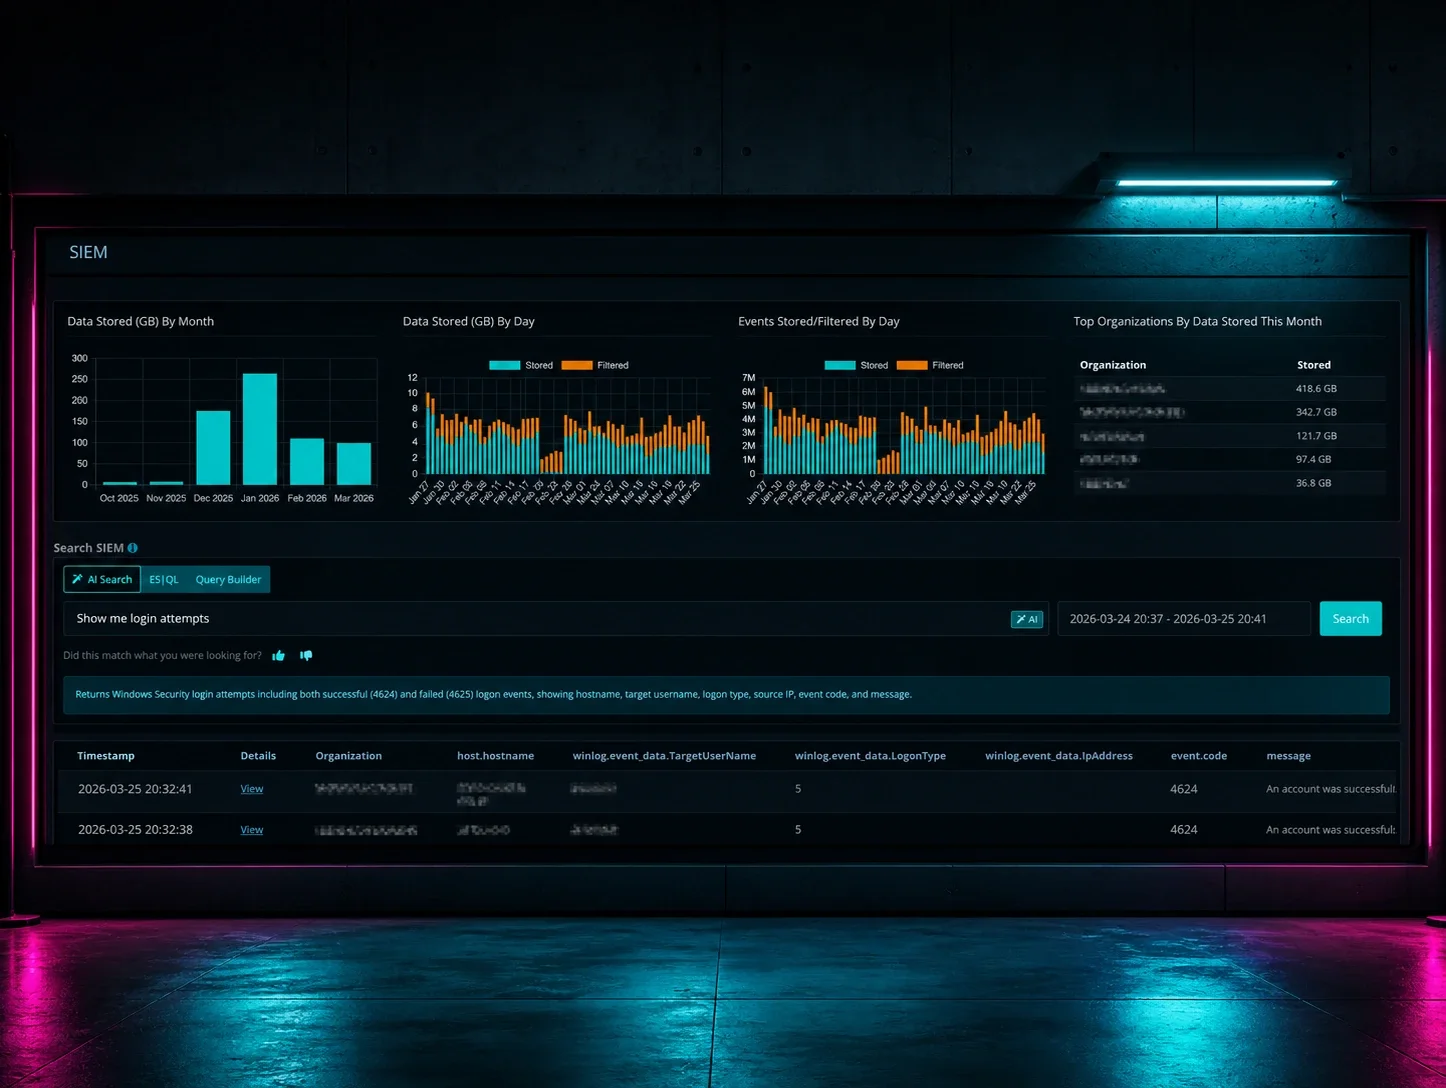
- Gestión de información y eventos de seguridad (SIEM): Centraliza los datos de registro de todo tu entorno, lo que permite la detección de amenazas y la generación de informes de cumplimiento.
- Managed Detection and Response (MDR): Para los equipos que no cuentan con un centro de operaciones de seguridad (SOC) 24/7, un servicio de EDR aporta la experiencia humana para monitorear alertas, cazar amenazas y guiar los esfuerzos de respuesta.
8. Respaldo, recuperación y continuidad del negocio
La prevención es ideal, pero la recuperación es esencial. Cuando ocurre un incidente como un ataque de ransomware, tu capacidad de recuperarte rápido determina el impacto en tu negocio.
- Copias de seguridad inmutables: Asegúrate de tener copias de seguridad recientes y probadas que estén almacenadas fuera de línea o que sean inmutables, es decir, que los atacantes no puedan alterarlas ni eliminarlas.
- Plan de recuperación ante desastres (DR): Ten un plan documentado y probado para restaurar los sistemas y datos críticos después de un incidente.
9. Gobernanza, riesgo y cumplimiento normativo (GRC)
GRC ofrece el marco que mantiene unido tu programa de seguridad. Garantiza que tus esfuerzos de seguridad se alineen con los objetivos del negocio y cumplan con los requisitos regulatorios.
- Security Awareness Training: Tus empleados son tu primera línea de defensa. Entrénalos para reconocer y reportar phishing y otras amenazas.
- Evaluaciones de riesgo: Evalúa regularmente tus riesgos de ciberseguridad para priorizar tus inversiones y esfuerzos de seguridad de manera efectiva.
Lectura recomendada: Choosing the Right EDR: Managed vs. Unmanaged
Construye tu stack de seguridad con Huntress
Construir un stack de seguridad moderno e integral desde cero puede ser abrumador. Requiere experiencia, tiempo y recursos que muchos equipos internos de TI y MSP simplemente no tienen.
Ahí es donde entra Huntress. Brindamos la tecnología crítica y la experiencia humana necesarias para proteger tus superficies de ataque más vulnerables. The Huntress Managed Security Platform ofrece una defensa poderosa y en capas que simplifica tu stack y eleva tu postura de seguridad.
- Managed EDR: Protegemos tus endpoints con monitoreo 24/7 de nuestro SOC liderado por humanos. No solo te enviamos alertas. Las investigamos, te damos contexto y te ofrecemos una guía de remediación paso a paso.
- Identity Threat Detection: Monitoreamos sistemas de identidad como Active Directory y Microsoft Entra ID para detectar comportamientos sospechosos y detener los ataques basados en identidad a tiempo.
- Managed SIEM: Un SIEM de nivel empresarial ofrece monitoreo 24/7 para ayudar a detectar, investigar y cazar amenazas.
- Security Awareness Training: Convertimos a tus usuarios en un activo defensivo con entrenamiento automatizado y atractivo que les enseña a detectar y reportar amenazas del mundo real.
Para evitar sentirte abrumado o desviarte por la enorme cantidad de opciones, busca el consejo de asesores de confianza, o habla con otras empresas o grupos de pares sobre lo que están haciendo con sus stacks para encontrar el stack adecuado para tu organización. También deberías usar herramientas como los marcos NIST y ATT&CK para orientar el camino y actuar en las áreas que más importan.
Ya no vivimos en un mundo donde la seguridad pueda quedar en segundo plano o ponerse en espera. Debe convertirse en una prioridad en todas las organizaciones, una por la que tengas que estar dispuesto a luchar.
Si hay un consejo que puedo dejarte, es este: cuando los hackers ataquen, no te dejes sorprender sin un stack de seguridad y un plan adecuados.
Preguntas frecuentes
1. ¿Qué partes del stack suelen tener menos recursos o estar más descuidadas?
Muchas organizaciones subestiman la importancia de las capacidades de detección y respuesta dentro de su stack de ciberseguridad. La falta de herramientas sólidas en estas áreas puede dejar brechas donde las amenazas pasan desapercibidas, y sin un plan de respuesta rápido, los incidentes pueden escalar rápidamente. Una inversión adecuada en mecanismos de detección de amenazas y respuesta a incidentes es crucial para construir un entorno resiliente.
2. ¿Cuáles son las capas funcionales críticas del stack?
Las capas críticas de cualquier stack de ciberseguridad, a menudo alineadas con el NIST Cybersecurity Framework, incluyen:
- Identificar: conocer tus activos, riesgos y vulnerabilidades.
- Proteger: implementar salvaguardas para prevenir ataques, como firewalls y cifrado.
- Detectar: monitorear redes para descubrir anomalías o brechas.
- Responder: tomar medidas para contener y neutralizar amenazas.
- Recuperar: garantizar la continuidad del negocio y restaurar los sistemas después de un incidente.
3. ¿Qué criterios debo usar para evaluar una herramienta antes de incluirla en mi stack?
Las herramientas deben evaluarse según su capacidad para:
- Ser proactivas (prevenir amenazas) en lugar de meramente reactivas (abordar problemas después de que ocurren).
- Ofrecer capacidades de inteligencia sólidas, como detección de amenazas impulsada por IA.
- Garantizar escalabilidad para crecer junto con las necesidades de tu negocio.
- Brindar una fuerte interoperabilidad, integrándose sin problemas con las herramientas y marcos existentes.
4. ¿Cómo sé que mi stack de ciberseguridad realmente funciona en caso de una brecha?
Las pruebas y validaciones regulares son esenciales. Esto se puede lograr mediante métodos como pruebas de penetración, simulaciones de brechas y auditorías continuas. Además, aprovechar marcos como MITRE ATT&CK® puede ayudar a identificar brechas y evaluar la eficacia de herramientas o enfoques específicos.
5. ¿Dónde están las brechas más comunes en los stacks actuales?
Las funciones de detección y respuesta suelen verse afectadas en stacks con pocos recursos u obsoletos. Muchas organizaciones también pasan por alto la importancia del security awareness training para los empleados, dejándolos vulnerables al phishing y otros ataques de ingeniería social.
6. ¿Cómo se alinea el stack con marcos como el NIST Cybersecurity Framework o el MITRE ATT&CK® Framework?
La alineación con estos marcos garantiza un enfoque sólido e integral de la ciberseguridad. Por ejemplo, el marco NIST ofrece una hoja de ruta clara para cubrir todas las capas funcionales, mientras que el marco ATT&CK® proporciona tácticas y técnicas detalladas de los adversarios, lo que permite a las organizaciones planificar mejor sus flujos de trabajo de detección y respuesta.
7. ¿Cómo debería escalar y adaptarse el stack a medida que cambian el negocio o el panorama de amenazas?
Un stack de ciberseguridad sólido debe diseñarse pensando en la flexibilidad y la escalabilidad. Esto implica aprovechar herramientas que puedan adaptarse a mayores demandas de red, integrar inteligencia de amenazas que evolucione junto con las amenazas emergentes y reevaluar periódicamente el stack para abordar nuevas vulnerabilidades e hitos del negocio. Planificar el crecimiento de forma proactiva garantiza la resiliencia a largo plazo.