

Cada pitido, timbre y bandera roja grita: "¡Te han comprometido!" Si eres un profesional de seguridad ahogado en un mar interminable de alertas, esto probablemente te suene familiar. Ten la seguridad de que no estás solo.
Para cualquier persona en TI o seguridad, la fatiga de alertas puede ser un desafío real y una preocupación, y puede generar mucho estrés en los equipos (especialmente en una industria donde sientes que no puedes cometer un error ni poner en riesgo tu negocio o a tus clientes).
Nuestro Centro de Operaciones de Seguridad (SOC) disponible las 24/7 vigila millones de endpoints e identidades día tras día, así que sabemos un par de cosas sobre cómo manejar la fatiga de alertas y mantenerse enfocados en las amenazas que realmente importan.
Este blog desglosa las causas de la fatiga de alertas, por qué importa y ofrece consejos prácticos para entornos con muchas alertas.
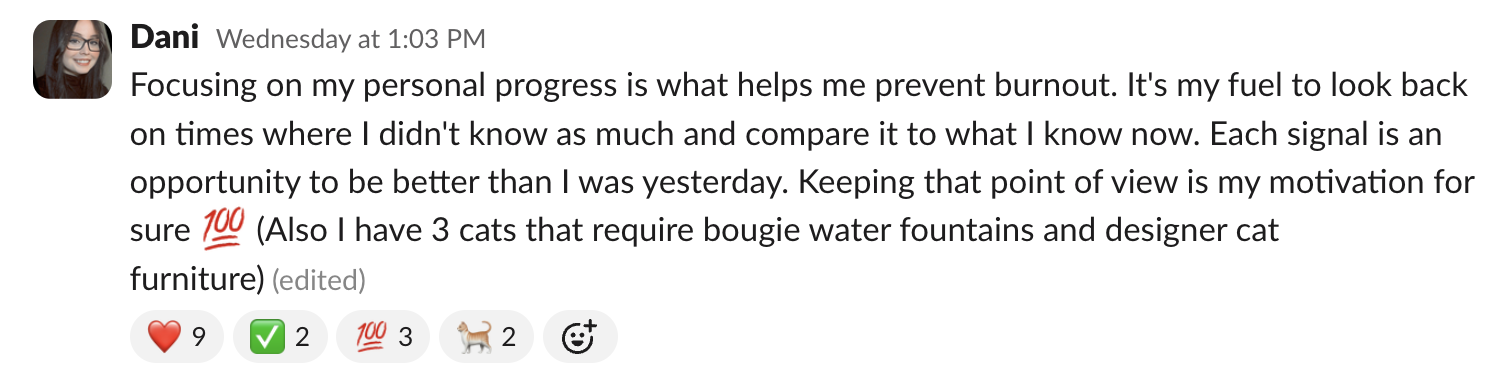
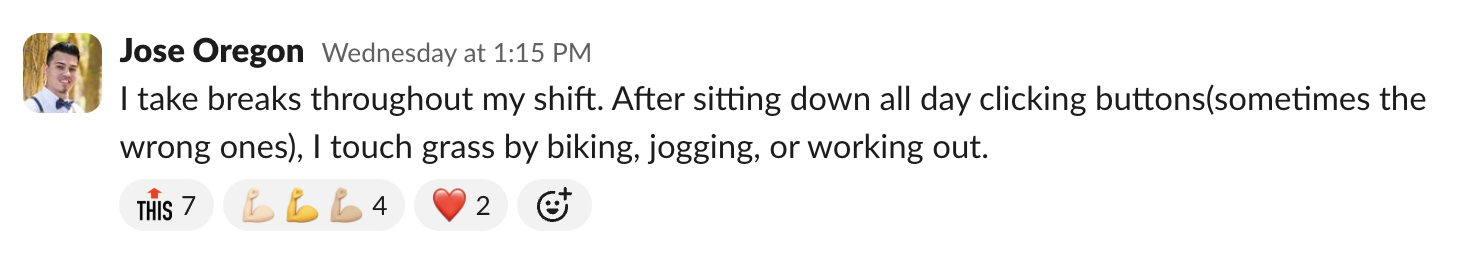
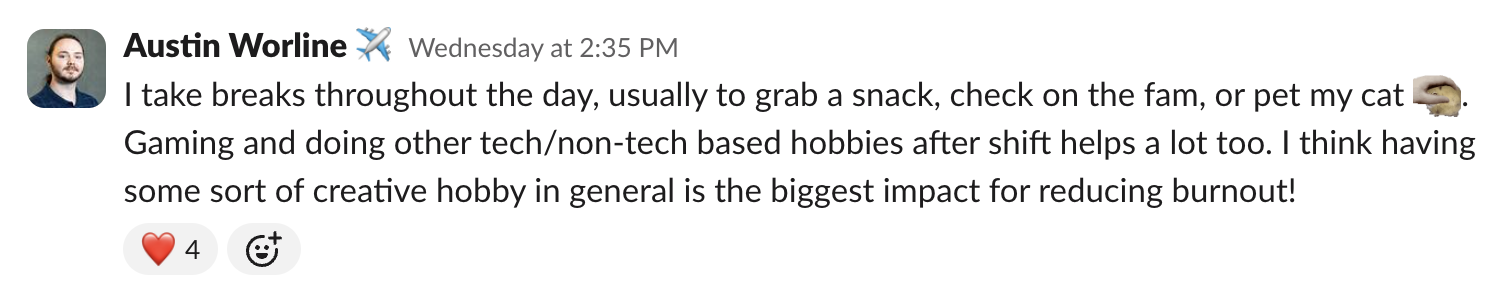
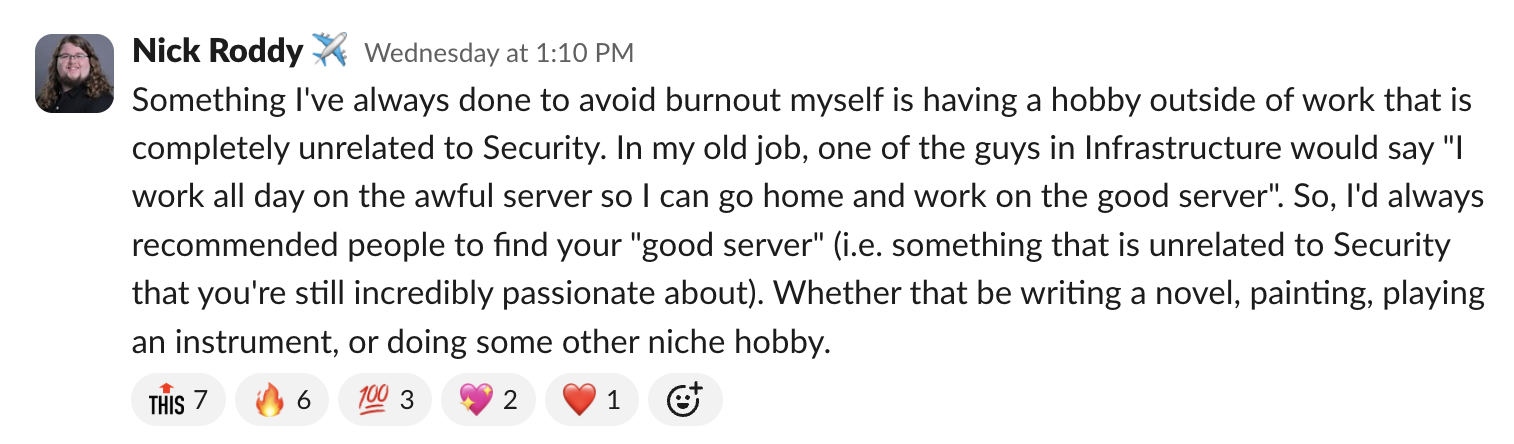
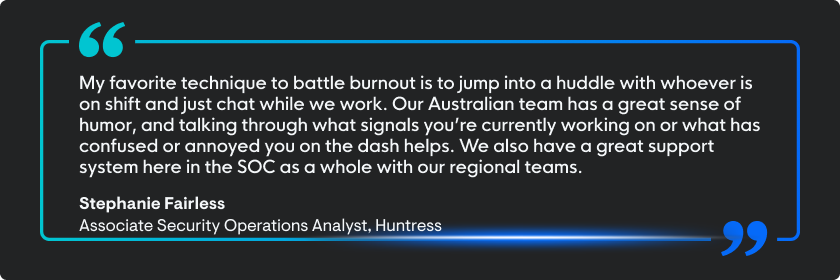
Así es como algunos de nuestros analistas del SOC combaten la fatiga de alertas y el agotamiento:
¿Qué es la fatiga de alertas y por qué importa?
La fatiga de alertas ocurre cuando los profesionales de seguridad se ven abrumados por el enorme volumen de notificaciones que inundan sus paneles. Los falsos positivos interminables, las alertas repetitivas y las notificaciones no críticas crean un ciclo tóxico de ruido y desensibilización ante amenazas críticas.
Según los parámetros de la industria de 2025, los equipos SOC modernos ahora manejan un promedio de casi 1,000 alertas por día, y en entornos empresariales a menudo se observan más de 10,000 señales. Incluso con herramientas avanzadas, una investigación adecuada ahora requiere un promedio de 30 a 40 minutos del tiempo de un analista. Esto es una tormenta perfecta para:
- Agotamiento y baja moral: Repetición, horas largas, cargas de trabajo irrazonables, comunicación con clientes estresados y vacíos de creatividad
- Amenazas pasadas por alto o ignoradas: Los problemas críticos quedan atascados al final de la pila o nunca se abordan
- Velocidad reducida: Se pierde tiempo valioso investigando humo y espejos en lugar de vulnerabilidades, exposiciones y amenazas reales.
Imagina recibir varios cientos de mensajes de texto en un solo día: el proceso de triaje es una bestia para organizar, además del riesgo adicional de perder algo importante de familiares o amigos.
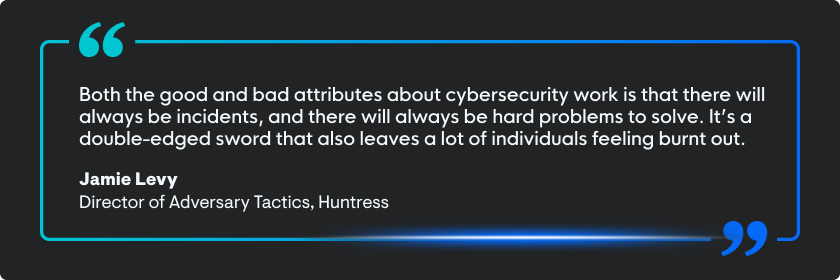
¿Por qué importa todo esto? El flujo constante de alertas de incidentes mantiene a muchos defensores ocupados, pero también puede sentirse como un carrusel interminable sin salida visible. La sobrecarga cognitiva por la fatiga de alertas ya no es solo tema de conversación casual. Genera presión sobre la salud mental y hace que las empresas sean sumamente vulnerables a ciberataques, filtraciones de datos, incumplimientos regulatorios, tiempo de inactividad operativa y turbulencias financieras.
Fatiga de alertas: cómo mantener la calma
Hemos reunido una lista de ideas para ayudarte a mantener la calma y seguir adelante con la presión constante de la fatiga de alertas.
Redescubre tu superficie de ataque
Sumérgete a fondo en tu superficie de ataque. Prioriza la gestión de activos y evalúa qué activos son necesarios para tu negocio. Es simple: menos activos generan menos alertas mientras reducen significativamente las exposiciones vulnerables en todo tu perímetro. Esto duplica el resultado con un solo esfuerzo.
Para más ejemplos del mundo real de cómo los atacantes comprometen exposiciones de perímetro vulnerables, revisa nuestro webinar a demanda, “Cracks in the Shell: How Hackers Exploit the Perimeter to Gain Access.”
Simplifica lo crítico
No todas las alertas son iguales. Separa las amenazas críticas de los pings menos importantes, como alertas informativas o anomalías de red no maliciosas. Al asignar niveles de prioridad, puedes enfocar tu tiempo y experiencia donde más importa para tu negocio.
Divide y vencerás
Colabora y comunícate con tu equipo para distribuir la carga de trabajo. Usa sistemas de etiquetado, paneles compartidos y asignaciones de tareas para garantizar un flujo de trabajo equilibrado. Recuerda, la ciberseguridad no es un deporte individual. Es defensa en equipo.
Pon a trabajar la automatización administrada
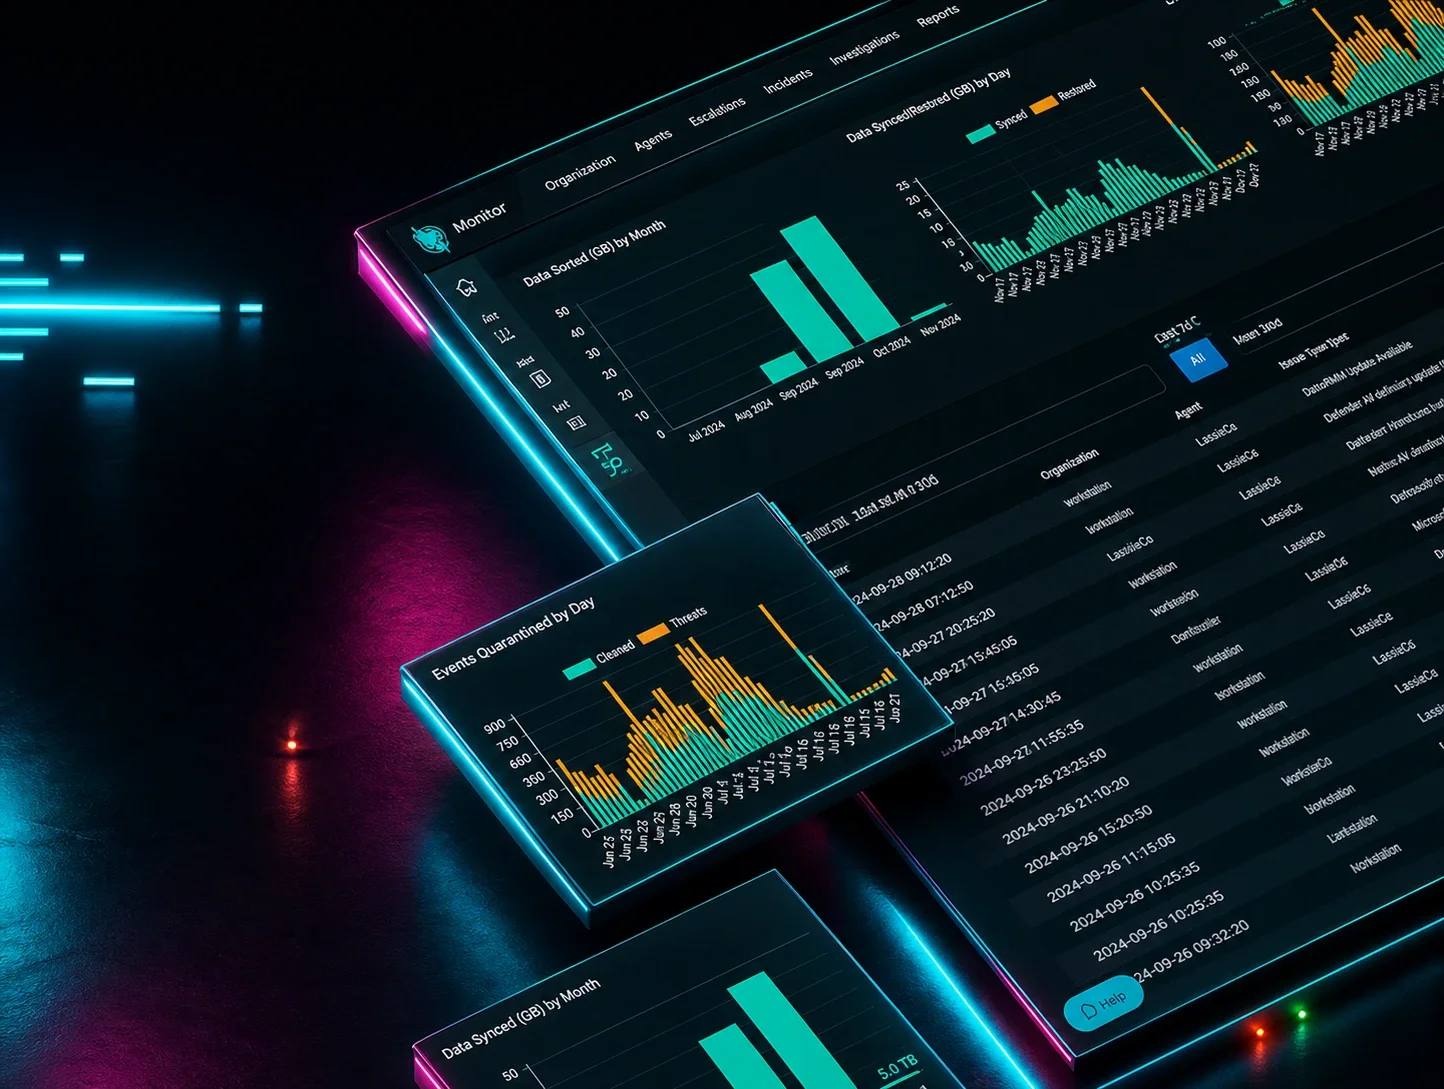
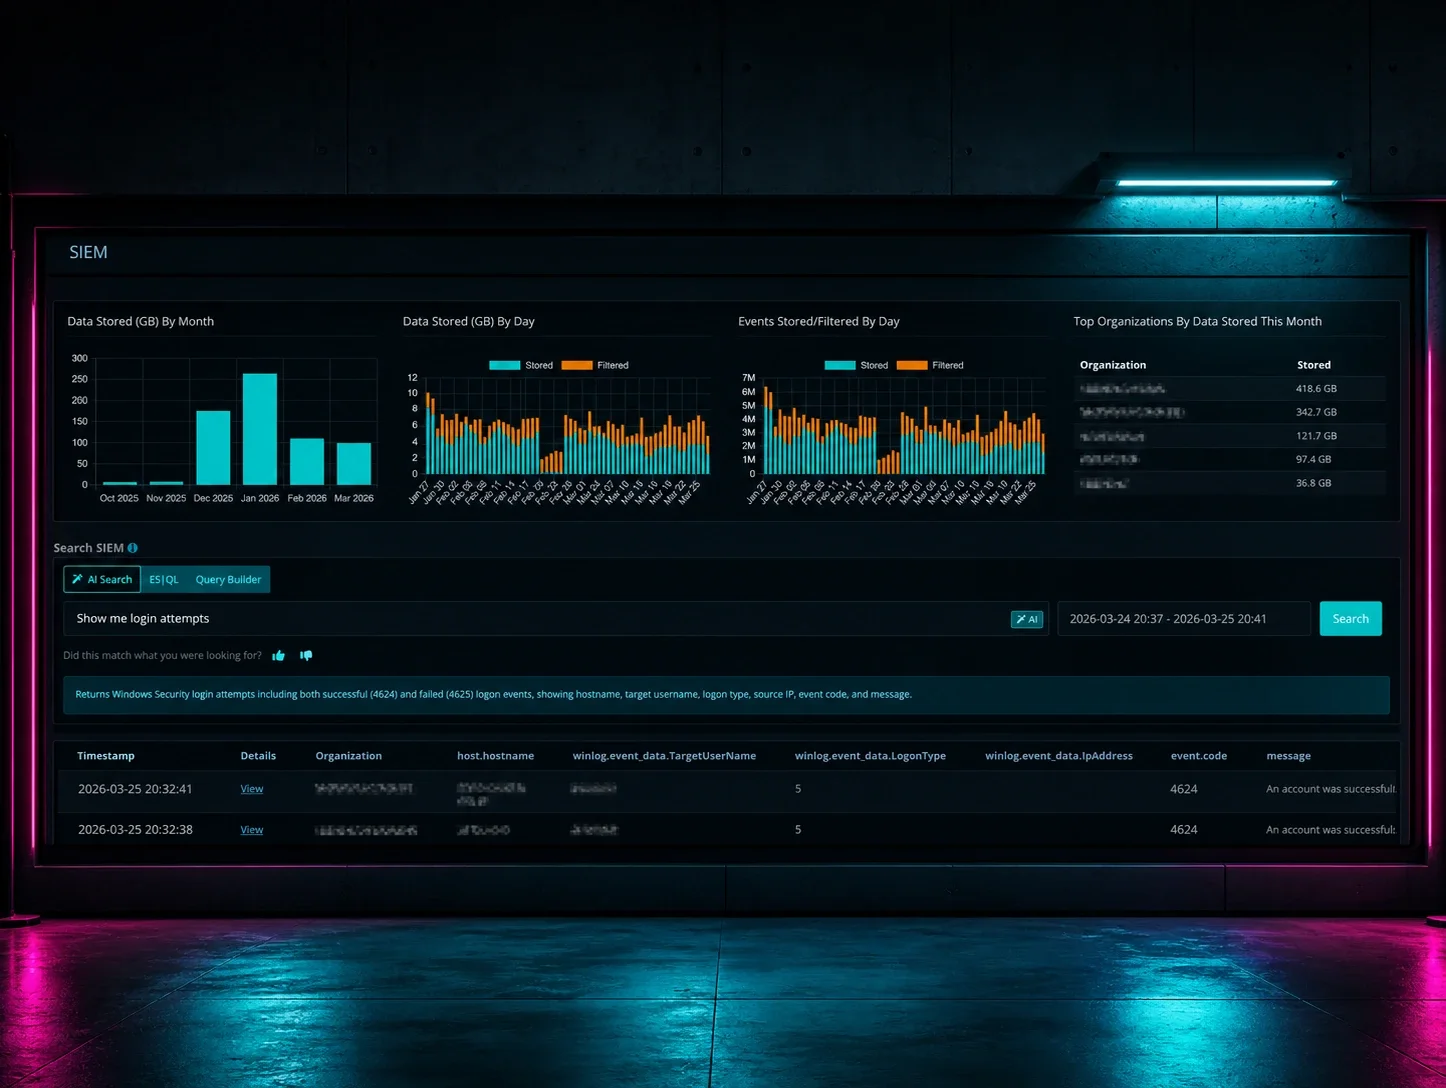
Las herramientas de automatización como nuestra Gestión de Información y Eventos de Seguridad Administrada (SIEM) usan Filtrado Inteligente en la fuente de registro para capturar solo datos específicos de amenazas. Esto reduce el caos de la fatiga de alertas organizando la visibilidad de amenazas en toda tu red. Nuestros expertos en seguridad gestionan todo lo relacionado con Huntress Managed SIEM, así que tú no tienes que hacerlo.
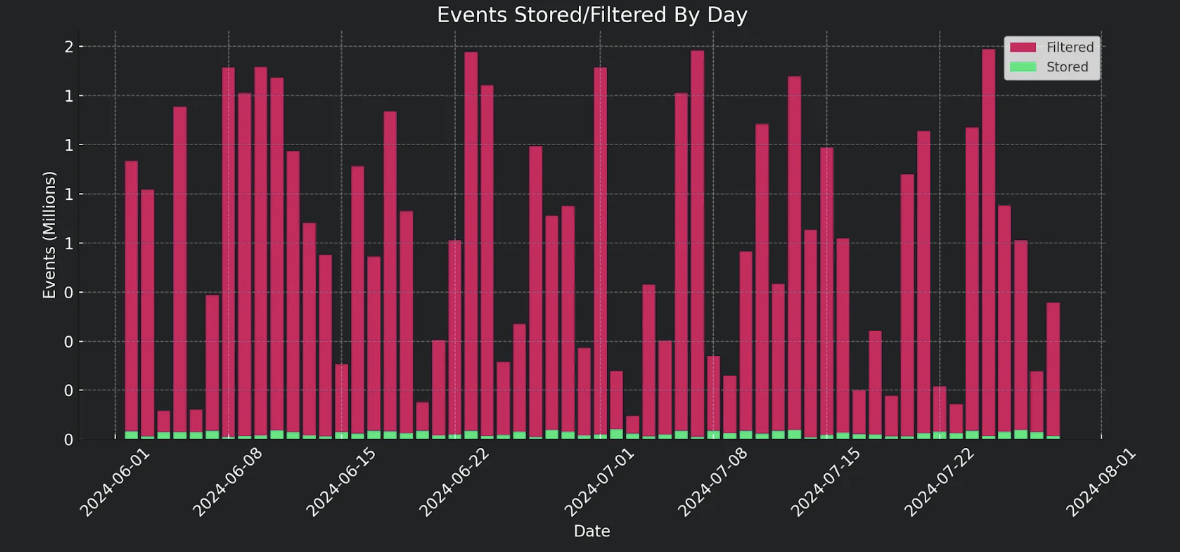 Ejemplo de eventos registrados en Huntress SIEM. Fuente.
Para más información sobre SIEM, revisa estos webinars a demanda:
- “Solving the SIEM Problem: A Hard Reset on Legacy Solutions”
- “Reimagining SIEM for Healthcare: Enhancing Patient Data Security and Compliance”
Ajusta las reglas de alertas
La configuración predeterminada está bien, pero un pequeño ajuste puede reducir drásticamente el ruido. Si estás usando herramientas con sistemas de alertas preconfigurados, entra y personaliza los umbrales de las alertas.
Externaliza a expertos
Los endpoints son ruidosos, pero ignorarlos es demasiado arriesgado para tu negocio: el 70% de las filtraciones provienen de endpoints comprometidos. Afortunadamente, hay una solución para mantener tus endpoints seguros y tranquilos, reduciendo la presión de la fatiga de alertas.
Con Huntress Managed Endpoint Detection and Response (EDR), puedes pasar la “antorcha de alertas” a nuestro equipo del SOC impulsado por humanos para que maneje el caos que viene de tus endpoints. Nosotros recibimos todas las alertas en lugar de ti. Luego, filtramos, contextualizamos y profundizamos en los detalles de la amenaza, eliminando una gran cantidad de ruido para los defensores.
Aquí tienes solo algunos ejemplos de la respuesta y gestión de alertas de seguridad de Huntress:
- “Untold Tales from Tactical Response”
- “The Hunt for RedCurl”
- “When Trust Becomes a Trap: How Huntress Foiled a Medical Software Update Hack”
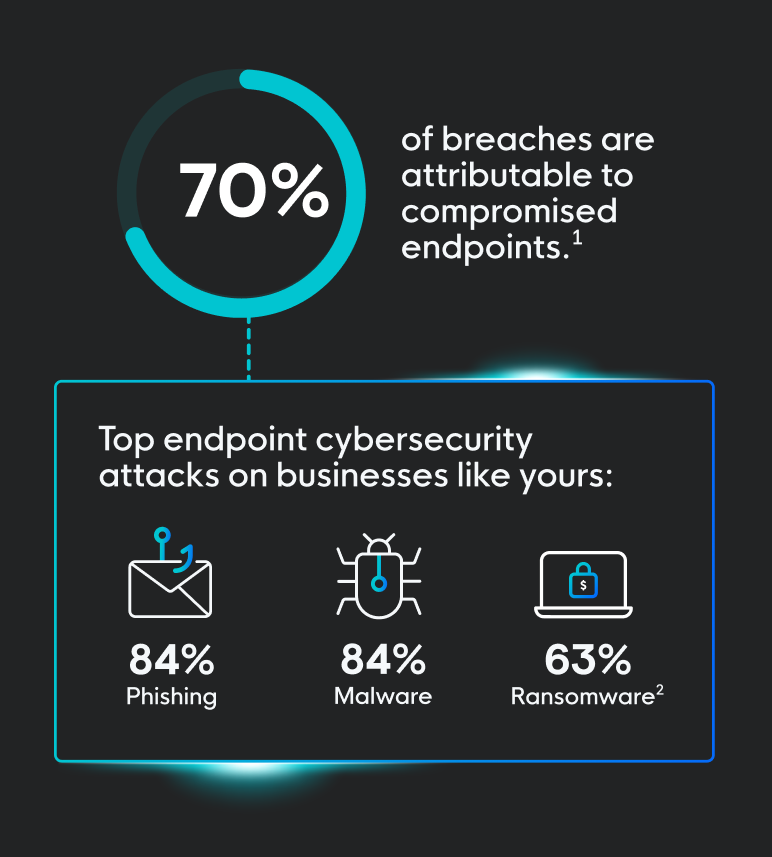 Principales riesgos de seguridad de endpoints para las empresas. Fuente.
Cómo los líderes de seguridad pueden apoyar a los equipos que enfrentan la fatiga de alertas
Los líderes de ciberseguridad juegan un papel fundamental para ayudar a equilibrar la fatiga de alertas.
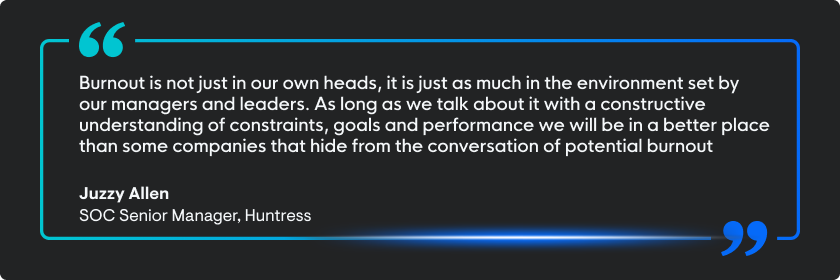
Aquí hay algunas cosas a considerar:
1. Elige las herramientas con sabiduría
Los sistemas obsoletos o los conjuntos de herramientas fragmentados contribuyen significativamente a la fatiga de alertas. Los líderes deberían explorar plataformas modernas y consolidadas con soporte humano y validación de amenazas, como Managed EDR, Managed Identity Threat Detection and Response (ITDR) y Managed SIEM.
2. Aborda el estrés
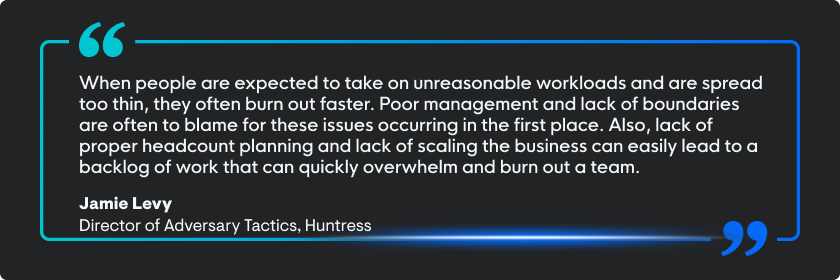
La fatiga de alertas es tanto un problema técnico como humano. Tiene un costo, así que consulta regularmente con los equipos. Fomenta un diálogo abierto y honesto sobre los factores de estrés en el lugar de trabajo. No barras la fatiga de alertas debajo de la alfombra.
3. Mide las métricas que importan
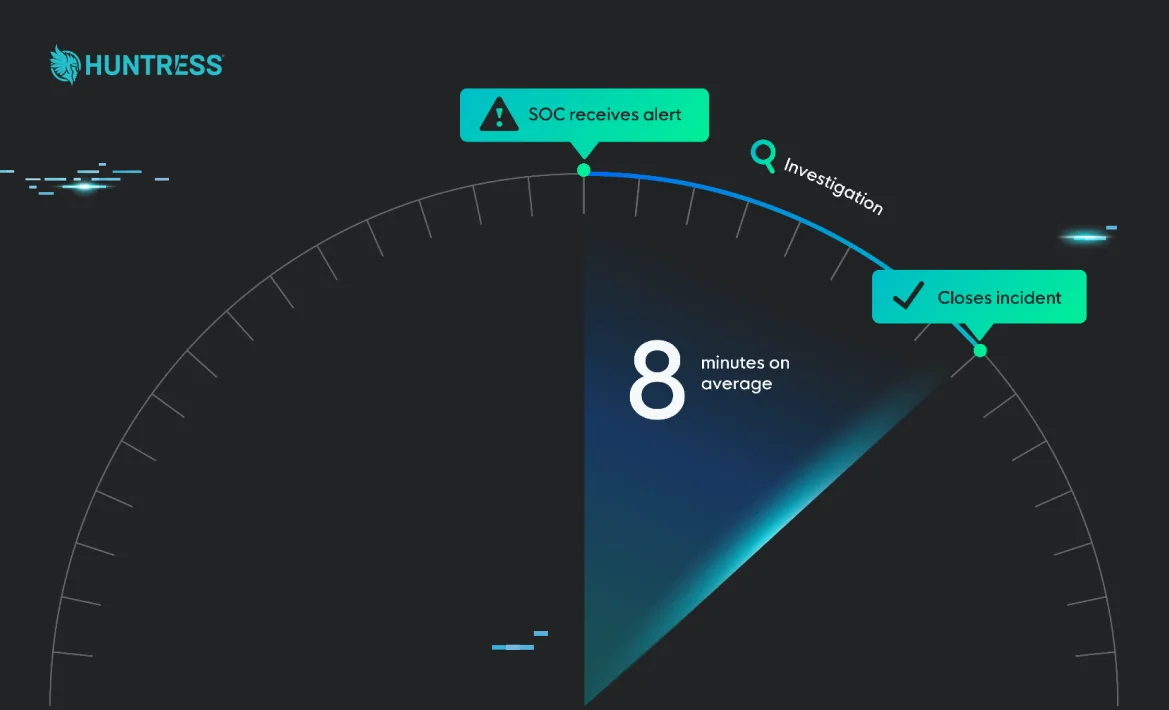
Mide y rastrea regularmente métricas como el Tiempo Medio de Detección (MTTD) y el Tiempo Medio de Respuesta (MTTR). Los números en descenso a menudo indican estrategias de alertas bien optimizadas. Celebra estos logros y construye sobre estrategias exitosas.
¿Agotamiento? No bajo tu guardia
Lidiar con la fatiga de alertas no tiene que sentirse como un juego interminable de ir siempre a la zaga. Al trabajar de manera más inteligente, no más dura, con priorización, automatización y soluciones tecnológicas administradas respaldadas por humanos, puedes convertir el ruido en una máquina equilibrada y bien engrasada.
Activa Huntress ahora mismo para deshacerte de la fatiga de alertas en tu organización. Regístrate hoy para tu prueba gratuita.