

Los retos de 2025 (presupuestos ajustados, la creciente ansiedad por la IA y un cibercrimen cada vez más organizado) no desaparecieron. Maduraron. El panorama de amenazas de 2026 es más agudo, más rápido y más descarado que el que enfrentamos antes, y los líderes que lo navegan merecen un panorama honesto y actualizado.
Así que hablemos de dónde están realmente las cosas y qué puedes hacer al respecto.
El panorama de amenazas cambió bajo nuestros pies
En 2025, estábamos viendo los primeros indicios de tendencias que hoy son realidades definitorias. El ransomware era desenfrenado. La IA era la nueva palabra de moda. El phishing se volvía más astuto. Hoy, esas tendencias se combinaron en algo más sofisticado, más coordinado y más personal.
La buena noticia: los defensores también subieron de nivel. La pregunta es si tus defensas se mantuvieron al ritmo de lo que los atacantes realmente hacen en 2026.
Estas son las cinco preocupaciones que deberían estar en el primer lugar de la lista de todo líder de seguridad, y cómo se ve la defensa proactiva para cada una.
1. Abuso de herramientas de TI confiables (RMM y acceso remoto)
Esta es una amenaza que debería quitarte el sueño: los atacantes ya no están derribando tu puerta. Están usando una llave que tú mismo les diste.
Las plataformas de monitoreo y gestión remota (RMM) como ScreenConnect se crearon para que los equipos de TI fueran más eficientes. Los atacantes descubrieron que secuestrar esas mismas plataformas les permite mezclarse sin problemas con la actividad administrativa normal, evadiendo por completo las defensas tradicionales que asumen que "si es una herramienta aprobada, es segura".
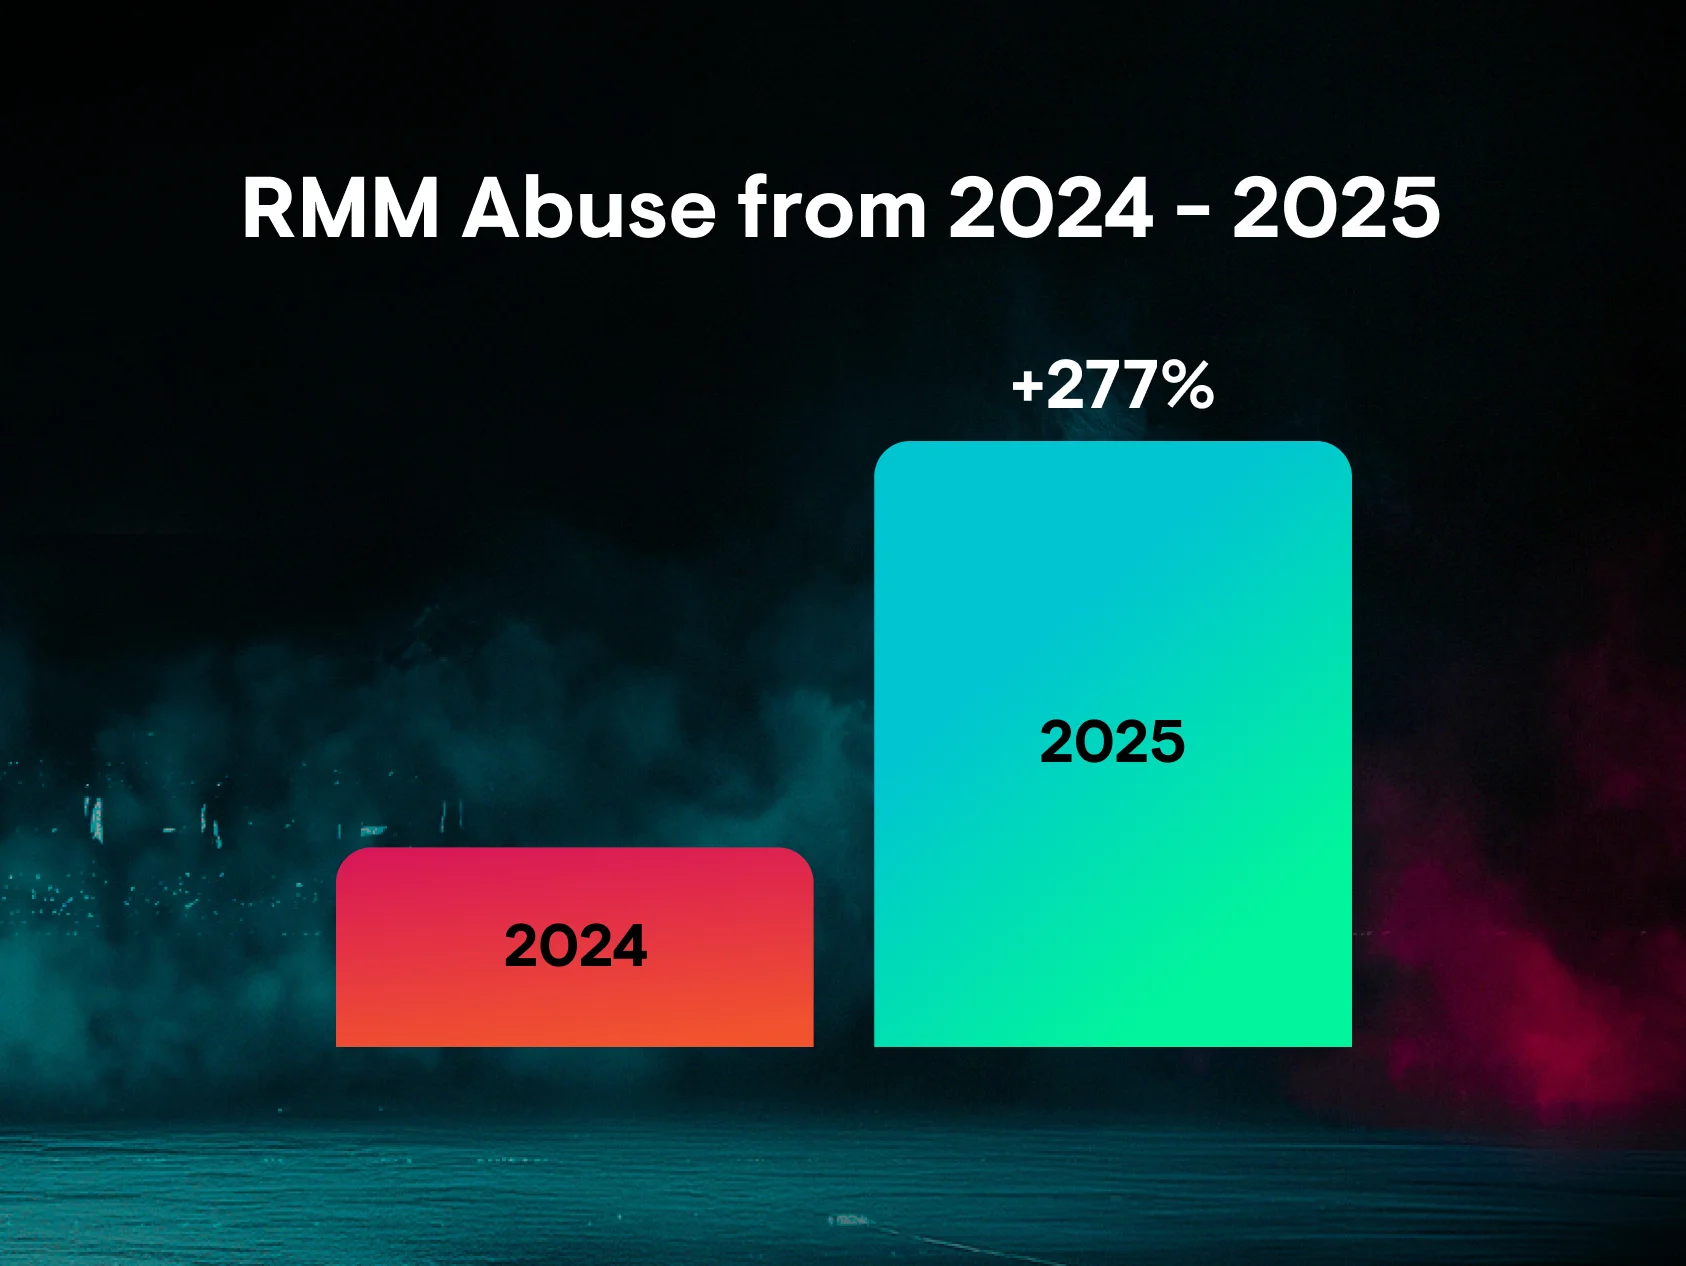
Los datos de Huntress muestran que el abuso de RMM aumentó alrededor de un 277% interanual, lo que lo convierte en uno de los patrones de ataque definitorios de 2026.
Cómo se ve la defensa proactiva:
Este es un problema que exige desconfiar de tus herramientas confiables. Huntress Managed EDR está diseñado para vigilar el comportamiento, incluyendo mecanismos de persistencia, cadenas de procesos inusuales y movimiento lateral, incluso cuando esa actividad se origina en una herramienta RMM autorizada. Los canarios de ransomware y las detecciones basadas en tácticas de ataque están diseñados para detectar el abuso mientras los atacantes todavía están en la etapa de preparación, no cuando el cifrado ya comenzó. Y con un SOC impulsado por IA que opera 24/7 y entrega un tiempo medio de respuesta de alrededor de 8 minutos en incidentes de endpoint, la ventana para que el abuso de RMM escale a algo catastrófico se vuelve muy pequeña, muy rápido.
En lugar de preguntarnos "¿La RMM está bien configurada?", debemos cambiar a pensar "¿Qué vamos a hacer cuando inevitablemente se use mal?"
2. Uso malicioso de la IA y cibercrimen impulsado por IA
La IA generativa les dio a los actores de amenazas capacidades que hace apenas unos años habrían requerido recursos y experiencia considerables: deepfakes que suplantan a ejecutivos, malware adaptativo que se transforma para evadir la detección, descubrimiento automatizado de vulnerabilidades a gran escala y correos de phishing hiperpersonalizados diseñados para coincidir con el estilo de comunicación, el rol y las relaciones de un objetivo. El cibercrimen impulsado por IA ya no es una amenaza futura. Es el modelo operativo actual para los actores de amenazas sofisticados.
Cómo se ve la defensa proactiva:
La respuesta no es construir un "SOC exclusivamente de IA" y darlo por terminado. Huntress usa IA para clasificar y correlacionar enormes volúmenes de telemetría en endpoints, identidades y registros, y luego pasa los hallazgos validados a analistas del SOC humanos que toman la decisión final. IA para la escala, humanos para el criterio.
Del lado humano, Managed Security Awareness Training incluye contenido enfocado específicamente en estafas de IA generativa, deepfakes y phishing creado con IA, para que tus empleados sepan cómo se ven realmente estos ataques, no solo cómo se veían los correos de phishing del año pasado. Combinar ese cambio de comportamiento del usuario con la detección técnica de patrones de ataque habilitados por IA les da a los líderes de seguridad algo que realmente pueden medir y gestionar.
Necesitamos dejar de ver la IA como un riesgo vago e incontrolable, y pasar a implementar controles claros: combinando política, comportamiento del usuario y detección técnica.
3. Ingeniería social y phishing (ClickFix, prueba CAPTCHA falsas, smishing, vishing)
La ingeniería social siempre ha sido el camino de menor resistencia. Pero las técnicas se han vuelto más despiadadas.
ClickFix y los flujos de prueba CAPTCHA falsas engañan a los usuarios para que ejecuten comandos maliciosos ellos mismos, evadiendo por completo las defensas del endpoint porque es el usuario quien hace el trabajo. Los ataques de smishing y vishing son cada vez más asistidos por IA y dirigidos. Más de la mitad de la actividad de loaders observada en la telemetría de Huntress está vinculada a este tipo de estafas. El ser humano ya no es solo la última línea de defensa. En 2026, suele ser la superficie de ataque principal.
Cómo se ve la defensa proactiva:
Un security awareness training efectivo debe reflejar amenazas reales, no simulaciones de phishing genéricas. Huntress Managed SAT se basa en inteligencia de amenazas real extraída de millones de endpoints e identidades monitoreados, por lo que la capacitación se alinea con las técnicas de phishing, smishing y vishing que los atacantes usan activamente, no las que usaban hace dos años.
Pero la capacitación por sí sola no puede cargar con todo el peso. Cuando un usuario sí hace clic, Managed EDR detecta puntos de apoyo, loaders y persistencia posterior al clic en el endpoint. Managed ITDR detecta el abuso de identidad posterior, incluyendo reglas de bandeja de entrada sospechosas, aplicaciones OAuth no autorizadas y viajes imposibles, que a menudo sigue a un phishing exitoso. Y Managed SIEM correlaciona señales en registros de VPN, firewall y endpoint para revelar el movimiento lateral impulsado por phishing antes de que se convierta en un evento con impacto en el negocio.
En lugar de solo verificar quién hizo clic en un enlace de phishing, empecemos a ver el panorama completo: cuánto daño podría causar realmente un solo clic antes de que lo detengamos.
4. Ransomware y ataques de extorsión múltiple
Los grupos de ransomware se han vuelto pacientes. Esa es la parte que más cambió drásticamente.
Los días de "rociar y cifrar" están dando paso a un enfoque más lento y sigiloso: primero exfiltrar, negociar después. La doble y triple extorsión, donde los atacantes amenazan con publicar los datos robados o notificar a clientes y reguladores además de cifrar los sistemas, significa que pagar el rescate ni siquiera garantiza que el problema desaparezca. Y con el tiempo hasta el rescate extendiéndose de alrededor de 17 a 20 horas a medida que las bandas intercambian velocidad por influencia, hay una ventana más larga de presencia del adversario dentro de la red antes de que comience el cifrado.
Eso en realidad es una oportunidad, si cuentas con las detecciones correctas vigilándolo.
Cómo se ve la defensa proactiva:
Huntress enfoca la detección en los pasos previos al cifrado: movimiento lateral, abuso de credenciales, preparación de datos y tácticas previas al rescate en EDR, ITDR y SIEM. Los canarios de ransomware combinados con un SOC 24/7 significan que, cuando se detecta algo, se valida y se actúa, no solo se emite una alerta. Contención rápida, no solo notificación rápida.
Igual de importante es la planificación de la resiliencia. Las copias de seguridad fuera de línea, la segmentación de redes y un plan de respuesta a incidentes probado son lo que separa una interrupción recuperable de un evento existencial. Los líderes de seguridad que hicieron ese trabajo duermen mejor cuando ocurre un incidente, porque saben qué sigue.
El cambio de mentalidad: el ransomware no es una cuestión de "si". Es una cuestión de qué tan rápido lo detectas, qué tan bien lo contienes y qué tan limpiamente te recuperas.
5. Ataques de identidad y compromiso de correo empresarial (BEC)
Esta es la amenaza que rompe el modelo de seguridad tradicional de forma más completa, porque a menudo no hay malware, ni exploit, ni nada que un agente de endpoint pueda detectar. Los atacantes simplemente inician sesión.
Con credenciales robadas o compradas fácilmente disponibles, los adversarios cada vez más se saltan la parte difícil y se autentican como usuarios legítimos. A partir de ahí, se mueven en silencio: abusan de reglas de bandeja de entrada para interceptar y redirigir comunicaciones financieras, comprometen aplicaciones OAuth para obtener acceso persistente y roban tokens de sesión para evadir por completo la MFA. Alrededor del 37% de las amenazas de identidad en la telemetría de Huntress involucran huellas de inicio de sesión sospechosas, y el robo de credenciales sigue siendo uno de los vectores de brecha más comunes en general.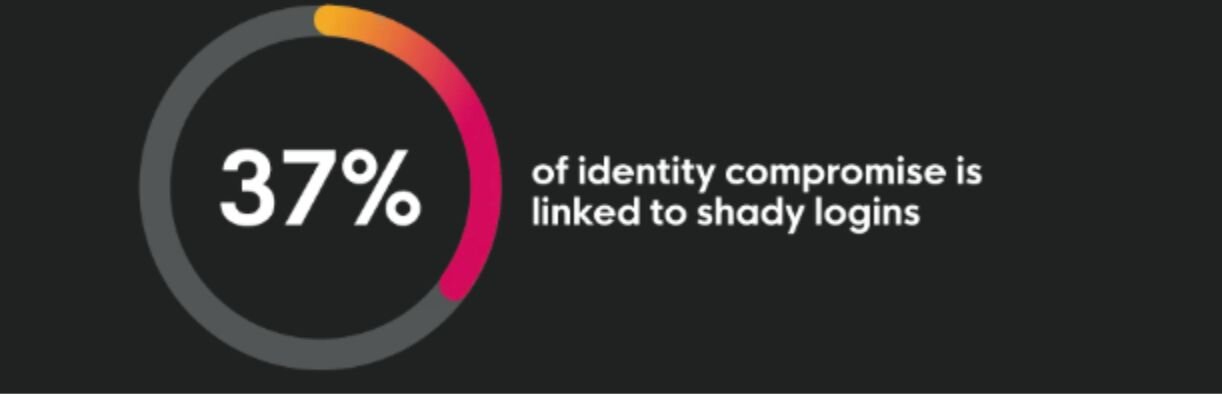
El BEC por sí solo les cuesta miles de millones a las organizaciones cada año, y la mayor parte no se detiene con herramientas de endpoint porque el ataque nunca toca un endpoint de forma significativa.
Cómo se ve la defensa proactiva:
Huntress Managed ITDR trata las identidades y el correo electrónico como superficies de ataque de primer nivel, no como algo secundario. Eso significa detectar el secuestro de sesión, aplicaciones OAuth no autorizadas, reglas de acceso sospechosas y flujos de BEC en Microsoft 365 y Google Workspace, con un MTTR de alrededor de 3 minutos para bloquear una cuenta comprometida. Managed SIEM incorpora señales de VPN, firewall y adyacentes a la identidad para que el abuso de identidad no desaparezca entre el ruido de los registros.
Pero la tecnología por sí sola no detendrá el BEC. La guía de Huntress se apoya firmemente en el lado humano y de procesos: flujos de verificación para transacciones financieras, una aplicación estricta de MFA, acceso de mínimo privilegio y la construcción de una cultura de seguridad que se extienda a contabilidad, recursos humanos y equipos ejecutivos, las personas a las que realmente apuntan los atacantes de BEC.
En lugar de preguntarnos "¿Bloqueamos ese correo de phishing?", empecemos a hablar de "¿Qué tan rápido podemos detectar el mal uso de identidad, y qué tan poco daño puede causar antes de que lo detengamos?"
De reactivos a resilientes: el nuevo estándar para los líderes de seguridad
La versión de 2023 de esta publicación hablaba de innovación, adaptación y colaboración como el camino a seguir. Eso sigue siendo cierto. Pero en 2026, el estándar es más específico.
La seguridad proactiva y centrada en la resiliencia significa cubrir la superficie de ataque real (endpoints, identidades, registros y personas) donde los atacantes modernos realmente operan. Significa usar la IA para la escala y la clasificación, mientras se mantiene a los humanos en el circuito para el criterio y la rendición de cuentas. Y significa poder contarle una historia clara a tu directorio, a tus aseguradoras y a tus auditores: aquí está nuestra exposición, así es como la detectamos, así de rápido respondemos y así nos recuperamos.
Los patrones de ataque comunes de 2026 no van a desaparecer. La pregunta es si tu entorno está diseñado para esperarlos, contenerlos y recuperarse de ellos, o solo para esperar que no sucedan.
Esa es la diferencia entre la seguridad como centro de costos y la seguridad como facilitadora del negocio, y es la conversación que vale la pena tener con cada parte interesada de tu organización este año.
¿Quieres ver cómo Huntress aborda estas amenazas en la práctica? Reserva una demo o explora el Informe de ciberamenazas 2026.