


Infografía
Dónde la IA se gana su lugar en un equipo de seguridad resiliente
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Tu equipo no está rezagado porque no le importe. Tampoco porque no trabaje duro. En muchos casos, está rezagado porque el programa se creó para un panorama de amenazas que ya no existe.
Huntress encuestó a 1.050 profesionales internos de TI y seguridad en Norteamérica y el Reino Unido para descubrir en qué punto están realmente los equipos, no en el que dicen las presentaciones de los proveedores.
Si gestionas TI o seguridad, tienes esqueletos en tu clóset digital. Y sabes exactamente cuáles son. Buzones compartidos sin MFA, la hoja de cálculo de contraseñas, herramientas RMM antiguas que nadie recuerda haber instalado. Estos son los puntos ciegos que los atacantes aprovechan. Entonces, ¿cómo lo solucionamos? La respuesta no es comprar más herramientas. Es construir un equipo resiliente. Los equipos resilientes no se preparan para si los atacan. Se preparan para cuándo los atacan. Y hacen cinco cosas de manera diferente. Optimizan para velocidad, no volumen. Más alertas no significa más seguridad. Priorizan la velocidad de decisión. Saben qué importa y actúan rápido cuando corresponde. Tratan la identidad como algo fundamental. MFA y SSO son la base. Todo debe conectarse a una identidad verificada y protegida. Diseñan sistemas que apoyan a las personas. Las personas cometerán errores. Tus controles deben detectarlos a tiempo. Reducen la carga cognitiva antes de agregar automatización. La IA debe eliminar la fricción, no agregar complejidad. Úsala para reducir el ruido, agrupar actividad relacionada y mostrar contexto. Priorizan la responsabilidad sobre la perfección. La prevención total es una fantasía. Limitan el radio de impacto y se recuperan rápido. Para lograrlo, replantea tu organigrama en torno a la responsabilidad funcional, no a la cantidad de personal. Necesitas tres pilares centrales: detección y respuesta, identidad y seguridad, y habilitación de seguridad. Incluso en un equipo reducido que cumple múltiples funciones, todos deben saber exactamente quién es responsable de qué cuando ocurre un incidente. Entonces, ¿qué puedes hacer hoy? Aquí tienes tu lista de verificación. Refuerza tu MFA. Asegura tu RDP y VPN. Aplica buenas prácticas de navegador y contraseñas. Establece flujos claros para reportar phishing. Revisa tus identidades y buzones compartidos. Documenta tu plan de respuesta a incidentes y los detalles de tu seguro cibernético. Los equipos que sobreviven no son los que tienen más herramientas. Son los que tenían un plan antes de que todo se complicara.
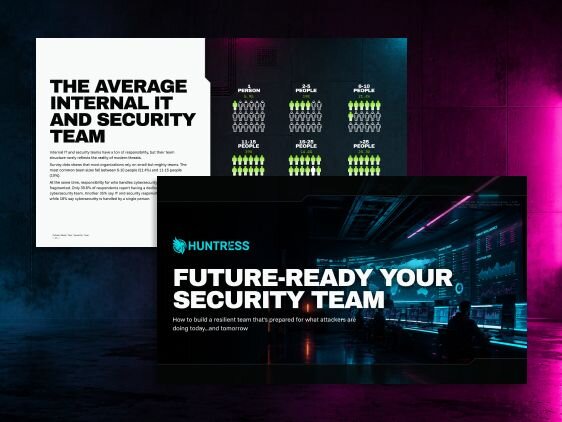
Los equipos que mantienen seguras a las empresas están más exigidos que nunca: menos personas, más alertas y atacantes que se mueven más rápido cada año. Construir un equipo que resista hasta 2030 no se trata de contratar más personal. Se trata de trabajar de forma más inteligente y apoyarse en las estrategias correctas.
Este informe profundiza en lo que los equipos de seguridad resilientes realmente hacen de manera diferente, basado en una encuesta a profesionales de seguridad y TI que hacen este trabajo.
Cómo se dimensionan y conforman los equipos hoy, y dónde duelen más las brechas
Qué tan rápido los equipos adoptan la IA y para qué la usan
Los hábitos y estructuras que diferencian a los equipos resilientes de los agotados
Automatizan el ruido para que las personas puedan enfocarse en decisiones reales
Se apoyan en experiencia externa en lugar de intentar cubrir cada turno solos
Invierten en su gente, porque las herramientas no detectan todo
Construyen pensando en el largo plazo, no solo en el próximo incidente
No tienes que tener personal para un SOC 24/7 para actuar como si lo tuvieras. Huntress combina detección continua con el centro de operaciones de seguridad (SOC) real, y Security Awareness Training convierte a toda tu fuerza laboral en parte de la defensa.
Descargar el reported para ver qué están haciendo ahora los equipos resilientes para estar listos para 2030.
Recursos relacionados
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Buzones compartidos sin MFA, la hoja de cálculo de contraseñas, herramientas antiguas que nadie recuerda haber instalado. Este breve video repasa las cinco cosas que los equipos de seguridad resilientes hacen de otra manera, y el organigrama que lo hace posible.
Esta sesión explora cómo los atacantes evolucionan sus tácticas, dónde las organizaciones siguen siendo más vulnerables, y qué pasos prácticos pueden tomar las empresas para fortalecer la seguridad del correo electrónico como parte de una estrategia de ciberseguridad más amplia.
Este informe, basado en una investigación con 521 profesionales de seguridad y TI, examina por qué la seguridad de endpoints e identidades sigue fallando, y por qué la respuesta no es agregar más soluciones puntuales autogestionadas.
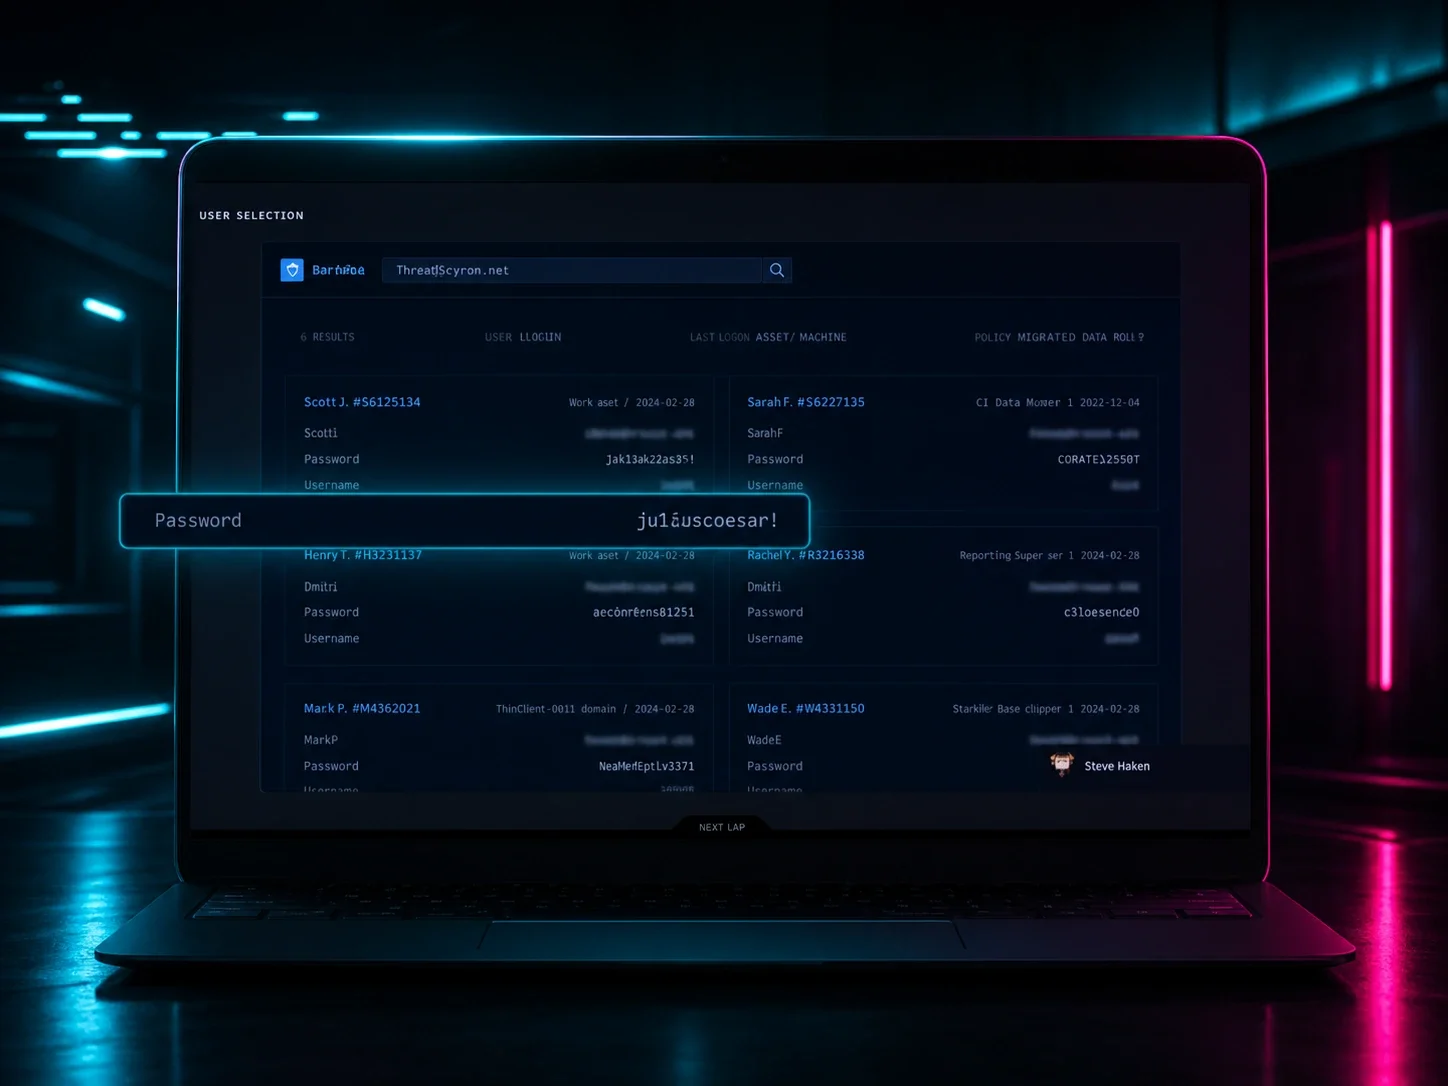
El nuevo Threat Simulator de Huntress Managed SAT les da a tus usuarios experiencia práctica con una variedad de tácticas, no solo phishing. Los usuarios ejecutan amenazas simuladas desde el punto de vista del hacker para entender mejor las tácticas y el razonamiento detrás de los ataques. Porque cuando aprenden a pensar como hackers, pueden defenderse mejor.

El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.
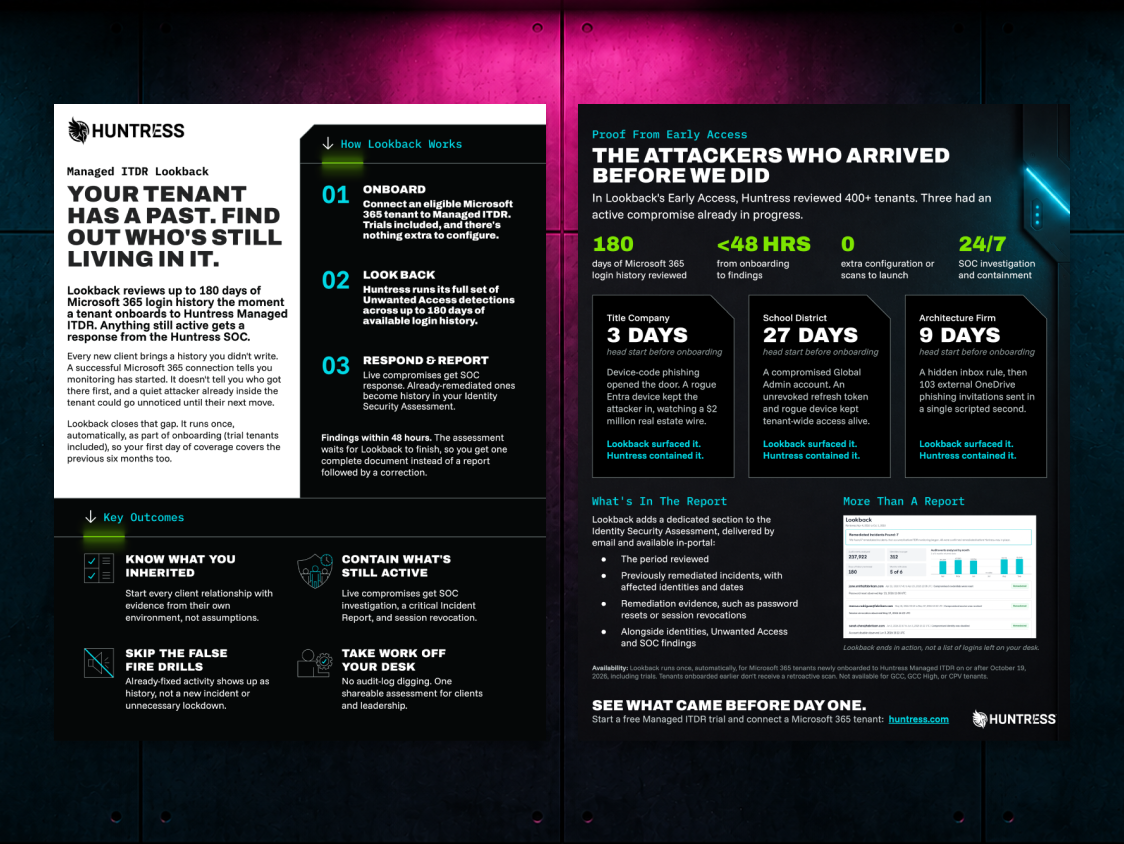
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.
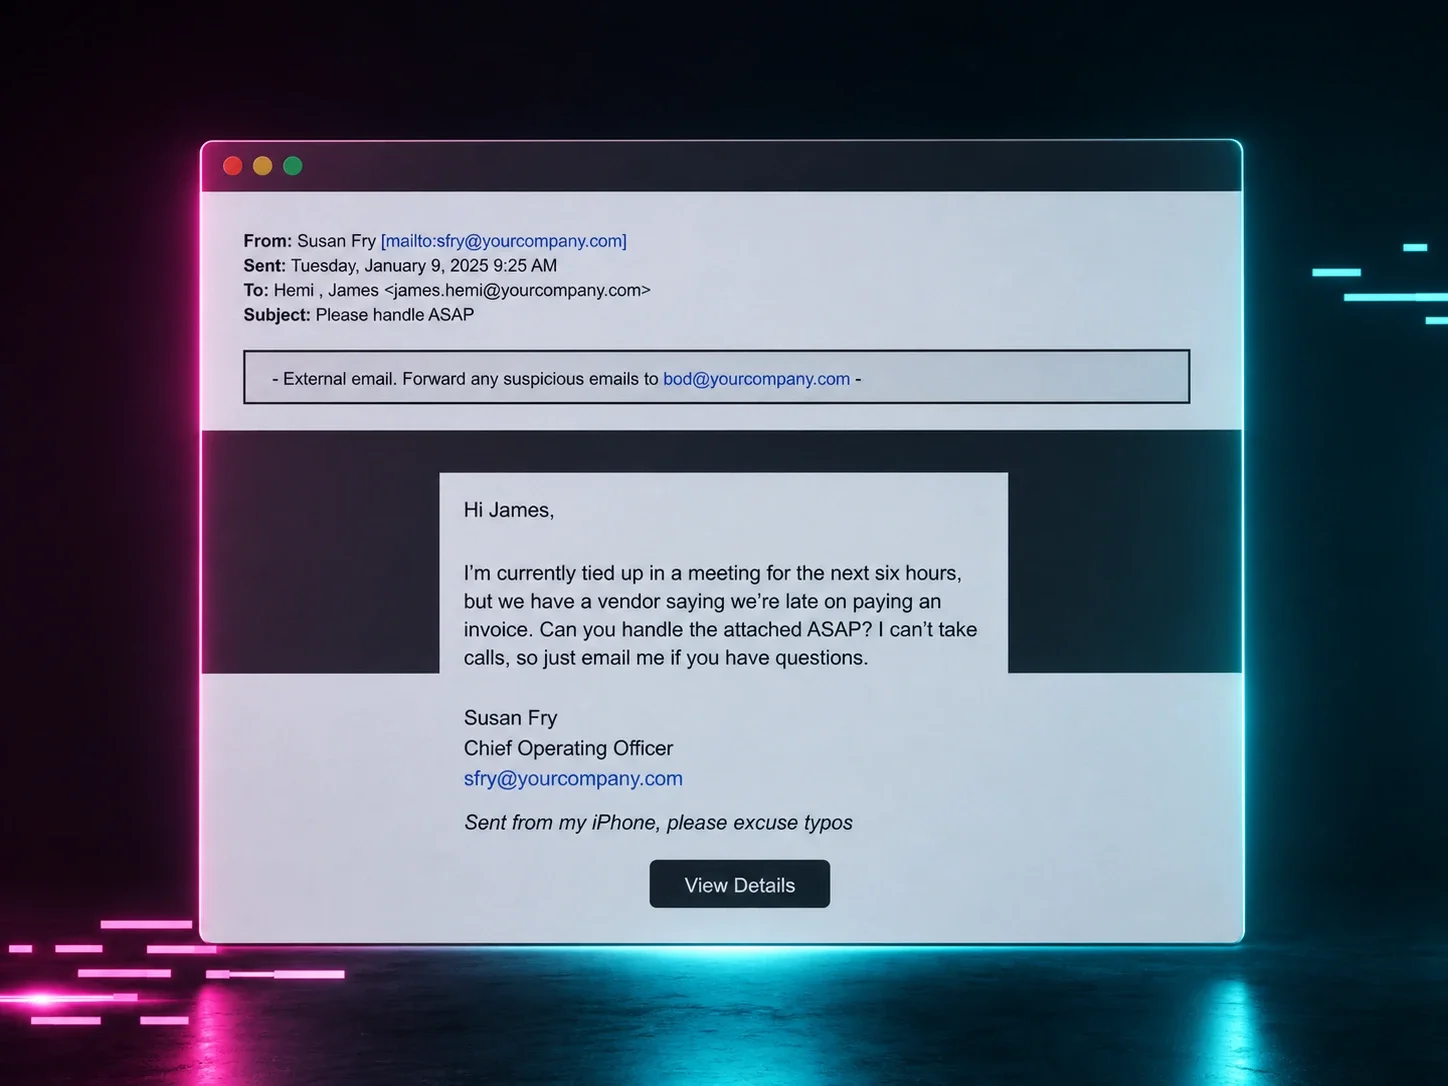
Mesh abordará técnicas para detectar, bloquear y eliminar correos de suplantación, y veremos las formas de detectar cuentas de Microsoft 365 comprometidas antes de que causen algún daño.
Con las amenazas de hoy volviéndose más inteligentes, sigilosas y centradas en las personas, la HRM está definiendo una nueva base para la seguridad. Para ponerte al día, diseñamos esta infografía.
[Summary text goes here]
