

Las pequeñas y medianas empresas (SMB) suelen encontrarse en la mira de los cibercriminales de hoy. Aunque los reflectores suelen enfocarse en brechas de alto perfil que afectan a gigantes corporativos, son estas empresas, las SMB, las que lidian con la avalancha de amenazas. Y eso es exactamente lo que vemos en el mundo real.
En Huntress, tenemos una visión particular de los distintos ataques e instrucciones contra el espacio de las SMB. Por eso nos emociona compartir que hemos tomado esos insights y creado la primera edición de un nuevo reporte que estamos publicando, el SMB Threat Report.
Nuestra misión con este reporte es compartir una instantánea del panorama de seguridad desde nuestra perspectiva y arrojar luz sobre las amenazas que apuntan específicamente a las SMB. Este reporte detalla las tendencias, patrones y tácticas que estamos viendo contra las SMB en el tercer trimestre de 2023, con base en datos recopilados de los 2.4 millones de endpoints y más de 1 millón de entidades de usuario de Microsoft 365 bajo nuestra supervisión.
Esperamos que este reporte le dé a las SMB y a los MSP que las defienden el conocimiento para entender y tomar acciones defensivas contra las amenazas actuales. Y con suerte, este es el primero de muchos más por venir.
Puedes descargar el reporte completo aquí, o seguir leyendo para un adelanto de nuestros hallazgos clave.
Hallazgos clave
1. El no-malware es la nueva norma
Está ocurriendo un cambio en las tácticas de intrusión: los actores de amenazas se están alejando de los métodos convencionales enfocados en malware y disminuyendo su dependencia de herramientas personalizadas y binarios maliciosos en las intrusiones. Nuestra investigación encontró que un asombroso 56% de los incidentes en el tercer trimestre de 2023 fueron esencialmente "libres de malware", lo que significa que los adversarios optaron por explotar frameworks de scripting o herramientas legítimas en lugar de software malicioso.
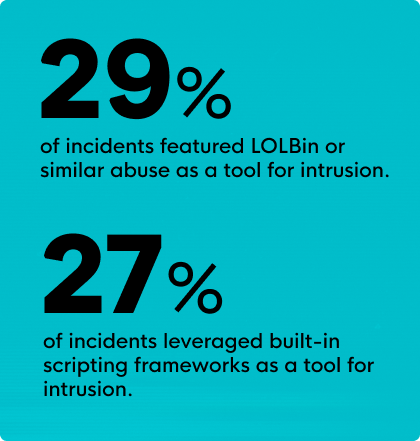
Estamos presenciando cómo los atacantes intentan "mezclarse" y ocultarse dentro del ruido de las operaciones legítimas de la red. Las tácticas de living-off-the-land, como el uso de LOLBin (29% de los incidentes) y el abuso de frameworks de scripting (27% de los incidentes), se han vuelto herramientas predominantes para la intrusión. Estas tácticas suelen resultar en que los adversarios mantengan persistencia y acceso remoto.
Entonces, ¿qué significa esto? Bueno, por un lado, significa que los atacantes han refinado el arte del engaño: ocultarse a plena vista como una forma de evadir la detección. Esto también significa que las soluciones antimalware y los filtros de spam ya no son suficientes. Para detectar las amenazas que intentan pasar desapercibidas, las empresas ahora deben cambiar su enfoque de los métodos de detección basados en firmas hacia un análisis más conductual y de detección de anomalías.
2. El software RMM se ha convertido en un arma de doble filo
Incluso las herramientas legítimas se han convertido en un terreno de juego para los actores de amenazas. Un ejemplo de esto es el uso como arma del software de monitoreo y administración remota (RMM).
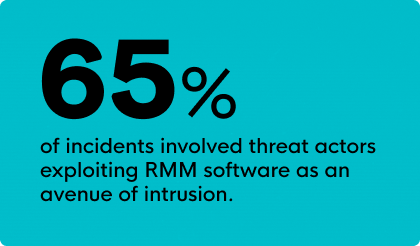
RMM es una herramienta vital para los administradores de TI, pero también se ha convertido en una herramienta preferida por los adversarios que buscan obtener y mantener su acceso a los entornos de las víctimas. Encontramos que en el 65% de los incidentes, las herramientas de RMM y control remoto fueron secuestradas por adversarios para persistencia o acceso remoto.
Una vez más, vemos esta tendencia de atacantes usando herramientas legítimas para mezclarse con su entorno. Pero esto también genera una presión involuntaria sobre los administradores de TI, quienes pueden encontrar cada vez más difícil distinguir la actividad legítima de la actividad maliciosa cuando se trata de sus herramientas cotidianas.
3. El compromiso de correo electrónico empresarial es un gran problema
Los ataques basados en identidad han aumentado, con adversarios apuntando cada vez más a servicios de cloud para diversas operaciones, desde el robo de información hasta el compromiso de correo electrónico empresarial (BEC).
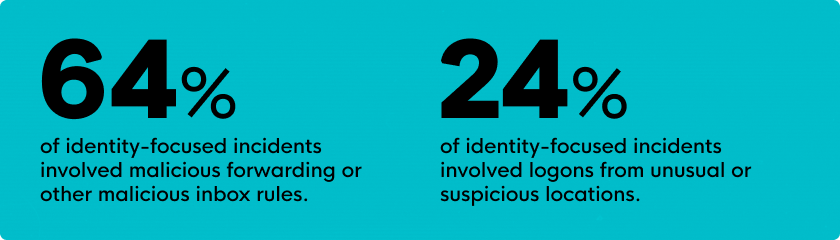
Hemos visto una mayor concentración en manipular o comprometer canales de comunicación, como configurar reenvíos maliciosos u otras reglas maliciosas de bandeja de entrada, que representan el 64% de los incidentes observados en Microsoft 365. Y otro 24% de estos incidentes involucró inicios de sesión desde ubicaciones inusuales o sospechosas.
Para defenderse contra los ataques basados en identidad y sus tácticas maliciosas, los profesionales de seguridad deben expandir su alcance más allá de los perímetros de red tradicionales y obtener visibilidad integral de las acciones basadas en identidad.
4. La diversificación del ransomware amenaza a las SMB
El panorama del ransomware es más diverso que nunca. Aunque a menudo escuchamos sobre entidades de ransomware que acaparan titulares, muchas cepas de ransomware menos conocidas son prevalentes en el espacio de las SMB.
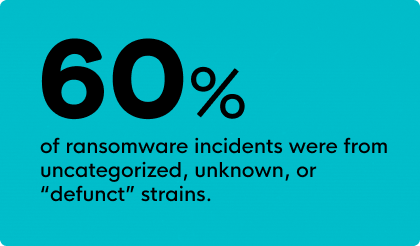
Si bien LockBit es una variante dominante de ransomware que amenaza a las SMB (presente en el 25% de los incidentes de ransomware observados), la mayoría de los eventos de ransomware identificados consisten en cepas desconocidas, no categorizadas o inactivas (que representan el 60% de los incidentes de ransomware observados).
Está claro que el tamaño no es un disuasivo para los ciberataques. Esto también presenta una realidad preocupante: el ransomware contra las SMB se ha convertido en una forma fácil de obtener dinero para los cibercriminales. Y no es solo LockBit lo que deben preocuparse. Las SMB no deben subestimar el riesgo que representa el ransomware, sin importar la notoriedad de la cepa.
• • •
El panorama de amenazas no se está desacelerando. ¿Estás preparado para lo que viene? Fortalece tu defensa con los insights de nuestro SMB Threat Report.