No es la primera vez que veo que pasa algo así, y sin duda no será la última.
Durante mi tiempo como auditor en la North American Electric Reliability Corporation (NERC), en Protección de Infraestructura Crítica (CIP), hablaba con frecuencia sobre cómo un sistema de TI empresarial puede afectar indirectamente a los sistemas OT (tecnología operativa). El mundo de los sistemas de control industrial da miedo si consideramos cuánto dependemos de ellos.
Entonces, cuando vi la noticia sobre Colonial, uno de mis primeros pensamientos fue contactar a mi colega y experto en ciberseguridad, Joshua Motta, CEO y co-founder de Coalition, Inc. Huntress se asocia con Coalition para dar security awareness training básico a sus asegurados de ciberseguros, y nos reunimos en un seminario web a fines del año pasado para hablar sobre las mayores ciberamenazas en 2021 y más allá.
Joshua lo ha visto todo a lo largo de los años, y ni siquiera tiene 40 (acaba de entrar en la lista 40 Under 40 del San Francisco Business Times). Vendió su primera empresa a Microsoft a los 15 años, trabajó como adversario de un estado-nación para la CIA, y ahora está en una misión en Coalition para ayudar a las organizaciones a prevenir incidentes cibernéticos, y ayudarlas con la respuesta y recuperación en caso de un ciberataque.
Nos pusimos al día para hablar sobre lo que le pasó a Colonial y cómo las organizaciones podrían prevenir el ransomware
Una de las cosas que más me llamó la atención del incidente de Colonial fue el alcance de cómo el ransomware puede afectar a una empresa al filtrarse hacia otras partes de la infraestructura de la organización.
Joshua estuvo de acuerdo, recordándonos cómo todo está interconectado. "Vemos estos ataques de ransomware todos los días, y solo varía qué se cifra y a qué partes lograron acceder", dijo. "En este caso, si se trata de facturación, no puedes operar un negocio si no puedes facturarles a tus clientes".
Mientras todos en la industria de la seguridad, y ahora los medios masivos, hablan de cómo el ransomware está empeorando, Joshua dijo que si miras los datos anualizados de reclamos de los asegurados de Coalition, no ha cambiado mucho desde la perspectiva de los reclamos. Pero la gravedad del ransomware ha aumentado a medida que los actores de amenazas se han vuelto más sofisticados, y vimos que la demanda de rescate promedio se duplicó entre la primera mitad de 2020 y la segunda mitad del año.
"La otra parte de esta ecuación es la gravedad", dijo Joshua. "Pero el costo mucho mayor son todas las otras cosas: la respuesta ante incidentes, la interrupción del negocio, las pérdidas de ingresos... es una pregunta abierta cómo esto realmente afectó el suministro, o cambió radicalmente la demanda. ¿Hubo realmente una escasez de gasolina, o fue el pánico generado por el frenesí mediático?"
El cielo no se está cayendo en realidad. Así ha sido durante casi dos años. La gente por fin está prestando atención al ransomware porque tuvo que pagar unos cuantos dólares de más para llenar el tanque de gasolina.
Joshua Motta
CEO, Coalition Inc.
Es irónico que haya sido este tipo de ataque el que generó esta toma de conciencia masiva sobre el ransomware, a pesar de que los ciberataques son un problema que ha estado en nivel de pandemia desde hace tiempo, compartió Joshua. Según lo que han visto en Coalition, la gravedad de los ataques de ransomware alcanzó su punto máximo en la primera mitad de 2020 y ha ido disminuyendo levemente desde entonces. Así que, en esencia, el costo total ha bajado.
Sin embargo, esto ha sido revelador para mucha gente, ya que ahora estamos viendo cómo el impacto macroeconómico fue mucho mayor porque afectó personalmente a los consumidores. Y no fue porque hubiera una falta de suministro de gasolina, sino por el pánico resultante de que la gente se desviara de su camino para llenar el tanque o acaparar gasolina porque sí creía que el cielo se estaba cayendo, lo que provocó la escasez. ¿Recuerdas el "toilet-paper-gate" al comienzo de la pandemia de COVID?
Y aquí es donde empiezo a pensar en cómo los grandes eventos cibernéticos podrían afectar a otras industrias. Estos sobresaltos de corto plazo en el mercado en última instancia podrían ser causados por algo como el ransomware.
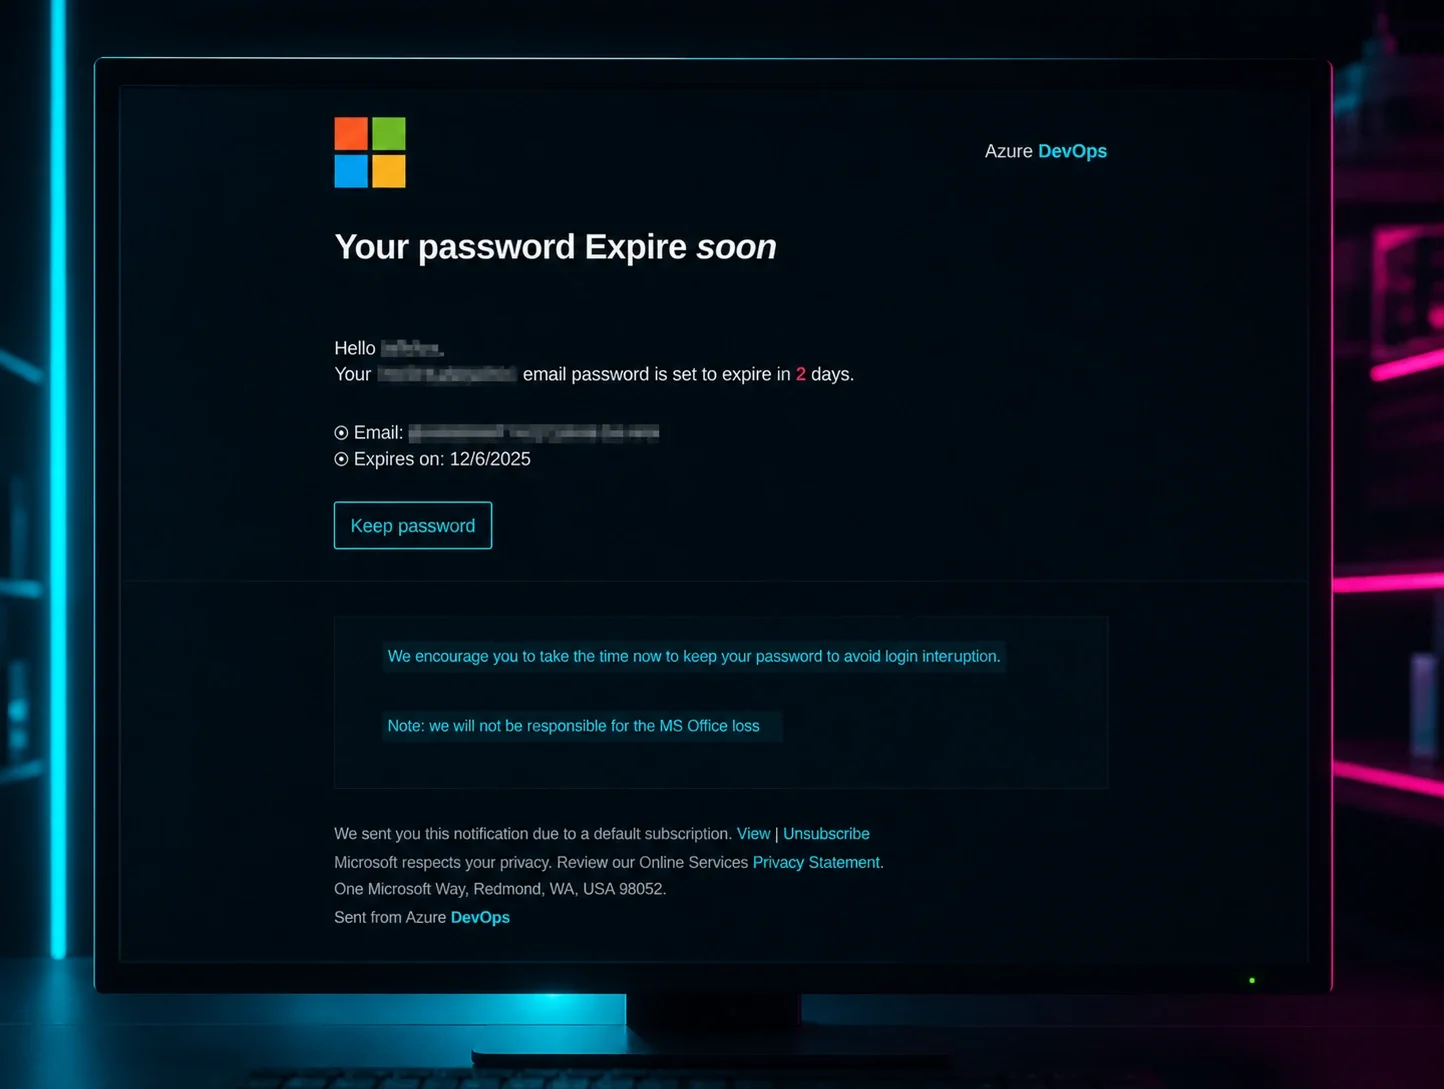
Tomemos el phishing como ejemplo. Si se compromete una cuenta en línea, con el hacker obteniendo la contraseña de un usuario para una cuenta sin autenticación multifactor (MFA) habilitada, esto puede llevar a que todo un sistema quede inhabilitado.
"Estos ataques a la cadena de suministro son súper complicados", dijo Joshua. "La causa raíz es una mala higiene de ciberseguridad, y lamentablemente es algo endémico en toda la economía de EE. UU. Por eso las empresas están siendo blanco de ataques".
Algo que realmente llamó mi atención fue cuando Joshua compartió cómo estos ciberdelincuentes, una vez que están dentro de un sistema, en gran parte toman la decisión de cifrar literalmente según si vale la pena su tiempo o no.
"Tenemos datos que muestran que los actores de amenazas tienen listas de empresas a las que apuntar con más de $1 mil millones en ingresos", explicó Joshua. "Podría haber alguien inactivo en tu red. Muchos de estos grupos están yendo a la caza de grandes presas".
Llámalo como quieras, pero los hackers básicamente están creando lo que llamamos una lista de objetivos, como el marketing basado en cuentas, para enfocarse en sus "prospectos" a quienes victimizar. ¿Por qué? Porque saben que tienen dinero para pagar.
Al final del día, Joshua dijo que esa es su recomendación: no pagues el rescate a menos que tengas que hacerlo. "¿Qué es peor, pagarles a organizaciones criminales y recompensarlas por su comportamiento delictivo, o la supervivencia de un negocio, en particular las pequeñas empresas, que son las que podrían no sobrevivir y quedar totalmente desamparadas?", opinó Joshua.
El modelo de negocio del ransomware ha evolucionado. Pasó de afectar una sola computadora a afectar toda una red empresarial. Pasó de no apuntar a los respaldos a apuntar activamente a ellos. Pasó de solo cifrar datos a exfiltrarlos y amenazar la privacidad de esos datos.
En resumen, cada una de estas innovaciones tecnológicas aumenta la ventaja que tienen los ciberdelincuentes sobre sus posibles víctimas.
¿Cómo puede la higiene básica de ciberseguridad ayudar a prevenir el ransomware?
Joshua y yo coincidimos en que la mayoría de los ataques que vemos no son de naturaleza compleja. Si las organizaciones aplicaran una higiene cibernética básica, podrían ayudar a prevenir un ataque devastador y al menos evitar quedar en el centro de atención. Aquí tienes algunas recomendaciones básicas de mejores prácticas de ciberseguridad para prevenir el ransomware.
- Security Awareness Training: no hay duda de que uno de los mayores retornos de inversión que puedes lograr para tu programa de ciberseguridad es el security awareness training para todos tus empleados. Esto les enseñará los principios básicos de qué hacer y qué no hacer al enfrentar las ciberamenazas modernas de hoy.
- Entrenamiento con simulación de phishing: como componente del security awareness training, la simulación de phishing está diseñada para practicar la defensa contra el phishing mediante pruebas del mundo real. Es la mejor forma de simular cómo podría ser un ciberataque, y de adelantarte educando proactivamente a tus empleados sobre cómo defenderse de ellos.
- Cierra el RDP: cierra el protocolo de escritorio remoto (RDP) en tus sistemas. Piénsalo: si tu área de TI tiene conexiones RDP abiertas, un hacker puede usar esas mismas conexiones RDP para acceder a tu infraestructura.
- Audítate a ti mismo: una simple auditoría de quién tiene acceso a las cuentas bancarias principales, una revisión de procedimientos y de los permisos básicos puede ser una victoria rápida para asegurarte de ayudar a prevenir un descuido básico.
Huntress y Coalition están aquí para ayudar
Estamos todos juntos en esto para educar a las organizaciones y a su gente en las mejores prácticas de ciberseguridad para prevenir el ransomware. Para empezar, regístrate para obtener una cuenta gratuita de Coalition Control y empieza a monitorear tu superficie de ataque de inmediato, y además solicita una prueba gratuita del security awareness training de Curricula.