

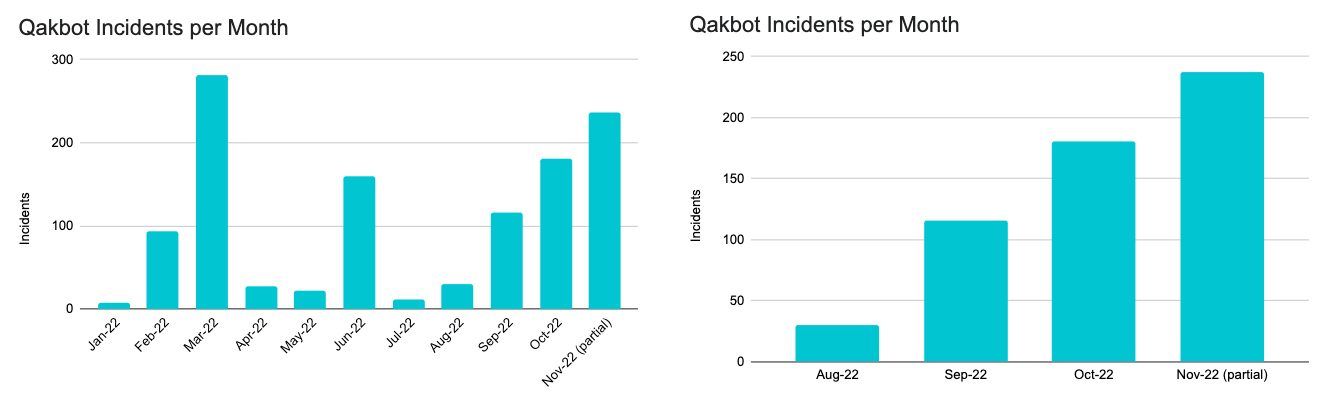
Qakbot se ha propagado como fuego incontrolable. Huntress ha visto un aumento del 400% en los casos de Qakbot en los últimos dos meses (varios cientos de incidentes) en comparación con las cifras de todo 2022, distribuidas en nuestros 1,8 millones de endpoints protegidos.
Lo que necesitas saber
QakBot se mantiene y se desarrolla de forma continua, y ha evolucionado de ser un troyano bancario ladrón de información, a formar botnets, y hasta convertirse en un agente de entrega de ransomware. Es de naturaleza modular, lo que permite a los actores de amenazas maliciosos configurarlo según sus necesidades. (CISA, 2021)
Mira el siguiente video para ver nuestra entrevista con MSP Media Network, o sigue leyendo para saber más.
1. La amenaza llega principalmente por correo electrónico.
Según la telemetría de Huntress en el T3/T4 de 2022, el acceso inicial de Qakbot ha sido principalmente a través de archivos adjuntos HTML en correos electrónicos que colocan un ZIP en la carpeta de Descargas del usuario (`C:\users\*\downloads\*.zip`). Luego, los usuarios descomprimen e interactúan con el .LNK (acceso directo de Windows), que monta un ISO, donde Qakbot comienza su ejecución maliciosa y su persistencia.
La prevención es clave para mantener controlada esta amenaza.
- Minimiza tu superficie de ataque o la de tus clientes usando un sistema de filtrado de correo electrónico
- Educa a tus usuarios sobre cómo lidiar con esta amenaza mediante security awareness training
La ejecución real de Qakbot comienza una vez que el usuario hace clic en un .LNK contenido dentro del .ISO. Este segundo .LNK normalmente activa un breve script ofuscado (.cmd o .js son comunes), que luego localiza y ejecuta un .DLL de Qakbot.
El DLL de Qakbot normalmente se ejecuta mediante regsvr32.exe o rundll32.exe.
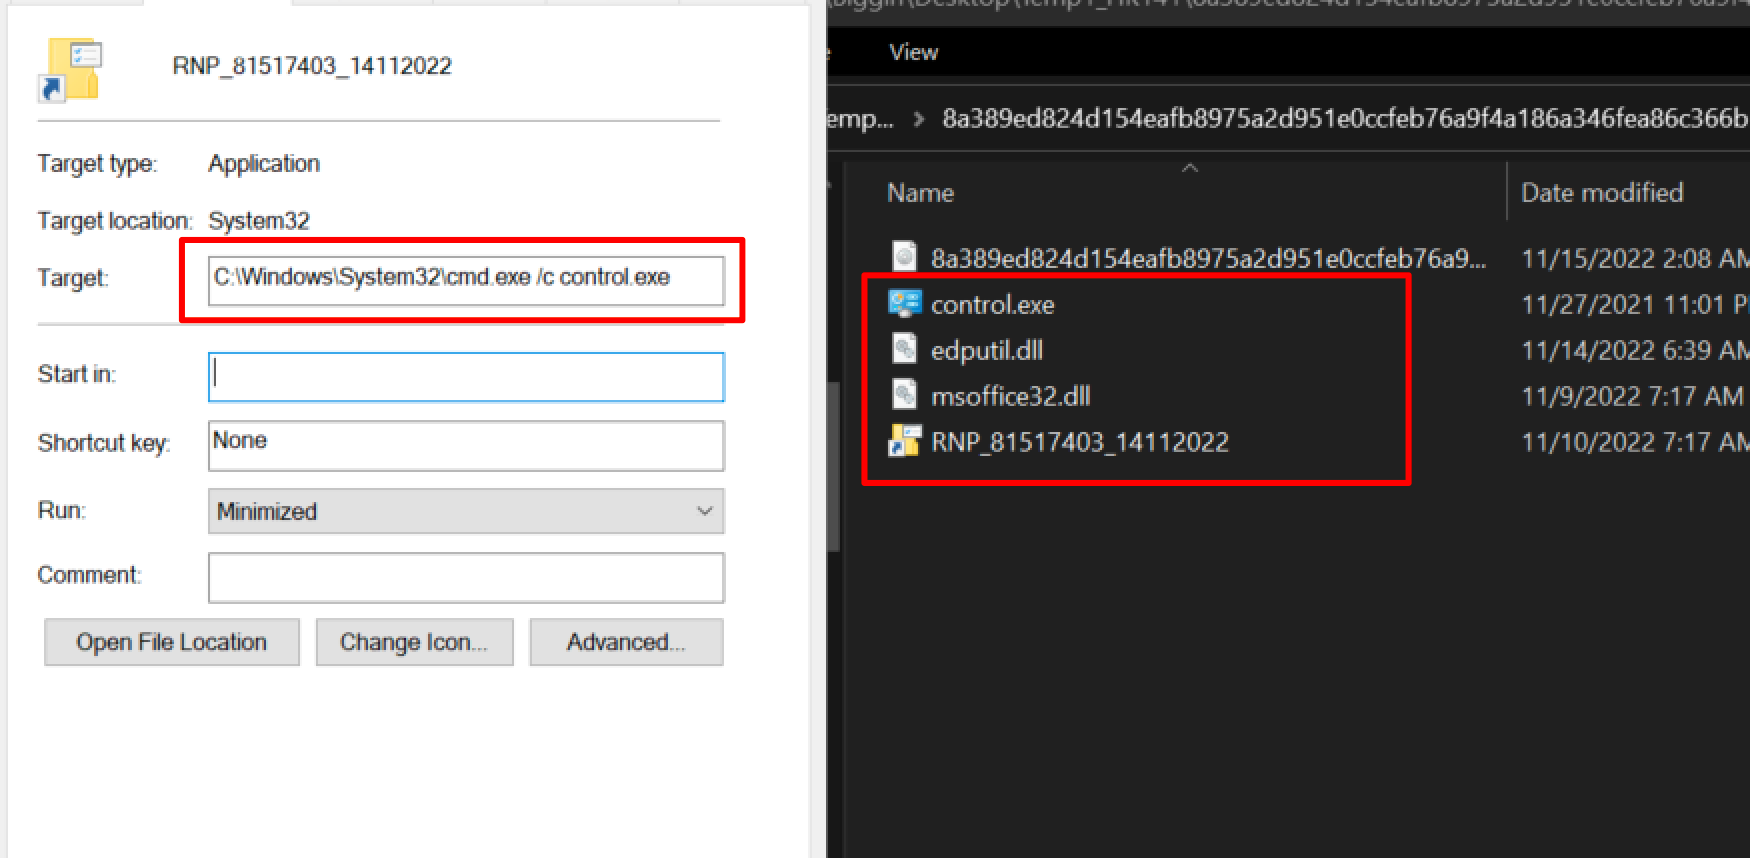
Huntress también observó aplicaciones legítimas (calc.exe, control.exe) utilizadas para cargar el malware mediante .dll sideloading.
En estos casos, el DLL de qakbot y la aplicación “legítima” se encuentran ambos dentro del archivo .iso montado.
- Por ejemplo, `regsvr32 gaffes\twinkle.dll` (utilizando regsvr32)
- Cmd.exe /c control.exe (utilizando dll sideloading)
2. Una forma en que Qakbot se ejecuta es montando un ISO, pero puedes limitar esta capacidad editando el registro.
Hemos visto a Qakbot ejecutarse montando un ISO o VHD. Puedes limitar esta capacidad editando el registro.
Este artículo (actualizado el 6/12/22) tiene una excelente explicación sobre cómo limitar el montaje de un ISO. Por cierto, si algunas estaciones de trabajo necesitan trabajar con ISOs, quizás esta no sea la mitigación adecuada para ellas, y en su lugar, conviene depender de una supervisión más estricta. El objetivo es la mitigación de riesgos y la reducción de tu superficie de ataque.
3. Se sabe que Qakbot evade las herramientas antivirus (AV).
Los desarrolladores de Qakbot siguen actualizando su software, lo que hace que la detección mediante AV de próxima generación (NGAV) sea un desafío. Esto es por qué:
- Depende de la interacción del usuario para su ejecución inicial y su despliegue en las primeras etapas
- En realidad no hace nada malicioso durante la etapa intermedia de sus actividades, salvo montar y descomprimir carpetas
- Las actividades de la “etapa intermedia” se actualizan con regularidad, lo que convierte la detección confiable en un juego constante del gato y el ratón
- Cuando sí hace algo malicioso, aprovecha técnicas de inyección de procesos para evadir muchas soluciones antivirus
Las soluciones de Detección y respuesta para endpoints (EDR) administradas que detectan los procesos en ejecución y evitan su propagación son fundamentales para una remediación temprana.
A continuación podemos ver el “Control.exe” de antes. En silencio, usa dll sideloading para cargar edputil.dll. Antes de finalmente ejecutar msoffice.dll (qakbot) mediante regsvr32.

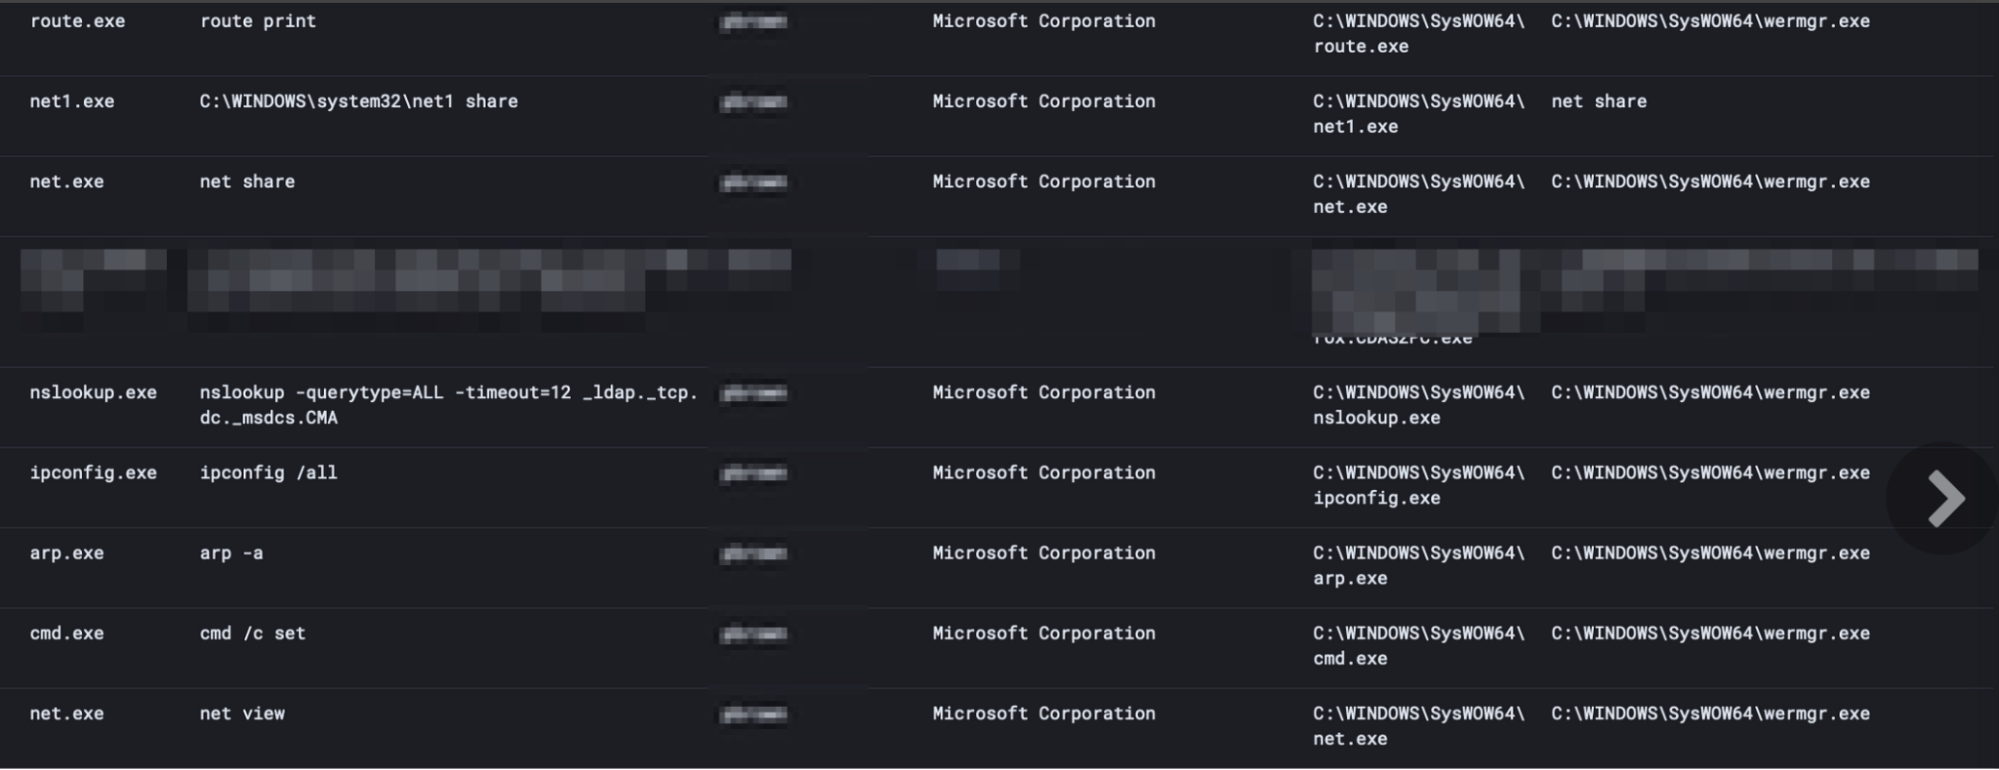
Después de ejecutar e inyectarse con éxito en wermgr.exe (un objetivo común de qakbot), también podemos observar comandos de enumeración comunes ejecutados mediante Qakbot.
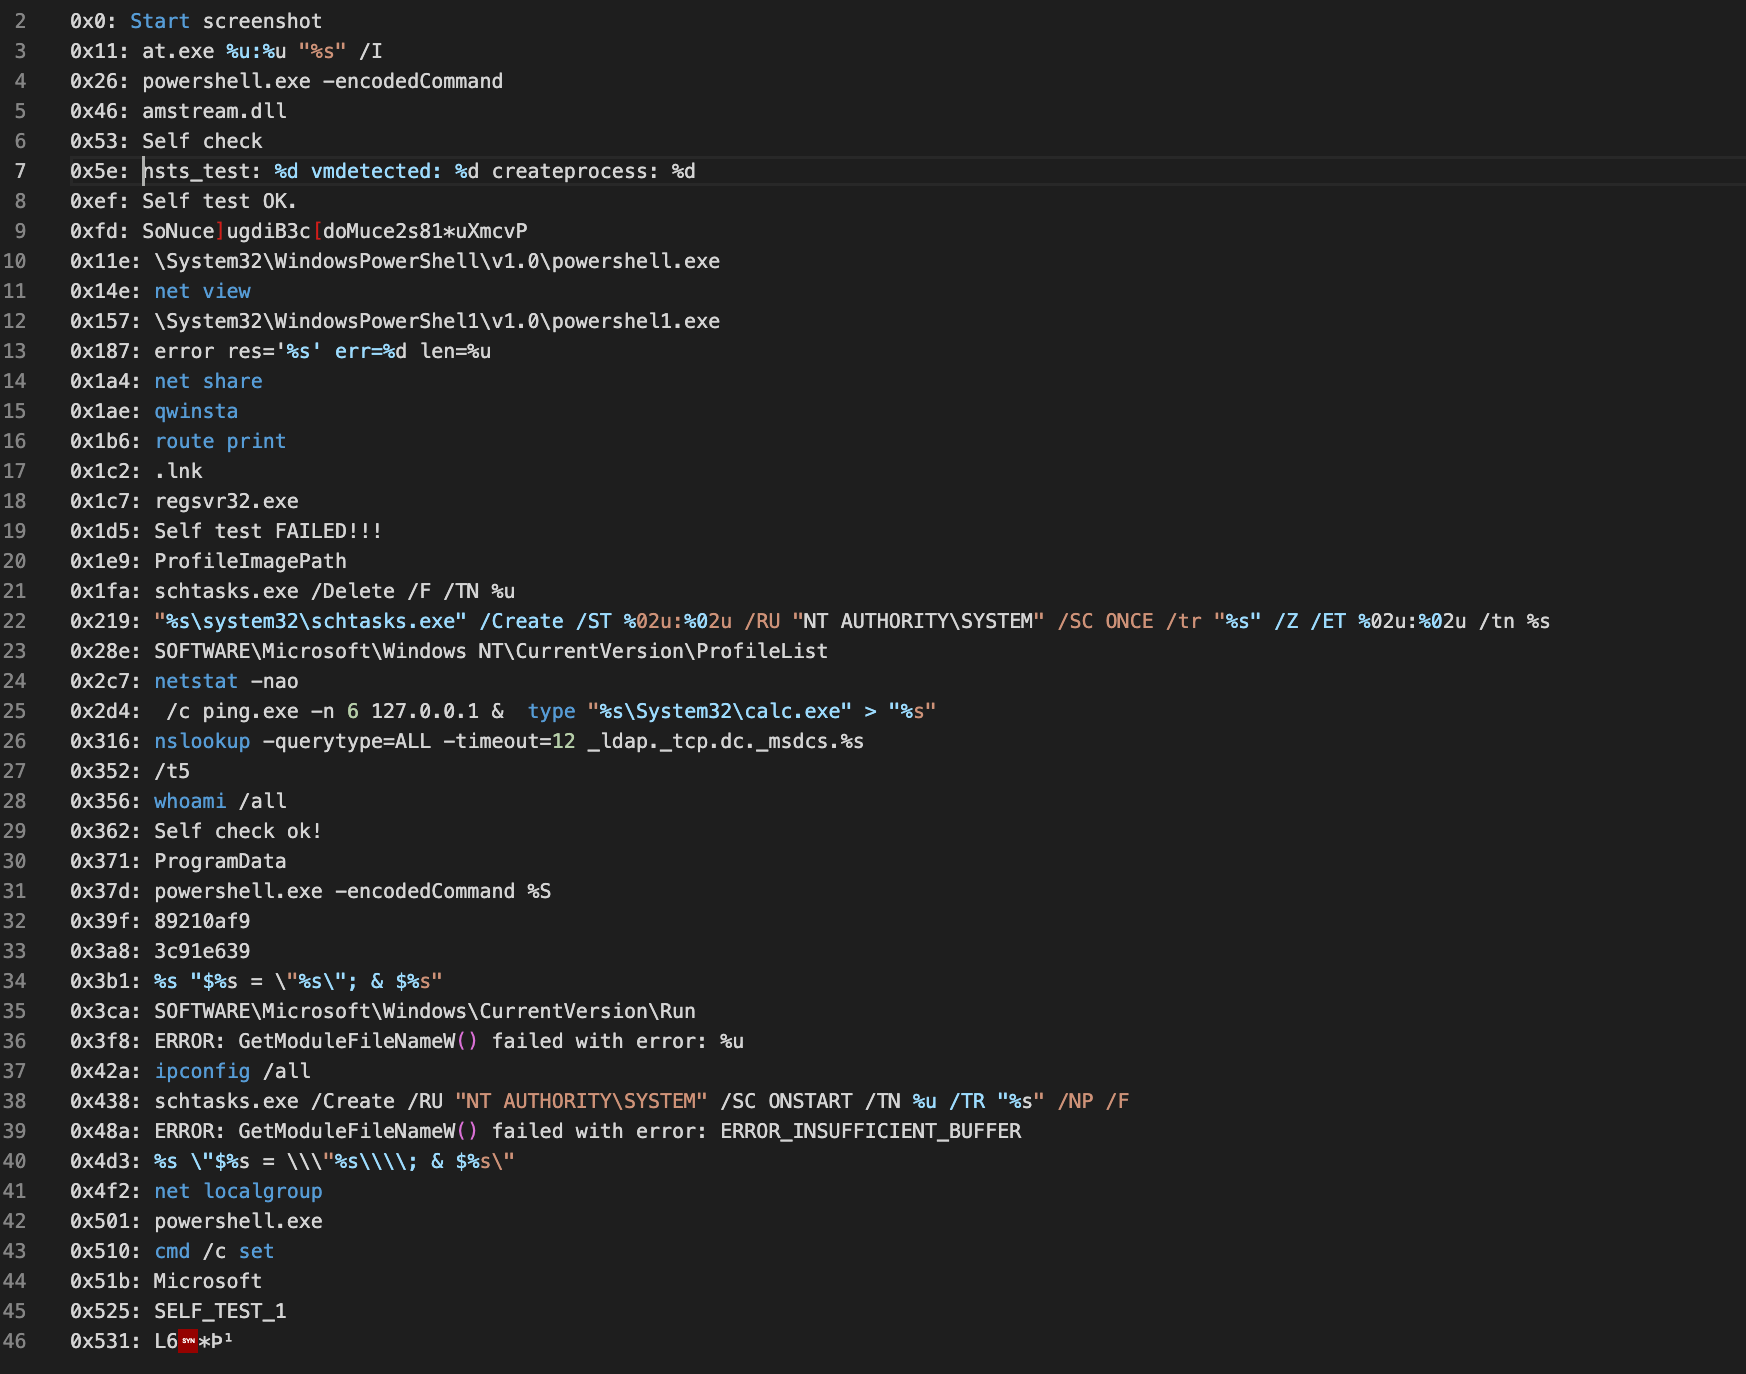
Qakbot contiene una lista incrustada y cifrada de comandos que se pueden ejecutar. El equipo desarrolló un script para extraerlos usando Dumpulator. Un subconjunto se ve así:
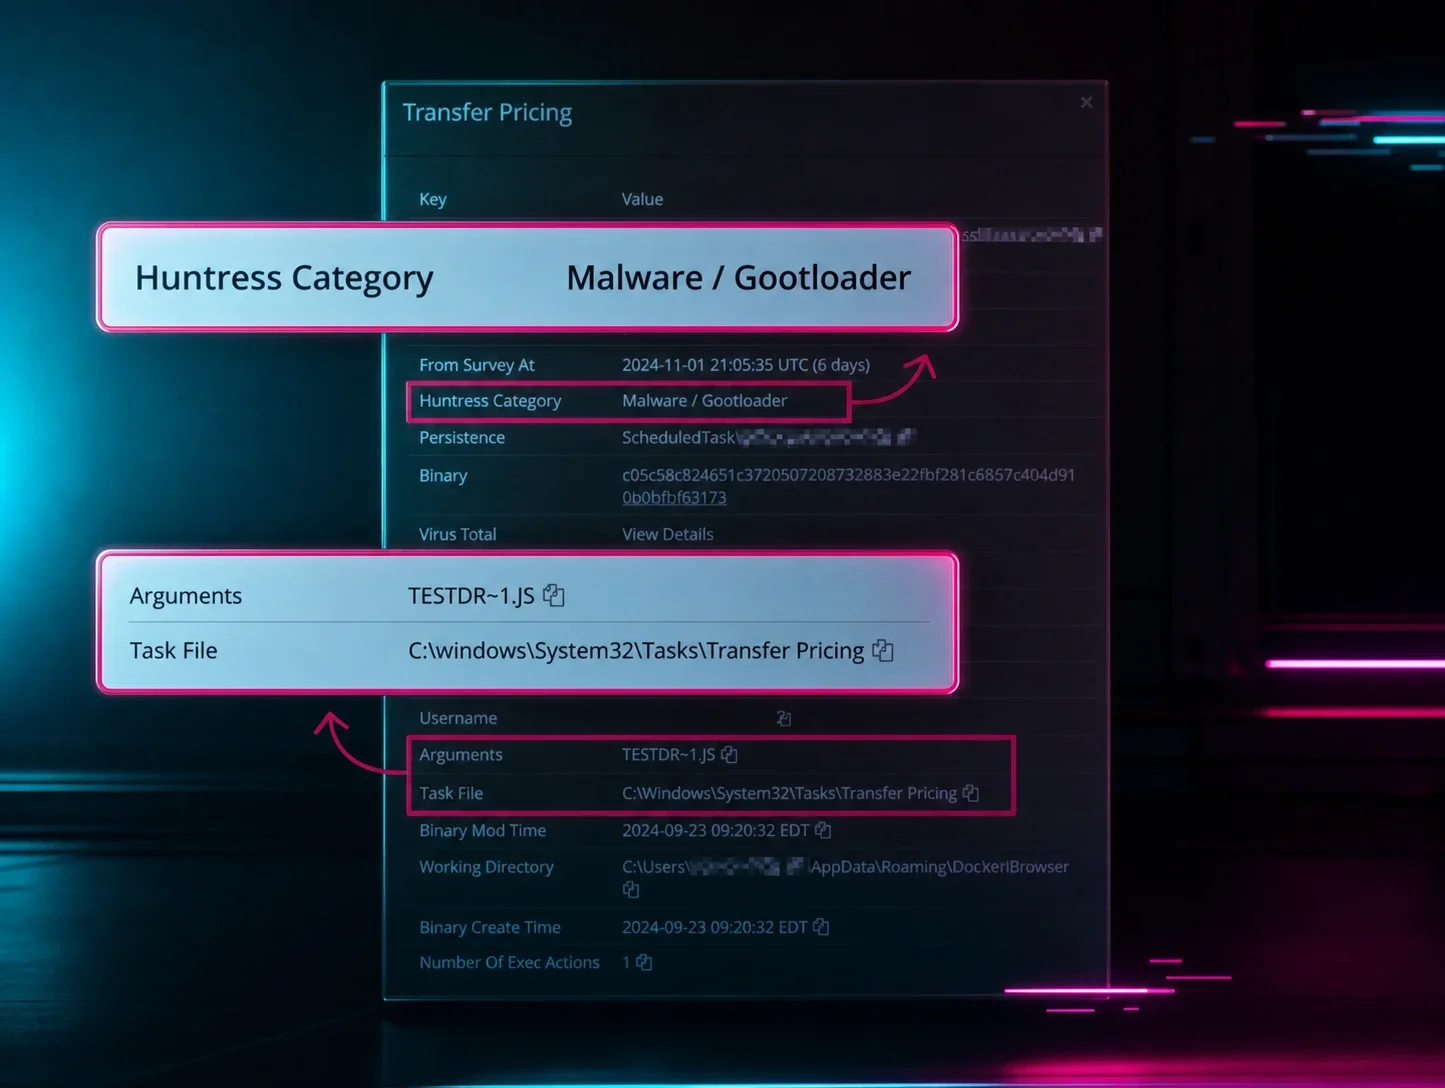
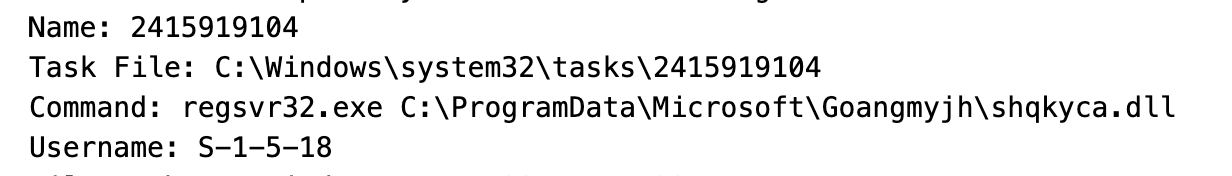
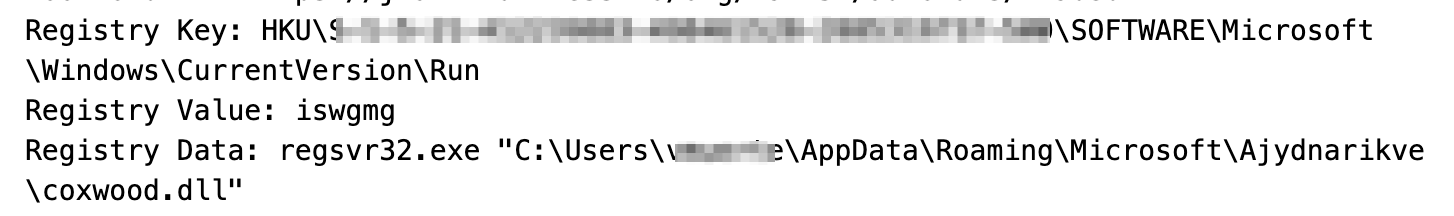
Una vez ejecutado con éxito, Qakbot se trasladará a una nueva carpeta y creará persistencia mediante una RunKey o una tarea programada (según los privilegios disponibles). Ambas utilizan regsvr32 y rundll32 junto con nombres de archivo y carpeta aleatorios.
Mantente atento a cosas como estas:
4. La higiene cibernética básica es tu aliada.
Puede parecer redundante mencionar los parches y las actualizaciones, pero son la forma más básica de higiene cibernética disponible. Nunca subestimes el poder de realizar estas dos simples tareas. Crea una frecuencia esperada para esta actividad, de modo que siempre esté presente y no se pase por alto.
Por ejemplo, Microsoft siempre está lanzando actualizaciones de seguridad que intentan mitigar o abordar vectores de ataque conocidos. Aplicar parches de forma regular y constante mantendrá tus endpoints protegidos.
5. Deshabilita los recursos compartidos administrativos en las estaciones de trabajo.
Algunas variantes de Qakbot, aunque no todas, se propagan a múltiples equipos a través de recursos compartidos SMB, por lo que deshabilitar los recursos compartidos SMB puede ser una medida preventiva adecuada.
Precaución: Este endurecimiento de la seguridad puede tener otros efectos secundarios, así que revisa tu entorno y asegúrate de que no tendrá consecuencias negativas.
- Algunos programas de RMM requieren acceso a los recursos compartidos administrativos para las instalaciones.
- Para más información sobre cómo deshabilitar los recursos compartidos administrativos, consulta este artículo de la base de conocimientos.
6. Si Qakbot ingresa a un entorno, actúa con rapidez.
Cuanto más tiempo permanezca, más difícil será eliminarlo. Además, Qakbot cuenta con mecanismos de autodefensa, como la capacidad de detectar un apagado y, si se está ejecutando en memoria, generará persistencia al apagarse.
Aislar los endpoints infectados del resto de la red es clave para detener la propagación.
Lamentablemente, este es el tipo de amenaza que se maneja mejor de forma presencial. A todos nos encanta resolver los problemas de forma remota, pero tendrás más éxito si hay alguien físicamente presente en el sitio del cliente o usuario.
- Algunos de los casos más exitosos en el manejo de Qakbot han involucrado a partners que configuraron una LAN dedicada que sí se comunica con el resto de la red (algo tan simple como un router viejo que separa los equipos infectados del resto de la red)
Si detectas una infección activa de Qakbot en tu red, consulta este artículo de la base de conocimientos lleno de pasos prácticos de remediación.
7. Con Qakbot, necesitas entender y establecer expectativas con tus clientes sobre qué significa “ganar” al enfrentar este malware.
Ganar significa atrapar y expulsar al actor de amenazas antes de que pueda aprovechar ese acceso para crear un botnet, exfiltrar datos o propagar ransomware.
Esto incluye el aislamiento masivo de redes enteras para contener la amenaza. Si bien hemos visto organizaciones quedar fuera de línea durante un día entero, es mejor actuar con lentitud y minuciosidad para evitar una reinfección y tener que repetir todo el proceso.
Qué debes hacer
Tu llamado a la acción es tomar medidas para reducir la superficie de ataque de tu cliente y empezar ahora las conversaciones sobre un posible tiempo de inactividad.
Es mucho más fácil tener estas conversaciones cuando todo funciona bien, en lugar de tener que hablar de esto en medio de un incidente.