

La industria de la ciberseguridad se encuentra atrapada en una paradoja. Por un lado, hay una clara escasez de profesionales de seguridad capacitados, una brecha de talento y habilidades que se ha ampliado en los últimos años. Por otro lado, el rápido avance de la tecnología ha dado lugar a capacidades sofisticadas de IA y automatización, lo que lleva a muchos a creer que las máquinas pueden llenar ese vacío.
Si bien muchos proveedores promocionan las capacidades de la IA y el aprendizaje automático, esto también plantea una pregunta fundamental: ¿puede la IA realmente reemplazar la intuición y la comprensión contextual que aportan los expertos humanos?
En esta publicación de blog, exploraremos la batalla constante entre la inteligencia humana y la inteligencia artificial, y destacaremos por qué la ciberseguridad impulsada por humanos sigue siendo indispensable en la lucha contra las amenazas cibernéticas en evolución.
La escasez de talento cibernético
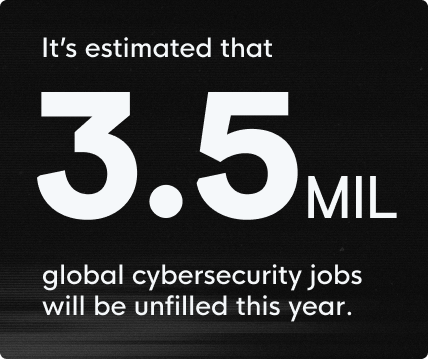
Nos enfrentamos a una escasez crítica de talento en ciberseguridad. Organizaciones de todos los tamaños compiten ferozmente por encontrar expertos en seguridad que puedan fortalecer sus defensas. Sin embargo, la demanda de estos expertos supera con creces la oferta. No hay suficiente talento cibernético disponible, lo que deja puestos sin cubrir y aumenta las vulnerabilidades. De hecho, se estima que habrá 3,5 millones de puestos de ciberseguridad sin cubrir a nivel mundial en 2023, según Cybersecurity Ventures.
El auge de la IA y la automatización
En respuesta a este problema crítico, la IA y la automatización se han alzado rápidamente como posibles “salvadoras”. Estas tecnologías son excelentes para procesar grandes cantidades de datos y detectar patrones conocidos de actividad maliciosa. Sin embargo, no logran comprender los matices de las amenazas en evolución ni adaptarse a situaciones únicas.
Los actores de amenazas saben cómo evadir las defensas que dependen de la automatización. Hemos visto esto una y otra vez con malware ofuscado, evasión de defensas y otras técnicas de evasión.
La IA y la automatización no son una solución milagrosa en seguridad—ni deberían presentarse como tal. Claro, son una capa de defensa útil y eficaz. Pero eso es justamente lo que son: una sola capa que debe sumarse a otras capas de productos de seguridad y a la experiencia humana.
El elemento humano en la ciberseguridad
Ya establecimos que la IA y el aprendizaje automático tienen su lugar en la seguridad, pero ¿qué pasa cuando la solución automatizada falla? ¿Qué pasa cuando pasa algo por alto o es superada?
Ahí es donde entra el elemento humano.
Los expertos humanos suelen tener una combinación única de cualidades que la tecnología por sí sola no puede replicar. Esto se manifiesta de las siguientes maneras:
- Comprensión contextual: Los expertos humanos pueden evaluar situaciones y considerar los matices y las motivaciones detrás de las amenazas cibernéticas, algo que la IA no puede “aprender” por sí sola.
- Toma de decisiones intuitiva: Es difícil superar la intuición humana, que se perfecciona con experiencia real y capacitación.
- Adaptabilidad: Rasgos humanos como la creatividad y la adaptabilidad son mucho más eficaces para contrarrestar amenazas desconocidas o inesperadas, aquellas que no tienen comportamientos o firmas predefinidos a los que las herramientas automatizadas puedan aferrarse.
En un mundo donde la tecnología suele reinar, creemos que la experiencia humana debe estar al frente de la defensa cibernética, y eso es algo que siempre hemos proclamado y seguiremos proclamando en Huntress.
Un ejemplo: EDR + experiencia
Para ilustrar el valor de combinar humanos con tecnología, veamos la Detección y respuesta para endpoints (EDR) como ejemplo.
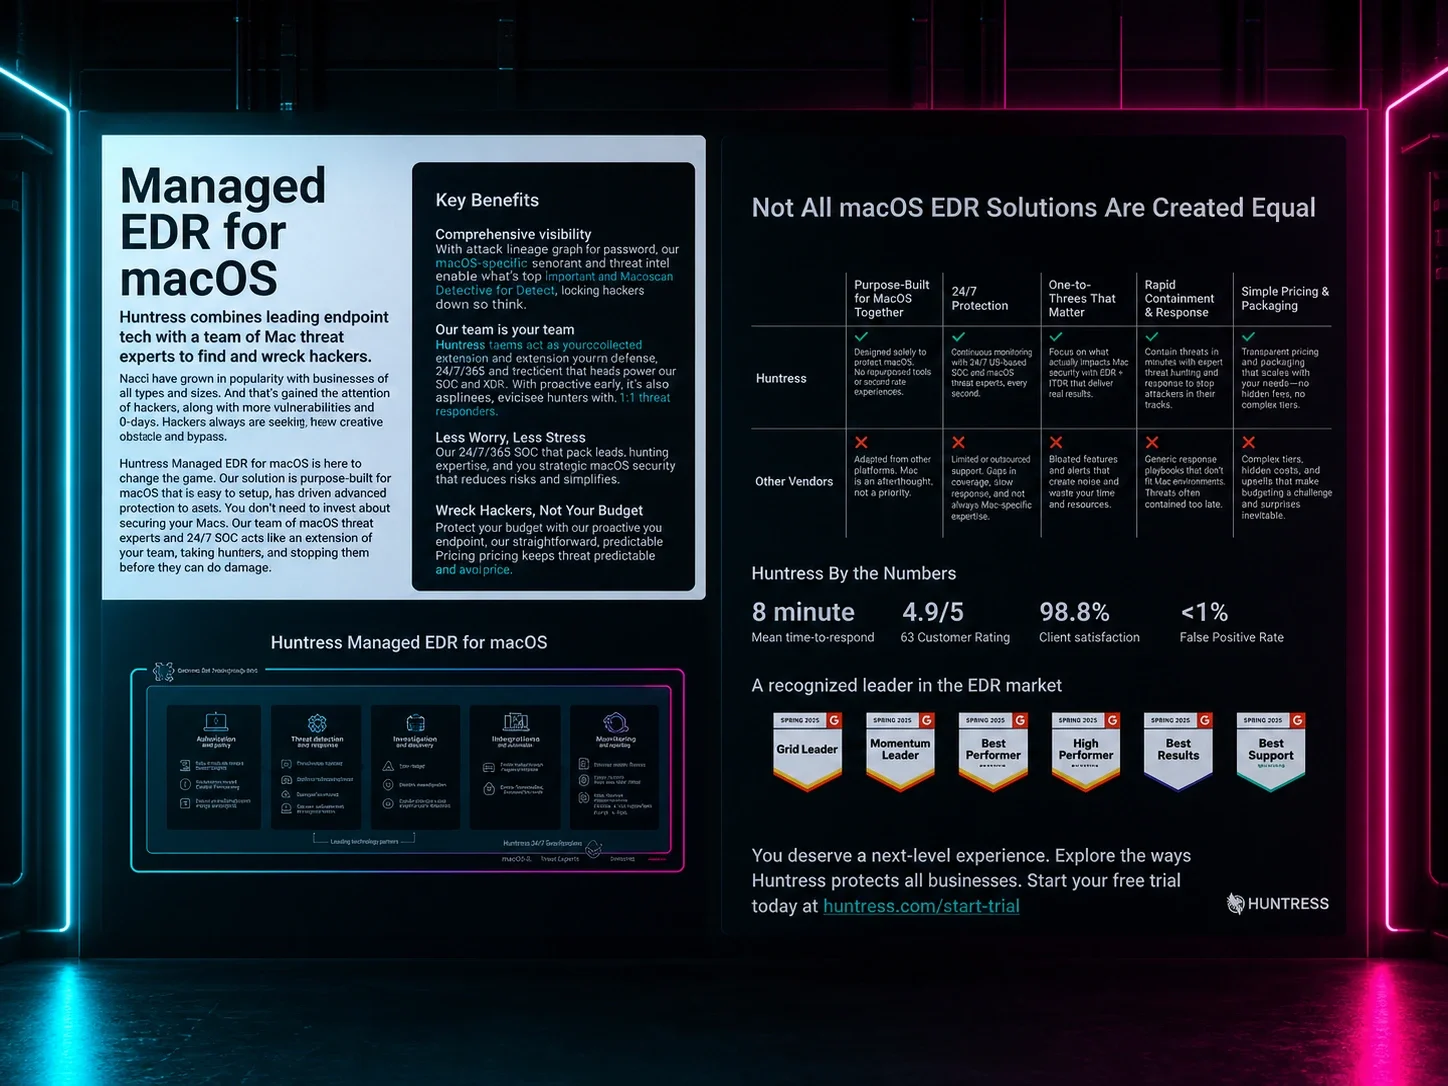
Si bien muchas soluciones de EDR (incluida la nuestra) cuentan con potentes capacidades de detección automatizada, con frecuencia se encuentran con amenazas diseñadas para evadir estos detectores. Por eso contar con esa capa de experiencia humana es fundamental, tanto para gestionar las herramientas de EDR como para aportar el contexto esencial de amenazas y alertas.
El EDR es inherentemente ruidoso; hay miles de acciones que ocurren en un solo endpoint cada minuto que pueden generar una alerta. Parte de esto es información de alta fiabilidad que sabemos que es “maliciosa conocida”, pero una gran parte son datos contextuales que hay que unir para ver el panorama más amplio. El truco está en saber qué recopilar y procesar, y cuándo confiar en el poder humano puro.
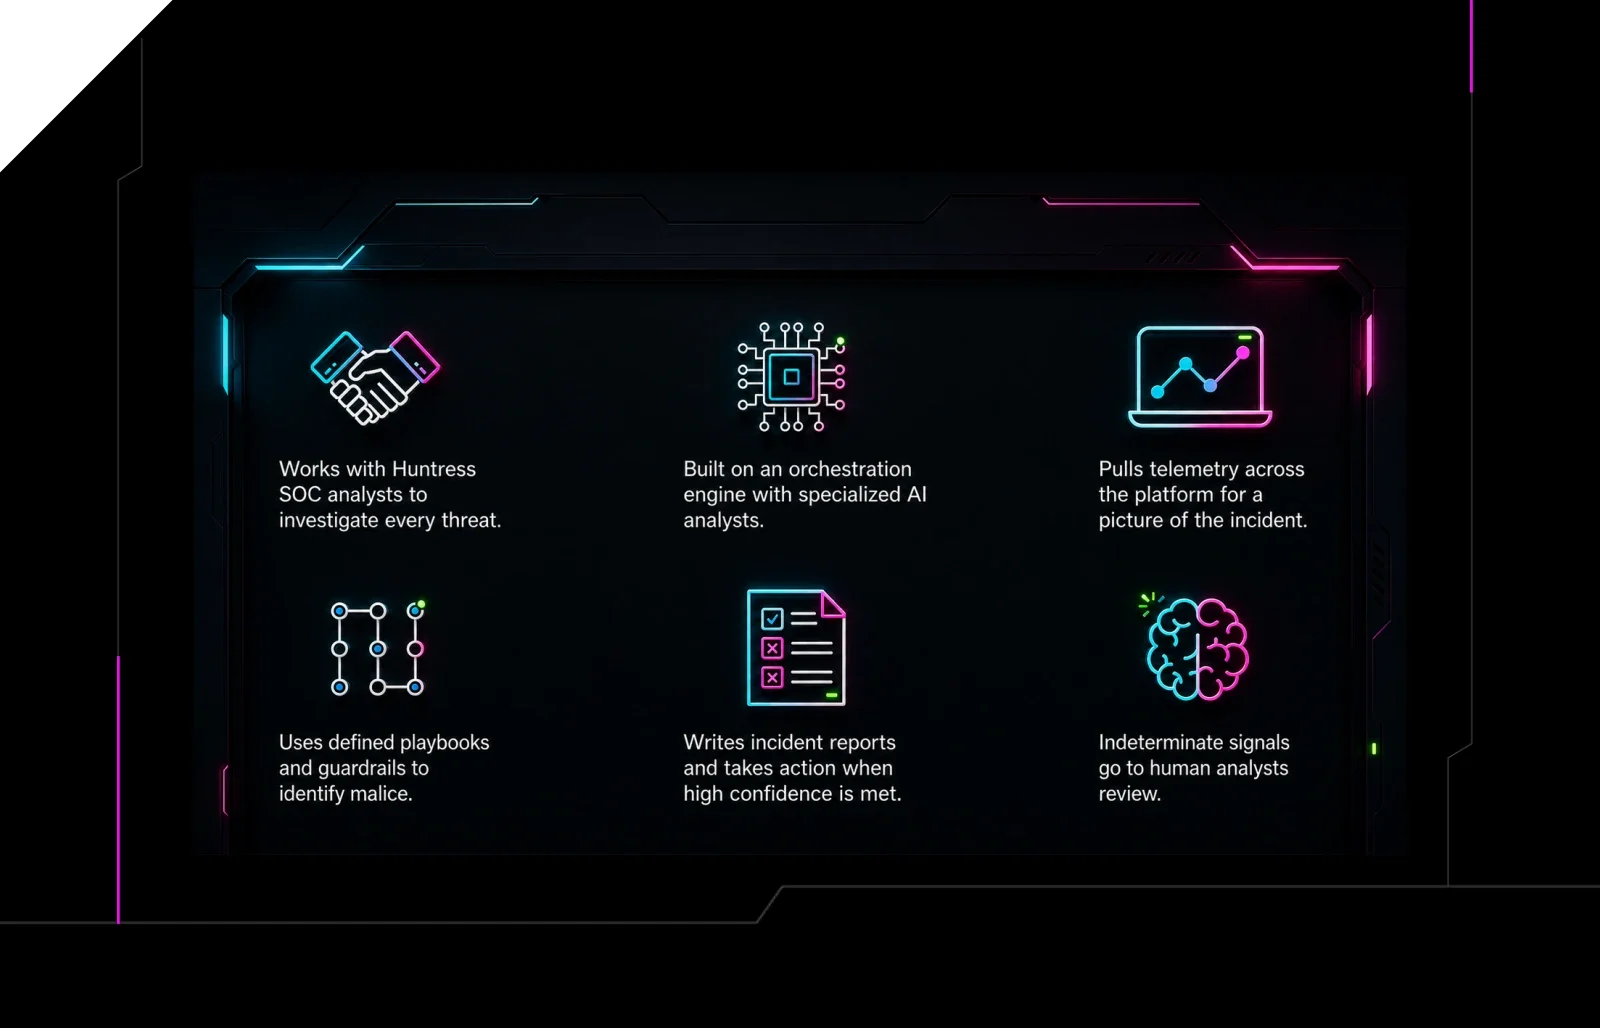
Así es como lo hacemos en Huntress. Combinamos nuestra tecnología EDR con la gestión y las perspectivas de nuestro equipo dedicado del SOC (centro de operaciones de seguridad). Esta alianza entre humanos y tecnología nos permite gestionar las alertas de manera eficiente, reducir el ruido y los falsos positivos, y garantizar que cada amenaza potencial se evalúe a fondo dentro de su contexto más amplio.
Reflexiones finales
Volviendo a nuestra pregunta fundamental: ¿puede la IA reemplazar lo que aportan los expertos humanos? La respuesta es claramente no. Pero no debería descartarse por completo: en realidad, podemos tener ambas cosas.
La IA y la automatización mejoran nuestra capacidad de identificar amenazas y responder a ellas, pero son más útiles cuando se combinan con las perspectivas de expertos humanos. Los humanos talentosos siempre pueden (y deben) tener un lugar en la seguridad y la detección de amenazas. Pero es la combinación de la inteligencia humana y la tecnología lo que marca la diferencia para mantenerse un paso adelante de las amenazas cibernéticas actuales.
Si quieres saber más sobre cómo Huntress combina la tecnología con la inteligencia humana, consulta estos recursos:
- Documento técnico: El verdadero valor de la ciberseguridad impulsada por personas
- Seminario web: El poder de las personas: dentro de Huntress EDR + SOC 24/7