

La ciberseguridad siempre está llena de sorpresas, y 2024 no ha sido la excepción. Apenas vamos en octubre, y ya hemos visto algunos giros severos. Los hackers se han vuelto más despiadados que nunca este año, como lo demuestran tres amenazas principales que nos han mantenido alerta:
- Abuso de RMM
- Ataques BYOVD
- Abuso de WebDAV
Analicemos juntos esta trifecta, ¿te parece? Al final, estamos todos juntos en esto, y con los conocimientos y las estrategias correctas, podemos adoptar un enfoque proactivo que permita a nuestras organizaciones no solo sobrevivir, sino también prosperar.
Amenaza n.º 1: abuso de RMM
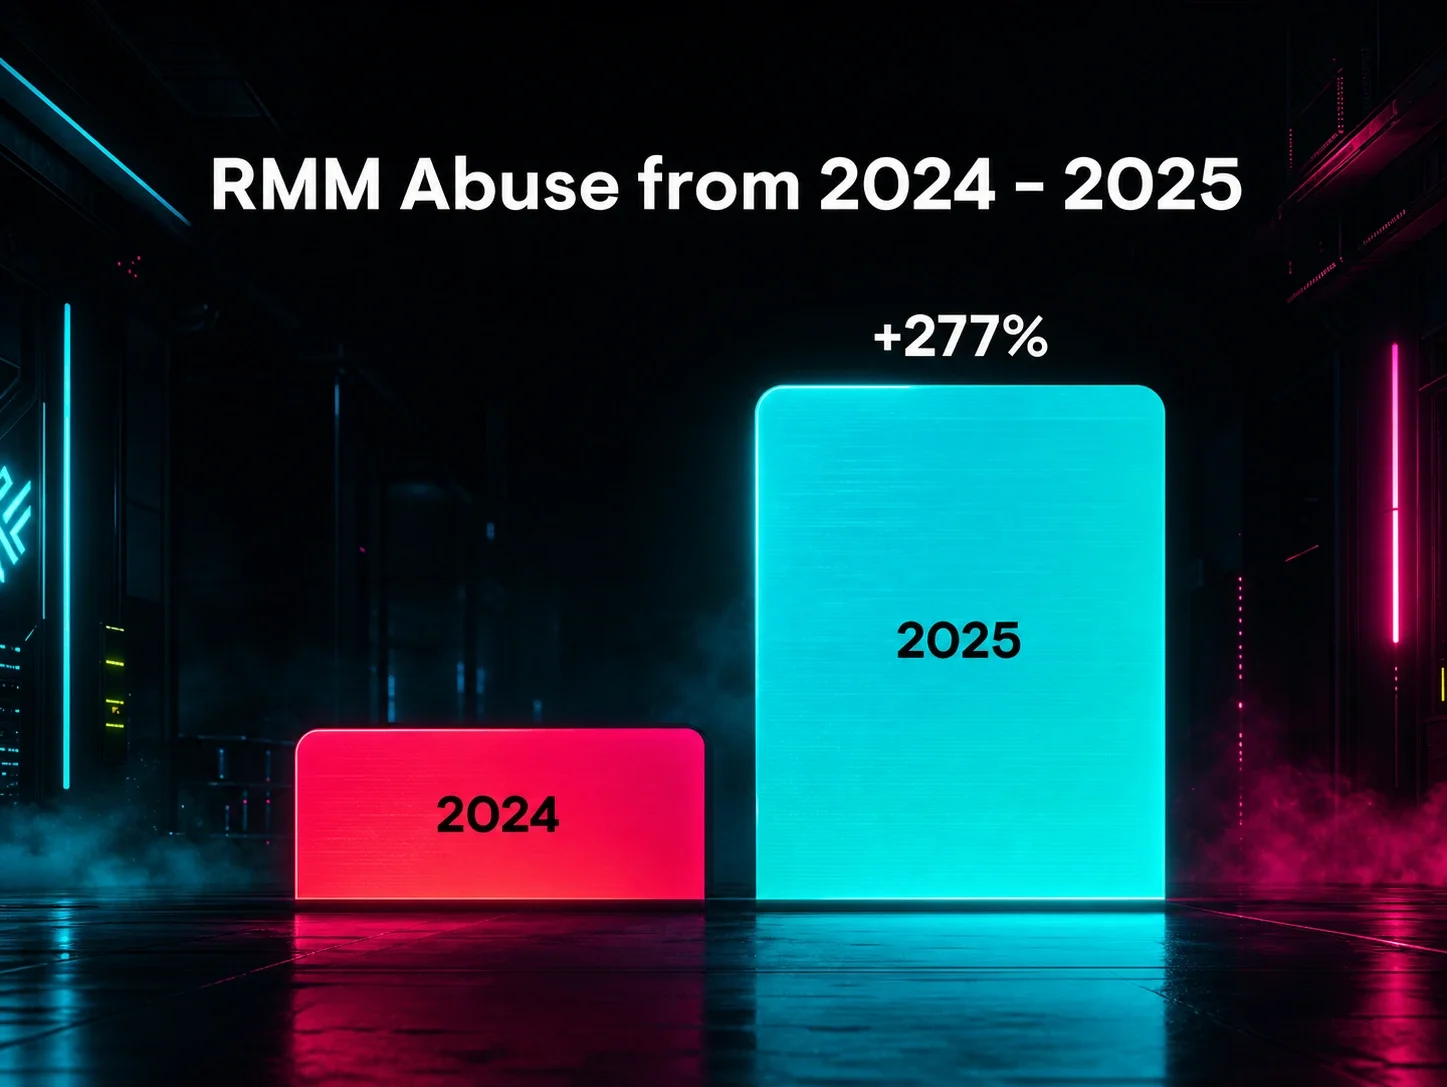
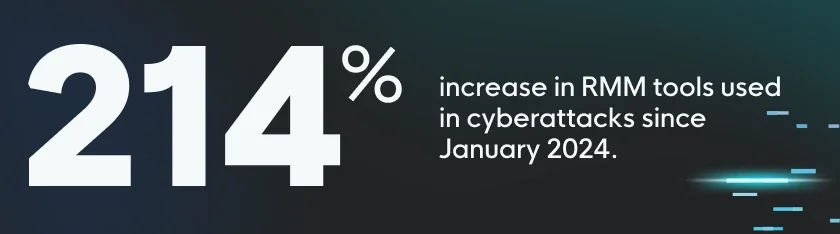
Una de las amenazas más prevalentes y peligrosas que hemos visto en 2024 es el abuso de las herramientas de monitoreo y administración remota (RMM). Desde enero, la cantidad de herramientas RMM usadas en incidentes de ciberseguridad ha aumentado un 214%.
Cómo funciona el abuso de RMM
Los atacantes se han vuelto bastante hábiles para infiltrarse en los sistemas usando varias técnicas, desde implementar infostealers hasta forzar contraseñas por fuerza bruta, lanzar campañas de phishing y comprar credenciales robadas. Su objetivo es simplemente lograr acceso inicial a tu software RMM, lo que les permite tomar control de tus sistemas.
Los cibercriminales no están jugando. Priorizan el robo de credenciales para poder moverse lateralmente dentro de las redes, abusando de herramientas de red y servicios RMM. Peor aún, actúan por su cuenta instalando dispositivos RMM ellos mismos para mantener abierto su acceso remoto a los sistemas.
Un ejemplo destacado de abuso de RMM son los intentos de explotación en curso de ScreenConnect (CVE-2024-1709), una vulnerabilidad descubierta en febrero. Los actores de amenazas usan activamente este exploit para comprometer sistemas, y sigue siendo una de las estrategias más exitosas para lograr acceso no autorizado.
Más allá de ScreenConnect, plataformas como AnyDesk, Atera, ZohoAssist, LogMeIn y TeamViewer son objetivos populares para el robo de contraseñas y el movimiento lateral dentro de las redes. Mientras tanto, también se han reportado instalaciones no autorizadas de Ninja, Domotz, Auvik, Naverisk y Kaseya VSA como herramientas usadas por atacantes que buscan consolidar su posición en un entorno.
Cómo defenderte del abuso de RMM
El abuso de RMM es sigiloso, y pese a su creciente popularidad, las estrategias correctas pueden ayudarte a defenderte de él.
- Monitorea tu organización: Lleva un registro de qué RMM están aprobadas para tu organización e investiga de inmediato cualquier evidencia de uso de RMM no autorizadas.
- Refuerza la autenticación: Asegúrate de que la autenticación multifactor (MFA) y una buena higiene de contraseñas se apliquen en todas las instalaciones de RMM.
- Restringe el acceso: Limita las instalaciones de RMM a usuarios o dispositivos de confianza para reducir las oportunidades de acceso lateral.
- Audita con regularidad: Actualiza o elimina las instalaciones de RMM obsoletas e innecesarias siempre que sea posible, al menos trimestralmente.
Amenaza n.º 2: ataques BYOVD
Desde comienzos de año, hemos visto un aumento alarmante en los casos de Bring Your Own Vulnerable Driver (BYOVD), que se cuadruplicaron en frecuencia. Este método de ataque consiste en que los hackers explotan controladores legítimos pero vulnerables para acceder y controlar tus sistemas. Y se está convirtiendo en una técnica favorita entre los cibercriminales, especialmente en escenarios de ransomware. De hecho, casi uno de cada cuatro ataques de ransomware que hemos visto incluyó algún tipo de evasión o manipulación anti-EDR, o escalada de privilegios impulsada por técnicas BYOVD.
Cómo funcionan los ataques BYOVD
Los ataques BYOVD aprovechan uno de los componentes más confiables de tu sistema: los drivers firmados de fabricantes legítimos. Como estos drivers están firmados y son de confianza, las soluciones de seguridad suelen excluirlos de un análisis y monitoreo más profundo. Eso significa que los actores de amenazas pueden simplemente empaquetar su malware junto con estos drivers. Pueden explotar fallas en los drivers para evadir soluciones EDR e instalar código con privilegios de nivel kernel en el sistema atacado.
Con tácticas BYOVD, los atacantes pueden detener o deshabilitar procesos críticos como tu EDR y otras aplicaciones de monitoreo. Peor aún, los atacantes incluso pueden escalar sus privilegios para obtener control total de tus sistemas a nivel kernel.
Solo en los últimos seis meses, BYOVD ha sido el centro de varios ataques masivos por parte de grupos conocidos como Kasseika, RansomHub, Cuba, GhostLocker, INC, Rhysida y Medusa.
Cómo defenderte de los ataques BYOVD
Los ataques BYOVD son cada vez más sofisticados, pero si implementas estas medidas de protección, puedes reducir el riesgo de ser víctima de este método malicioso.
- Habilita la detección de BYOVD: Asegúrate de que tu solución EDR y tus herramientas de monitoreo estén configuradas correctamente para detectar intentos de BYOVD.
- Mantente actualizado: Aplica regularmente los parches de seguridad de todo tu software instalado.
- Bloquea drivers riesgosos: Aplica las reglas de bloqueo de drivers recomendadas por Microsoft en todos los endpoints de alto riesgo.
- Investiga anomalías: Si tu EDR o software de monitoreo no responde, está deshabilitado o deja de generar el informe correspondiente, no asumas que todo está bien. Estos pueden ser indicadores tempranos de un ataque BYOVD o anti-EDR exitoso.
Amenaza #3: Abuso de WebDAV
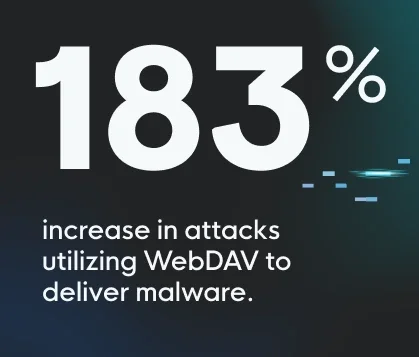
Para quienes manejan tecnología, Web-based Distributed Authoring and Versioning (WebDAV) puede sonar a algo del pasado. Pero a lo largo de 2024, el abuso de WebDAV se ha convertido en una amenaza creciente, particularmente para las pequeñas y medianas empresas (SMB). Desde enero, hemos visto un aumento del 183% en ataques que utilizan WebDAV para distribuir malware.
Cómo funciona el abuso de WebDAV
WebDAV se diseñó originalmente para la colaboración, permitiendo a los usuarios editar y administrar archivos de forma remota. Pero los actores de amenazas lo han secuestrado desde entonces para distribuir malware, facilitar el movimiento lateral y exfiltrar datos confidenciales.
Los atacantes están implementando WebDAV para evadir mecanismos de defensa y ejecutar código malicioso que entregan sus servidores web. Combinan esto con archivos LNK maliciosos (accesos directos de Windows) y uso compartido de redes remotas para engañar a los usuarios y hacer que activen el malware en sus sistemas.
Los sistemas internos que ejecutan WebDAV son blancos principales para el movimiento lateral. Los atacantes explotan fallas del sistema de archivos expuestas por el servicio WebDAV, lo que les permite moverse por las redes y acceder a otros sistemas. También hemos visto atacantes que abusan de WebDAV para exfiltrar archivos y datos confidenciales directamente a sus propios servidores.
A pesar de volverse más frecuente este año, este método de ataque turbio en realidad ha sido parte del arsenal de familias de malware como Bumblebee, Cicada, BadRabbit y DarkGate desde fines de 2023.
Cómo defenderte del abuso de WebDAV
Microsoft anunció recientemente que está descontinuando WebDAV, pero muchos sistemas aún dependen de él debido a configuraciones heredadas o dependencias de terceros. Por eso, es importante mantenerse alerta y entender cómo minimizar la exposición a esta amenaza.
- Deshabilita WebDAV: Si no estás usando WebDAV activamente, desactiva el servicio WebClient para evitar que los atacantes lo exploten.
- Capacita a tus usuarios: La educación es clave, así que enséñales a identificar y evitar archivos LNK maliciosos, que se usan comúnmente en ataques de WebDAV.
- Mantente actualizado: Mantén tus sistemas parchados y audítalos con regularidad para asegurarte de que no haya servicios obsoletos como WebDAV habilitados por defecto.
Huntress te respalda, sin importar cuál sea la amenaza del momento
Este año está por terminar, y mientras nos preparamos para lo que traiga el próximo, una cosa es evidente: nos espera una nueva tanda de ciberamenazas. De hecho, el trío que cubrimos aquí podría ni siquiera entrar en nuestra lista de 2025. Por eso debemos estar preparados para cualquier cosa.
En Huntress, te respaldamos frente a la próxima amenaza que aparezca. No hay duda de que los hackers están ahí afuera, perfeccionando constantemente sus habilidades maliciosas. Y aunque eso pueda sonar aterrador, recuerda que estamos todos juntos en esto, y siempre estaremos aquí para guiarte.
Si quieres examinar con más detalle las amenazas que observamos durante el último año, descarga nuestro Informe de ciberamenazas 2024.