Comprar tu primer SIEM debería hacerte más seguro. Con demasiada frecuencia, solo te mantiene más ocupado y te lleva a deuda técnica. La mayoría de los compradores primerizos no se queman con la tecnología. Se queman con las decisiones alrededor de ella.
Estos son los siete errores que vemos con más frecuencia, y cómo evitar cada uno.
Los siete errores
Comprar por características en bruto en lugar de resultados: Una lista larga de funciones no detecta amenazas. La cobertura y la respuesta sí.
Subestimar el costo real: La licencia es solo el comienzo. La ingesta de datos, el almacenamiento y el ajuste son donde se dispara el presupuesto.
Olvidar quién lo opera: Un SIEM que nadie supervisa es solo un montón costoso de registros.
Ignorar el volumen de datos y alertas: Más datos no es mejor si entierra a tu equipo en ruido.
Omitir el ajuste a normativas de cumplimiento: Si no se ajusta a los estándares que debes cumplir, pagarás dos veces.
No tener un plan de respuesta: Detectar una amenaza no significa nada si nadie actúa rápido.
Comprometerte antes de probarlo: Las oportunidades de prueba revelan las brechas que una demostración oculta.
Una lista de verificación simple para elegir un SIEM
Costo total, incluyendo ingesta y almacenamiento, no solo la licencia
Quién monitorea y responde, y con qué rapidez
Qué tan bien se ajusta a tus necesidades de cumplimiento
Cuánto ajuste requiere para reducir el ruido
Si puedes probarlo primero con tus datos reales
Un SIEM que no tienes que vigilar
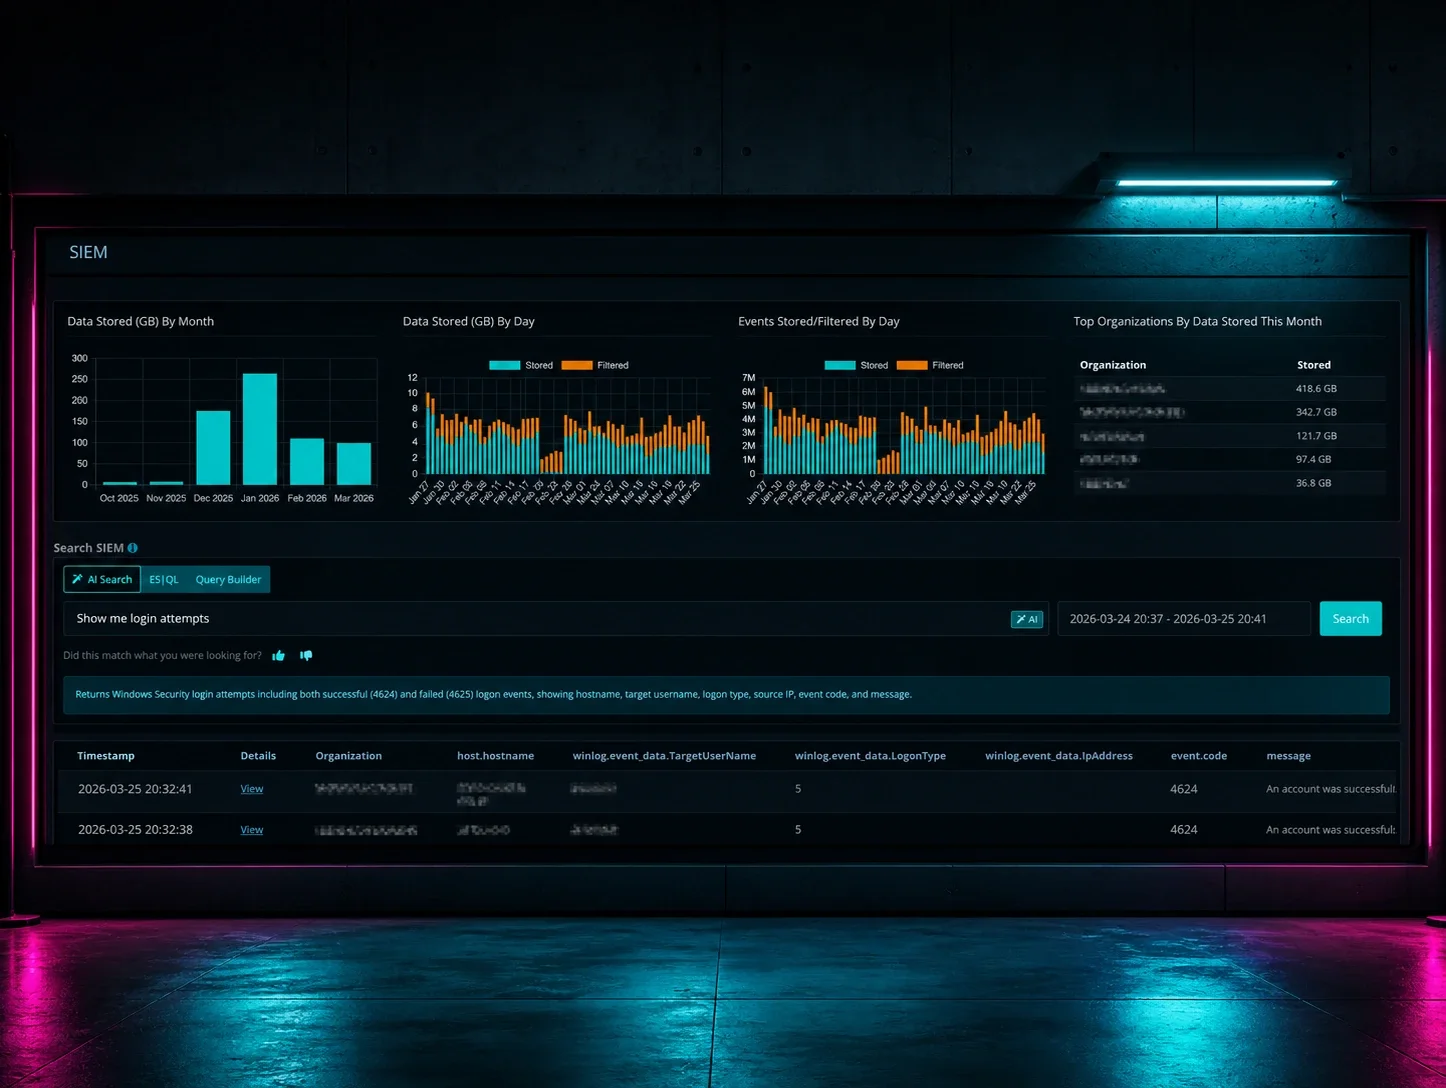
La mayoría de estos errores vienen de comprar una herramienta y heredar un trabajo. Managed SIEM cambia eso: precios predecibles, monitoreo administrado y respuesta a cargo del galardonado Huntress SOC.
Descarga la guía para evitar los errores costosos antes de firmar nada.