Como empresa de Detección y respuesta para endpoints (EDR) administrada, vemos ataques que afectan todo tipo de sectores. Pero los ciberataques que afectan al sector educativo pueden ser particularmente siniestros.
El espacio educativo abarca tanto distritos escolares de educación básica y media como instituciones de educación superior, lo que significa que los datos comprometidos suelen pertenecer a estudiantes, algunos tan jóvenes como niños de kínder.
Piensa en el ataque de 2024 a PowerSchool, un proveedor de servicios en la cloud para escuelas de educación básica y media, que llevó a que hackers supuestamente robaran datos personales confidenciales de millones de estudiantes y educadores, incluyendo contactos, información médica y números de seguro social. O el ataque de ransomware al Distrito Escolar Unificado de Los Ángeles en 2022, donde los actores de amenazas contactaron a los padres de los estudiantes afectados para presionar al distrito a pagar el rescate. O el ataque de ransomware de 2021 a la Universidad Howard, que llevó a la cancelación de clases en línea e híbridas.
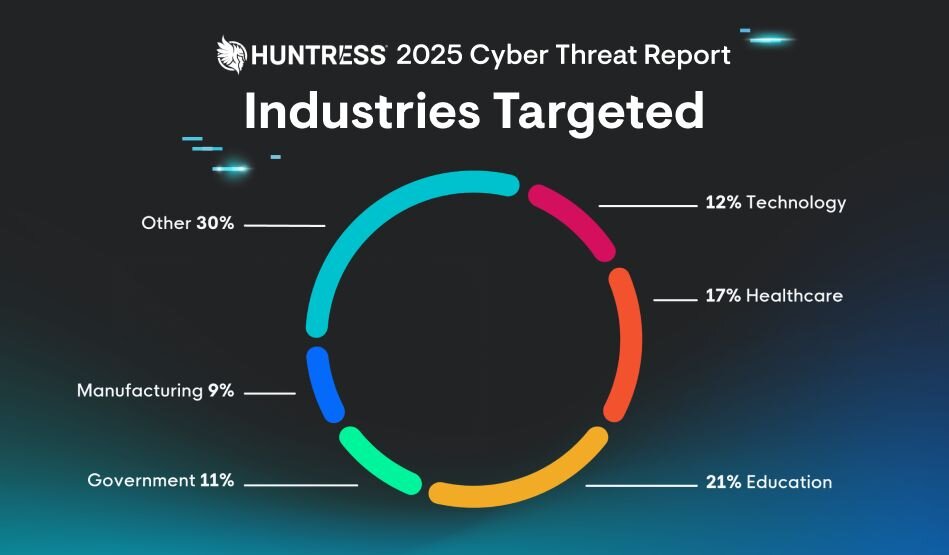
El Huntress Informe de ciberamenazas 2025 encontró que los hackers enfocaron muchos de sus ataques en instalaciones educativas, con la educación representando el 21 % de todos los incidentes observados el año pasado.
Figura 1: Los actores de amenazas atacaron el sector educativo en el 21 % de los incidentes observados en 2024
Amenazas que enfrentan las escuelas
Los actores de amenazas atacan a la educación superior y a los distritos escolares de educación básica y media a través de varios medios. Esto incluye ataques de phishing contra el personal docente y los estudiantes, que a menudo incluyen señuelos que fingen provenir de la propia universidad o distrito escolar y buscan comprometer cuentas o robar credenciales; el ataque a servicios expuestos de protocolo de escritorio remoto (RDP) para obtener acceso inicial al entorno y desplegar ransomware manualmente; u otras técnicas.
Nuestro Informe de ciberamenazas 2025 encontró varias amenazas específicas del sector educativo. Los scripts maliciosos representaron el 24 % de las amenazas dirigidas al sector educativo, seguidos de los infostealers (16 %), el malware (13 %) y el ransomware (7 %). De las infecciones de infostealers observadas, Chromeloader fue la más prevalente, representando casi el 70 % de los incidentes.
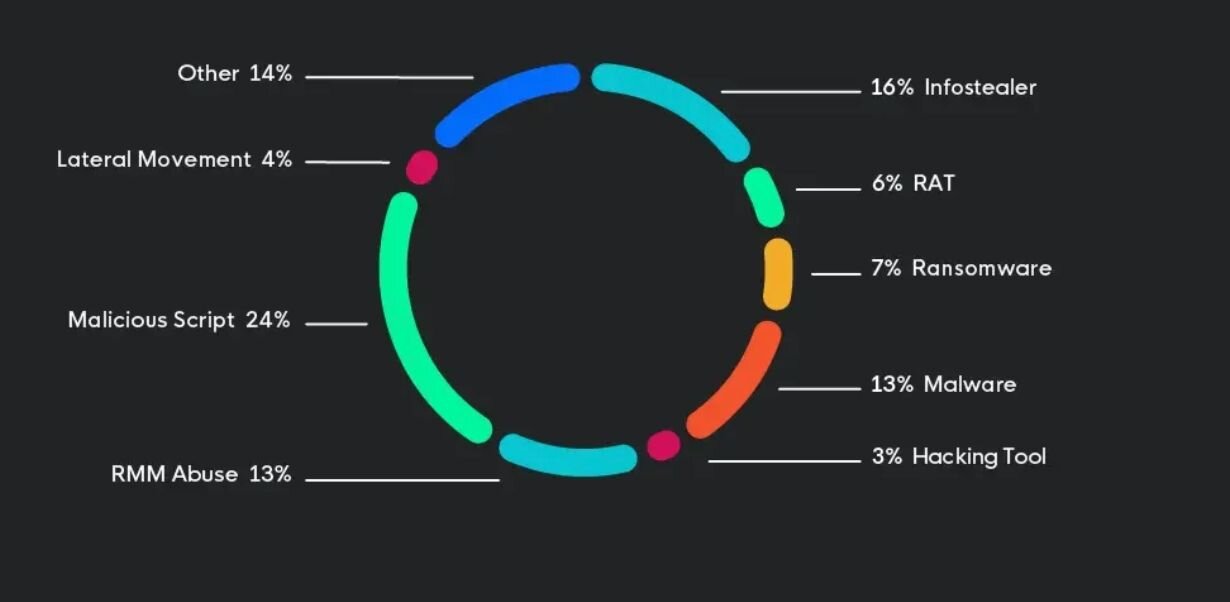
Los actores de amenazas también están abusando de las herramientas de monitoreo y administración remota (RMM) para realizar reconocimiento sigiloso en las redes. De hecho, notamos que el abuso de RMM en el sector educativo fue ligeramente mayor que en otros sectores, probablemente debido a que los sistemas educativos dependen en gran medida de la administración remota.
Análisis a fondo: ¿Cómo lucen los ciberataques a escuelas?
Hemos visto una cobertura mediática interminable sobre ciberataques al sector educativo, pero ¿cómo luce un ataque detrás de escena en una escuela?
Un ataque de fuerza bruta por RDP
El 4 de septiembre, identificamos una autenticación maliciosa en la red de un distrito escolar local. En concreto, el actor de amenazas obtuvo acceso al entorno mediante fuerza bruta en una instancia de RDP expuesta.
Nuestro equipo del SOC pudo identificar este comportamiento al lanzar una caza de amenazas retrospectiva. La caza de amenazas consiste en consultar distintas telemetrías con preguntas de seguridad específicas para llegar a un hallazgo. Esto nos permite descubrir actividad maliciosa que otras herramientas de seguridad no detectaron, reducir el tiempo de permanencia del actor de amenazas en el entorno de una empresa y mejorar la postura de seguridad general de las organizaciones.
Esta caza de amenazas en particular analizó casos que involucraban una IPv4 pública maliciosa que ya se había visto usada por una máquina adversaria. Gracias a esta investigación, el SOC pudo encontrar la autenticación maliciosa a través de una instancia de RDP expuesta en esta escuela, que usaba tanto Managed SIEM como Managed EDR.
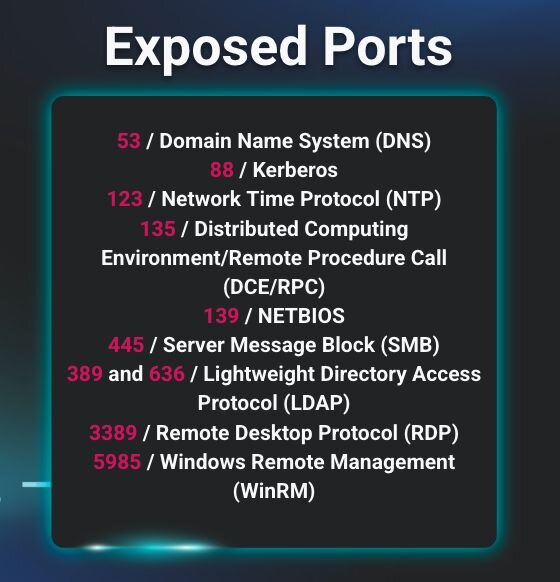
Una investigación más profunda de uno de los endpoints de la escuela reveló que estaba exponiendo su controlador de dominio. Los puertos expuestos son un riesgo de seguridad importante para las organizaciones y pueden abrir los sistemas a diversos ataques, desde fuerza bruta hasta ransomware, si no se gestionan y protegen adecuadamente. En este caso, según los informes, el endpoint exponía 10 puertos distintos al acceso público a través de varias conexiones, desde RDP hasta SMB, lo que sugiere que su firewall no estaba implementado correctamente.
Figura 3: Puertos que estaban expuestos en el endpoint de una escuela
Huntress aisló el servidor y bloqueó la IP maliciosa para impedir que el actor de amenazas siguiera accediendo. Sin embargo, este incidente demuestra que los actores de amenazas buscan vectores de acceso inicial en entornos escolares.
Un compromiso de RMM
En mayo, actores de amenazas comprometieron una instancia de Atera RMM usada por proveedores de servicios administrados (MSP) y usaron ese acceso para afectar a varios de sus clientes, incluido un distrito escolar. Hemos visto este tipo de ataque varias veces este año, donde actores de amenazas atacan la instancia de RMM de un MSP para abarcar una amplia red entre su base de clientes posteriores, afectando así a varias organizaciones a través de un solo ataque.
En este incidente, un usuario que operaba como SYSTEM usó la instancia de Atera para ejecutar C:\ProgramData\AnyDesk.exe y luego instalar un RMM adicional de AnyDesk en el endpoint. El actor de amenazas también agregó un usuario “WDAGUtilltyAccount” al grupo local de Administradores.
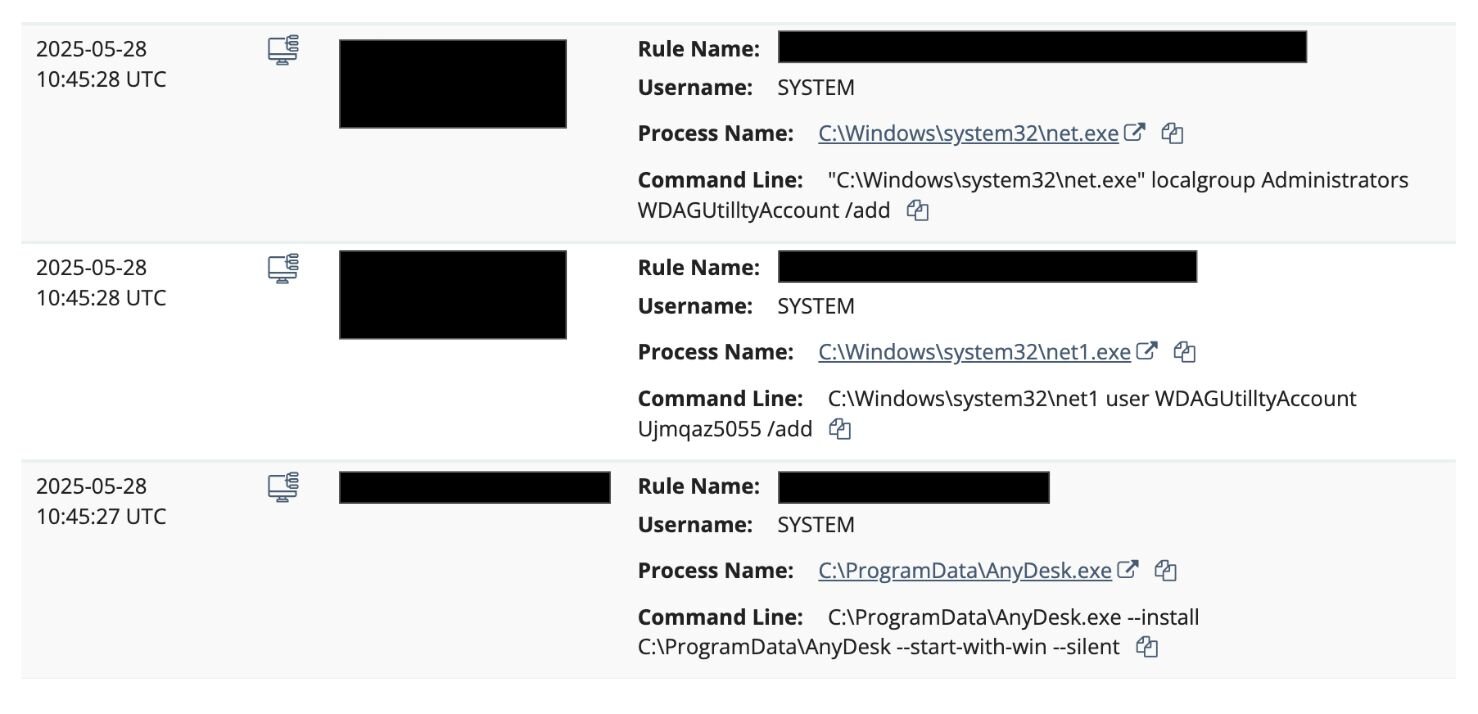
Como se ve en la Figura 4, la contraseña que usó el actor de amenazas para crear el usuario “WDAGUtilltyAccount” es Ujmqaz5055. Esta es una contraseña de uso común que hemos observado que los actores de amenazas usan repetidamente, como se ve en este análisis de Huntress y en esta publicación de DFIR.
Estas acciones podrían haber preparado al actor de amenazas para escalar su ataque, pero Huntress trabajó con el distrito escolar y el MSP para asegurarse de que se eliminara el usuario “WDAGUtilltyAccount”, se rotaran las credenciales de la instancia de Atera y se eliminara la instancia maliciosa de AnyDesk.
Exfiltración de datos con RClone
En mayo, el SOC detectó a un actor de amenazas descargando RClone e intentando usarlo para exfiltrar datos de una escuela secundaria. RClone se usó para intentar obtener el contenido de varios directorios (incluidos los relacionados con la oficina principal de la escuela, finanzas y correos electrónicos de estudiantes y familias). RClone, que se usa para sincronizar archivos en la cloud, es un método popular de exfiltración de datos para los atacantes.
Una investigación más a fondo del incidente mostró que parecía originarse en ataques de fuerza bruta contra RDP. Esto llevó al actor de amenazas a moverse lateralmente desde un endpoint que no tenía instalado el agente de Huntress. Pero el despliegue de aislamiento masivo detuvo el ataque antes de que pudiera escalar.
Preguntas difíciles: ¿qué está en juego?
Tanto las instituciones de educación superior como los distritos de educación básica y media enfrentan desafíos de negocio únicos. Las instituciones de educación superior necesitan gestionar tanto al personal académico como a los estudiantes, a veces en distintas ubicaciones y campus. Además, lidian con numerosos dispositivos no gestionados, ya que los estudiantes llevan sus propias laptops y teléfonos. Muchas instituciones también incluyen instalaciones de investigación, que son lucrativas para actores de amenazas motivados por el espionaje interesados en el robo de propiedad intelectual.
Los distritos de educación básica y media, por su parte, enfrentan presupuestos y recursos limitados, que se asignan mediante un proceso algo complejo entre los gobiernos locales, estatales y federales. Esto puede complicar el proceso de obtener recursos de seguridad clave.
Para entornos con recursos limitados como estos, los líderes deberían enfocarse en hacer inversiones básicas y priorizadas que puedan reducir el impacto de los ataques más comunes de los actores de amenazas. Esto incluye:
- Implementar autenticación multifactor (MFA)
- Aplicar parches a vulnerabilidades conocidas y explotadas
- Implementar y probar copias de seguridad
- Implementar un programa de security awareness training (SAT)
- Implementar soluciones de detección y monitoreo de endpoints, en particular las que son gestionadas, para ayudar a cubrir las brechas de recursos y personal
Al evaluar el riesgo, las entidades del sector educativo también deben considerar una pregunta clave: "¿Qué está en juego?".
Para los distritos de educación básica y media, esto puede radicar en la sensibilidad de los datos que manejan, que pueden incluir información médica confidencial y números de seguro social de menores. Por ejemplo, después de que las escuelas públicas de Minneapolis fueran afectadas por el ransomware Medusa en 2023, los actores de amenazas detrás del ataque divulgaron detalles altamente sensibles sobre los estudiantes, incluidos expedientes de casos de abuso sexual.
Entender las técnicas que usan los actores de amenazas es importante. Entender cómo detenerlos también es esencial. Pero saber exactamente quiénes son las posibles víctimas de un ciberataque, y el posible impacto en ellas? Al medir el riesgo, eso es absolutamente fundamental.
Huntress ayuda a proteger al sector educativo con monitoreo en tiempo real a cargo de un equipo dedicado de expertos en seguridad disponible las 24/7. Aborda las posibles amenazas a medida que ocurren; brindamos remediación proactiva y alertas instantáneas ante cualquier situación que necesite atención.