

Dentro del departamento de Operaciones de amenazas en Huntress, cazamos activamente malware y actividad de adversarios. Buscamos puntos de apoyo persistentes: la señal reveladora y la prueba irrefutable en la escena del crimen que realmente indica que hay algo malicioso en un equipo. La mayoría de las veces, estos mecanismos de persistencia están en los autoruns—cosas como tareas programadas, servicios o programas de inicio.
En otros casos, algunos puntos de apoyo pueden estar vinculados a programas separados y ejecutarse junto con ellos. Los depuradores de Image File Execution Options, o IFEO, hacen exactamente esto: cuando se invoca una aplicación, se ejecuta otra aplicación especificada. La intención es ejecutar realmente una herramienta de depuración, pero esta funcionalidad se puede explotar para iniciar malware u otro código malicioso.
Los depuradores IFEO son un mecanismo de persistencia que monitoreamos dentro de la plataforma de Huntress. Clasificamos los mecanismos de persistencia en lo que ya conocemos y lo que parece ser un nuevo descubrimiento. De hecho, dentro de nuestro panel, tenemos una sección dedicada llamada “Hunting” donde cada autorun en cada endpoint administrado se vuelca si es algo que nunca hemos visto antes. Nuestros analistas del SOC “salen de cacería” y revisan estos hallazgos para descubrir nuevo malware.
Pero esta no es una historia sobre un nuevo malware que encontramos. Esta vez, mostramos un truco defensivo novedoso que vimos en el mundo real.
Un punto de apoyo cuestionable
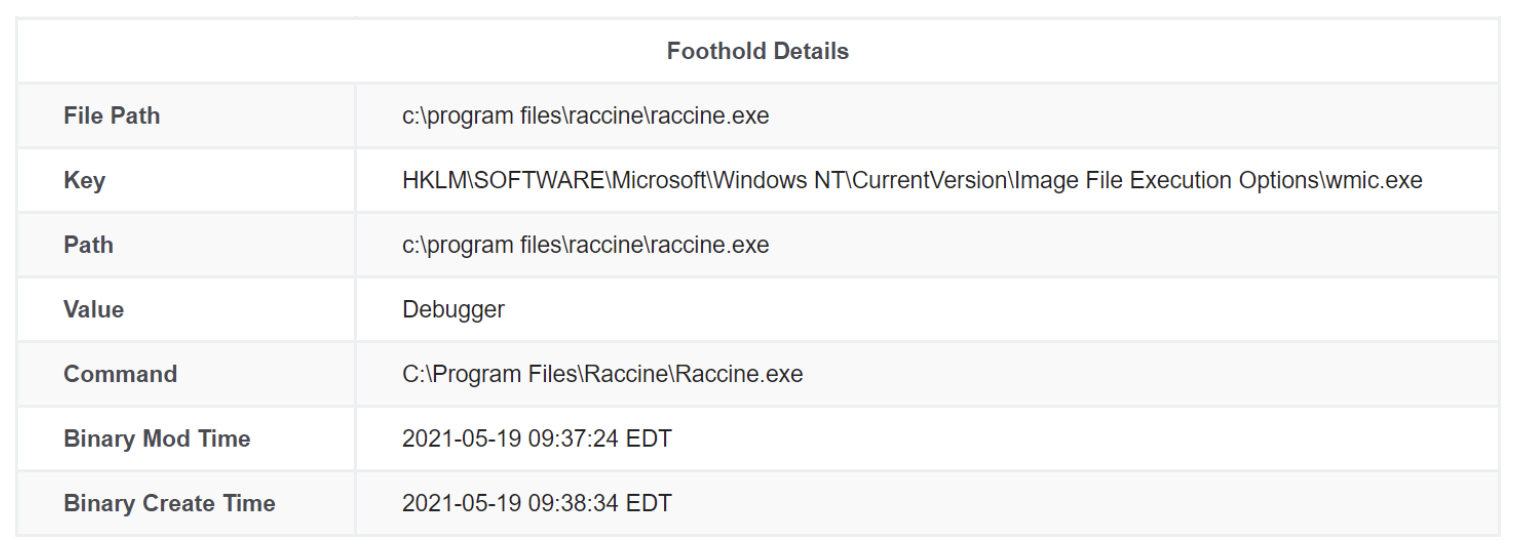
Los autoruns sospechosos son fáciles de identificar cuando el nombre de archivo o la ruta está llena de letras y números aleatorios, pero a veces un nombre estático y definido es igual de interesante. Este punto de apoyo nos llamó la atención: “¿Qué es raccine.exe?” ¿Podría ser un nombre ingenioso para un RAT (troyano de acceso remoto)?
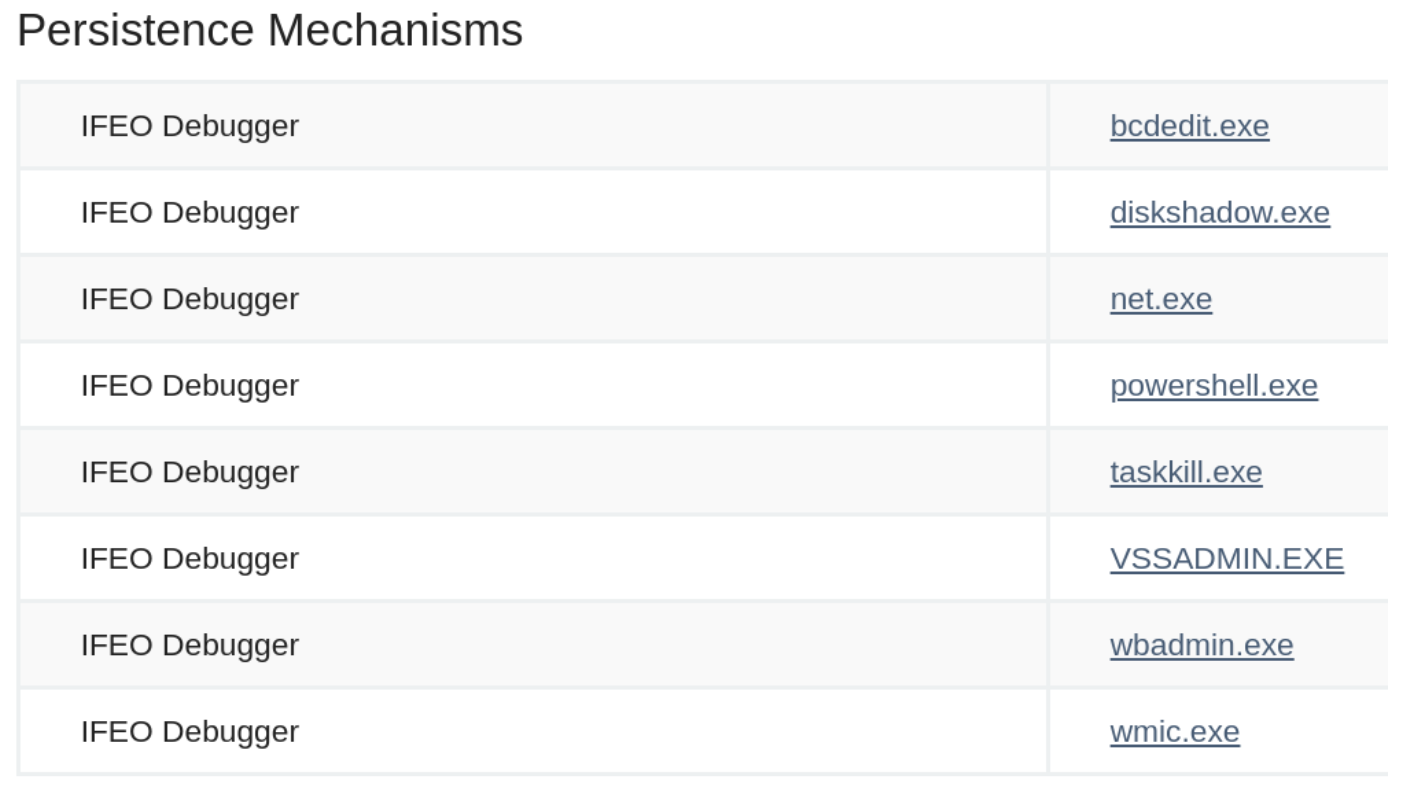
Podíamos ver el uso de la técnica del depurador IFEO, que no es normal para el software, así que esto despertó nuestro interés. Pero parecía ser un programa que vivía en un directorio normal. Reside en Program Files como una aplicación instalada legítimamente. Entonces, ¿qué era esto?
Examinando Raccine.exe
Y así comenzó nuestro proceso de lo que los analistas del SOC de Huntress hacen mejor: cazar. Comenzamos a examinar el programa un poco más. Al principio, se veía muy sospechoso: aparentemente se había adjuntado a un puñado de programas nativos de Windows como depurador IFEO, no solo a wmic.exe.
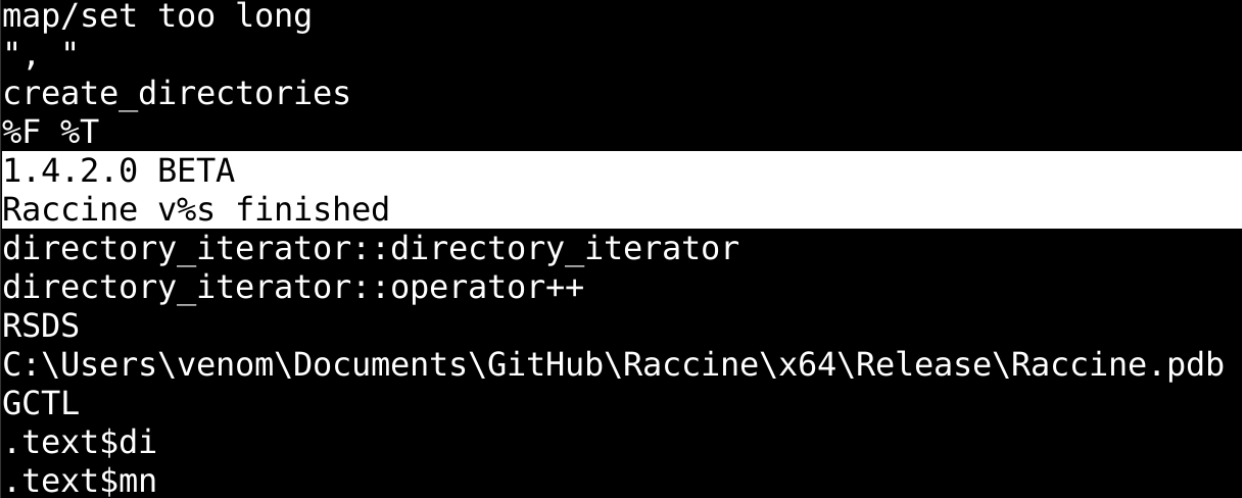
Después de un análisis sumamente superficial (en serio, solo bastó el comando `strings`) pudimos saber que el software en realidad se llamaba “Raccine,” y habíamos rastreado un número de versión.
También vimos un encabezado de archivo PNG IHDR en la salida de strings, así que ejecutamos foremost para extraer otros archivos. Eso nos llevó a esta imagen, que parecía ser un logotipo:
En este punto, con un nombre de software determinado y un número de versión, pensamos que probablemente podíamos investigar por nuestra cuenta para ver si este era un programa conocido en internet. Con la imagen del logotipo, hicimos una búsqueda inversa de imágenes para encontrar páginas que incluyeran esta imagen.
Afortunadamente, esto no fue difícil de encontrar.
Conoce a Raccine
Resulta que Raccine es una utilidad conocida, pública y de código abierto desarrollada por el investigador de seguridad Florian Roth.
Raccine se mantiene y desarrolla en el repositorio público de GitHub. Funciona como “una protección sencilla contra ransomware.”
El README del repositorio explica que la función de la herramienta es monitorear la actividad de ransomware, como eliminar copias de sombra usando programas nativos de Windows como vssadmin.exe. Si Raccine detecta esto u otra sintaxis insegura, impide la ejecución y detiene todos los procesos superiores en ejecución... neutralizando eficazmente el ransomware activo u otro malware.
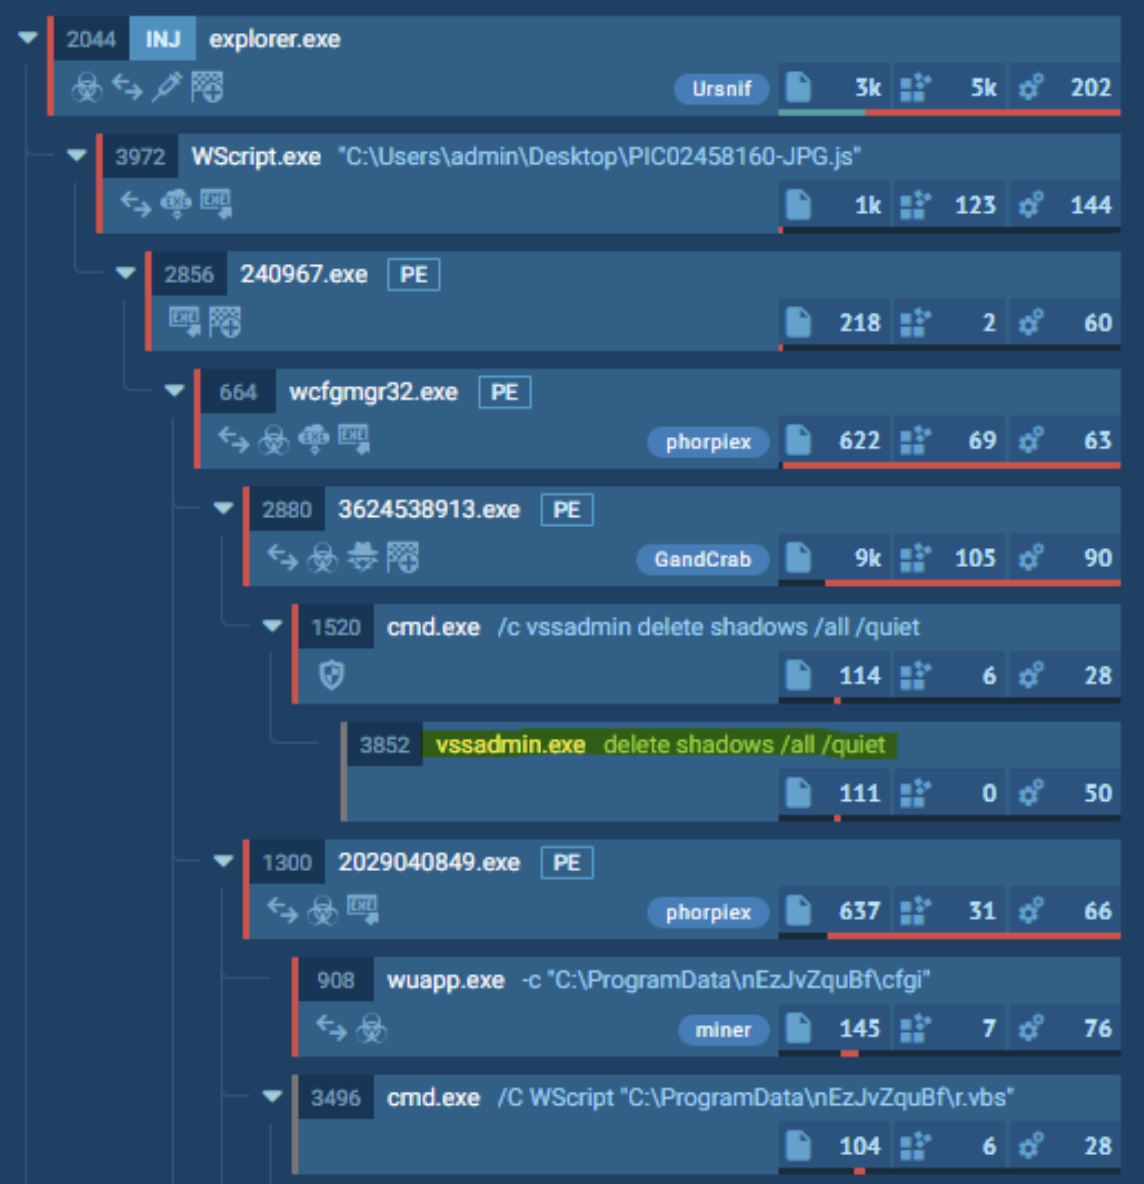
El repositorio de Raccine incluye una captura de pantalla de un árbol de procesos mostrado en any.run, que muestra cómo el ransomware podría eliminar volúmenes de sombra con vssadmin.exe.
¿Cómo funciona? Pues, ¡enganchándose (hooking) a los depuradores IFEO, tal como lo vimos en acción! Esta es una técnica novedosa dado que la metodología es genérica y simple, no daña los archivos originales del sistema y no requiere un ejecutable o servicio adicional.
Para ver otra representación visual de cuán efectiva puede ser esta técnica, consulta el tuit anterior del desarrollador que muestra capturas de pantalla comparando la actividad maliciosa con y sin Raccine.
Raccine usa reglas YARA que se pueden ajustar y afinar según las necesidades, pero el repositorio continúa mostrando cómo esto puede detener la infección de Emotet, RagnarLocker, Ryuk y más. Busca combinaciones maliciosas de diskshadow, wbadmin, powershell y bcdedit, tal como encontramos en nuestra captura de pantalla original.
Los detalles en el repositorio oficial de GitHub explican que Raccine se puede instalar automáticamente mediante un script por lotes. Se puede implementar mediante Group Policy, y vuelca información en un archivo de registro estándar, así como en el Eventlog de Windows.
Descargo de responsabilidad
Si te interesa esta utilidad, te animamos a revisar la fuente oficial en GitHub y seguir a el mantenedor, Florian Roth. Huntress no está afiliada con esta herramienta ni con este investigador, pero admiramos sinceramente su ingenio. Fue una sorpresa agradable verla en el mundo real.
El repositorio plantea una advertencia y te recuerda que uses la herramienta bajo tu propio riesgo. Los comandos que ejecutes manualmente, o los procesos de respaldo potencialmente legítimos, podrían quedar en una lista negra y verse afectados por Raccine. El uso de la herramienta queda exclusivamente a tu propio criterio.
Ten en cuenta que muchas familias de malware ya conocen la utilidad Raccine, y algunas incluso intentan eliminarla o evadirla. Como siempre, no existe una bala de plata ni una varita mágica para detener los ataques cibernéticos: la seguridad es, y probablemente siempre será, un juego del gato y el ratón.
Mejora la defensa, debilita el ataque
En Huntress, promovemos el lema de que “nuestro ataque es tu defensa”. Esa idea nace de nuestras raíces, ya que nuestros fundadores trabajaron antes en la comunidad de inteligencia como operadores cibernéticos, y del entendimiento de que conocer a los adversarios significa saber cómo protegerse mejor contra ellos. Queremos potenciar a los defensores, pero también podemos trabajar para frenar a los atacantes.
A veces, los mismos trucos ingeniosos y las técnicas que usa el ataque se pueden usar en su contra para detenerlos en seco. Usamos tecnología para hacer que los hackers se ganen cada centímetro de su acceso, y encontrar otro esfuerzo en esta lucha fue un gusto.
Mientras el ransomware se propaga sin control y el malware causa estragos, Raccine puede ser una pequeña solución a un problema mayor. Sin embargo, al revisar las páginas del repositorio y seguir las conversaciones en Twitter, vemos un esfuerzo comunitario increíble de investigadores que comparten nuevas ideas sobre detección, prevención, fortalecimiento y más. Todos estos son avances para mejorar la seguridad en su conjunto.
Encontrar esto dentro de los entornos de nuestro socio realmente nos sacó una sonrisa. Innovaciones como esta y la defensa proactiva son algunas de las mejores formas de mantener seguro nuestro mundo.