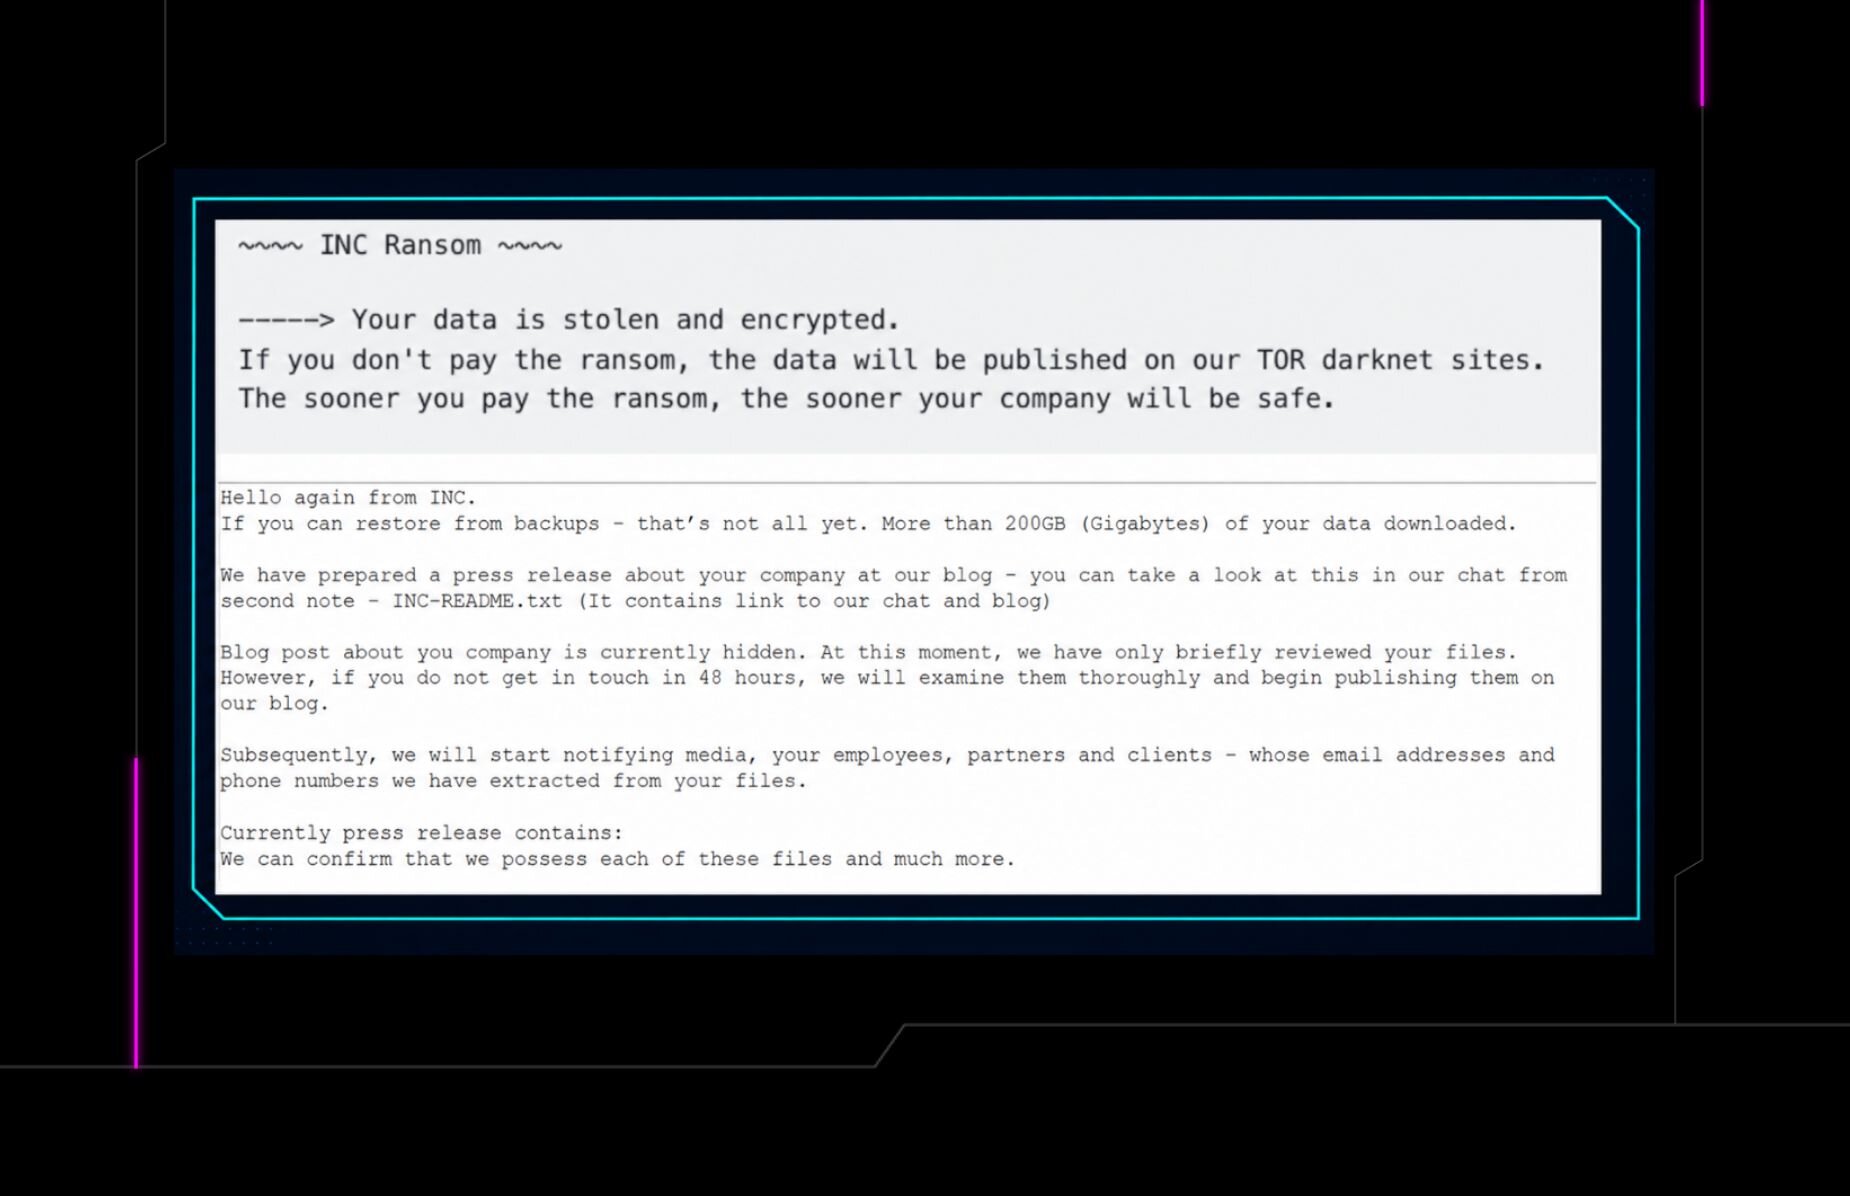
Cuando ocurre un ataque de ransomware, el foco suele estar en el cifrado de archivos. El acceso inicial a menudo se pasa por alto o simplemente se asume. Además, las acciones realizadas por un actor de amenazas, por un humano que toma decisiones (y, a veces, comete errores), se le atribuyen al malware en sí, algo que se ve a menudo en frases como: "...el ransomware se incrustó en la carpeta C:\Temp…". Lo que tal vez no sea tan evidente, al menos no en los reportes públicos o de los medios, son los pasos intermedios entre el acceso inicial y el punto del ataque donde se cifran los archivos y se escriben las notas de rescate. Por ejemplo, las técnicas usadas para la preparación de datos, la exfiltración de datos y el despliegue real del ransomware a menudo se asumen o simplemente se omiten.
Debido a la amplitud de nuestra base de clientes, Huntress tiene visibilidad sobre una gran variedad de actividad, lo que nos permite enfocarnos en múltiples etapas de la cadena de ataque. El desglose de los distintos métodos de los atacantes en todas estas etapas es invaluable para las empresas, ya que aclara más las oportunidades de prevención y detección, y ayuda a dar perspectiva sobre las respuestas adecuadas.
Si bien ya cubrimos las dos etapas anteriores en publicaciones previas, hoy veremos más de cerca cómo los analistas de Huntress han observado que los actores de amenazas despliegan ransomware en sus ataques.
¿Qué significa realmente el "despliegue de ransomware"?
Antes de entrar en las técnicas específicas que hemos observado, separemos primero la realidad de los malentendidos en cuanto al despliegue de ransomware.
Una búsqueda en Google de "cómo se despliega el ransomware" muestra los resultados de "AI Overview" que se ilustran en la Figura 1.
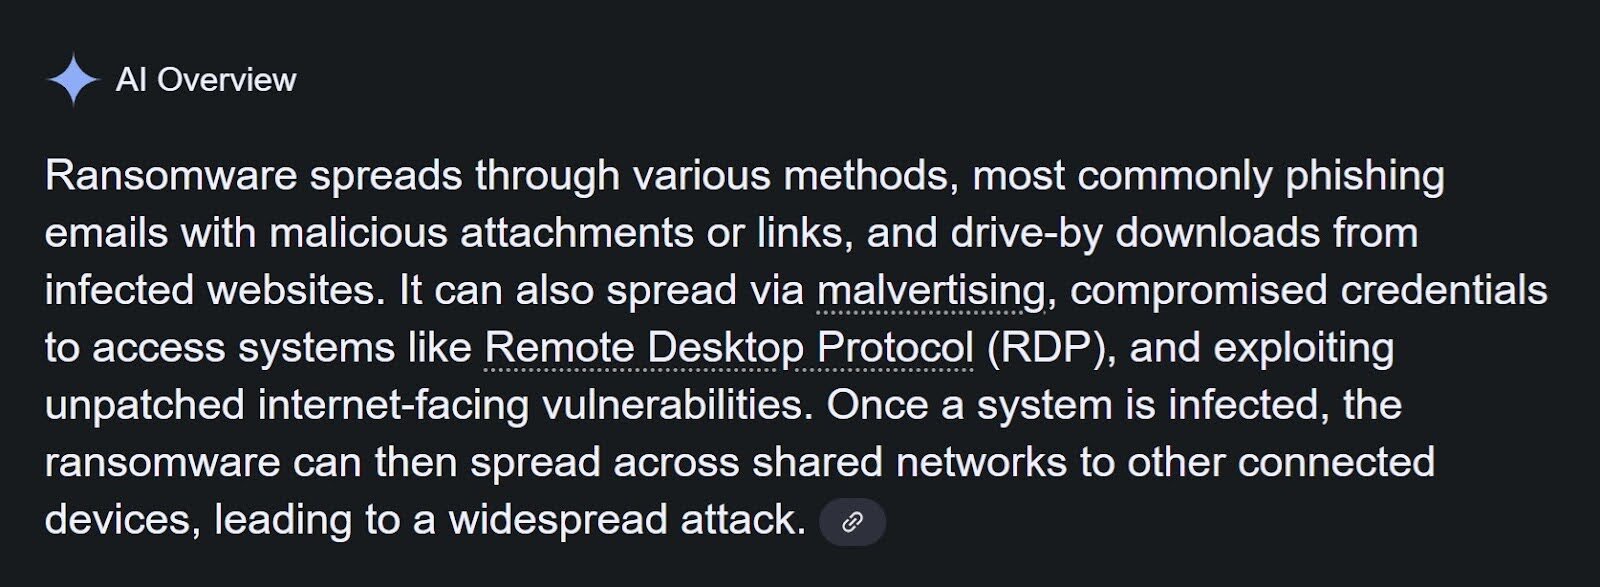
Si bien lo anterior muestra cómo operan los actores de ransomware en las primeras etapas del ataque, no capta por completo lo que ocurre después de ese punto inicial de acceso, ni los métodos y herramientas que usan en esa fase. Con más de cuatro millones de endpoints monitoreados y numerosos incidentes, los analistas de Huntress pueden ofrecer una visión mucho más completa y detallada de esta fase.
En términos generales, también existe un concepto erróneo generado y compartido en los medios en línea sobre las acciones detrás del despliegue de ransomware. Vemos afirmaciones como la anterior, que dicen "el ransomware puede entonces propagarse…" u otras frases que afirman: "el ransomware usa credenciales robadas para acceder a los sistemas a través del protocolo de escritorio remoto (RDP)...". Sin embargo, esto simplemente no es así en absoluto.
En la gran mayoría de los incidentes reportados por el Huntress SOC, los ejecutables de ransomware pueden tomar algunas medidas para deshabilitar las opciones de recuperación o evadir las defensas, pero la función principal del ejecutable es cifrar archivos y dejar una nota de rescate; por lo general, es el actor de amenazas quien se encarga de acceder a los sistemas, copiar archivos a carpetas específicas y de desplegar el ejecutable del ransomware en sí.
Además, queremos dejar claro que las variantes que siguen el modelo de "ransomware como servicio" (RaaS), como Akira, son desplegadas por distintos afiliados, y como tal, diferentes actores afiliados pueden usar técnicas similares o muy distintas. Por eso, en el caso de las variantes RaaS, puede ser engañoso afirmar algo como: "el ransomware Akira se despliega de esta manera…" porque el mecanismo de despliegue, y las acciones previas a ese punto, pueden variar enormemente según el afiliado.
El propósito de este artículo es establecer de forma clara y concisa lo que los analistas de Huntress han observado en múltiples incidentes de ransomware, incluidos aquellos en los que el agente de Huntress se instaló después del incidente, una vez que los archivos ya estaban cifrados.
Despliegue en el endpoint
Un método de despliegue de ransomware consiste en copiar el ejecutable del ransomware al endpoint y luego iniciarlo manualmente. Esto es algo que los analistas del SOC de Huntress han observado en varias familias de ransomware, incluidas ReadText34, INC, Crux, Cephalus y Akira. En estos incidentes, el actor de amenazas accede a cada endpoint, por lo general a través del protocolo de escritorio remoto (RDP), y luego copia manualmente el ejecutable del ransomware al endpoint antes de iniciarlo mediante un símbolo del sistema o PowerShell.
Por ejemplo, en los incidentes de ransomware Akira donde el ejecutable se despliega de esta manera, se observa que el ejecutable se lanza desde la raíz de la carpeta C:\ProgramData, con varios nombres, y casi inmediatamente después, se observa el siguiente proceso secundario:
powershell.exe -Command "Get-WmiObject Win32_Shadowcopy | Remove-WmiObject"
En el caso del ransomware Crux, los analistas de Huntress han observado que el ransomware se lanza desde varias carpetas, incluidas C:\Windows y C:\Temp, y con varios nombres de archivo. Sin embargo, las similitudes entre los incidentes incluyen el hecho de que el proceso de ransomware primero genera una instancia de la utilidad legítima de servicio de Windows, svchost.exe, con las mismas opciones de línea de comandos que el proceso principal, y ese proceso secundario luego genera la siguiente línea de comandos:
Cmd.exe /c bcdedit /set {default} recoveryenabled No & bcdedit /set {default} bootstatuspolicy ignoreallfailures
Los analistas de Huntress detectaron recientemente varios incidentes en una etapa temprana de la fase de despliegue del ransomware durante el ataque. En estos incidentes, un afiliado del ransomware Akira estaba usando credenciales comprometidas para instancias de monitoreo y gestión remota (RMM) de un MSP en un intento de desplegar el ransomware. El Huntress SOC se dio cuenta de esta metodología del actor de amenazas cuando se identificó actividad previa al ransomware/TTPs en varias infraestructuras de clientes bajo el mismo socio.
En estos incidentes, sin embargo, el actor o grupo de amenazas comenzó a desplegar el ejecutable del ransomware Akira en una cantidad limitada de endpoints iniciando sesión, copiando el malware al endpoint y lanzándolo manualmente. Esto permitió que el Huntress SOC detectara y respondiera rápidamente a la ejecución, o instalara software antivirus que detectara la ejecución del ransomware, aislando todos los endpoints involucrados.
Despliegue a través de la red
Otro método para desplegar ransomware consiste en copiar el ejecutable del ransomware a un único endpoint "nexo" y luego lanzar el proceso de ransomware "a través de la red", a menudo mediante rutas UNC.
Un ejemplo de ransomware que se ha observado desplegándose de esta manera es SafePay. Antes de desplegar el ransomware, un actor de amenazas a menudo exfiltra datos y enumera la red, obteniendo una lista de endpoints accesibles. Luego, cuando están listos para desplegar el ransomware, verás una serie de procesos similares a los siguientes, lanzados en rápida sucesión:
regsvr32.exe /n /i:"-pass=[REDACTED] -enc=3 -uac -path=\\[REDACTED\C$\ " C:\locker.dll
La ruta UNC de destino (redactada en el ejemplo anterior) cambiará, y el recurso compartido de destino (C$ en el ejemplo anterior) también cambiará con frecuencia.
Se ha observado que el ransomware Akira se implementa a través de rutas UNC. Diferentes afiliados pueden usar distintos métodos para implementar el ransomware, lo que incluye una opción de línea de comandos para implementarlo contra recursos compartidos de acceso remoto.
Uso de PSExec/GoGo.exe
Un enfoque híbrido que se puede usar para implementar ejecutables de ransomware a través de rutas UNC es el uso de la utilidad gratuita de Microsoft, PSExec. Esta herramienta, y sus variantes, permite que un actor con los privilegios adecuados copie ejecutables a sistemas de acceso remoto y los ejecute con parámetros determinados.
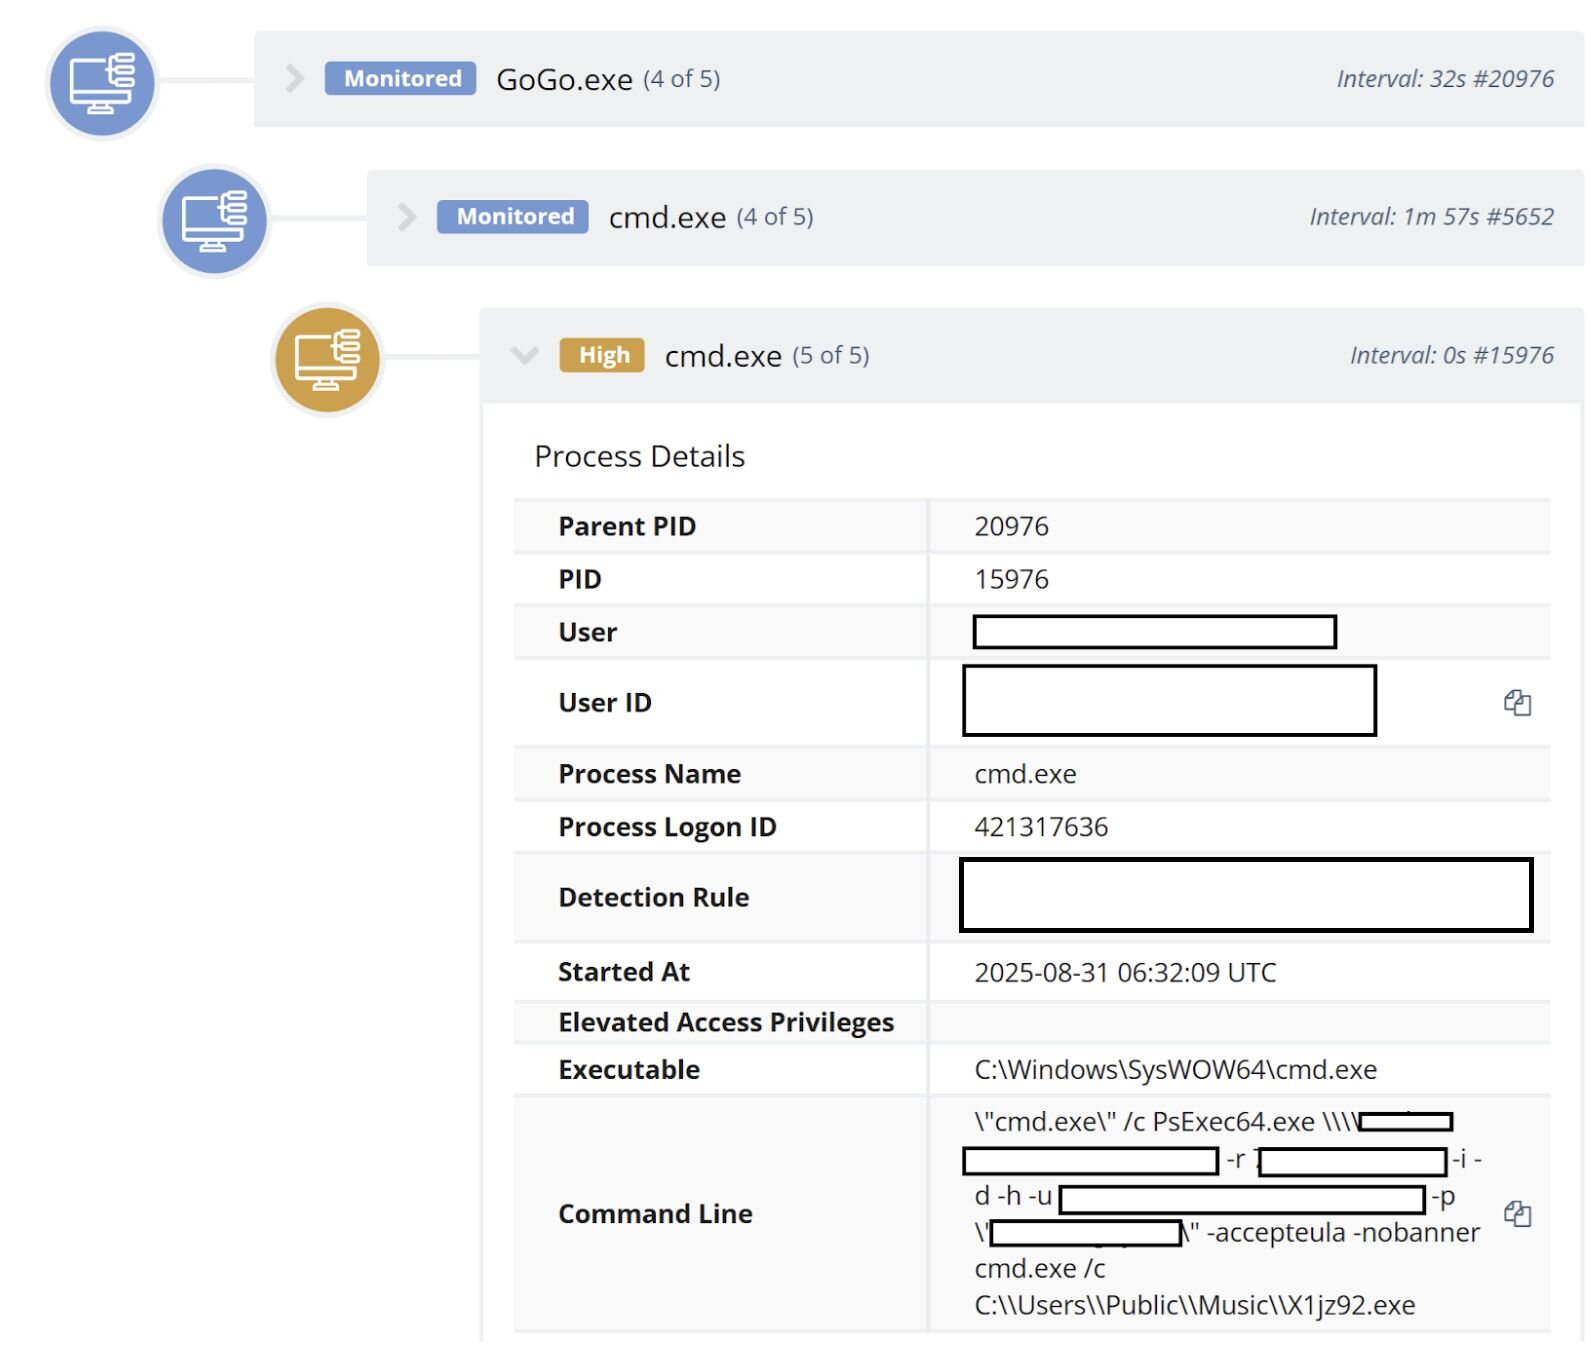
Los analistas de Huntress observaron recientemente un incidente en el que el actor de amenazas usó una herramienta personalizada llamada ps_bulk.exe, renombrada como GoGo.exe, para enviar un ejecutable de ransomware Play ransomware a otros endpoints dentro de la red, usando líneas de comandos similares a las siguientes:
C:\Users\Public\Music\GoGo.exe -i ip.dll -f xxx.exe -m p -u [REDACTED] -p [REDACTED] -t 224
Al ejecutarse, la línea de comandos generaba múltiples procesos PsExec64.exe; la Figura 2 ilustra el árbol de procesos de GoGo.exe.
Implementación a través del servidor de Active Directory
Huntress publicó recientemente una entrada de blog que describe cómo se colocó el ransomware Obscura en un controlador de dominio, en el recurso compartido NETLOGON, y se lanzó en endpoints individuales mediante el uso de tareas programadas.
Esta técnica, y otras similares, no son nuevas. Esta entrada de blog de Secureworks de 2016 hace referencia a un incidente de finales de 2015 en el que se colocó un ejecutable de ransomware en un controlador de dominio, con la intención de servir como distracción. Gracias a un error ortográfico probablemente intencional en el nombre de dominio, el ransomware no llegó a lanzarse en ningún endpoint, pero sí logró desviar la atención de los defensores de las verdaderas intenciones del actor de amenazas.
Fases del ciclo de vida del ataque
Cuando desglosamos y dividimos en partes el ciclo de vida del ataque, se reduce la complejidad y resulta más fácil entender y abordar las brechas. Los actores de amenazas de ransomware, en particular, siguen una serie de pasos constantes en sus ataques: desde el acceso inicial hasta el reconocimiento y la enumeración de endpoints, posiblemente la escalada de privilegios (si es necesaria), hasta la preparación y exfiltración de datos y, finalmente, la implementación del ransomware. Analizar a fondo cada uno de estos pasos ayuda a retirar el velo de misterio y a comprender mejor estas actividades, tanto en la práctica como conceptualmente. A partir de esto, podemos desarrollar resiliencia cibernética.
Para contrarrestar las amenazas de ransomware, las organizaciones primero deben desarrollar un inventario preciso de activos de endpoints físicos y virtuales, así como de aplicaciones. Luego, deben trabajar en la reducción de la superficie de ataque. Esto incluye considerar qué debe ser accesible públicamente, qué protecciones deben implementarse y qué debe eliminarse del acceso público.
Luego, las empresas deben implementar por completo las capacidades de monitoreo y detección, como EDR y SIEM. No hacerlo significa que un actor de amenazas puede obtener acceso a un endpoint no administrado, realizar todas sus actividades preparatorias sin activar ninguna alarma y, finalmente, implementar ransomware en toda la infraestructura sin ser detectado jamás.