

No pasa un día sin que escuche historias vergonzosas de tácticas de ventas que usan MIEDO, INCERTIDUMBRE y DUDA (FUD) para cerrar tratos. Dentro de la industria de la ciberseguridad, es una práctica tan común que puedes encontrar numerosos llamados a "dejar las tonterías". Mira: Forbes, CRN, Help Net Security y Security Week.
Como fundador técnico de una startup de producto, estoy tan en contra del FUD como se puede estar. Sin embargo, los últimos tres años me han enseñado que la educación puede ser una alternativa libre de trucos baratos.
Muestra lo que realmente les está pasando a las empresas del perfil demográfico de tus prospectos y ellos determinarán cómo aplica a su negocio y si aceptarán el riesgo. — Andrew Kaiser, Sales VP en Huntress Labs
Dicho esto, este blog destaca algunos ejemplos que los departamentos de TI y los MSP pueden usar de inmediato para ayudar a sus líderes ejecutivos o clientes SMB a entender los riesgos reales que enfrenta la empresa. Si estos incidentes resuenan, ya estás listo para esa conversación de ventas. De ahí en adelante, depende de ti transmitir con precisión los beneficios de negocio n̶e̶r̶d̶y̶ ̶t̶e̶c̶h̶n̶i̶c̶a̶l̶ ̶d̶e̶t̶a̶i̶l̶s̶ que ofrece un stack de seguridad integral.
El trasfondo del incidente
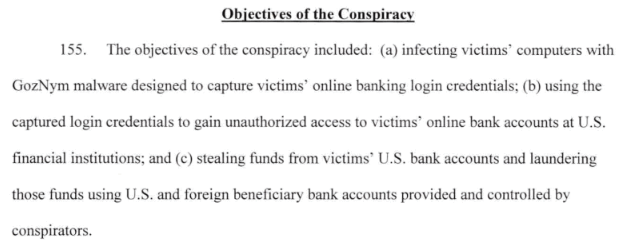
Una acusación de EE. UU. desclasificada recientemente detalló cómo el grupo de cibercrimen GozNym estuvo detrás de $100 millones en daños. Los hackers infectaron específicamente las computadoras de las víctimas con el malware GozNym para acceder y robar dinero de sus cuentas bancarias en línea:
Dentro de esta acusación había una lista de 13 víctimas SMB. Mientras leía la historia de cada víctima, no pude evitar preguntarme cuántas de estas empresas sentían que estaban adecuadamente protegidas o simplemente eran "demasiado pequeñas" para ser blanco de hackers. Por desgracia, sus cuentas bancarias ahora cuentan una historia diferente:
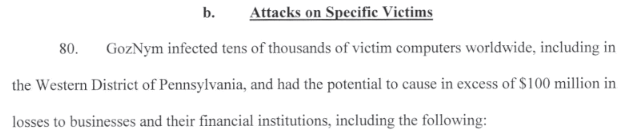
Víctima 1 — Negocio de asfalto y pavimentación
Historia completa: comienza en la página 20 de la acusación.
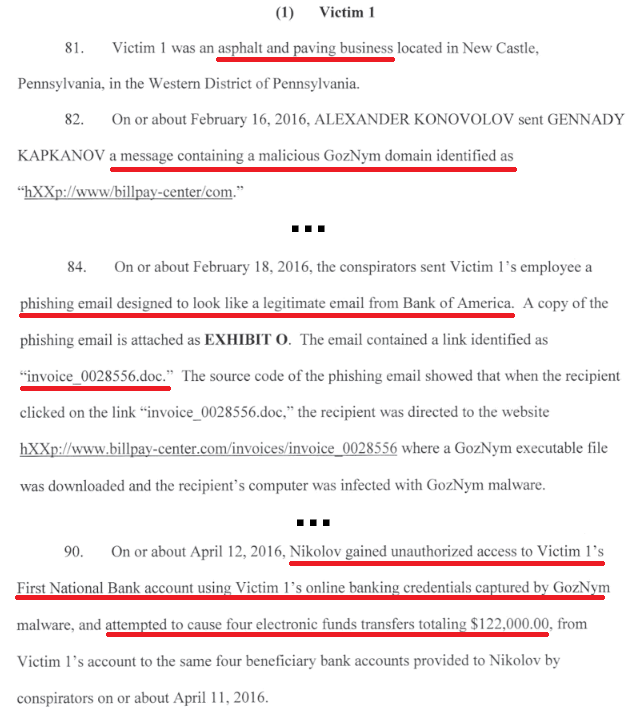
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antispam, políticas anti-phishing, educación en concientización de seguridad, filtrado de DNS, antivirus
Víctima 2 — Firma de abogados
Historia completa: comienza en la página 21 de la acusación.
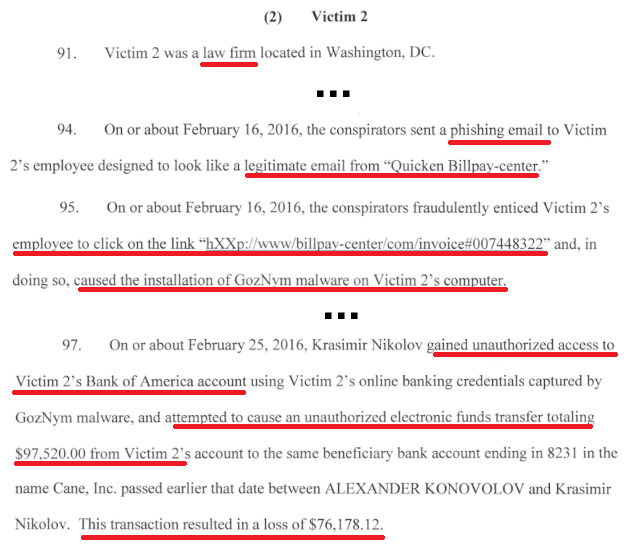
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antispam, políticas anti-phishing, educación en concientización de seguridad, filtrado de DNS, antivirus
Víctima 3 — Iglesia
Historia completa: comienza en la página 23 de la acusación.
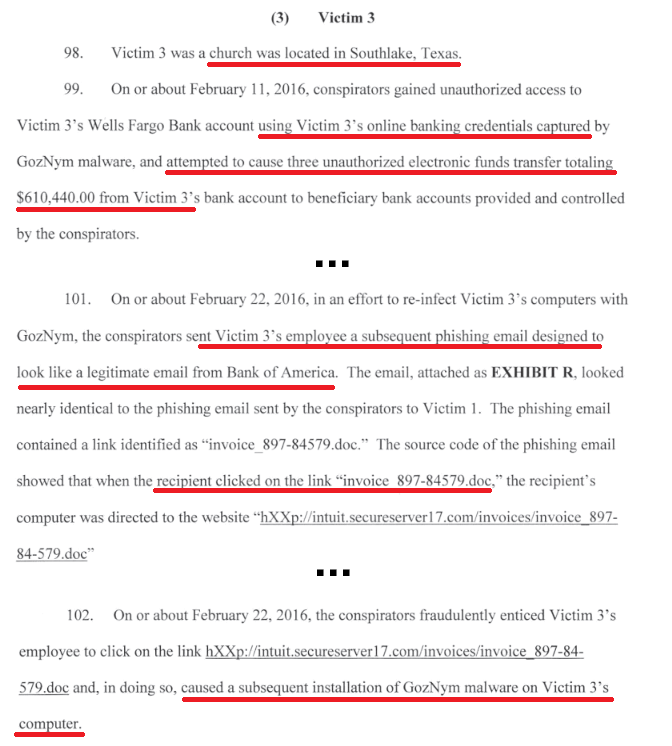
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antispam, políticas anti-phishing, educación en concientización de seguridad, filtrado de DNS, antivirus
Víctima 4 — Programa recreativo
Historia completa: comienza en la página 24 de la acusación.
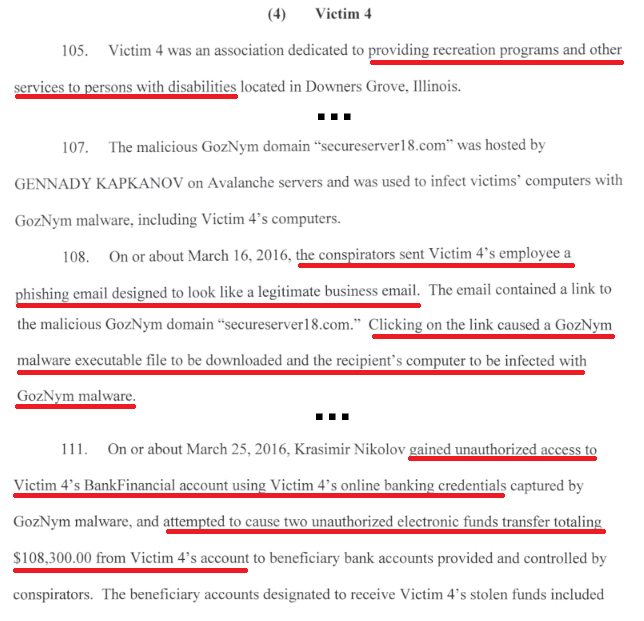
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antispam, políticas anti-phishing, educación en concientización de seguridad, filtrado de DNS, antivirus
Víctima 5 — Distribuidor de equipo médico
Historia completa: comienza en la página 25 de la acusación.
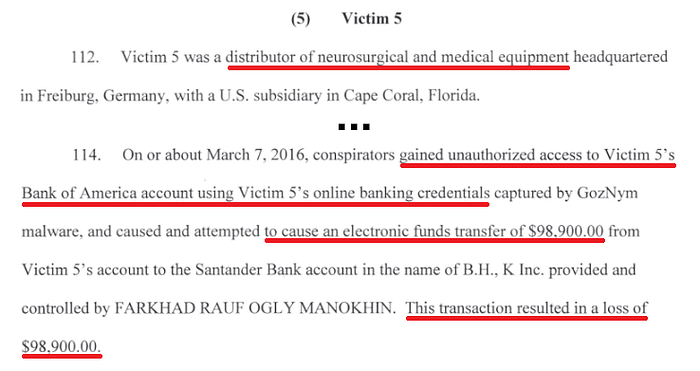
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antivirus
Víctima 6 — Negocio de muebles
Historia completa: comienza en la página 26 de la acusación.
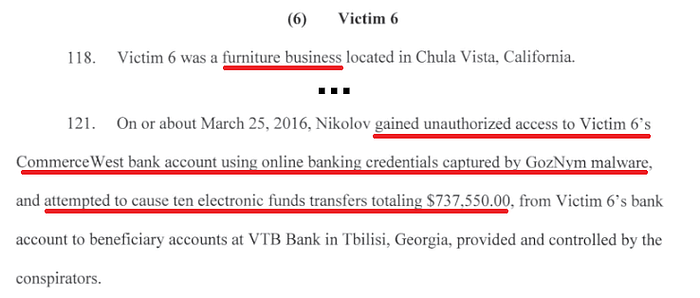
Capas de seguridad útiles: Detección de brechas, autenticación multifactor, antivirus
Víctimas 7–13
Sumérgete en la acusación para encontrar varias historias más listas para convertirse en excelentes casos de estudio y whitepapers.
Sectores afectados: Revendedor de dispositivos de seguridad eléctrica, empresa de contratación, proveedor de envíos refrigerados, fabricante de pernos, casino, criador/granja de caballos pura sangre, y una oficina de abogados.
Historia completa: revisa las páginas 27–31 de la acusación.
¡Aprende a mostrar estos ataques!
No hay nada mejor que mostrarles a los prospectos una demostración de hacking en vivo. Únete al equipo de Huntress en DattoCon19 el 17 de junio en San Diego, donde enseñamos un curso sin FUD de Hacking Windows (solo se necesitan conocimientos básicos de TI).
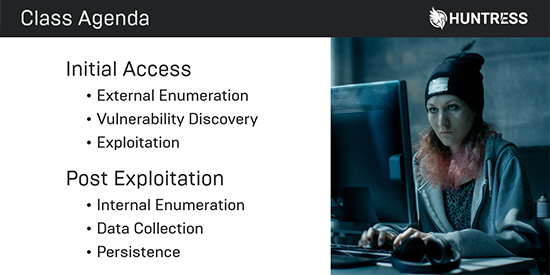
Este curso les da a los estudiantes las habilidades para mostrar cómo los hackers obtienen acceso inicial, evaden el antivirus, establecen un punto de apoyo persistente y exfiltran datos sensibles. En cada laboratorio, los estudiantes usan técnicas comunes de explotación para comprometer máquinas virtuales víctima. Regístrate mientras haya espacio disponible.