

Los hackers siempre están ahí: acechando en las sombras, buscando constantemente puntos débiles en tus redes o tropezando con su próximo objetivo. Puedes ignorar esto y esperar lo mejor, arriesgando tiempo, dinero, reputación y mucho estrés innecesario. O puedes activar una estrategia confiable de higiene de ciberseguridad que les arruine el día a los hackers y los deje fuera para siempre.
Si lo segundo es tu plan (¡esperamos que sí!), sigue leyendo para conocer nuestras opiniones sobre la higiene cibernética, directo de los analistas de nuestro centro de operaciones de seguridad (SOC) 24/7. Ellos ven todo (y hablamos en serio) lo que los hackers hacen a toda hora para obtener acceso a tus datos, sistemas y personas.
¿Qué es la higiene cibernética y por qué importa?
Piensa en la higiene cibernética como la versión digital de cepillarte los dientes. Se trata de mantener hábitos y rutinas saludables para que tu entorno de TI esté seguro y limpio. Saltarte estos pasos, incluso de vez en cuando, aumenta el riesgo de exposiciones vulnerables, igual que las caries cuando no te cepillas con regularidad.
Ahora, veamos los consejos de higiene cibernética que les darán vuelta la tortilla a los hackers.
Pon doble cerrojo en la puerta principal con autenticación multifactor (MFA)
Las contraseñas ya no son suficientes. Por eso la MFA debe ser parte de tu estrategia de seguridad, con pocas o ninguna excepción.
Con la MFA, los hackers tienen que forzar dos cerraduras en tu perímetro en lugar de una (nombre de usuario y contraseña) para acceder a tus identidades y endpoints.
Para los usuarios, la MFA agrega un paso extra, como un código enviado a su teléfono o un escaneo de huella digital. Sí, esto puede ser un poco molesto o inconveniente.
Pero para los hackers, esto es un verdadero fastidio. Quedan bloqueados. No pueden autenticarse en tu entorno a menos que obtengan o repliquen el acceso a este segundo candado que has puesto.
No podemos insistir lo suficiente en lo importante que es activar la MFA en todos los servicios externos siempre que sea posible. Construye un muro fortificado, hostil y espinoso alrededor de tus cuentas de correo, portales de pago y VPN, como mínimo.
Deja de hacer clic como si fuera 2005
Todos hemos recibido (e ignorado) esos correos o mensajes de texto extraños de "EZPass" o "USPS" exigiendo acción urgente.
Todos sabemos que esos no son legítimos, pero el phishing, el vishing y el smishing siguen siendo trucos baratos y fáciles para que los cibercriminales se cuelen sin ser detectados.
- Desconfía de correos o mensajes que te pidan abrir archivos adjuntos, hacer clic en enlaces o "iniciar sesión" en tu cuenta
- Siempre verifica los datos del remitente y piensa antes de hacer clic
Entonces, si es un mensaje inesperado que te hace dudar, alguien podría estar tratando de aprovecharse de tu confianza para obtener acceso a sistemas, datos o dinero. ¡Ignóralo y sigue adelante!
Siempre mantén todo actualizado
Las actualizaciones y parches pueden no parecer gran cosa. Incluso podrías pasarlos por alto de vez en cuando. Pero estas defensas de seguridad discretas nunca deben ignorarse, porque el software desactualizado es una invitación abierta al acceso no autorizado a tu entorno.
Los hackers buscan aplicaciones, sistemas operativos y firmware desactualizados para explotar vulnerabilidades que no has corregido o que ni siquiera conoces. Si no aplicas parches con regularidad, es muy probable que tengas exposiciones explotables desconocidas en tu superficie de ataque que los hackers usan como puntos de acceso fáciles.
Aquí tienes algunas cosas que recordar para que las actualizaciones no sean un dolor de cabeza:
- Automatiza los parches donde puedas para que se instalen sin interacción humana
- Usa la gestión de superficie de ataque para priorizar los parches donde más los necesitas
Un sí rotundo a las contraseñas seguras
Si usas "123456" o "secret" como contraseña, deberías empezar a cambiarlas cuanto antes. Estas son dos de las contraseñas más usadas, y a los hackers les encantan las contraseñas débiles tanto como a ti te encantan los viernes por la noche.
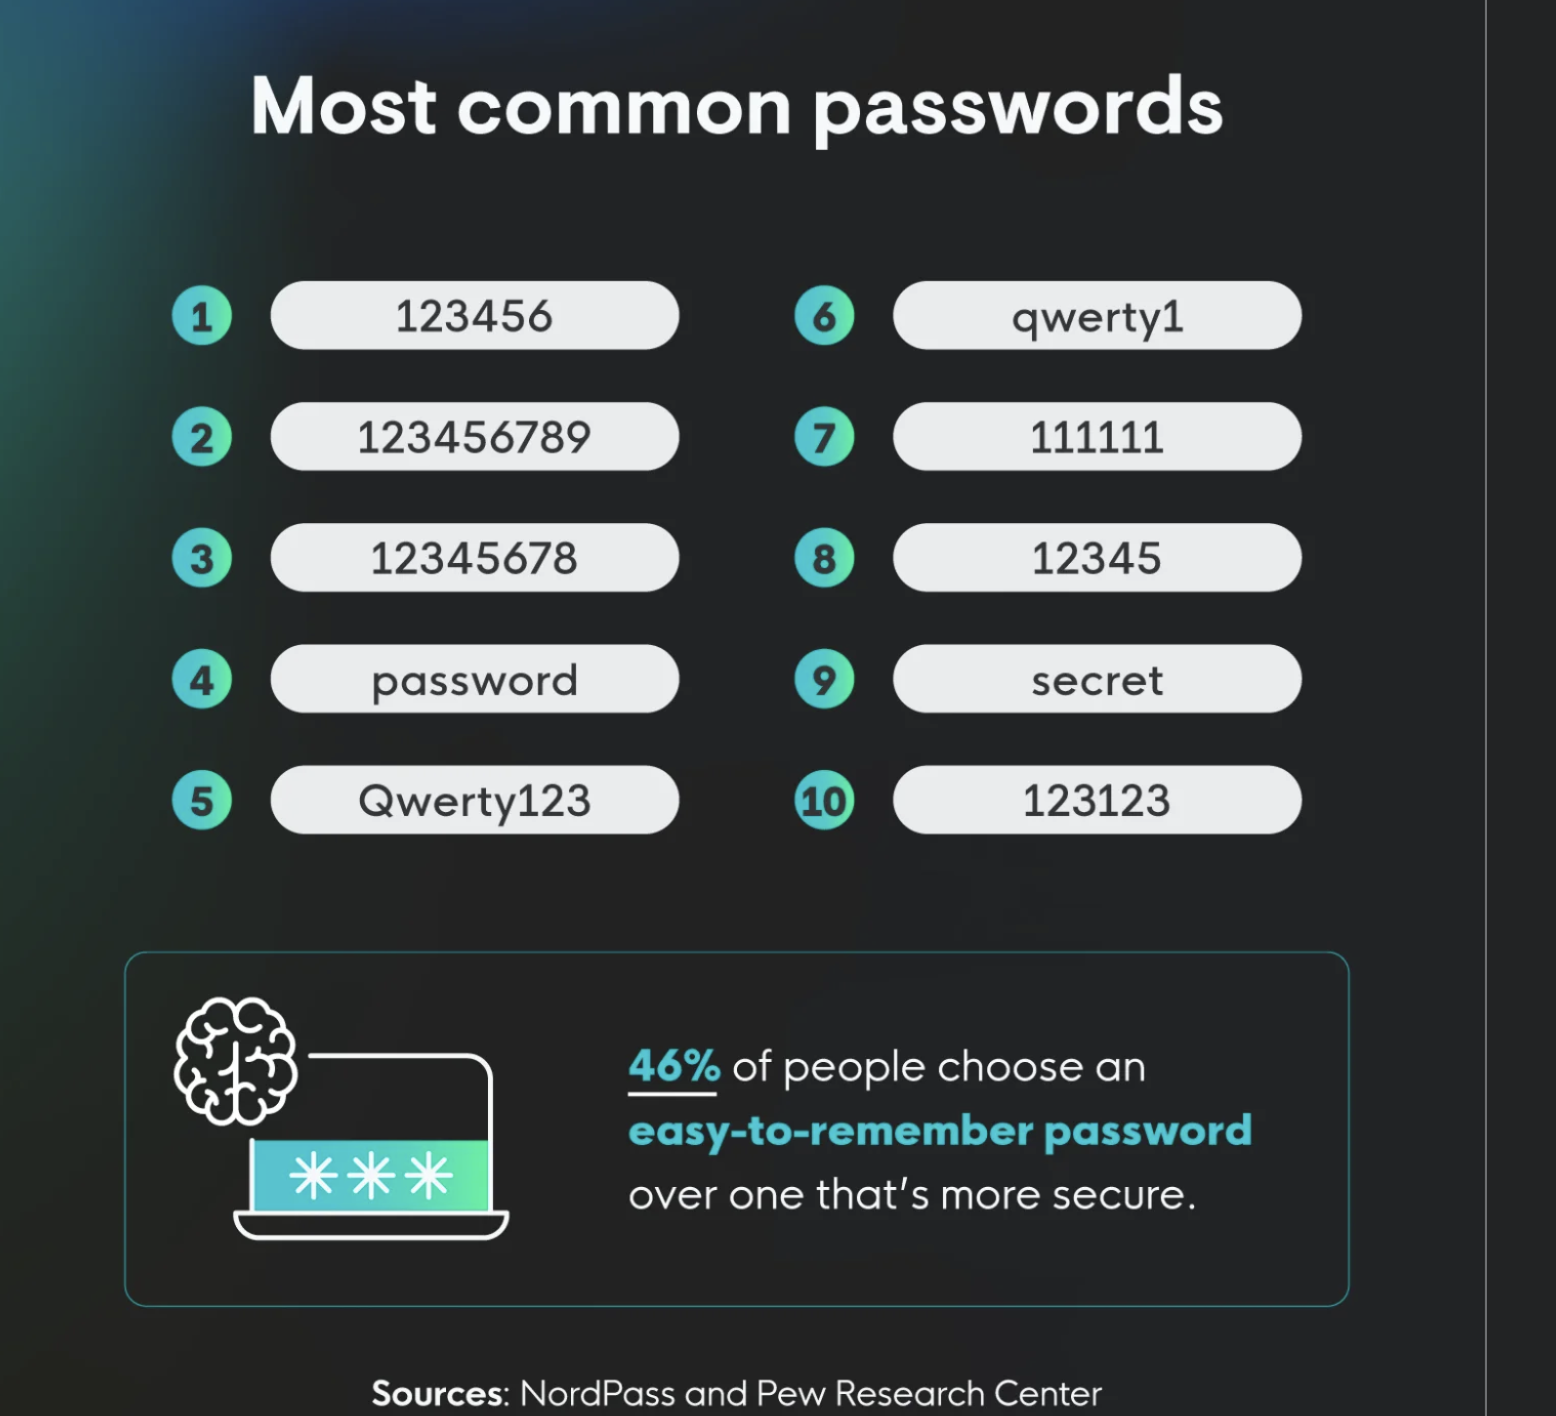 Las 10 contraseñas más comunes
¿Cómo deberían ser las contraseñas seguras? Piensa en: complejidad.
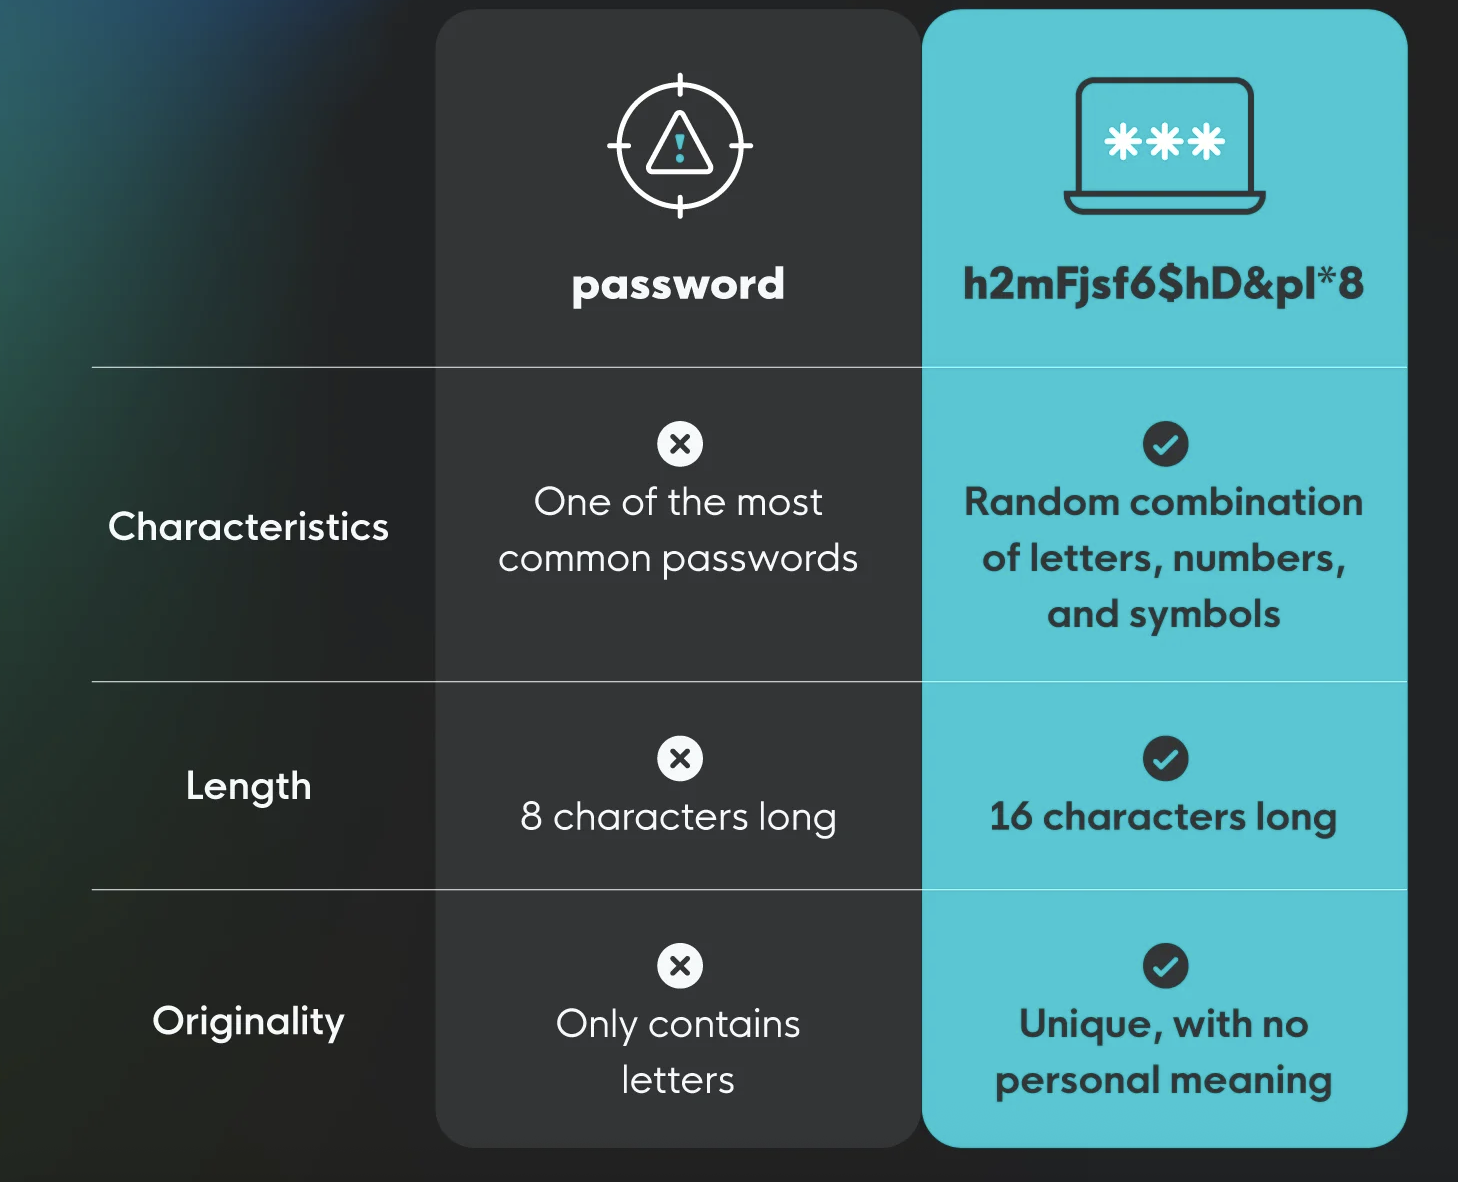 Contraseña débil (p. ej., "password") frente a contraseña segura
El almacenamiento de tus contraseñas es igual de importante. Puedes hacer contraseñas elaboradas, pero no importa si no están gestionadas de forma segura. Invierte en administradores de contraseñas seguros y deja de usar contraseñas en texto plano. Si tienes curiosidad por saber cómo se comparan tus políticas de almacenamiento de contraseñas con las de otros, consulta "Top 10 Worst Places to Store a Password."
¿Realmente es necesario exponer el protocolo de escritorio remoto (RDP)?
Nuestro SOC se encuentra con demasiados ataques de fuerza bruta en el protocolo de escritorio remoto (RDP) expuesto. Los hackers se enfocan en el RDP vulnerable hasta obtener acceso no autorizado para explorar tu red, escalar privilegios, moverse lateralmente y robar información confidencial.
Así que no dejes el RDP expuesto si no es necesario. Y si tiene que estar orientado a internet, considera ponerlo detrás de una VPN con MFA para capas adicionales de protección. O tal vez no necesites el RDP para nada, así que simplemente desactívalo por completo. Problema resuelto.
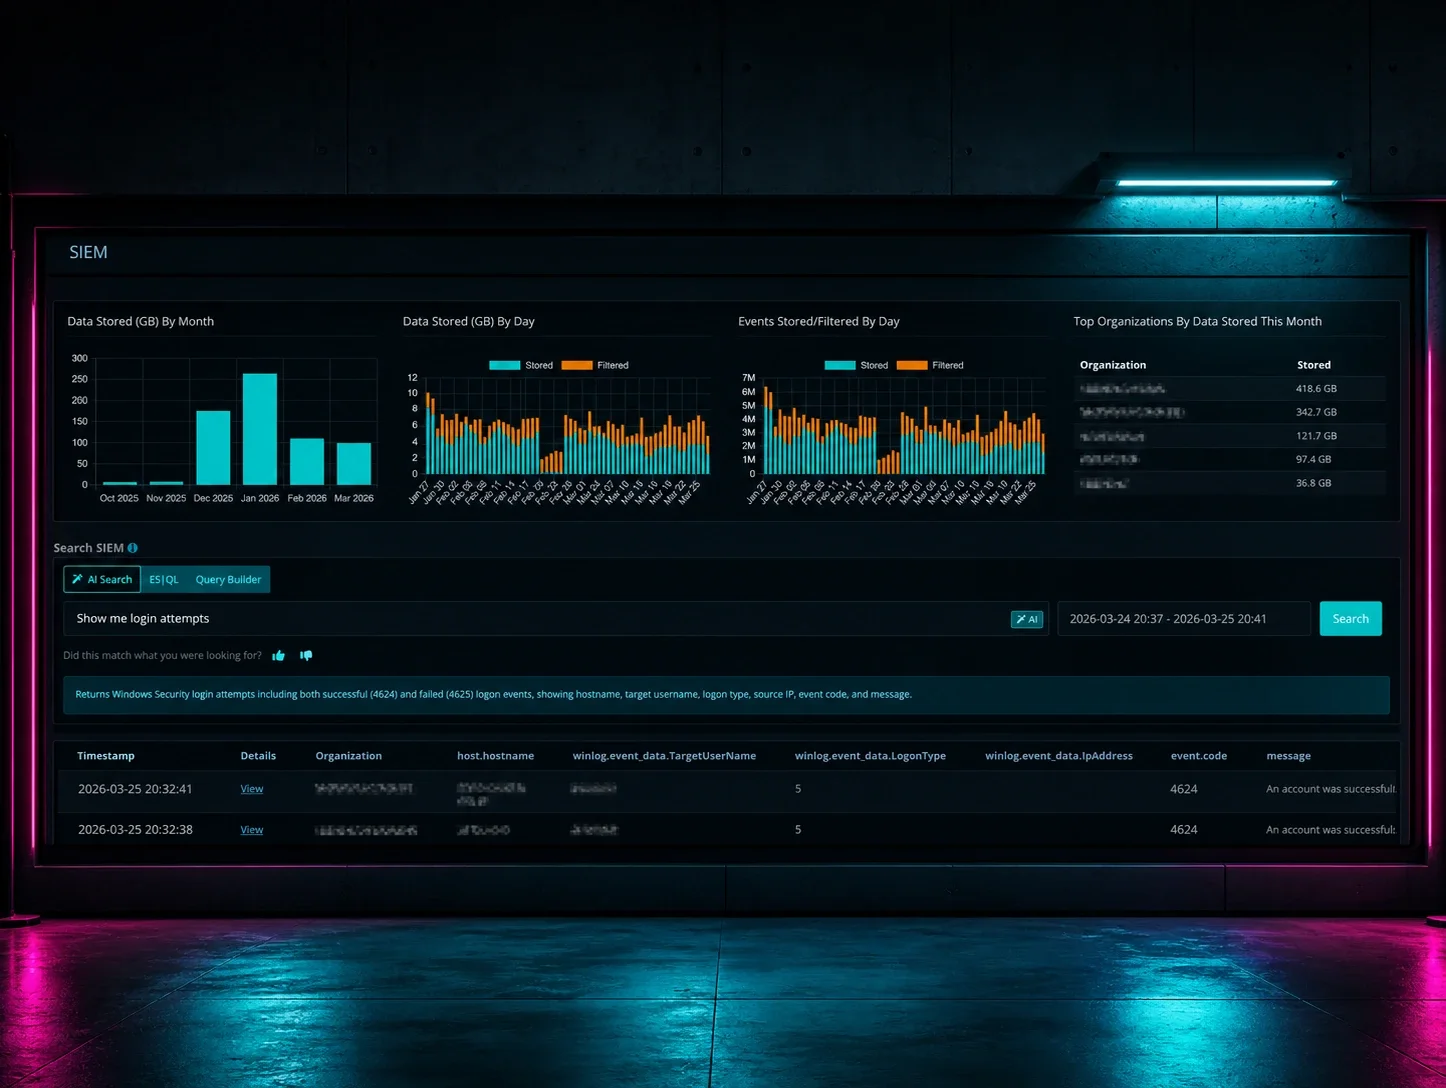
¿Te preocupa que el RDP sea un punto débil? La gestión de eventos e información de seguridad administrada (SIEM) es un sistema de alerta temprana para ataques de fuerza bruta contra el RDP. Si los atacantes encuentran instancias de RDP vulnerables en tu perímetro, el SIEM avisará a los analistas del SOC para que puedan detener las cosas antes de que tus endpoints queden en la mira.
Conoce el análisis técnico de nuestro SOC sobre las exposiciones vulnerables de RDP en nuestro blog "¿Fuerza bruta o algo más? Corredores de acceso inicial de ransomware al descubierto"
Ten cuidado con los comportamientos extraños
Una vez que los hackers entran a tu entorno, comienzan a tomar medidas para esconderse a plena vista y cubrir sus huellas. Parte de esta actividad es más difícil de detectar, pero toda debería verse sospechosa en comparación con el tráfico legítimo.
Algunas señales de alerta que debes buscar incluyen:
- Microsoft Defender modificado
- Enumeración de dominios extraña
- Modificaciones inesperadas del registro
- Privilegios administrativos nuevos o modificados
- Eliminación de registros y datos forenses
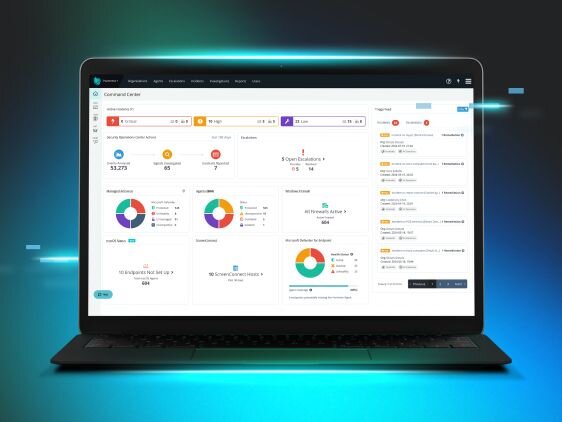
Si no estás seguro de cómo detectar todas estas actividades diferentes, Huntress Detección y respuesta para endpoints (EDR) y Managed Microsoft Defender vigilan tus endpoints por ti las 24 horas, los 7 días de la semana. Alertan a nuestro SOC sobre comportamientos extraños que puedan indicar un compromiso para que puedan intervenir de inmediato, resolver el problema y dejar que te enfoques en lo que más importa para tu negocio.
Crea listas de permitidos y bloqueados sólidas
Sí, debes ser estricto. Gestionar de forma intencional las aplicaciones, los recursos y el tráfico de red permitidos o bloqueados es un gran paso para mantener a los atacantes fuera.
Por ejemplo, si un usuario no necesita Windows OpenSSH, bloquéalo o elimínalo del equipo. Si no se permiten inicios de sesión VPN desde ubicaciones específicas, asegúrate de que estén en la lista de bloqueados. Definir claramente las reglas de acceso no deseado, especialmente con la ayuda de Huntress Managed ITDR significa un riesgo y una exposición mínimos.
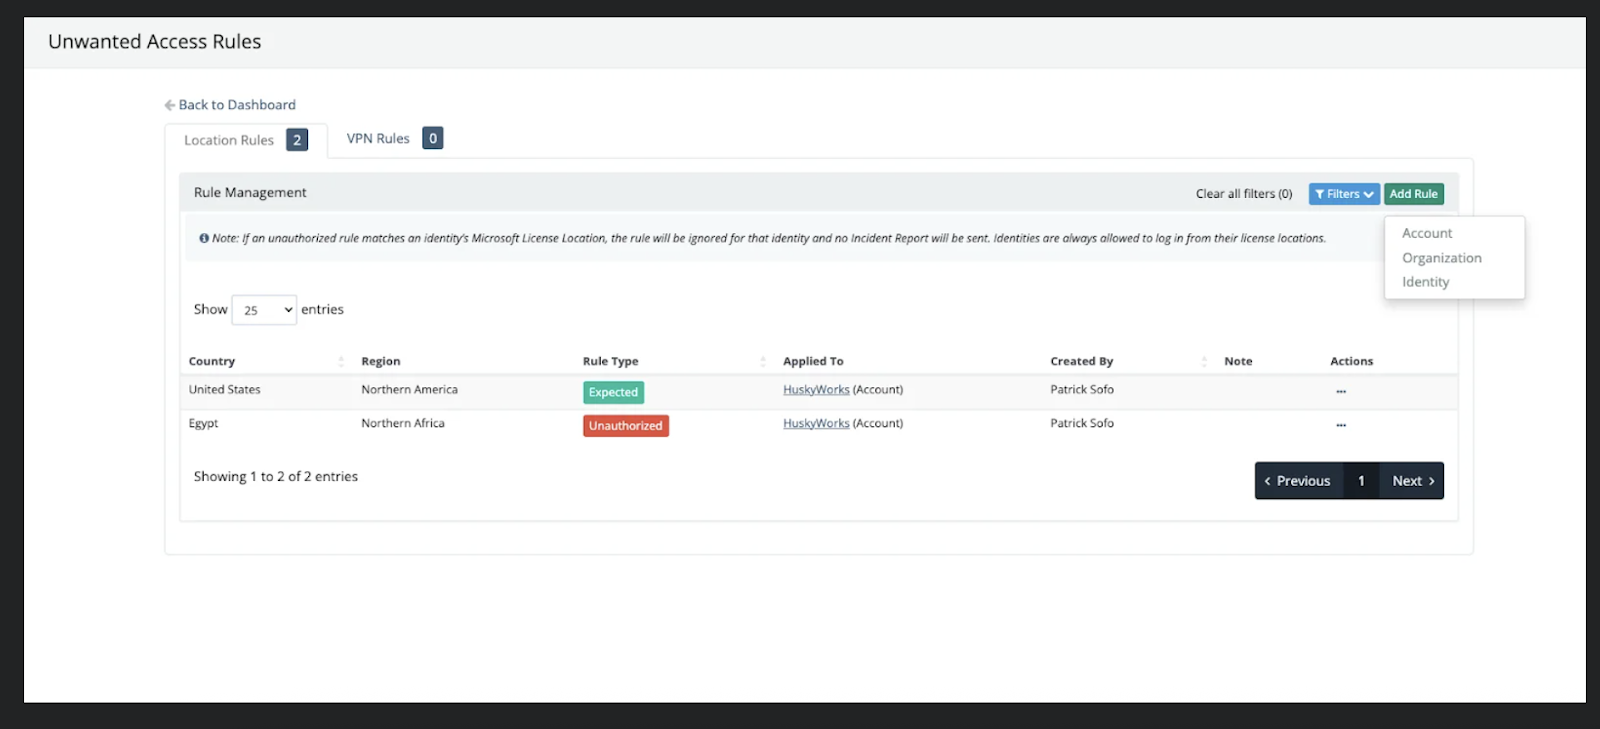
Ejemplo de la función de reglas de acceso no deseado en Managed ITDR
Registra datos de forma más inteligente, no más difícil
Cuando los hackers entran a tu sistema, les encanta manipular los registros para despistarte. Podrían sobrescribir los registros para ocultar su trabajo sucio.
Los registros son un superpoder que te permite desmenuzar las capas de un ciberataque para descubrir qué pasó y cómo evitarlo en el futuro. Pero registrar datos de seguridad puede ser costoso y engorroso, especialmente para equipos pequeños que entendiblemente están abrumados por la fatiga por alertas.
Aquí tienes algunas ideas para incorporar el registro de datos a tu rutina de higiene de ciberseguridad:
- Crea un inventario de activos, define qué registrar y guarda las copias de seguridad en ubicaciones separadas
- Managed SIEM le quita esa carga a tu equipo con las capacidades de investigación y respuesta del SOC. Además, solo recopilamos los datos de seguridad que realmente importan, así que no pagas por almacenamiento de datos que no necesitas en realidad.
Usa acceso condicional complejo
¿Necesitas mejor supervisión sobre quién puede acceder a qué recursos en tu entorno? Considera agregar políticas de acceso condicional (mientras más complejas, mejor). Estos escenarios si / entonces controlan dinámicamente el acceso a recursos protegidos al establecer condiciones que el usuario debe cumplir para obtener acceso. En otras palabras, si quieres acceso a Microsoft 365, entonces debes usar MFA (no solo credenciales).
Mientras más complejas sean las políticas de acceso, más difícil será para los atacantes descifrar las reglas que estableciste. Esta es otra opción de higiene de ciberseguridad que mantiene todo limpio y ayuda a construir un perímetro más grueso, para que los hackers tengan que enfrentarse a varias capas de tu stack de seguridad en lugar de una sola.
Errores comunes de higiene cibernética
Una buena higiene cibernética no se trata solo de lo que haces, también se trata de lo que evitas. Incluso los equipos bien intencionados caen en patrones que abren la puerta en silencio a los atacantes. Estos son los errores de higiene cibernética más comunes que vemos, y qué puedes hacer al respecto.
Reutilización de contraseñas entre cuentas
Reutilizar la misma contraseña en varias cuentas es una de las formas más rápidas de convertir una sola filtración en un desastre total. Cuando se compromete una cuenta, ya sea por una filtración de datos, un ataque de phishing o fuerza bruta, los actores de amenazas prueban esas credenciales de inmediato en otros servicios. Portales bancarios, cuentas de correo, VPN, aplicaciones empresariales: si la contraseña coincide, entran. Usar contraseñas únicas para cada cuenta (gestionadas con un administrador de contraseñas seguro) limita el alcance de cualquier compromiso individual. Evita las contraseñas de esta lista.
Ignorar las actualizaciones de software
Saltarse las actualizaciones parece inofensivo en el momento, pero los atacantes no esperan. Cuando se revelan públicamente vulnerabilidades en software, sistemas operativos o firmware, el código de explotación suele aparecer en cuestión de horas o días. Los sistemas sin parches son un blanco fácil, y los atacantes buscan activamente CVE conocidos y apuntan a organizaciones que no han aplicado las correcciones. Automatiza las actualizaciones siempre que sea posible y usa herramientas de gestión de superficie de ataque para priorizar lo que necesita parches con más urgencia antes de que se convierta en un punto de entrada. No dejes que una obligación pasada por alto se convierta en un incidente.
No hacer copias de seguridad de los datos
Los operadores de ransomware cuentan con que no tengas copias de seguridad confiables. Sin ellas, tus únicas opciones tras un ataque son pagar el rescate o aceptar la pérdida permanente de datos; ninguna es un buen resultado. Una estrategia sólida de copias de seguridad sigue la regla 3-2-1: conserva 3 copias de tus datos, en 2 tipos de medios distintos, con 1 almacenada fuera del sitio (o en un entorno de nube aislado). Igual de importante: prueba tus copias de seguridad trimestralmente. Una copia de seguridad de la que nunca has restaurado es una copia en la que no puedes confiar cuando más importa.
Permisos excesivos de usuario
Con el tiempo, las cuentas de usuario acumulan permisos que ya no necesitan, un patrón conocido como acumulación de privilegios. Cuando un atacante compromete una sola cuenta cargada de privilegios excesivos, no solo controla esa cuenta; potencialmente controla toda tu red. El movimiento lateral, la escalada de privilegios y la exfiltración de datos se vuelven mucho más fáciles cuando la identidad comprometida tiene acceso amplio. Realiza auditorías de acceso al menos trimestralmente y haz que sea una práctica estándar revocar permisos cuando alguien cambia de rol o deja la organización. Aplica el principio de privilegio mínimo: los usuarios deben tener acceso solo a lo que necesitan para hacer su trabajo, nada más.
Eleva tu higiene cibernética
La higiene cibernética no es una lista de verificación que se completa una sola vez, es una estrategia en capas y continua. Ninguna herramienta por sí sola brinda cobertura completa, y ninguna política por sí sola elimina todo el riesgo. Las organizaciones que se mantienen un paso adelante de los atacantes son las que combinan hábitos fundamentales sólidos con experiencia gestionada.
Ya no puedes darte el lujo de no pensar como un hacker, o de no recibir ayuda de expertos que sí lo hacen. Dale un repaso a tu programa de seguridad y considera usar servicios gestionados para fortalecer tus defensas a largo plazo. Pruébalo ahora con una prueba gratuita de Huntress.