

¿Has recibido recientemente un mensaje de texto que te urge a tomar una acción para evitar un resultado negativo? Tal vez te acaban de informar que tienes una tarifa de peaje pendiente, o más probablemente, que hay un paquete retenido por un problema de envío. Casi siempre, se trata de ataques de smishing (o "phishing por SMS").
¿Qué es el smishing?
Los ataques de smishing son una forma de phishing en la que se envían mensajes de texto fraudulentos para engañar a las víctimas y hacer que hagan clic en enlaces maliciosos, proporcionen información confidencial o realicen otras acciones dañinas. Es fundamental recordar que estos mensajes urgentes suelen ser una táctica para agarrarte desprevenido. Con el auge de las herramientas de IA, las campañas de smishing son aún más fáciles de lanzar y mantener para los atacantes hoy en día. Y, durante las fiestas, puedes esperar que aumente la cantidad de smishes que recibes. Después de todo, los atacantes saben que es más probable que estés viajando y recibiendo más envíos, así que este momento suele resultar en mayores "tasas de conversión".
A continuación, analizaremos uno de los ataques de smishing más populares de los últimos meses: las estafas de seguimiento de paquetes.
Cómo comienza el smish
Ya no es raro encontrar un mensaje como el siguiente en tu bandeja de entrada.
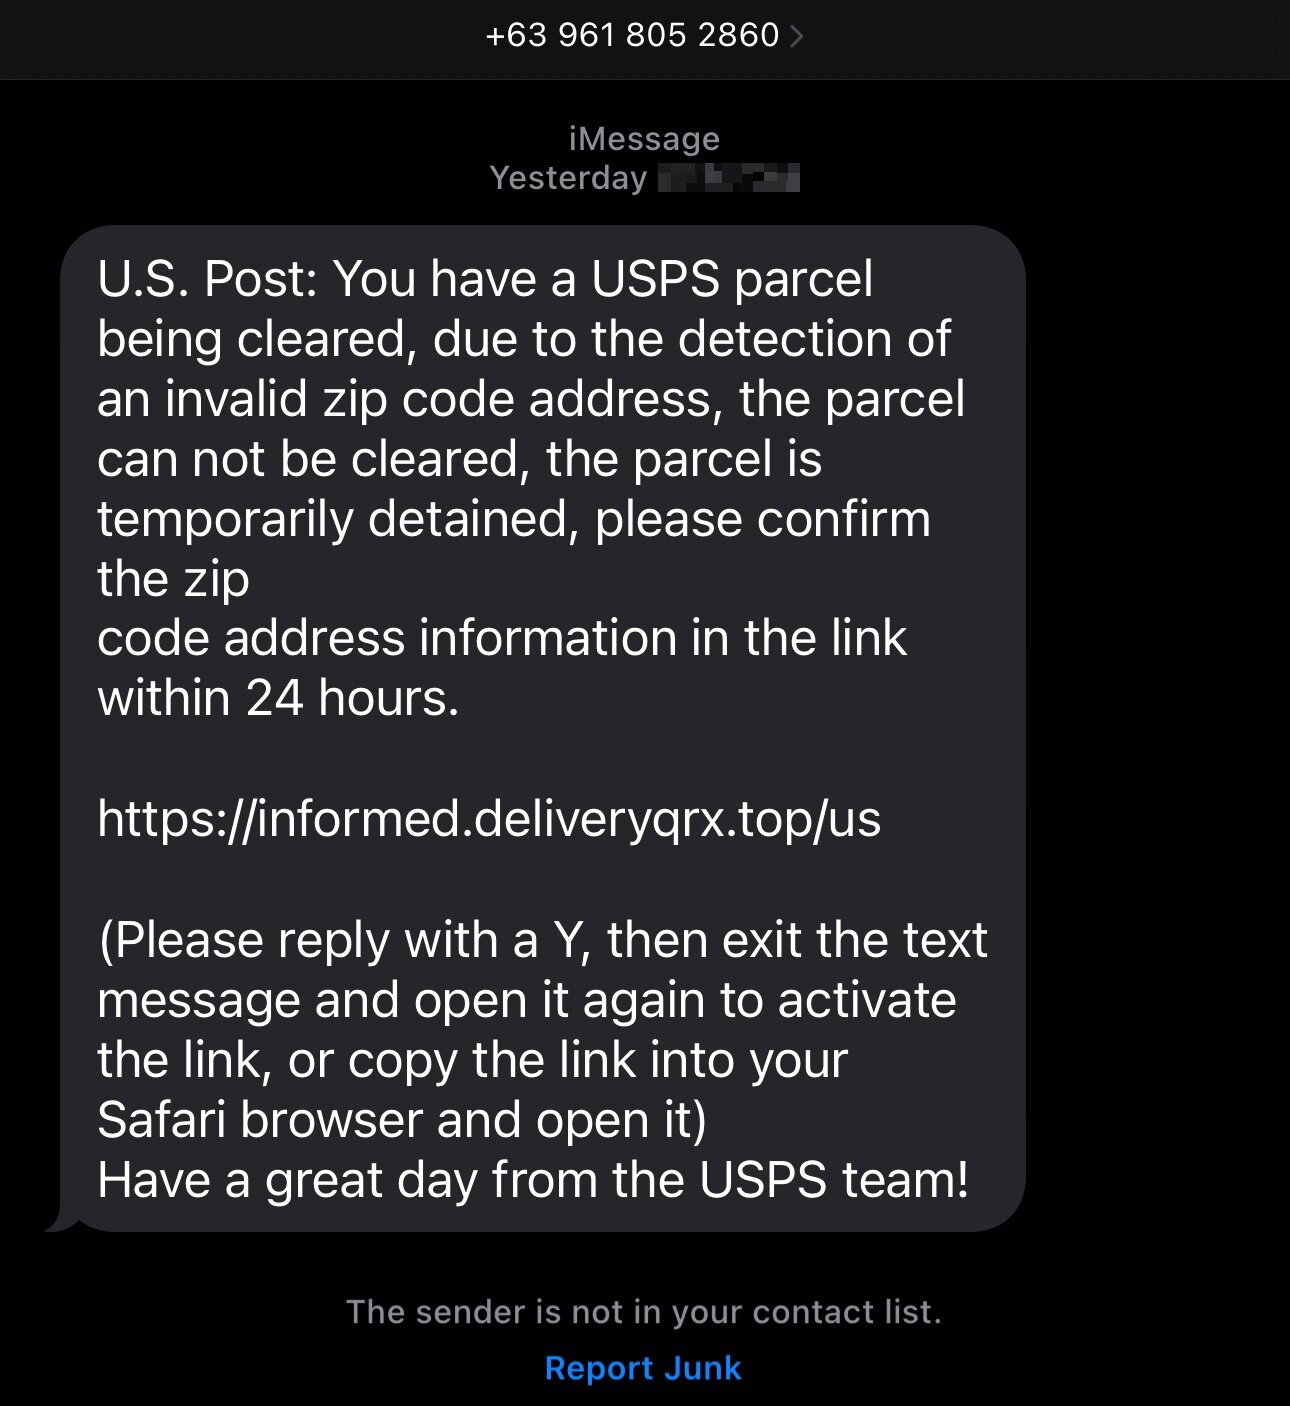
Como puedes ver, el mensaje—aunque el código de país es de Filipinas—afirma que hay un problema con tu envío del United States Postal Service (USPS) y que debes ir a un enlace específico para confirmar cierta información.
En el ejemplo anterior, el enlace no es clicable. Pero no te preocupes, los estafadores amablemente agregaron instrucciones útiles. Responder al mensaje no solo hará que el enlace sea clicable, sino que también:
- Mejorará las tasas de entrega desde este número a otras víctimas
- Le hará saber a los estafadores que tu número de teléfono está "activo", lo que probablemente resulte en que recibas más smishes en el futuro
En cualquier caso, al navegar al enlace del mensaje llegamos a lo que parece ser un sitio web legítimo de USPS.
Huntress Managed SAT
Simulación de smishing
El phishing por SMS es uno de los vectores de ataque de más rápido crecimiento. Descubre exactamente cómo Huntress SAT enseña a los empleados a reconocerlo, sin necesidad de configuración.

Los sitios pueden parecer legítimos, pero mira más de cerca
En cualquier buen smish, serás dirigido a un sitio falso que, a primera vista, podría ser indistinguible del real. Como muestra, aquí está el sitio de USPS en el que terminamos.
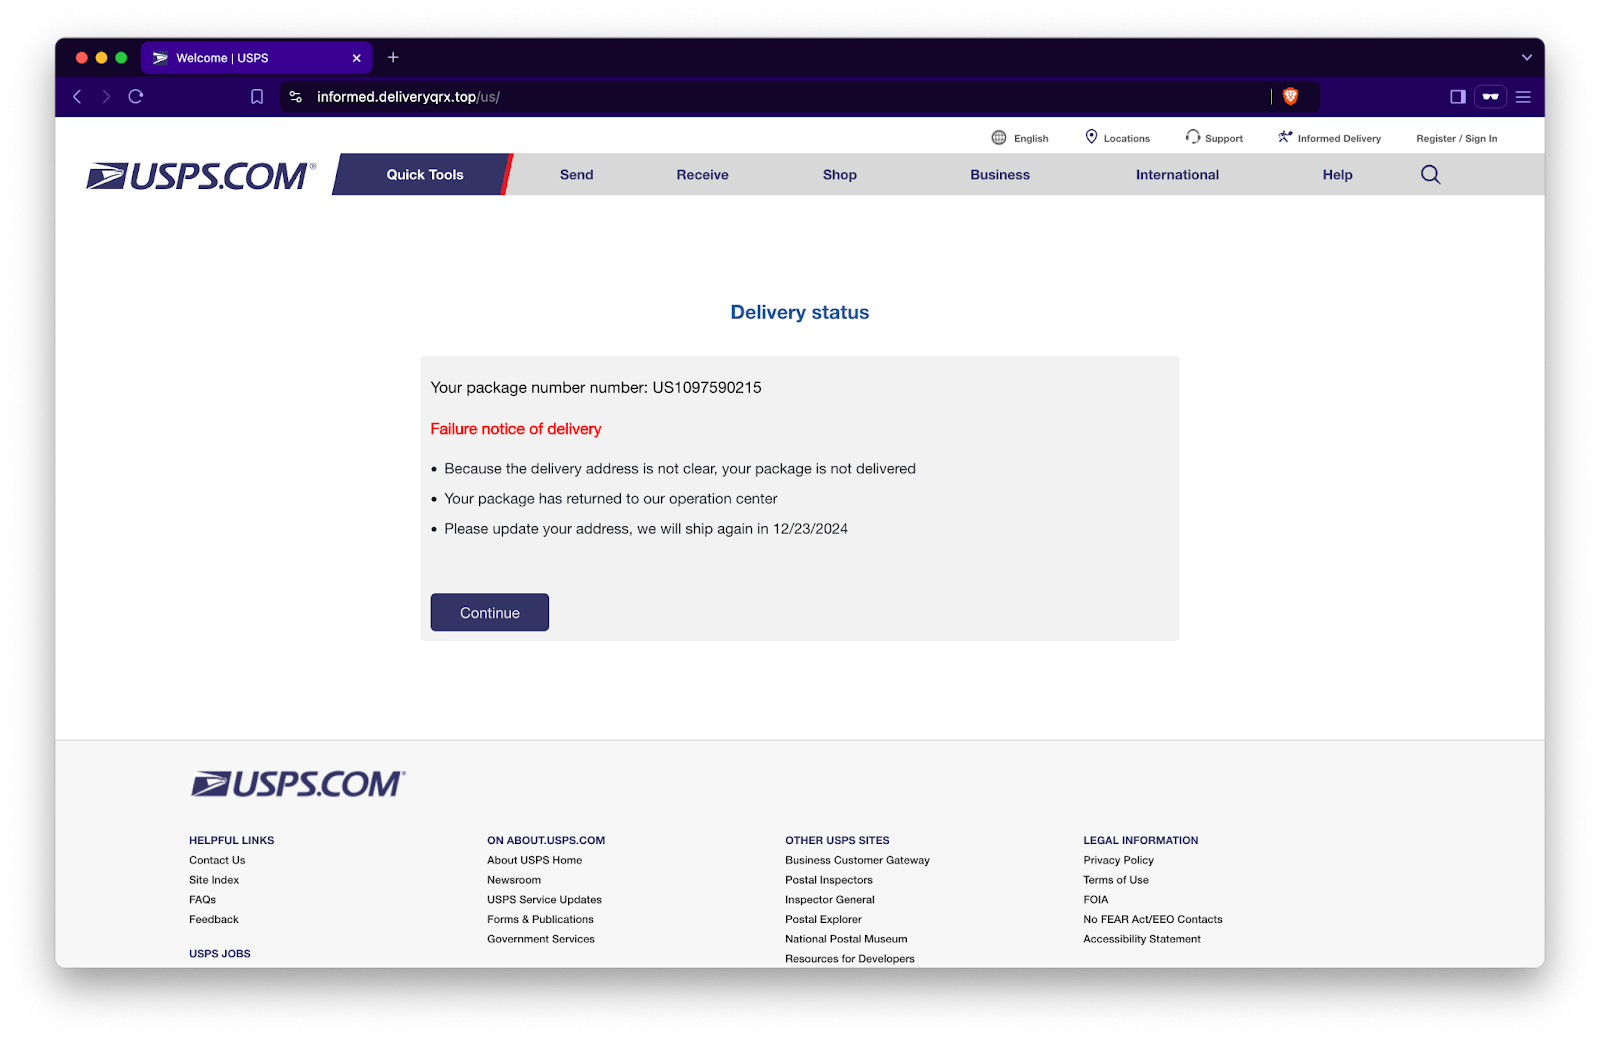
Si ignoramos la barra de URL, el sitio al que nos dirigen se ve legítimo. Claro, el cuadro de mensaje podría estar un poco más pulido y revisado, pero como puedes ver abajo, los menús funcionan, e incluso llevan a enlaces reales del sitio de USPS.
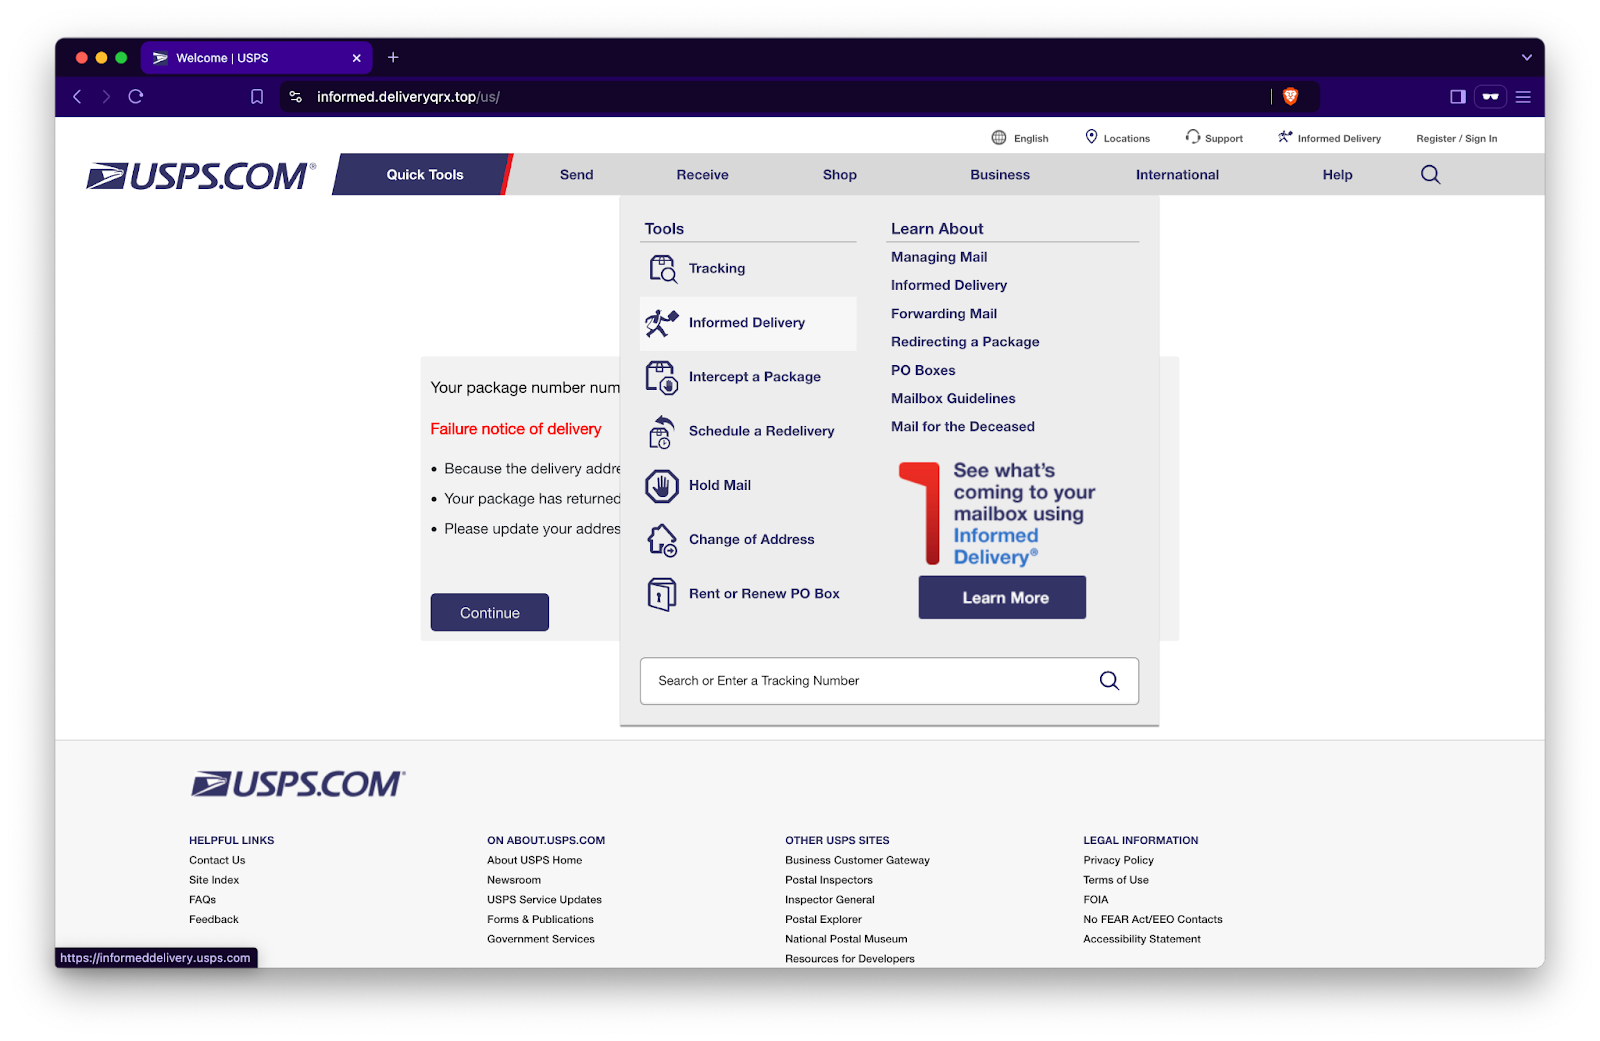
Entonces, ¿qué pasa cuando hacemos clic en "Continuar", confiando ciegamente en que el "número de paquete" en el cuadro de "Estado de la entrega" es el nuestro? Averigüémoslo.
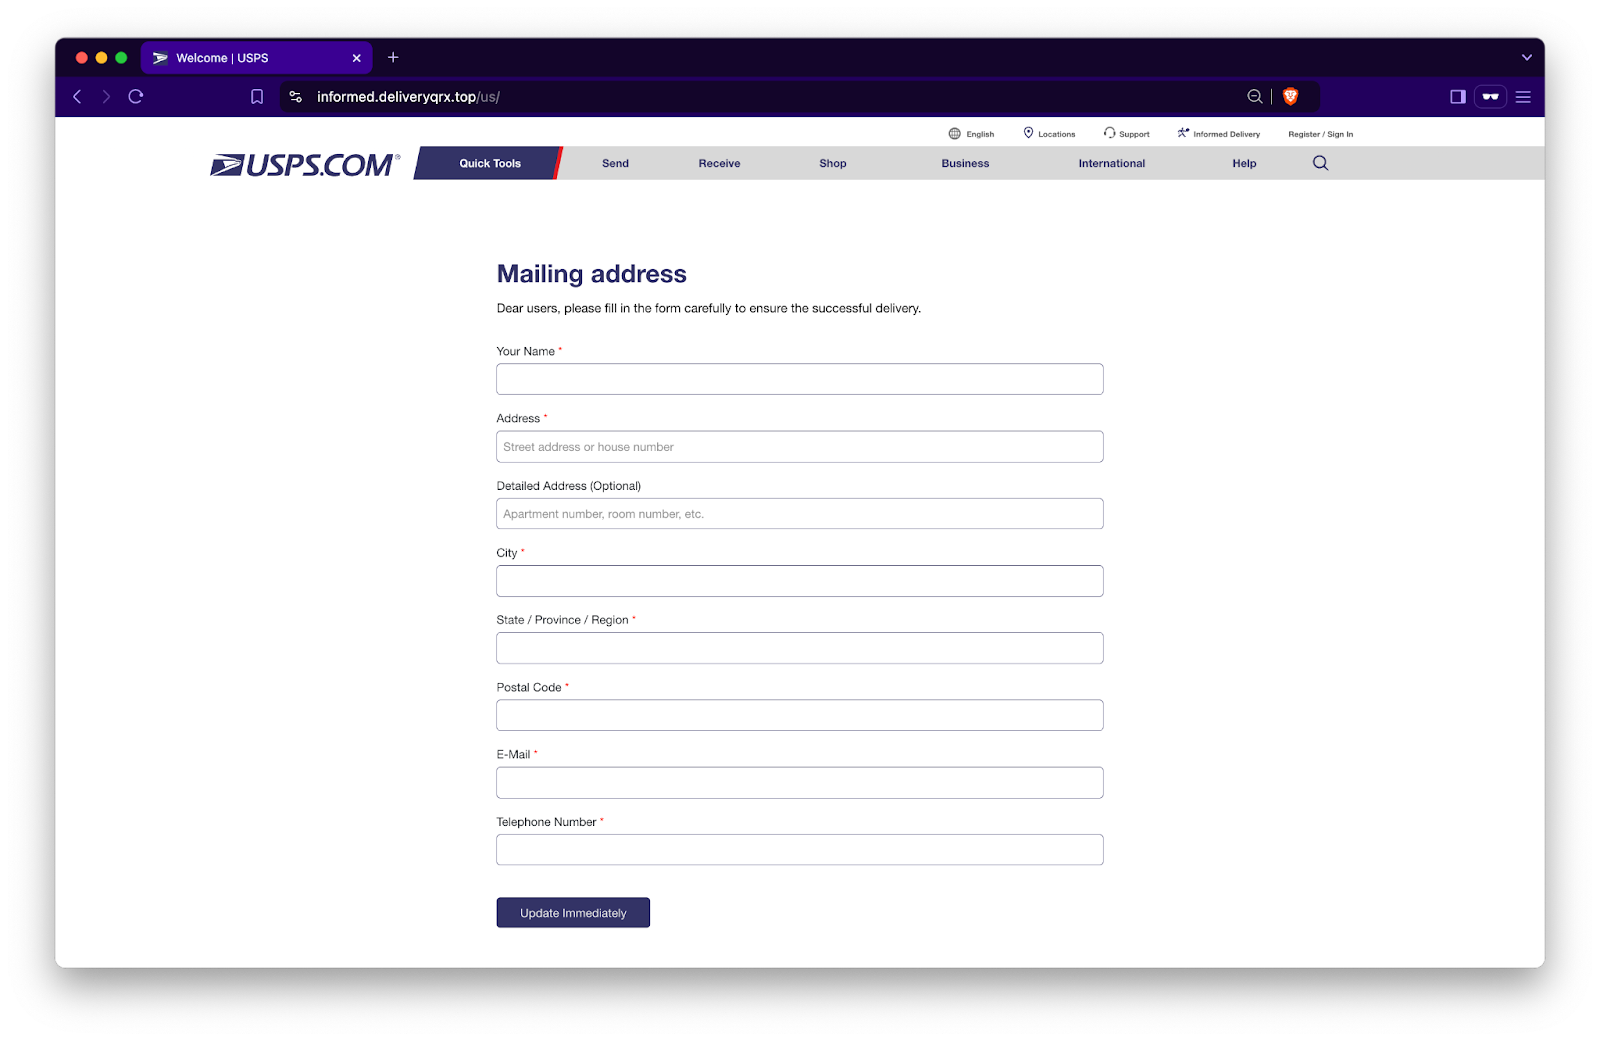
Se te pide ingresar tu "Dirección de envío" y número de teléfono. Antes de continuar, fíjate en el lenguaje extraño como "estimados usuarios" y la capitalización inconsistente en el encabezado en comparación con otras formas de capitalización en la página. Esto debería hacer que tu "sexto sentido" se active. Pero, supongamos que las alarmas aún no están sonando, así que sigues ingresando tu información y presionas el botón "Actualizar de inmediato". ¿Qué pasa después?
Cómo los estafadores logran su objetivo: llevarte a la página de pago
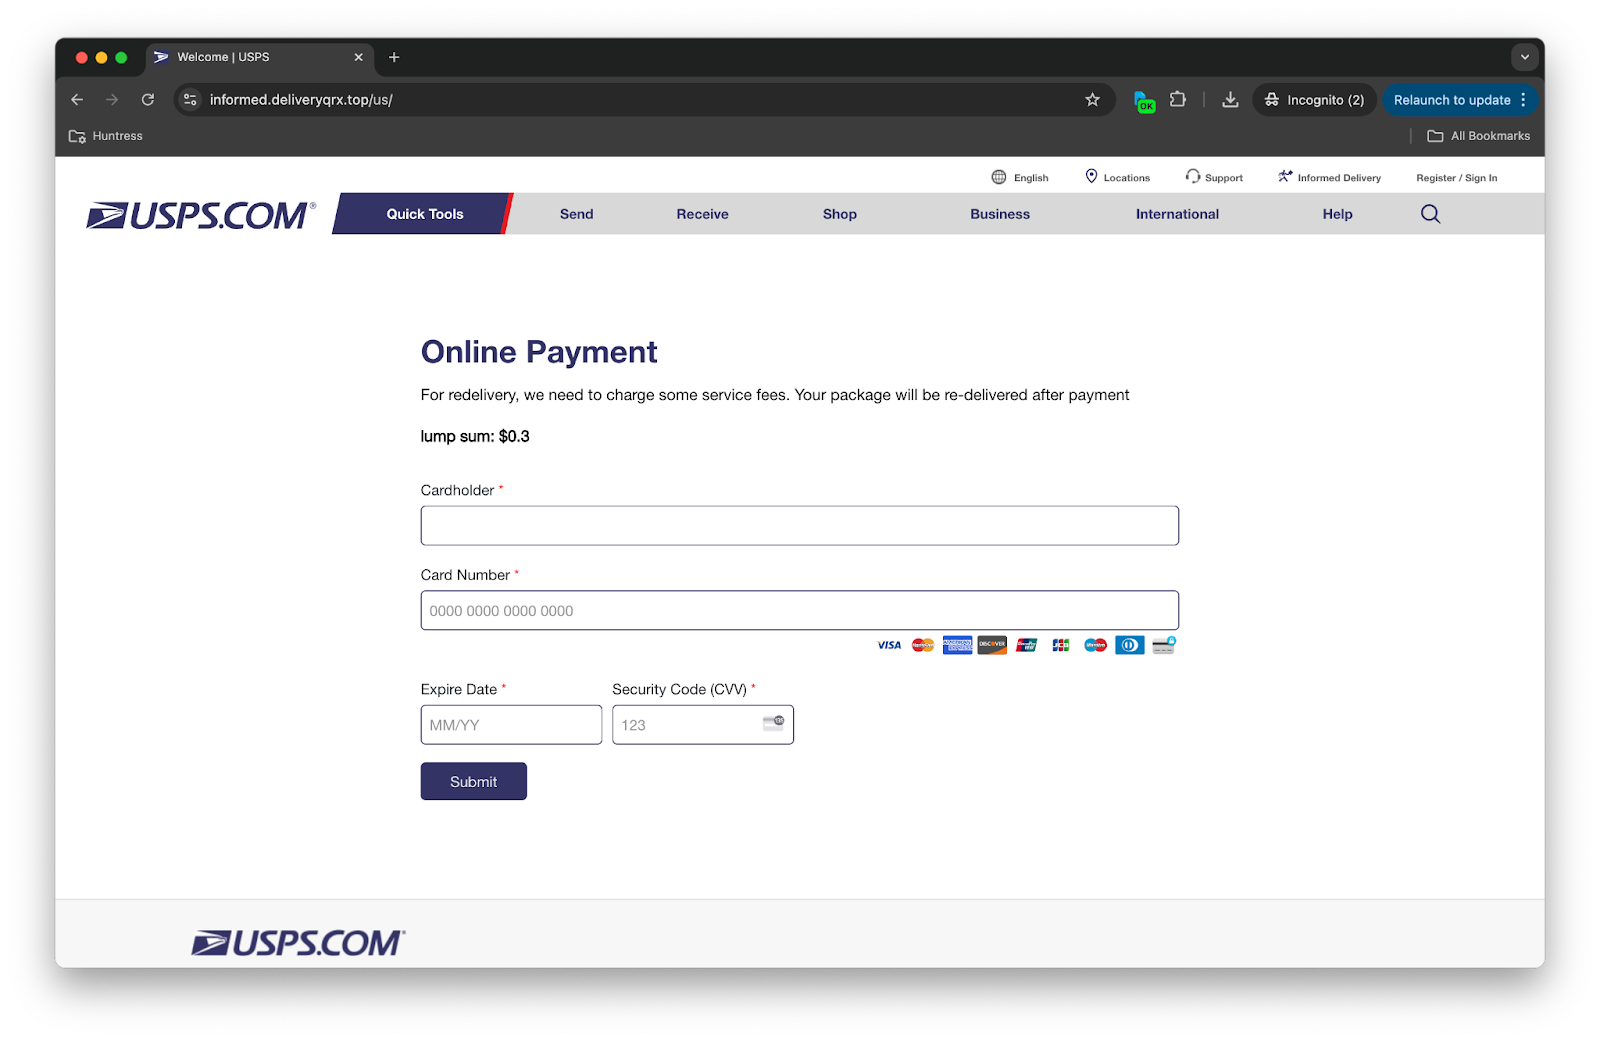
Como puedes ver arriba, ahora se te pide hacer un pago en línea—una "suma total" de solo $0.3. Esto es, supuestamente, para la reentrega de tu paquete. Pero fíjate en las múltiples señales de alerta en esta página. ¿Cuándo fue la última vez que viste algo, aparte de premios de lotería, referido como una "suma total", y que además costara 30 centavos? Además, el "$0.3" omite el cero final, lo cual es poco común. Adicionalmente, la segunda oración en la descripción no tiene punto como la primera. Y la primera oración es simplemente demasiado casual para USPS: "...necesitamos cobrar algunas tarifas de servicio".
Bueno, supongamos que no estás alerta y solo quieres tu paquete misterioso, así que ingresas tu información de pago y presionas "Enviar".
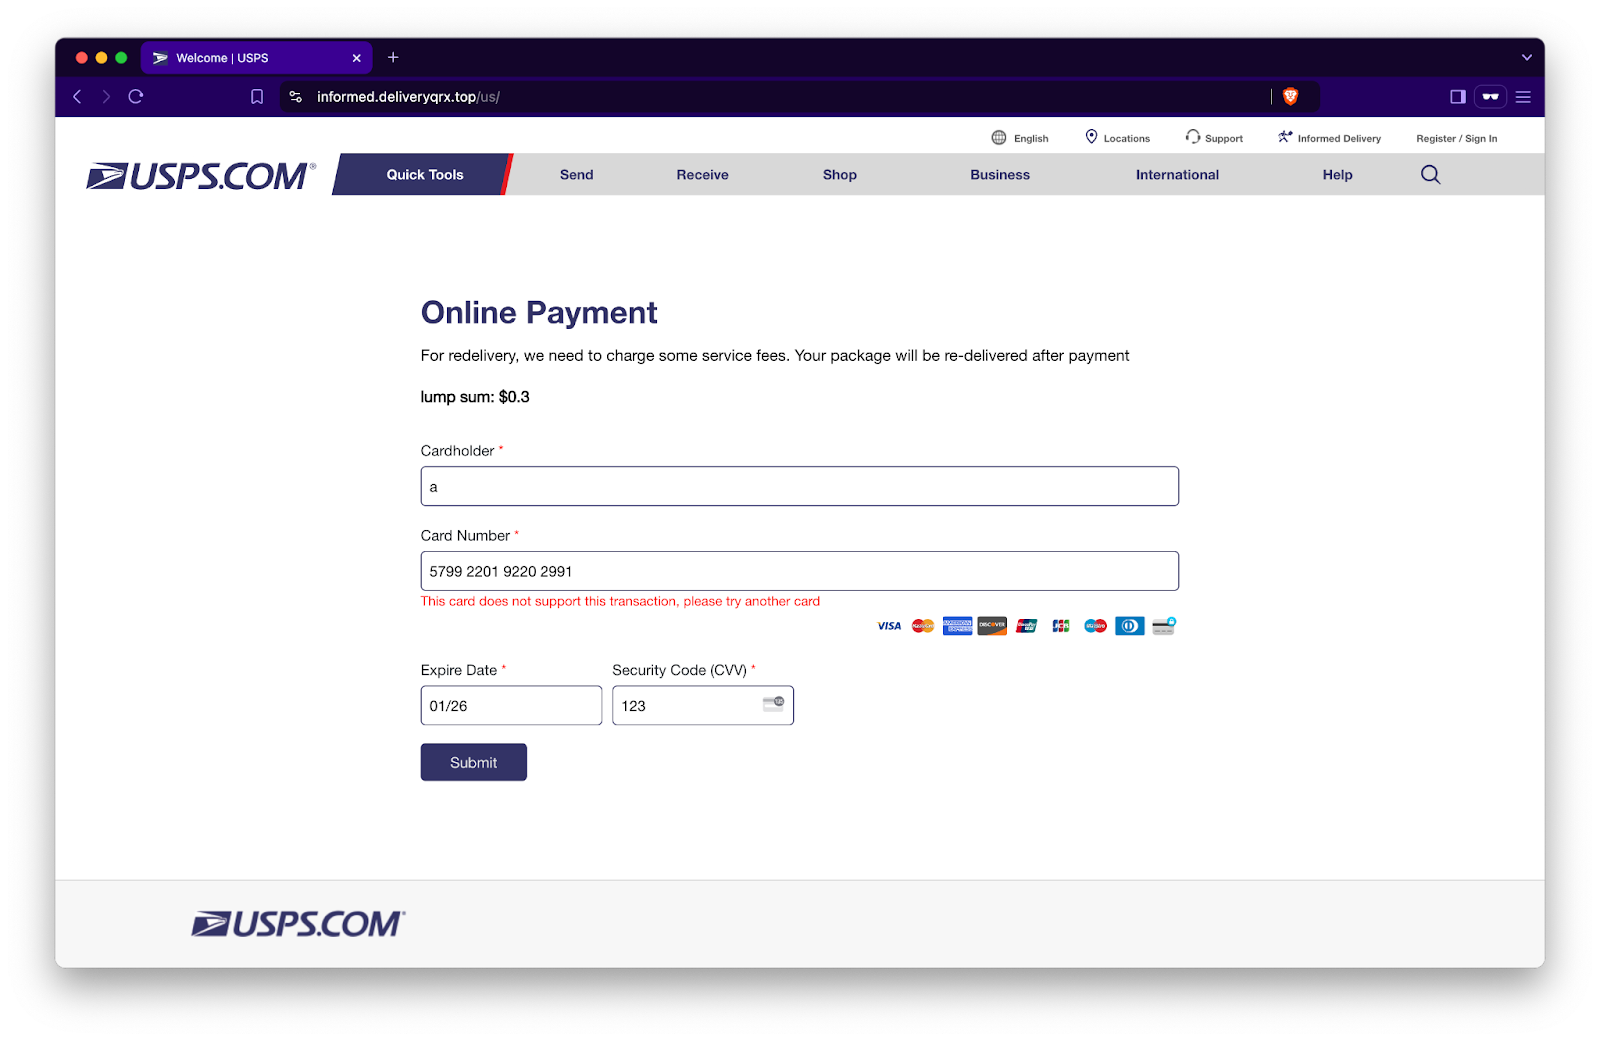
¡Tu tarjeta no funcionó! Por suerte, el útil mensaje de error en rojo nos dice: “Esta tarjeta no admite esta transacción, intenta con otra tarjeta”. Qué raro, porque la usaste para comprar café esta mañana. Después de un segundo intento, recibes el mismo mensaje. Entonces sigues las instrucciones y buscas otra tarjeta de crédito o débito, llenas el formulario y lo envías de nuevo. Pero sucede lo más extraño: sin importar cuántas tarjetas pruebes, sigues recibiendo el mismo mensaje de error. Solo después de probar cuatro tarjetas, haces una de estas dos cosas:
- te rindes y decides llamar a USPS, o
- te das cuenta de que es la estafa
Lamentablemente, cualquiera que sea la opción que elijas, ya es demasiado tarde. Los estafadores ya tienen tu información de facturación y al menos uno de los números de tu tarjeta. Es solo cuestión de tiempo antes de que empiecen a usarlos, si no lo han hecho ya. En este punto, lo mejor que puedes hacer es presentar un informe de tus tarjetas como robadas o usar algún otro método para deshabilitarlas de forma permanente. Tampoco debería sorprenderte recibir más correos de phishing en el futuro, ya que los estafadores tienen la información personal que les diste.
¿Por qué tuvo éxito este ataque?
Hay varias razones por las que este ataque de smishing tiene éxito.
- Bueno, son las fiestas, y probablemente esperas paquetes seguido en esta época del año. Por eso, el mensaje resultaba relevante.
- Si lees que tu paquete está “retenido”, junto con la urgencia de tener solo 24 horas para resolver el problema, es más probable que actúes sin pensar. Los estafadores lograron infundir miedo y urgencia, ambos muy poderosos en los ataques de ingeniería social .
- Cuando entras al sitio web, se ve legítimo. ¿Hay cosas que llaman la atención? Claro. Pero si llegaste hasta aquí—pasando por alto todas las señales de alerta del mensaje inicial—es menos probable que notes las señales de alerta en el sitio falso.
- Después de que tu primera tarjeta no funciona, es probable que pruebes con una segunda o incluso una tercera tarjeta. ¿Por qué? La falacia del costo hundido. ¡Ya diste todos estos pasos y quieres tu paquete!
Cómo puedes protegerte
Los estafadores construyeron este ataque de forma relativamente efectiva, lo que probablemente explica por qué se ve tan seguido en el mundo real. La simple verdad es que está funcionando. Pero no todo está perdido: hay formas de protegerte de los ataques de smishing:
- Nunca actúes basándote en una sensación de urgencia en un mensaje. Siempre detente y piensa, especialmente cuando te estén apurando. Recuerda, tú tienes el control.
- De entrada, intenta adivinar cuál podría ser la dirección web de USPS. La mayoría adivinaría “usps.com”, y adivina qué, tendrían razón. Cuando ves una URL como “informed.deliveryqrx.top” en el mensaje original, deberían sonar todas las alarmas. Incluso si un enlace parece legítimo, nunca hagas clic ni sigas enlaces en mensajes a menos que tú lo hayas solicitado específicamente o estés esperando el mensaje. Si tienes dudas, usa un método seguro y verificado para llegar al sitio web que buscas, y navega desde ahí.
- Confirma la validez del problema. En este caso, ¿el número de rastreo que aparece en el sitio web está vinculado a uno de tus envíos? Una ruta más sencilla puede ser revisar el historial de pedidos de tus compras recientes y verificar si hay problemas de envío con los comercios donde hiciste la compra.
- Presta atención a errores de ortografía o gramática. Este ejemplo en particular podría considerarse un ataque “bueno”, pero hubo detalles que aun así se notaron, y que señalé a lo largo de esta publicación. La puntuación, la terminología, la elección de palabras y el uso inconsistente de mayúsculas deberían haberte hecho dudar. Confía en tu instinto.
- Terminaré este último punto diciendo que los números de teléfono SÍ PUEDEN ser falsificados para las llamadas y los mensajes de texto que recibes. Eso significa que es posible que un atacante te llame o te envíe un mensaje desde (lo que parece ser) el número de teléfono que elija. Sin embargo, en este caso, el hecho de que este mensaje —supuestamente de USPS— haya venido de Filipinas es una señal de alerta enorme. Para que quede claro, esto no significa que si recibes un mensaje de texto o una llamada de un número que reconoces, como el de tu banco, debas confiar en él ciegamente. No deberías. Pero eso tampoco significa que debas ignorar una señal de alerta obvia.
Los ataques de smishing pueden ser engañosos, especialmente cuando los atacantes los cronometran de forma estratégica. Mi mejor consejo es este: la mayoría de los mensajes no solicitados que recibes deberías ignorarlos. Si, después de detenerte, pensar con sentido crítico y buscar señales de phishing, todavía crees que un mensaje puede ser legítimo, verifícalo navegando a la fuente por tu cuenta. No sigas enlaces ni instrucciones del mensaje.
Si terminas en una situación en la que te das cuenta después de que fuiste víctima de phishing, actúa de inmediato. En el ejemplo que revisamos, querrías desactivar o reportar tus tarjetas de pago comprometidas, y asumir que cualquier información personal que hayas proporcionado podría usarse en tu contra en futuros ataques. Si llegaste a ingresar tus credenciales, estas ya están comprometidas y debes cambiarlas de inmediato en todos los lugares donde las uses. Con suerte, esto debería ser solo para un sitio web si sigues la regla de oro de usar contraseñas únicas para cada sitio (algo mucho más fácil con buenos administradores de contraseñas).
Evitar ser víctima de ataques de ingeniería social puede parecer abrumador, pero si te mantienes alerta y consciente de cómo operan los atacantes, estarás bien. ¡Feliz y seguro año nuevo!