

A los hackers les encanta atacar los endpoints. Después de todo, son la puerta de entrada a la infraestructura digital de tu organización.
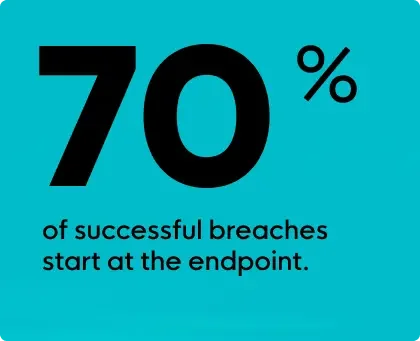
Según IDC, un asombroso 70% de las brechas se origina en el endpoint. Los equipos de TI ahora deben proteger más endpoints —y una variedad más amplia de endpoints— que nunca, y el perímetro se ha vuelto mucho más difícil de defender. Entonces, ¿por dónde empezar?
Para ayudarte a moverte en este terreno, aquí tienes nueve estrategias clave para fortalecer la seguridad de tus endpoints y minimizar tus riesgos.
1. Conoce bien tus endpoints
Los endpoints incluyen de todo, desde computadoras de escritorio y laptops hasta dispositivos móviles y servidores. Conocer los endpoints de tu red es fundamental para crear una estrategia de seguridad sólida.
Algunos consejos para lograrlo:
- Empieza por hacer un inventario de todos tus endpoints y clasifícalos según su función e importancia.
- Usa una herramienta de gestión de un activo de ciberseguridad para mantener un inventario actualizado de tus endpoints.
- Prioriza las medidas de seguridad para los endpoints críticos.
Así que haz esa lista, revísala dos veces y úsala para ajustar tu estrategia de defensa.
2. Adelántate a las vulnerabilidades con una gestión proactiva de parches
Actualizar con regularidad los sistemas operativos y las aplicaciones es clave para la seguridad de los endpoints y para una buena higiene cibernética en general. Busca crear una estrategia proactiva de gestión de parches para abordar las vulnerabilidades a tiempo. Para mantener bajos los niveles de riesgo, prioriza los parches según su gravedad y prueba las actualizaciones en un entorno controlado antes de implementarlas para evitar interrupciones.
3. Suma protección extra con autenticación multifactor (MFA)
La MFA es una excelente forma de reforzar la seguridad de los endpoints. Al exigir a los usuarios que presenten varias formas de verificación —como contraseñas, tokens de seguridad o datos biométricos— la MFA reduce de manera significativa el riesgo de acceso no autorizado. Piénsala como una capa extra de protección para tus endpoints. Como buena práctica, deberías fomentar el uso de la MFA en todos los dispositivos. Asegúrate de revisar la configuración con regularidad para que siga siendo eficaz.
4. Ofrece capacitación regular en ciberseguridad
Los usuarios y empleados son tu primera línea de defensa. Los programas regulares de security awareness training brindan educación constante para ayudarlos a aprender cómo reconocer amenazas de seguridad potenciales y cómo hacer un informe al respecto. Al convertir a los usuarios en participantes activos de tus esfuerzos de seguridad, puedes fortalecer el factor humano de tu defensa a nivel de endpoint y más allá.
5. Establece una política clara de BYOD
BYOD, o “trae tu propio dispositivo”, permite que los empleados usen sus propias computadoras, smartphones u otros dispositivos para fines laborales. Eso significa que hay más endpoints que defender y más puntos de entrada para frenar a los atacantes. Una política de BYOD bien definida establece lineamientos para el uso de dispositivos personales y garantiza que esos dispositivos sean monitoreados y cumplan con los estándares de seguridad.
- Crea una política de BYOD integral que describa los requisitos de uso y seguridad para los dispositivos personales en el lugar de trabajo.
- Investiga herramientas de gestión de dispositivos móviles (MDM) para ayudar a hacer cumplir las políticas.
- Audita con regularidad los dispositivos BYOD para verificar el cumplimiento y la adherencia a la seguridad.
6. Adopta el principio de privilegio mínimo
El principio de privilegio mínimo puede ayudarte a encontrar el equilibrio correcto entre seguridad y funcionalidad. Este concepto funciona dando a los usuarios, programas o procesos solo el acceso que necesitan para hacer su trabajo. Esto minimiza el acceso no autorizado sin afectar la productividad.
Para aplicar este principio de manera eficaz, puedes:
- Usar controles de acceso basados en roles para alinear los permisos con las responsabilidades del puesto.
- Auditar con regularidad los permisos de acceso para que el principio de privilegio mínimo siga siendo eficaz con el tiempo.
7. Prioriza la información y visibilidad en tiempo real
El monitoreo en tiempo real y la telemetría te dan una visión clara de las actividades y comportamientos de los endpoints, algo fundamental para la seguridad de tus endpoints.
Busca soluciones de seguridad que cuenten con capacidades de monitoreo en tiempo real: esto puede ayudarte a detectar y responder a las amenazas con rapidez. Y puedes ir un paso más allá configurando alertas para actividades sospechosas o analizando con regularidad los datos de telemetría para detectar y abordar las amenazas emergentes.
8. Realiza evaluaciones de riesgo regulares
Piensa en las evaluaciones de riesgo y las auditorías como los chequeos médicos de tu ciberseguridad. Las evaluaciones regulares identifican posibles debilidades y áreas de mejora, mientras que las auditorías garantizan el cumplimiento de las políticas de seguridad. Este ciclo de mejora continua te permite adaptar tus estrategias según tus hallazgos, manteniendo sólida y eficaz la seguridad de tus endpoints.
- Programa evaluaciones de riesgo regulares para evaluar tus medidas de seguridad, incluyendo la seguridad de los endpoints, la seguridad de la red y la respuesta ante incidentes.
- Realiza auditorías de las políticas de seguridad de endpoints, las configuraciones y el cumplimiento por parte de los usuarios.
- Establece un ciclo de retroalimentación para implementar mejoras según los hallazgos.
9. Refuerza tu defensa con EDR
Las soluciones de Detección y respuesta para endpoints (EDR) son esenciales para una estrategia de seguridad sólida. El EDR monitorea continuamente la actividad sospechosa a nivel de endpoint, lo que te permite detectar y responder rápido a las amenazas. Eso es justamente lo que distingue al EDR de otras soluciones preventivas —como los antivirus o los firewalls— y por qué es una capa complementaria en cualquier stack de seguridad.
A la hora de buscar una solución de EDR, aquí tienes algunos puntos útiles a tener en cuenta:
- Busca una solución de EDR que ofrezca detección y alertas en tiempo real, que sea fácil de implementar y usar, y que funcione bien con tus otras herramientas.
- Las soluciones de EDR no son algo que se configura y se olvida. Piensa si tienes las habilidades y capacidades adecuadas para gestionar una solución por tu cuenta.
- Evalúa si el EDR gestionado o no gestionado es la solución adecuada para ti.
Estas estrategias pueden ayudar a fortalecer las defensas de tu organización, y son un gran punto de partida al construir tu plan de seguridad de endpoints. Pero recuerda, la seguridad de los endpoints es un proceso continuo que requiere estar alerta y ser adaptable para mantenerte un paso adelante de las amenazas actuales.