

En Huntress, la protección de los clientes define cómo construimos y operamos. La seguridad no es una consideración aparte para un equipo o una fase del desarrollo. Está presente en todo el proceso, desde el diseño del producto hasta las operaciones de amenazas.
Ese enfoque continúa después del lanzamiento. Una nueva función solo es útil si ayuda a los defensores a investigar más rápido, entender los incidentes con mayor claridad o detectar actividad que de otro modo habrían pasado por alto. Por eso la colaboración estrecha entre Producto y los equipos de primera línea importa tanto.
Ya puedes encontrar muchos ejemplos detallados en nuestros blogs de Dray Agha, Tactical Response y el equipo de DE&TH (Ingeniería de detección y Threat Hunting). Pero lo que realmente impulsa esas historias, y los éxitos detrás de ellas, es cómo los equipos de Huntress usan realmente Managed SIEM.
Un ciclo de retroalimentación estrecho entre Producto y la primera línea
Todo comienza con un ciclo de retroalimentación estrecho entre Producto y nuestros defensores de primera línea: Tactical Response, DE&TH, centro de operaciones de seguridad (SOC) y Adversary Tactics. Estos equipos suelen ser los primeros en adoptar las funciones nuevas, probándolas en entornos reales y dándonos retroalimentación temprana y honesta para definir su valor y sus casos de uso.
Una vez que una función sale al mercado, nuestros equipos la ponen a trabajar de inmediato. Ya sea una función importante como las reglas de correlación o una mejora menor en la experiencia como las consultas que no distinguen mayúsculas de minúsculas, cada mejora está diseñada para reducir el tiempo de detección y hacer las investigaciones más eficientes. Evaluamos el éxito según el impacto en el mundo real. Nos preguntamos: "¿Esto nos ayuda a detectar amenazas más rápido o a identificar técnicas que antes no podíamos?"
Convertir datos de registro en investigaciones más rápidas
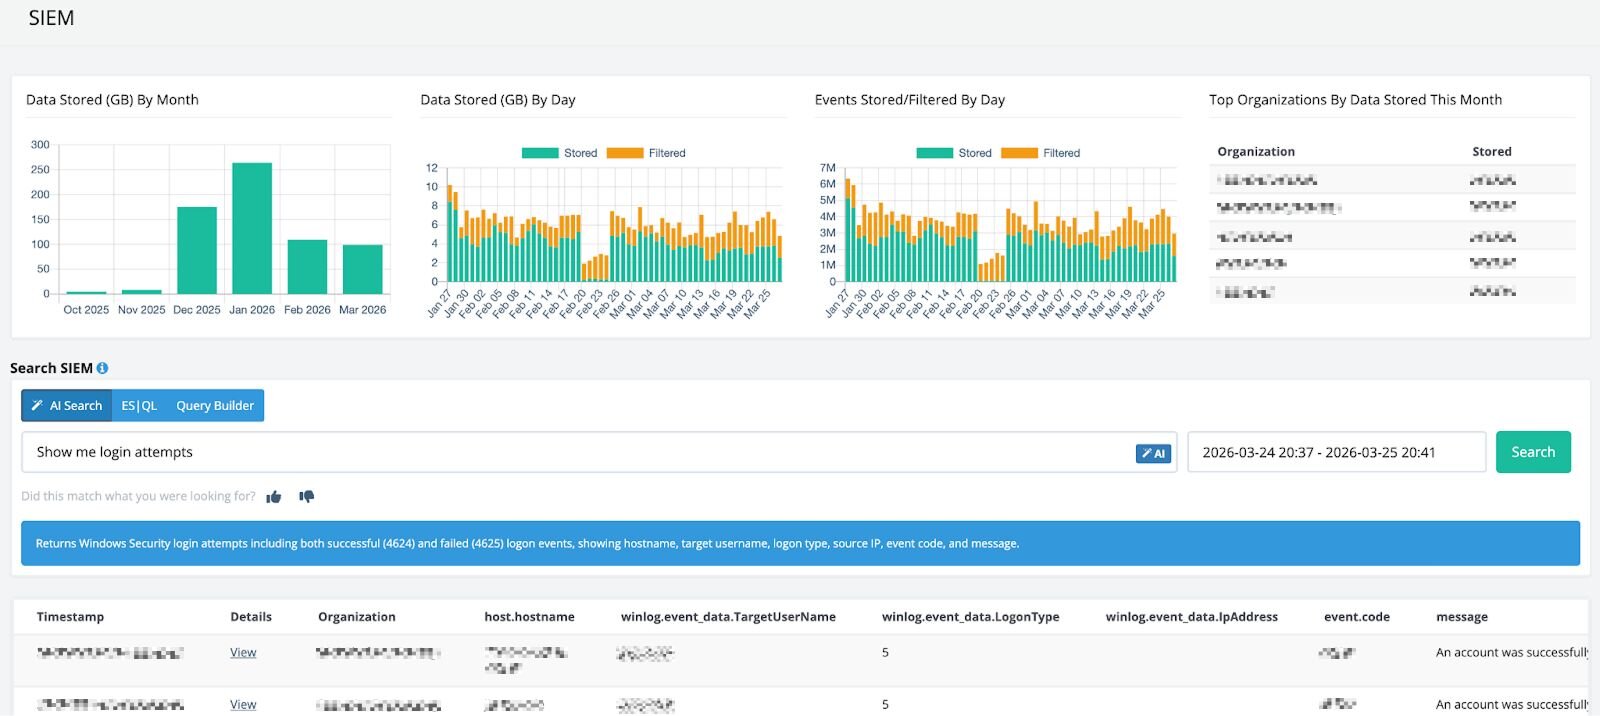
Un ejemplo reciente es nuestro nuevo soporte para COUNT y COUNT DISTINCT en ES|QL. Estas funciones ayudan a nuestros analistas a resumir rápidamente grandes cantidades de datos de registro para detectar anomalías, tendencias o comportamientos aislados.
Combinada con un conocimiento profundo del comportamiento de los atacantes, esta capacidad ayuda a nuestros equipos de Threat Hunting, SOC y Adversary Tactics a investigar incidentes más rápido, y a menudo a descubrir información crítica que otros pasarían por alto fácilmente.
Cómo trabajan juntos los equipos de Huntress
Cada equipo de Huntress cumple un papel único en el ciclo de detección y respuesta. Pero todos trabajan hacia el mismo objetivo: mantener a salvo a nuestros clientes.
Nuestro SOC detecta amenazas en vivo y actúa de inmediato. Tactical Response se activa en intrusiones complejas para identificar el alcance del daño y la causa raíz. El equipo de Threat Hunting busca de forma proactiva ataques emergentes y sigilosos. Adversary Tactics profundiza en cómo operan los atacantes, mientras nuestros investigadores de amenazas y el equipo de DE&TH trabajan en convertir esos hallazgos en detecciones automatizadas.
Es un proceso de ciclo completo: la investigación alimenta la detección, la detección alimenta el producto y el producto potencia la protección.
Aprender de incidentes reales
El equipo de producto de Managed SIEM se mantiene en contacto estrecho con nuestros defensores internos, especialmente con nuestro SOC. Juntos, revisamos incidentes reales para entender qué pasó, cómo entró el atacante y cómo nuestros clientes pueden prevenirlo la próxima vez.
No realizamos un análisis formal de causa raíz en cada caso, pero gracias a SIEM, a menudo tenemos una imagen clara de lo que ocurrió y de qué tan rápido respondimos.
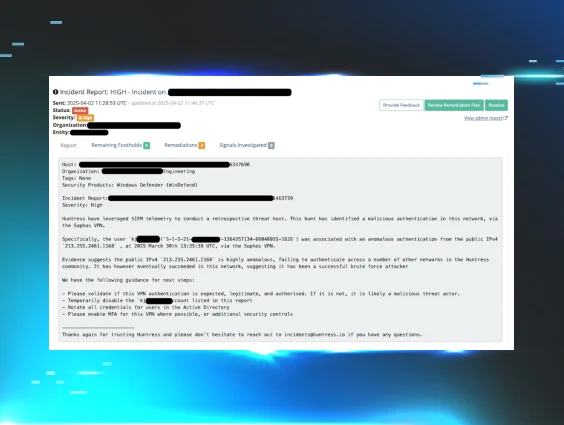
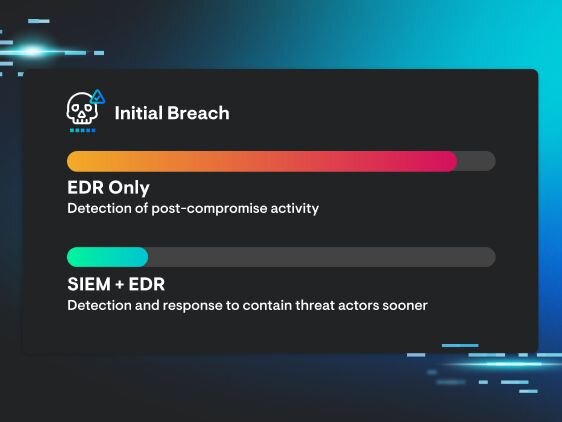
En un caso, nuestra Detección y respuesta para endpoints (EDR) gestionada detectó una infección de malware en curso. El SOC actuó de inmediato y la detuvo antes de que pudiera propagarse. Pero la historia no terminó ahí.
Usando registros de firewall y endpoints, Managed SIEM ayudó a confirmar que no se había filtrado ningún dato. Nos dio visibilidad histórica de los procesos y el comportamiento de red de ese endpoint, demostrando que la detección y respuesta rápidas habían contenido la amenaza antes de que se produjera algún daño.
Detectar lo que los eventos aislados pueden pasar por alto
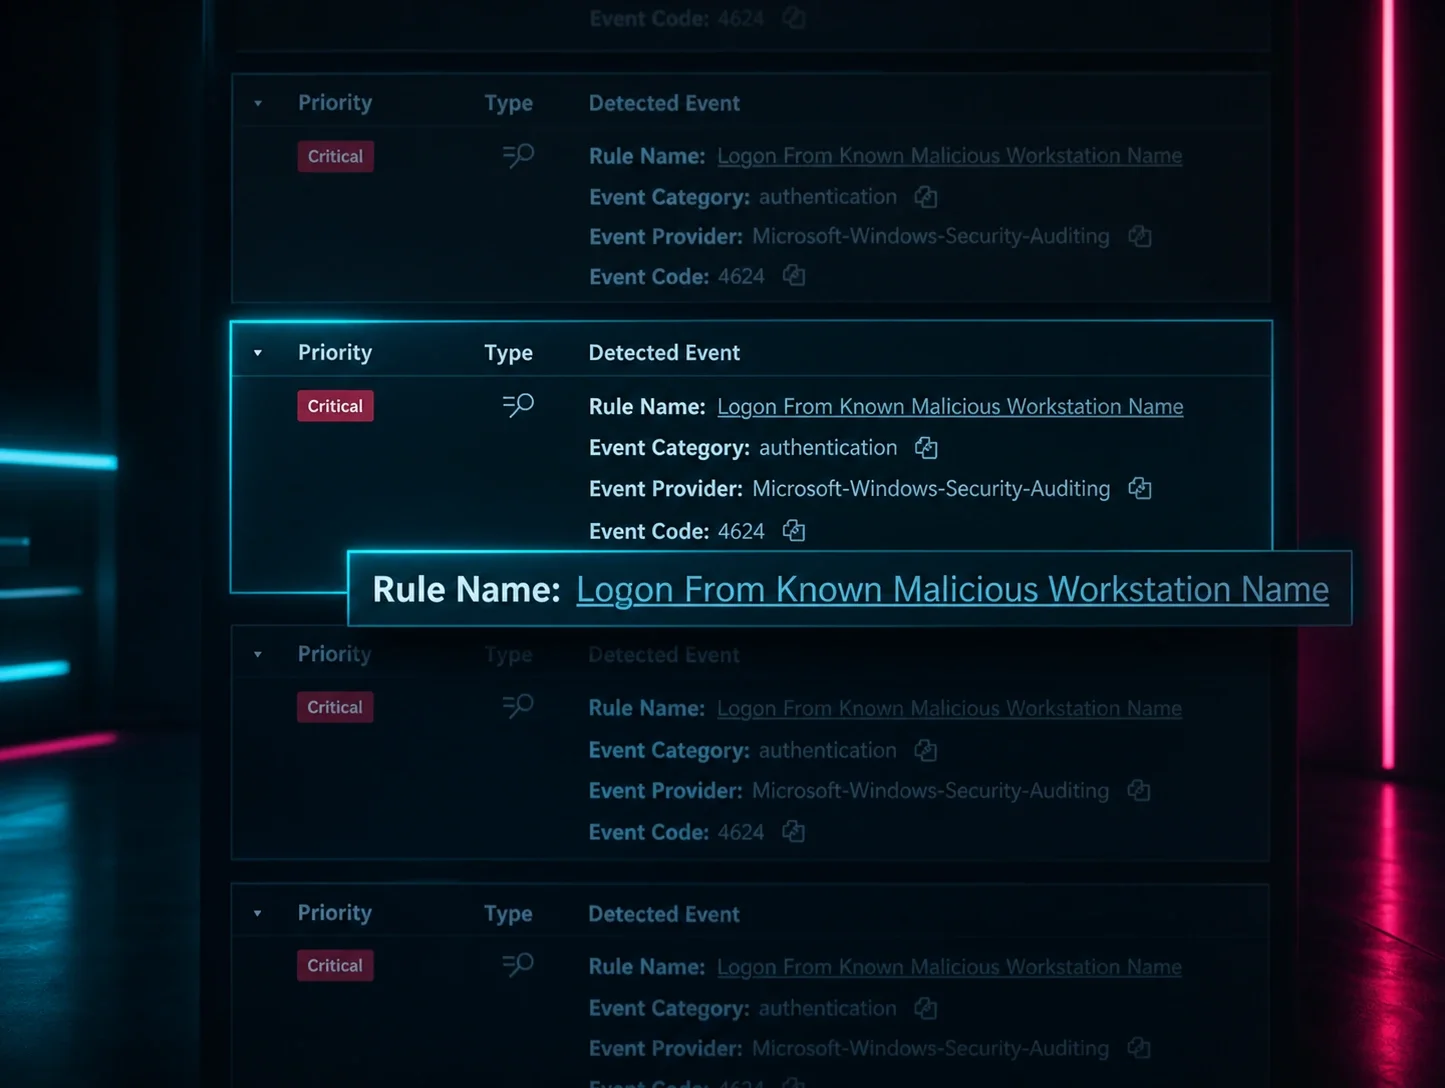
Por supuesto, Managed SIEM no es solo para análisis posteriores a los hechos. Nuestro equipo ha creado una biblioteca grande y creciente de detecciones basadas en las fuentes de registro compatibles y, lo que es más importante, reglas de correlación que conectan los puntos a través del tiempo, los sistemas y las señales.
Ya sea detectando intentos de fuerza bruta, reconocimiento de dominios o movimiento lateral, detectamos ataques que no se revelan en un solo evento.
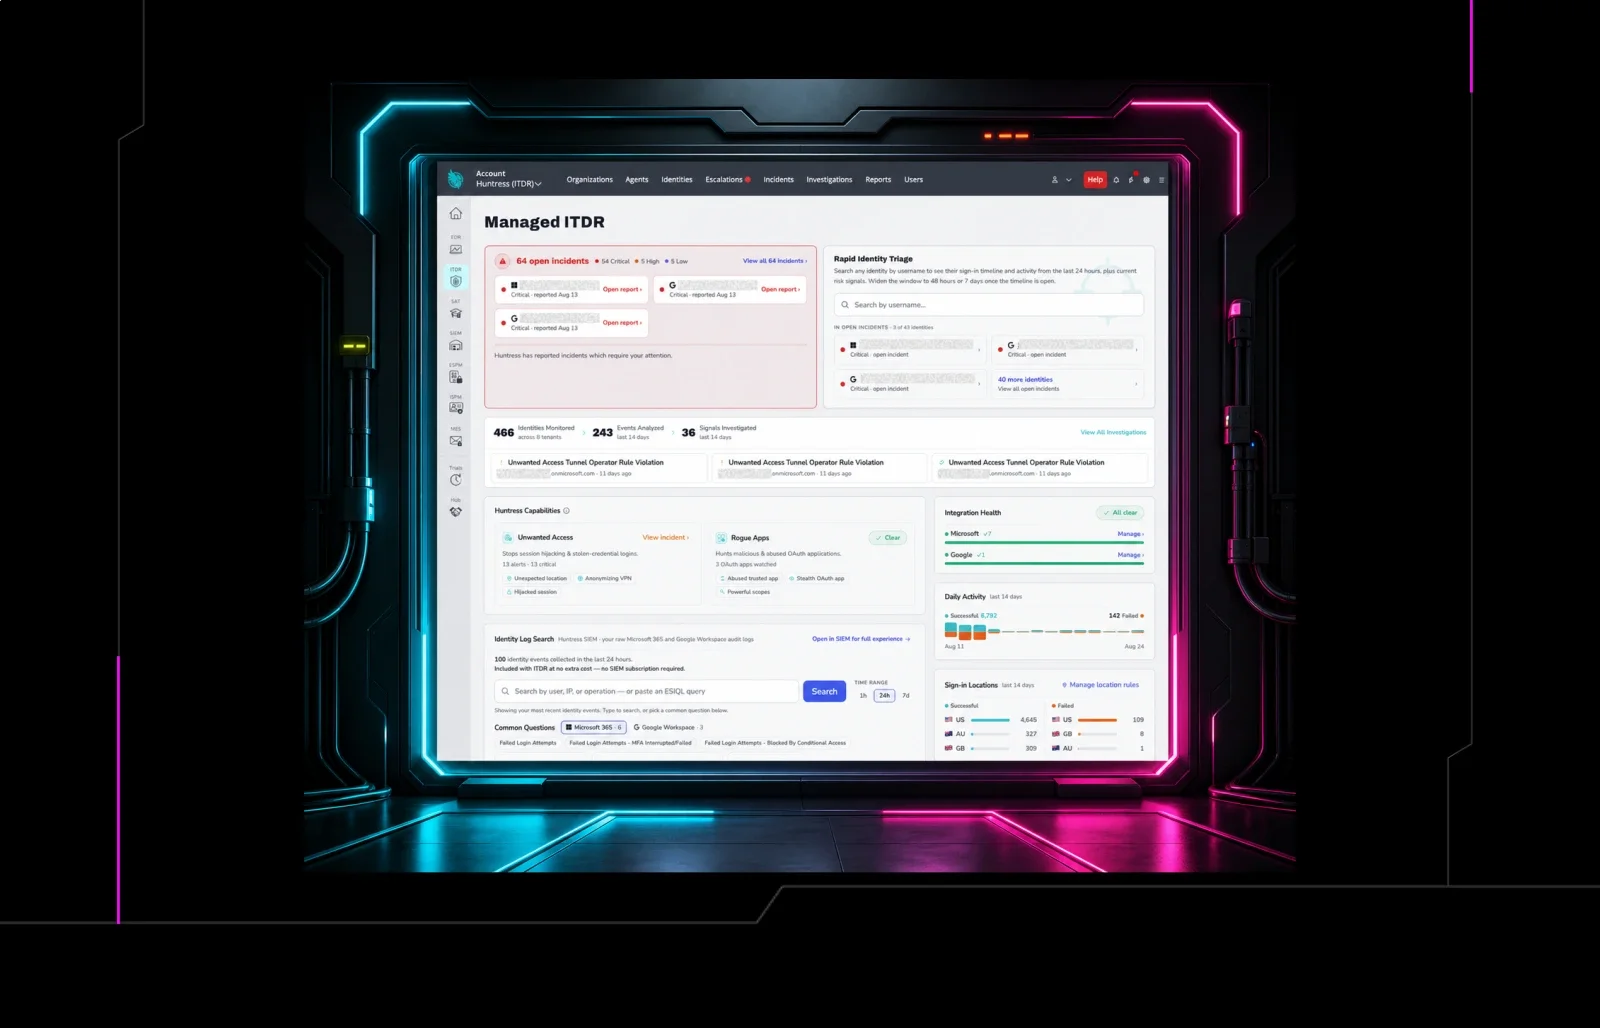
Y cuando se combina con Managed EDR y Managed Identity Threat Detection and Response (ITDR), Managed SIEM se convierte en parte de una defensa estrechamente integrada, que ofrece visibilidad integral de endpoints, identidades e infraestructura.
Un SIEM creado para equipos reducidos
Los SIEM tradicionales son ruidosos, lentos y costosos. Huntress Managed SIEM no lo es.
Creado por los mismos equipos que lo usan a diario, y ajustado para los equipos reducidos que más lo necesitan, entrega resultados reales de inmediato. Con una biblioteca creciente de detecciones de alta fidelidad y correlación avanzada entre tiempo, eventos y plataformas, ayuda a identificar amenazas complejas como ataques de fuerza bruta, reconocimiento y movimiento lateral antes de que se produzca algún daño.
Y no es solo SIEM de forma aislada. Combinado con EDR e ITDR, forma una defensa unificada que detecta lo que otros pasan por alto.
Velocidad, claridad y confianza cuando los minutos importan
Tu mayor competencia no es necesariamente el negocio al otro lado de la calle. Ahora es una organización cibercriminal que escala más rápido que nunca, usando las mismas herramientas que tú. Son ágiles, automatizados y despiadados. Por eso Huntress Managed SIEM te da una ventaja, con velocidad, claridad y confianza.
Porque cuando los minutos importan, y tus atacantes piensan como startups, no te puedes dar el lujo de tener un SIEM lento o silencioso.
Lee más
Artículos de DE&TH de Managed SIEM
- "Entraron a través de SonicWall. Luego trataron de eliminar todas las herramientas de seguridad"
- "De código a cobertura (Parte 4): Cazando SOAPHound - El patrón (!FALSE)"
- "De código a cobertura (Parte 3): SDFlags - El campo de registro que había estado ignorando y que desbloqueó la detección de rutas de ataque"
- "Explotación activa de la vulnerabilidad de criptografía insegura en Gladinet CentreStack/Triofox"
- "Múltiples RMM y el poder de un SOC gestionado"
- "De código a cobertura (Parte 1): La transformación OID que dificulta la detección de LDAP"
- "PeerBlight, la puerta trasera de Linux, explota React2Shell CVE-2025-55182"
- "Fortalecer el hipervisor: defensas prácticas contra el ransomware dirigido a ESXi"
- "Uso indebido de Velociraptor, Parte II: El ojo de la tormenta"