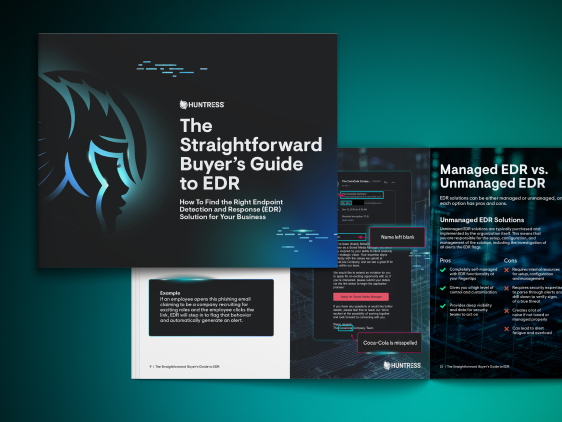
Tu guía completa sobre EDR que se adapta a tus necesidades.
Descarga tu Ebook
Todos los proveedores de EDR dicen que detienen las amenazas. Lo difícil es distinguir la protección real del panel que solo parece ocupado. Si eliges mal, terminas con alertas que nadie atiende.
Esta guía te da una forma confiable de comparar herramientas de EDR y elegir una que realmente proteja tus endpoints.
Características imprescindibles de un EDR
Detección real de comportamiento sospechoso, no solo firmas de malware conocidas
Respuesta rápida y guiada, aislamiento, remediación y pasos claros a seguir
Implementación ligera que no ralentiza los equipos ni a tu equipo de trabajo
Visibilidad de lo que pasó, para que puedas responder rápido a "¿qué tan grave es?"
Cómo evaluar a un proveedor
¿Quién investiga las alertas: tú o alguien de su equipo?
¿Cuánto ajuste se necesita antes de que baje el ruido?
¿Cómo es la respuesta en realidad a las 2 a. m.?
¿Puede escalar a todos los endpoints que administras?
Errores comunes
Comprar una herramienta que necesita un analista de tiempo completo que no tienes
Confundir una avalancha de alertas con una protección sólida
Ignorar el costo de operarla día a día
Cómo se ve un buen EDR
Managed EDR te da detección y respuesta respaldadas por un centro de operaciones de seguridad impulsado por IA que funciona 24/7, para que tengas la protección sin heredar un trabajo de monitoreo de tiempo completo. Descubre dónde encaja dentro de la plataforma de Huntress.
Descargar la guía y compra con los ojos bien abiertos.
Romper la cadena de ataque: cómo detener el ransomware antes de que empiece el cifrado
La nota de rescate no es el comienzo de un ataque: es la línea de meta. La mayoría de las fallas de seguridad ocurren porque los equipos se enfocan en el "estallido" en lugar de los precursores silenciosos. Este evento virtual descubre la ventana crítica entre la vulneración inicial y el bloqueo total.
Threat Hunting de siguiente nivel con Huntress Managed SIEM
Los hackers encuentran constantemente nuevas formas de burlar las defensas. Pero esta es tu nueva forma de detenerlos.
Huntress Managed SIEM lleva la caza de amenazas al siguiente nivel, y verás cómo en esta sesión exclusiva de 45 minutos para nuestros partners.
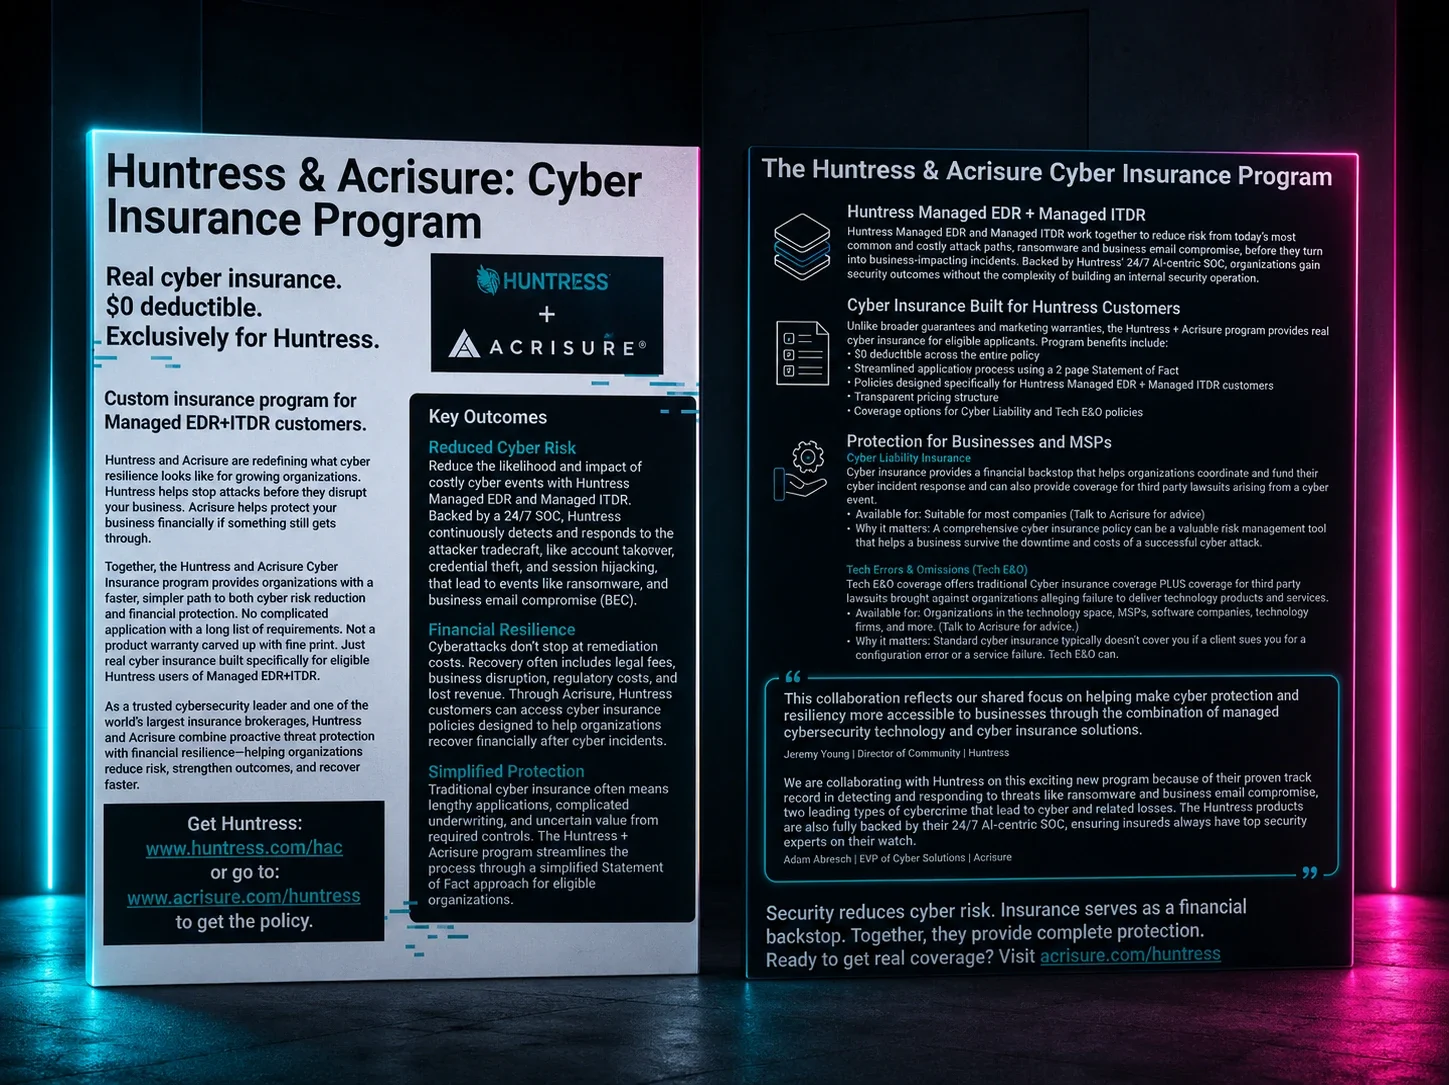
Huntress y Acrisure: programa de seguro cibernético
Huntress y Acrisure se han unido para darles a las organizaciones en crecimiento un camino más simple hacia la resiliencia cibernética, que combina protección proactiva con seguridad financiera.
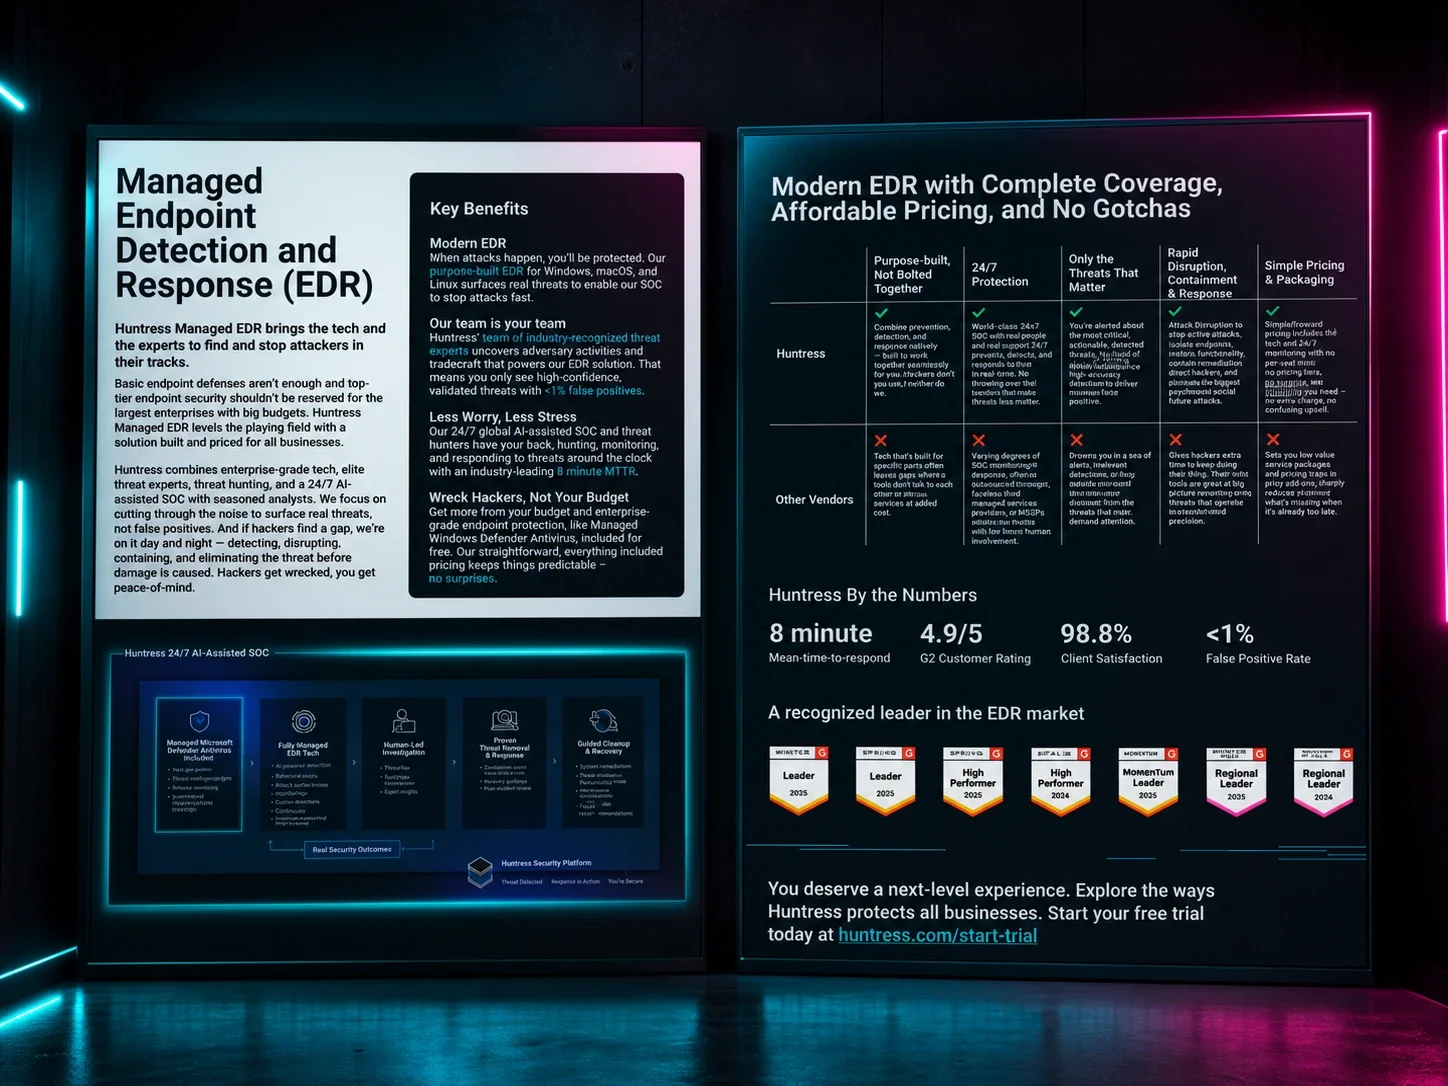
Huntress Managed EDR ofrece protección de endpoints de nivel empresarial completamente administrada, respaldada por nuestro equipo de expertos en amenazas reconocidos en la industria y el Huntress SOC global, disponible las 24 horas, los 7 días de la semana.
En busca de la paridad: el intento de lograr unidad entre plataformas
La paridad de funciones entre Windows, macOS y Linux suena simple en una hoja de ruta de producto. Construirla de verdad implica conciliar sistemas operativos fundamentalmente distintos. Así es como Huntress lo está abordando.
Nuevos rostros y funciones para ayudarte a evolucionar la caza
Los hackers se están volviendo más inteligentes y Huntress se está volviendo más grande. La plataforma entra a T4 con más de 30 nuevos miembros del equipo y las funciones y el soporte del SOC más sólidos en la historia de la empresa.
Los stacks de seguridad que funcionaban ayer se están volviendo obsoletos rápidamente. Huntress Managed Antivirus añade supervisión del SOC las 24 horas, los 7 días de la semana a la protección de endpoints, y ya está disponible para los socios y sus clientes.
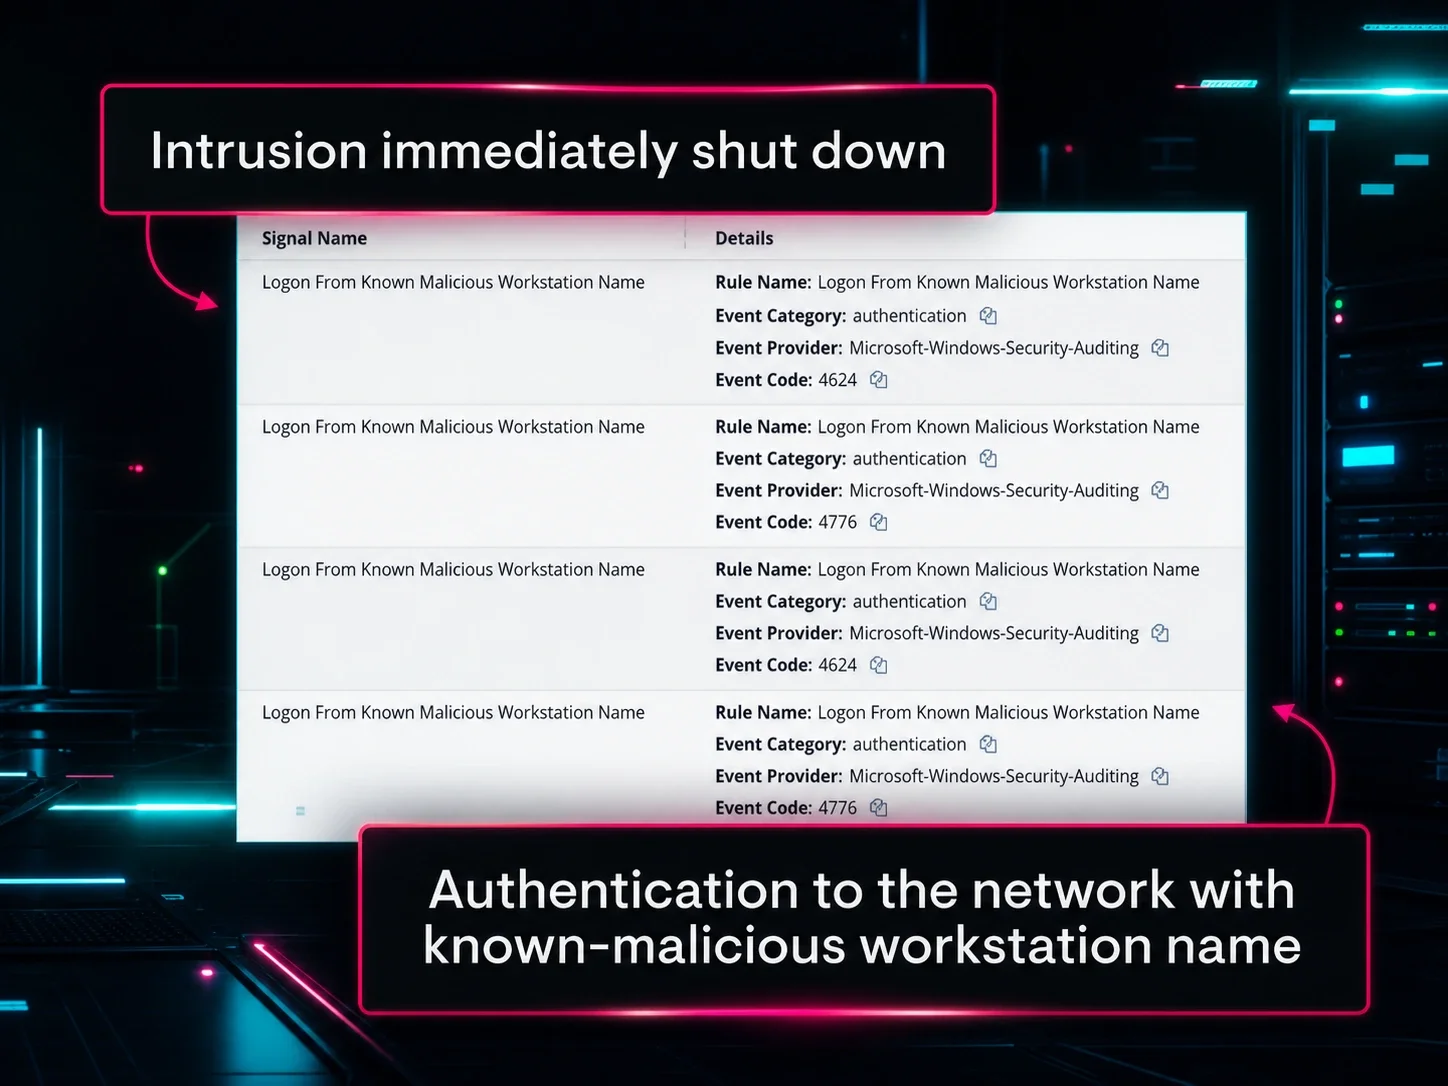
¿Adónde crees que vas? Cómo Huntress aborda el movimiento lateral
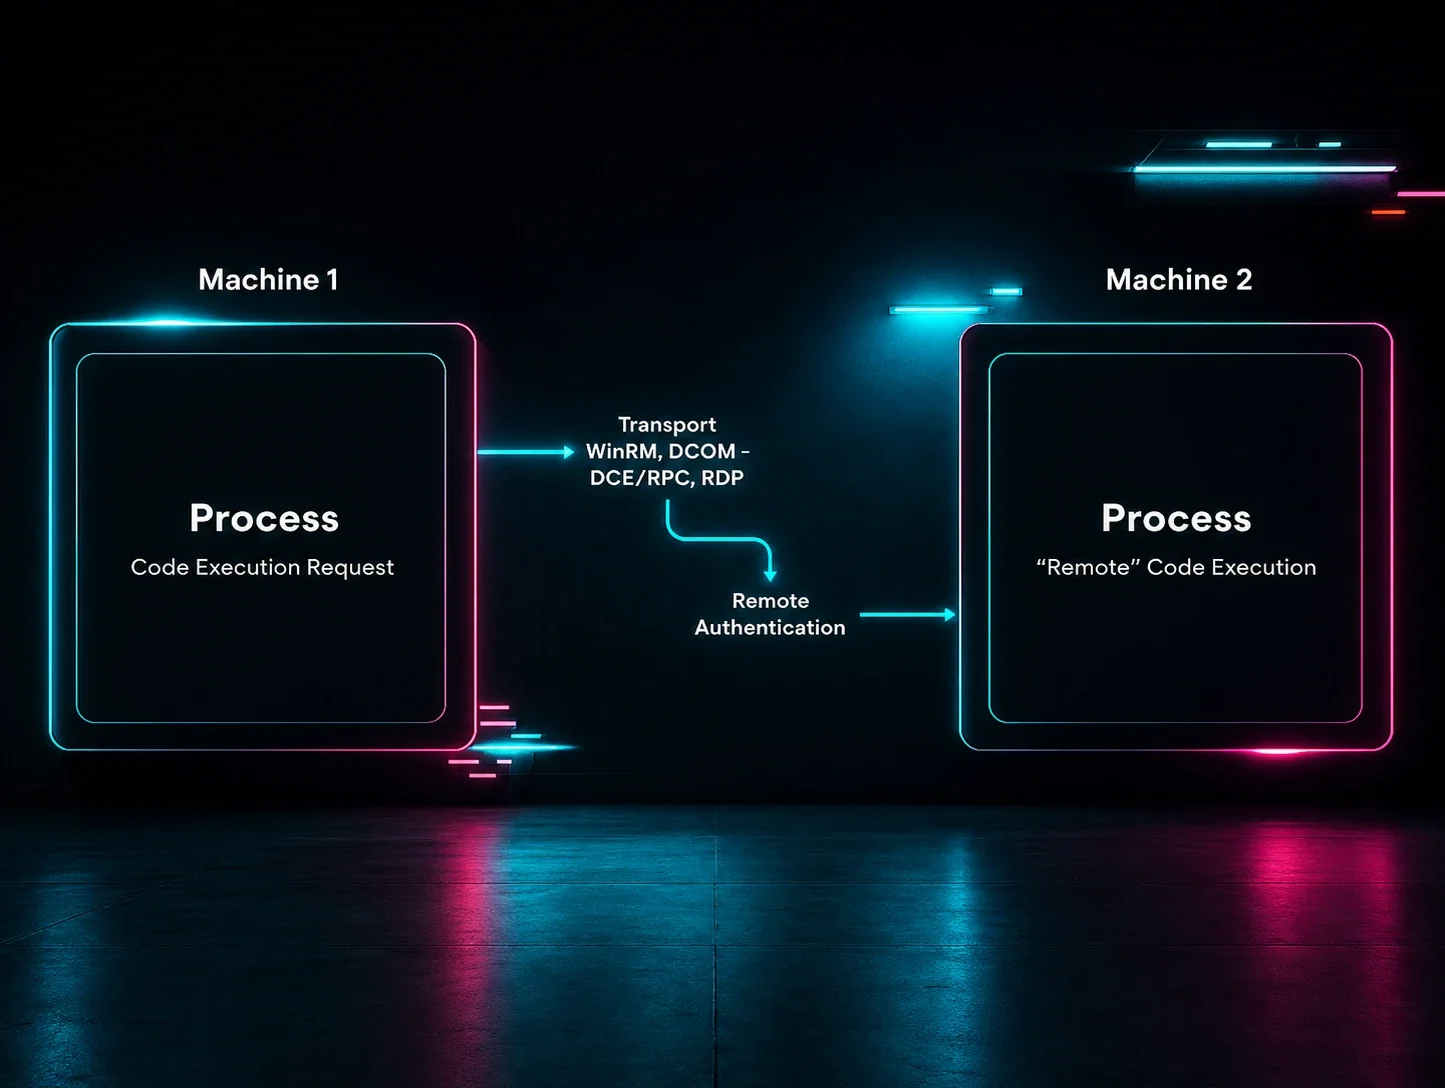
Una vez que los atacantes están dentro, el movimiento lateral es cómo profundizan un compromiso y hacen que la eliminación sea mucho más difícil. Esto es exactamente cómo Huntress lo detecta y lo interrumpe antes de que se propague.
Haz que tus herramientas de seguridad de Microsoft cobren vida con Huntress
Microsoft ha avanzado mucho en seguridad, y Huntress está diseñado para complementarlo. Así es como Huntress trabaja junto con las herramientas de seguridad nativas de Microsoft para detectar lo que Defender por sí solo puede pasar por alto.
[PH] Más información sobre phishing
[PH] Huntress ofrece todo lo que buscas en una herramienta de seguridad, diseñada pensando en las necesidades únicas de los equipos de TI y seguridad subcontratados.
Los intentos de phishing pueden aparecer como mensajes de tu banco, tu jefe, tus proveedores de servicios o incluso el gobierno. Un solo clic de un usuario puede comprometer toda una red y, sin querer, permitir que los hackers implementen ransomware, roben información o algo peor.
La mediana del tiempo que tarda un usuario en hacer clic en un enlace e ingresar información es menos de 60 segundos. Con un tiempo de respuesta tan rápido, no sorprende que el phishing sea uno de los métodos preferidos por los hackers. (Informe de Verizon sobre filtraciones de datos de 2024)