

Actualización 26/1/2020: MITRE asignó CVE-2020–7984 para esta vulnerabilidad.
Actualización 12:55 p. m. 24/1/2020: ¡SolarWinds lanzó dos parches urgentes para las vulnerabilidades! Puedes encontrar estos parches en su sitio de soporte. Según la documentación, estos parches urgentes desactivan temporalmente la función de importación automática de dispositivos de N-central. Una versión futura volverá a habilitar la función.
• 12.1 SP1 HF5: https://community.solarwindsmsp.com/Support/Software-Downloads/MSP-N-Central/MSP-N-central-12-1-SP1-HF5
• 12.2 SP1 HF2: https://community.solarwindsmsp.com/Support/Software-Downloads/MSP-N-Central/MSP-N-central-12-2-SP1-HF2Actualización 10:58 a. m. 24/1/2020: SolarWinds publicó algunas instrucciones de mitigación para eliminar las credenciales del servicio N-central. Esto debería borrar las contraseñas que los atacantes pueden extraer usando la vulnerabilidad Dumpster Diver. Como ocurre con la mayoría de las mitigaciones, esto conlleva cierto impacto en los servicios normales (consulta las instrucciones para más detalles). Sin embargo, creemos que vale totalmente la pena aplicar estas mitigaciones hasta que se publique un parche.
Actualización 24/1/2020: Hemos estado en contacto estrecho con el equipo de SolarWinds N-central y su liderazgo ejecutivo. Se están tomando esta vulnerabilidad muy en serio y entienden el impacto que su explotación tendrá en sus clientes. Están trabajando sin descanso para implementar y probar un parche, y esperan que esté disponible para el final del día.
Cuando el parche esté listo, podrán actualizar a sus clientes de cloud de inmediato, pero los clientes que usen la versión on-premises deberán aplicar el parche, así que sigue revisando las actualizaciones y ten a tus equipos listos para actualizar tus sistemas cuando el parche esté disponible.
Publicación original
Gracias al esfuerzo de varios socios MSP, nuestro equipo recibió una notificación sobre una vulnerabilidad zero-day publicada en Packet Storm para SolarWinds N-central. En esta publicación, el ingeniero Justin Oberdorf señaló que el producto totalmente parchado permitiría que un usuario no autenticado realizara varias acciones alarmantes. Estas incluían registrar agentes y extraer las configuraciones de los clientes, que pueden contener credenciales de Active Directory en texto plano.
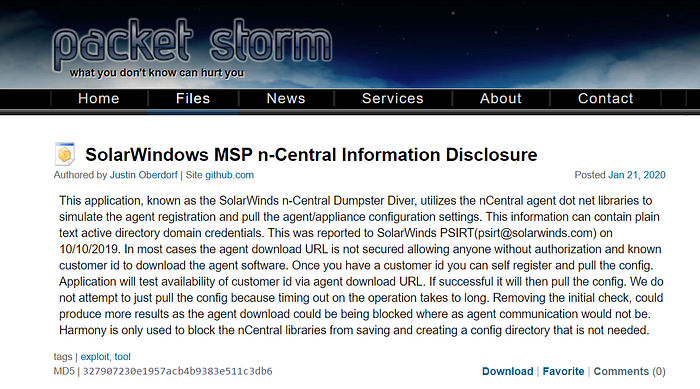
Con la ayuda de la comunidad de Huntress, ahora confirmamos que este exploit funciona como se describió y pudimos recuperar la contraseña de administrador de dominio que nuestro socio tenía almacenada en la configuración de Agent & Probe del producto. Todavía no sabemos de un parche para este problema, pero actualizaremos esta información en cuanto sepamos algo más.
No dudes en publicar tus preguntas en r/MSP.
Cómo se desarrollaron los hechos
El 21 de enero de 2019 se publicó el artículo de Packet Storm mencionado anteriormente. Según el artículo, esto ocurrió después de que transcurriera un período de divulgación responsable de 90 días.
Esto fue reportado a SolarWinds PSIRT([email protected]) el 10/10/2019.
Casi de inmediato, la noticia se volvió a publicar en redes sociales mediante servicios automatizados como el siguiente:
Dentro del artículo había un enlace a una prueba de concepto (PoC) que le da al personal de TI novato (y a los hackers novatos) la capacidad de explotar fácilmente esta vulnerabilidad. El mismo código también se publicó en el repositorio de GitHub de Justin:
Poco después, tanto el artículo de Packet Storm como el repositorio de GitHub se dieron de baja. No tenemos ningún contexto sobre por qué sucedió esto.
A pesar de que estos recursos se dieron de baja, descubrimos que al menos media docena de personas tenía acceso a los archivos originales. También fue un recordatorio humillante de que internet no olvida las cosas con facilidad.
Contenido de la prueba de concepto
Dentro del archivo de la PoC había dos capturas de pantalla censuradas que mostraban la capacidad de fuerza bruta sobre el ID de cliente y las configuraciones extraídas.
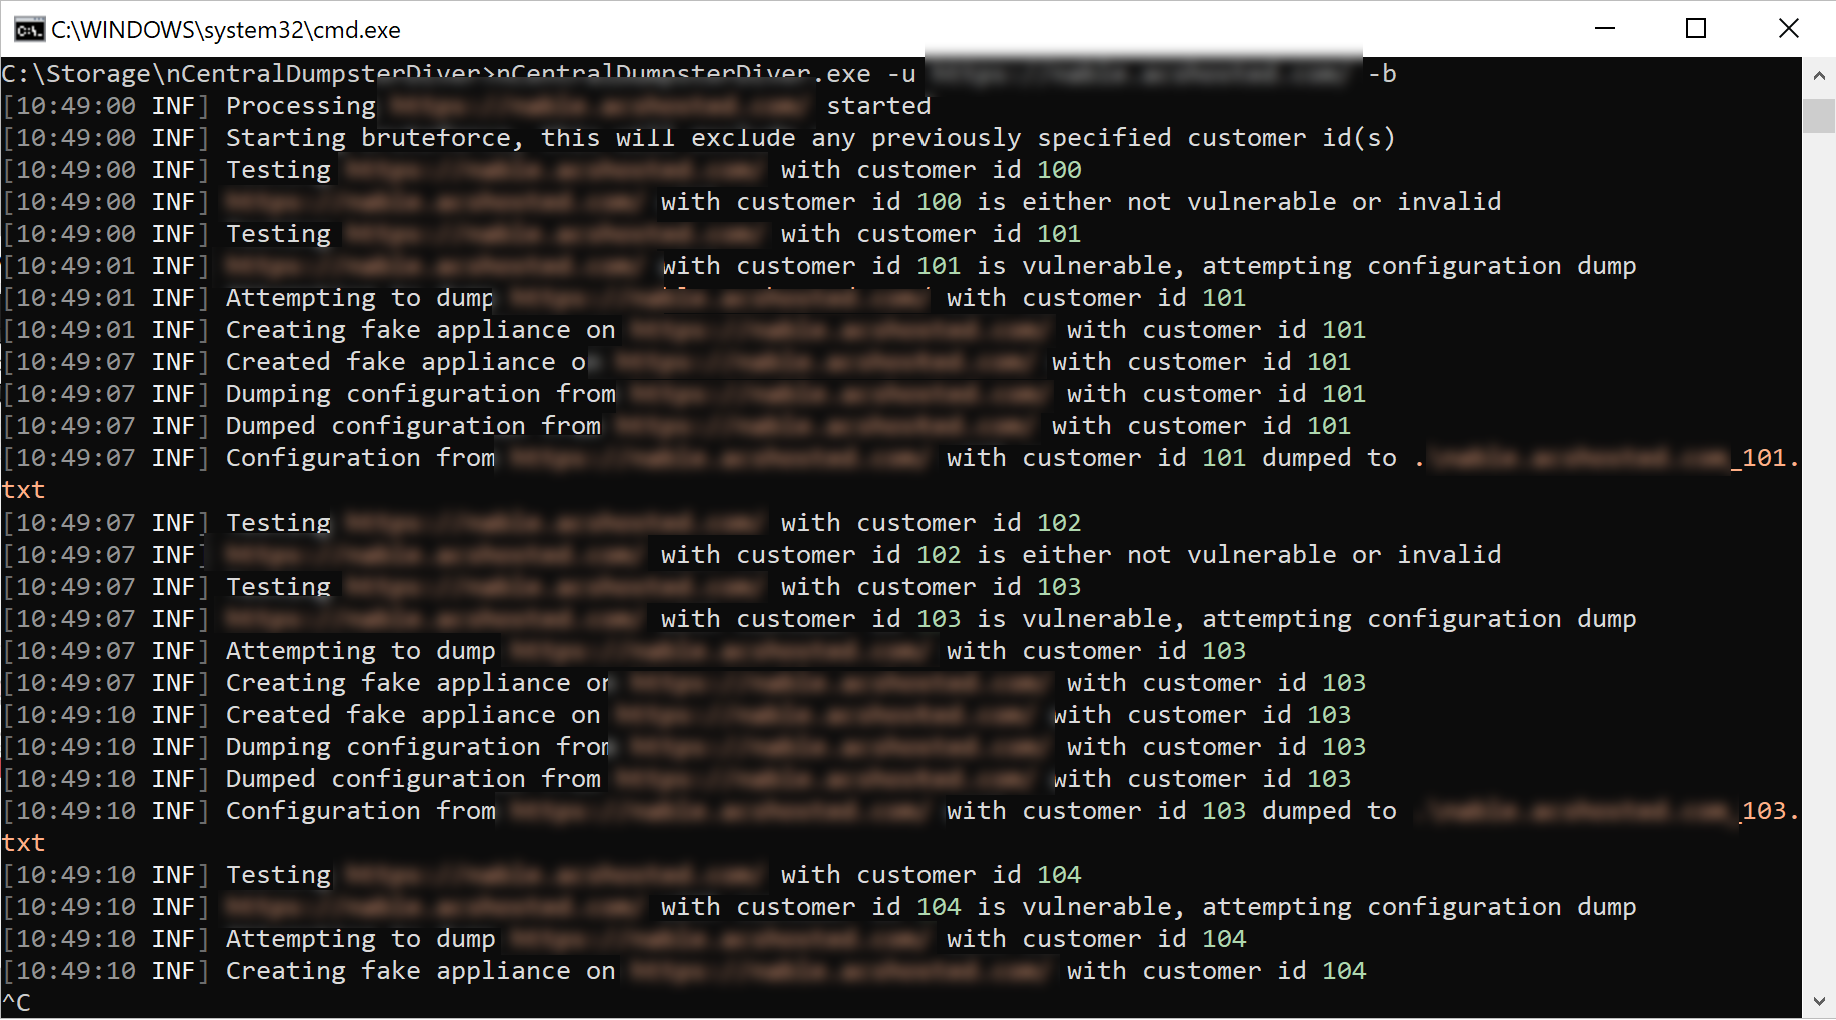
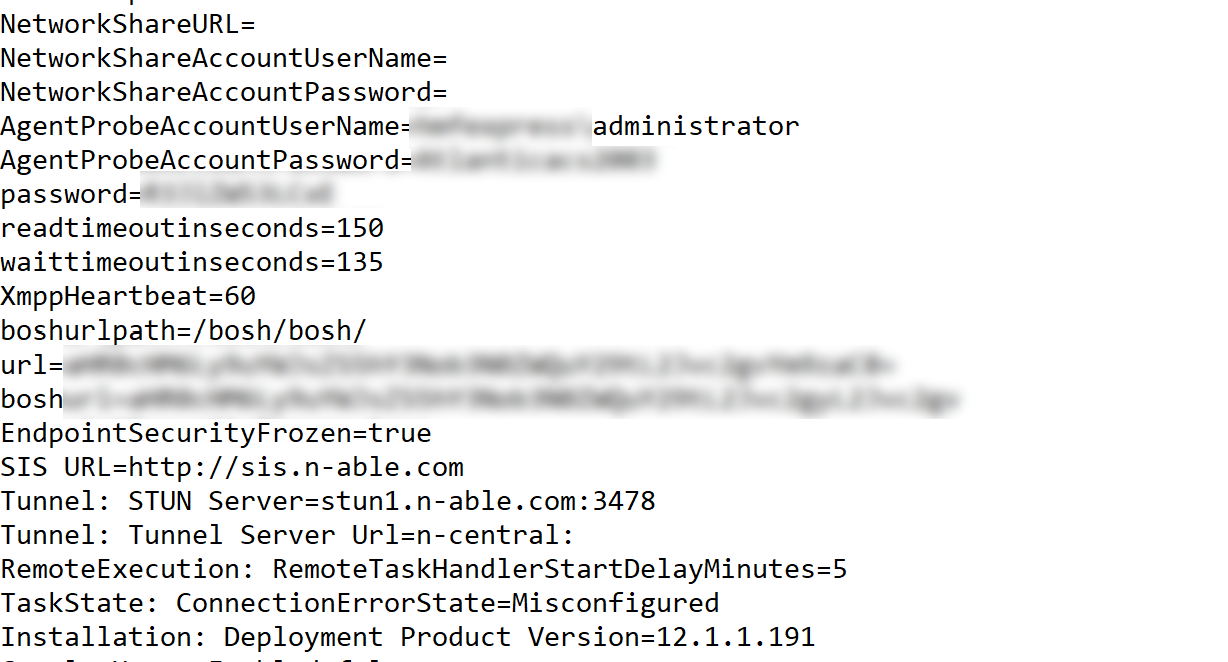
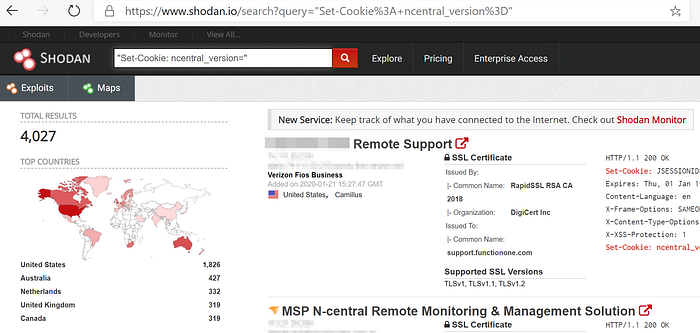
Además, había una captura de pantalla que mostraba cómo un hacker podría encontrar estos servidores vulnerables en línea usando Shodan. Para quienes no conozcan el servicio Shodan, pueden ver este excelente episodio de Tradecraft Tuesday con el superhéroe de YouTube Tom Lawrence. No hace falta decir que más de 4.000 resultados es bastante inquietante.
Cómo validamos la vulnerabilidad
A las pocas horas de recibir el código fuente de la PoC de dos socios MSP, el equipo del SOC de Huntress terminó su revisión y entendió cómo desencadenar la vulnerabilidad.
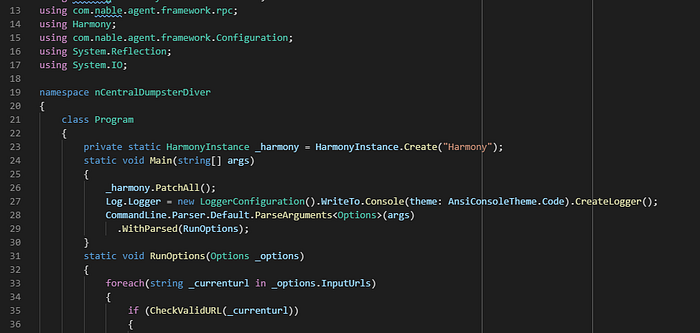
Con una PoC compilada, trabajamos de cerca con uno de nuestros socios para determinar si la vulnerabilidad realmente existía y qué riesgos enfrentaría la comunidad de MSP si esto fuera cierto.
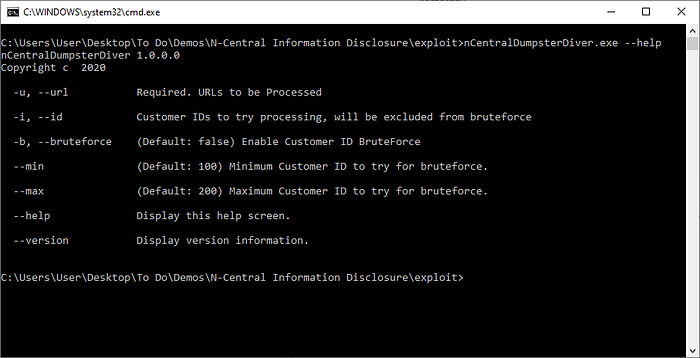
En lugar de usar la capacidad de fuerza bruta, decidimos apuntar de manera más quirúrgica a un solo ID de cliente.
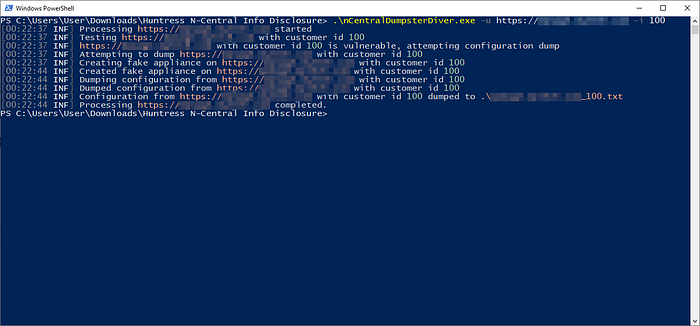
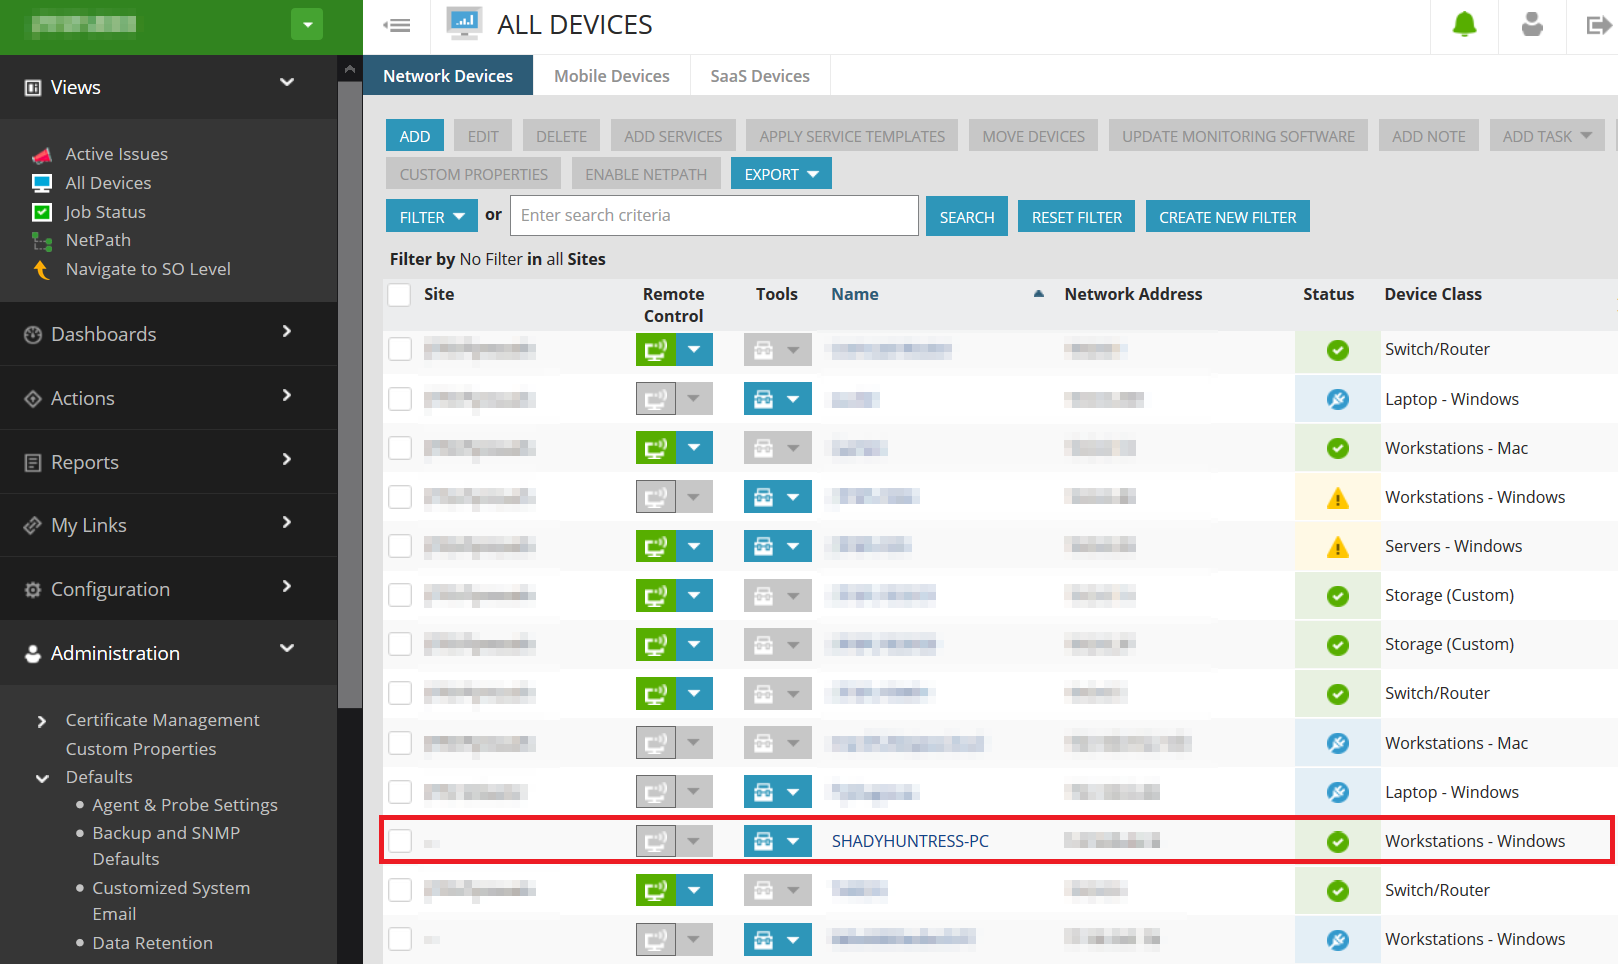
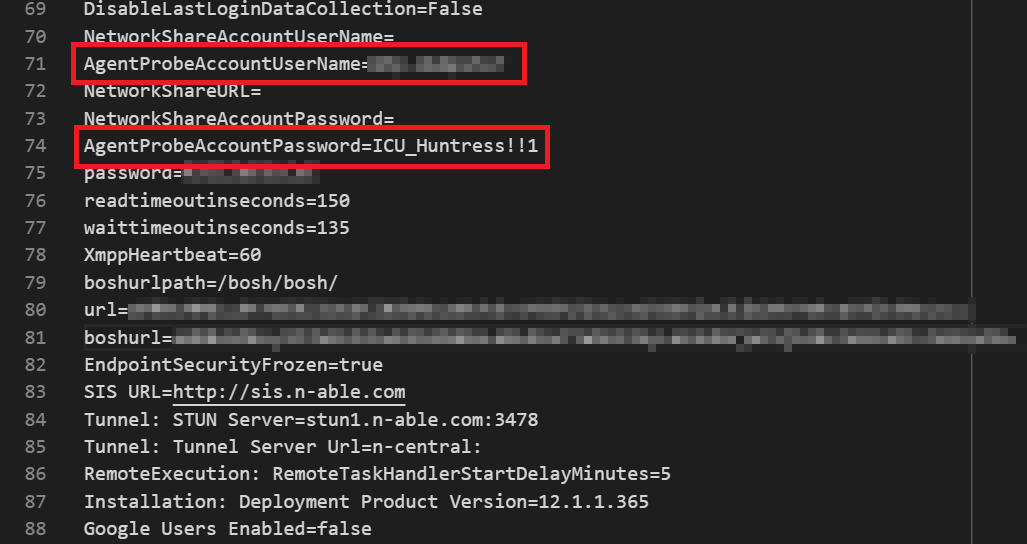
En menos de 30 segundos, nuestro agente falso de Windows se registró en su panel y descubrimos las credenciales de administrador de dominio que habíamos guardado en la configuración de Agent & Probe de este cliente. Todo el esfuerzo tomó ~3 horas, la mitad del tiempo que llevó publicar este aviso. No hace falta decir que esta situación es bastante crítica.
Acciones de mitigación
A nuestro socio le preocupaba que los hackers (u otros MSP) ya hubieran extraído sus nombres de usuario y contraseñas, así que decidió deshabilitar todas las cuentas almacenadas en N-central por precaución. También cambió a cada cliente a un nuevo conjunto de credenciales no vinculadas a una cuenta de dominio, como medida provisional hasta que la vulnerabilidad se corrija.
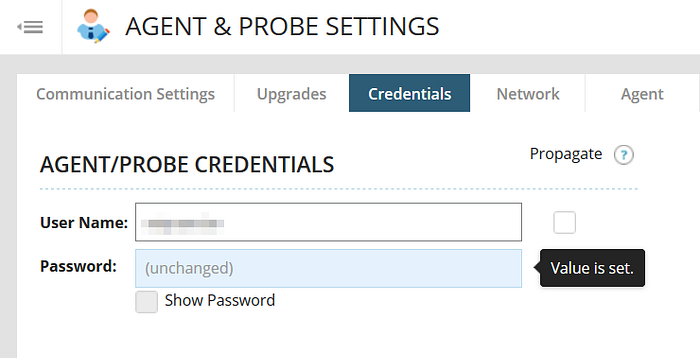
También podrías considerar bloquear el acceso a internet del RMM, aunque esto probablemente afecte bastante la productividad. Dicho esto, le pedimos una guía más formal al equipo de SolarWinds y la compartiremos en cuanto sepamos algo.
Nuestra conclusión
La comunidad de MSP ha estado muy activa últimamente y todavía no hemos terminado la conclusión de Bishop Fox. Dennos un momento para ponernos al día 😉