

En un encuentro poco común, nos encontramos interactuando directamente con un cibercriminal que nos llevó por un laberinto en la Dark Web. Pero antes de entrar en detalles, así está la historia hasta ahora.
Lo último hasta el 10 de febrero de 2020
El equipo de Huntress supo recientemente que una persona presuntamente vinculada a la cuenta w0zniak fue arrestada en Atlanta. Recibimos esta información poco después de publicar nuestro blog, y aquí hay algunas actualizaciones clave:
Amenazas internas: w0zniak era un exempleado descontento de la MSP
Según la declaración jurada de la denuncia penal, w0zniak probablemente sea el alias de Torum perteneciente a Marquavious Britt, quien trabajó para la MSP víctima hasta que fue “despedido por no completar las tareas que se le asignaron”.
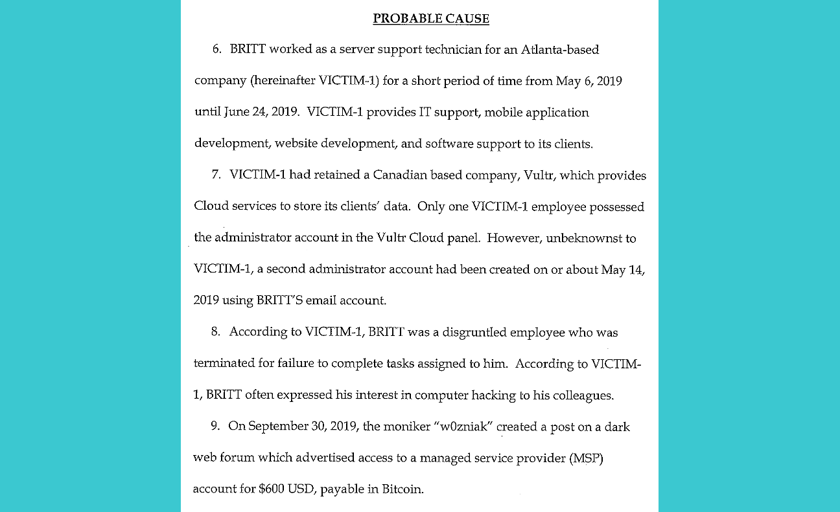
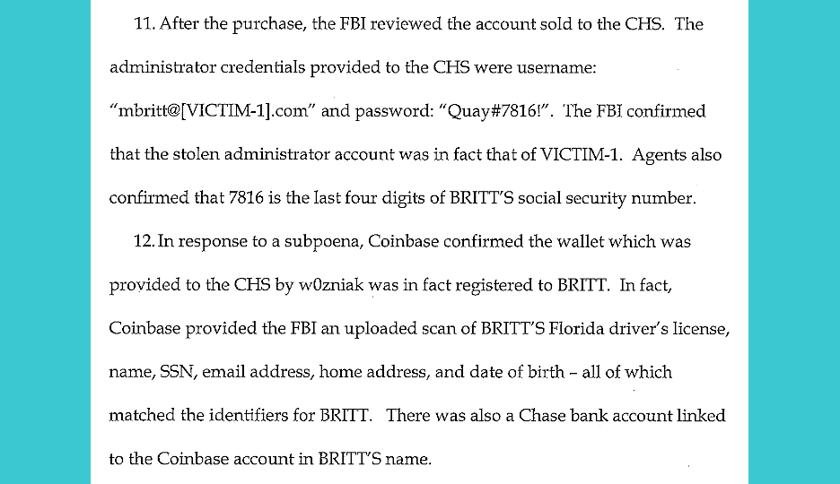
Lo que resulta especialmente interesante es que la cuenta de Vultr vendida por w0zniak pertenecía a Marquavious Britt e incluía los últimos cuatro dígitos del número de seguro social de Britt en la contraseña. Además, la cuenta de Coinbase que recibió el pago por el acceso a la MSP estaba registrada a nombre de Britt, con su número de seguro social, dirección y fecha de nacimiento. Suena a que:
- w0zniak no tenía la mejor seguridad operacional en línea
- las MSP necesitan auditar de cerca las cuentas de administrador después de que los empleados se van
Algunos hackers de la Dark Web no están nada contentos con nuestro trabajo
Desde que se publicó nuestra historia, hemos visto a hackers advertirse entre ellos sobre con quién hablan y qué ven. Están en alerta máxima, sabiendo que sus actividades turbias están siendo observadas.
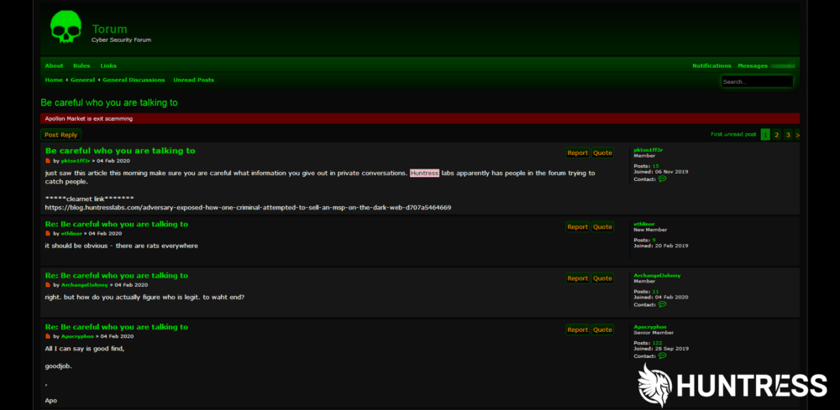
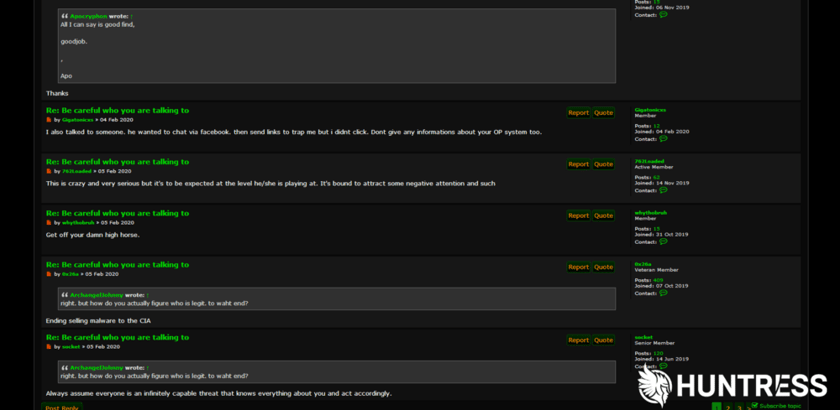
La seguridad siempre será un juego del gato y el ratón, pero ese juego no tiene que ser damas chinas. Jugar ajedrez probablemente empieza con un enfoque ofensivo hacia la defensa.
Si Britt es el responsable, w0zniak es un hombre
Mientras escribíamos este blog, definitivamente nos divertimos imaginando a nuestro hacker como una mujer. Fue un ejercicio de pensamiento interesante que nos retó a dejar de lado nuestras ideas preconcebidas. Sin embargo, no todos estuvieron de acuerdo con nuestra decisión.
Al final del día, solo nos alivia ver que un criminal más tendrá su día en la corte. Las MSP son cada vez más vulnerables a los hackers en la Dark Web. Este blog fue solo otro ejemplo de nuestro compromiso de proteger a las MSP y mantenerlas seguras.
• • •
Publicación original del 4 de febrero de 2020
Piensa en todas las cosas que puedes comprar y hacer en la web oscura.
La mayor parte de lo que se ve en la web oscura existe porque está impulsada por el anonimato. Si bien hay un argumento a favor de la libertad de expresión que impulsa parte de la web oscura, la mayoría de lo que vemos y escuchamos son actividades nefastas de hacktivistas y un creciente submundo de cibercrimen organizado. Pero a menudo nos enteramos de los hechos después de que la actividad criminal ya ocurrió.
En un encuentro poco común, nos vimos directamente interactuando con uno de estos cibercriminales. Sigue leyendo para ver cómo nuestros propios Kyle Hanslovan, Chris Bisnett y John Ferrell se adentraron en la web oscura con un encuentro de primera mano con un atacante.
La venta del día
En octubre, Datto identificó a un actor de amenazas mediante sus prácticas habituales de monitoreo de la web oscura. Este cibercriminal, conocido por su alias en Torum como “w0zniak”, fue visto vendiendo acceso al panel de control VPS de un MSP en la web oscura por $600 BTC.
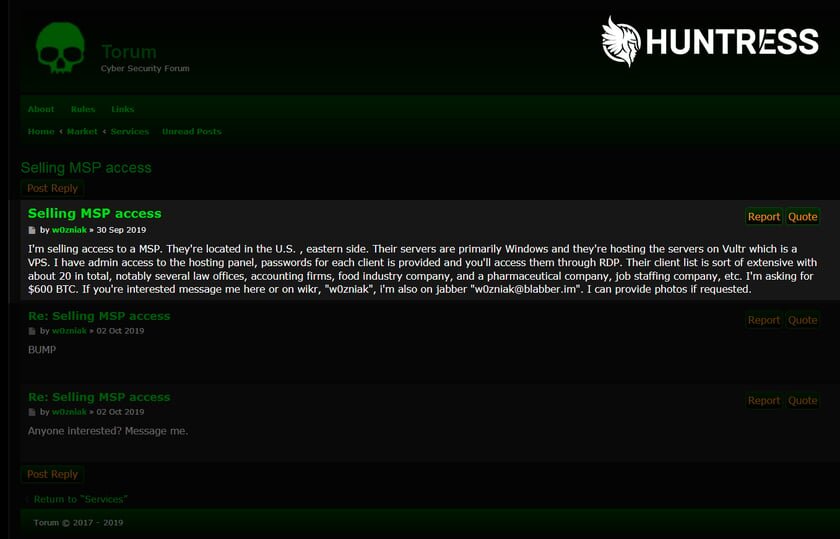
“Estoy vendiendo acceso a un MSP. Están ubicados en EE. UU., en la zona este… Pido $600 BTC. Si te interesa, escríbeme aquí o en wikr… también estoy en jabber. […] Puedo dar fotos si las piden.”
Estamos viendo a una mujer de negocios en acción. Está planteando sus condiciones: fijando el precio, dando información de contacto y evidencia para generar confianza. Pero, ¿qué tipo de mujer de negocios es? ¿Cuáles son sus motivaciones? ¿Se trata solo de un pago rápido, o hay algo más detrás de sus planes?
Por supuesto, el objetivo principal era identificar y ayudar al miembro afectado de nuestra comunidad. Pero, como defensores cibernéticos con una curiosidad desmedida, nuestro objetivo secundario era entender mejor con quién estábamos tratando para poder “conocer a nuestro atacante”. No todos los días tenemos la oportunidad de hablar directamente con un cibercriminal. Esta fue nuestra oportunidad de aprender más sobre sus motivaciones y tácticas.
Antecedentes
Retrocedamos un momento para ver cómo llegamos hasta aquí.
Siempre hemos creído en el poder de la colaboración, y claramente no somos los únicos. En julio de 2019, nuestro propio vicepresidente del Huntress SOC, John Ferrell, y el CISO de Datto, Ryan Weeks, se reunieron para idear formas de proteger mejor a nuestras comunidades. Esta conversación se amplió rápidamente para incluir tanto a nuestro equipo del Huntress SOC como al equipo de seguridad de Datto, lo que resultó en la creación de un canal de Slack para facilitar la colaboración. Esto se convirtió en el primer MSP-ISAC de base comunitaria, y así establecimos un medio para que los proveedores de la comunidad MSP compartieran lo que habían visto y colaboraran entre sí.
Lo que todos los miembros de nuestra comunidad han aprendido a lo largo de décadas combinadas en seguridad es que compartir inteligencia es una de las formas mejores y más eficaces de que todos nos mantengamos un paso adelante de los atacantes.
Esta historia es un ejemplo perfecto de trabajo en equipo. Y la gran conclusión es que trabajar juntos nos permite no solo encontrar y resolver amenazas, sino también identificar nuevos patrones de comportamiento y métodos de los cibercriminales. Al final, esto nos hace mejores a todos para protegernos a nosotros mismos y entre nosotros contra un tipo de adversario potencialmente nuevo.
Reconocimiento
Bueno, ya basta de celebraciones; volvamos a la historia.
Datto, uno de los miembros fundadores del MSP-ISAC, encontró la publicación de Torum que se mostró arriba y se la enseñó al resto del MSP-ISAC. Dado nuestro trasfondo en operaciones cibernéticas en la NSA, ver esto nos puso en alerta y nos motivó a ir con todo para frustrar a este atacante.
Empezamos a husmear, observamos las publicaciones siguientes y se hizo evidente que nuestro adversario es una persona que busca formas de hacer crecer y desarrollar su negocio. Esta siguiente publicación deja claro que ella ha dominado cómo comprometer departamentos de TI y proveedores de servicios administrados, pero quiere formar un equipo que ayude con el cifrado.
De hecho, rechazó a alguien que se ofreció a trabajar con ella porque quería a alguien dispuesto a trabajar en una estrategia a largo plazo. Esta es una persona que busca el anillo en el dedo, no solo una aventura de una sola vez.
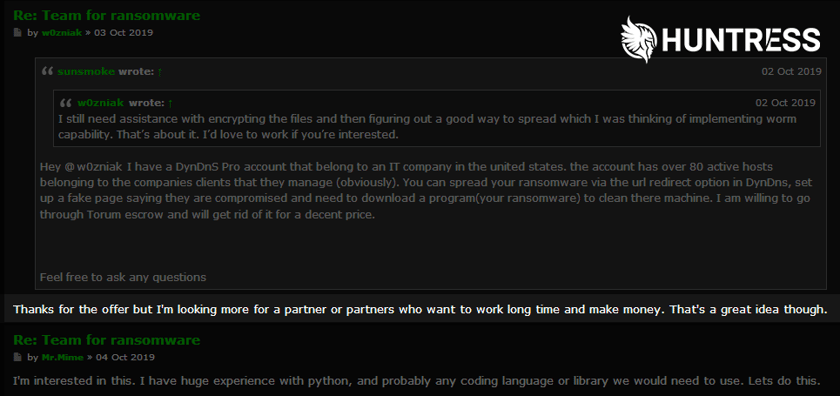
“Gracias por la oferta, pero estoy buscando más bien un socio o socios que quieran trabajar a largo plazo y ganar dinero”.
Involucrando a nuestro adversario
Sabíamos que era fundamental sonar creíbles para lograr que la atacante hablara. Así que nos pusimos nuestras sudaderas negras con capucha y nos lanzamos a una negociación táctica.
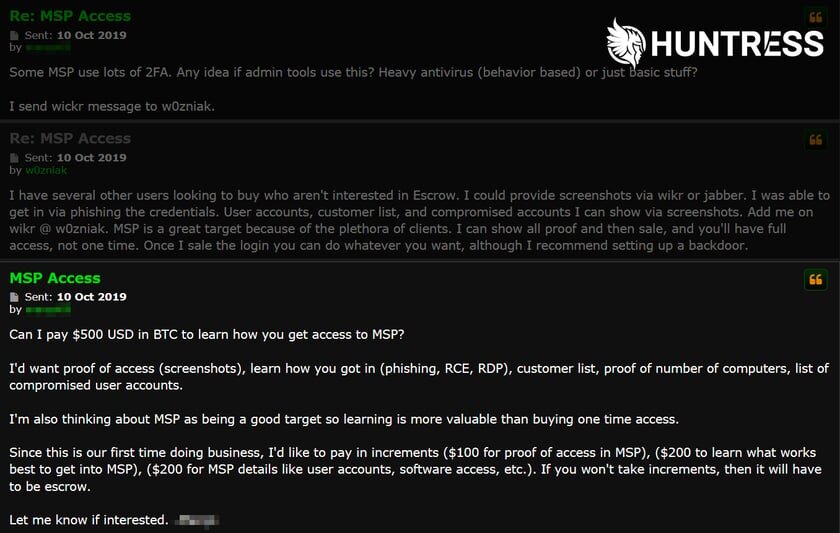
Nuestra oferta falsa:
- Prueba de acceso con toda la información por adelantado: no teníamos ninguna intención de pagar, pero ¿sería posible extraer pistas que nos llevaran de vuelta a nuestra víctima MSP o a uno de sus clientes sin entregar un solo centavo?
- Bajamos a $500 en BTC, pero queríamos aprender cómo obtener acceso, no solo obtener el acceso en sí. Recuerda, nuestro objetivo secundario es entender más sobre nuestro adversario.
- Y por último, los términos de pago del trato.
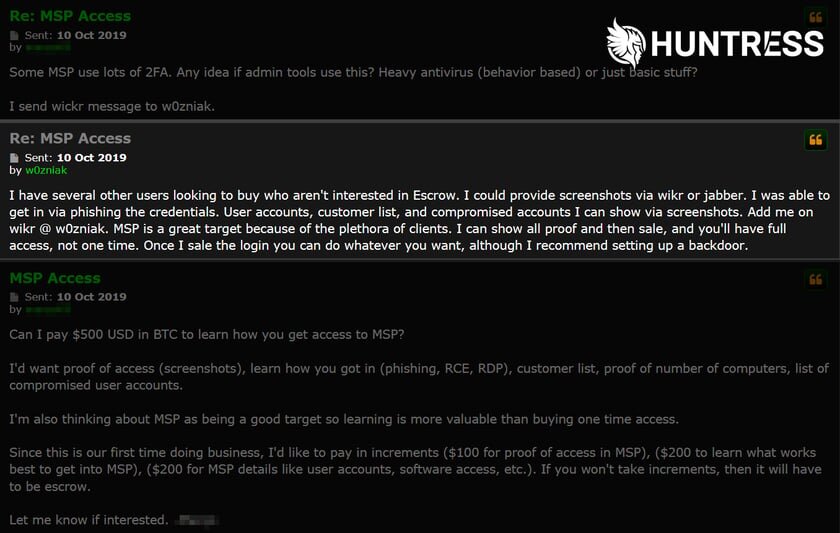
Éxito: ¡ella respondió! Y lo más importante, la estamos atrayendo para que nos dé detalles importantes.
“Pude entrar mediante phishing de las credenciales. Puedo mostrar cuentas de usuario, lista de clientes y cuentas comprometidas mediante capturas de pantalla…. MSP es un gran objetivo por la cantidad de clientes”.
Conversaciones privadas
¡Funcionó! Estábamos chateando con ella en Wickr, fingiendo cerrar el acuerdo comercial. Nuestra intención era redactar nuestras respuestas de forma convincente para que nos diera suficientes detalles y así poder identificar lo antes posible al MSP afectado, para que pudiera comenzar la remediación.
Nos envió una captura de pantalla de lo que había comprometido. Wickr le habría notificado a w0zniak si hubiéramos tomado una captura de pantalla "dentro de la app", así que recurrimos a la siguiente mejor opción: una foto de nuestro teléfono. 😉
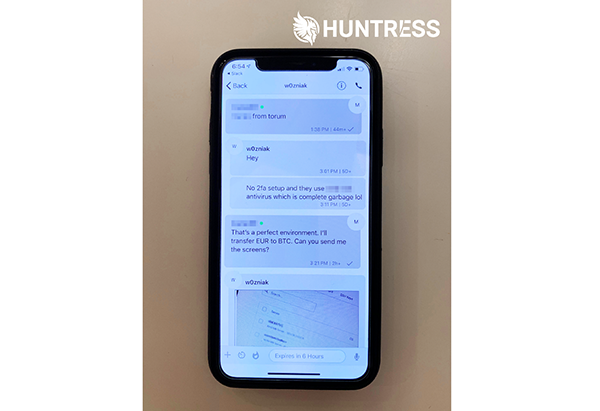
¿Otro truco de magia? Hay evidencia que indica que muchos cibercriminales o vendedores en la dark web ni siquiera les venden sus productos a compradores en EE. UU. Entonces, para mantener la farsa, dijimos que "transferiríamos euros a BTC" para que pareciera que estábamos fuera del país. 😎
Encontrar y ayudar a nuestros amigos
Miramos más de cerca estas capturas de pantalla y lo primero que vimos fueron los nombres y las direcciones IP de los servidores que este MSP administraba.
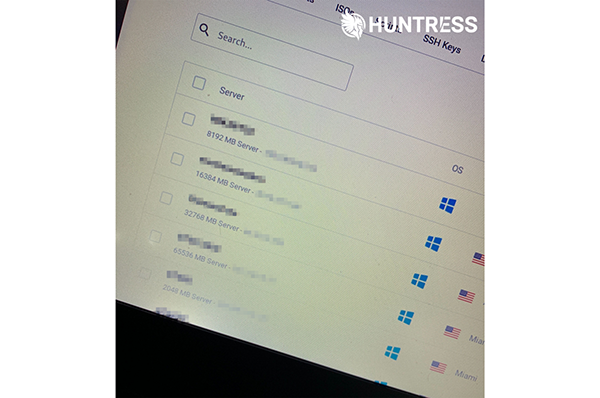
Empezamos a hacer ‘dig’ en los registros DNS y a revisar la información de WHOIS para ayudarnos a encontrar registros de dominio, números de AS, y cualquier cosa que nos ayudara a rastrear al MSP o incluso a uno de sus clientes. Empezaron a surgir coincidencias en toda esta información, lo que nos dio la confianza de que habíamos encontrado al MSP que buscábamos.
Con el nombre del MSP afectado en mano, era momento de contactarlo. Un correo electrónico o una llamada telefónica parecían el siguiente paso obvio, pero esto resultó ser un desafío mucho más difícil de lo que habíamos anticipado.
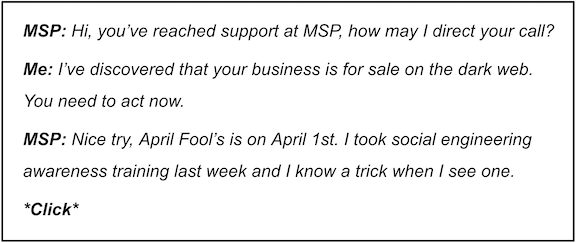
Imaginamos cómo sería esa llamada:
Una alianza exitosa
Entonces nos quedamos ahí, con la cabeza entre las manos, tratando de averiguar qué deberíamos hacer. Necesitábamos urgentemente contactar a este MSP. Eventualmente, los FQDN y los registradores de nuestra montaña de investigación empezaron a mostrarnos la respuesta, hasta que finalmente nos dimos cuenta: algunos nombres de servidor en realidad contenían nombres que sugerían fuertemente que nuestro MSP era, de hecho, un cliente de ConnectWise.
Usando nuestra comunidad ISAC, pedimos ayuda adicional. A través de nuestra comunidad, contactamos a John Ford, exCISO de ConnectWise, quien nos ayudó a confirmar que el MSP era, en efecto, un socio de ConnectWise. John usó sus relaciones comerciales para contactar a este MSP, transmitiéndole todos los detalles de lo que encontramos para que pudieran expulsar al hacker, proteger a sus clientes y reforzar su red interna.
No podríamos haber estado más contentos con el resultado. Al reflexionar sobre esta historia, queda claro cómo la colaboración estrecha y el intercambio de inteligencia de amenazas, incluso entre proveedores competidores, pueden usarse para enfrentar a los hackers. Dejar de lado los egos y lograr un objetivo común es algo de lo que todos podemos sentirnos muy orgullosos.
Un mensaje de nuestro hacker
La realidad es que esta historia ya se está convirtiendo en parte de una nueva normalidad. Desde que ocurrieron estos eventos, nuestro atacante, w0zniak, ya ha vuelto a atacar.
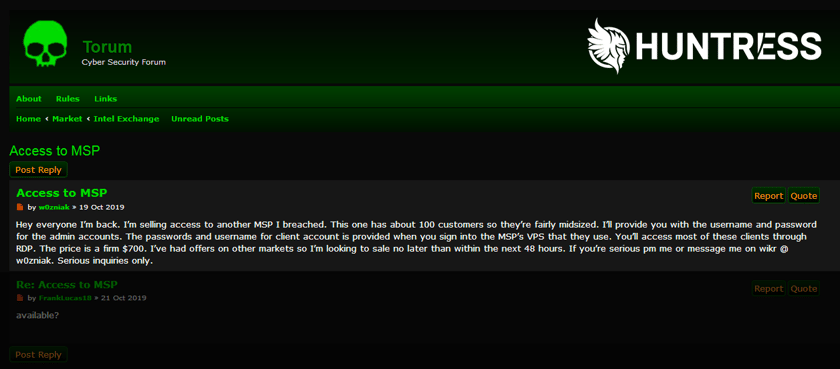
La verdad es que este mensaje de seguimiento no es ninguna sorpresa después de ver los eventos originales. Los atacantes seguirán descubriendo nuevas víctimas, nuevos mercados y nuevas formas de tener éxito en su sucio negocio.
Lo que debemos sacar de esto es la confirmación de las defensas esenciales que absolutamente necesitamos implementar para proteger nuestras redes y nuestros usuarios. Hemos escuchado la misma historia de parte de proveedores, revistas de seguridad, proveedores de certificación, etc.: aplica autenticación multifactor, no expongas RDP externamente, cuídate del phishing, y la lista continúa. Pero ahora lo estamos escuchando directamente de nuestro atacante.
Te daré el nombre de usuario y la contraseña de las cuentas de administrador. Las contraseñas y el nombre de usuario de la cuenta del cliente están incluidos... Accederás a la mayoría de estos clientes mediante RDP.
No hay mejor confirmación que respalde estas defensas que escucharlo directamente de la fuente.
Compartir es cuidar
Aunque hacemos todo lo posible por evitarlos, cada uno de nosotros tiene sus propios encuentros con estos atacantes. Y como siempre estamos viendo nuevos comportamientos de atacantes, compartir estos encuentros es sumamente importante. Nos ayuda a mantenernos unidos como comunidad para corroborar eventos, advertir a otros sobre lo que hemos visto y enriquecer a todos.
Como siempre, mantendremos nuestro compromiso de compartir lo que vemos y buscar formas de mejorar nuestra comunidad. Y mientras los hackers sigan hackeando, nosotros seguiremos cazando.
¿Quieres leer más análisis de amenazas de Huntress? Mira estos blogs:
- Bullseye: A Story of a Targeted Cyberattack
- Snakes on a Domain: An Analysis of a Python Malware Loader
- Discovering a Ransomware Remedy in the Wild
Nota editorial
Huntress personificó intencionalmente a este hacker como una mujer con visión empresarial dentro de la ciberseguridad (ofensiva). La verdad es que en realidad no conocemos la identidad ni el género del atacante. Personificamos a este hacker como mujer simplemente porque no hay suficiente representación de mujeres en la industria de la ciberseguridad y porque existen cibercriminales igual de capaces que son mujeres.